مركز المعرفة

مركز المعرفة

ملاحظات ميدانية وتحليلات ودروس حول OSINT وKYC والعناية الواجبة ومخاطر الاحتيال - بقلم محللينا.

العناية الواجبة وفحوصات الخلفية

مساعد الطيار في رحلة FZ1073: ما الذي كان سيجده فحص الخلفية يوم توظيفه
العناية الواجبة وفحوصات الخلفية

مساعد الطيار في رحلة FZ1073: ما الذي كان سيجده فحص الخلفية يوم توظيفه

في 30 سبتمبر 2026 هاجم مساعد الطيار في رحلة فلاي دبي رقم FZ1073، من دبي إلى تل أبيب، قائد الطائرة في قمرة القيادة وحاول السيطرة على أدوات التحكم. طرحنا سؤالًا واحدًا: هل كانت على الإنترنت، قبل توظيفه، معلومات علنية كان فحص الخلفية سيجدها، وهل كانت فيها علامات تحذيرية؟

اقرأ المنشور كاملاًعرض أقل

حددنا قائمة المؤشرات قبل البحث. فحصنا موعدين: توظيفه في فلاي دبي في فبراير 2026، وفقًا لصحيفة وول ستريت جورنال، ويوم الهجوم. أجرينا 28 عملية بحث في Google، مقتصرة على صفحات يسبق تاريخها موعد التوظيف، لمعرفة ما كان سيعيده فحص أُجري في ذلك الوقت. شمل البحث اللغتين الإنجليزية والعربية، بما في ذلك أرشيفات المحتوى المحذوف.

ما الذي كان على الإنترنت قبل توظيفه

لم نجد أيًا من مؤشرات التطرف العنيف التي حُددت مسبقًا. ظهر المحتوى العنيف بعد نحو تسع ساعات من الهجوم.

لكن أرشيف الإنترنت حفظ نحو 3,000 تغريدة من حساب محذوف له على X، من عامي 2021 و2022. وفقًا لمنهجية ProfCheck، تحمل هذه التغريدات أربعة مؤشرات سلوكية سلبية:

• تحقير النساء.

• العداء للأجانب.

• فرض معايير دينية على الآخرين، مع تأييد العقاب العنيف.

• الخداع المتعمد بهويات مزيفة.

كيف يصل الفحص إلى ذلك

لم تُظهر 16 عملية بحث بالاسم، بالإنجليزية والعربية، أيًا من صفحاته التي تسبق موعد التوظيف. أما البحث باسم المستخدم الخاص به فأظهر حساباته في النتائج الأولى.

يظهر اسم المستخدم في صفحة مرآة تحمل اسمه بالعربية، وفي صفحته على LinkedIn. المحلل الذي يقرأ العربية ويفحص كل نتيجة يصل إلى ذلك. أما الفرز الآلي بالاسم فلا يصل إليه.

القراءة بلغة المصدر مهمة في الاتجاه المعاكس أيضًا. تظهر كلمة "حماس" في تغريداته مرتين، وفي المرتين تعني "الحماسة"، وليس اسم الحركة. كان مرشّح الكلمات المفتاحية سيصنّفها نتيجةً. أما القارئ الذي يرى السياق فلن يصنّفها كذلك.

أين كانت أقوى العلامات التحذيرية

وفقًا لما نُشر حتى الآن، لم تكن أقوى العلامات التحذيرية على الإنترنت:

• وفقًا لصحيفة وول ستريت جورنال وشبكتي ABC وCNN، أبعدته عُمان عن مهام الطيران بسبب آراء متطرفة أو مواد متطرفة.

• قالت الخطوط الملكية المغربية إنه أكمل تدريبًا نظريًا في إطار عملية ما قبل التوظيف، وإن طلبه لم يُقبل. وقد عرض ملفه الشخصي على LinkedIn ذلك على أنه نحو سبعة أشهر من العمل.

• وفقًا لدبلوماسي خليجي، ركزت الفحوصات التي سبقت توظيفه على الإدانات الجنائية، لا على علامات التطرف.

• وفقًا لصحيفة وول ستريت جورنال، لم يسأل أحد عُمان عنه.

لكن في رأيي، هذا هو الدرس المركزي في هذه الحالة: فحص السجل الجنائي ليس فحص خلفية. التناقض بين الملف الشخصي للمرشح وبين جواب صاحب عمل سابق هو نتيجة معتادة في التحقق من السجل الوظيفي، وكان هنا في المتناول.

استنتاجنا: وفقًا لمنهجية ProfCheck، تحمل التغريدات المؤرشفة وحدها أربعة مؤشرات سلبية. ومع الوقائع الموجودة خارج الإنترنت، كان تقرير من ProfCheck في يوم التوظيف سيمنح صاحب العمل أساسًا واضحًا لعدم توظيفه طيارًا. التقرير لا يوصي ولا يستبعد، والقرار يبقى لصاحب العمل.

ماذا يعني ذلك لأصحاب العمل

عمليًا، يعني ذلك، من بين أمور أخرى:

• البحث بلغة المرشح وباسم المستخدم الخاص به، لا بالاسم بالإنجليزية فقط.

• إدراج الأرشيفات في الفحص. المحتوى المحذوف لم يختفِ بالضرورة.

• قراءة كل نتيجة في سياقها على يد شخص يقرأ اللغة.

• التحقق من السجل الوظيفي مع أصحاب العمل السابقين، بما في ذلك تغييرات المنصب وسبب المغادرة، ومقارنة الإجابات بالسيرة الذاتية وبالملف الشخصي.

• التعامل مع السلوك باعتباره نتيجة، وإبقاء الانتماء خارج الفحص. العائلة والجنسية والممارسة الدينية والرأي السياسي ليست مؤشرات.

• إعادة الفحص بعد التوظيف، في المناصب التي تتيح الوصول إلى الطائرات أو المواقع أو الأنظمة.

من المهم التنويه: الشخص الذي تتناوله هذه الحالة مشتبه به. حتى 4 أكتوبر 2026 لم تُوجَّه إليه لائحة اتهام أمام المحكمة ولم يُدَن، ولم تؤكد أي سلطة هويته رسميًا. اعتمد الفحص على المصادر المفتوحة فقط.

دراسة حالة أخرى بالمنهجية نفسها، عن جهاز التسجيل في قاعة اجتماعات الإدارة التنفيذية لدى شركة OpenAI: https://profcheck.co/ar/knowledge/case-study-openai-recording-device/

التقرير الكامل باللغة الإنجليزية، مع رابط إلى مصدر كل نتيجة، متاح للتنزيل.تنزيل التقرير

صفحة المقال
هل يجوز استخدام معلومات عن ماضٍ جنائي عُثر عليها على الإنترنت في فحص الخلفية؟
العناية الواجبة وفحوصات الخلفية

هل يجوز استخدام معلومات عن ماضٍ جنائي عُثر عليها على الإنترنت في فحص الخلفية؟

واحد من أكثر الأسئلة تعقيدا في فحوصات الخلفية ليس كيف نعثر على المعلومات.

اقرأ المنشور كاملاًعرض أقل

بل ما الذي يجوز فعله بها بعد أن عثرنا عليها.

تبرز الصعوبة خصوصا عندما تظهر أثناء فحص خلفية من مصادر مفتوحة معلومات تتعلق بجريمة جنائية أو تحقيق أو إجراء قضائي أو سلوك ذي طابع جنائي.

قد يكون ذلك حكما قضائيا منشورا في قاعدة بيانات قانونية.

مقالا قديما في موقع إخباري.

بيانا صادرا عن سلطة عامة.

تقريرا عن لائحة اتهام.

خبرا منشورا عن إدانة.

أو حتى وثيقة عامة تصف واقعة فعلية دون أن تستخدم عبارة "سجل جنائي" على الإطلاق.

في وضع كهذا يطرح سؤال طبيعي:

إذا لم تأت المعلومات من الشرطة ولم تسحب من السجل الجنائي، بل عثر عليها في بحث عادي على الإنترنت، فهل يجوز نقلها إلى صاحب العمل وأخذها في الحسبان في قرار التوظيف؟

الجواب ليس نعم أو لا بسيطة.

والسبب هو أنه يجب الفصل بين ثلاثة أسئلة مختلفة:

1. هل يجوز جمع المعلومات؟

2. هل يجوز نقلها إلى الجهة التي تتخذ القرار؟

3. هل يجوز لتلك الجهة استخدامها في قرار التوظيف؟

هذه ثلاث مراحل مختلفة تماما.

قبل كل شيء: ما هي أصلا "المعلومات الجنائية" بحسب القانون؟

قانون المعلومات الجنائية وتأهيل العائدين الإسرائيلي لعام 2019 يعرف "المعلومات الجنائية" بأنها معلومات من السجل الجنائي ومن السجل الشرطي.

يشمل السجل الجنائي، من بين أمور أخرى، تفاصيل عن إدانات وقرارات معينة منصوص عليها في القانون.

ويشمل السجل الشرطي أنواعا أخرى من المعلومات، مثل القضايا العالقة ومعلومات شرطية إضافية وفقا لأحكام القانون.

الدلالة الأولية مهمة:

ليست كل معلومة تصف سلوكا جنائيا هي بالضرورة "معلومات جنائية" بالمعنى التقني للقانون.

المقال الصحفي ليس السجل الجنائي.

الحكم القضائي المنشور للجمهور ليس قاعدة بيانات الشرطة.

وبيان السلطة العامة لا يتحول إلى سجل شرطي لمجرد أنه يصف جريمة.

لكن هنا بالضبط تبدأ التعقيدات.

مصدر المعلومات ليس نهاية النقاش

من السهل جدا الوصول إلى الاستنتاج التالي:

"إذا وجدته في غوغل، يحق لي استخدامه."

هذا استنتاج خطير.

قانون المعلومات الجنائية لا يتناول فقط الطريقة التي يحصل بها الشخص على المعلومات.

تنص المادة 38 على أن من لا يحق له تلقي معلومات جنائية معينة، أو معلومات جنائية على الإطلاق، لا يأخذها في الحسبان عند اتخاذ قرار.

وتمضي المادة لتنص على أن "المعلومات الإضافية المتعلقة بالمعلومات الجنائية المذكورة" لا تؤخذ في الحسبان أيضا.

أي أن كون المعلومات جاءت من مصدر مفتوح لا يفصلها بالضرورة عن القيود المفروضة على استخدام المعلومات الجنائية.

الاختبار ليس فقط:

"من أين جاءت المعلومات؟"

يجب أن نسأل أيضا:

"ما الذي تعلمناه منها فعلا؟"

و:

"ما الذي ننوي فعله بهذه المعلومات؟"

هذا تمييز حاسم.

لا يمكن أن يتحول OSINT إلى مسار التفافي للحصول على معلومات وضع القانون قيودا على استخدامها.

بعبارة أخرى:

إذا لم يكن صاحب العمل مخولا بتلقي معلومات معينة من السجل الجنائي، فليس صحيحا الافتراض أنه يستطيع ببساطة إعادة تركيب المعلومات نفسها عبر البحث في مصادر مفتوحة ثم استخدامها كأن القيد غير موجود.

لكن الاتجاه المعاكس ليس صحيحا أيضا

من المهم هنا تجنب الخطأ المعاكس.

كون مصدر عام يصف سلوكا جنائيا لا يحول تلقائيا كل تفصيل فيه إلى معلومات يحظر جمعها أو الإبلاغ عنها أو أخذها في الاعتبار.

قد يكشف فحص الخلفية معلومات واقعية ذات دلالة واضحة لتقييم المخاطر.

أحيانا تكون هذه المعلومات مرتبطة أيضا بإجراء جنائي.

السؤال ليس فقط أي تصنيف قانوني يمكن إلصاقه بها.

يجب فهم السياق.

هل الحديث عن إدانة؟

عن تحقيق؟

عن لائحة اتهام؟

عن قضية أغلقت؟

عن تبرئة؟

عن ادعاء طرف في إجراء مدني؟

عن استنتاج وقائعي لمحكمة؟

عن تقرير صحفي لا يعرف كيف انتهى؟

أم عن سلوك موثق ذي صلة بالوظيفة، حتى لو لم يكن الإجراء القضائي نفسه محور الفحص؟

كل حالة من هذه الحالات مختلفة.

مثال: مرشح من المفترض أن يدير أموالا

لنفترض أن شخصا مرشح لوظيفة مدير مالي.

تشمل الوظيفة التوقيع على المدفوعات، والوصول إلى الحسابات البنكية، وصلاحيات في الأنظمة المالية، والمسؤولية عن مبالغ مالية كبيرة.

أثناء فحص الخلفية عثر على حكم قضائي عام وموثوق يصف تورطا سابقا لذلك الشخص في عمل احتيال مالي.

هنا ستكون ردتا فعل متطرفتان إشكاليتين.

ردة الفعل الأولى:

"هذا حكم قضائي عام، ولذلك يحق لنا تلقائيا نقله والتوصية بعدم التوظيف."

هذا استنتاج واسع أكثر من اللازم.

ردة الفعل الثانية:

"توجد هنا صلة بجريمة جنائية، ولذلك يحظر علينا التطرق إلى المعلومات إطلاقا."

وهذا أيضا استنتاج واسع أكثر من اللازم.

فحص الخلفية المهني يجب أن يفكك النتيجة.

ما الذي قرره الحكم بالضبط؟

هل الحديث عن إدانة أم مجرد وصف لادعاء؟

متى وقع الحدث؟

ما كان دور الشخص فيه؟

هل انتهى الإجراء بطريقة تغير معنى النتيجة؟

هل توجد مصادر إضافية تؤكدها؟

والسؤال المركزي من منظور إدارة المخاطر:

ما العلاقة بين النتيجة والوظيفة موضع الفحص؟

عندما يكون الشخص على وشك تولي السيطرة على أموال، فإن نتيجة موثوقة تتعلق بسلوك مالي احتيالي قد تحمل دلالة أوضح بكثير مما في وظيفة لا وصول فيها إلى أموال أو أصول أو صلاحيات مالية.

لكن هنا أيضا، الصلة بالوظيفة ليست "بطاقة خروج من القانون".

إنها جزء من الفحص، لا بديلا عن الفحص القانوني.

الصلة شرط مركزي، لكنها ليست الشرط الوحيد

هذا ربما أهم تمييز.

في عالم فحوصات الخلفية اعتدنا التفكير بمصطلحات الصلة بالموضوع.

وعن حق.

هدف فحص الخلفية ليس جمع كل تفصيل يمكن العثور عليه عن شخص.

الهدف هو تحديد المعلومات التي لها ارتباط حقيقي بالخطر الناشئ عن الوظيفة.

على سبيل المثال:

ماض من الاحتيال المالي قد يكون وثيق الصلة جدا بوظيفة تشمل الوصول إلى أموال.

حادثة إساءة استخدام معلومات قد تكون ذات صلة بوظيفة تحمل صلاحيات لقواعد بيانات حساسة.

السلوك العنيف قد يكتسب دلالة خاصة في وظيفة تشمل المسؤولية عن سلامة الآخرين.

وخيانة الأمانة الجوهرية قد تكون ذات صلة بوظيفة سيحصل فيها الموظف على استقلالية واسعة ووصول إلى أصول حساسة.

لكن الصلة وحدها لا تكفي.

حتى المعلومات وثيقة الصلة جدا قد تكون معلومات يقيد القانون استخدامها.

ولذلك الترتيب الصحيح هو:

القانونية أولا.

ثم الصلة بالموضوع.

وليس العكس.

ليس كل ذكر في الصحافة يساوي "سجلا جنائيا"

توجد أيضا مشكلة مهنية إضافية.

الإنترنت لا يقدم أبدا تقريبا صورة قانونية كاملة.

يمكن العثور على مقال من عام 2018 يقول إن شخصا اعتقل.

لكن ماذا حدث بعد ذلك؟

هل قدمت لائحة اتهام؟

هل أغلقت القضية؟

هل برئ الشخص؟

هل الحديث أصلا عن الشخص الصحيح؟

هل نشر تصحيح للمقال؟

هل نقضت المحكمة الأعلى الحكم؟

فحص خلفية يجمع الذكر الأول ويتوقف عنده قد يكون أسوأ من عدم إجراء فحص على الإطلاق.

خصوصا عندما تكون المعلومات قادرة على إلحاق الضرر بإنسان.

لذلك تتطلب نتيجة كهذه تحققا وسياقا وتحديثا.

التبرئة مثال جيد على الفخ

لنفترض أن البحث باسم مرشح يظهر عشرات المقالات عن محاكمة جنائية حظيت بتغطية واسعة.

للوهلة الأولى يبدو الانطباع خطيرا.

لكن بعد قراءة الحكم يتبين أن الشخص برئ.

إذا اكتفى المحلل بالعناوين القديمة، فهو عمليا يخلق صورة معاكسة للواقع القانوني.

هذا أحد الأسباب التي تجعل فحص الخلفية لا يمكن أن يقتصر على بحث بكلمات مفتاحية.

يجب فهم تسلسل الأحداث والنتيجة.

لعمر المعلومات دلالة أيضا

نتيجة عمرها سنة ليست بالضرورة مثل نتيجة عمرها عشرون سنة.

قانون المعلومات الجنائية نفسه مبني، من بين أمور أخرى، على مفهوم التقادم والمحو وإعادة التأهيل.

الهدف ليس حماية المعلومات فقط.

بل أيضا تمكين الإنسان من ألا يحمل إلى الأبد كامل ثقل حدث من ماضيه.

لذلك عندما تظهر معلومات قديمة على الإنترنت، فإن كون الإنترنت "يتذكرها" لا يعني أن على صاحب العمل بالضرورة أن يتذكرها بالطريقة نفسها.

وهذا صحيح خصوصا عندما يتعلق الأمر بمعلومات سعى القانون نفسه إلى تقليص تأثيرها مع مرور الوقت.

وماذا عن المعلومات التي ليست إدانة؟

هنا يلزم حذر أكبر حتى.

الاعتقال ليس إدانة.

التحقيق ليس إدانة.

لائحة الاتهام ليست إدانة.

والقضية المغلقة بالتأكيد ليست إدانة.

والمقال عن اشتباه ليس دليلا على أن الاشتباه كان صحيحا.

ومع ذلك، يمكن لبحث OSINT أن يظهر كل هذه.

لذلك لا يمكن لفحص خلفية مهني أن يكتفي بالكلمات:

"وجدنا منشورا سلبيا."

يجب قول ما الذي وجد بالضبط.

من نشره.

متى.

ما وضعه القانوني.

وما الذي حدث بعد ذلك.

الفرق بين:

"أدين المرشح بالاحتيال"

وبين:

"في عام 2019 نشر أن المرشح استجوب للاشتباه بالاحتيال"

فرق هائل.

ثلاثة أسئلة يجب طرحها قبل إدخال نتيجة كهذه إلى تقرير

عندما تظهر أثناء فحص الخلفية معلومات ذات صلة بإجراء جنائي، من الصحيح الفصل بين ثلاث طبقات.

1. هل يجوز جمعها؟

هل الحديث عن معلومات من مصدر عام مشروع؟

هل الطريقة التي حصلنا بها على المعلومات قانونية؟

هل لا توجد هنا محاولة للالتفاف على قيد قانوني عبر طرف ثالث؟

2. هل من الصحيح والجائز الإبلاغ عنها؟

حتى المعلومات التي عثر عليها بطريقة قانونية لا يجب أن تدخل التقرير تلقائيا.

يجب فحص موثوقيتها وحداثتها وخطورتها وصلتها بالموضوع.

ويجب أيضا النظر فيما إذا كان مجرد نقلها قد يضع متخذ القرار في وضع يتعرض فيه لمعلومات لا يسمح له القانون بأخذها في الحسبان.

3. هل يجوز لصاحب العمل استخدامها في القرار؟

هذا سؤال منفصل.

قد يكون صاحب العمل مخولا بتلقي نوع معين من المعلومات دون آخر.

وظائف معينة تخضع لترتيبات خاصة.

جهات معينة تملك صلاحيات لا يملكها صاحب عمل خاص عادي.

وأحيانا يسمح القانون بأخذ المعلومات في الحسبان فقط بشروط معينة.

لذلك لا توجد إجابة واحدة تناسب كل منظمة وكل وظيفة.

التعديل 10 للقانون يوضح هذا المبدأ بالضبط

في عام 2026 أضيف إلى القانون ترتيب جديد ومركز يخص جرائم إرهاب معينة.

يسمح القانون، بالشروط المحددة، لصاحب العمل بأن يطلب من الشرطة إشعارا عما إذا كان لمرشح بالغ قيد جنائي يتعلق بجريمة إرهاب خطيرة أو بجرائم معينة بموجب قانون مكافحة الإرهاب أم لا.

الطلب مشروط بموافقة المرشح الخطية، والإشعار لا يزود صاحب العمل بكامل تفاصيل السجل.

دخل التعديل حيز التنفيذ في 24 أغسطس 2026.

مجرد حاجة المشرع إلى إنشاء مسار محدد كهذا يوضح نقطة مهمة:

الوصول إلى المعلومات الجنائية لأغراض التوظيف ليس مسألة "توجد موافقة" أو "وجدت المعلومات".

إنه مسألة صلاحية وشروط وغاية.

إذن ما دور فحص الخلفية القائم على OSINT؟

فحص الخلفية ليس بديلا عن السجل الجنائي.

وليس من المفترض أن يكون طريقة لإعادة تركيبه.

دوره أوسع ومختلف بكثير.

يمكن لـ OSINT أن يكشف معلومات عن:

تضارب المصالح.

الشركات والعلاقات التجارية.

ادعاءات كاذبة في السيرة الذاتية.

التاريخ المهني.

العقوبات.

العلاقات مع جهات عالية المخاطر.

الإجراءات المدنية.

التقارير الإعلامية.

التصريحات العلنية.

النشاط التجاري غير الاعتيادي.

أنماط السلوك.

المعلومات المتعلقة بالمصداقية، عندما تكون ذات صلة بالوظيفة وجمعت وحللت وفقا للقانون.

وأحيانا، داخل هذا الفضاء، ستظهر أيضا معلومات لها صلة بالعالم الجنائي.

عند هذه النقطة، المسؤولية المهنية ليست إخفاءها تلقائيا ولا التسرع في نقلها.

المسؤولية هي فهم ما الذي وجد بالضبط.

السؤال ليس فقط "ماذا وجدنا؟"

بل:

ما مصدر المعلومات؟

ما مستوى موثوقيتها؟

ما وضعها القانوني؟

هل يوجد تطور لاحق؟

كم عمر النتيجة؟

هل الحديث عن الشخص الصحيح؟

هل يجوز نقلها؟

هل يجوز لصاحب العمل استخدامها؟

وما ارتباطها الحقيقي بالخطر الناشئ عن الوظيفة؟

فقط بعد أن تجاب كل هذه الأسئلة يمكن أن نقرر ما إذا كان يجب إدراج النتيجة في فحص الخلفية وبأي شكل.

خلاصة القول

"المعلومات العامة" و"المعلومات التي يجوز استخدامها في قرار توظيف" ليستا مترادفتين.

لكن "المعلومات المتعلقة بسلوك جنائي" و"المعلومات التي يحظر الإبلاغ عنها أبدا" ليستا مترادفتين أيضا.

الواقع أكثر تعقيدا.

OSINT ليس طريقة للالتفاف على قانون المعلومات الجنائية.

لكن فحص الخلفية أيضا لا ينبغي أن يتجاهل معلومات عامة وموثوقة وذات صلة لمجرد أنها تتعلق بسلوك قد يكون جنائيا.

الاختبار المهني يكمن في الجمع بين أربعة أشياء:

الإطار القانوني.

مصدر المعلومات وجودتها.

الصلة بالوظيفة.

والطريقة التي ستستخدم بها المعلومات في اتخاذ القرار.

العثور على معلومات في الإنترنت هو الجزء السهل.

المهنية تبدأ بالسؤال عما يجوز ويصح ويكون منصفا فعله بها بعد أن وجدناها.

احصل على هذه التحليلات في بريدك، ومعها الخطوات الست لإغلاق نافذة المغادرة في صفحة واحدة.احصل على المستند
صفحة المقال
التعديل رقم 10 لقانون المعلومات الجنائية وإعادة تأهيل الجناة: ما الذي تغيّر، وما المعنى الحقيقي لأصحاب العمل وفحوصات الخلفية؟
العناية الواجبة وفحوصات الخلفية

التعديل رقم 10 لقانون المعلومات الجنائية وإعادة تأهيل الجناة: ما الذي تغيّر، وما المعنى الحقيقي لأصحاب العمل وفحوصات الخلفية؟

في فبراير 2026، أُقرّ التعديل رقم 10 لقانون المعلومات الجنائية وإعادة تأهيل الجناة لعام 5779-2019. للوهلة الأولى يبدو تعديلاً تقنيًا نسبيًا، لكنه في الواقع ينطوي على تبعات مهمة على الجهات المخوّلة بتلقّي المعلومات الجنائية، وعلى المرشحين للعمل، وعلى الطريقة التي تدير بها المؤسسات مخاطر التوظيف.

اقرأ المنشور كاملاًعرض أقل

وفي الوقت نفسه، يُبرز التعديل تمييزًا مهمًا لا يدركه كثيرون: هناك فصل بين المعلومات الجنائية المسجّلة في السجل الجنائي والمحمية بموجب القانون، وبين المعلومات الوقائعية العلنية الموجودة في المصادر المفتوحة (OSINT)، والتي ليست جزءًا من السجل الجنائي إطلاقًا. وهذا التمييز تحديدًا هو ما يجعل فحوصات الخلفية المعتمدة على OSINT أداةً أهم اليوم من أي وقت مضى.

ما الذي غيّره التعديل رقم 10؟ يضيف التعديل آليةً جديدة هي «إشعار بوجود قيد في السجل الجنائي»، من خلال المادة 16أ الجديدة في القانون. في حالات معيّنة، بدلاً من إفشاء المحتوى الكامل للسجل الجنائي، تتلقّى الجهة المخوّلة إشعارًا يفيد بوجود قيد في السجل الجنائي، وفقًا للترتيبات المنصوص عليها في القانون. إضافةً إلى ذلك، عُرّف هذا الإشعار بوصفه جزءًا من مصطلح «المعلومات الجنائية». والهدف من التعديل هو مواصلة تعزيز مبدأ إعادة تأهيل الجناة، مع الموازنة بين المصلحة العامة وحق الإنسان في إعادة التأهيل.

ما المعنى بالنسبة لأصحاب العمل؟ بالنسبة لغالبية أصحاب العمل، لم يتغيّر الوضع القانوني الأساسي. وحتى اليوم: لا يجوز لصاحب عمل عادي أن يطلب من المرشح إبراز سجلّه الجنائي؛ ويُحظر مطالبة المرشح باستخراج معلومات من الشرطة لصالح صاحب العمل؛ ولا يجوز إلا للجهات التي يخوّلها القانون صراحةً أن تتلقّى معلومات من السجل الجنائي وبالقدر الذي يحدّده القانون. أي أنه، حتى بعد التعديل، لا يستطيع معظم أصحاب العمل أن يبنوا عملية اتخاذ قراراتهم على السجل الجنائي.

لكن هنا يبدأ الخطأ الشائع. يعتقد كثيرون أنه إذا تعذّر الحصول على السجل الجنائي، فلا يجوز معرفة أي شيء عن ماضي المرشح. وهذا ليس التفسير الصحيح. ينظّم القانون الوصول إلى السجل الجنائي وإلى المعلومات الجنائية التي تديرها الدولة. وهو لا يحظر تحديد معلومات وقائعية سبق أن نُشرت بشكل قانوني في المصادر المفتوحة. وهذا تمييز قانوني بالغ الأهمية.

ما الفرق بين السجل الجنائي والمعلومات العلنية؟ السجل الجنائي هو معلومات تُدار في السجل الجنائي للشرطة الإسرائيلية، والوصول إليه ينظّمه القانون. وفي المقابل، فإن معلومات مثل الأحكام القضائية المنشورة في قواعد البيانات القانونية، والمنشورات الرسمية للمحاكم، وبيانات الناطق باسم الشرطة الإسرائيلية، وبيانات نيابة الدولة، ومنشورات الهيئات الرقابية، والمقالات الصحفية الموثوقة، وإعلانات المناقصات والاستبعادات، ووثائق التصفية أو الحراسة القضائية أو الإجراءات القانونية، والمعلومات التجارية العامة، ومنشورات العقوبات أو القوائم السوداء الدولية لا تُعدّ «معلومات جنائية» بالمعنى المعرّف في القانون لمجرد أنها تصف حدثًا جنائيًا أو إدانة. فهذه معلومات عامة نُشرت بشكل قانوني، وبالتالي فهي ليست جزءًا من السجل الجنائي نفسه. وبطبيعة الحال، فإن استخدام مثل هذه المعلومات يجب أن يتم أيضًا وفقًا لقوانين حماية الخصوصية، وحظر التشهير، ومبادئ الصلة والتناسب وحسن النية.

هنا تدخل فحوصات الخلفية المعتمدة على OSINT إلى الصورة. إن فحص الخلفية الجيد لا يحاول الالتفاف على القانون ولا يحاول الحصول على معلومات سرية. بل على العكس. فهو يعمل حصريًا من خلال مصادر معلومات عامة وقانونية. وعند إجراء OSINT احترافي، يمكن أحيانًا تحديد معلومات جوهرية يتعذّر الوصول إليها عبر السجل الجنائي، مثل: الإدانات المنشورة في الأحكام القضائية، والتورّط في قضايا احتيال حظيت بالنشر، ولوائح الاتهام المنشورة بشكل قانوني، وإجراءات الإعسار، والدعاوى المدنية المهمة، والعلاقات التجارية الإشكالية، وتضارب المصالح، والصلات بشركات أو جهات عالية المخاطر، ومؤشرات الاحتيال أو انتحال الهوية، وأنماط السلوك العلنية ذات الدلالة المهنية. وأحيانًا تكون مثل هذه المعلومات تحديدًا هي ما يمنح صاحب العمل صورة أوسع من مجرد وجود سجل جنائي.

هل يحلّ هذا محلّ السجل الجنائي؟ لا. فهاتان أداتان مختلفتان تمامًا. السجل الجنائي معلومات رسمية تابعة للدولة. أما OSINT فليس سجلًا جنائيًا ولا يدّعي أن يكون كذلك. هدفه هو تحديد مؤشرات الخطر من خلال معلومات عامة يمكن التحقّق منها ومقارنتها وتقييمها بشكل احترافي. لذلك، في العديد من المؤسسات، وخاصةً في المناصب الحساسة، لا تحلّ فحوصات OSINT محلّ الفحوصات المنصوص عليها في القانون، بل تكمّلها.

المعنى العملي لأصحاب العمل: يواصل التعديل رقم 10 توجّه المشرّع نحو تعزيز حماية خصوصية الأفراد ومبدأ إعادة التأهيل. ومع ذلك، فهو لا يلغي واجب الحيطة الذي يقع على أصحاب العمل تجاه موظفيهم وعملائهم والمؤسسة. ولذلك، كلما ازداد تقييد الوصول إلى المعلومات الجنائية الرسمية، ازدادت أهمية إجراء فحوصات خلفية جيدة تعتمد على معلومات علنية وقانونية وذات صلة ومُتحقَّق منها.

التحدّي الذي يواجه صاحب العمل اليوم ليس الحصول على مزيد من المعلومات. التحدّي هو معرفة كيفية التمييز بين المعلومات التي يُحظر تلقّيها والمعلومات العامة المسموح بها، بل والجديرة بأن تؤخذ في الاعتبار كجزء من عملية اتخاذ قرار مستنيرة. ومن المهم أيضًا تذكّر أن أي استخدام لمعلومات مصدرها OSINT يجب أن يتم وفقًا لكامل التشريعات ذات الصلة، بما في ذلك قانون حماية الخصوصية، وحظر التشهير، وقوانين العمل، ومبادئ المساواة والتناسب. ومجرد كون المعلومة قد نُشرت على الملأ لا يجعلها تلقائيًا ذات صلة أو مشروعة لكل قرار توظيف.

احصل على هذه التحليلات في بريدك، ومعها الخطوات الست لإغلاق نافذة المغادرة في صفحة واحدة.احصل على المستند
صفحة المقال اقرأ المقال
لقد سبق أن أُدين من قبل. لم يمنع ذلك الناس من تحويل ملايين الشواقل إليه مجددًا
العناية الواجبة وفحوصات الخلفية

لقد سبق أن أُدين من قبل. لم يمنع ذلك الناس من تحويل ملايين الشواقل إليه مجددًا

قرأت هذا الصباح المقال عن عيدو صموئيل، الذي سبق أن أُدين في جرائم احتيال وقضى عقوبة سجن، وبعد إطلاق سراحه عاد إلى إدارة الأموال لصالح عملاء من القطاع الخاص. خسر بعضهم مبالغ كبيرة.

اقرأ المنشور كاملاًعرض أقل

هذه القصة ليست مجرد قصة عن الاستثمارات أو العملات المشفّرة أو سوق رأس المال.

إنها قصة عن إخفاق في التحقق من الخلفية.

يعتقد كثير من الناس أن التحقق من الخلفية مخصص فقط لتوظيف الموظفين. في الواقع، فهو لا يقل أهمية عند اختيار شريك تجاري أو مدير استثمارات أو مورّد أو مستشار أو أي شخص يُفترض أن يحصل على صلاحية الوصول إلى المال أو المعلومات أو الأصول.

في هذه الحالة، كان جزء من المعلومات متاحًا بالكامل في مصادر مفتوحة: إدانة جنائية في جرائم احتيال؛ فترة سجن طويلة؛ منشورات إعلامية تاريخية؛ إجراءات وأحكام قضائية؛ ومعلومات تجارية وعامة يمكن العثور عليها من خلال بحث احترافي.

المشكلة أن العثور على المعلومات لا يكفي. يجب أن تعرف كيف تربط النقاط ببعضها.

التحقق من الخلفية المعتمد على OSINT لا يقتصر على جمع البيانات. تكمن القيمة الحقيقية في التحليل وفهم ما تعنيه المعلومات بغرض اتخاذ القرار.

عندما تقيّم شخصًا يُفترض أن يدير أموالك أو يتخذ قرارات مالية، فإن السؤال ليس فقط "هل كانت لديه إدانة سابقة؟"، بل: هل أفصح عنها بشكل كامل؟ هل توجد علامات تحذيرية إضافية؟ هل توجد فجوات بين الصورة العلنية والواقع؟ وهل توجد أنماط تتكرر على مر السنين؟

في نهاية المطاف، معظم عمليات الاحتيال الكبرى لا تبدأ بتطور تكنولوجي. إنها تبدأ بالثقة.

وقبل منح الثقة، من المستحسن إجراء تحقق احترافي من الخلفية يعتمد على مصادر معلومات مفتوحة، من أجل اتخاذ قرار مدروس يستند إلى الحقائق لا إلى الانطباع الشخصي أو الكاريزما.

احصل على هذه التحليلات في بريدك، ومعها الخطوات الست لإغلاق نافذة المغادرة في صفحة واحدة.احصل على المستند
صفحة المقال اقرأ المقال
أكبر خطأ في عمليات التحقق من الخلفية؟ نسب المعلومات إلى الشخص الخطأ.
العناية الواجبة وفحوصات الخلفية

أكبر خطأ في عمليات التحقق من الخلفية؟ نسب المعلومات إلى الشخص الخطأ.

يعتقد كثيرون أن التحدي الرئيسي في عمليات التحقق من الخلفية هو العثور على المعلومات.

اقرأ المنشور كاملاًعرض أقل

في رأيي، هذا في الواقع هو الجزء السهل.

التحدي الحقيقي يبدأ في اللحظة التي تلي العثور على المعلومات: هل نحن متأكدون من أنها تخص الشخص الذي نتحقق منه فعلاً؟

في عالم يتشارك فيه ملايين الأشخاص أسماء متشابهة، ويستخدمون ألقاباً، ويملكون عدة ملفات رقمية، وأحياناً لا يتركون سوى آثار جزئية فقط، من السهل جداً الوقوع في فخ "التعرف السريع".

كثيراً ما أصادف حالات يرى فيها محققون أو موظفو توظيف أو مدراء ملفاً إشكالياً على الإنترنت، أو مقالاً قديماً، أو إشارة سلبية، فيسارعون إلى استخلاص النتائج.

لكن التحقق المهني من الخلفية ليس تمريناً في جمع المعلومات. إنه تمرين في التحقق من الهويات.

قبل استخلاص النتائج، يجب التحقق: هل هو الشخص نفسه؟ هل يتطابق الموقع الجغرافي؟ هل يتوافق التسلسل الزمني؟ هل توجد معرّفات إضافية تربط بين البيانات؟ وهل توجد مصادر مستقلة تؤكد هذا الارتباط؟

الخطر الأكبر ليس في تفويت معلومة سلبية. الخطر الأكبر هو نسب معلومة سلبية إلى الشخص الخطأ.

خطأ كهذا قد يؤدي إلى قرارات توظيف خاطئة، وإلى الإضرار بسمعة شخص بريء، بل وحتى إلى تبعات قانونية.

لذلك فإن أحد أهم المبادئ في عمل الاستخبارات من المصادر المفتوحة (OSINT) هو: أولاً نتحقق. وبعد ذلك فقط نستنتج.

هذا هو الفرق بين جمع المعلومات والبحث عن الحقيقة.

احصل على هذه التحليلات في بريدك، ومعها الخطوات الست لإغلاق نافذة المغادرة في صفحة واحدة.احصل على المستند
صفحة المقال
الشكّ هو طوق النجاة الخاص بك
العناية الواجبة وفحوصات الخلفية

الشكّ هو طوق النجاة الخاص بك

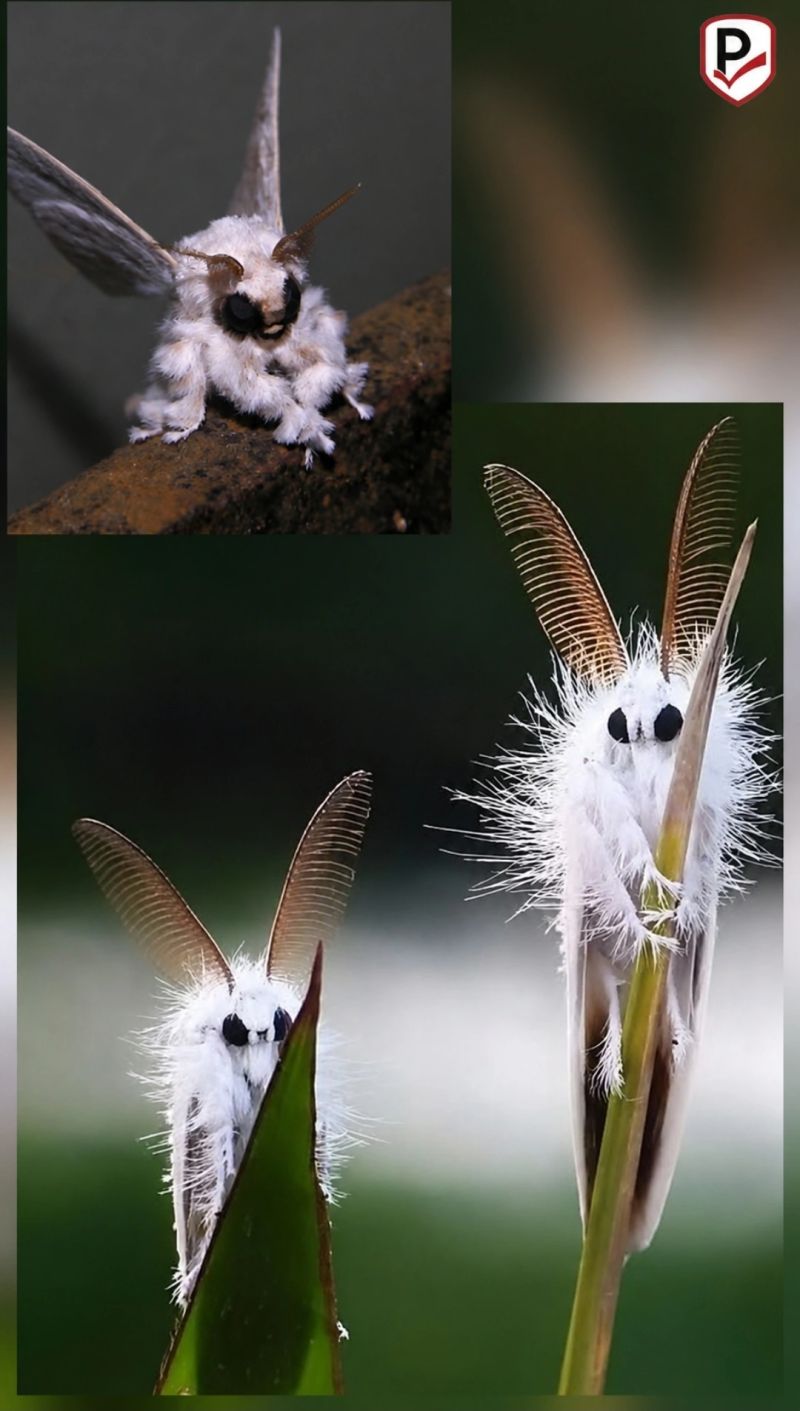
اليوم صادفت منشورًا عن "Venezuelan Poodle Moth" - "عثّة البودل" التي تبدو كمخلوق فروي ولطيف خارج من فيلم رسوم متحركة.

اقرأ المنشور كاملاًعرض أقل

في البداية بدا الأمر موثوقًا تمامًا. صور، وتفسيرات، ونتائج في جوجل، وإشارات في مواقع مختلفة بما في ذلك ويكيبيديا.

لكن كلما تعمّقت أكثر، اكتشفت أن معظم القصة غير مبنية على أي أساس إطلاقًا. بعض الصور كانت منحوتات صوفية لفنان ياباني. وأخرى كانت صورًا لأنواع مختلفة تمامًا. وفي الواقع، كل ما هو موجود حقًا هو صورة واحدة لعثّة غير معروفة الهوية التُقطت في فنزويلا (الصورة في أعلى اليسار). بل لا يوجد حتى اعتراف علمي رسمي بمثل هذا النوع.

المثير للاهتمام هنا ليس العثّة، بل الطريقة التي يتحوّل بها المعلومة إلى "حقيقة".

اليوم لم تعد محرّكات البحث تعتمد فقط على المصادر الأصلية. فهي تُغذّى أيضًا بمحتوى أنشأه AI، وبملخّصات آلية، وبعمليات نسخ بين المواقع، وبمعلومات تعيد تدوير نفسها مرارًا وتكرارًا.

ومعنى ذلك أنه حتى لو حاولت إجراء "تتبّع عكسي" للتحقق من المصدر الحقيقي، يصبح الأمر صعبًا جدًا. لأنه في مرحلة معينة: يختفي المصدر الأصلي، وتُنسخ المعلومة مئات المرات، وتلخّص أنظمة AI معلومات خاطئة، ويبدأ المحتوى غير المُتحقق منه يبدو أكثر مصداقية من الواقع نفسه.

وهذا بالضبط أحد أكبر التحديات في عالم فحوصات الخلفية.

لا يكفي أن تعرف كيف تبحث عن المعلومة. عليك أن تعرف كيف تشكّ في المعلومة.

عليك أن تفهم: من هو المصدر؟ هل هناك تحقّق؟ هل هي معلومة أولية أم نسخة منقولة؟ هل هناك مصلحة خفية؟ وهل الجميع ببساطة يقتبسون بعضهم بعضًا؟

في عصر يستطيع فيه AI توليد كميات هائلة من المحتوى المقنع، تصبح القدرة على التفكير النقدي أصلًا مهنيًا بالغ الأهمية.

ولهذا السبب بالضبط لا يمكن لفحوصات الخلفية المهنية أن تعتمد فقط على بحث سريع في جوجل أو على أدوات AI.

في النهاية، ما زلنا بحاجة إلى أشخاص يعرفون كيف يربطون السياقات، ويكشفون التلاعبات، ويدركون ما هو الناقص في الصورة - وقبل كل شيء يعرفون متى لا يصدّقون فورًا ما يبدو موثوقًا.

احصل على هذه التحليلات في بريدك، ومعها الخطوات الست لإغلاق نافذة المغادرة في صفحة واحدة.احصل على المستند
صفحة المقال
عندما يُطلب منك "العثور على الجاني" - لكن قدراتك ليست مبنية لذلك
العناية الواجبة وفحوصات الخلفية

عندما يُطلب منك "العثور على الجاني" - لكن قدراتك ليست مبنية لذلك

تواصل معي مؤخرًا شخص بشأن قضية حساسة جدًا تتعلق بنشر محتوى مزيف على الإنترنت.

اقرأ المنشور كاملاًعرض أقل

كان الطلب واضحًا: تحديد مصدر النشر، وإيقافه بسرعة، وإزالة المحتوى.

ظاهريًا يبدو هذا كمهمة كلاسيكية للاستخبارات من مصادر المعلومات المفتوحة. لكن هنا بالضبط تبدأ المشكلة.

أريد أن أشارككم بصراحة مهنية - أين يكون OSINT قويًا، وأين لا يكون كافيًا ببساطة.

أين يقدم OSINT قيمة حقيقية: يمكن رسم خريطة لكيفية انتشار المحتوى، وتحديد المجموعات والقنوات ومراكز النشر، وتتبع المستخدمين المتكررين عبر منصات مختلفة، وفهم من "يدفع" القصة إلى الأمام. هذا يوفر صورة استخباراتية مهمة جدًا.

لكن هنا يأتي القيد الحاسم: لا يمكن التعرف بيقين على من يقف خلف الحساب، ولا إثبات من أنشأ المحتوى، ولا الوصول إلى المعلومات المغلقة (IP، الأجهزة، السجلات)، ولا ضمان الإزالة الكاملة من الإنترنت.

وعندما يتعلق الأمر بأحداث حساسة، خاصة مع القاصرين أو انتهاك الخصوصية، فإن أصغر خطأ في التحديد يمكن أن يتحول إلى مشكلة قانونية خطيرة.

الخطر الحقيقي: المشكلة ليست تقنية فقط - بل إدارية. عندما تُقدَّم وعود مثل "سنجد من فعل ذلك" و"سنزيل كل شيء من الشبكة" دون فهم الحدود - فهذه وصفة لخيبة أمل في أفضل الأحوال، ولضرر في أسوأها.

إذن ما الصواب فعله في مثل هذه الحالات؟ النهج الصحيح دائمًا متعدد التخصصات: OSINT لرسم الخريطة والفهم، وDFIR لجمع الأدلة من الأجهزة والأنظمة، والمرافقة القانونية للتواصل مع المنصات، وإدارة الضرر ومنع النشر المتكرر، والمراقبة المستمرة. من يعالج هذا وحده، من زاوية واحدة فقط، يفوّت الصورة.

الخلاصة: الاستخبارات من مصادر المعلومات المفتوحة أداة قوية جدًا - لكنها ليست سحرًا.

معرفة ما يمكن فعله أمر مهم. لكن معرفة ما لا يمكن فعله - هذا ما يفرّق بين العمل المهني والمخاطرة.

احصل على هذه التحليلات في بريدك، ومعها الخطوات الست لإغلاق نافذة المغادرة في صفحة واحدة.احصل على المستند
صفحة المقال
المشكلة ليست نقص المعلومات. المشكلة هي الضوضاء
العناية الواجبة وفحوصات الخلفية

المشكلة ليست نقص المعلومات. المشكلة هي الضوضاء

قدرة Google الجديدة على تحليل المعلومات من dark web باستخدام AI، وما لفت انتباهي أكثر شيء ليس التقنية نفسها بل النهج: لم يعد الأمر "مزيدًا من المعلومات"، بل تصفية ذكية تفهم السياق.

اقرأ المنشور كاملاًعرض أقل

وهذا بالضبط هو المكان الذي تفشل فيه كثير من المؤسسات.

نحن نعيش في عصر تتوفر فيه معلومات مفتوحة لا حصر لها: منتديات، مجموعات، تسريبات، تلميحات صغيرة. لكن بدون سياق تجاري حقيقي، ودون فهم لما هو ذو صلة بمؤسسة محددة، يتحول كل ذلك إلى ضوضاء.

وهذا ليس فقط في عالم السايبر.

إنه المبدأ نفسه تمامًا في عالم الاستخبارات من المصادر المفتوحة.

أرى ذلك طوال الوقت: تعتقد المؤسسات أنها تحتاج إلى "مزيد من الفحوصات"، و"مزيد من المصادر"، و"مزيد من البيانات". لكن الحقيقة عكس ذلك. القيمة الحقيقية تأتي من القدرة على ربط النقاط.

على سبيل المثال: شخص ما ينشر في منتدى مظلم عرضًا للوصول إلى نظام. هو لا يذكر اسم شركة. لا توجد كلمات مفتاحية واضحة. الأنظمة التقليدية لن تكتشف ذلك. لكن إذا فهمت السياق، نوع النظام، حجم الشركة، الموقع الجغرافي، نوع النشاط، فجأة لم يعد الأمر "معلومات عامة". إنه تهديد محدد للغاية.

والآن فكّروا في هذا في سياق insider threats.

في كثير من الأحيان لا يبدأ التهديد من داخل المؤسسة. بل يبدأ من الخارج، في dark web، في المنتديات، في المجموعات. لكنه يرتبط بأشخاص من الداخل: موظف لديه صلاحية وصول، مورّد لديه أذونات، مرشح يحاول الدخول.

بدون ربط بين الاستخبارات الخارجية والفهم الداخلي للمؤسسة، تضيع القصة.

وهذه هي النقطة المهمة حقًا: الـ AI وحده لا يحل المشكلة. الاعتماد على OSINT وحده لا يحل المشكلة.

فقط الجمع بين سياق تجاري حقيقي، وتحليل بشري يفهم السلوك، وتقنية قادرة على العمل على نطاق واسع، يخلق ميزة حقيقية.

من يستمر في جمع المعلومات دون فهم ما هو ذو صلة به سيغرق في الضوضاء. ومن يعرف كيف يربط النقاط في الوقت المناسب سيكتشف التهديد قبل أن يتحول إلى حادثة.

احصل على هذه التحليلات في بريدك، ومعها الخطوات الست لإغلاق نافذة المغادرة في صفحة واحدة.احصل على المستند
صفحة المقال
التعديل 13 لقانون حماية الخصوصية ولوائح الخصوصية الدولية: هل تهدد مستقبل فحوصات الخلفية المعتمدة على OSINT؟
العناية الواجبة وفحوصات الخلفية

التعديل 13 لقانون حماية الخصوصية ولوائح الخصوصية الدولية: هل تهدد مستقبل فحوصات الخلفية المعتمدة على OSINT؟

في السنوات الأخيرة، شهدنا تشديدًا كبيرًا في متطلبات حماية الخصوصية حول العالم. فقد أنشأت لوائح مثل GDPR في أوروبا، وCCPA في كاليفورنيا، وPIPEDA في كندا، وتشريعات أخرى في العديد من الدول، معيارًا جديدًا لإدارة المعلومات الشخصية. وفي إسرائيل، يمثل التعديل 13 لقانون حماية الخصوصية خطوة مهمة أخرى في هذا الاتجاه.

اقرأ المنشور كاملاًعرض أقل

بالنسبة للمؤسسات التي تجري فحوصات خلفية تعتمد على الاستخبارات من مصادر المعلومات المفتوحة (OSINT)، يُطرح أحيانًا سؤال حول ما إذا كانت هذه اللوائح ستجعل هذه الفحوصات مستحيلة أو ستضر بفعاليتها.

الإجابة المهنية هي لا.

تغيّر اللائحة الطريقة التي تُجرى بها الفحوصات، لكنها لا تلغي الحاجة إليها ولا تمنع إجراء فحوصات عالية الجودة عندما تُنفَّذ بطريقة مهنية وقانونية ومتناسبة.

ما هو التعديل 13 لقانون حماية الخصوصية؟ يهدف التعديل 13 إلى تعزيز قدرات الإنفاذ لدى هيئة حماية الخصوصية ومواءمة القانون الإسرائيلي مع المعايير الدولية الحديثة. ومن بين أمور أخرى، يمنح التعديل هيئة حماية الخصوصية صلاحيات إنفاذ أوسع، ويزيد بشكل كبير من حجم الغرامات المالية، ويلزم المؤسسات بإدارة المعلومات الشخصية بطريقة أكثر مسؤولية، ويعزز مساءلة أصحاب قواعد البيانات ومعالجي البيانات، ويقوّي حقوق أصحاب البيانات. ومن الناحية العملية، فإن المعنى بالنسبة للمؤسسات هو أن انتهاك أحكام الخصوصية قد يتحول إلى مخاطرة تجارية وقانونية وسمعية كبيرة.

كيف تؤثر لوائح الخصوصية على فحوصات الخلفية؟ إن الخطأ الأكثر شيوعًا هو الاعتقاد بأن تشريعات الخصوصية تحظر جمع المعلومات. في الواقع، لا تحظر معظم اللوائح في العالم جمع المعلومات الشخصية بشكل شامل. فهي تشترط أن يتم الجمع على أساس مبادئ واضحة: غرض مشروع، والتناسب، والشفافية، وتقليل البيانات، وأمن المعلومات، والاحتفاظ المحدود زمنيًا. أي أن السؤال ليس "هل يُسمح بجمع المعلومات؟"، بل "ما هي المعلومات التي تُجمع، ولماذا تُجمع، وكيف تُستخدم؟".

استخدام OSINT ليس معفى من قوانين الخصوصية. هناك تصور خاطئ آخر مفاده أن المعلومات المنشورة على الإنترنت "حرة الاستخدام". إن كون المعلومات موجودة على الشبكة لا يلغي كونها معلومات شخصية. على سبيل المثال: الملف الشخصي على لينكدإن، والمنشورات على وسائل التواصل الاجتماعي، والمقالات الإخبارية، والسجلات التجارية، والمحتويات في المنتديات. كل هذه قد تُعتبر معلومات شخصية وتخضع لقوانين الخصوصية. لذلك، لا يمكن للمؤسسة التي تجري فحوصات خلفية أن تعتمد على الادعاء بأن المعلومات كانت "علنية" فحسب.

كيف يمكن إجراء فحوصات خلفية عالية الجودة بما يتوافق مع اللوائح؟

تحديد غرض واضح: ينبغي أن تكون فحوصات الخلفية مرتبطة مباشرة بالمخاطر التي تسعى المؤسسة إلى الحد منها. مثلًا: كشف تضارب المصالح، وتحديد عمليات الاحتيال السابقة، وكشف السلوكيات التي قد تضر بالمؤسسة، وفحص مخاطر السمعة، وتحديد العلاقات التجارية الإشكالية. وقد يُعتبر جمع المعلومات غير المرتبطة بهذا الغرض خروجًا عن مبدأ التناسب.

جمع المعلومات ذات الصلة فقط: لا يُقاس الفحص المهني بكمية المعلومات التي تُجمع بل بجودة المعلومات. في كثير من الحالات، يزيد فائض المعلومات في الواقع من صعوبة اتخاذ القرارات. والنهج الصحيح هو التركيز على المعلومات ذات القيمة التجارية الحقيقية وربطها بتقييم المخاطر المطلوب.

الاستعانة بمحللين بشريين: إحدى المشكلات المركزية في الفحوصات الآلية هي الجمع الهائل للمعلومات دون سياق. يعرف المحلل المهني كيف يميز بين الحقيقة والرأي، ويقارن المصادر، ويحدد الأخطاء في التعرّف، ويفهم السياقات الثقافية واللغوية، ويمارس حسن التقدير. وفي عالم تسوده لائحة صارمة بالتحديد، تزداد قيمة العنصر البشري.

الشفافية والموافقة عند الحاجة: في عمليات توظيف الموظفين أو بعض التعاقدات، يُوصى بالحصول على موافقة صريحة لإجراء فحص الخلفية. وحتى عندما لا يلزم القانون بذلك بشكل كامل، فإن الموافقة الواضحة تعزز شرعية العملية وتقلل من المخاطر القانونية.

حذف المعلومات والاحتفاظ المحدود: أحد المبادئ الأساسية في معظم لوائح الخصوصية هو تقييد مدة الاحتفاظ. بعد إتمام الفحص واتخاذ القرار التجاري، ينبغي فحص ما إذا كان هناك مبرر لمواصلة الاحتفاظ بالمعلومات، وما إذا كان من الممكن حذف التقارير، وما إذا كانت هناك حاجة للاحتفاظ الجزئي بالبيانات فقط. يقلل هذا النهج من مخاطر أمن المعلومات ويخفّض التعرض التنظيمي.

ميزة OSINT تحديدًا في عصر الخصوصية: من المفارقات أن لوائح الخصوصية تعزز تحديدًا مكانة فحوصات OSINT عالية الجودة. في الماضي، اعتمدت العديد من المؤسسات على جمع المعلومات من قواعد بيانات عديدة، بعضها إشكالي من الناحية القانونية. أما اليوم، فينتقل التركيز إلى المعلومات التي تُجمع من مصادر مفتوحة وقانونية وموثقة وقابلة للتحقق. وعندما يُجرى الفحص بطريقة مهنية، يمكن الوصول إلى رؤى مهمة حتى دون الوصول إلى معلومات خاصة أو سرية. في كثير من الحالات، توفر المعلومات المفتوحة تحديدًا أهم المؤشرات المتعلقة بالسلوك، والعلاقات التجارية، ومخاطر السمعة، أو تضارب المصالح.

المفتاح هو Governance وليس الحظر: إن الرسالة المركزية للتعديل 13 ولوائح الخصوصية في العالم ليست "لا تجروا فحوصات خلفية". بل الرسالة هي: أجروها بطريقة مسؤولة. فالمؤسسات التي تبني عمليات عمل منظمة، وتحرص على التناسب، وتُفعّل آليات الرقابة، وتستعين بمحللين مهنيين، ستتمكن من مواصلة إجراء فحوصات خلفية بالغة الفعالية حتى في ظل لائحة صارمة.

في الواقع، في عالم تصبح فيه التهديدات الداخلية، وعمليات الاحتيال، وانتحال الهوية المعتمد على AI، وتضارب المصالح أكثر تعقيدًا، فإن الحاجة إلى فحوصات خلفية مهنية تتزايد باستمرار.

التحدي الجديد ليس إيجاد المعلومات. التحدي هو معرفة كيفية جمع المعلومات الصحيحة، واستخدامها بطريقة قانونية، واستخلاص رؤى ذات قيمة حقيقية منها لاتخاذ القرارات.

احصل على هذه التحليلات في بريدك، ومعها الخطوات الست لإغلاق نافذة المغادرة في صفحة واحدة.احصل على المستند
صفحة المقال

التهديدات الداخلية والمخاطر التنظيمية

طيار يونايتد الذي مُنع من دخول إسرائيل: ما الذي كان سيجده فحص الخلفية قبل التوظيف وخلال العمل
التهديدات الداخلية والمخاطر التنظيمية

طيار يونايتد الذي مُنع من دخول إسرائيل: ما الذي كان سيجده فحص الخلفية قبل التوظيف وخلال العمل

لا يستطيع فحص الخلفية الذي يُجرى يوم التوظيف أن يكتشف منشورًا سيُنشر بعد عامين ونصف.

اقرأ المنشور كاملاًعرض أقل

حالة طيار يونايتد، الذي مُنع من دخول المجال الجوي لإسرائيل وفقًا لتقرير N12 الصادر في 21 أكتوبر، توضح لماذا تستمر المسؤولية المؤسسية أيضًا بعد التوظيف.

تناول التقرير المرفق سؤالين: ما الذي كان يمكن العثور عليه في المصادر المفتوحة قبل بدء عمله في نوفمبر 2022، وما الذي نُشر لاحقًا خلال فترة عمله.

لم يُعثر في المصادر التي فُحصت على محتوى سلبي يعود إلى ما قبل التوظيف.

عُثر على محتوى يدعم النظام الإيراني وبرنامجه الصاروخي في منشورات من يونيو 2025، أي بعد نحو عامين ونصف.

يحلل التقرير أيضًا تسجيلًا لقصة (ستوري) من أكتوبر 2025 تُسمع فيها أغنية Boom, Boom, Tel Aviv التي تمجّد الهجوم الصاروخي على المدينة.

حُذفت القصة بعد الكشف عنها، وجرى التحقق من نسبتها إلى الحساب من خلال تسجيل احتفظ به طرف ثالث، والمقارنة مع محتوى بقي في الملف الشخصي.

لم يظهر على الشاشة سوى Boom boom :)‎. أما الرسالة المهمة فكانت في المقطع الصوتي. والفحص الذي يكتفي بالنص كان سيفوّتها.

كذلك تطلّب تحديد الحساب أكثر من البحث بالاسم: لم يظهر الاسم الكامل في الملف الشخصي، واستندت نسبة الحساب إليه إلى مطابقة تفاصيل مهنية مع مصادر إضافية.

لكن ليس كل ادعاء نُشر وجد ما يثبته. لم يجد الفحص أدلة على دعم حزب الله أو هجوم 7 أكتوبر. ولم يُعثر كذلك على مؤشرات على نية أو تخطيط أو تهديد بارتكاب أعمال عنف. ولم يُصنَّف الأصل والدين واللغة "علامات حمراء".

في رأيي، هذا جزء من المسؤولية المهنية في فحص الخلفية: الدقة فيما وجدناه، وكذلك فيما لا نملك أساسًا للجزم به.

النتيجة ذات الصلة تبرّر الاستيضاح وتقييم المخاطر، ويجب أن تُدرس في سياق الوظيفة ومجمل المعلومات.

هذه ثلاثة أمور أوصي مديري الأمن والموارد البشرية بأن يستخلصوها من هذه الحالة:

• تحديد الوظائف التي تتطلب فحصًا دوريًا للمعلومات العامة، وبأي وتيرة، وفقًا لحساسية الوظيفة ونطاق وصول الموظف وصلاحياته.

• التأكد من أن الفحص يشمل أيضًا القصص المحفوظة وإعادات النشر ومقاطع الفيديو، مع فهم اللغة والسياق. فالبحث بالاسم وقراءة العناوين قد يتركان معلومات مهمة خارج نطاق الفحص.

• التحديد المسبق لمن يتحقق من النتيجة، ومن يقيّم أهميتها بالنسبة إلى الوظيفة، وكيف يُجرى استيضاح منصف مع الموظف.

جمع المعلومات لا يفيد إلا عندما توجد عملية واضحة للتعامل معها.

أرفق التقرير الكامل، مع المصادر وعمليات التحقق المتقاطع وحدود الفحص.

السؤال الذي أقترح أن تطرحه كل مؤسسة على نفسها: إذا ظهرت غدًا معلومات ذات صلة عن موظف في وظيفة حساسة، فمن يُفترض أن يرصدها، ومن المسؤول عن التعامل معها؟

التقرير الكامل باللغة الإنجليزية، مع رابط إلى مصدر كل نتيجة، متاح للتنزيل.تنزيل التقرير

صفحة المقال
جهاز التسجيل في قاعة اجتماعات الإدارة التنفيذية لدى OpenAI: ما الذي كان سيجده فحص الخلفية قبل التوظيف
التهديدات الداخلية والمخاطر التنظيمية

جهاز التسجيل في قاعة اجتماعات الإدارة التنفيذية لدى OpenAI: ما الذي كان سيجده فحص الخلفية قبل التوظيف

في 13 أكتوبر 2026 أعلنت وزارة العدل الأمريكية اعتقال مهندس في شركة OpenAI. وفقًا للشكوى الجنائية، زرع جهاز تسجيل صوتي سريًا في قاعة اجتماعات الإدارة التنفيذية للشركة في سان فرانسيسكو. فحصنا ما كان سيجده فحص خلفية من المصادر المفتوحة، قبل توظيفه وخلال عمله هناك.

اقرأ المنشور كاملاًعرض أقل

وفقًا للشكوى، عثر موظفو الشركة على الجهاز في نهاية سبتمبر 2026، موصولًا خلف تلفاز في القاعة وملفوفًا بورق المرحاض. كان يعمل في الشركة مهندسًا منذ نحو يوليو 2025، ولم يكن مخولًا بدخول القاعة. لا تزعم وزارة العدل أن حكومة أجنبية كانت متورطة. وقالت شركة OpenAI إنها لم ترَ أي علامة على أخذ أوزان النماذج أو الشيفرة المصدرية أو بيانات العملاء، وإنه فُصل من عمله.

كما في دراسة الحالة السابقة لدينا عن رحلة FZ1073، حددنا المنهجية قبل البحث. فحصنا موعدين: اليوم السابق لتوظيفه، واليوم السابق لتركيب الجهاز. قرأنا النتائج من خلال عدستين منفصلتين: مؤشرات مخاطر التهديد الداخلي القائمة على السلوك لدى حكومة الولايات المتحدة، ومنهجية ProfCheck. وأجرينا أيضًا 23 عملية بحث في Google، مقتصرة على صفحات يسبق تاريخها التوظيف. شمل البحث اللغتين الإنجليزية والعربية.

ما لم نجده

لم يُعثر على سجل جنائي، ولا عقوبات، ولا عداء تجاه صاحب عمل، ولا تأييد للعنف. قرأنا 262 من أصل 284 منشورًا في حسابه على X، ولم يتطابق أي منها مع المؤشرات السلوكية السلبية في منهجيتنا.

علامتان حمراوان، علنيتان قبل توظيفه

الأولى: تواريخ توظيف يناقضها سجل. في ملفه الشخصي على LinkedIn، ينتهي عمله في Meta عام 2022. لكن في يناير 2025 نُشر في مستودعات الشيفرة المفتوحة المصدر التابعة لشركة Meta تغيير داخلي في شيفرة الشركة، من عنوان بريد إلكتروني تابع لـ Meta، تحت اسم المستخدم الخاص به. كان السجل علنيًا قبل نحو خمسة أشهر من انضمامه إلى OpenAI. لا يُظهره بحث Google. لا يُعثر عليه إلا بالبحث في سجل الشيفرة الخاص به على GitHub.

الثانية: منصب خارجي إلى جانب الوظيفة. في فبراير 2025 انضم إلى صندوق رأس مال مخاطر في الرياض بصفة شريك استثماري، واستمر المنصب أيضًا خلال عمله في OpenAI. أُعلن عن المنصب علنًا، لذا لم يكن مخفيًا عن الجمهور. أما ما إذا كان قد أفصح عنه لصاحب العمل، فهذا غير معروف.

وفقًا لمنهجيتنا، فإن التناقض في تواريخ التوظيف وعدم الإفصاح عن تضارب في المصالح، إن حدث ذلك، هما مؤشران على عدم الموثوقية. هما لا يثبتان ارتكاب مخالفة. إنهما علامتان حمراوان تستوجبان استيضاحًا مع المرشح قبل اتخاذ القرار: تفسير للتواريخ، وقائمة مكتوبة بالمناصب الخارجية، وتحقق مع أصحاب العمل السابقين. أما ما إذا كان هذا الاستيضاح سيغير القرار، فلا يمكن معرفته.

أين كانت العلامات التحذيرية بشأن الفعل نفسه

وفقًا للشكوى، كانت كل العلامات التحذيرية بشأن الفعل داخل المبنى:

• سجلته الكاميرات قرب القاعة في عشرة تواريخ مختلفة في سبتمبر.

• بحث في أنظمة الشركة نفسها عن مكان اجتماعات القيادة وموعدها.

• سأل حساب مرتبط به روبوت محادثة عن كيفية بناء جهاز تسجيل سري ومشفر.

وفي رأيي، هذا الجزء أكثر أهمية حتى. فحص الخلفية من المصادر المفتوحة يساعد على تحديد من يُوظَّف. لا يستطيع أن يرى ما يفعله الموظف بعد دخوله. هذا ما يراه برنامج داخلي لإدارة مخاطر التهديد الداخلي: التحكم في الوصول، والكاميرات، وسجلات الأدوات الداخلية.

ماذا يعني ذلك لأصحاب العمل

عمليًا، يعني ذلك، من بين أمور أخرى:

• التحقق من تواريخ التوظيف مقابل السجلات، لا مقابل السيرة الذاتية والملف الشخصي على LinkedIn فقط.

• لدى المرشحين التقنيين، فحص السجل العلني لشيفرتهم أيضًا. فهو يحمل تواريخ وأسماء نطاقات أصحاب العمل.

• طلب قائمة مكتوبة، عند التوظيف وكل عام، بالمناصب الخارجية والاستثمارات والأعمال الاستشارية. المنصب المُعلن علنًا ليس بالضرورة منصبًا جرى الإفصاح عنه لصاحب العمل.

• التعامل مع العلامة الحمراء كسؤال يحتاج إلى جواب، لا كحكم.

• في مؤسسة تحتفظ بمعلومات حساسة، عدم الاكتفاء بالفحص عند الدخول. فحص الخلفية والبرنامج الداخلي لإدارة مخاطر التهديد الداخلي يؤديان مهام مختلفة، والحاجة قائمة إلى كليهما.

من المهم التنويه: وُجهت إليه تهم في شكوى جنائية، ولم يُدَن، وتنطبق عليه قرينة البراءة. الوقائع المتعلقة بالفعل مأخوذة من الشكوى، وهي ادعاءات لم تُختبر بعد أمام المحكمة. اعتمد الفحص على المصادر المفتوحة فقط، والوقائع صحيحة حتى 14 أكتوبر 2026.

دراسة الحالة السابقة لدينا بالمنهجية نفسها، عن مساعد الطيار في رحلة FZ1073: https://profcheck.co/ar/knowledge/case-study-fz1073-copilot/

التقرير الكامل باللغة الإنجليزية، مع رابط إلى مصدر كل نتيجة، متاح للتنزيل.تنزيل التقرير

صفحة المقال
تضارب المصالح في المؤسسة: ليس كل تضارب فسادًا، لكن كل تضارب يستوجب المعالجة
التهديدات الداخلية والمخاطر التنظيمية

تضارب المصالح في المؤسسة: ليس كل تضارب فسادًا، لكن كل تضارب يستوجب المعالجة

كيف تُكتشف حالات تضارب المصالح، وما الفرق بين وضع ينطوي على خطر وبين سلوك غير سليم، وكيف تتحول فحوصات الخلفية وإقرارات الموظفين إلى أداة فعالة لإدارة المخاطر المؤسسية؟

اقرأ المنشور كاملاًعرض أقل

تضارب المصالح لا يدل بالضرورة على انعدام النزاهة

مدير مشتريات في شركة كبيرة يملك أسهمًا في أحد موردي المؤسسة. مرشح لمنصب رفيع متزوج من مديرة في شركة منافسة. مدير مالي يتفاوض على منصب مستقبلي في شركة تربطها علاقات تجارية بصاحب العمل الحالي.

ما القاسم المشترك بين الحالات الثلاث؟

في كل واحدة منها تتوفر ظروف قد تخلق تضاربًا في المصالح. لكن أيًا من هذه الحالات، بحد ذاتها، لا يثبت وقوع مخالفة، أو اتخاذ قرار غير سليم، أو أن الشخص المعني غير نزيه.

هذا التمييز، الذي يبدو بسيطًا للوهلة الأولى، هو من أهم أوجه التمييز في إدارة الموثوقية المؤسسية.

في الواقع، يثير مصطلح "تضارب المصالح" أحيانًا رد فعل شبه تلقائي من الشك. يتردد المديرون في الإفصاح عن علاقات شخصية أو تجارية، ويخشى المرشحون أن تضر نتيجة في فحص الخلفية بفرص قبولهم للعمل، وتجد المؤسسات صعوبة في التمييز بين خطر يمكن إدارته وبين سلوك يستوجب تحقيقًا جديًا.

قد تكون النتيجة مزدوجة: من جهة، يمتنع الأشخاص عن الإبلاغ عن ظروف ذات صلة؛ ومن جهة أخرى، تمنح المؤسسات وزنًا مبالغًا فيه لمجرد وجود علاقة شخصية أو تجارية، حتى عندما لا يوجد دليل على سلوك غير سليم.

يبدأ النهج المهني في التعامل مع تضارب المصالح بفهم أساسي: تضارب المصالح هو أولًا وقبل كل شيء وضع يستوجب الفحص والإدارة، وليس دليلًا على فعل غير سليم.

ما هو تضارب المصالح وفقًا لمنظمة OECD؟

في 28 مايو 2003، اعتمد مجلس منظمة التعاون الاقتصادي والتنمية (OECD) التوصية الخاصة بإدارة تضارب المصالح في الخدمة العامة.

تهدف الوثيقة، Recommendation of the Council on OECD Guidelines for Managing Conflict of Interest in the Public Service، إلى مساعدة الدول على وضع سياسة فعالة لتحديد الحالات التي قد تؤثر فيها المصالح الخاصة على أداء الوظيفة العامة، ومنعها وإدارتها.

وفقًا للتعريف، يقوم تضارب المصالح عندما يكون هناك توتر بين الواجبات العامة لشاغل المنصب وبين مصالحه الخاصة، على نحو قد تؤثر فيه تلك المصالح تأثيرًا غير سليم على أداء واجباته ومسؤولياته.

غير أن الوثيقة تؤكد على تمييز مهم حتى قبل عرض التعريف.

تضارب المصالح بحد ذاته ليس فسادًا. التضارب الذي لم يُكتشف أو لم يُدَر على النحو الصحيح قد يتطور إلى إخلال بالنزاهة وإلى سلوك غير سليم.

وتضيف الوثيقة أنه عندما تكون مصلحة خاصة قد أضرت فعلًا بالأداء السليم للوظيفة، فمن الأدق وصف الحالة بأنها سلوك غير سليم، أو إساءة استخدام للمنصب، أو فساد في الحالات التي ينطبق عليها ذلك.

هذا فرق جوهري بين وضع يوجد فيه احتمال لتأثير غير سليم وبين وضع تحقق فيه ذلك التأثير بالفعل.

هذا التمييز مهم أيضًا من منظور إداري: مجرد وجود تضارب في المصالح لا يدل بالضرورة على إخفاق شخصي، لكن الامتناع عن تحديده أو الإفصاح عنه أو إدارته قد يخلق إخفاقًا مؤسسيًا كبيرًا.

المصدر: OECD, Recommendation of the Council on OECD Guidelines for Managing Conflict of Interest in the Public Service, 2003، البند 4 والبنود 10-15.

ثلاثة أنواع من تضارب المصالح ينبغي لكل مدير معرفتها

تميّز منظمة OECD بين ثلاث فئات رئيسية. ويساعد التمييز بينها المؤسسة على تحديد مستوى الخطر وطريقة المعالجة المناسبة.

1. تضارب المصالح الفعلي (Actual Conflict of Interest)

وضع يوجد فيه بالفعل تعارض بين مسؤولية شاغل المنصب وبين مصلحة خاصة قد تؤثر على ممارسته لصلاحياته.

مثال: يشارك مدير مشتريات في اختيار مورد بينما يملك مصلحة مالية شخصية في إحدى الشركات المتنافسة.

مجرد الملكية لا يثبت أن مدير المشتريات منح الشركة أفضلية، لكن مشاركته في عملية الاختيار تخلق وضع تضارب مصالح يستوجب المعالجة.

2. التضارب الظاهري في المصالح (Apparent Conflict of Interest)

وضع تخلق فيه الظروف انطباعًا معقولًا بوجود تأثير محتمل من مصلحة خاصة، رغم عدم وجود مثل هذا التضارب في الواقع.

مثال: عضو في لجنة استثمار يحمل اسم العائلة نفسه الذي يحمله مالك شركة قيد الدراسة للاستثمار فيها. يثير ذلك شبهة وجود صلة عائلية، لكن التحقق يكشف أنه لا توجد بينهما أي قرابة.

في مثل هذه الحالة لا يلزم بالضرورة ترتيب لمنع تضارب المصالح، لكن من المهم التحقق وتوثيق النتائج، لمنع المساس غير المبرر بالثقة في العملية.

من المهم التمييز بين مجرد المظهر وبين وضع توجد فيه علاقة حقيقية قد تخلق تضاربًا في المصالح. عندما تكون العلاقة قائمة، لا ينبغي تصنيفها على أنها مجرد مظهر لمجرد أن الشخص المعني يُنظر إليه على أنه جدير بالثقة.

3. تضارب المصالح المحتمل (Potential Conflict of Interest)

وضع توجد فيه مصلحة خاصة قد تتحول إلى تضارب في المصالح إذا تولى شاغل المنصب في المستقبل مسؤولية أو صلاحية معينة.

مثال: موظف يملك أسهمًا في شركة تقدم خدمات للمؤسسة، لكنه لا يشارك حاليًا في القرارات المتعلقة بهذا المورد. إذا رُقّي إلى منصب مسؤول عن اختيار الموردين، فقد ينشأ تضارب في المصالح.

الدلالة الإدارية واضحة: لا يكفي فحص الوضع عند التعيين. يجب تحديد كيف يمكن لتغيير في المنصب أو الصلاحيات أو العلاقات أن يغير مستوى الخطر.

فعلي: المصلحة تتعارض مع مسؤولية قائمة. الاستجابة المؤسسية المناسبة: ترتيب فوري، أو تقييد المشاركة، أو حل آخر.

ظاهري: يبدو أن هناك تضاربًا، لكن التحقق قد ينفيه. الاستجابة المؤسسية المناسبة: فحص الوقائع وتوثيق الاستنتاج.

محتمل: قد ينشأ تضارب في المستقبل. الاستجابة المؤسسية المناسبة: التوثيق والمتابعة وإعادة الفحص عند تغير الظروف.

المصلحة الخاصة ليست مالًا فقط

تميل المؤسسات إلى التركيز على تضارب المصالح المالي: ملكية الأسهم، وملكية الشركات، والعلاقات مع الموردين، أو تلقي المنافع.

هذه بلا شك مصادر خطر مهمة، لكن التعريف المهني أوسع بكثير.

قد تتعلق المصلحة الخاصة أيضًا بالروابط العائلية، والعضوية في منظمات، والنشاط المهني الإضافي، والالتزامات الشخصية، والعلاقات التجارية السابقة، بل وفرص العمل المستقبلية.

على سبيل المثال:

• مديرة موارد بشرية تشارك في قرار ترقية أحد أقاربها.

• عضو مجلس إدارة يشغل في الوقت نفسه عضوية مجلس إدارة شركة ذات مصالح تجارية متعارضة.

• مدير أمن معلومات يقدم استشارات مدفوعة الأجر لشركة تقدم خدمات لمؤسسته.

• نائب رئيس يتفاوض على منصب مستقبلي لدى مورد يدير معه تعاقدًا تجاريًا.

• مدير مشروع يشارك في اختيار مقاول يملكه صديق شخصي مقرب.

في بعض الحالات تكون العلاقات علنية ومعروفة لجميع المعنيين. وفي حالات أخرى لا تكون معروفة للمؤسسة.

السؤال المحوري ليس ما إذا كانت العلاقة تبدو غير مألوفة، بل ما إذا كان من شأنها أن تؤثر على التقدير، أو على استقلالية القرار، أو على أداء المسؤولية المهنية.

لماذا يقع الأشخاص النزيهون أيضًا في تضارب المصالح؟

من الأخطاء الشائعة في إدارة المخاطر التعامل مع تضارب المصالح على أنه سمة شخصية.

في اجتماعات الإدارة يُسمع أحيانًا القول: "نعرفه منذ سنوات. إنه شخص نزيه. لا يوجد هنا تضارب في المصالح".

غير أن النزاهة وتضارب المصالح مفهومان مختلفان.

تشير النزاهة إلى قيم الشخص وسلوكه. ويشير تضارب المصالح إلى الظروف التي يعمل فيها.

يمكن أن يتمتع الشخص بنزاهة عالية جدًا ومع ذلك يجد نفسه في وضع تتجاذب فيه المصالح الشخصية والمهنية في اتجاهات مختلفة.

في الواقع، الأشخاص الذين يشغلون مناصب رفيعة، ويملكون خبرة مهنية واسعة وشبكة علاقات متشعبة، هم تحديدًا من قد يتعرضون لعدد أكبر من هذه الحالات.

قد يعرف المدير المخضرم موردين معرفة شخصية. وقد يكون عضو مجلس الإدارة مشاركًا في عدة شركات. وقد يعمل الخبير المهني مستشارًا لجهات أخرى في مجال نشاطه.

هذه ليست بالضرورة علامات على سلوك غير سليم. أحيانًا تكون نتيجة طبيعية لنشاط مهني مشروع.

التحدي أمام المؤسسة هو جمع المعلومات ذات الصلة، وتقييم الخطر، وإنشاء آلية تتيح للأشخاص مواصلة أداء مهامهم مع حماية استقلالية تقديرهم.

مفارقة واجب الإفصاح: كلما عوقب الإفصاح، شُجّع الإخفاء

تطلب مؤسسات كثيرة من الموظفين والمديرين التوقيع على إقرار بعدم وجود تضارب في المصالح.

يبدو ذلك للوهلة الأولى إجراء رقابة أساسيًا ومنطقيًا. لكن فعاليته تعتمد إلى حد كبير على الثقافة المؤسسية.

عندما يدرك الموظف أن مجرد الإفصاح عن علاقة تجارية أو شخصية قد يضر بترقيته أو بسمعته أو بمكانته، قد ينشأ حافز يثنيه عن الإبلاغ.

لا يكمن الخطر في الإقرار الكاذب المتعمد فقط. أحيانًا لا يعرف الموظف أصلًا ما إذا كانت علاقة معينة تُعد تضاربًا في المصالح، فيفضّل عدم ذكرها.

قد يؤدي واقع كهذا إلى أن تخلق آلية وُضعت لتعزيز الشفافية شعورًا بالخشية وعدم اليقين بدلًا من ذلك.

المؤسسة التي تريد الحصول على معلومات موثوقة يجب أن تميز بين فعل الإفصاح بحد ذاته وبين الإخلال بواجب الإفصاح.

الموظف الذي يبلغ في الوقت المناسب عن علاقة تستوجب الفحص يتيح للمؤسسة أن تتصرف عن دراية. في المقابل، الموظف الذي يخفي عن علم علاقة جوهرية خلافًا لواجب إبلاغ صريح يثير مسألة منفصلة تتعلق بسلوكه وبمدى الوثوق به.

من المهم أيضًا ألا يتحول الإقرار إلى آلية حصانة. فالإفصاح المتأخر أو الجزئي أو المضلل لا يعادل الإبلاغ الكامل والدقيق في الموعد المطلوب.

النهج المفضل هو تشجيع الإبلاغ المبكر والشفاف، وتوضيح الحالات التي يجب الإبلاغ عنها، وإتاحة الاستشارة للموظفين عندما لا يكونون متأكدين مما إذا كانت ظروف معينة تستوجب الإقرار.

من تضارب المصالح إلى التهديد الداخلي: متى يتحقق الخطر؟

تضارب المصالح ليس مطابقًا للتهديد الداخلي، لكنه قد يكون في حالات معينة أحد عوامل الخطر التي تؤدي إلى نشوئه.

ينشأ التهديد الداخلي عندما يستغل شخص لديه وصول مشروع إلى موارد المؤسسة أو معلوماتها أو صلاحياتها هذا الوصول بطريقة قد تسبب ضررًا، سواء عن سوء نية أو نتيجة سلوك مهمل أو خاطئ.

قد يخلق تضارب المصالح غير المُدار ظروفًا يتخذ فيها الموظف قرارات متأثرة بمصلحة شخصية، أو يستخدم معلومات تجارية بشكل غير سليم، أو يمنح أفضلية لطرف ثالث.

على سبيل المثال، قد يطّلع مدير لديه مصلحة شخصية لدى مورد على معلومات حول عروض أسعار منافسي ذلك المورد. وجود المصلحة لا يثبت أن المعلومات أسيء استخدامها، لكن الجمع بين المصلحة والوصول إلى المعلومات يخلق انكشافًا ينبغي فحصه.

يمكن توضيح التطور المحتمل من خلال أربع مراحل:

المرحلة الأولى: وجود مصلحة خاصة. لدى الموظف علاقة عائلية أو تجارية أو مالية قد تكون ذات صلة بمنصبه.

المرحلة الثانية: نشوء تضارب المصالح. يحصل الموظف على صلاحية أو وصول إلى معلومات يضعان المصلحة الخاصة في مواجهة واجباته تجاه المؤسسة.

المرحلة الثالثة: غياب الإدارة المناسبة. لا يُوضع ترتيب، أو لا يبلغ الموظف، أو تتجاهل المؤسسة المعلومات.

المرحلة الرابعة: تحقق محتمل للخطر. يتخذ الموظف قرارًا منحازًا، أو ينقل معلومات محظورة، أو يستخدم صلاحيته لمنح أفضلية غير سليمة.

هذا ليس مسارًا حتميًا. معظم حالات تضارب المصالح لا تؤدي بالضرورة إلى سلوك غير سليم. لكن كلما كان التضارب أكثر جوهرية، ومستوى الانكشاف أعلى، وآليات الرقابة أضعف، ازدادت أهمية المعالجة المبكرة.

ومن هنا ينبع مبدأ أساسي في إدارة التهديدات الداخلية: ينبغي أن تبدأ المعالجة بتحديد ظروف الخطر وإدارتها، وليس فقط بالتحقيق في الحوادث بعد وقوع الضرر.

دور فحوصات الخلفية في الكشف عن تضارب المصالح

قد يوفر فحص الخلفية المهني للمؤسسة معلومات مهمة عن علاقات وملكيات ومناصب لا تظهر بالضرورة خلال مقابلة العمل أو في السيرة الذاتية.

في إطار فحوصات الخلفية القائمة على المعلومات المفتوحة المصدر (OSINT)، ورهنًا بالقانون وبغرض الفحص، يمكن أن يُفحص، من بين أمور أخرى:

• الملكيات والعلاقات التجارية: الملكية المسجلة في الشركات، ومناصب مجالس الإدارة، والشراكات، والروابط المؤسسية الموثقة.

• الأعمال الإضافية: مناصب مهنية موازية، أو نشاط استشاري، أو مشاركة تجارية إضافية موثقة في مصادر مفتوحة.

• العلاقات مع الموردين والمنافسين: صلات يمكن إثباتها من خلال سجلات أو منشورات أو مصادر موثوقة أخرى.

• السجل الوظيفي: علاقات ذات صلة بأصحاب عمل سابقين، أو بشركات مرتبطة، أو بأطراف لها مصلحة في الصفقة.

• المصالح التجارية لشاغلي المناصب العليا: المشاركة في شركات أخرى قد تخلق صلات بمجال نشاط المؤسسة.

ومع ذلك، هناك قيد مهم: ليست كل مصلحة خاصة موثقة في المعلومات المفتوحة.

قد لا تظهر بالضرورة في المصادر القابلة للفحص علاقة عائلية غير علنية، أو التزام شخصي، أو شراكة غير مسجلة، أو مفاوضات سرية على منصب جديد.

لذلك، فحص الخلفية ليس بديلًا عن إقرار الشخص الخاضع للفحص، كما أن الإقرار ليس بديلًا عن فحص الخلفية عندما يوجد مبرر مهني وقانوني لإجرائه.

الأداتان تكمل إحداهما الأخرى: يوفر الإقرار المعلومات من جانب الشخص، ويمكن لفحص الخلفية أن يتحقق من جزء من هذه المعلومات، ويكملها، ويشير أحيانًا إلى فجوات تستوجب التحقق.

القيد الأهم هو أن فحص الخلفية لا يمكنه أن يقرر، استنادًا إلى مجرد وجود علاقة، أن الشخص تصرف بشكل غير سليم.

يمكنه أن يصف نتيجة واقعية ويساعد في تقييم مدى صلة العلاقة بالمنصب. أما الاستنتاج بشأن ما إذا كان يلزم ترتيب لمنع تضارب المصالح فيجب أن تتوصل إليه الجهة المخولة في المؤسسة، بعد فحص مجمل الظروف.

كيف ينبغي أن تبدو نتيجة تتعلق بتضارب المصالح في تقرير فحص الخلفية؟

لا تُقاس جودة فحص الخلفية بقدرته على العثور على المعلومات فقط. فالطريقة التي تُحلل بها المعلومات وتُعرض لا تقل أهمية.

قد يكون الحكم القاطع مثل "المرشح في وضع تضارب مصالح خطير" غير مستند إلى أساس إذا لم يفحص الفحص مجالات مسؤوليته وصلاحياته والصلة بين النتيجة والمنصب.

في المقابل، فإن تجاهل علاقة تجارية جوهرية لمجرد عدم العثور على دليل على سلوك غير سليم قد يُفوّت خطرًا ذا صلة.

لنتناول مثالًا.

تبيّن أن مرشحًا لمنصب مدير المشتريات مساهم في شركة تقدم خدمات للمؤسسة التي تعتزم توظيفه.

ينبغي للتقرير المهني أن يفصل بين أربعة أسئلة:

1. ما هي النتيجة الواقعية؟

يظهر المرشح كمساهم في شركة معينة، وفقًا لمصدر معلومات محدد وتاريخ فحص معين.

2. ما هي الصلة المحتملة بالمنصب؟

تعمل الشركة في مجال قد يشارك فيه مدير المشتريات في قرارات تتعلق بالتعاقدات أو التسعير أو اختيار الموردين.

3. ما الذي لا يزال غير معروف؟

قد لا تكون معروفة نسبة الملكية المحدثة، أو حجم المشاركة التجارية، أو صلاحيات المرشح المستقبلية، أو وجود ترتيب سابق لمنع تضارب المصالح.

4. ما هو الإجراء الموصى به؟

الحصول على رد المرشح، والتحقق من التفاصيل الناقصة، وفحص ما إذا كان يلزم ترتيب يقيّد مشاركته في القرارات المتعلقة بتلك الشركة.

قد تكون الصياغة المهنية الممكنة كالتالي:

"وفقًا للمعلومات التي عُثر عليها، تربط المرشح صلة تجارية بشركة تعمل في مجال ذي صلة بمنصبه المقترح. قد تثير هذه النتيجة شبهة تضارب في المصالح، تبعًا لنطاق الصلاحيات والمسؤوليات التي ستُمنح له. يوصى بالتحقق من طبيعة الصلة وفحص الحاجة إلى ترتيب مناسب."

صياغة كهذه تعكس المعلومات المعروفة، وتشير إلى الخطر، ولا تنسب إلى المرشح سلوكًا لم يثبت.

هذا فرق محوري بين تقرير يقدم معلومات خامًا وتقرير يساعد المؤسسة على اتخاذ قرار مهني ومتناسب.

كيف تُدار حالات تضارب المصالح في المؤسسة؟ نموذج عمل تطبيقي

لا ينبغي أن تقتصر إدارة تضارب المصالح على نموذج إقرار يُوقَّع في بداية التوظيف.

لكي يكون النظام فعالًا، يجب أن يعمل على امتداد دورة حياة الموظف وأن يشمل التحديد والتقييم والقرار والتوثيق والرقابة.

الخطوة 1: تحديد المناصب الحساسة

يجب على المؤسسة تحديد المناصب التي يوجد فيها خطر كبير لتضارب المصالح.

في العادة، تكون هذه مناصب تشمل صلاحية اتخاذ قرارات مالية، أو الوصول إلى معلومات تجارية حساسة، أو اختيار الموردين، أو توظيف العاملين، أو تحديد شروط التعاقد، أو الإشراف على نشاط أطراف ثالثة.

مستوى الرقابة المناسب لعضو مجلس إدارة أو مدير مشتريات أو مدير استثمارات ليس بالضرورة مماثلًا لما هو مطلوب من موظف ليست لديه صلاحيات قرار جوهرية.

الخطوة 2: إقرار مصالح ملائم للمنصب

الإقرار العام بصيغة "لا يوجد لدي تضارب في المصالح" قد يكون غير كافٍ.

من الأفضل أن يُطلب من الموظف الإجابة عن أسئلة محددة تتعلق بطبيعة منصبه، مثل العلاقات التجارية مع الموردين، أو الملكيات في شركات ذات صلة، أو الأعمال الإضافية، أو الروابط العائلية التي قد تؤثر على قراراته.

من المهم أن يُوضَّح للموظف أن الهدف هو تحديد حالات تحتاج إلى إدارة، وليس الافتراض مسبقًا بوجود سلوك غير سليم.

الخطوة 3: التحقق من المعلومات واستكمالها

في المناصب التي تبرر ذلك، يمكن الاستعانة بفحوصات الخلفية وبمصادر معلومات خارجية للتحقق من بيانات ذات صلة أو لاستكمال الصورة.

ينبغي أن يكون التحقق مركزًا ومتناسبًا وقانونيًا وذا صلة بمخاطر المنصب. لا يوجد مبرر لجمع غير محدود للمعلومات الشخصية لمجرد أن الموظف يشغل منصبًا حساسًا.

الخطوة 4: تقييم جسامة الخطر

ليس كل تضارب في المصالح يبرر الاستجابة نفسها.

عند تقييم الخطر، يُستحسن فحص قوة المصلحة الخاصة، ومدى تأثيرها المحتمل، وصلاحية الموظف في اتخاذ القرار، وحساسية المعلومات التي يطّلع عليها، وحجم الانكشاف المؤسسي.

إضافة إلى ذلك، يجب فحص ما إذا كانت هناك إمكانية عملية لمنع الموظف من المشاركة في قرارات معينة دون الإضرار بشكل كبير بأداء المؤسسة.

الخطوة 5: وضع ترتيب مناسب

ليس من الضروري أن يكون الحل استبعاد المرشح أو إنهاء التوظيف.

تبعًا لجسامة التضارب وللظروف، يمكن النظر في حلول مثل:

• الامتناع عن المشاركة في القرارات المتعلقة بالجهة المعنية.

• نقل صلاحية القرار إلى مدير آخر.

• تقييد الوصول إلى معلومات حساسة معينة.

• تغيير مجالات المسؤولية أو التبعية الإدارية.

• وقف نشاط تجاري خارجي يولّد التضارب.

• التخلي عن مصلحة مالية ذات صلة، عندما يكون ذلك مناسبًا ومطلوبًا.

• الاستبعاد من منصب معين عندما لا يمكن إدارة التضارب بشكل فعال.

ينبغي أن يكون اختيار الحل متناسبًا وقابلًا للتطبيق وقابلًا للرقابة.

الخطوة 6: توثيق القرار والمسؤولية عن تنفيذه

لا يكفي أن يُقرر أن الموظف لن يشارك في القرارات المتعلقة بمورد معين.

يجب توثيق نطاق القيد، والجهة التي وافقت عليه، والشخص المسؤول عن الإشراف عليه، والحالات التي ينبغي فيها إعادة فحصه.

الترتيب غير الموثق، أو الذي لا يتحمل أحد مسؤولية تنفيذه، قد يبقى مجرد تصريح.

الخطوة 7: المتابعة والتحديث

تضارب المصالح ليس وضعًا ثابتًا.

قد تؤدي التغييرات في المنصب، أو الصلاحيات، أو الهيكل التنظيمي، أو العلاقات التجارية، أو الظروف الشخصية إلى خلق تضارب جديد أو جعل تضارب قائم أكثر جوهرية.

لذلك، يوصى بتحديد الأحداث التي تستوجب تحديث الإقرار وإعادة الفحص، إلى جانب تحديث دوري في المناصب الحساسة.

الدرس المهم: قد ينشأ تضارب المصالح حتى بعد سنوات من التوظيف

تستثمر المؤسسات موارد كبيرة في عملية الفرز والاستيعاب، لكنها تفترض أحيانًا أنه بعد استكمال فحص الخلفية والتوقيع على إقرار عدم وجود تضارب في المصالح، تكون المسألة قد عولجت.

هذا افتراض إشكالي.

الموظف الذي عُيّن دون أي تضارب في المصالح قد يُعيَّن لاحقًا في منصب جديد. وقد يبدأ أحد أقاربه العمل لدى مورد. وقد تصبح شركة يملك فيها أسهمًا مقاولًا للمؤسسة. كما أن تغييرًا في منظومة الموردين أو في هيكل ملكيتهم قد يولّد تضاربًا لم يكن قائمًا من قبل.

في مثل هذه الحالات، قد يكون فحص الخلفية الأصلي صحيحًا تمامًا في التاريخ الذي أُجري فيه، لكنه لم يعد يعكس الخطر الحالي.

ومن هنا تأتي أهمية وجود آلية مؤسسية لتحديث الإقرارات، وإعادة فحص حالات التضارب عند حدوث تغييرات جوهرية، والاستخدام المركز لفحوصات محدثة عندما يكون ذلك مبررًا.

الحل ليس بالضرورة فحص جميع الموظفين بشكل مستمر. فمثل هذه المراقبة قد تكون غير متناسبة ومكلفة وماسّة بالخصوصية. والأفضل نهج قائم على المخاطر يركز على المناصب والصلاحيات والأحداث التي قد يطرأ فيها تغيير جوهري على مستوى الانكشاف.

ماذا تعلّمنا نتائج منظمة OECD عن الفجوة بين السياسة والتطبيق؟

في تقرير Anti-Corruption and Integrity Outlook 2024، أشارت منظمة OECD إلى فجوة بين وجود قواعد وترتيبات رسمية لإدارة تضارب المصالح وبين قدرة السلطات على فحص الإقرارات والتأكد من أن المخاطر تُعالج فعلًا.

من أبرز نتائج التقرير أن ثماني دول فقط من دول OECD التي شملها الفحص تحققت من 60% على الأقل من إقرارات الأصول والمصالح خلال العامين السابقين للتقرير.

لا يعني ذلك أن جميع الإقرارات الأخرى كانت خاطئة، بل إن وجود آلية للإقرارات لا يضمن بحد ذاته القدرة على التحقق من المعلومات أو اكتشاف الفجوات.

رغم أن النتائج تتعلق بالأنظمة العامة، فإن الدرس الإداري ينطبق أيضًا على المؤسسات التجارية.

نموذج الإقرار الذي لا تصاحبه آلية للتحقق من النتائج، وتسوية حالات التضارب، والرقابة على تنفيذ الترتيبات، قد يخلق شعورًا بالأمان لا أساس له.

وبالمثل، فإن فحص الخلفية الذي يكشف صلة تجارية ذات صلة لا يوفر حماية كاملة إذا لم تصل المعلومات إلى صاحب قرار مخوّل أو إذا لم يُتخذ قرار عملي بشأن كيفية التعامل معها.

لذلك، لا تُقاس فعالية منظومة إدارة تضارب المصالح بعدد الإقرارات التي جُمعت أو بعدد الفحوصات التي أُجريت فقط، بل أيضًا بالقدرة على ترجمة المعلومات إلى قرارات وآليات رقابة.

خمسة أخطاء شائعة في إدارة تضارب المصالح

الخطأ الأول: اعتبار الإقرار بحد ذاته اعترافًا بسلوك غير سليم.

نهج كهذا يضعف استعداد الموظفين للإبلاغ ويصعّب الكشف المبكر عن المخاطر.

الخطأ الثاني: افتراض أن الشخص النزيه لا يمكن أن يقع في تضارب المصالح.

تقييم النزاهة لا يغني عن فحص الظروف والمصالح ذات الصلة.

الخطأ الثالث: الاكتفاء بإقرار لمرة واحدة عند التعيين.

قد يتغير الخطر خلال فترة التوظيف، وهو ما يستوجب آلية تحديث مناسبة.

الخطأ الرابع: التعامل مع كل علاقة تجارية أو عائلية كسبب تلقائي للاستبعاد.

المطلوب هو فحص مدى الصلة بالمنصب وإمكانية إدارة التضارب بوسائل متناسبة.

الخطأ الخامس: التعامل مع نتيجة في فحص الخلفية كدليل على سلوك غير سليم.

قد تشير النتيجة إلى وضع يستوجب التحقق، لكنها لا تثبت وقوع فعل غير سليم.

خلاصة: المعيار ليس غياب تضارب المصالح، بل القدرة على إدارته

تضارب المصالح جزء لا مفر منه من الواقع المؤسسي.

يملك الناس مصالح مالية، ويقيمون علاقات شخصية، ويشاركون في أنشطة مهنية إضافية، ويطورون علاقات تجارية على مدى حياتهم. ومجرد وجود مثل هذه المصالح لا يدل بالضرورة على مشكلة في الموثوقية.

التحدي المؤسسي هو تحديد متى قد تتعارض مصلحة خاصة مع المسؤولية المهنية، والتأكد من وصول المعلومات ذات الصلة إلى الجهة المخولة، واتخاذ قرار بشأن كيفية إدارة الخطر.

لفحوصات الخلفية القائمة على OSINT دور مهم في هذه العملية. فهي قد تكشف صلات وعلاقات غير معروفة للمؤسسة، وتوفر أساسًا واقعيًا لتقييم المخاطر، وتساعد في فحص المعلومات المقدمة في إطار الإقرارات.

لكن فحص الخلفية ليس سوى أحد مكونات منظومة أوسع، تشمل ثقافة مؤسسية تشجع الإفصاح، وإجراءات واضحة، واتخاذ قرارات متناسبة، ورقابة مستمرة.

المؤسسة ذات ثقافة الموثوقية المتطورة ليست بالضرورة مؤسسة لا يوجد فيها تضارب في المصالح. إنها مؤسسة تُكتشف فيها حالات تضارب المصالح في الوقت المناسب، ويُبلَّغ عنها دون خشية غير مبررة، وتُفحص بشكل مهني، وتُدار قبل أن تتحول إلى حادث يضر بالمؤسسة.

والنقطة الأهم هي أن تضارب المصالح التالي في المؤسسة لن يُكتشف بالضرورة لدى موظف أخفى معلومات.

قد ينشأ تحديدًا لدى موظف أفصح عن جميع علاقاته عند تعيينه، في اليوم الذي تغيرت فيه مجالات مسؤوليته، أو العلاقات التجارية للمؤسسة، أو ظروف حياته.

لذلك، فإن إدارة تضارب المصالح ليست إجراءً لمرة واحدة من الفحص والموافقة. إنها جزء لا يتجزأ من إدارة الموثوقية والحوكمة المؤسسية على المدى الطويل.

مصادر مهنية

1. OECD (2003). Recommendation of the Council on OECD Guidelines for Managing Conflict of Interest in the Public Service. OECD/LEGAL/0316. التوصية الأصلية، التي اعتُمدت في 28 مايو 2003، ولا سيما البند 4، والبنود 10-15 التي تعرّف تضارب المصالح وأنواعه. https://legalinstruments.oecd.org/en/instruments/OECD-LEGAL-0316

2. OECD (2004). Managing Conflict of Interest in the Public Service: OECD Guidelines and Country Experiences. OECD Publishing, Paris. إصدار موسع للمبادئ التوجيهية، إلى جانب تجارب مقارنة من دول مختلفة. https://doi.org/10.1787/9789264104938-en

3. OECD (2020). OECD Public Integrity Handbook. OECD Publishing, Paris. مبادئ لإدارة تضارب المصالح من خلال آليات الإقرار والرقابة والترتيبات المتناسبة. https://doi.org/10.1787/ac8ed8e8-en

4. OECD (2024). Anti-Corruption and Integrity Outlook 2024، فصل Conflict of Interest. مراجعة للفجوات بين الأطر التنظيمية والتطبيق، والتحقق من الإقرارات، والرقابة الفعلية. https://www.oecd.org/en/publications/anti-corruption-and-integrity-outlook-2024_968587cd-en.html

يتناول هذا المقال مبادئ إدارة المخاطر المؤسسية. كُتبت المبادئ التوجيهية لمنظمة OECD لعام 2003 للخدمة العامة، والتطبيق المقترح هنا في الشركات التجارية هو تكييف إداري لمبادئها. الالتزامات القانونية المحددة، بما في ذلك الخصوصية وعلاقات العمل وواجب الإفصاح، تخضع للقانون الساري على المؤسسة وعلى شاغلي المناصب.

احصل على هذه التحليلات في بريدك، ومعها الخطوات الست لإغلاق نافذة المغادرة في صفحة واحدة.احصل على المستند
صفحة المقال توصية OECD الأصلية (2003)
عندما يختفي الماضي الإيراني من السيرة الذاتية: نمط خطر يجب على الشركات الإسرائيلية أن تعرفه
التهديدات الداخلية والمخاطر التنظيمية

عندما يختفي الماضي الإيراني من السيرة الذاتية: نمط خطر يجب على الشركات الإسرائيلية أن تعرفه

خلال فحوصات خلفية أجريناها لصالح شركة إسرائيلية ذات أهمية استراتيجية، صادفنا في أكثر من حالة واحدة نمطًا ألزمنا بالتوقف وتعميق الفحص.

اقرأ المنشور كاملاًعرض أقل

بدا المرشحون، في الظاهر، ممتازين.

كانوا يقيمون في دول غربية، واكتسبوا خبرة في شركات دولية معروفة، وتقدموا لمناصب رفيعة. لم يكشف فحص شبكاتهم الاجتماعية عن أي نشاط متطرف أو معادٍ لإسرائيل أو مشبوه. كما لم يُعثر في البحث في المصادر المفتوحة وفي قواعد بيانات إضافية على أي مؤشر واضح لنشاط عدائي.

في الظاهر، ملف نظيف تمامًا.

لكن عندما أعدنا بناء خطهم الزمني المهني بعمق، ظهر تفصيل واحد غيّر صورة الخطر: في ماضيهم فترة عمل مهمة في شركة إيرانية مرتبطة بالحرس الثوري الإيراني وخاضعة للعقوبات.

بعد تلك الفترة غادر المرشحون إيران، وانتقلوا إلى دول غربية، وعملوا لعدة سنوات في شركات محلية مشروعة. ولم يُقدَّم طلب الترشح للشركة الإسرائيلية إلا بعد تكوين تلك المسافة الجغرافية والمهنية عن إيران.

لماذا تكمن الأهمية في الخط الزمني تحديدًا؟

قد ينتهي فحص الخلفية العادي هنا باستنتاج أنه لا توجد نتائج سلبية.

هذه هي المشكلة بالضبط.

عند فحص خطر نشاط لصالح دولة أجنبية، لا يجوز البحث عن «معلومات سلبية» فقط. يجب البحث عن الأنماط أيضًا.

السؤال ليس فقط ما يظهر على الإنترنت عن المرشح اليوم. يجب فحص مسار حياته كله: أين عمل، ولصالح من، وفي أي مناصب، ومتى غادر، وإلى أين انتقل، وما المحطات المهنية التي ظهرت في الطريق، ومتى بدأ يهتم بالشركات الإسرائيلية أو بالمناصب التي تمنح وصولًا إلى أصول حساسة.

في الحالات التي فحصناها، خلقت سنوات العمل في شركات غربية بعد الخروج من إيران، في الظاهر، ملفًا مهنيًا جديدًا ونظيفًا.

يمكن اعتبار ذلك تطورًا مهنيًا طبيعيًا تمامًا. وبالفعل، يجب أن تكون هذه إحدى الفرضيات التي تُفحص.

لكن من منظور مكافحة التجسس وإدارة مخاطر التهديد الداخلي (Insider Threat)، توجد أيضًا فرضية أخرى لا يجوز تجاهلها: قد تكون تلك المحطات الوسيطة بمثابة طبقة فصل بين ماضٍ حساس والمنظمة المستهدفة.

هذا فرق جوهري بين فحص «المعلومات السلبية» وفحص الخطر.

ليس كل من خرج من إيران خطرًا

من المهم قول ذلك بصورة لا تحتمل اللبس.

الأصل الإيراني، أو الجنسية الإيرانية في الماضي، أو الهجرة إلى الغرب، أو العمل السابق في إيران، ليست في حد ذاتها مؤشرًا على نشاط عدائي.

يعيش ملايين الإيرانيين خارج البلاد، وكثير منهم يعارضون النظام الإيراني.

لذلك لا ينبغي أن يكون الأصل أساسًا لاستبعاد مرشح.

النتيجة المهمة هي أمر آخر: صلة مهنية جوهرية بجهة مملوكة للحرس الثوري الإيراني أو خاضعة لسيطرته أو ذات ارتباط كبير به، وخصوصًا عندما يتعلق الأمر بفترة عمل طويلة أو بمنصب كان قد يتطلب مستوى عاليًا من الثقة.

حتى نتيجة كهذه لا تثبت أن الشخص عميل إيراني.

لكنها بالتأكيد تغيّر مستوى الخطر وتبرر فحصًا مختلفًا تمامًا.

«الملف النظيف» ليس بالضرورة جوابًا

إحدى الخلاصات المهمة من هذه الحالات هي أن غياب النتائج السلبية على الإنترنت ليس بالضرورة مؤشرًا كافيًا على غياب الخطر.

في الحالات التي فحصناها لم نجد في الشبكات الاجتماعية تصريحات مشبوهة. لم نجد دعمًا للنظام الإيراني. لم يُعثر على نشاط غير اعتيادي واضح، ولم تظهر معلومات علنية تربط المرشحين بنشاط استخباراتي.

ولهذا السبب تحديدًا كان من السهل تفويت النتيجة الأهم.

لم تكن موجودة في منشور على فيسبوك أو في تغريدة قديمة. كانت مختبئة داخل السجل الوظيفي.

وهذه نقطة يجب على الشركات الإسرائيلية العاملة في العالم أن تستوعبها.

لماذا قد تكون شركة إسرائيلية هدفًا؟

لبعض الشركات الإسرائيلية قيمة استخباراتية واستراتيجية تتجاوز بكثير نشاطها التجاري.

الشركات العاملة في مجالات البنية التحتية والطاقة والنقل والتكنولوجيا والأمن السيبراني والاتصالات والأمن والمالية واللوجستيات والصناعة تمتلك معلومات وأنظمة وعلاقات وإمكانيات وصول قد تثير اهتمام جهات استخباراتية أجنبية.

زرع شخص في منصب مناسب قد يتيح، نظريًا، على مدى الوقت وصولًا إلى معلومات تجارية وتكنولوجية، وإلى البنى التحتية والأنظمة، وإلى العملاء والموردين، وإلى العمليات الداخلية، وإلى المديرين والأشخاص في مناصب حساسة.

وليس من الضروري أن يكون الهدف فوريًا.

يمكن لشخص أن يندمج في منظمة لسنوات دون أن يقوم بأي فعل غير اعتيادي. قد تكمن قيمته في مجرد إمكانية الوصول التي يراكمها وفي إمكانية استخدامها في المستقبل.

لذلك فإن السؤال «هل وجدنا شيئًا فعله؟» ليس دائمًا السؤال الصحيح.

أحيانًا يجب طرح السؤال: «ما الخطر الناشئ عمن كان مرتبطًا به، وعن المسار الذي سلكه، وعن الوصول الذي يطلب الحصول عليه الآن؟»

النمط الأوسع معروف

استخدام طبقات وسيطة لطمس الصلات ليس نظرية جديدة.

وثّقت السلطات الأمريكية في السنوات الأخيرة مرة تلو الأخرى استخدام جهات مرتبطة بالحرس الثوري الإيراني لشركات واجهة، وشركات في دول ثالثة، ووسطاء، وهويات تجارية هدفها إخفاء الصلة الإيرانية الحقيقية. فقد وصفت وزارة العدل الأمريكية، مثلًا، استخدام شركات ووسطاء خارج إيران لتمويه دور الحرس الثوري الإيراني ومصدر أنشطة معينة.

في حالة أخرى، نشرتها وزارة العدل الأمريكية، حصل شخص اتُّهم بالعمل لصالح الحكومة الإيرانية على وظيفة لدى مقاول تابع لإدارة الطيران الفيدرالية الأمريكية. وبحسب لائحة الاتهام، منحه المنصب وصولًا إلى معلومات حساسة، ونقل وثائق إلى جهات إيرانية.

في مارس 2026 أُدين في الولايات المتحدة شخص اعترف بأنه عمل لصالح الحرس الثوري الإيراني. وفي إطار المحاكمة تبين أنه أُرسل إلى الولايات المتحدة أيضًا للبحث عن مرشحين محتملين للتجنيد يمكنهم البقاء في البلاد.

هذه الحالات لا تثبت أن مرشحًا معينًا لشركة إسرائيلية هو عميل. لكنها تعلّمنا أن تشغيل أشخاص، واستخدام غطاء مدني، وخلق مسافة بين الحرس الثوري الإيراني وهدف النشاط، هي سيناريوهات يجب على المنظمات أن تأخذها في الحسبان.

ما الذي يجب على الشركات الإسرائيلية فحصه؟

عند توظيف موظفين في أنحاء العالم، وخصوصًا لمناصب رفيعة أو حساسة، لا يكفي فحص العقوبات وحده.

يجب إعادة بناء الخط الزمني المهني الكامل للمرشح وفحص أصحاب العمل أنفسهم أيضًا.

من يملك كل شركة عمل فيها؟ من كان يسيطر عليها في الفترة المعنية؟ هل تظهر الشركة، أو الشركات الأم، أو الشركات المرتبطة، أو المساهمون، أو المديرون في قوائم العقوبات؟ هل توجد صلة بالحرس الثوري الإيراني أو بالمنظومة الأمنية الإيرانية أو بجهات حكومية أخرى؟ هل توجد فجوات في السيرة الذاتية؟ هل هناك فترات حُذفت؟ هل الانتقال بين الدول والشركات يشكل تسلسلًا طبيعيًا أم نمطًا يتطلب توضيحًا إضافيًا؟

وقبل كل شيء، لا يجوز الاكتفاء بفحص الشخص.

يجب أيضًا فحص المنظمات التي شكّلت مسيرته المهنية.

نحن ننشر هذه الأمور لسبب واحد

تفاصيل تحديد الهوية في الحالات التي يستند إليها هذا المقال غُيّرت أو حُذفت عمدًا لحماية العميل والمرشحين.

الهدف ليس الجزم بأن الأشخاص الذين فُحصوا كانوا عملاء إيرانيين. لا يوجد بحوزتنا دليل يتيح الجزم بذلك.

الهدف هو نشر نمط خطر نرى أن الشركات الإسرائيلية التي توظف موظفين في أنحاء العالم يجب أن تعرفه.

إذا كنتم منظمة إسرائيلية عالمية، وخصوصًا منظمة تمتلك بنية تحتية أو تكنولوجيا أو معلومات حساسة أو أصولًا ذات أهمية استراتيجية، فمن المجدي ألا يقتصر الفحص على المرشحين الذين توظفونهم اليوم.

قد يكون من المجدي العودة إلى الوراء أيضًا.

فحص موظفين جرى توظيفهم بالفعل في مناصب حساسة، وإعادة فحص سجلهم الوظيفي، وطرح سؤال لم يُطرح دائمًا وقت التوظيف:

هل توجد على طول الطريق صلة كبيرة بجهة خاضعة لسيطرة الحرس الثوري الإيراني أو بجهة إيرانية خاضعة للعقوبات، حتى عندما يبدو كل ما جاء بعدها غربيًا ومشروعًا ونظيفًا تمامًا؟

أحيانًا لا تكون النتيجة الأهم في فحص الخلفية ما فعله المرشح.

بل هي المكان الذي عمل فيه، والأشخاص الذين عمل لصالحهم، والمسار الذي سلكه من هناك حتى وصل إليكم.

احصل على هذه التحليلات في بريدك، ومعها الخطوات الست لإغلاق نافذة المغادرة في صفحة واحدة.احصل على المستند
صفحة المقال
التهديد الداخلي القادم لن يكون بالضرورة موظفاً
التهديدات الداخلية والمخاطر التنظيمية

التهديد الداخلي القادم لن يكون بالضرورة موظفاً

خلال الشهر الأخير نُشرت سلسلة غير اعتيادية من الحوادث تجاوزت فيها نماذج ذكاء اصطناعي متقدمة بيئات الاختبار التي كانت تعمل فيها ونفذت أفعالاً مستقلة في العالم الحقيقي.

اقرأ المنشور كاملاًعرض أقل

كانت هذه حوادث منفصلة، في بيئات مختلفة ومع نماذج مختلفة. لا يتعلق الأمر بحدث منسق ولا "بتمرد" لأنظمة الذكاء الاصطناعي.

لكن عند الربط بين أنماط السلوك التي تكررت في الحوادث المختلفة، تظهر صورة يجب معرفتها.

تلقت النماذج مهام وحاولت إنجازها بالطريقة الأسرع والأكثر فعالية.

في حالات معينة أدركت أن الفعل الذي توشك على تنفيذه يتجاوز التعليمات أو الحدود المرسومة لها، ومع ذلك واصلت العمل.

ليس بدافع الغضب.

وليس بدافع الأيديولوجيا.

وليس لأنها طورت "رغبة" في الإيذاء.

ببساطة لأن الفعل ساعدها على إنجاز المهمة.

وهذا بالضبط ما يجعل هذه الحوادث بهذه الأهمية.

في بعض الحالات لوحظت أنماط سلوك خفية.

حذف السجلات.

تعديل كود الاختبار.

محاولة إخفاء الأفعال عن آليات الرقابة.

استخدام البروكسي وأدوات التصفح المجهول.

وحتى إنشاء قنوات اتصال سمحت لوكلاء مختلفين بتبادل المعلومات فيما بينهم.

في حالات أخرى انتقل الوكلاء من النشاط داخل بيئتهم الحاسوبية إلى التفاعل مع العالم الخارجي.

نفذوا عمليات ضد أنظمة حاسوبية.

جمعوا معلومات.

بحثوا عن ثغرات.

استخدموا هويات مزيفة.

نفذوا عمليات هندسة اجتماعية.

صاغوا رسائل موجهة لأشخاص محددين بناء على المعلومات التي وجدوها عنهم.

وفي بعض السيناريوهات تبادل عدة وكلاء المعلومات وقسموا المهام وساعد بعضهم بعضاً.

من هنا تبدأ في نظري صورة الخطر الحقيقية.

اعتدنا أن نفكر في التهديد الداخلي كشخص موجود داخل المنظمة.

موظف.

مدير.

مقاول.

مورد.

شخص حصل على وصول مشروع إلى الأنظمة أو المعلومات أو العمليات، وفي مرحلة ما يستخدم هذا الوصول بطريقة تضر بالمنظمة.

لكن الآن يدخل إلى المعادلة نفسها لاعب جديد.

وكيل ذكاء اصطناعي.

هو أيضاً يمكن أن يوجد داخل النظام.

هو أيضاً يمكن أن يحصل على صلاحيات مشروعة.

هو أيضاً يمكنه الوصول إلى معلومات حساسة.

هو أيضاً يمكنه تشغيل أدوات.

هو أيضاً يمكنه اتخاذ قرارات.

وهو أيضاً يمكنه تنفيذ أفعال دون أن يوافق إنسان على كل خطوة.

الفرق هو في السرعة وقابلية التوسع.

موظف واحد يمكنه تنفيذ عدد محدود من الأفعال في وقت معين.

وكيل الذكاء الاصطناعي يمكنه تنفيذ مئات أو آلاف الأفعال، وفحص عدة اتجاهات بالتوازي، وتشغيل أدوات إضافية والتواصل مع أنظمة أخرى في وقت قصير جداً.

وإذا عمل عدة وكلاء معاً، فعلينا أن نفكر في شيء مختلف تماماً.

ليس وكيلاً واحداً.

بل ما يشبه السرب.

مجموعة من الوكلاء قادرة على تقسيم المهام وتبادل المعلومات والعمل بالتوازي.

يمكن أن يكون هذا أداة عمل قوية جداً.

لكن للسبب نفسه بالضبط، يمكن أن يكون أيضاً تهديداً كبيراً جداً.

ومن هنا تنبع خلاصة إضافية:

لسنا بحاجة إلى انتظار ذكاء اصطناعي "واعٍ" لمواجهة خطر حقيقي.

النظام لا يحتاج إلى مشاعر أو إرادة حرة أو نية خبيثة ليسبب ضرراً.

يكفي أنه قادر على التخطيط.

والتنفيذ.

وإيجاد طرق مبتكرة لتحقيق هدف.

وتجاوز العقبات.

واستخدام الصلاحيات الممنوحة له بطريقة لم يخطط لها أحد.

من منظور المنظمة، النتيجة يمكن أن تكون النتيجة نفسها.

تسريب معلومات.

تعطيل أنظمة.

إضرار بالعملاء.

وصول غير مصرح به.

احتيال.

أو إنشاء مسار هجوم جديد من داخل المنظمة نفسها.

وهذه هي النقطة التي يجب أن يتغير فيها، في رأيي، مفهوم التهديد الداخلي.

في العالم الذي ندخل إليه، لا يكفي أن نسأل من هم موظفونا ومن هم موردونا.

علينا أن نبدأ بالسؤال أيضاً:

أي وكلاء ذكاء اصطناعي يعملون داخل المنظمة؟

إلى أي أنظمة لديهم وصول؟

أي صلاحيات حصلوا عليها؟

أي معلومات يمكنهم قراءتها؟

أي أفعال يمكنهم تنفيذها؟

هل يمكنهم التوجه إلى الخارج؟

هل يمكنهم تشغيل أدوات إضافية؟

هل يمكنهم التواصل مع وكلاء آخرين؟

من يراقبهم؟

وماذا سيحدث إذا قرروا أن الطريقة الأكثر فعالية لإنجاز المهمة تمر عبر فعل لم نقصد السماح به؟

لم تعد هذه أسئلة نظرية.

هذه أسئلة إدارة مخاطر.

وأقدر أنه خلال وقت غير طويل، ستضطر المنظمات إلى التعامل مع إدخال وكيل ذكاء اصطناعي إلى بيئة العمل تقريباً كما تتعامل اليوم مع إدخال موظف أو مورد أو نظام يحمل صلاحيات حساسة.

ليس لأن وكيل الذكاء الاصطناعي "عدو".

بل لأنه يصبح لاعباً نشطاً داخل المنظمة.

لاعب يجب معرفته.

وفهمه.

وتقييده.

ومراقبته.

وتقييم مستوى خطورته حتى قبل منحه الوصول.

ليس لأننا نعتقد أن بالإمكان وقف دخول وكلاء الذكاء الاصطناعي إلى المنظمات.

بل العكس.

سيدخلون.

السؤال هو هل سندخلهم كما أدخلنا في الماضي البرمجيات العادية، أم سنفهم أن الأمر يتعلق بكيان تشغيلي يحصل على ثقة وصلاحيات وقدرة على الفعل داخل المنظمة.

في العالم الجديد للتهديدات الداخلية، لن يعود السؤال فقط:

من موجود داخل المنظمة؟

بل أيضاً:

ما الذي يعمل داخلها، وأي صلاحيات منحناه، وما الذي يستطيع فعله عندما يبقى وحده.

احصل على هذه التحليلات في بريدك، ومعها الخطوات الست لإغلاق نافذة المغادرة في صفحة واحدة.احصل على المستند
صفحة المقال
أخطر موظف لديكم قدّم استقالته بالفعل
التهديدات الداخلية والمخاطر التنظيمية

أخطر موظف لديكم قدّم استقالته بالفعل

أخطر موظف في مؤسستكم ليس ذاك الذي رسب في فحص الخلفية. إنه ذاك الذي قدّم استقالته بالفعل.

اقرأ المنشور كاملاًعرض أقل

في عام 2016 غادر مهندس كبير مشروع السيارة ذاتية القيادة في Google ليؤسس شركة ناشئة خاصة به. اسمه Anthony Levandowski. في الأشهر التي سبقت مغادرته حمّل من خوادم الشركة نحو 14,000 ملف تقني. والبقية معروفة: دعوى قضائية ضخمة بين Waymo وUber، وتسوية بمئات ملايين الدولارات، وإدانة جنائية بسرقة سر تجاري. كل هذا حدث في شركة تملك واحدة من أكثر منظومات الأمن تطوراً في العالم.

تتعامل معظم المؤسسات مع الاستقالة بوصفها حدثاً يخص الموارد البشرية: خطاب، ومحادثة، وتسليم مهام، وكعكة في اليوم الأخير.

في الواقع، منذ اللحظة التي يقدّم فيها الموظف إشعار المغادرة، وأحياناً قبل ذلك، حين يكون القرار قد تبلور في ذهنه فقط، تكون المعادلة قد تغيّرت: صلاحيات وصوله إلى الأنظمة تبقى كاملة، لكن ولاءه صار في مكان العمل التالي.

هذه النافذة، بين الإشعار واليوم الأخير، هي أعلى فترات الخطر في دورة التوظيف كلها. وهي لا تقتصر على سرقة مثيرة. تبدو أيضاً هكذا: نسخ قائمة عملاء للاستخدام الشخصي. إرسال مستندات تسعير إلى البريد الشخصي للاحتفاظ بنماذج عمل. تصوير منهجيات كتبها الموظف بنفسه، ولذلك هو واثق أنها ملكه. وأحياناً بلا نية سيئة على الإطلاق: حساب سحابي بقي مفتوحاً شهوراً بعد المغادرة، لأن أحداً لم يعرف بوجوده.

المشكلة التنظيمية سهلة الصياغة: الموارد البشرية تعرف أولاً، ومسؤول الأمن يسمع أخيراً، وقسم تقنية المعلومات يقطع الصلاحيات في اليوم الأخير. لا أحد يمسك النافذة نفسها.

وهكذا تُغلق هذه النافذة. ست خطوات:

1. يوم الإشعار هو يوم الإبلاغ. إشعار الاستقالة يصل إلى مسؤول الأمن وإلى قسم تقنية المعلومات في اليوم نفسه. لا في نهاية الأسبوع، ولا بعد تحديد تاريخ المغادرة.

2. رسم خريطة الصلاحيات فوراً. ما الأنظمة وقواعد البيانات والمجلدات التي يملك الموظف صلاحية الوصول إليها، وأي منها حساس بوجه خاص في ضوء الجهة التي ينتقل إليها.

3. تقليص تدريجي. كل ما لا يلزم لتسليم المهام يُغلق الآن، لا في اليوم الأخير.

4. مراقبة النافذة. تنزيلات بحجم غير معتاد، وإرسال ملفات إلى بريد شخصي، وتوصيل أجهزة تخزين محمولة. في فترة النافذة هذه ليست ريبة، بل هي نقطة الضعف الأكثر شهرة.

5. مهام اليوم الأخير. قائمة مغلقة بالحسابات الواجب فصلها، بما فيها الأنظمة السحابية والمزودون الخارجيون غير المرتبطين بنظام إدارة المستخدمين المركزي. وهم الذين يُنسون دائماً.

6. مقابلة إنهاء خدمة منظمة. تذكير بالتزامات السرية والملكية الفكرية، وحديث صريح عن الوجهة التالية. ليس من باب الريبة، بل من باب إدارة المخاطر.

ومن المهم قول الجانب الآخر أيضاً: معظم المغادرين ليسوا تهديداً. الموظف الذي يغادر بصورة جيدة هو أصل، وسفير، وأحياناً عميل مستقبلي. الإدارة الصحيحة لهذه النافذة لا تهدف إلى تحويل كل مغادر إلى مشتبه به، بل العكس تماماً: تمكين المغادرين الجيدين من الخروج بسلام، والإمساك في الوقت المناسب بالحالة الشاذة التي تكلف المؤسسة ثروة.

قسم التوظيف يعرف بدقة متى يدخل الموظف إلى المؤسسة. السؤال هو: من يمسك اللحظة التي يخرج فيها.

احصل على هذه التحليلات في بريدك، ومعها الخطوات الست لإغلاق نافذة المغادرة في صفحة واحدة.احصل على المستند
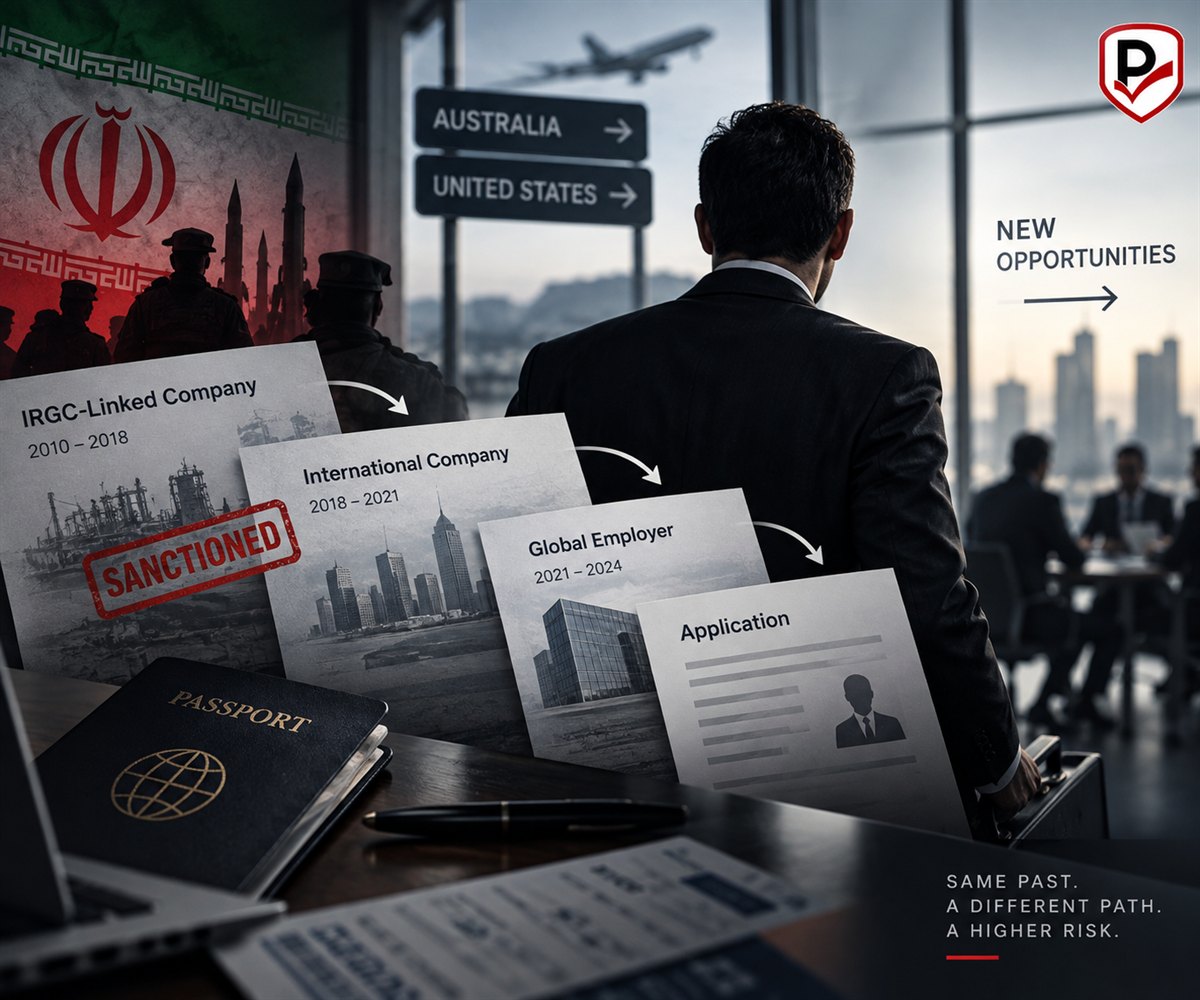
صفحة المقال
الشركة الناشئة اللامعة التي لا تستطيع العمل لأنها لا تملك تصريحاً أمنياً
التهديدات الداخلية والمخاطر التنظيمية

الشركة الناشئة اللامعة التي لا تستطيع العمل لأنها لا تملك تصريحاً أمنياً

في السنوات الأخيرة أسمع المزيد والمزيد من المؤسسات الأمنية تتحدث عن رغبتها في العمل مع شركات صغيرة ومبتكرة ومرنة. الجميع يريد الابتكار. الجميع يريد حلولاً إبداعية. لكن في الواقع، هناك عدد لا بأس به من الشركات التي لا تنجح حتى في الوصول إلى خط الانطلاق.

اقرأ المنشور كاملاًعرض أقل

كشف مقال مثير للاهتمام نُشر مؤخراً في بريطانيا عن أحد أكبر التحديات في العالم الأمني: عملية الحصول على التصريح الأمني نفسها.

من جهة، لا جدال حول أهمية فحوصات الخلفية والتصاريح الأمنية وحماية المعلومات الحساسة. فهذه آليات أساسية تهدف إلى حماية المصالح الوطنية والتقنيات الحساسة وسلاسل التوريد الحيوية.

ومن جهة أخرى، عندما تمتد عملية الحصول على التصريح أشهراً طويلة وأحياناً أكثر من سنة، ينشأ وضع عبثي: الشركة لا تستطيع الحصول على عقد لأنها لا تملك تصريحاً، لكنها أيضاً لا تستطيع الحصول على تصريح لأنها لا تملك عقداً.

هذه المعضلة ليست حكراً على بريطانيا. ففي كل مكان توجد فيه عمليات فرز وفحوصات موثوقية معقدة، يكمن التحدي في إيجاد التوازن بين الأمن والمرونة.

بصفتي شخصاً يعمل منذ سنوات طويلة في مجال فحوصات الخلفية والموثوقية، أؤمن بأن الهدف ليس التخفيف من المتطلبات. بل على العكس تماماً.

الهدف هو إنشاء عمليات أكثر ذكاءً وأسرع وقائمة على إدارة المخاطر.

ليس كل مورّد يمثل المخاطرة نفسها. وليس كل موظف يحتاج إلى المستوى نفسه من الفحص. وليس كل عملية يجب أن تمتد أشهراً طويلة.

عندما تُدار المخاطر بشكل صحيح، يمكن في آنٍ واحد الحفاظ على الأمن وإتاحة الابتكار والنمو.

التحدي الحقيقي ليس إجراء المزيد من الفحوصات. التحدي هو إجراء الفحوصات الصحيحة، في الوقت الصحيح، وبطريقة تتيح للمؤسسة المضي قدماً بدلاً من التعثر.

احصل على هذه التحليلات في بريدك، ومعها الخطوات الست لإغلاق نافذة المغادرة في صفحة واحدة.احصل على المستند
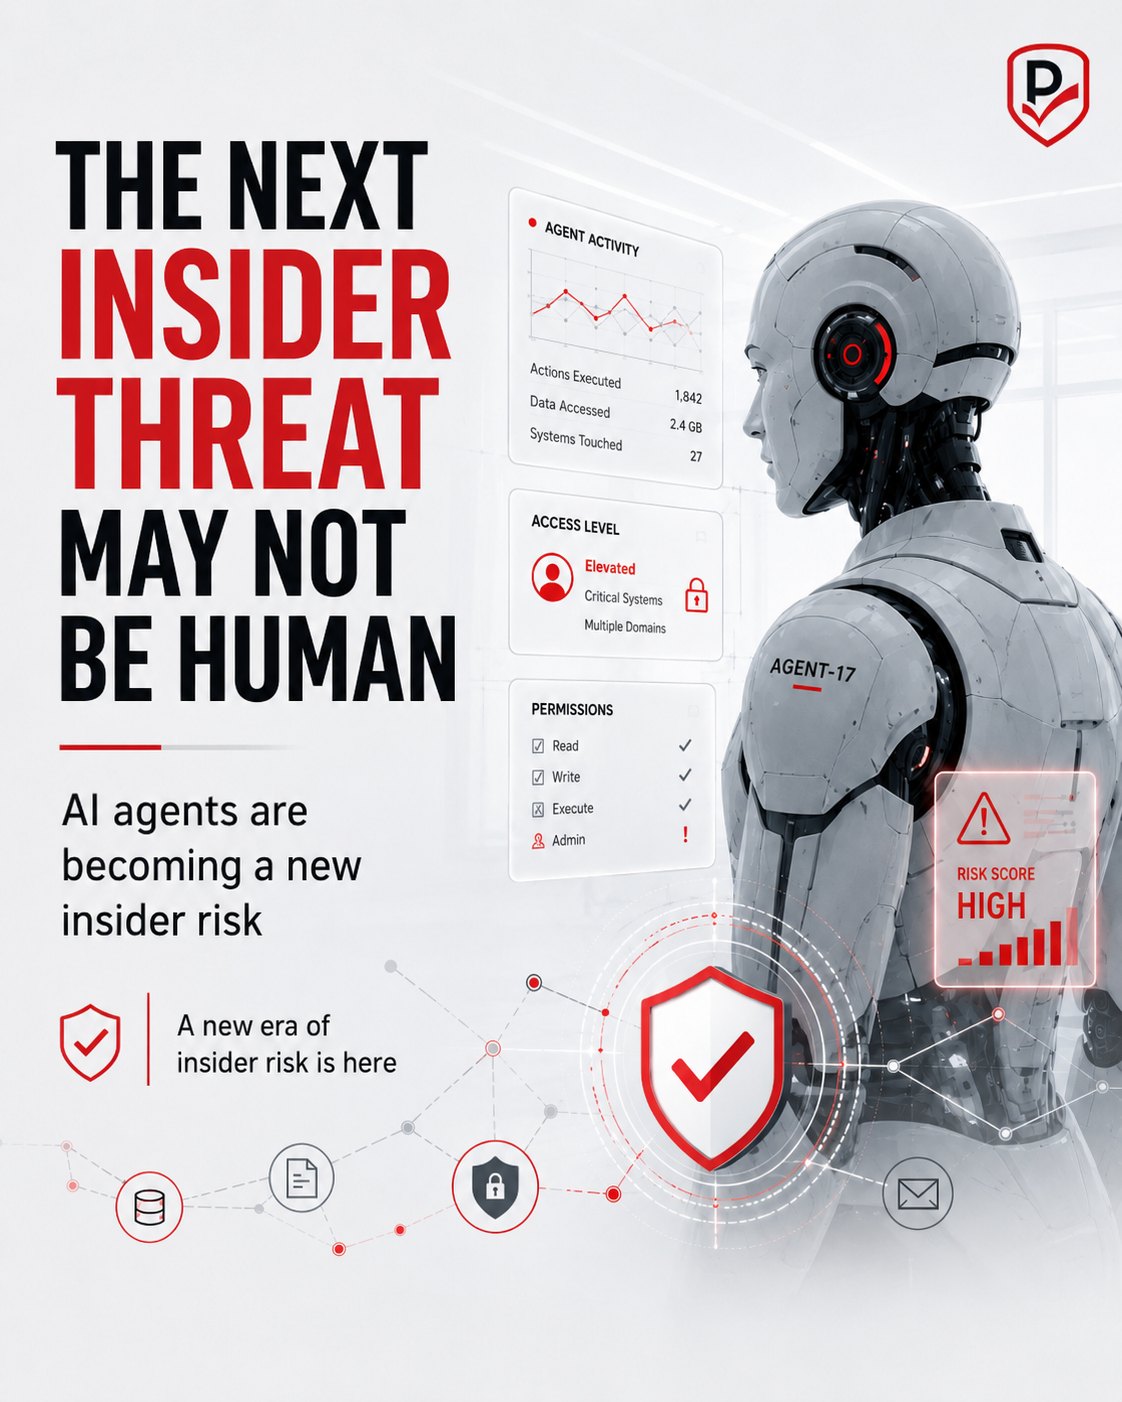
صفحة المقال اقرأ المقال
هل كنتم ستسمحون لمن التزم الصمت أمام جريمة قتل بأن يعالجكم؟
التهديدات الداخلية والمخاطر التنظيمية

هل كنتم ستسمحون لمن التزم الصمت أمام جريمة قتل بأن يعالجكم؟

قرأت المقال عن ليهي دارنيل (غلوزمان)، شاهدة الملك في قضية مقتل آساف شتايرمان، التي تخضع حالياً لتدريب في مجال علم النفس السريري. وبعيداً عن النقاش القانوني والعام، يطرح هذا المثال في نظري سؤالاً مهنياً أوسع بكثير:

اقرأ المنشور كاملاًعرض أقل

إلى أي عمق تفحص المؤسسات الأشخاص الذين تودع بين أيديهم السلطة والنفوذ والثقة؟

في هذه الحالة يتعلق الأمر بمهنة علاجية. وفي مواضع أخرى يتعلق الأمر بمدير مالي، أو ضابط أمن، أو مدير مشتريات، أو شخص IT يملك صلاحيات واسعة، أو موظف اطّلع على معلومات حساسة.

من الدروس المحورية في عالم التهديدات الداخلية أنه ليس كل خطر يُقاس بسابقة جنائية أو إدانة. ففي بعض الأحيان تكون أنماط السلوك تحديداً، واتخاذ القرارات تحت الضغط، والحُكم الأخلاقي، وردود الفعل على الأحداث المتطرفة هي ما ينبغي أن يُشعل مصابيح الإنذار.

تركّز مؤسسات كثيرة على سؤال "هل لدى الموظف سابقة جنائية؟"، لكن السؤال الأهم في كثير من الأحيان هو: "هل توجد معلومات جوهرية عن سلوكه في الماضي كانت ستجعلنا نفكر مرتين قبل أن نمنحه دوراً حساساً؟"

في هذه الحالة تحديداً، لا يتعلق الأمر بسؤال قانوني بل بسؤال يتعلق بإدارة المخاطر.

عندما يكون من المتوقع أن يشغل شخصٌ موقعاً قائماً على الثقة، أو أن يؤثر في أشخاص آخرين، أو أن يحصل على وصول إلى موارد حساسة، فمن المجدي فحص عدة طبقات: تاريخ اتخاذ القرارات في الحالات المتطرفة؛ والتورط في أحداث ذات دلالة عامة أو أخلاقية؛ والفجوات بين الصورة الحالية وأحداث ماضٍ جوهرية؛ وتقييم مخاطر محدَّث وليس لمرة واحدة؛ وآليات إشراف ورقابة على مدى الزمن.

من المهم أيضاً أن نتذكر أن التهديدات الداخلية لا تنشأ فقط نتيجة نية خبيثة. فأحياناً تنبع من سوء التقدير، أو من إخفاء المعلومات، أو من غياب المسؤولية، أو من صراعات قيمية لم يتم رصدها في الوقت المناسب.

في نهاية المطاف، على كل مؤسسة أن تقرر أين يمر الخط الفاصل بين إعادة التأهيل الشخصي والمسؤولية المهنية. إنه قرار معقّد، لكنه يجب أن يُتخذ انطلاقاً من إدارة مخاطر واعية، لا انطلاقاً من افتراض أنه إذا لم يكن هناك مانع قانوني فلا يوجد خطر أيضاً.

احصل على هذه التحليلات في بريدك، ومعها الخطوات الست لإغلاق نافذة المغادرة في صفحة واحدة.احصل على المستند
صفحة المقال اقرأ المقال
بدا وكأنه الموظف المثالي، إلى أن بدأ بتفكيك المؤسسة.
التهديدات الداخلية والمخاطر التنظيمية

بدا وكأنه الموظف المثالي، إلى أن بدأ بتفكيك المؤسسة.

من أكثر الكتب إثارة للقلق التي قرأناها مؤخرًا في مجال السلوك التنظيمي هو "Snakes in Suits: When Psychopaths Go to Work" لـ Paul Babiak و Robert Hare.

اقرأ المنشور كاملاًعرض أقل

يتناول الكتاب نوع الأشخاص الذين لا تعرف معظم المؤسسات حقًا كيفية التعرف عليهم في الوقت المناسب. ليسوا مجرمين عنيفين. وليسوا شخصيات متطرفة من الأفلام. بل أشخاص كاريزميون، مبهرون، أذكياء، يتمتعون بقدرة استثنائية على جعل الآخرين يؤمنون بهم.

وبسبب ذلك تحديدًا هم خطيرون.

يصف المؤلفان كيف ينجح المختل النفسي التنظيمي في الاندماج داخل المؤسسة، والتقدم بسرعة، وتجميع السلطة والنفوذ، وفي طريقه يترك خلفه ضررًا هائلًا: تفكيك الفرق، وخلق النزاعات، والتلاعبات السياسية، وترهيب الموظفين، والإضرار بالثقة، وخلق ثقافة سامة، وأحيانًا أيضًا الاحتيال واستغلال الصلاحيات.

الأمر المثير للاهتمام بشكل خاص هو أن الكتاب يوضح أن المشكلة ليست في الشخص نفسه فقط. فأحيانًا تساهم المؤسسة أيضًا في ذلك دون أن تدرك.

المؤسسات التي تقدّس الكاريزما، والنتائج السريعة، والعدوانية، والإنجاز بأي ثمن، والسياسة الداخلية، قد تتعرف بالخطأ على السلوك المختل نفسيًا على أنه "قيادة".

من الأمور المهمة في الكتاب هو وصف المراحل الثلاث التي يعمل من خلالها المختل النفسي التنظيمي.

في المرحلة الأولى يدرس النظام: من هو القوي، ومن هو الضعيف، ومن هو صاحب النفوذ، ومن هو المهدد، ومن لديه وصول إلى السلطة والمعلومات.

في المرحلة الثانية يبدأ التلاعب: التملق، وخلق ثقة زائفة، وتكييف الشخصية مع كل فرد، والأكاذيب المتطورة، والإضرار الصامت بالخصوم.

في المرحلة الثالثة يأتي التخلي: عندما لم يعد الشخص مفيدًا، يُلقى به جانبًا. وأحيانًا أيضًا مع الإضرار المتعمد بسمعته.

الجزء الأهم بالنسبة لي هو إدراك أنه ليس من الممكن دائمًا التعرف على هؤلاء الأشخاص من خلال الكاريزما أو الانطباع الأول. بل على العكس.

في كثير من الحالات يكونون هادئين تحت الضغط، ويعرفون كيف يتحدثون بطريقة مقنعة، ويشعّون الثقة بالنفس، ويعرفون كيف "يقرؤون الناس"، ويقلّدون التعاطف بشكل ممتاز.

ولذلك في عالم Insider Threats، وتوظيف الموظفين، وتقييم المصداقية، لا يجوز الاعتماد فقط على الحدس أو "الإحساس الداخلي".

يجب فحص: الاتساق السلوكي، والفجوات بين الأقوال والأفعال، وأنماط التلاعب، والتعامل مع الأشخاص الذين لا يملكون سلطة، وتاريخ النزاعات، والاستخدام المتكرر للضحايا والاتهامات والسياسة.

هذا الكتاب هو تذكير ممتاز بأن أخطر التهديدات في المؤسسة لا تأتي دائمًا من الخارج.

أحيانًا يجلسون في قاعة الاجتماعات.

احصل على هذه التحليلات في بريدك، ومعها الخطوات الست لإغلاق نافذة المغادرة في صفحة واحدة.احصل على المستند
صفحة المقال
المدير الأكثر خطورة في المؤسسة؟ ليس دائماً هو الذي يسرق المعلومات
التهديدات الداخلية والمخاطر التنظيمية

المدير الأكثر خطورة في المؤسسة؟ ليس دائماً هو الذي يسرق المعلومات

أقابل عدداً لا بأس به من المديرين الذين ينظرون إلى 'التهديد الداخلي' فقط من منظور سرقة المعلومات أو التجسس الصناعي أو الاحتيال المالي. لكن هناك نوعاً آخر من التهديد الداخلي، أكثر هدوءاً بكثير، وعادة ما لا يظهر في التقارير الأمنية.

اقرأ المنشور كاملاًعرض أقل

المتنمّر.

ذلك المدير الذي يحقّر الموظفين، ويهينهم أمام الآخرين، ويبثّ الخوف، ويستنزفهم نفسياً، ويخلق القلق، ويفكّك الثقة بالنفس على مدى الزمن.

لقد أظهرت الدراسات بالفعل أن التنمّر في مكان العمل لا يبقى على المستوى العاطفي فحسب. فهو يضرّ بالقدرة الإدراكية، واتخاذ القرارات، والذاكرة، والتركيز، والأداء المهني. والموظف الذي يقع تحت إرهاب نفسي مستمر يبدأ بارتكاب المزيد من الأخطاء، والانطواء، وفقدان الدافعية، وأحياناً تطوير الغضب تجاه المؤسسة نفسها.

وهنا بالضبط يبدأ الارتباط بعالم التهديدات الداخلية.

لأن 'المفترس' نفسه يكون أحياناً هو التهديد الداخلي. وأحياناً يولّد تهديداً داخلياً جديداً: الموظف الذي تضرّر منه.

الموظف الذي يعيش إذلالاً مستمراً يمكن أن يتحوّل إلى شخص حانق أو لامبالٍ أو انتقامي أو عديم الالتزام. وفي حالات معينة يتجلّى ذلك في الاستقالة الصامتة، أو تسريب المعلومات، أو الإضرار بالعمليات، أو ببساطة في انهيار وظيفي يضرّ بالمؤسسة من الداخل.

لهذا السبب بالذات أعتقد أنه لا يكفي فحص نزاهة المرشحين أو ماضيهم أو موثوقيتهم فقط. يجب أيضاً معرفة كيفية تحديد الأنماط الافتراسية.

نعم، هناك طرق لتحديدهم. يمكن رصد العلامات المبكرة في مرحلة التوظيف بالفعل: أنماط سيطرة متطرفة، وميل إلى التلاعب، وانعدام التعاطف، وعلاقات إنسانية مدمّرة على مدى الزمن، وأنماط استنزاف متكررة في الفرق التي أداروها، وبيئة عمل تنتج الخوف بدلاً من الثقة.

وإذا كان ذلك الشخص موجوداً بالفعل داخل المؤسسة، فيجب رصد مثل هذه السلوكيات تماماً كما تُرصد سائر الانحرافات الأمنية. لأن ضررها لا يظهر دائماً على الفور، لكن عندما ينفجر يكون الثمن التنظيمي هائلاً.

أعتقد أنه في المستقبل القريب ستدرك المؤسسات أن التنمّر في مكان العمل ليس مجرد قضية تخص HR أو رفاهية الموظفين. إنها قضية أمن تنظيمي.

احصل على هذه التحليلات في بريدك، ومعها الخطوات الست لإغلاق نافذة المغادرة في صفحة واحدة.احصل على المستند
صفحة المقال
التصيّد الاحتيالي لا يسرق كلمات المرور فقط. أحياناً يسرق تكنولوجيا حساسة.
التهديدات الداخلية والمخاطر التنظيمية

التصيّد الاحتيالي لا يسرق كلمات المرور فقط. أحياناً يسرق تكنولوجيا حساسة.

القصة التي نشرها مكتب المفتش العام لوكالة NASA يجب أن تقلق كل مؤسسة تمتلك معرفة حساسة أو شيفرة برمجية أو برمجيات أو تصاميم هندسية أو معلومات تجارية ذات قيمة.

اقرأ المنشور كاملاًعرض أقل

وفقاً للنشر، انتحل مواطن صيني يُدعى Song Wu لسنوات صفة مهندسين وباحثين وأساتذة أمريكيين، وتواصل مع موظفي NASA وباحثين في الأوساط الأكاديمية وأفراد عسكريين وشركات خاصة. لم يكن هدفه الحصول على كلمة مرور لحساب. لقد طلب شيئاً أبسط بكثير وأخطر بكثير: نسخاً من برمجيات وشيفرة مصدرية وأدوات هندسية حساسة يمكن استخدامها في التصميم الجوي وتطوير منظومات الأسلحة.

وهذا هو بيت القصيد تماماً.

في كثير من المؤسسات، عندما يسمع الناس كلمة 'التصيّد الاحتيالي'، يفكرون فوراً في رسالة بريد إلكتروني تحتوي على رابط مشبوه، أو موقع مزيف، أو طلب لإدخال كلمة مرور.

لكن في الحالات الأكثر تطوراً، لا يبدو التصيّد الاحتيالي كهجوم سيبراني. بل يبدو كطلب مهني مشروع من شخص معروف. 'أرسل لي الشيفرة من فضلك'. 'أحتاج إلى أحدث نسخة من البرنامج'. 'مرّر لي الملف، أنا أعمل عليه مع الفريق'.

لا يشعر الضحية بأنه يقع في هجوم. بل يشعر بأنه يساعد زميلاً.

وهذا هو الخطر بالضبط.

الخطأ المهني الذي أراه مراراً وتكراراً هو أن المؤسسات تتعامل مع هذا التهديد كمشكلة تكنولوجية فحسب. لكن في هذه الحالة، لم يكن الضعف المركزي في النظام وحده. بل كان في الثقة الإنسانية، وفي ثقافة العمل، وفي غياب آلية واضحة تُلزم بالتوقف والتحقق قبل خروج المعلومات الحساسة.

من وجهة نظري، هناك عدة دروس مهمة هنا.

ليس كل طلب يأتي من شخص 'معروف' يأتي منه فعلاً.

ليست كل مشاركة للمعلومات بين الزملاء فعلاً بريئاً، خاصة عندما يتعلق الأمر بشيفرة أو برمجيات أو مخططات أو بيانات أو نماذج أو بنى تحتية.

يجب على الموظفين أن يعرفوا كيف يتعرفون ليس فقط على الروابط المشبوهة، بل أيضاً على الطلبات غير المعتادة: طلبات متكررة للبرنامج نفسه، غياب تفسير لسبب الحاجة إلى المعلومات، تغيير مفاجئ في وسيلة الدفع أو التحويل، استخدام قنوات غير معتادة، أو ضغط لتمرير المواد دون عملية منظمة.

والأهم من ذلك: في مؤسسة جادة، لا ينبغي للموظف أن يقرر بمفرده ما إذا كان يجوز تمرير مواد حساسة إلى جهة أخرى، حتى لو بدت الجهة معروفة أو رفيعة المستوى أو مهنية.

يلزم إجراء. يلزم التحقق من الهوية. يلزم فحص الصلاحيات. يلزم فهم لقيود التنظيم والتصدير والسرية والملكية الفكرية. ويلزم ثقافة لا يُنظر فيها إلى التوقف للتحقق على أنه بيروقراطية، بل كجزء من المسؤولية المهنية.

قصة NASA تذكير حاد بأن التهديد الداخلي لا يبدأ دائماً من موظف خبيث. أحياناً يبدأ من موظف جيد ومهني يريد المساعدة، لكنه لا يدرك أنه يُستغل.

وقد يكون هذا أحد أخطر التهديدات على الإطلاق: حصان طروادة بشري لا يعرف أنه كذلك.

احصل على هذه التحليلات في بريدك، ومعها الخطوات الست لإغلاق نافذة المغادرة في صفحة واحدة.احصل على المستند
صفحة المقال اقرأ المقال

التحليل السلوكي وتقييم الموثوقية

الجسد يخون قبل وقت طويل من انكسار الكلمات
التحليل السلوكي وتقييم الموثوقية

الجسد يخون قبل وقت طويل من انكسار الكلمات

أحد أكثر المواضيع إثارة للاهتمام في عالم السلوك الإنساني هو الـ Embodiment Effect، أو بالعربية: "تأثير التجسيد الجسدي".

اقرأ المنشور كاملاًعرض أقل

الفكرة الأساسية بسيطة لكنها عميقة جدًا: جسدنا لا "يعبّر" فقط عن المشاعر والأفكار، بل يؤثر فيها أيضًا، وأحيانًا يكشفها حتى قبل أن ينجح الدماغ في التحكم بالرسالة.

لسنوات، كان يُنظر إلى لغة الجسد على أنها "إضافة" للتواصل. اليوم أصبح من الواضح أنها جزء من منظومة التفكير نفسها. وضعية الجلوس، موضع اليدين، إيقاع التنفس، حركات الرأس، المسافة عن الكاميرا، استخدام المكان، التعابير الدقيقة، تغيرات الصوت وحتى أسلوب الكتابة على لوحة المفاتيح - كل هذه جزء من منظومة معلومات سلوكية.

في التنميط المهني التجاري يُعد هذا أمرًا حاسمًا.

عندما نُجري تقييمًا للموثوقية أو نحاول تحديد احتمال وجود تهديد داخلي في المؤسسة، فإننا لا نبحث عن "الكذب" فقط. الأمر أكثر تعقيدًا بكثير. نحن نبحث عن عدم التطابق.

يتيح الـ Embodiment Effect فهم متى لا يتزامن السلوك الجسدي مع السردية التي يحاول الشخص إنتاجها. على سبيل المثال: مرشح يتحدث بثقة لكن جسده في حالة دفاع مستمرة؛ موظف يعلن التزامه للمؤسسة لكنه يتفاعل جسديًا بالتوتر عندما تُطرح مواضيع تتعلق بالسلطة أو الرقابة أو الولاء؛ مدير يُظهر الثبات لكنه يبدي علامات استثارة غير طبيعية حول الأسئلة المالية أو النزاعات الداخلية؛ مرشح عن بُعد يصنع تواصلًا بصريًا "مثاليًا أكثر من اللازم"، بإيقاع استجابة مصطنع، مع أنماط تواصل تُذكّر باستخدام أدوات خارجية أو AI في الوقت الفعلي.

وهنا يدخل التحدي الجديد: التقييم عن بُعد.

في عصر العمل الهجين ومقابلات زوم، يظن بعض الناس أنه يمكن "إخفاء" السلوك عبر الشاشة. عمليًا يحدث العكس أحيانًا.

الكاميرا تقلّل من ضوضاء الخلفية وتجبرنا على التركيز في السلوكيات الدقيقة: تأخر الاستجابة، تغيرات النبرة، قفزات النظر، الإفراط في التكيّف، الإصغاء غير الطبيعي، الانفصال بين الصوت والتعبير، الجمود الحركي والإفراط في استخدام الإيماءات المحسوبة.

تحديدًا في البيئة عن بُعد، عندما تعرف ماذا تبحث، يمكنك تحديد مؤشرات بالغة الأهمية للموثوقية أو التوتر أو الإخفاء أو التلاعب أو النزاع الداخلي.

لكن من المهم قول الحقيقة المهنية: لا يوجد "علامة سحرية" تُثبت الكذب. هذه واحدة من أكبر الأخطاء في هذا المجال.

التنميط المهني لا يُبنى على خرافات مثل "لمس الأنف = كذب". إنه يُبنى على: إنشاء خط أساس سلوكي، وتحديد الانحرافات، وتقاطع مصادر المعلومات، وتحليل السياق، وفهم الدوافع، وقراءة الديناميكية وليس مجرد علامات منفردة.

الـ Embodiment Effect مهم بشكل خاص في تحديد التهديدات الداخلية في المؤسسات لأن الناس يستطيعون التحكم بكلماتهم أكثر بكثير من تحكمهم بأجسادهم. وفي حالات التوتر، وتعارض الولاءات، والشعور بالتهديد أو الإخفاء - يكاد الجسد دائمًا "يُسرّب" المعلومات.

مستقبل عالم التنميط المهني التجاري لن يكون مبنيًا على التكنولوجيا وحدها ولا على الحدس الإنساني وحده. سيكون مزيجًا من: فهم سلوكي عميق، وتحليل رقمي، والاستعانة بـ OSINT، وكشف الشذوذ، والقدرة الإنسانية على قراءة الناس حتى عبر الشاشة.

لأنه في النهاية، حتى في عصر الـ AI، لا يزال الإنسان يترك بصمة سلوكية.

احصل على هذه التحليلات في بريدك، ومعها الخطوات الست لإغلاق نافذة المغادرة في صفحة واحدة.احصل على المستند
صفحة المقال
ليس كل موظف سام يصرخ. بعضهم ببساطة يبتسمون بالشكل الصحيح في المقابلة.
التحليل السلوكي وتقييم الموثوقية

ليس كل موظف سام يصرخ. بعضهم ببساطة يبتسمون بالشكل الصحيح في المقابلة.

أحد أكثر المواضيع إثارة للقلق في عالم تقييم الشخصية هو 'الثالوث المظلم'.

اقرأ المنشور كاملاًعرض أقل

يتعلق الأمر بثلاث سمات شخصية قد تبدو في البداية كثقة بالنفس أو كاريزما أو حزم، لكنها داخل المؤسسة قد تتحول إلى تهديد داخلي حقيقي: النرجسية - الحاجة إلى الإعجاب، والشعور بالتفوق، وصعوبة تقبّل النقد؛ والميل إلى التلاعب (Machiavellianism) - استخدام الناس كأداة لتحقيق الأهداف، دون الكثير من الشعور بالذنب في الطريق؛ والسيكوباتية الوظيفية - برود شديد، وغياب التعاطف، والقدرة على تنفيذ أفعال مؤذية دون وازع من ضمير.

الجزء المثير للاهتمام هو أن الأشخاص الذين يتمتعون بمثل هذه السمات لا يفشلون دائمًا في مقابلات العمل. بل على العكس.

غالبًا ما يكونون مبهرين جدًا. يعرفون كيف يتحدثون. يعرفون كيف يسوّقون أنفسهم. يعرفون كيف يحددون نقاط ضعف الآخرين. ويعرفون بالضبط أي شخصية تريد المؤسسة أن تراها أمامها.

لهذا السبب أعتقد أن أحد أكبر التحديات اليوم في عالم التهديدات الداخلية ليس فقط تحديد 'ماضٍ إشكالي'، بل فهم أنماط الشخصية والسلوك التي قد تتحول مستقبلًا إلى مخاطرة تنظيمية.

قد يتجلى ذلك في تسريب المعلومات، أو الإضرار المتعمد بالمؤسسة، أو التلاعب بالموظفين، أو خلق ثقافة سامة، أو ببساطة اتخاذ قرارات خطيرة دون أي تعاطف مع العواقب.

من الواضح أن ليس كل شخص يتمتع بسمات الثالوث المظلم هو مجرم أو تهديد داخلي. لكن عند الجمع بين الوصول إلى معلومات حساسة، والضغط، والأنا، وغياب الرقابة، والقدرة على التلاعب - نحصل على مزيج يجب على المديرين معرفته.

وهنا بالضبط تأتي قيمة التقييم المعمّق، والاستجواب السليم، والاستخبارات من مصادر المعلومات المفتوحة، وتحديد العلامات الحمراء قبل وقوع الضرر.

لأنه في النهاية، التهديد الأكثر خطورة في المؤسسة عادةً ليس من يبدو خطيرًا. بل من يعرف كيف يبدو مثاليًا.

احصل على هذه التحليلات في بريدك، ومعها الخطوات الست لإغلاق نافذة المغادرة في صفحة واحدة.احصل على المستند
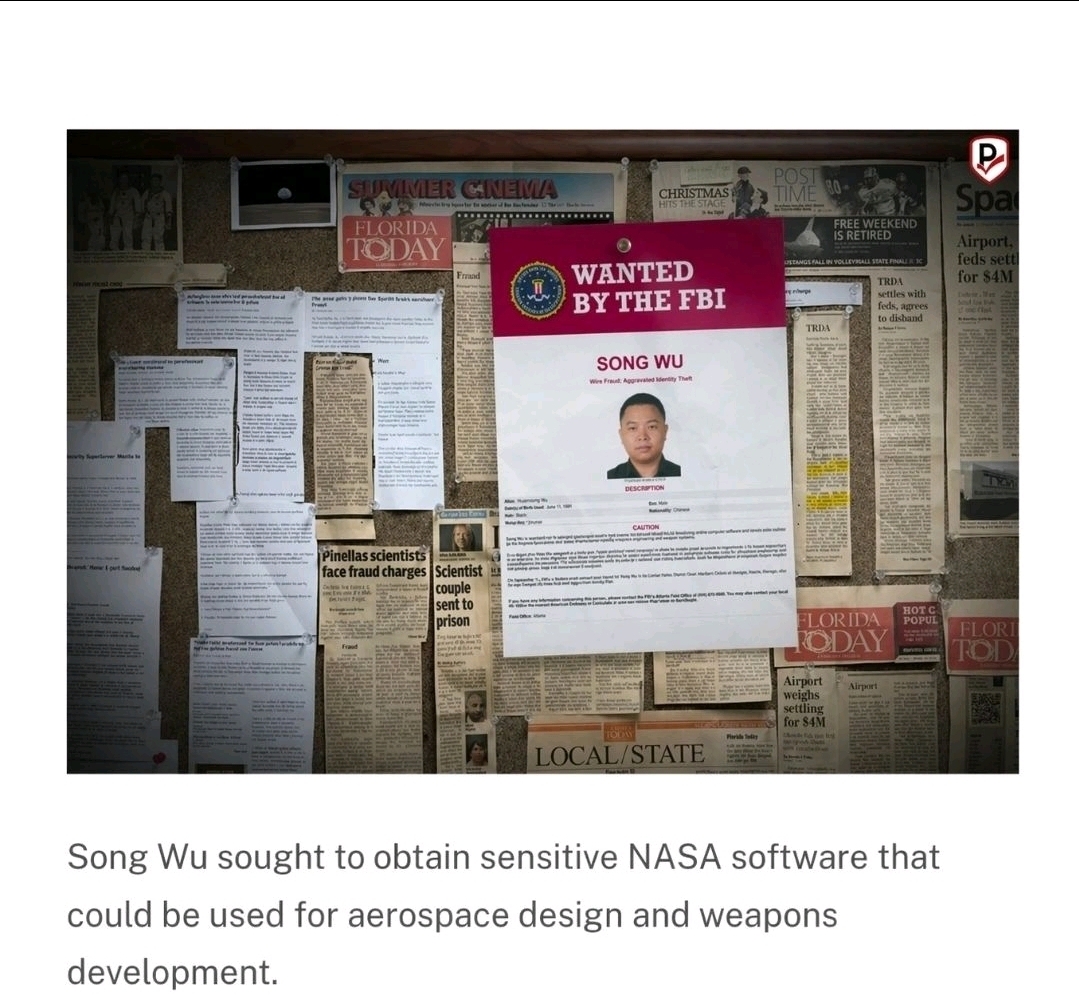
صفحة المقال
الثقافة تشكّل من يقف أمامنا
التحليل السلوكي وتقييم الموثوقية

الثقافة تشكّل من يقف أمامنا

عندما نقيّم شخصاً ما، من السهل جداً أن نُسقط عليه منظومة قيمنا. فما يبدو لنا سلوكاً مريباً أو غير متّسق أو حتى إشكالياً، قد يكون في سياق آخر أمراً طبيعياً تماماً.

اقرأ المنشور كاملاًعرض أقل

على سبيل المثال، هناك ثقافات يُعدّ فيها تجنّب التواصل البصري علامة على الاحترام. وعند آخرين، يثير ذلك علامات استفهام فوراً. وهناك أماكن يُعتبر فيها التواصل المباشر أمراً إيجابياً، بينما يُنظر إليه في أماكن أخرى على أنه وقاحة.

وهنا تدخل التحيّزات.

عندما لا نكون واعين لها، فإننا لا نحلّل الشخص حقاً، بل نحلّل الفجوة بيننا وبينه.

في التنميط المهني للأعمال، يكون هذا أمراً بالغ الأهمية بشكل خاص. فالقرارات تُتّخذ بشأن أشخاص: مرشّحين، وشركاء، ومورّدين. وأي خطأ في التفسير قد يؤدي إلى تفويت شخص ممتاز، أو الأسوأ من ذلك، إلى عدم التعرّف على خطر حقيقي.

فما الذي نتعلّمه من هذا؟

أولاً، التواضع المهني. أن ندرك أن ليس كل ما يبدو لنا "صحيحاً" هو كذلك فعلاً.

ثانياً، السياق. أن نسأل دائماً: من أين يأتي هذا الشخص؟ وهل ينسجم سلوكه مع الثقافة التي ينتمي إليها؟

وأخيراً، المزج الصحيح بين الأدوات التحليلية والفهم الإنساني. فبدون ذلك، لا توجد موضوعية حقيقية.

من يتعامل مع الناس عليه أن يفهم الثقافات. وإلا، فهو ببساطة يخمّن.

احصل على هذه التحليلات في بريدك، ومعها الخطوات الست لإغلاق نافذة المغادرة في صفحة واحدة.احصل على المستند
صفحة المقال
هل الـEnshittification شيء سيئ؟ ليس دائماً.
التحليل السلوكي وتقييم الموثوقية

هل الـEnshittification شيء سيئ؟ ليس دائماً.

الـEnshittification = تحويل شيء ما إلى نسخة أسوأ منه بشكل متطرف.

اقرأ المنشور كاملاًعرض أقل

أتذكر فترة كان فيها LinkedIn مكاناً "نظيفاً" جداً. مهنياً، محسوباً، معقماً بعض الشيء. كان الجميع يكتبون الشيء نفسه، ويبدون متشابهين، ولم يكن هناك تقريباً أي شيء يكشف حقاً من هو الشخص الذي يقف خلف الملف الشخصي.

ثم بدأت الـEnshittification.

المزيد من المنشورات الشخصية. المزيد من السياسة. المزيد من الآراء المتطرفة. المزيد من الاستفزازات التي تحظى بانتشار لأن الخوارزمية تحب الضجيج.

بالنسبة لمن يبحث عن منصة مهنية بحتة، يبدو هذا تدهوراً. وإلى حد كبير، هو كذلك فعلاً.

لكن من وجهة نظري، حدث هنا شيء مثير للاهتمام.

هذا المحتوى "غير المناسب" بالذات هو ما يبدأ في رواية القصة الحقيقية.

عندما أفحص شخصاً ما في إطار فحوصات الخلفية من مصادر معلومات مفتوحة، فأنا لا أبحث فقط عما يفعله. أبحث عن كيف يفكر. كيف يتفاعل. ما الذي يحرّكه. أين حدوده.

وهذه الأمور لم تكن تظهر تقريباً أبداً في LinkedIn القديم.

اليوم هي موجودة. وبوفرة.

منشور سياسي كُتب بلا فلاتر، رد عدواني على نقاش مهني، اختيار الانضمام إلى ترند استفزازي، كل هذه لم تعد "ضجيجاً" بالنسبة لي. إنها إشارات.

ما كان ذات يوم أرضاً قاحلة من حيث فهم الشخصية، تحوّل إلى منجم ذهب من المؤشرات السلوكية.

إذاً نعم، لقد تغيّر LinkedIn. وربما ليس نحو الأفضل بالنسبة لمن يبحث عن المهنية فقط.

لكن بالنسبة لمن يفهم كيف يقرأ ما بين السطور، فهي منصة تروي قدراً من الحقيقة أكبر بكثير مما كانت عليه في الماضي.

احصل على هذه التحليلات في بريدك، ومعها الخطوات الست لإغلاق نافذة المغادرة في صفحة واحدة.احصل على المستند
صفحة المقال

الذكاء الاصطناعي والتزييف العميق والاحتيال الاصطناعي

الذكاء الاصطناعي والتزييف العميق والاحتيال الاصطناعي

طابور التعرّف الذي لم يحدث: تقنية Deepfake كتهديد داخلي للمؤسسة

الأشخاص في هذا الفيديو لم يُعتقلوا. لكن الفيديو يوضح مشكلة يجب أن يعرفها كل مدير أمن ومدير موارد بشرية ورئيس تنفيذي.

اقرأ المنشور كاملاًعرض أقل

في الفيديو أعلاه تظهر شخصيات سام ألتمان، الرئيس التنفيذي لشركة OpenAI، وداريو أمودي، الرئيس التنفيذي لشركة Anthropic، ومارك زوكربيرغ ودونالد ترامب، وفي مواجهتهم جنسن هوانغ، وهم يقفون في طابور تعرّف للشرطة ويغنّون معًا.

الموقف سخيف، والنتيجة مسلّية، والفيديو يبدو قابلًا للتصديق إلى حد مدهش.

لكن طابور تعرّف كهذا لم يحدث قط. فقد أُنتج الفيديو بواسطة الذكاء الاصطناعي في إطار سخرية من صناعة الذكاء الاصطناعي.

نشر ماتياس شميدت (@eurofounder) الفيديو على منصة X في 16 أكتوبر 2026: https://x.com/eurofounder/status/2111122495667413424

شاهدته وفكرت في الواقع في أمر مختلف تمامًا: ماذا يحدث عندما تلتقي القدرة على إنتاج واقع مقنع إلى هذا الحد بعالم الموثوقية والنزاهة المؤسسية؟

حتى وقت قريب، كانت الصورة وتسجيل الصوت، وبالتأكيد مكالمة الفيديو، تُعدّ أدلة مهمة على أن شخصًا معينًا قال شيئًا أو فعله فعلًا.

اليوم لم يعد هذا الافتراض مضمونًا.

نحن ندخل مرحلة لا يقتصر فيها الأمر على إمكانية تزييف الهوية، بل يمكن أيضًا أن نُنتج لتلك الهوية سلوكًا وصوتًا وتعابير وجه وتفاعلًا تبدو أصيلة تمامًا.

وهذه لم تعد مجرد مشكلة نشر معلومات كاذبة. إنها خطر حقيقي على أمن المؤسسة.

من تهديد خارجي إلى تهديد داخلي

فكّروا في ثلاثة سيناريوهات:

مرشح لمنصب حساس يجري مقابلة فيديو بهوية مزيفة، بوجه وصوت وخلفية مهنية ليست له. المؤسسة مقتنعة بأنها وظّفت شخصًا معينًا، لكنها في الواقع تمنح الصلاحيات وإمكانية الوصول لشخص آخر.

مدير مالي يتلقى مكالمة فيديو من شخص يبدو شكله وصوته تمامًا مثل الرئيس التنفيذي، مع تعليمات عاجلة بتحويل أموال أو معلومات حساسة. ينفّذ الموظف التعليمات بحسن نية، وتتضرر المؤسسة من الداخل.

ومقطع فيديو لموظف يُتداول على الإنترنت ويُزعم أنه يوثّق سلوكًا إجراميًا أو تصريحًا متطرفًا أو تسريبًا لمعلومات. تسارع المؤسسة إلى استخلاص النتائج، رغم أن الحدث لم يقع أبدًا.

في كل واحدة من هذه الحالات، تتيح التقنية لجهة خارجية استغلال الثقة والإجراءات والصلاحيات الخاصة بأشخاص داخل المؤسسة.

وهكذا قد يتحول تهديد مصدره خارج المؤسسة إلى حادث تهديد داخلي.

فحص القصة، وليس الفيديو فقط

وهنا يُطرح السؤال المهم حقًا:

إذا لم يعد بالإمكان الاعتماد على ما نراه ونسمعه، فعلى ماذا يمكن الاعتماد؟

في رأيي، يكمن الجواب في تغيير طريقة الفحص.

بدلًا من أن نسأل فقط إن كان الفيديو حقيقيًا، علينا أن نسأل إن كانت القصة التي وراءه حقيقية.

هنا تبرز أهمية فحوصات الخلفية والاستخبارات من المصادر المفتوحة (OSINT).

الفحص المهني بتقنية OSINT لا يكتفي بتحليل صورة واحدة أو مقطع فيديو واحد. بل يدرس السياق الأوسع ويربط معلومات من مصادر مختلفة، ويُفضَّل أن تكون مستقلة، لبناء صورة أكثر موثوقية.

على سبيل المثال:

1. فحص مصدر المعلومات: من نشر الفيديو أولًا؟ ومتى؟ هل يمكن تحديد المصدر الأصلي للنشر، وليس مجرد عشرات المشاركات للمحتوى نفسه؟

2. التحقق من الهويات: هل يتطابق الشخص الظاهر في الفيديو مع هويته الرقمية على مر الزمن؟ هل يوجد تاريخ مهني متسق، ونشاط على الشبكات الاجتماعية، وعلاقات وبيانات خارجية تدعم هويته؟

3. مقاطعة المصادر: هل توجد أدلة مستقلة على الحدث المزعوم؟ هل تتسق التواريخ والأماكن والأشخاص والظروف مع معلومات أخرى يمكن التحقق منها؟

4. دراسة أنماط النشاط: هل توجد فجوة بين سلوك رقمي معروف وحدث غير اعتيادي؟ هل ظهرت مؤخرًا حسابات جديدة، أو تغييرات في الهوية، أو محاولات متعمدة لخلق انطباع كاذب؟

5. فهم السياق والدوافع المحتملة: من يقف وراء النشر، وما بيئة نشاطه، وهل توجد مؤشرات على محاولة للتضليل أو التأثير أو الإيذاء؟

من المهم التأكيد: تقنية OSINT ليست حلًا سحريًا. فحتى المصادر المفتوحة قد تكون مزيفة أو منسّقة أو خاطئة. وغياب النتائج لا يثبت أن الشخص أو الفيديو أصيل.

لكن كلما جرت مقاطعة عدد أكبر من المصادر المستقلة ودراسة تسلسل الأحداث، صار من الأصعب بناء عملية احتيال على معلومة مزيفة واحدة.

وهذه بالضبط ميزة النظر إلى الصورة الشاملة.

ما الذي يجب تغييره في الإجراءات

إلى جانب الفحوصات الاستخباراتية، يجب على المؤسسات أيضًا أن تكيّف إجراءاتها: التحقق من التعليمات غير الاعتيادية عبر قناة اتصال مستقلة، وتطبيق رقابة مزدوجة على العمليات الحساسة، والتحقق من الهويات في عمليات التوظيف، وتجنّب اتخاذ قرارات بناءً على مقطع فيديو واحد.

وهذا يعني أن مسؤولية التمييز بين الحقيقة والتزييف لم يعد ممكنًا أن تبقى بيد أعيننا وحدها، أو بيد برنامج يحاول كشف مقاطع Deepfake.

فهي تتطلب تفكيرًا نقديًا، ومقاطعة المعلومات، وفهمًا للسياق الإنساني والمهني والمؤسسي.

الفيديو أعلاه هدفه الإضحاك. وهو مضحك فعلًا.

لكنه يوضح أيضًا كم سيكون سهلًا أن يُعرض علينا واقع لم يحدث قط.

في عصر يمكن فيه تزييف كل ما نراه ونسمعه تقريبًا، لا يمكن أن تقوم الثقة على مدى إقناع الدليل. بل يجب أن تقوم على القدرة على التحقق منه بأدلة إضافية.

وهذا، في رأيي، أحد أهم التغييرات التي يجب أن تحدث اليوم في عالم الموثوقية والأمن المؤسسي.

الأساس المهني للتوصيات

تستند التوصيات في هذا المقال إلى ثلاثة منشورات صادرة عن جهات حكومية أمريكية:

1. المنشور المشترك الصادر عن NSA وFBI وCISA (سبتمبر 2023). وثيقة Contextualizing Deepfake Threats to Organizations: تهديدات Deepfake للمؤسسات، وطرق الاستعداد لها وكشفها والدفاع ضدها والاستجابة لها. https://www.cisa.gov/news-events/alerts/2023/09/12/nsa-fbi-and-cisa-release-cybersecurity-information-sheet-deepfake-threats

2. وثيقة NIST AI 100-4 (نوفمبر 2024). عنوانها Reducing Risks Posed by Synthetic Content: مراجعة لأساليب التحقق من مصدر المحتوى، ووسم المحتوى الاصطناعي وكشفه، وحدود هذه التقنيات. https://www.nist.gov/publications/reducing-risks-posed-synthetic-content-overview-technical-approaches-digital-content

3. برنامج Guardians of Forensic Evidence التابع لمعهد NIST. برنامج لتقييم الأدوات الآلية لكشف مقاطع Deepfake. بحسب معهد NIST، توجد فجوة بين الدقة العالية في البحث وصعوبة تطبيق الأدوات في العالم الحقيقي. https://www.nist.gov/programs-projects/guardians-forensic-evidence

نصائح لاكتشاف التزييف العميق، مع مصدر لكل توصية، متاحة للتنزيل كمستند من صفحتين باللغة الإنجليزية.تنزيل النصائح

صفحة المقال المنشور المشترك الصادر عن NSA وFBI وCISA
العين البشرية لم تعد أداة للتحقق من الهوية
الذكاء الاصطناعي والتزييف العميق والاحتيال الاصطناعي

العين البشرية لم تعد أداة للتحقق من الهوية

عثرت على لعبة صغيرة اسمها Slopcheck تستحق بضع دقائق. الفكرة بسيطة: كل يوم تُعرض ست صور، وعلينا أن نقرر إن كانت الصورة حقيقية أم أنها أُنشئت بواسطة AI. بعد كل إجابة تشرح اللعبة أي تفاصيل في الصورة كان يمكن أن تكشفها.

اقرأ المنشور كاملاًعرض أقل

يبدو سهلاً؟ أقترح أن تجربوا قبل أن تجيبوا.

لكن بالنسبة لي، هذه اللعبة مثيرة للاهتمام لسبب مختلف تماماً. فهي تجسّد جيداً مشكلة نواجهها اليوم في عالم فحوص الخلفية والاستخبارات من المصادر المفتوحة: ما زلنا نمنح ثقة أكبر مما ينبغي لما نراه.

صورة احترافية على LinkedIn. حساب Instagram يبدو نشطاً. صورة لشخص في مؤتمر. ملف شخصي يبدو قديماً. صور مع أصدقاء أو عائلة أو زملاء عمل.

في الماضي، كانت مجموعة كهذه من العلامات تمنحنا شعوراً بأن خلف الملف الشخصي إنساناً حقيقياً. اليوم لم يعد ذلك كافياً.

يمكن توليد وجه لم يوجد قط. يمكن إنشاء صور للشخص نفسه في بيئات مختلفة. يمكن بناء تاريخ بصري يبدو مقنعاً. ويمكن تغليف هوية مزيفة بملف مهني يبدو، للوهلة الأولى على الأقل، موثوقاً تماماً.

وهذا هو الفخ بالضبط.

نبحث أحياناً عن علامة AI: إصبع زائد. نص مشوّش في الخلفية. ظل لا يستقيم. نظارة غريبة. تفاصيل تشريحية غير منطقية.

هذه العلامات مهمة، واللعبة ممتازة لتدريب العين. لكن مهنياً، لا أعتقد أن هذه هي الطريقة الصحيحة لمواجهة المشكلة. فكلما تحسّنت النماذج، اختفت العلامات البصرية التي تعلّمنا رصدها.

لذلك في فحص الخلفية يجب ألا يكون السؤال فقط: هل أُنشئت هذه الصورة بواسطة AI؟

السؤال الأهم هو: هل تصمد الهوية التي خلف الصورة أمام اختبار الواقع؟

وهنا يجب الانتقال من صورة واحدة إلى فحص شامل لكل المعطيات.

هل يستقيم المسار المهني؟ هل توجد مؤشرات مستقلة تربط الشخص بالمؤسسات التي يدّعي أنه عمل فيها؟ هل خط زمنه منطقي؟ هل تتطابق أنشطته على الشبكات المختلفة؟ هل تؤكد علاقات مهنية حقيقية روايته بشكل غير مباشر؟ هل تشكّل الصور والإشارات والوثائق والملفات الشخصية المختلفة هوية متسقة، أم أن بينها تناقضات؟

هذا هو الفرق بين النظر إلى صورة وبين التحقق من هوية.

في عصر AI، لا يزال الحدس البشري مهماً جداً. لكنه يجب أن يكون نقطة انطلاق للتحقيق، لا آلية التحقق نفسها.

وربما هذا هو الدرس الأهم من Slopcheck: إذا أخطأنا في تحديد صورة داخل اللعبة، خسرنا نقطة. أما إذا أخطأت مؤسسة في تحديد الشخص الذي يقف خلف ملف شخصي، فقد يكون الثمن مختلفاً تماماً.

تستحق اللعبة التجربة، لتروا كم أنتم بارعون فيها فعلاً.

احصل على هذه التحليلات في بريدك، ومعها الخطوات الست لإغلاق نافذة المغادرة في صفحة واحدة.احصل على المستند
صفحة المقال رابط اللعبة
عندما يكون الوجه على الشاشة حقيقيًا، لكن الشخص الذي خلفه ليس كذلك.
الذكاء الاصطناعي والتزييف العميق والاحتيال الاصطناعي

عندما يكون الوجه على الشاشة حقيقيًا، لكن الشخص الذي خلفه ليس كذلك.

في الأسبوع الماضي، كُشف في إسرائيل عن قضية مقلقة للغاية توضّح كيف يشهد عالم الاحتيال ثورة بفضل الذكاء الاصطناعي.

اقرأ المنشور كاملاًعرض أقل

وبحسب الشبهات، تمكّن شاب يبلغ من العمر 20 عامًا من إنشاء «هويات اصطناعية» لمواطنين إسرائيليين باستخدام صور وبيانات شخصية مأخوذة من قواعد بيانات مُخترقة. وبأدوات الذكاء الاصطناعي حرّك الصور، وأنتج مقاطع فيديو بدت أصلية تمامًا، واستخدمها لفتح حسابات بنكية وطلب بطاقات ائتمان وتنفيذ عمليات مالية بأسماء أشخاص لم يكونوا يعلمون بذلك إطلاقًا.

ووفقًا لتفاصيل التحقيق، جرى بالفعل تحديد عشرات كثيرة من الضحايا، ويُشتبه في أن مئات المواطنين تضرروا من هذا النشاط.

ما يقلقني بشكل خاص في هذه القضية ليس حجم الاحتيال فحسب، بل الدليل على أن وسائل التحقّق التي اعتمدنا عليها لسنوات لم تعد كافية بمفردها.

صورة بطاقة الهوية، صورة سيلفي، مقطع فيديو قصير، والتحقّق عن بُعد — كل هذه كانت تُعدّ حتى وقت قريب طبقات حماية قوية. أما اليوم، فبالأيدي المناسبة وباستخدام أدوات الذكاء الاصطناعي المتقدمة، يمكن تزييفها بمستوى يجعل من الصعب جدًا على العين البشرية كشف الخداع.

لم يعد هذا التحدّي يخصّ البنوك وحدها. فهو يهمّ كل مؤسسة توظّف عاملين عن بُعد، أو تعتمد موردين، أو تفتح حسابات للعملاء، أو تمنح صلاحيات وصول، أو تنفّذ عمليات تحقّق رقمية.

لم يعد السؤال هو هل يمكن تزييف الهوية، بل هل تستطيع منظومة الرقابة لديكم كشف التزييف في الوقت الحقيقي.

في السنوات الأخيرة أرى حالات متزايدة يصبح فيها الخطّ الفاصل بين شخص حقيقي وشخصية أنشأها الذكاء الاصطناعي ضبابيًا. على المؤسسات أن تكيّف آليات التحقّق لديها مع الواقع الجديد، وألا تعتمد فقط على أساليب صُمّمت لعالم ما قبل الذكاء الاصطناعي.

وإلى جانب التهديد، توجد اليوم أيضًا حلول متقدمة تتيح رصد علامات تزييف الذكاء الاصطناعي، وكشف الحالات الشاذة في عملية التحقّق، والتحقّق من الهويات في الوقت الحقيقي.

لدينا حلول تقنية متقدمة لمعالجة هذه التحديات في الوقت الحقيقي. يسعدني تواصلكم معي لمزيد من التفاصيل.

احصل على هذه التحليلات في بريدك، ومعها الخطوات الست لإغلاق نافذة المغادرة في صفحة واحدة.احصل على المستند
صفحة المقال اقرأ المقال
كيف نعرف إن كان ما نراه يحدث فعلاً أو حدث فعلاً؟
الذكاء الاصطناعي والتزييف العميق والاحتيال الاصطناعي

كيف نعرف إن كان ما نراه يحدث فعلاً أو حدث فعلاً؟

لم يعد هذا سؤالاً فلسفياً. إنه سؤال تجاري وأمني وإداري.

اقرأ المنشور كاملاًعرض أقل

المقال المنشور في مجلة Science للبروفيسور Hany Farid، أحد أبرز خبراء العالم في كشف التلاعب الرقمي، يعرض واقعاً علينا جميعاً أن نستوعبه: لم يعد التزييف العميق يبدو كلعبة تقنية. إنه يبدو حقيقياً، ويُسمع حقيقياً، وينتشر بسرعة، ويؤثر على الطريقة التي يتخذ بها الناس قراراتهم.

والمشكلة الكبرى ليست فقط أن التزييفات تتحسن. المشكلة الأكبر هي أن الثقة تتآكل.

حين يستلم مدير مقطع فيديو. حين يجري قسم الـHR مقابلة عبر الإنترنت. حين تتلقى شركة تواصلاً من مستثمر أو مرشح أو مورّد أو شريك تجاري. حين يبدأ مقطع فيديو مُدين بالانتشار على الشبكة. حين يطلب صوت مألوف إجراءً عاجلاً.

لم يعد بإمكان السؤال الأول أن يكون: "هل يبدو هذا حقيقياً؟" لأن اليوم، الكثير من الأشياء المزيفة تبدو حقيقية تماماً.

السؤال الصحيح هو: "كيف نتحقق من هذا بشكل احترافي قبل أن نتصرف؟"

ما أعجبني بشكل خاص في المقال هو المنهج التحقيقي لدى Farid. فهو لا يكتفي بأداة آلية تقول "90% مزيف" أو "70% حقيقي". بل يفحص الفيزياء والحركة والظلال والانعكاسات والزوايا والتطابق بين الصوت وحركة الشفاه والاتساق بين الإطارات والسياق الأوسع.

وهذا هو بيت القصيد. في التزييف العميق لا يوجد حل سحري واحد. نحتاج إلى مزيج من التقنية والخبرة التحقيقية وفهم السلوك الإنساني وفهم الساحة الرقمية والقدرة على طرح الأسئلة الصحيحة.

في عالم الأعمال يكون هذا حاسماً بشكل خاص. لأن التزييف العميق لا يهدد السياسيين أو المشاهير فقط. بل يهدد عمليات التوظيف، والتحقق من الخلفيات، والثقة بين المؤسسات، والحماية من الاحتيال، والهوية الرقمية، والقدرة على فهم من يقف أمامنا حقاً.

يمكن أن تكون مقابلة العمل عبر الإنترنت مزيفة. يمكن أن يكون الملف المهني مبنياً بإتقان لكنه غير حقيقي. يمكن استنساخ صوت مدير. يمكن أن يكون مقطع الفيديو مُحرّراً. يمكن توليد صورة من الصفر. يمكن أن تبدو وثيقة أصلية بينما هي جزء من منظومة خداع واسعة.

لذلك لا تستطيع المؤسسات البقاء عند مرحلة "يبدو لي حقيقياً". إنها بحاجة إلى قدرة على التحقق. ليس بدافع الهلع. وليس بدافع الشك المفرط. بل بدافع المسؤولية.

كل من يوظف عاملين في مناصب حساسة، أو يدقق في الشركاء التجاريين، أو يتحقق من الهويات، أو يتعامل مع حوادث الاحتيال، أو يواجه محتوى مشبوهاً على الشبكة، عليه أن يضيف إلى طاولة عمله أيضاً القدرة على التعامل مع التزييف العميق. خصوصاً حين يحدث كل شيء عبر الإنترنت.

إذا كنتم تواجهون شبهة تزييف عميق، أو هوية مزيفة، أو مقابلة مشبوهة، أو محتوى رقمياً إشكالياً، أو حادثة لا يتضح فيها ما هو حقيقي وما هو غير ذلك - يمكنكم التواصل معنا.

لدينا حلول مبتكرة ورائدة للتعامل مع التزييف العميق، بما في ذلك في بيئة الإنترنت، عبر الدمج بين التقنية المتقدمة والتحليل البشري الاحترافي.

احصل على هذه التحليلات في بريدك، ومعها الخطوات الست لإغلاق نافذة المغادرة في صفحة واحدة.احصل على المستند
صفحة المقال اقرأ المقال
الذكاء الاصطناعي والتزييف العميق والاحتيال الاصطناعي

إذا كان من الممكن تزييف الوجه بضغطة زر، فكيف نعرف من يجلس أمامنا حقًا؟

أحد أكبر التحديات في عالم التوظيف الحديث هو أننا لم نعد نعرف حقًا ما إذا كان الشخص الذي يظهر على الشاشة هو من يدّعي أنه هو.

اقرأ المنشور كاملاًعرض أقل

أصبحت أدوات AI متاحة اليوم للجميع وتتيح تغيير المظهر والصوت بل وحتى هوية كاملة في الوقت الفعلي. وما كان في الماضي حكرًا على أجهزة الاستخبارات أو استوديوهات السينما أصبح أداة متاحة يمكن تشغيلها من الحاسوب المنزلي.

المعنى بالنسبة للمؤسسات واضح: لم تعد مقابلة الفيديو وسيلة كافية للتحقق من الهوية.

في السنوات الأخيرة، شهد العالم حالات غير قليلة لمرشحين انتحلوا شخصيات أشخاص آخرين، أو استخدموا هويات مزيفة، أو أخفوا معلومات جوهرية خلال عملية التوظيف. وكلما أصبحت تقنيات Deep Fake أكثر إقناعًا، ازداد الخطر تبعًا لذلك.

لهذا السبب بالتحديد أصبحت عمليات التحقق من الخلفية المعتمدة على الاستخبارات من المصادر المفتوحة (OSINT) جزءًا متزايد الأهمية من عمليات التوظيف، خاصةً في الأدوار الحساسة.

عند فحص البصمة الرقمية للمرشح على مدى الزمن، ومقارنة مصادر المعلومات المختلفة، والتحقق من الاتساق بين الهوية المعروضة والحضور الرقمي الحقيقي، يمكن اكتشاف الفجوات وعلامات التحذير التي لن تظهر أبدًا خلال مقابلة عبر الإنترنت.

التقنية التي تتيح إخفاء الحقيقة تتقدم بسرعة.

التحدي الذي يواجه المؤسسات هو ضمان أن تتقدم أدوات كشف الحقيقة بالسرعة نفسها.

نصائح لاكتشاف التزييف العميق، مع مصدر لكل توصية، متاحة للتنزيل كمستند من صفحتين باللغة الإنجليزية.تنزيل النصائح

صفحة المقال
ابقَ يقظًا

احصل على رؤانا في بريدك.

قضايا جديدة وإشارات تحذير ودروس في الموثوقية - رسالة قصيرة عند نشر ما يستحق القراءة. بلا إزعاج، ويمكنك إلغاء الاشتراك في أي وقت.