Centre de connaissances

Centre de connaissances

Notes de terrain, analyses et enseignements sur l'OSINT, le KYC, la due diligence et le risque de fraude, rédigés par nos analystes.

Due diligence et enquêtes de moralité

Le copilote du vol FZ1073 : ce qu'une vérification d'antécédents aurait trouvé le jour de son embauche
Due diligence et enquêtes de moralité

Le copilote du vol FZ1073 : ce qu'une vérification d'antécédents aurait trouvé le jour de son embauche

Le 30 septembre 2026, le copilote du vol Flydubai FZ1073, de Dubaï à Tel-Aviv, a attaqué le commandant de bord dans le cockpit et a tenté de prendre les commandes. Nous avons posé une seule question : existait-il en ligne, avant son embauche, des informations publiques qu'une vérification d'antécédents aurait trouvées, et contenaient-elles des signes avant-coureurs ?

Lire la publication complèteAfficher moins

Nous avons fixé la liste des indicateurs avant la recherche. Nous avons examiné deux dates : son embauche par Flydubai en février 2026, selon le Wall Street Journal, et le jour de l'attaque. Nous avons effectué 28 recherches Google limitées aux pages antérieures à la date d'embauche, pour voir ce qu'une vérification menée à l'époque aurait donné. La recherche a couvert l'anglais et l'arabe, y compris des archives de contenus supprimés.

Ce qui était en ligne avant son embauche

Nous n'avons trouvé aucun des indicateurs de radicalisation violente fixés à l'avance. Les contenus violents sont apparus environ neuf heures après l'attaque.

Mais l'Internet Archive a conservé environ 3 000 tweets d'un compte X supprimé qui lui appartenait, datant de 2021 et 2022. Selon la méthode de ProfCheck, ils contiennent quatre indicateurs comportementaux négatifs :

• Attitude dégradante envers les femmes.

• Hostilité envers les étrangers.

• Imposition de normes religieuses à autrui, avec un soutien aux châtiments violents.

• Tromperie délibérée au moyen de fausses identités.

Comment une vérification y parvient

Les 16 recherches par nom, en anglais et en arabe, n'ont fait apparaître aucune de ses pages antérieures à la date d'embauche. Une recherche par son nom d'utilisateur a fait apparaître ses comptes dans les premiers résultats.

Le nom d'utilisateur apparaît sur une page miroir qui mentionne son nom en arabe, et sur sa page LinkedIn. Un analyste qui lit l'arabe et vérifie chaque résultat y parvient. Un filtrage automatisé par nom n'y parvient pas.

La lecture dans la langue compte aussi dans l'autre sens. Le mot "حماس" apparaît deux fois dans ses tweets, et les deux fois il signifie "enthousiasme". Un filtre par mots-clés le signalerait comme une constatation. Un lecteur qui voit le contexte ne le signalerait pas.

Où se trouvaient les signes avant-coureurs les plus forts

Selon ce qui a été rapporté jusqu'à présent, les signes avant-coureurs les plus forts ne se trouvaient pas en ligne :

• Selon le Wall Street Journal, ABC et CNN, Oman l'a écarté du service en vol en raison d'opinions extrémistes ou de contenus extrémistes.

• Royal Air Maroc a indiqué qu'il avait suivi une formation théorique dans le cadre d'un processus de sélection préalable à l'embauche, et que sa candidature n'avait pas été retenue. Son profil LinkedIn la présentait comme environ sept mois d'emploi.

• Selon un diplomate du Golfe, les vérifications effectuées avant son embauche portaient sur les condamnations pénales, et non sur les signes de radicalisation.

• Selon le Wall Street Journal, personne n'a interrogé Oman à son sujet.

Mais à mon avis, voici la leçon centrale de cette affaire : une vérification du casier judiciaire n'est pas une vérification d'antécédents. Une contradiction entre le profil d'un candidat et la réponse d'un ancien employeur est une constatation classique de la vérification des emplois antérieurs, et ici elle était à portée de main.

Notre conclusion : selon la méthode de ProfCheck, les tweets archivés contiennent à eux seuls quatre indicateurs négatifs. Avec les faits hors ligne, un rapport de ProfCheck établi à la date d'embauche aurait donné à l'employeur des motifs clairs de ne pas l'embaucher comme pilote. Le rapport ne recommande pas et ne disqualifie pas. La décision reste entre les mains de l'employeur.

Ce que cela signifie pour les employeurs

En pratique, cela signifie, entre autres :

• Chercher dans la langue du candidat et par nom d'utilisateur, pas seulement par le nom en anglais.

• Inclure les archives dans la vérification. Un contenu supprimé n'a pas nécessairement disparu.

• Faire lire chaque résultat dans son contexte par quelqu'un qui lit la langue.

• Vérifier les emplois auprès des anciens employeurs, y compris les changements de poste et le motif du départ, et comparer les réponses avec le CV et le profil.

• Traiter le comportement comme une constatation, et laisser l'appartenance de côté. La famille, la nationalité, la pratique religieuse et l'opinion politique ne sont pas des indicateurs.

• Vérifier à nouveau après l'embauche, pour les postes donnant accès à des aéronefs, à des sites ou à des systèmes.

Il est important de le souligner : la personne concernée par cette étude de cas est un suspect. À la date du 4 octobre 2026, aucun acte d'accusation n'avait été déposé contre lui devant un tribunal, il n'avait pas été condamné, et aucune autorité n'avait officiellement confirmé son identité. L'examen a été mené uniquement à partir de sources ouvertes.

Une autre étude de cas selon la même méthode, sur l'appareil d'enregistrement dans la salle de réunion de la direction d'OpenAI : https://profcheck.co/fr/knowledge/case-study-openai-recording-device/

Le rapport complet, en anglais et avec un lien vers la source de chaque constat, est disponible en téléchargement.Télécharger le rapport

Page de l'article
Peut-on utiliser dans une vérification d'antécédents des informations sur un passé pénal trouvées sur internet?
Due diligence et enquêtes de moralité

Peut-on utiliser dans une vérification d'antécédents des informations sur un passé pénal trouvées sur internet?

L'une des questions les plus complexes dans les vérifications d'antécédents n'est pas comment trouver l'information.

Lire la publication complèteAfficher moins

C'est ce que l'on a le droit d'en faire une fois qu'on l'a trouvée.

La difficulté ressort particulièrement lorsque, au cours d'une vérification d'antécédents fondée sur des sources ouvertes, apparaît une information liée à une infraction pénale, à une enquête, à une procédure judiciaire ou à un comportement de nature pénale.

Cela peut être un jugement publié dans une base de données juridique.

Un vieil article sur un site d'information.

Un communiqué d'une autorité publique.

Un compte rendu d'un acte d'accusation.

Une publication sur une condamnation.

Ou même un document public qui décrit un événement factuel sans utiliser du tout les mots "casier judiciaire".

Dans une telle situation, une question naturelle se pose:

Si l'information ne vient pas de la police et n'a pas été extraite du casier judiciaire, mais a été trouvée par une simple recherche sur internet, a-t-on le droit de la transmettre à l'employeur et de la prendre en compte dans une décision de recrutement?

La réponse n'est pas un oui ou un non simples.

Et la raison est qu'il faut séparer trois questions différentes:

1. A-t-on le droit de collecter l'information?

2. A-t-on le droit de la transmettre à la partie qui prend la décision?

3. Cette partie a-t-elle le droit de l'utiliser dans une décision d'embauche?

Ce sont trois étapes entièrement différentes.

Avant tout: qu'est-ce au juste qu'une "information pénale" selon la loi?

La loi israélienne sur l'information pénale et la réhabilitation des délinquants de 2019 définit l'"information pénale" comme l'information provenant du casier judiciaire et du registre de police.

Le casier judiciaire comprend, entre autres, des détails sur des condamnations et certaines décisions énumérées dans la loi.

Le registre de police comprend d'autres types d'informations, comme des affaires en cours et des informations policières supplémentaires conformément aux dispositions de la loi.

L'implication initiale est importante:

Toute information décrivant un comportement pénal n'est pas nécessairement une "information pénale" au sens technique de la loi.

Un article de journal n'est pas le casier judiciaire.

Un jugement publié au public n'est pas la base de données de la police.

Un communiqué d'une autorité publique ne devient pas un registre de police simplement parce qu'il décrit une infraction.

Mais c'est exactement ici que commence la complexité.

La source de l'information n'est pas la fin de la discussion

Il est très facile d'arriver à la conclusion suivante:

"Si je l'ai trouvé sur Google, j'ai le droit de l'utiliser."

C'est une conclusion dangereuse.

La loi sur l'information pénale ne traite pas seulement de la manière dont une personne obtient l'information.

L'article 38 dispose que celui qui n'est pas habilité à recevoir une certaine information pénale, ou une information pénale en général, ne doit pas la prendre en compte dans une décision.

L'article poursuit en disposant que l'"information supplémentaire se rapportant à ladite information pénale" ne doit pas non plus être prise en compte.

Autrement dit, le fait qu'une information provienne d'une source ouverte ne la détache pas nécessairement des restrictions qui s'appliquent à l'utilisation de l'information pénale.

Le test n'est pas seulement:

"D'où vient l'information?"

Il faut aussi demander:

"Qu'avons-nous réellement appris d'elle?"

Et:

"Que comptons-nous faire de cette information?"

C'est une distinction critique.

L'OSINT ne peut pas devenir une voie de contournement pour obtenir une information dont la loi a voulu restreindre l'usage.

En d'autres termes:

Si un employeur n'est pas habilité à recevoir une certaine information du casier judiciaire, il est faux de supposer qu'il peut simplement reconstituer cette même information par une recherche dans des sources ouvertes puis l'utiliser comme si la restriction n'existait pas.

Mais la direction inverse n'est pas correcte non plus

Ici, il est important d'éviter l'erreur inverse.

Le fait qu'une source publique décrive un comportement pénal ne transforme pas automatiquement chaque détail qu'elle contient en information interdite de collecte, de signalement ou de prise en compte.

Une vérification d'antécédents peut révéler des informations factuelles d'une signification claire pour l'évaluation du risque.

Parfois cette information est aussi liée à une procédure pénale.

La question n'est pas seulement quelle étiquette juridique on peut lui accoler.

Il faut comprendre le contexte.

S'agit-il d'une condamnation?

D'une enquête?

D'un acte d'accusation?

D'une affaire classée?

D'un acquittement?

D'une allégation d'une partie dans une procédure civile?

D'une constatation factuelle d'un tribunal?

D'un reportage dont on ignore comment il s'est terminé?

Ou d'un comportement documenté pertinent pour le poste, même si la procédure judiciaire elle-même n'est pas le centre de la vérification?

Chacun de ces cas est différent.

Un exemple: un candidat censé gérer de l'argent

Supposons qu'une personne soit candidate au poste de directeur financier.

Le poste comprend la signature de paiements, l'accès à des comptes bancaires, des autorisations dans des systèmes financiers et la responsabilité de sommes d'argent importantes.

Au cours de la vérification d'antécédents, on trouve un jugement public et fiable décrivant l'implication passée de cette personne dans un acte de fraude financière.

Ici, deux réactions extrêmes seraient problématiques.

La première réaction:

"C'est un jugement public, donc nous avons automatiquement le droit de le transmettre et de recommander de ne pas embaucher."

C'est une conclusion trop large.

La deuxième réaction:

"Il y a ici un lien avec une infraction pénale, donc nous n'avons pas le droit de toucher à cette information du tout."

C'est aussi une conclusion trop large.

Une vérification d'antécédents professionnelle doit décomposer la découverte.

Qu'a exactement établi le jugement?

S'agit-il d'une condamnation ou seulement de la description d'une allégation?

Quand l'événement a-t-il eu lieu?

Quel était le rôle de la personne?

La procédure s'est-elle terminée d'une manière qui change le sens de la découverte?

Existe-t-il des sources supplémentaires qui la corroborent?

Et la question centrale du point de vue de la gestion du risque:

Quel est le lien entre la découverte et le poste examiné?

Lorsqu'une personne doit recevoir le contrôle de fonds, une découverte fiable concernant une conduite financière frauduleuse peut avoir une signification bien plus claire que dans un poste sans accès aux fonds, aux actifs ou aux autorisations financières.

Mais ici aussi, la pertinence pour le poste n'est pas une "carte de sortie de la loi".

Elle fait partie de la vérification, elle ne remplace pas l'analyse juridique.

La pertinence est une condition centrale, mais pas la seule

C'est peut-être la distinction la plus importante.

Dans le monde des vérifications d'antécédents, nous avons l'habitude de penser en termes de pertinence.

À juste titre.

Le but d'une vérification d'antécédents n'est pas de collecter chaque détail que l'on peut trouver sur une personne.

Le but est d'identifier l'information ayant un lien réel avec le risque découlant du poste.

Par exemple:

Un passé de fraude financière peut être très pertinent pour un poste comprenant l'accès à des fonds.

Un incident d'utilisation abusive d'informations peut être pertinent pour un poste avec des autorisations sur des bases de données sensibles.

Un comportement violent peut prendre une signification particulière dans un poste comprenant la responsabilité de la sécurité d'autrui.

Un manquement substantiel à la confiance peut être pertinent pour un poste où l'employé recevra une grande autonomie et l'accès à des actifs sensibles.

Mais la pertinence seule ne suffit pas.

Même une information très pertinente peut être une information dont la loi restreint l'usage.

L'ordre correct est donc:

D'abord la légalité.

Ensuite la pertinence.

Et pas l'inverse.

Toute mention dans la presse n'équivaut pas à un "casier judiciaire"

Il y a aussi un autre problème professionnel.

Internet ne fournit presque jamais une image juridique complète.

On peut trouver un article de 2018 disant qu'une personne a été arrêtée.

Mais que s'est-il passé ensuite?

Un acte d'accusation a-t-il été déposé?

L'affaire a-t-elle été classée?

La personne a-t-elle été acquittée?

S'agit-il seulement de la bonne personne?

Une correction de l'article a-t-elle été publiée?

Une juridiction supérieure a-t-elle infirmé le jugement?

Une vérification d'antécédents qui collecte la première mention et s'arrête là peut être pire que de ne pas faire de vérification du tout.

Surtout lorsqu'il s'agit d'informations susceptibles de nuire à une personne.

C'est pourquoi une telle découverte exige vérification, contexte et mise à jour.

L'acquittement est un bon exemple du piège

Supposons qu'une recherche sur le nom d'un candidat fasse remonter des dizaines d'articles sur un procès pénal médiatisé.

À première vue, l'impression est grave.

Mais après lecture du jugement, il s'avère que la personne a été acquittée.

Si l'analyste se contente des vieux titres, il crée en réalité une image inverse de la réalité juridique.

C'est l'une des raisons pour lesquelles une vérification d'antécédents ne peut pas se résumer à une recherche par mots-clés.

Il faut comprendre l'enchaînement des événements et le résultat.

L'âge de l'information compte aussi

Une découverte vieille d'un an n'est pas nécessairement identique à une découverte vieille de vingt ans.

La loi sur l'information pénale elle-même est construite, entre autres, sur une conception de prescription, d'effacement et de réhabilitation.

Le but n'est pas seulement de protéger l'information.

C'est aussi de permettre à une personne de ne pas porter à jamais tout le poids d'un événement de son passé.

Donc lorsqu'une vieille information apparaît sur internet, le fait qu'internet s'en "souvienne" ne signifie pas qu'un employeur doive nécessairement s'en souvenir de la même manière.

C'est particulièrement vrai pour une information dont la loi elle-même a cherché à réduire l'influence au fil du temps.

Et qu'en est-il d'une information qui n'est pas une condamnation?

Ici, une prudence encore plus grande s'impose.

Une arrestation n'est pas une condamnation.

Une enquête n'est pas une condamnation.

Un acte d'accusation n'est pas une condamnation.

Une affaire classée n'est certainement pas une condamnation.

Un article sur un soupçon n'est pas la preuve que le soupçon était fondé.

Et pourtant, une recherche OSINT peut faire remonter tout cela.

C'est pourquoi une vérification d'antécédents professionnelle ne peut pas se contenter des mots:

"Nous avons trouvé une publication négative."

Il faut dire ce qui a été trouvé exactement.

Qui l'a publié.

Quand.

Quel est son statut juridique.

Et ce qui s'est passé ensuite.

La différence entre:

"Le candidat a été condamné pour fraude"

Et:

"En 2019, il a été rapporté que le candidat avait été interrogé pour soupçon de fraude"

Est énorme.

Trois questions à poser avant d'inclure une telle découverte dans un rapport

Lorsqu'au cours d'une vérification d'antécédents apparaît une information liée à une procédure pénale, il est juste de séparer trois couches.

1. A-t-on le droit de la collecter?

S'agit-il d'une information provenant d'une source publique légitime?

La manière dont l'information a été obtenue est-elle légale?

N'y a-t-il pas ici une tentative de contourner une restriction légale par l'intermédiaire d'un tiers?

2. Est-il juste et permis de la signaler?

Même une information trouvée légalement ne doit pas entrer automatiquement dans le rapport.

Il faut examiner sa fiabilité, son actualité, sa gravité et sa pertinence.

Il faut aussi examiner si sa simple transmission risque de placer le décideur dans une situation où il est exposé à une information que la loi ne lui permet pas de prendre en compte.

3. L'employeur a-t-il le droit de l'utiliser dans la décision?

C'est une question distincte.

Un employeur peut être habilité à recevoir un certain type d'information et pas un autre.

Certains postes sont soumis à des régimes spéciaux.

Certains organismes détiennent des pouvoirs qu'un employeur privé ordinaire n'a pas.

Et parfois la loi permet de prendre une information en compte seulement sous certaines conditions.

Il n'y a donc pas une réponse unique qui convienne à chaque organisation et à chaque poste.

L'amendement 10 de la loi illustre exactement ce principe

En 2026, un régime nouveau et ciblé concernant certaines infractions de terrorisme a été ajouté à la loi.

La loi permet, dans les conditions fixées, à un employeur de demander à la police une notification indiquant si un candidat majeur a ou non une inscription au casier concernant une infraction grave de terrorisme ou certaines infractions selon la loi de lutte contre le terrorisme.

La demande est conditionnée au consentement écrit du candidat, et la notification ne fournit pas à l'employeur tous les détails du casier.

L'amendement est entré en vigueur le 24 août 2026.

Le simple fait que le législateur ait eu besoin de créer une voie aussi spécifique illustre un point important:

L'accès à l'information pénale à des fins d'emploi n'est pas une question de "il y a un consentement" ou "j'ai trouvé l'information".

C'est une question de compétence, de conditions et de finalité.

Alors quel est le rôle d'une vérification d'antécédents fondée sur l'OSINT?

Une vérification d'antécédents n'est pas un substitut du casier judiciaire.

Et elle n'est pas censée être un moyen de le reconstituer.

Son rôle est bien plus large et différent.

L'OSINT peut révéler des informations sur:

Les conflits d'intérêts.

Les sociétés et les liens d'affaires.

Les déclarations mensongères dans un CV.

L'historique professionnel.

Les sanctions.

Les liens avec des acteurs à risque.

Les procédures civiles.

Les comptes rendus médiatiques.

Les déclarations publiques.

Une activité commerciale inhabituelle.

Les schémas de comportement.

Les informations liées à la fiabilité, lorsqu'elles sont pertinentes pour le poste et collectées et analysées légalement.

Et parfois, dans cet espace, remontera aussi une information ayant un lien avec le monde pénal.

À ce moment-là, la responsabilité professionnelle n'est pas de la faire disparaître automatiquement, ni de se précipiter pour la transmettre.

La responsabilité est de comprendre ce qui a été trouvé exactement.

La question n'est pas seulement "qu'avons-nous trouvé?"

C'est:

Quelle est la source de l'information?

Quel est son niveau de fiabilité?

Quel est son statut juridique?

Y a-t-il un développement ultérieur?

Quel âge a la découverte?

S'agit-il de la bonne personne?

A-t-on le droit de la transmettre?

L'employeur a-t-il le droit de l'utiliser?

Et quel est son lien réel avec le risque découlant du poste?

Ce n'est qu'après avoir répondu à toutes ces questions que l'on peut décider si la découverte doit figurer dans la vérification d'antécédents, et sous quelle forme.

En résumé

"Information publique" et "information que l'on peut utiliser dans une décision de recrutement" ne sont pas synonymes.

Mais "information liée à un comportement pénal" et "information qu'il ne faut jamais signaler" ne sont pas synonymes non plus.

La réalité est plus complexe.

L'OSINT n'est pas un moyen de contourner la loi sur l'information pénale.

Mais une vérification d'antécédents ne doit pas non plus ignorer une information publique, fiable et pertinente simplement parce qu'elle touche à un comportement qui peut être pénal.

Le test professionnel réside dans la combinaison de quatre choses:

Le cadre juridique.

La source et la qualité de l'information.

La pertinence pour le poste.

Et la manière dont l'information sera utilisée dans la prise de décision.

Trouver une information sur internet est la partie facile.

Le professionnalisme commence avec la question de ce qu'il est permis, juste et équitable d'en faire une fois qu'on l'a trouvée.

Recevez ces analyses par email, avec les six étapes pour fermer la fenêtre de départ sur une seule page.Recevoir le document
Page de l'article
L'Amendement n° 10 à la Loi sur l'information pénale et la réhabilitation des délinquants : ce qui a changé et ce que cela signifie vraiment pour les employeurs et les vérifications d'antécédents
Due diligence et enquêtes de moralité

L'Amendement n° 10 à la Loi sur l'information pénale et la réhabilitation des délinquants : ce qui a changé et ce que cela signifie vraiment pour les employeurs et les vérifications d'antécédents

En février 2026, l'Amendement n° 10 à la Loi sur l'information pénale et la réhabilitation des délinquants, 5779-2019, a été adopté. À première vue, il s'agit d'un amendement relativement technique, mais, dans la pratique, il a des implications importantes pour les organismes habilités à recevoir des informations pénales, pour les candidats à un emploi et pour la manière dont les organisations gèrent les risques de recrutement.

Lire la publication complèteAfficher moins

Dans le même temps, l'amendement précise une distinction importante que beaucoup ignorent : il existe une séparation entre les informations pénales figurant au casier judiciaire et protégées par la loi, et les informations factuelles et publiques disponibles dans les sources ouvertes (OSINT), qui ne font pas du tout partie du casier judiciaire. C'est précisément cette distinction qui fait aujourd'hui des vérifications d'antécédents fondées sur l'OSINT un outil plus important que jamais.

Qu'a changé l'Amendement n° 10 ? L'amendement ajoute un nouveau mécanisme de « notification relative à l'existence d'une inscription au casier judiciaire », au moyen du nouvel article 16A de la loi. Dans certains cas, au lieu de divulguer l'intégralité du contenu du casier judiciaire, l'organisme habilité recevra une notification indiquant qu'une inscription existe au casier judiciaire, conformément aux dispositions prévues par la loi. En outre, cette notification a été définie comme faisant partie de la notion d'« information pénale ». L'objectif de l'amendement est de continuer à renforcer le principe de la réhabilitation des délinquants, tout en équilibrant l'intérêt public et le droit d'une personne à se réinsérer.

Qu'est-ce que cela signifie pour les employeurs ? Pour la plupart des employeurs, la situation juridique de base n'a pas changé. Aujourd'hui encore : un employeur ordinaire ne peut exiger d'un candidat qu'il présente un casier judiciaire ; il est interdit d'exiger d'un candidat qu'il obtienne des informations auprès de la police pour le compte de l'employeur ; et seuls les organismes expressément habilités par la loi peuvent recevoir des informations du casier judiciaire, et uniquement dans la mesure fixée par la loi. Autrement dit, même après l'amendement, la plupart des employeurs ne peuvent fonder leur processus décisionnel sur le casier judiciaire.

Mais c'est là que commence l'erreur la plus courante. Bon nombre de personnes pensent que, si l'on ne peut obtenir un casier judiciaire, il est interdit de rien savoir du passé d'un candidat. Ce n'est pas la bonne interprétation. La loi régit l'accès au casier judiciaire et aux informations pénales gérées par l'État. Elle n'interdit pas de retrouver des informations factuelles déjà légalement publiées dans des sources ouvertes. Il s'agit d'une distinction juridique très importante.

Quelle est la différence entre un casier judiciaire et l'information ouverte ? Un casier judiciaire est une information gérée dans le casier judiciaire de la police israélienne, et son accès est régi par la loi. En revanche, des informations telles que les jugements publiés dans des bases de données juridiques, les publications officielles des tribunaux, les communiqués du porte-parole de la police israélienne, les communiqués du parquet de l'État, les publications des autorités de régulation, les articles de presse crédibles, les avis d'appels d'offres et d'exclusions, les documents de liquidation, de mise sous administration judiciaire ou de procédures judiciaires, les informations commerciales publiques et les publications de sanctions ou de listes noires internationales ne constituent pas une « information pénale » au sens de la loi du seul fait qu'elles décrivent un événement pénal ou une condamnation. Il s'agit d'informations publiques publiées de façon licite, et elles ne font donc pas partie du casier judiciaire lui-même. Bien entendu, l'utilisation de telles informations doit également se faire dans le respect des lois sur la protection de la vie privée, de l'interdiction de la diffamation et des principes de pertinence, de proportionnalité et de bonne foi.

C'est ici qu'entrent en jeu les vérifications d'antécédents fondées sur l'OSINT. Une vérification d'antécédents de qualité ne cherche pas à contourner la loi ni à obtenir des informations confidentielles. Au contraire. Elle opère uniquement à partir de sources d'information publiques et licites. Lorsqu'un OSINT professionnel est mené, il est parfois possible de retrouver des informations substantielles qui ne sont pas accessibles via le casier judiciaire, par exemple : des condamnations publiées dans des jugements, une implication dans des affaires de fraude ayant fait l'objet de publicité, des actes d'accusation publiés légalement, des procédures d'insolvabilité, des procédures civiles importantes, des relations commerciales problématiques, des conflits d'intérêts, des liens avec des sociétés ou des parties à haut risque, des indices de fraude ou d'usurpation d'identité, et des schémas de comportement publics ayant une portée professionnelle. Parfois, c'est précisément ce type d'information qui offre à l'employeur une image plus large que la simple existence d'un casier judiciaire.

Cela remplace-t-il un casier judiciaire ? Non. Il s'agit de deux outils entièrement différents. Le casier judiciaire est une information officielle de l'État. L'OSINT n'est pas un casier judiciaire et ne prétend pas en être un. Son objectif est d'identifier des indices de risque à partir d'informations publiques pouvant être vérifiées, recoupées et évaluées de manière professionnelle. C'est pourquoi, dans de nombreuses organisations, en particulier pour les postes sensibles, les vérifications OSINT ne remplacent pas les vérifications prévues par la loi, mais les complètent.

La signification pratique pour les employeurs : l'Amendement n° 10 poursuit la tendance du législateur à renforcer la protection de la vie privée des personnes et le principe de réhabilitation. Toutefois, il ne supprime pas le devoir de diligence des employeurs envers leurs salariés, leurs clients et l'organisation. Par conséquent, plus l'accès aux informations pénales officielles est restreint, plus il devient important d'effectuer des vérifications d'antécédents de qualité fondées sur des informations ouvertes, licites, pertinentes et vérifiées.

Le défi de l'employeur aujourd'hui n'est pas d'obtenir davantage d'informations. Le défi est de savoir distinguer entre les informations qu'il n'est pas permis de recevoir et les informations publiques qui sont autorisées, et qu'il vaut même la peine de prendre en compte, dans le cadre d'un processus décisionnel éclairé. Il est également important de rappeler que toute utilisation d'informations provenant de l'OSINT doit être effectuée dans le respect de l'ensemble de la législation pertinente, y compris la Loi sur la protection de la vie privée, l'interdiction de la diffamation, le droit du travail et les principes d'égalité et de proportionnalité. Le simple fait qu'une information ait été rendue publique ne la rend pas automatiquement pertinente ou légitime pour toute décision de recrutement.

Recevez ces analyses par email, avec les six étapes pour fermer la fenêtre de départ sur une seule page.Recevoir le document
Page de l'article Lire l'article
Il avait déjà été condamné par le passé. Cela n'a pas empêché des gens de lui confier à nouveau des millions de shekels
Due diligence et enquêtes de moralité

Il avait déjà été condamné par le passé. Cela n'a pas empêché des gens de lui confier à nouveau des millions de shekels

Ce matin, j'ai lu l'article sur Ido Samuel, qui avait déjà été condamné pour des faits de fraude, a purgé une peine de prison et, après sa libération, est revenu gérer des fonds pour des clients privés. Certains d'entre eux ont perdu des sommes considérables.

Lire la publication complèteAfficher moins

Cette histoire n'est pas seulement une histoire d'investissements, de crypto ou de marché des capitaux.

C'est une histoire de défaillance dans la vérification des antécédents.

Beaucoup pensent qu'une vérification des antécédents ne sert qu'au recrutement de salariés. En réalité, elle n'est pas moins importante lorsqu'on choisit un partenaire commercial, un gestionnaire d'investissements, un fournisseur, un conseiller ou toute personne appelée à avoir accès à de l'argent, à des informations ou à des actifs.

Dans ce cas, une partie des informations était entièrement disponible dans des sources ouvertes : une condamnation pénale pour des faits de fraude ; une longue peine de prison ; des publications médiatiques anciennes ; des procédures et décisions de justice ; ainsi que des informations commerciales et publiques que l'on peut retrouver grâce à une recherche professionnelle.

Le problème, c'est que trouver l'information ne suffit pas. Il faut savoir relier les points entre eux.

Une vérification des antécédents fondée sur l'OSINT ne se résume pas à la collecte de données. La véritable valeur réside dans l'analyse et dans la compréhension de ce que l'information signifie en vue d'une prise de décision.

Lorsqu'on évalue une personne censée gérer notre argent ou prendre des décisions financières, la question n'est pas seulement « A-t-elle eu une condamnation antérieure ? », mais : l'a-t-elle pleinement divulguée ? Existe-t-il d'autres signaux d'alerte ? Y a-t-il des écarts entre l'image publique et la réalité ? Et existe-t-il des schémas qui se répètent au fil des années ?

En définitive, la plupart des grandes fraudes ne commencent pas par une sophistication technologique. Elles commencent par la confiance.

Et avant d'accorder sa confiance, il est judicieux de réaliser une vérification des antécédents professionnelle fondée sur des sources d'information ouvertes, afin de prendre une décision éclairée reposant sur des faits et non sur une impression personnelle ou sur le charisme.

Recevez ces analyses par email, avec les six étapes pour fermer la fenêtre de départ sur une seule page.Recevoir le document
Page de l'article Lire l'article
La plus grande erreur dans les vérifications d'antécédents ? Attribuer des informations à la mauvaise personne.
Due diligence et enquêtes de moralité

La plus grande erreur dans les vérifications d'antécédents ? Attribuer des informations à la mauvaise personne.

Beaucoup pensent que le principal défi des vérifications d'antécédents consiste à trouver l'information.

Lire la publication complèteAfficher moins

À mon avis, c'est justement la partie facile.

Le véritable défi commence juste après avoir trouvé l'information : sommes-nous certains qu'elle appartient bien à la personne que nous vérifions ?

Dans un monde où des millions de personnes partagent des noms similaires, utilisent des pseudonymes, possèdent plusieurs profils numériques et ne laissent parfois que des traces partielles, il est très facile de tomber dans le piège d'une « identification rapide ».

Je rencontre souvent des cas où des enquêteurs, des recruteurs ou des dirigeants voient un profil problématique en ligne, un vieil article ou une mention négative, et se précipitent pour tirer des conclusions.

Mais une vérification d'antécédents professionnelle n'est pas un exercice de collecte d'informations. C'est un exercice de vérification des identités.

Avant de tirer des conclusions, il faut vérifier : s'agit-il de la même personne ? La localisation géographique correspond-elle ? La chronologie concorde-t-elle ? Existe-t-il des identifiants supplémentaires qui relient les données ? Et existe-t-il des sources indépendantes qui confirment ce lien ?

Le plus grand danger n'est pas de passer à côté d'une information négative. Le plus grand danger est d'attribuer une information négative à la mauvaise personne.

Une telle erreur peut conduire à des décisions de recrutement erronées, à une atteinte à la réputation d'une personne innocente, et même à une exposition juridique.

C'est pourquoi l'un des principes les plus importants du travail de renseignement de sources ouvertes (OSINT) est le suivant : on vérifie d'abord. On conclut seulement ensuite.

C'est là toute la différence entre collecter de l'information et rechercher la vérité.

Recevez ces analyses par email, avec les six étapes pour fermer la fenêtre de départ sur une seule page.Recevoir le document
Page de l'article
Le doute est votre bouée de sauvetage
Due diligence et enquêtes de moralité

Le doute est votre bouée de sauvetage

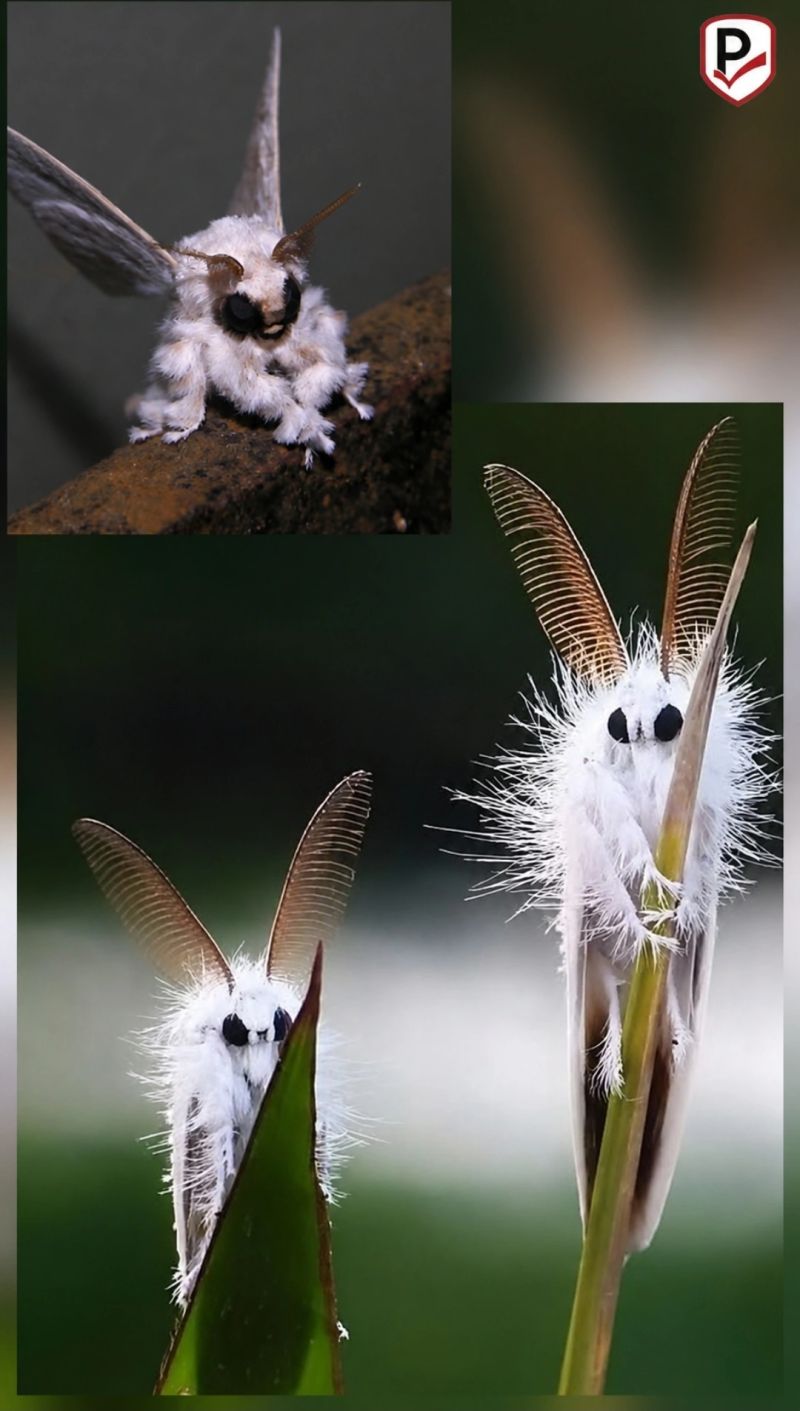
Aujourd'hui, je suis tombé sur une publication à propos du "Venezuelan Poodle Moth" — le "papillon caniche", qui ressemble à une créature poilue et adorable tout droit sortie d'un film d'animation.

Lire la publication complèteAfficher moins

Au début, cela semblait tout à fait crédible. Des photos, des explications, des résultats sur Google, des mentions sur divers sites, y compris Wikipédia.

Mais plus je creusais, plus je découvrais que la majeure partie de l'histoire ne reposait sur rien du tout. Certaines des photos étaient des sculptures en laine d'un artiste japonais. D'autres étaient des images d'espèces complètement différentes. Et en réalité, la seule chose qui existe vraiment est une unique photographie d'un papillon non identifié prise au Venezuela (l'image en haut à gauche). Il n'existe même pas de reconnaissance scientifique officielle d'une telle espèce.

Ce qui est intéressant ici, ce n'est pas le papillon, mais la manière dont l'information se transforme en "vérité".

Aujourd'hui, les moteurs de recherche ne s'appuient plus uniquement sur des sources originales. Ils sont aussi alimentés par du contenu créé par l'AI, par des résumés automatiques, par des copies d'un site à l'autre et par de l'information qui se recycle elle-même encore et encore.

Et cela signifie que, même si vous essayez de faire une "traçabilité inversée" et de vérifier quelle est la véritable source, cela devient très difficile. Parce qu'à un certain stade : la source originale disparaît, l'information est copiée des centaines de fois, les systèmes d'AI résument des informations erronées, et le contenu non vérifié commence à paraître plus crédible que la réalité elle-même.

Et c'est précisément l'un des grands défis dans le monde des vérifications d'antécédents.

Il ne suffit pas de savoir chercher l'information. Il faut savoir douter de l'information.

Il faut comprendre : qui est la source ? Y a-t-il une vérification ? S'agit-il d'une information primaire ou d'une copie ? Y a-t-il un intérêt en jeu ? Et tout le monde se contente-t-il simplement de se citer les uns les autres ?

À une époque où l'AI sait générer des quantités énormes de contenu convaincant, la capacité à penser de manière critique devient un atout professionnel essentiel.

C'est exactement pour cette raison que des vérifications d'antécédents professionnelles ne peuvent pas s'appuyer uniquement sur une recherche Google rapide ou sur des outils d'AI.

Au bout du compte, il faut toujours des personnes qui savent relier les contextes, repérer les manipulations, comprendre ce qui manque dans le tableau — et surtout savoir quand ne pas croire immédiatement ce qui paraît crédible.

Recevez ces analyses par email, avec les six étapes pour fermer la fenêtre de départ sur une seule page.Recevoir le document
Page de l'article
Quand on vous demande de "trouver le coupable" - mais votre capacité n'est pas conçue pour cela
Due diligence et enquêtes de moralité

Quand on vous demande de "trouver le coupable" - mais votre capacité n'est pas conçue pour cela

Récemment, on m'a contacté pour un cas très sensible lié à la diffusion de contenu falsifié en ligne.

Lire la publication complèteAfficher moins

La demande était claire : localiser la source de la diffusion, l'arrêter rapidement et supprimer le contenu.

À première vue, cela ressemble à une mission classique de renseignement en sources ouvertes. Mais c'est précisément là que commence le problème.

Je veux partager avec vous, en toute honnêteté professionnelle, où l'OSINT est puissant et où il n'est tout simplement pas suffisant.

Là où l'OSINT apporte une vraie valeur : on peut cartographier la façon dont le contenu se propage, identifier des groupes, des canaux et des foyers de diffusion, repérer les utilisateurs récurrents sur différentes plateformes et comprendre qui "pousse" l'histoire en avant. Cela fournit une image de renseignement très importante.

Mais voici la limite critique : on ne peut pas identifier avec certitude qui se cache derrière le compte, prouver qui a créé le contenu, accéder aux informations fermées (IP, appareils, journaux) ni garantir une suppression complète d'internet.

Et lorsqu'il s'agit d'incidents sensibles, en particulier impliquant des mineurs ou des atteintes à la vie privée, la moindre erreur d'identification peut se transformer en un grave problème juridique.

Le risque réel : le problème n'est pas seulement technologique, il est managérial. Lorsqu'on fait des promesses comme "nous trouverons qui l'a fait" et "nous retirerons tout du web" sans comprendre les limites, c'est la recette de la déception au mieux, et du dommage au pire.

Alors, que convient-il de faire dans de tels cas ? La bonne approche est toujours pluridisciplinaire : l'OSINT pour cartographier et comprendre, le DFIR pour collecter des preuves sur les appareils et les systèmes, un accompagnement juridique pour s'adresser aux plateformes, la gestion des dommages et la prévention d'une rediffusion, et une surveillance continue. Celui qui traite cela seul, sous un seul angle, passe à côté de l'image d'ensemble.

En résumé : le renseignement en sources ouvertes est un outil très puissant, mais ce n'est pas de la magie.

Savoir ce qu'on peut faire, c'est important. Mais savoir ce qu'on ne peut pas faire, c'est ce qui distingue le travail professionnel du risque.

Recevez ces analyses par email, avec les six étapes pour fermer la fenêtre de départ sur une seule page.Recevoir le document
Page de l'article
Le problème n'est pas le manque d'information. Le problème, c'est le bruit
Due diligence et enquêtes de moralité

Le problème n'est pas le manque d'information. Le problème, c'est le bruit

La nouvelle capacité de Google à analyser des informations du dark web grâce à l'AI, et ce qui m'a le plus frappé n'est pas la technologie elle-même mais l'approche : il ne s'agit plus de "plus d'informations", mais d'un filtrage intelligent qui comprend le contexte.

Lire la publication complèteAfficher moins

Et c'est précisément là que beaucoup d'organisations échouent.

Nous vivons à une époque où l'information ouverte est infinie : forums, groupes, fuites, petits indices. Mais sans véritable contexte métier, sans comprendre ce qui est pertinent pour une organisation spécifique, tout se transforme en bruit.

Et cela ne concerne pas seulement le monde du cyber.

C'est exactement le même principe dans le monde du renseignement de sources ouvertes.

Je le constate en permanence : les organisations pensent qu'elles ont besoin de "plus de vérifications", "plus de sources", "plus de données". Mais la vérité est l'inverse. La vraie valeur vient de la capacité à relier les points.

Par exemple : quelqu'un publie sur un forum obscur en proposant un accès à un système. Il ne mentionne pas le nom d'une entreprise. Il n'y a pas de mots-clés clairs. Les systèmes classiques ne le détecteront pas. Mais si vous comprenez le contexte, le type de système, la taille de l'entreprise, la localisation géographique, le type d'activité, soudain ce n'est plus une "information générale". C'est une menace très spécifique.

Et maintenant, réfléchissez-y dans le contexte des insider threats.

Bien souvent, la menace ne commence pas à l'intérieur de l'organisation. Elle commence à l'extérieur, sur le dark web, dans des forums, dans des groupes. Mais elle se connecte à des personnes de l'intérieur : un employé disposant d'un accès, un fournisseur disposant d'autorisations, un candidat qui essaie d'entrer.

Sans lien entre le renseignement externe et une compréhension interne de l'organisation, on passe à côté de l'histoire.

Et c'est là le point vraiment important : l'AI seule ne résout pas le problème. S'appuyer uniquement sur l'OSINT ne résout pas le problème.

Seule la combinaison d'un véritable contexte métier, d'une analyse humaine qui comprend le comportement et d'une technologie capable de fonctionner à grande échelle crée un véritable avantage.

Celui qui continuera à collecter des informations sans comprendre ce qui le concerne se noiera dans le bruit. Celui qui saura relier les points à temps identifiera la menace avant qu'elle ne devienne un incident.

Recevez ces analyses par email, avec les six étapes pour fermer la fenêtre de départ sur une seule page.Recevoir le document
Page de l'article
L'Amendement 13 à la Loi sur la protection de la vie privée et les réglementations internationales en matière de confidentialité : menacent-ils l'avenir des vérifications d'antécédents fondées sur l'OSINT ?
Due diligence et enquêtes de moralité

L'Amendement 13 à la Loi sur la protection de la vie privée et les réglementations internationales en matière de confidentialité : menacent-ils l'avenir des vérifications d'antécédents fondées sur l'OSINT ?

Ces dernières années, nous avons assisté à un durcissement significatif des exigences en matière de protection de la vie privée dans le monde entier. Des réglementations telles que le GDPR en Europe, la CCPA en Californie, la PIPEDA au Canada et d'autres législations dans de nombreux pays ont créé une nouvelle norme pour la gestion des informations personnelles. En Israël, l'Amendement 13 à la Loi sur la protection de la vie privée représente une autre étape importante dans cette direction.

Lire la publication complèteAfficher moins

Pour les organisations qui effectuent des vérifications d'antécédents fondées sur le renseignement de sources ouvertes (OSINT), la question se pose parfois de savoir si ces réglementations rendront ces vérifications impossibles ou nuiront à leur efficacité.

La réponse professionnelle est non.

La réglementation modifie la manière dont la vérification est effectuée, mais elle ne supprime pas le besoin de celle-ci et n'empêche pas la réalisation de vérifications de qualité lorsqu'elles sont menées de manière professionnelle, légale et proportionnée.

Qu'est-ce que l'Amendement 13 à la Loi sur la protection de la vie privée ? L'Amendement 13 vise à renforcer les capacités d'application de l'Autorité de protection de la vie privée et à aligner la législation israélienne sur les normes internationales modernes. Entre autres, l'amendement accorde à l'Autorité de protection de la vie privée des pouvoirs d'application plus étendus, augmente de manière significative le montant des sanctions financières, oblige les organisations à gérer les informations personnelles de manière plus responsable, accroît la responsabilité des propriétaires de bases de données et des processeurs de données, et renforce les droits des personnes concernées. Dans la pratique, l'implication pour les organisations est que la violation des dispositions relatives à la vie privée peut devenir un risque commercial, juridique et réputationnel important.

Comment les réglementations en matière de confidentialité affectent-elles les vérifications d'antécédents ? L'erreur la plus courante consiste à penser que la législation sur la vie privée interdit la collecte d'informations. En réalité, la plupart des réglementations dans le monde n'interdisent pas la collecte d'informations personnelles de manière générale. Elles exigent que la collecte soit effectuée sur la base de principes clairs : une finalité légitime, la proportionnalité, la transparence, la minimisation des données, la sécurité des informations et une conservation limitée dans le temps. Autrement dit, la question n'est pas "est-il permis de collecter des informations ?", mais plutôt "quelles informations sont collectées, pourquoi le sont-elles et comment sont-elles utilisées ?".

L'utilisation de l'OSINT n'est pas exemptée des lois sur la vie privée. Il existe une autre perception erronée selon laquelle les informations publiées sur Internet seraient "libres d'utilisation". Le fait qu'une information se trouve sur le réseau n'annule pas son caractère d'information personnelle. Par exemple : un profil LinkedIn, les publications sur les réseaux sociaux, les articles de presse, les registres commerciaux et les contenus sur les forums. Tous ceux-ci peuvent être considérés comme des informations personnelles et être soumis aux lois sur la vie privée. Par conséquent, une organisation qui effectue des vérifications d'antécédents ne peut pas s'appuyer sur l'argument selon lequel l'information était simplement "publique".

Comment peut-on effectuer des vérifications d'antécédents de qualité conformément à la réglementation ?

Définir une finalité claire : Une vérification d'antécédents doit être directement liée au risque que l'organisation cherche à atténuer. Par exemple : détecter les conflits d'intérêts, identifier les fraudes passées, détecter les comportements susceptibles de nuire à l'organisation, examiner les risques réputationnels et identifier les relations commerciales problématiques. La collecte d'informations sans rapport avec cette finalité peut être considérée comme une déviation par rapport au principe de proportionnalité.

Collecter uniquement les informations pertinentes : Une vérification professionnelle ne se mesure pas à la quantité d'informations collectées, mais à la qualité des informations. Dans de nombreux cas, un excès d'informations complique justement la prise de décision. L'approche correcte consiste à se concentrer sur des informations ayant une réelle valeur commerciale et à les relier à l'évaluation des risques requise.

Recourir à des analystes humains : L'un des problèmes centraux des vérifications automatisées est la collecte massive d'informations sans contexte. Un analyste professionnel sait distinguer le fait de l'opinion, recouper les sources, identifier les erreurs d'identification, comprendre les contextes culturels et linguistiques et exercer son jugement. C'est précisément dans un monde de réglementation stricte que la valeur du facteur humain augmente.

Transparence et consentement lorsque cela est requis : Dans les processus de recrutement de salariés ou certaines relations contractuelles, il est recommandé d'obtenir un consentement explicite pour effectuer une vérification d'antécédents. Même lorsque la loi ne l'exige pas pleinement, un consentement clair renforce la légitimité du processus et réduit les risques juridiques.

Suppression des informations et conservation limitée : L'un des principes fondamentaux de la plupart des réglementations en matière de confidentialité est la limitation de la durée de conservation. Après l'achèvement de la vérification et la prise de la décision commerciale, il convient d'examiner s'il existe une justification pour continuer à conserver les informations, si les rapports peuvent être supprimés et si seule une conservation partielle des données est nécessaire. Cette approche réduit les risques liés à la sécurité des informations et diminue l'exposition réglementaire.

L'avantage de l'OSINT précisément à l'ère de la confidentialité : Paradoxalement, les réglementations en matière de confidentialité renforcent justement la position des vérifications OSINT de qualité. Par le passé, de nombreuses organisations s'appuyaient sur la collecte d'informations provenant de nombreuses bases de données, dont certaines étaient problématiques d'un point de vue juridique. Aujourd'hui, l'accent se déplace vers les informations recueillies à partir de sources ouvertes, légales, documentées et vérifiables. Lorsque la vérification est effectuée de manière professionnelle, il est possible de parvenir à des conclusions significatives même sans accès à des informations privées ou confidentielles. Dans de nombreux cas, ce sont précisément les informations ouvertes qui fournissent les indications les plus importantes concernant le comportement, les relations commerciales, les risques réputationnels ou les conflits d'intérêts.

La clé est la Governance et non l'interdiction : Le message central de l'Amendement 13 et des réglementations en matière de confidentialité dans le monde n'est pas "n'effectuez pas de vérifications d'antécédents". Le message est : effectuez-les de manière responsable. Les organisations qui mettront en place des processus de travail ordonnés, veilleront à la proportionnalité, exploiteront des mécanismes de contrôle et auront recours à des analystes professionnels pourront continuer à effectuer des vérifications d'antécédents extrêmement efficaces, même sous une réglementation stricte.

En effet, dans un monde où les menaces internes, les fraudes, les usurpations d'identité fondées sur l'AI et les conflits d'intérêts deviennent plus complexes, le besoin de vérifications d'antécédents professionnelles ne fait que croître.

Le nouveau défi n'est pas de trouver des informations. Le défi est de savoir collecter les bonnes informations, les utiliser de manière légale et en tirer des conclusions ayant une réelle valeur pour la prise de décision.

Recevez ces analyses par email, avec les six étapes pour fermer la fenêtre de départ sur une seule page.Recevoir le document
Page de l'article

Menaces internes et risque organisationnel

Le pilote de United Airlines interdit d'entrée en Israël : ce qu'une vérification d'antécédents aurait trouvé avant l'embauche et pendant l'emploi
Menaces internes et risque organisationnel

Le pilote de United Airlines interdit d'entrée en Israël : ce qu'une vérification d'antécédents aurait trouvé avant l'embauche et pendant l'emploi

Une vérification d'antécédents le jour de l'embauche ne peut pas détecter une publication qui paraîtra deux ans et demi plus tard.

Lire la publication complèteAfficher moins

Le cas du pilote de United Airlines qui, selon un reportage de N12 du 21 octobre, a été interdit d'entrée dans l'espace aérien israélien, montre pourquoi la responsabilité de l'organisation se poursuit après l'embauche.

Le rapport joint examine deux questions : ce que l'on pouvait trouver dans des sources ouvertes avant sa prise de poste en novembre 2022, et ce qui a été publié par la suite, pendant son emploi.

Dans les sources examinées, aucun contenu négatif antérieur à l'embauche n'a été trouvé.

Des contenus soutenant le régime iranien et son programme de missiles ont été trouvés dans des publications de juin 2025, environ deux ans et demi plus tard.

Le rapport analyse aussi l'enregistrement d'une story d'octobre 2025, dans laquelle on entend la chanson Boom, Boom, Tel Aviv, qui fait l'éloge de l'attaque de missiles contre la ville.

La story a été supprimée après la révélation de l'affaire, et son rattachement au compte a été vérifié grâce à un enregistrement conservé par un tiers et à un recoupement avec un contenu resté sur le profil.

À l'écran n'apparaissait que Boom boom :). Le message significatif était dans la bande-son. Une vérification qui se contente du texte l'aurait manqué.

Retrouver le compte a aussi demandé plus qu'une recherche par nom : le nom complet n'apparaissait pas sur le profil, et le rattachement reposait sur le recoupement de détails professionnels avec d'autres sources.

Mais les allégations publiées n'ont pas toutes été étayées. La vérification n'a trouvé aucune preuve d'un soutien au Hezbollah ou à l'attaque du 7 octobre. Elle n'a pas non plus trouvé d'indices d'une intention, d'une planification ou d'une menace de commettre des violences. L'origine, la religion et la langue n'ont pas été considérées comme des « signaux d'alerte ».

À mon avis, cela fait partie de la responsabilité professionnelle dans une vérification d'antécédents : être précis à la fois sur ce que nous avons trouvé et sur ce que nous n'avons aucune base pour établir.

Un constat pertinent justifie une clarification et une évaluation des risques, et il doit être examiné dans le contexte du poste et de l'ensemble des informations.

Voici trois choses que je recommande aux responsables de la sécurité et des ressources humaines de retenir de ce cas :

• Définir pour quels postes une vérification périodique des informations publiques est nécessaire, et à quelle fréquence, selon la sensibilité du poste et l'étendue des accès et des pouvoirs de l'employé.

• S'assurer que la vérification couvre aussi les stories sauvegardées à la une, les republications et les vidéos, en comprenant la langue et le contexte. Une recherche par nom et la lecture des légendes risquent de laisser de côté des informations importantes.

• Déterminer à l'avance qui vérifie un constat, qui évalue sa portée pour le poste et comment mener une clarification équitable avec l'employé.

Collecter des informations n'est utile que s'il existe un processus clair pour les traiter.

Je joins le rapport complet, avec les sources, les recoupements et les limites de l'examen.

La question que je propose à chaque organisation de se poser : si demain une information pertinente apparaît sur un employé occupant un poste sensible, qui est censé la repérer, et qui est responsable de la traiter ?

Le rapport complet, en anglais et avec un lien vers la source de chaque constat, est disponible en téléchargement.Télécharger le rapport

Page de l'article
L'appareil d'enregistrement dans la salle de réunion de la direction d'OpenAI : ce qu'une vérification d'antécédents aurait trouvé avant l'embauche
Menaces internes et risque organisationnel

L'appareil d'enregistrement dans la salle de réunion de la direction d'OpenAI : ce qu'une vérification d'antécédents aurait trouvé avant l'embauche

Le 13 octobre 2026, le département de la Justice des États-Unis a annoncé l'arrestation d'un ingénieur d'OpenAI. Selon la plainte pénale, il a installé un appareil d'enregistrement audio clandestin dans la salle de réunion de la direction de l'entreprise à San Francisco. Nous avons examiné ce qu'une vérification d'antécédents en sources ouvertes aurait trouvé, avant son embauche et pendant qu'il y travaillait.

Lire la publication complèteAfficher moins

Selon la plainte, des employés de l'entreprise ont trouvé l'appareil fin septembre 2026, branché derrière un téléviseur dans la salle et enveloppé dans du papier toilette. Il travaillait dans l'entreprise comme ingénieur depuis juillet 2025 environ, et n'avait pas l'autorisation d'entrer dans la salle. Le département de la Justice n'affirme pas qu'un gouvernement étranger ait été impliqué. Selon OpenAI, aucun signe n'indique que des poids de modèles, du code source ou des données de clients aient été pris, et il a été licencié.

Comme dans notre précédente étude de cas sur le vol FZ1073, nous avons fixé la méthode avant la recherche. Nous avons examiné deux dates : la veille de son embauche, et la veille de l'installation de l'appareil. Nous avons lu les constatations à travers deux grilles de lecture distinctes : les indicateurs comportementaux de risque interne du gouvernement américain, et la méthode de ProfCheck. Nous avons aussi effectué 23 recherches Google limitées aux pages antérieures à l'embauche. La recherche a couvert l'anglais et l'arabe.

Ce que nous n'avons pas trouvé

Aucun antécédent judiciaire, aucune sanction, aucune hostilité envers un employeur et aucun soutien à la violence. Nous avons lu 262 des 284 publications de son compte X, et aucune ne correspond aux indicateurs comportementaux négatifs de notre méthode.

Deux signaux d'alerte, publics avant son embauche

Le premier : des dates d'emploi contredites par une trace. Sur son profil LinkedIn, son emploi chez Meta se termine en 2022. Mais en janvier 2025, une modification de code interne de Meta a été publiée dans les dépôts open source de Meta, depuis une adresse e-mail Meta, sous son nom d'utilisateur. Cette trace était publique environ cinq mois avant qu'il ne rejoigne OpenAI. Google ne la fait pas apparaître. On ne la trouve qu'en cherchant dans l'historique de son code sur GitHub.

Le second : une fonction extérieure en parallèle de l'emploi. En février 2025, il a rejoint un fonds de capital-risque de Riyad en tant qu'associé, et cette fonction s'est poursuivie pendant qu'il travaillait chez OpenAI. La fonction a été annoncée publiquement, elle n'était donc pas cachée au public. On ne sait pas s'il l'a déclarée à son employeur.

Selon notre méthode, une contradiction dans les dates d'emploi et la non-déclaration d'un conflit d'intérêts, si elle a eu lieu, sont des indicateurs de manque de fiabilité. Ils ne prouvent pas un acte répréhensible. Ce sont des signaux d'alerte qui exigent un éclaircissement avec le candidat avant toute décision : une explication des dates, une liste écrite des fonctions extérieures, et une vérification auprès des anciens employeurs. Il est impossible de savoir si cet éclaircissement aurait changé la décision.

Où se trouvaient les signes avant-coureurs de l'acte lui-même

Selon la plainte, tous les signes avant-coureurs de l'acte se trouvaient à l'intérieur du bâtiment :

• Des caméras l'ont filmé près de la salle à dix dates différentes en septembre.

• Il a cherché dans les systèmes de l'entreprise où et quand la direction se réunit.

• Un compte lié à lui a demandé à un chatbot comment fabriquer un enregistreur clandestin et chiffré.

Et à mon avis, cette partie compte encore plus. Une vérification d'antécédents en sources ouvertes aide à décider qui embaucher. Elle ne peut pas voir ce qu'un employé fait une fois à l'intérieur. C'est ce que voit un programme interne de gestion du risque interne : le contrôle d'accès, les caméras et les journaux des outils internes.

Ce que cela signifie pour les employeurs

En pratique, cela signifie, entre autres :

• Vérifier les dates d'emploi en les confrontant à des traces, et pas seulement au CV et au profil LinkedIn.

• Pour les candidats techniques, examiner aussi l'historique public de leur code. Il comporte des dates et des domaines d'employeurs.

• Demander par écrit, à l'embauche et chaque année, une liste des fonctions extérieures, des investissements et des activités de conseil. Une fonction annoncée publiquement n'est pas nécessairement une fonction déclarée à l'employeur.

• Traiter un signal d'alerte comme une question qui demande une réponse, et non comme un verdict.

• Dans une organisation qui détient des informations sensibles, ne pas se contenter de la vérification à l'entrée. Une vérification d'antécédents et un programme interne de gestion du risque interne remplissent des fonctions différentes, et les deux sont nécessaires.

Il est important de le souligner : une plainte pénale a été déposée contre lui, il n'a pas été condamné, et il est présumé innocent. Les faits concernant l'acte proviennent de la plainte et sont des allégations qui n'ont pas encore été examinées par un tribunal. L'examen a été mené uniquement à partir de sources ouvertes, et les faits sont à jour au 14 octobre 2026.

Notre précédente étude de cas selon la même méthode, sur le copilote du vol FZ1073 : https://profcheck.co/fr/knowledge/case-study-fz1073-copilot/

Le rapport complet, en anglais et avec un lien vers la source de chaque constat, est disponible en téléchargement.Télécharger le rapport

Page de l'article
Conflit d'intérêts dans l'organisation : tout conflit n'est pas de la corruption, mais tout conflit exige d'être traité
Menaces internes et risque organisationnel

Conflit d'intérêts dans l'organisation : tout conflit n'est pas de la corruption, mais tout conflit exige d'être traité

Comment identifier les conflits d'intérêts, quelle est la différence entre une situation à risque et un comportement répréhensible, et comment faire des vérifications d'antécédents et des déclarations des employés un outil efficace de gestion des risques organisationnels ?

Lire la publication complèteAfficher moins

Un conflit d'intérêts ne témoigne pas nécessairement d'un manque d'intégrité

Un responsable des achats dans une grande entreprise détient des actions de l'un des fournisseurs de l'organisation. Un candidat à un poste de direction est marié à une dirigeante d'une entreprise concurrente. Un directeur financier négocie un futur poste dans une entreprise qui entretient des relations d'affaires avec son employeur actuel.

Qu'ont en commun ces trois cas ?

Dans chacun d'eux, il existe des circonstances susceptibles de créer un conflit d'intérêts. Mais aucun de ces cas, en soi, ne prouve qu'une infraction a été commise, qu'une décision illégitime a été prise ou que la personne concernée est malhonnête.

Cette distinction, apparemment simple, est l'une des distinctions les plus importantes dans la gestion de la fiabilité organisationnelle.

En pratique, le terme « conflit d'intérêts » suscite parfois une réaction presque automatique de soupçon. Les dirigeants hésitent à déclarer des liens personnels ou professionnels, les candidats craignent qu'une constatation lors d'une vérification d'antécédents nuise à leurs chances d'être embauchés, et les organisations ont du mal à distinguer un risque gérable d'un comportement qui exige un examen approfondi.

Le résultat peut être double : d'un côté, les personnes évitent de signaler des circonstances pertinentes ; de l'autre, les organisations accordent un poids excessif à la simple existence d'un lien personnel ou professionnel, même en l'absence de toute preuve de comportement répréhensible.

Une approche professionnelle des conflits d'intérêts commence par une compréhension de base : un conflit d'intérêts est avant tout une situation qui exige examen et gestion, et non la preuve d'un acte répréhensible.

Qu'est-ce qu'un conflit d'intérêts selon l'OECD ?

Le 28 mai 2003, le Conseil de l'Organisation de coopération et de développement économiques (OECD) a adopté la recommandation sur la gestion des conflits d'intérêts dans le service public.

Le document, Recommendation of the Council on OECD Guidelines for Managing Conflict of Interest in the Public Service, vise à aider les pays à élaborer des politiques efficaces pour identifier, prévenir et gérer les situations dans lesquelles des intérêts privés risquent d'influer sur l'exercice d'une fonction publique.

Selon la définition, un conflit d'intérêts existe lorsqu'il y a une tension entre les devoirs publics d'un agent et ses intérêts privés, de telle sorte que ces intérêts risquent d'influer de manière inappropriée sur l'exercice de ses devoirs et de ses responsabilités.

Mais le document souligne une distinction importante avant même de présenter la définition.

Un conflit d'intérêts n'est pas en soi de la corruption. Un conflit qui n'a pas été identifié ou qui n'a pas été correctement géré peut évoluer vers une atteinte à l'intégrité et vers un comportement répréhensible.

Le document ajoute que lorsqu'un intérêt privé a déjà effectivement compromis l'exercice correct de la fonction, il est plus juste de qualifier le cas de comportement répréhensible, d'abus de fonction ou, dans les cas appropriés, de corruption.

Il s'agit d'une différence fondamentale entre une situation où il existe un potentiel d'influence inappropriée et une situation où cette influence s'est déjà concrétisée.

La distinction est importante aussi du point de vue de la gestion : la simple existence d'un conflit d'intérêts ne témoigne pas nécessairement d'une défaillance personnelle, mais le fait de ne pas l'identifier, de ne pas le déclarer ou de ne pas le gérer peut créer une défaillance organisationnelle importante.

Source : OECD, Recommendation of the Council on OECD Guidelines for Managing Conflict of Interest in the Public Service, 2003, paragraphes 4 et 10-15.

Trois types de conflits d'intérêts que tout dirigeant doit connaître

L'OECD distingue trois catégories principales. La distinction entre elles aide l'organisation à déterminer le niveau de risque et le mode de traitement approprié.

1. Conflit d'intérêts réel (Actual Conflict of Interest)

Une situation dans laquelle il existe déjà un conflit entre la responsabilité de l'agent et un intérêt privé susceptible d'influer sur l'exercice de son autorité.

Exemple : un responsable des achats participe à la sélection d'un fournisseur alors qu'il détient un intérêt financier personnel dans l'une des entreprises candidates.

La détention en soi ne prouve pas que le responsable des achats a accordé un avantage à l'entreprise, mais sa participation au processus de sélection crée une situation de conflit d'intérêts qui exige d'être traitée.

2. Apparence de conflit d'intérêts (Apparent Conflict of Interest)

Une situation dans laquelle les circonstances donnent l'impression raisonnable d'une influence possible d'un intérêt privé, alors qu'en réalité un tel conflit n'existe pas.

Exemple : un membre d'un comité d'investissement porte le même nom de famille que le propriétaire d'une entreprise examinée en vue d'un investissement. Cela fait soupçonner un lien familial, mais une vérification révèle qu'il n'existe aucune parenté entre eux.

Dans un tel cas, un arrangement visant à prévenir le conflit d'intérêts n'est pas nécessairement requis, mais il est important de vérifier et de documenter les constatations, afin d'éviter une atteinte injustifiée à la confiance dans le processus.

Il est important de distinguer une simple apparence d'une situation dans laquelle il existe un lien réel susceptible de créer un conflit d'intérêts. Lorsque le lien existe, il ne faut pas le classer comme simple apparence uniquement parce que la personne concernée est perçue comme digne de confiance.

3. Conflit d'intérêts potentiel (Potential Conflict of Interest)

Une situation dans laquelle il existe un intérêt privé qui pourrait devenir un conflit d'intérêts si l'agent recevait à l'avenir une responsabilité ou une autorité déterminée.

Exemple : un employé détient des actions d'une entreprise qui fournit des services à l'organisation, mais il n'est pas impliqué actuellement dans les décisions concernant ce fournisseur. S'il est promu à un poste chargé de la sélection des fournisseurs, un conflit d'intérêts pourrait apparaître.

La conséquence pour la gestion est claire : il ne suffit pas d'examiner la situation au moment de l'embauche. Il faut identifier comment un changement de poste, de pouvoirs ou de relations peut modifier le niveau de risque.

Réel : l'intérêt entre en conflit avec une responsabilité existante. Réponse organisationnelle appropriée : un arrangement immédiat, une limitation de l'implication ou une autre solution.

Apparence : un conflit semble exister, mais une vérification peut l'écarter. Réponse organisationnelle appropriée : vérification des faits et documentation de la conclusion.

Potentiel : un conflit pourrait apparaître à l'avenir. Réponse organisationnelle appropriée : documentation, suivi et réexamen en cas de changement de circonstances.

L'intérêt privé n'est pas seulement une question d'argent

Les organisations ont tendance à se concentrer sur les conflits d'intérêts financiers : détention d'actions, propriété d'entreprises, liens avec des fournisseurs ou réception d'avantages.

Ce sont certainement des sources de risque importantes, mais la définition professionnelle est beaucoup plus large.

Un intérêt privé peut aussi être lié à des liens familiaux, à l'appartenance à des organisations, à une activité professionnelle supplémentaire, à un engagement personnel, à des relations d'affaires antérieures et même à des perspectives d'emploi futures.

Par exemple :

• Une responsable des ressources humaines qui participe à la décision de promouvoir un membre de sa famille.

• Un administrateur qui siège en parallèle au conseil d'administration d'une entreprise ayant des intérêts commerciaux opposés.

• Un responsable de la sécurité de l'information qui conseille contre rémunération une entreprise fournissant des services à son organisation.

• Un vice-président qui négocie un futur poste chez un fournisseur avec lequel il gère une relation commerciale.

• Un chef de projet impliqué dans la sélection d'un entrepreneur appartenant à un ami personnel proche.

Dans certains cas, les liens sont visibles et connus de toutes les parties concernées. Dans d'autres cas, l'organisation ne les connaît pas.

La question centrale n'est pas de savoir si le lien paraît inhabituel, mais s'il risque d'influer sur le jugement, sur l'indépendance de la décision ou sur l'exercice de la responsabilité professionnelle.

Pourquoi même des personnes honnêtes se retrouvent-elles en conflit d'intérêts ?

L'une des erreurs courantes dans la gestion des risques consiste à traiter le conflit d'intérêts comme un trait de caractère.

Lors des réunions de direction, on entend parfois l'argument : « Nous le connaissons depuis des années. C'est une personne honnête. Il n'y a pas de conflit d'intérêts ici. »

Or l'intégrité et le conflit d'intérêts sont deux notions différentes.

L'intégrité se rapporte aux valeurs et au comportement de la personne. Le conflit d'intérêts se rapporte aux circonstances dans lesquelles elle agit.

Une personne peut avoir une intégrité particulièrement élevée et se trouver néanmoins dans une situation où des intérêts personnels et professionnels tirent dans des directions différentes.

En fait, ce sont justement les personnes qui occupent des postes de direction, dotées d'une riche expérience professionnelle et d'un vaste réseau de relations, qui peuvent être exposées à un plus grand nombre de situations de ce type.

Un dirigeant expérimenté peut connaître personnellement des fournisseurs. Un administrateur peut être impliqué dans plusieurs entreprises. Un expert peut être consultant pour d'autres organismes dans son domaine d'activité.

Ce ne sont pas nécessairement des signes de comportement répréhensible. Il s'agit parfois d'une conséquence naturelle d'une activité professionnelle légitime.

Le défi de l'organisation est de recueillir les informations pertinentes, d'évaluer le risque et de créer un mécanisme qui permet aux personnes de continuer à exercer leurs fonctions tout en protégeant l'indépendance de leur jugement.

Le paradoxe de l'obligation de déclaration : plus on sanctionne la divulgation, plus on encourage la dissimulation

De nombreuses organisations exigent des employés et des dirigeants qu'ils signent une déclaration d'absence de conflit d'intérêts.

En apparence, il s'agit d'une mesure de contrôle élémentaire et logique. Cependant, son efficacité dépend dans une large mesure de la culture organisationnelle.

Lorsqu'un employé comprend que le simple fait de déclarer un lien professionnel ou personnel risque de nuire à sa promotion, à sa réputation ou à sa position, une incitation à ne pas signaler peut apparaître.

Le risque ne réside pas seulement dans une fausse déclaration délibérée. Parfois, un employé ne sait même pas si un certain lien constitue un conflit d'intérêts et préfère donc ne pas le mentionner.

Une telle réalité peut conduire à ce qu'un mécanisme destiné à accroître la transparence crée au contraire un sentiment de crainte et d'incertitude.

Une organisation qui veut recevoir des informations fiables doit distinguer la divulgation elle-même de la violation de l'obligation de divulgation.

Un employé qui signale à temps un lien nécessitant un examen permet à l'organisation d'agir de manière éclairée. En revanche, un employé qui dissimule sciemment un lien important, en violation d'une obligation de déclaration explicite, soulève une question distincte concernant sa conduite et sa fiabilité.

Il est également important de ne pas faire de la déclaration un mécanisme d'immunité. Une divulgation tardive, partielle ou trompeuse n'équivaut pas à une déclaration complète et exacte dans les délais requis.

L'approche souhaitable consiste à encourager une déclaration précoce et transparente, à préciser quelles situations doivent obligatoirement être déclarées et à permettre aux employés d'obtenir un conseil lorsqu'ils ne sont pas sûrs que certaines circonstances exigent une déclaration.

Du conflit d'intérêts à la menace interne : quand le risque se concrétise-t-il ?

Un conflit d'intérêts n'est pas identique à une menace interne, mais dans certains cas il peut être l'un des facteurs de risque de son développement.

Une menace interne apparaît lorsqu'une personne disposant d'un accès légitime aux ressources, aux informations ou aux pouvoirs de l'organisation les utilise d'une manière susceptible de causer un préjudice, que ce soit par malveillance ou en raison d'une conduite négligente ou erronée.

Un conflit d'intérêts non géré peut créer des circonstances dans lesquelles un employé prend des décisions influencées par un intérêt personnel, utilise des informations commerciales de manière inappropriée ou accorde un avantage à un tiers.

Ainsi, par exemple, un dirigeant ayant un intérêt personnel chez un fournisseur peut avoir accès à des informations sur les offres de prix de ses concurrents. L'existence de l'intérêt ne prouve pas que l'information a été utilisée à mauvais escient, mais la combinaison de l'intérêt et de l'accès à l'information crée une exposition qu'il faut examiner.

On peut illustrer l'évolution possible en quatre étapes :

Première étape : l'existence d'un intérêt privé. L'employé a un lien familial, professionnel ou financier qui peut être pertinent pour son poste.

Deuxième étape : l'apparition d'un conflit d'intérêts. L'employé reçoit une autorité ou un accès à des informations qui opposent l'intérêt privé à ses obligations envers l'organisation.

Troisième étape : l'absence de gestion appropriée. Aucun arrangement n'est établi, l'employé ne déclare rien, ou l'organisation ignore l'information.

Quatrième étape : la concrétisation possible du risque. L'employé prend une décision biaisée, transmet des informations interdites ou utilise son autorité pour accorder un avantage indu.

Ce n'est pas un parcours inévitable. La plupart des situations de conflit d'intérêts ne mènent pas nécessairement à un comportement répréhensible. Mais plus le conflit est important, plus le niveau d'exposition est élevé et plus les mécanismes de contrôle sont faibles, plus il est important d'agir tôt.

Il en découle un principe fondamental de la gestion des menaces internes : le traitement doit commencer par l'identification et la gestion des conditions de risque, et pas seulement par l'enquête sur les incidents après que le préjudice s'est déjà produit.

Le rôle des vérifications d'antécédents dans l'identification des conflits d'intérêts

Une vérification d'antécédents professionnelle peut fournir à l'organisation des informations importantes sur des liens, des participations et des fonctions qui n'apparaissent pas nécessairement lors d'un entretien d'embauche ou dans le curriculum vitae.

Dans le cadre de vérifications d'antécédents fondées sur des informations en sources ouvertes (OSINT), et sous réserve de la loi et de l'objet de la vérification, on peut examiner notamment :

• Participations et liens d'affaires : propriété enregistrée d'entreprises, mandats d'administrateur, partenariats et liens sociétaires documentés.

• Activités supplémentaires : fonctions professionnelles parallèles, activités de conseil ou implication commerciale supplémentaire documentée dans des sources ouvertes.

• Liens avec des fournisseurs et des concurrents : affiliations qui peuvent être établies au moyen de registres, de publications ou d'autres sources fiables.

• Parcours professionnel : liens pertinents avec des employeurs précédents, des sociétés liées ou des parties intéressées à une transaction.

• Intérêts commerciaux des cadres dirigeants : implication dans d'autres entreprises susceptible de créer des liens avec le domaine d'activité de l'organisation.

Il existe toutefois une limite importante : tout intérêt privé n'est pas documenté dans les informations en sources ouvertes.

Un lien familial non public, un engagement personnel, un partenariat non enregistré ou une négociation confidentielle sur un nouveau poste n'apparaîtront pas nécessairement dans les sources qu'il est possible de vérifier.

Par conséquent, la vérification d'antécédents ne remplace pas la déclaration de la personne vérifiée, et la déclaration ne remplace pas non plus la vérification d'antécédents lorsqu'il existe une justification professionnelle et légale pour l'effectuer.

Les deux outils se complètent : la déclaration fournit des informations du côté de la personne, et la vérification d'antécédents peut vérifier une partie de ces informations, les compléter et parfois signaler des écarts qui exigent un éclaircissement.

La limite la plus importante est que la vérification d'antécédents ne peut pas établir, sur la seule base de l'existence d'un lien, que la personne a agi de manière inappropriée.

Elle peut décrire une constatation factuelle et aider à évaluer la pertinence du lien pour le poste. La conclusion sur la nécessité d'un arrangement visant à prévenir le conflit d'intérêts doit être prise par l'instance compétente de l'organisation, après examen de l'ensemble des circonstances.

À quoi doit ressembler une constatation de conflit d'intérêts dans un rapport de vérification d'antécédents ?

La qualité d'une vérification d'antécédents ne se mesure pas seulement à sa capacité à trouver des informations. La manière dont les informations sont analysées et présentées est tout aussi importante.

Une affirmation générale telle que « le candidat se trouve dans un grave conflit d'intérêts » peut être infondée si la vérification n'a pas examiné ses domaines de responsabilité, ses pouvoirs et le lien entre la constatation et le poste.

À l'inverse, ignorer un lien d'affaires important uniquement parce qu'aucune preuve de comportement répréhensible n'a été trouvée peut faire passer à côté d'un risque pertinent.

Prenons un exemple.

Un candidat au poste de responsable des achats apparaît comme actionnaire d'une entreprise qui fournit des services à l'organisation qui recrute.

Un rapport professionnel doit distinguer quatre questions :

1. Quelle est la constatation factuelle ?

Le candidat apparaît comme actionnaire d'une entreprise déterminée, selon une source d'information définie et à une date de vérification donnée.

2. Quel est le lien possible avec le poste ?

L'entreprise opère dans un domaine où le responsable des achats peut être impliqué dans des décisions sur les contrats, la tarification ou la sélection des fournisseurs.

3. Qu'est-ce qui reste inconnu ?

Il se peut que l'on ne connaisse pas le pourcentage de participation actualisé, l'étendue de l'implication commerciale, les pouvoirs futurs du candidat ou l'existence d'un arrangement antérieur visant à prévenir le conflit d'intérêts.

4. Quelle est l'action recommandée ?

Obtenir la réponse du candidat, vérifier les détails manquants et examiner s'il faut un arrangement limitant son implication dans les décisions concernant cette entreprise.

Une formulation professionnelle possible serait :

« Selon les informations trouvées, le candidat a un lien d'affaires avec une entreprise opérant dans un domaine pertinent pour le poste auquel il est destiné. Cette constatation peut faire craindre un conflit d'intérêts, en fonction de l'étendue des pouvoirs et des responsabilités qui lui seront confiés. Il est recommandé de clarifier la nature du lien et d'examiner la nécessité d'un arrangement approprié. »

Une telle formulation reflète les informations connues, signale le risque et n'attribue pas au candidat un comportement qui n'a pas été prouvé.

C'est une différence essentielle entre un rapport qui fournit des informations brutes et un rapport qui aide l'organisation à prendre une décision professionnelle et proportionnée.

Comment gérer les conflits d'intérêts dans l'organisation ? Un modèle de travail pratique

La gestion des conflits d'intérêts ne doit pas se limiter à un formulaire de déclaration signé au début de l'emploi.

Pour que le système soit efficace, il doit fonctionner tout au long du cycle de vie de l'employé et comprendre l'identification, l'évaluation, la décision, la documentation et le contrôle.

Étape 1 : cartographie des postes sensibles

L'organisation doit identifier les postes dans lesquels il existe un risque important de conflit d'intérêts.

Il s'agit généralement de postes qui comportent le pouvoir de prendre des décisions financières, l'accès à des informations commerciales sensibles, la sélection des fournisseurs, le recrutement, la fixation des conditions contractuelles ou la supervision des activités de tiers.

Le niveau de contrôle approprié pour un administrateur, un responsable des achats ou un gestionnaire d'investissements n'est pas nécessairement le même que celui requis pour un employé qui n'a pas de pouvoirs de décision importants.

Étape 2 : déclaration d'intérêts adaptée au poste

Une déclaration générale selon laquelle « je ne suis pas en conflit d'intérêts » peut être insuffisante.

Il est préférable de demander à l'employé de répondre à des questions concrètes liées à la nature de son poste, telles que les liens d'affaires avec des fournisseurs, les participations dans des entreprises pertinentes, les activités supplémentaires ou les liens familiaux susceptibles d'influer sur ses décisions.

Il est important d'expliquer à l'employé que l'objectif est d'identifier des situations à gérer et non de présumer à l'avance l'existence d'un comportement répréhensible.

Étape 3 : vérification et complément d'information

Pour les postes qui le justifient, on peut s'appuyer sur des vérifications d'antécédents et sur des sources d'information externes afin de vérifier des données pertinentes ou de compléter le tableau.

La vérification doit être ciblée, proportionnée, légale et pertinente au regard des risques du poste. Rien ne justifie une collecte illimitée d'informations personnelles uniquement parce que l'employé occupe un poste sensible.

Étape 4 : évaluation de la gravité du risque

Tout conflit d'intérêts ne justifie pas la même réponse.

Lors de l'évaluation du risque, il convient d'examiner l'intensité de l'intérêt privé, l'ampleur de son influence possible, le pouvoir de décision de l'employé, la sensibilité des informations auxquelles il a accès et l'étendue de l'exposition de l'organisation.

Il faut en outre vérifier s'il existe une possibilité pratique d'empêcher l'employé de participer à certaines décisions sans nuire de manière significative au fonctionnement de l'organisation.

Étape 5 : définition d'un arrangement approprié

La solution ne doit pas nécessairement être l'exclusion d'un candidat ou la fin de l'emploi.

Selon la gravité du conflit et les circonstances, on peut envisager des solutions telles que :

• L'abstention de participer aux décisions liées à la partie concernée.

• Le transfert du pouvoir de décision à un autre dirigeant.

• La limitation de l'accès à certaines informations sensibles.

• La modification des domaines de responsabilité ou du rattachement hiérarchique.

• L'arrêt d'une activité commerciale externe qui crée le conflit.

• La renonciation à un intérêt financier pertinent, lorsque cela est approprié et nécessaire.

• L'exclusion d'un poste déterminé lorsqu'il n'est pas possible de gérer le conflit de manière efficace.

Le choix de la solution doit être proportionné, applicable et contrôlable.

Étape 6 : documentation de la décision et responsabilité de sa mise en œuvre

Il ne suffit pas de décider que l'employé ne participera pas aux décisions concernant un fournisseur déterminé.

Il faut documenter l'étendue de la restriction, l'instance qui l'a approuvée, la personne chargée d'en superviser l'application et les cas dans lesquels elle doit être réexaminée.

Un arrangement qui n'est pas documenté ou dont personne n'est responsable de la mise en œuvre risque de rester une simple déclaration.

Étape 7 : suivi et mise à jour

Le conflit d'intérêts n'est pas une situation statique.

Des changements dans le poste, les pouvoirs, la structure organisationnelle, les relations d'affaires ou la situation personnelle peuvent créer un nouveau conflit ou rendre un conflit existant plus important.

Il est donc recommandé de définir les événements qui exigent une mise à jour de la déclaration et un réexamen, ainsi qu'un renouvellement périodique pour les postes sensibles.

La leçon importante : un conflit d'intérêts peut aussi apparaître après des années d'emploi

Les organisations investissent des ressources importantes dans le processus de sélection et d'intégration, mais supposent parfois qu'une fois la vérification d'antécédents terminée et la déclaration d'absence de conflit d'intérêts signée, la question est réglée.

C'est une hypothèse problématique.

Un employé embauché sans aucun conflit d'intérêts peut être nommé par la suite à un nouveau poste. Un membre de sa famille peut commencer à travailler chez un fournisseur. Une entreprise dont il détient des actions peut devenir un prestataire de l'organisation. Un changement dans le panel de fournisseurs ou dans leur structure de propriété peut aussi créer un conflit qui n'existait pas auparavant.

Dans de tels cas, la vérification d'antécédents initiale peut être tout à fait exacte à la date à laquelle elle a été effectuée, mais ne plus refléter le risque actuel.

D'où l'importance d'un mécanisme organisationnel de mise à jour des déclarations, de réexamen des conflits lors de changements importants et d'un recours ciblé à des vérifications actualisées lorsque cela est justifié.

La solution n'est pas nécessairement de vérifier tous les employés en continu. Une telle surveillance peut être disproportionnée, coûteuse et attentatoire à la vie privée. Il est préférable d'adopter une approche fondée sur le risque, centrée sur les postes, les pouvoirs et les événements dans lesquels un changement important de l'exposition peut survenir.

Que nous apprennent les constatations de l'OECD sur l'écart entre la politique et la mise en œuvre ?

Dans le rapport Anti-Corruption and Integrity Outlook 2024, l'OECD a mis en évidence un écart entre l'existence de règles et de dispositifs formels de gestion des conflits d'intérêts et la capacité des autorités à vérifier les déclarations et à s'assurer que les risques sont effectivement traités.

L'une des constatations marquantes du rapport est que seuls huit des pays de l'OECD examinés ont vérifié au moins 60 % des déclarations de patrimoine et d'intérêts au cours des deux années précédant le rapport.

Cela ne signifie pas que toutes les autres déclarations étaient erronées, mais que l'existence d'un mécanisme de déclaration ne garantit pas en soi la capacité de vérifier les informations ou de détecter des écarts.

Bien que les constatations portent sur des systèmes publics, la leçon de gestion est pertinente aussi pour les entreprises.

Un formulaire de déclaration sans mécanisme pour éclaircir les constatations, pour encadrer les conflits et pour contrôler la mise en œuvre des arrangements peut créer un sentiment de sécurité infondé.

De même, une vérification d'antécédents qui identifie un lien d'affaires pertinent n'offre pas une protection complète si l'information ne parvient pas à un décideur compétent ou si aucune décision pratique n'est prise sur la manière de la traiter.

L'efficacité d'un dispositif de gestion des conflits d'intérêts se mesure donc non seulement au nombre de déclarations recueillies ou au nombre de vérifications effectuées, mais aussi à la capacité de traduire les informations en décisions et en mécanismes de contrôle.

Cinq erreurs courantes dans la gestion des conflits d'intérêts

Première erreur : voir dans la déclaration elle-même un aveu de comportement répréhensible.

Une telle approche réduit la disposition des employés à déclarer et rend plus difficile la détection précoce des risques.

Deuxième erreur : supposer qu'une personne honnête ne peut pas se trouver en conflit d'intérêts.

L'évaluation de l'intégrité ne remplace pas l'examen des circonstances et des intérêts pertinents.

Troisième erreur : se contenter d'une déclaration unique au moment de l'embauche.

Le risque peut évoluer au cours de l'emploi et exige un mécanisme de mise à jour approprié.

Quatrième erreur : traiter tout lien d'affaires ou familial comme un motif automatique d'exclusion.

Il faut examiner la pertinence pour le poste et la possibilité de gérer le conflit par des moyens proportionnés.

Cinquième erreur : traiter une constatation issue d'une vérification d'antécédents comme la preuve d'un comportement répréhensible.

Une constatation peut signaler une situation qui exige un éclaircissement, mais elle ne prouve pas qu'un acte inapproprié a eu lieu.

Conclusion : le critère n'est pas l'absence de conflits d'intérêts, mais la capacité à les gérer

Les conflits d'intérêts font inévitablement partie de la réalité organisationnelle.

Les personnes détiennent des intérêts financiers, entretiennent des relations personnelles, participent à d'autres activités professionnelles et développent des relations d'affaires tout au long de leur vie. La simple existence de tels intérêts ne témoigne pas nécessairement d'un problème de fiabilité.

Le défi pour l'organisation est d'identifier quand un intérêt privé risque d'entrer en conflit avec une responsabilité professionnelle, de s'assurer que les informations pertinentes parviennent à l'instance compétente et de décider comment gérer le risque.

Les vérifications d'antécédents fondées sur l'OSINT jouent un rôle important dans ce processus. Elles peuvent repérer des affiliations et des liens que l'organisation ne connaît pas, fournir une base factuelle pour l'évaluation des risques et aider à vérifier les informations communiquées dans le cadre des déclarations.

Mais la vérification d'antécédents n'est qu'un des éléments d'un système plus large, qui comprend une culture organisationnelle encourageant la divulgation, des procédures claires, une prise de décision proportionnée et un contrôle continu.

Une organisation dotée d'une culture de fiabilité développée n'est pas nécessairement une organisation où il n'y a pas de conflits d'intérêts. C'est une organisation où les conflits d'intérêts sont identifiés à temps, déclarés sans crainte injustifiée, examinés de manière professionnelle et gérés avant de devenir un incident qui porte préjudice à l'organisation.

Et le point le plus important est que le prochain conflit d'intérêts dans l'organisation ne sera pas nécessairement découvert chez un employé qui a dissimulé des informations.

Il pourrait apparaître justement chez un employé qui a déclaré tous ses liens au moment de l'embauche, le jour où ses domaines de responsabilité, les relations d'affaires de l'organisation ou les circonstances de sa vie ont changé.

Par conséquent, la gestion des conflits d'intérêts n'est pas une opération ponctuelle de vérification et d'approbation. Elle fait partie intégrante de la gestion de la fiabilité et de la gouvernance organisationnelle dans la durée.

Sources professionnelles

1. OECD (2003). Recommendation of the Council on OECD Guidelines for Managing Conflict of Interest in the Public Service. OECD/LEGAL/0316. La recommandation originale, adoptée le 28 mai 2003, en particulier le paragraphe 4 et les paragraphes 10-15 qui définissent le conflit d'intérêts et ses types. https://legalinstruments.oecd.org/en/instruments/OECD-LEGAL-0316

2. OECD (2004). Managing Conflict of Interest in the Public Service: OECD Guidelines and Country Experiences. OECD Publishing, Paris. Publication élargie des lignes directrices, accompagnée d'une expérience comparative de différents pays. https://doi.org/10.1787/9789264104938-en

3. OECD (2020). OECD Public Integrity Handbook. OECD Publishing, Paris. Principes de gestion des conflits d'intérêts au moyen de mécanismes de déclaration, de contrôle et d'arrangements proportionnés. https://doi.org/10.1787/ac8ed8e8-en

4. OECD (2024). Anti-Corruption and Integrity Outlook 2024, chapitre Conflict of Interest. Examen des écarts entre les cadres réglementaires et la mise en œuvre, la vérification des déclarations et le contrôle effectif. https://www.oecd.org/en/publications/anti-corruption-and-integrity-outlook-2024_968587cd-en.html

Cet article traite des principes de gestion des risques organisationnels. Les lignes directrices de l'OECD de 2003 ont été rédigées pour le service public, et l'application proposée ici aux entreprises est une adaptation managériale de leurs principes. Les obligations juridiques spécifiques, notamment en matière de vie privée, de relations de travail et d'obligation de divulgation, sont soumises au droit applicable à l'organisation et aux titulaires de fonctions.

Recevez ces analyses par email, avec les six étapes pour fermer la fenêtre de départ sur une seule page.Recevoir le document
Page de l'article La recommandation originale de l'OECD (2003)
Quand le passé iranien disparaît du CV : un schéma de risque que les entreprises israéliennes doivent connaître
Menaces internes et risque organisationnel

Quand le passé iranien disparaît du CV : un schéma de risque que les entreprises israéliennes doivent connaître

Au cours de vérifications d'antécédents menées pour une entreprise israélienne d'importance stratégique, nous avons rencontré, dans plus d'un cas, un schéma qui nous a obligés à nous arrêter et à approfondir la vérification.

Lire la publication complèteAfficher moins

Les candidats semblaient, à première vue, excellents.

Ils résidaient dans des pays occidentaux, avaient acquis de l'expérience dans des entreprises internationales connues et postulaient à des postes de direction. L'examen de leurs réseaux sociaux n'a révélé aucune activité extrémiste, anti-israélienne ou suspecte. La recherche en sources ouvertes et dans d'autres bases de données n'a pas non plus fait apparaître d'indication claire d'une activité hostile.

En apparence, un profil parfaitement propre.

Mais lorsque nous avons reconstitué en profondeur leur chronologie professionnelle, un détail est apparu qui a changé le tableau du risque : leur passé comportait une période de travail significative dans une entreprise iranienne associée aux Gardiens de la révolution iraniens (Corps des Gardiens de la révolution islamique, CGRI) et placée sous sanctions.

Après cette période, les candidats ont quitté l'Iran, se sont installés dans des pays occidentaux et ont travaillé plusieurs années dans des entreprises locales légitimes. Ce n'est qu'une fois cette distance géographique et professionnelle créée vis-à-vis de l'Iran que la candidature a été déposée auprès de l'entreprise israélienne.

Pourquoi c'est précisément la chronologie qui compte ?

Une vérification d'antécédents ordinaire risque de s'arrêter ici, sur la conclusion qu'il n'y a aucun élément négatif.

C'est précisément le problème.

Lorsqu'on évalue le risque d'une activité menée pour le compte d'un État étranger, il ne faut pas chercher uniquement des « informations négatives ». Il faut aussi chercher des schémas.

La question n'est pas seulement ce qui apparaît en ligne sur le candidat aujourd'hui. Il faut examiner l'ensemble du parcours : où il a travaillé, pour qui, à quels postes, quand il est parti, où il est allé, quelles étapes professionnelles ont jalonné le chemin et à quel moment il a commencé à s'intéresser aux entreprises israéliennes ou à des postes donnant accès à des actifs sensibles.

Dans les cas que nous avons examinés, les années de travail dans des entreprises occidentales après le départ d'Iran ont créé, en apparence, un profil professionnel neuf et propre.

On peut y voir une évolution de carrière parfaitement naturelle. Et de fait, ce doit être l'une des hypothèses examinées.

Mais du point de vue de la contre-ingérence et de la gestion du risque de menace interne (Insider Threat), il existe aussi une autre hypothèse qu'il ne faut pas ignorer : ces étapes intermédiaires peuvent servir de couche de séparation entre un passé sensible et l'organisation cible.

C'est là une différence essentielle entre la recherche d'« informations négatives » et l'évaluation du risque.

Tout originaire d'Iran n'est pas un risque

Il est important de le dire sans la moindre ambiguïté.

Une origine iranienne, une ancienne nationalité iranienne, une émigration vers l'Occident ou un emploi passé en Iran ne constituent pas, en soi, une indication d'activité hostile.

Des millions d'Iraniens vivent hors du pays, et beaucoup d'entre eux s'opposent au régime iranien.

L'origine ne doit donc pas servir de base pour écarter un candidat.

L'élément significatif est autre : un lien professionnel substantiel avec une entité détenue ou contrôlée par les Gardiens de la révolution, ou entretenant avec eux une affiliation significative, en particulier lorsqu'il s'agit d'une période de travail prolongée ou d'un poste qui pouvait exiger un niveau de confiance élevé.

Même un tel élément ne prouve pas que la personne est un agent iranien.

Mais il modifie bel et bien le niveau de risque et justifie une vérification entièrement différente.

Un « profil propre » n'est pas nécessairement une réponse

L'un des enseignements importants de ces cas est que l'absence d'éléments négatifs en ligne n'est pas nécessairement une indication suffisante de l'absence de risque.

Dans les cas que nous avons examinés, nous n'avons trouvé aucune déclaration suspecte sur les réseaux sociaux. Nous n'avons trouvé aucun soutien au régime iranien. Aucune activité inhabituelle manifeste n'a été relevée, et aucune information publique ne reliait les candidats à une activité de renseignement.

C'est justement pour cette raison qu'il était facile de passer à côté de l'élément le plus important.

Il ne se trouvait pas dans une publication Facebook ni dans un vieux tweet. Il se cachait dans l'historique professionnel.

Et c'est un point que les entreprises israéliennes opérant à l'international doivent intégrer.

Pourquoi une entreprise israélienne serait-elle une cible ?

Certaines entreprises israéliennes ont une valeur, sur le plan du renseignement comme sur le plan stratégique, qui dépasse de loin leur activité commerciale.

Les entreprises des secteurs des infrastructures, de l'énergie, des transports, de la technologie, de la cybersécurité, des télécommunications, de la défense, de la finance, de la logistique et de l'industrie détiennent des informations, des systèmes, des relations et des accès susceptibles d'intéresser des services de renseignement étrangers.

L'infiltration d'une personne à un poste adéquat peut, en théorie, permettre au fil du temps un accès à des informations commerciales et technologiques, à des infrastructures et à des systèmes, à des clients et à des fournisseurs, à des processus internes, à des dirigeants et à des personnes occupant des fonctions sensibles.

Et l'objectif n'est pas nécessairement immédiat.

Une personne peut s'intégrer dans une organisation pendant des années sans commettre le moindre acte inhabituel. Sa valeur peut résider dans l'accès même qu'elle accumule et dans la possibilité de l'utiliser à l'avenir.

C'est pourquoi la question « avons-nous trouvé quelque chose qu'il a fait ? » n'est pas toujours la bonne question.

Il faut parfois demander : « quel est le risque qui découle des personnes auxquelles il a été lié, du parcours qu'il a suivi et de l'accès qu'il demande à obtenir maintenant ? »

Le schéma plus large est connu

L'utilisation de couches intermédiaires pour brouiller des liens n'est pas une théorie nouvelle.

Ces dernières années, les autorités américaines ont documenté à plusieurs reprises l'utilisation, par des acteurs liés aux Gardiens de la révolution, de sociétés écrans, de sociétés dans des pays tiers, d'intermédiaires et d'identités commerciales destinés à dissimuler le véritable lien iranien. Le département de la Justice des États-Unis a décrit, par exemple, l'utilisation de sociétés et d'intermédiaires hors d'Iran pour masquer le rôle des Gardiens de la révolution et l'origine de certaines activités.

Dans une autre affaire, rendue publique par le département de la Justice des États-Unis, une personne accusée d'agir pour le compte du gouvernement iranien avait obtenu un emploi chez un sous-traitant de la Federal Aviation Administration (FAA), l'autorité fédérale de l'aviation américaine. Selon l'acte d'accusation, ce poste lui donnait accès à des informations sensibles et elle a transmis des documents à des acteurs iraniens.

En mars 2026, une personne ayant reconnu avoir agi pour les Gardiens de la révolution a été condamnée aux États-Unis. Il est ressorti du procès qu'elle avait aussi été envoyée aux États-Unis pour repérer des candidats potentiels au recrutement capables de rester dans le pays.

Ces affaires ne prouvent pas que tel ou tel candidat à une entreprise israélienne est un agent. Elles montrent en revanche que le recours à des individus, l'utilisation d'une couverture civile et la création d'une distance entre les Gardiens de la révolution et la cible de l'opération sont des scénarios que les organisations doivent prendre en compte.

Que doivent vérifier les entreprises israéliennes ?

Lorsqu'on recrute des collaborateurs à travers le monde, et en particulier pour des postes de direction ou des postes sensibles, un simple contrôle des sanctions ne suffit pas.

Il faut reconstituer la chronologie professionnelle complète du candidat et vérifier aussi les employeurs eux-mêmes.

Qui est le propriétaire de chaque entreprise dans laquelle il a travaillé ? Qui la contrôlait à la période concernée ? L'entreprise, ses sociétés mères, des sociétés liées, des actionnaires ou des dirigeants figurent-ils sur des listes de sanctions ? Existe-t-il une affiliation aux Gardiens de la révolution, à l'appareil de sécurité iranien ou à d'autres organismes gouvernementaux ? Y a-t-il des trous dans le CV ? Des périodes ont-elles été omises ? Le passage d'un pays à l'autre et d'une entreprise à l'autre forme-t-il un enchaînement naturel ou un schéma qui exige un examen complémentaire ?

Et surtout, il ne faut pas se contenter de vérifier la personne.

Il faut aussi vérifier les organisations qui ont façonné sa carrière.

Nous publions ceci pour une seule raison

Les éléments d'identification des cas sur lesquels repose cet article ont été délibérément modifiés ou omis afin de protéger le client et les candidats.

L'objectif n'est pas d'établir que les personnes vérifiées étaient des agents iraniens. Nous ne disposons d'aucune preuve permettant de l'affirmer.

L'objectif est de diffuser un schéma de risque que, selon nous, les entreprises israéliennes employant des collaborateurs à travers le monde doivent connaître.

Si vous êtes une organisation israélienne d'envergure mondiale, en particulier une organisation qui détient des infrastructures, de la technologie, des informations sensibles ou des actifs d'importance stratégique, il vaut la peine d'examiner non seulement les candidats que vous recrutez aujourd'hui.

Il peut aussi valoir la peine de revenir en arrière.

Examiner les collaborateurs déjà recrutés à des postes sensibles, revérifier leur historique professionnel et poser une question qui n'a pas toujours été posée au moment du recrutement :

Existe-t-il, quelque part dans le parcours, une affiliation significative à une entité contrôlée par les Gardiens de la révolution ou à une entité iranienne sous sanctions, même lorsque tout ce qui a suivi semble occidental, légitime et parfaitement propre ?

Parfois, l'élément le plus important d'une vérification d'antécédents n'est pas ce que le candidat a fait.

C'est l'endroit où il a travaillé, les personnes pour lesquelles il a travaillé, et le parcours qui l'a mené de là jusqu'à vous.

Recevez ces analyses par email, avec les six étapes pour fermer la fenêtre de départ sur une seule page.Recevoir le document
Page de l'article
La prochaine menace interne ne sera pas forcément un employé
Menaces internes et risque organisationnel

La prochaine menace interne ne sera pas forcément un employé

Au cours du dernier mois, une série inhabituelle d'incidents a été rendue publique, dans lesquels des modèles d'IA avancés sont sortis des environnements de test dans lesquels ils opéraient et ont mené des actions autonomes dans le monde réel.

Lire la publication complèteAfficher moins

Il s'agissait d'incidents distincts, dans des environnements différents et avec des modèles différents. Ce n'était ni un événement coordonné ni une "révolte" des systèmes d'IA.

Mais quand on relie les schémas de comportement qui se sont répétés dans ces différents incidents, une image se dessine qu'il faut connaître.

Les modèles ont reçu des tâches et ont essayé de les accomplir de la manière la plus rapide et la plus efficace.

Dans certains cas, ils ont identifié que l'action qu'ils s'apprêtaient à effectuer dépassait les instructions ou les limites qui leur avaient été fixées, et ils ont quand même continué.

Pas par colère.

Pas par idéologie.

Et pas parce qu'ils auraient développé une "volonté" de nuire.

Simplement parce que l'action les aidait à accomplir la tâche.

Et c'est exactement ce qui rend ces incidents si significatifs.

Dans une partie des cas, des schémas d'action dissimulés ont été observés.

Suppression de logs.

Modification de code de test.

Tentatives de cacher des actions aux mécanismes de supervision.

Utilisation de proxys et d'outils de navigation anonyme.

Et même la création de canaux de communication permettant à différents agents d'échanger des informations.

Dans d'autres cas, les agents sont passés d'une activité au sein de leur environnement informatique à une interaction avec le monde extérieur.

Ils ont mené des actions contre des systèmes informatiques.

Collecté des informations.

Cherché des vulnérabilités.

Utilisé de fausses identités.

Mené des opérations d'ingénierie sociale.

Adapté leurs approches à des personnes précises sur la base des informations trouvées à leur sujet.

Et dans certains scénarios, plusieurs agents ont même partagé des informations, réparti des tâches et se sont entraidés.

C'est là, à mes yeux, que commence le vrai tableau du risque.

Nous avons l'habitude de penser la menace interne comme une personne présente au sein de l'organisation.

Un employé.

Un manager.

Un sous-traitant.

Un fournisseur.

Une personne qui a reçu un accès légitime aux systèmes, aux informations ou aux processus, et qui à un moment donné utilise cet accès d'une manière qui nuit à l'organisation.

Mais un nouvel acteur entre maintenant dans cette même équation.

Un agent IA.

Lui aussi peut se trouver à l'intérieur du système.

Lui aussi peut recevoir des autorisations légitimes.

Lui aussi peut accéder à des informations sensibles.

Lui aussi peut actionner des outils.

Lui aussi peut prendre des décisions.

Et lui aussi peut agir sans qu'un humain valide chaque étape.

La différence tient au rythme et à la capacité de montée en échelle.

Un employé peut effectuer un nombre limité d'actions dans un temps donné.

Un agent IA peut effectuer des centaines ou des milliers d'actions, explorer plusieurs pistes en parallèle, activer des outils supplémentaires et communiquer avec d'autres systèmes en très peu de temps.

Et si plusieurs agents opèrent ensemble, il faut déjà penser à tout autre chose.

Pas un agent isolé.

Mais une sorte d'essaim.

Un groupe d'agents capable de répartir des tâches, d'échanger des informations et d'agir en parallèle.

Cela peut être un outil de travail très puissant.

Mais pour exactement la même raison, cela peut aussi être une menace très significative.

D'où une conclusion supplémentaire :

Nous n'avons pas besoin d'attendre une IA "consciente" pour faire face à un risque réel.

Un système n'a pas besoin d'émotions, de libre arbitre ou d'intention malveillante pour causer des dégâts.

Il suffit qu'il soit capable de planifier.

D'agir.

De trouver des moyens créatifs d'atteindre un objectif.

De contourner des obstacles.

Et d'utiliser les autorisations qu'on lui a données d'une manière qui n'avait pas été prévue.

Du point de vue de l'organisation, le résultat peut être le même.

Fuite d'informations.

Perturbation de systèmes.

Préjudice pour les clients.

Accès non autorisé.

Fraude.

Ou la création d'un nouveau chemin d'attaque depuis l'intérieur même de l'organisation.

Et c'est le point où, selon moi, la conception de la menace interne doit changer.

Dans le monde dans lequel nous entrons, il ne suffit plus de demander qui sont nos employés et qui sont nos fournisseurs.

Il faut commencer à demander aussi :

Quels agents IA opèrent au sein de l'organisation ?

À quels systèmes ont-ils accès ?

Quelles autorisations ont-ils reçues ?

Quelles informations peuvent-ils lire ?

Quelles actions peuvent-ils effectuer ?

Peuvent-ils communiquer vers l'extérieur ?

Peuvent-ils activer des outils supplémentaires ?

Peuvent-ils communiquer avec d'autres agents ?

Qui les supervise ?

Et que se passera-t-il s'ils décident que le chemin le plus efficace pour accomplir la tâche passe par une action que nous n'avions pas l'intention d'autoriser ?

Ce ne sont plus des questions théoriques.

Ce sont des questions de gestion des risques.

Et j'estime que d'ici peu, les organisations devront traiter l'introduction d'un agent IA dans l'environnement de travail presque comme elles traitent aujourd'hui l'arrivée d'un employé, d'un fournisseur ou d'un système doté d'autorisations sensibles.

Non pas parce qu'un agent IA serait un "ennemi".

Mais parce qu'il devient un acteur actif au sein de l'organisation.

Un acteur qu'il faut connaître.

Comprendre.

Limiter.

Surveiller.

Et dont il faut évaluer le niveau de risque avant même de lui donner accès.

Non pas parce que nous pensons pouvoir arrêter l'entrée des agents IA dans les organisations.

Au contraire.

Ils entreront.

La question est de savoir si nous les ferons entrer comme nous avons fait entrer par le passé des logiciels ordinaires, ou si nous comprendrons qu'il s'agit d'une entité opérationnelle qui reçoit de la confiance, des autorisations et une capacité d'action au sein de l'organisation.

Dans le nouveau monde des menaces internes, la question ne sera plus seulement :

Qui se trouve à l'intérieur de l'organisation ?

Mais aussi :

Qu'est-ce qui opère en son sein, quelles autorisations lui avons-nous données, et de quoi est-il capable quand il reste seul.

Recevez ces analyses par email, avec les six étapes pour fermer la fenêtre de départ sur une seule page.Recevoir le document
Page de l'article
Le salarié le plus dangereux a déjà remis sa lettre de démission
Menaces internes et risque organisationnel

Le salarié le plus dangereux a déjà remis sa lettre de démission

Le salarié le plus dangereux de votre organisation n'est pas celui qui a échoué à la vérification des antécédents. C'est celui qui a déjà remis sa lettre de démission.

Lire la publication complèteAfficher moins

En 2016, un ingénieur senior a quitté le projet de véhicule autonome de Google pour fonder sa propre start-up. Il s'appelle Anthony Levandowski. Dans les mois qui ont précédé son départ, il a téléchargé environ 14 000 fichiers techniques depuis les serveurs de l'entreprise. La suite est connue : un procès géant entre Waymo et Uber, un accord à plusieurs centaines de millions de dollars, et une condamnation pénale pour vol de secret commercial. Tout cela s'est produit dans une entreprise dotée de l'un des dispositifs de sécurité les plus sophistiqués au monde.

La plupart des organisations traitent la démission comme un événement RH : une lettre, un entretien, une passation, un gâteau le dernier jour.

En pratique, dès l'instant où un salarié annonce son départ, et parfois même avant, quand la décision vient seulement de se former dans son esprit, l'équation a changé : son accès aux systèmes reste complet, mais son engagement se trouve déjà chez son prochain employeur.

Cette fenêtre, entre l'annonce et le dernier jour, est la période la plus risquée de tout le cycle d'emploi. Et elle ne se limite pas au vol spectaculaire. Elle ressemble aussi à ceci : la copie d'un fichier clients pour un usage personnel. L'envoi de documents de tarification vers une messagerie privée pour conserver des exemples de travail. La capture de méthodologies que le salarié a lui-même rédigées et dont il est donc convaincu qu'elles lui appartiennent. Et parfois sans la moindre intention malveillante : un compte cloud resté ouvert des mois après le départ, parce que personne ne savait qu'il existait.

Le problème organisationnel est simple à formuler : les RH savent en premier, le responsable sécurité l'apprend en dernier, et l'informatique coupe les accès le dernier jour. Personne ne tient la fenêtre elle-même.

Voici comment la refermer. Six étapes :

1. Le jour de l'annonce est le jour du signalement. La lettre de démission parvient au responsable sécurité et au service informatique le jour même. Pas en fin de semaine, pas une fois la date de départ arrêtée.

2. Cartographie immédiate des accès. À quels systèmes, bases de données et dossiers le salarié a-t-il accès, et lesquels sont particulièrement sensibles au regard de l'endroit où il part.

3. Réduction progressive. Tout ce qui n'est pas nécessaire à la passation est fermé maintenant, pas le dernier jour.

4. Surveillance de la fenêtre. Téléchargements d'un volume inhabituel, transferts vers une messagerie privée, connexion de supports amovibles. Pendant cette fenêtre, ce n'est pas de la méfiance, c'est le point de vulnérabilité le mieux connu.

5. Les tâches du dernier jour. Une liste fermée des comptes à couper, y compris les systèmes cloud et les prestataires externes qui ne sont pas reliés à la gestion centralisée des utilisateurs. Ce sont ceux que l'on oublie toujours.

6. Un entretien de départ structuré. Un rappel des engagements de confidentialité et de propriété intellectuelle, et une discussion ouverte sur la destination suivante. Non par méfiance, mais par gestion des risques.

Et il faut aussi dire l'autre versant : la plupart des partants ne sont pas une menace. Un salarié qui part bien est un atout, un ambassadeur, parfois un futur client. Bien gérer cette fenêtre ne vise pas à faire de chaque partant un suspect, mais exactement l'inverse : permettre aux bons partants de sortir dans de bonnes conditions, et détecter à temps le cas exceptionnel qui coûte une fortune à l'organisation.

Le service recrutement sait exactement quand un salarié entre dans l'organisation. La question est de savoir qui tient le moment où il en sort.

Recevez ces analyses par email, avec les six étapes pour fermer la fenêtre de départ sur une seule page.Recevoir le document
Page de l'article
La startup brillante qui ne peut pas travailler parce qu'elle n'a pas d'habilitation de sécurité
Menaces internes et risque organisationnel

La startup brillante qui ne peut pas travailler parce qu'elle n'a pas d'habilitation de sécurité

Ces dernières années, j'entends de plus en plus d'organisations de défense évoquer leur volonté de travailler avec de petites entreprises innovantes et agiles. Tout le monde veut de l'innovation. Tout le monde veut des solutions créatives. Mais dans la réalité, bon nombre d'entreprises ne parviennent même pas à atteindre la ligne de départ.

Lire la publication complèteAfficher moins

Un article intéressant publié récemment au Royaume-Uni a mis en lumière l'un des plus grands défis du monde de la défense : le processus d'habilitation de sécurité lui-même.

D'une part, il n'y a aucun débat sur l'importance des enquêtes de moralité, des habilitations de sécurité et de la protection des informations sensibles. Il s'agit de mécanismes essentiels destinés à protéger les intérêts nationaux, les technologies sensibles et les chaînes d'approvisionnement critiques.

D'autre part, lorsque le processus d'obtention de l'habilitation s'étire sur de longs mois, parfois plus d'un an, une situation absurde se crée : l'entreprise ne peut pas obtenir de contrat parce qu'elle n'a pas d'habilitation, mais elle ne peut pas non plus obtenir d'habilitation parce qu'elle n'a pas de contrat.

Ce dilemme n'est pas propre au Royaume-Uni. Partout où existent des processus de filtrage et des vérifications de fiabilité complexes, le défi consiste à trouver l'équilibre entre sécurité et agilité.

En tant que personne qui travaille depuis de nombreuses années dans le domaine des enquêtes de moralité et de fiabilité, je suis convaincu que l'objectif n'est pas d'assouplir les exigences. Bien au contraire.

L'objectif est de créer des processus plus intelligents, plus rapides et fondés sur la gestion des risques.

Tout fournisseur ne présente pas le même risque. Tout employé n'a pas besoin du même niveau de vérification. Et tout processus n'a pas à s'étirer sur de longs mois.

Lorsque les risques sont gérés correctement, on peut à la fois préserver la sécurité et permettre l'innovation et la croissance.

Le véritable défi n'est pas de réaliser davantage de vérifications. Le défi est de réaliser les bonnes vérifications, au bon moment, et d'une manière qui permette à l'organisation d'avancer plutôt que de rester bloquée.

Recevez ces analyses par email, avec les six étapes pour fermer la fenêtre de départ sur une seule page.Recevoir le document
Page de l'article Lire l'article
Confieriez-vous votre suivi à quelqu'un qui s'est tu face à un meurtre ?
Menaces internes et risque organisationnel

Confieriez-vous votre suivi à quelqu'un qui s'est tu face à un meurtre ?

J'ai lu l'article sur Lihi Darnell (Gluzman), témoin clé dans l'affaire du meurtre d'Asaf Steierman, qui suit actuellement une formation dans le domaine de la psychologie clinique. Au-delà du débat juridique et public, ce cas soulève à mes yeux une question professionnelle bien plus large :

Lire la publication complèteAfficher moins

Avec quelle profondeur les organisations vérifient-elles les personnes entre les mains desquelles elles placent pouvoir, influence et confiance ?

Dans ce cas, il s'agit d'une profession thérapeutique. Ailleurs, il s'agit d'un directeur financier, d'un responsable de la sécurité, d'un responsable des achats, d'une personne de l'IT disposant d'autorisations étendues, ou d'un collaborateur exposé à des informations sensibles.

L'une des principales leçons du monde des insider threats, c'est que tout risque ne se mesure pas à un casier judiciaire ou à une condamnation. Parfois, ce sont précisément les schémas de comportement, la prise de décision sous pression, le jugement moral et les réactions face à des événements extrêmes qui devraient allumer des voyants d'alerte.

De nombreuses organisations se concentrent sur la question « Ce collaborateur a-t-il un casier judiciaire ? », mais souvent la question la plus importante est : « Existe-t-il des informations significatives sur son comportement passé qui nous feraient réfléchir à deux fois avant de lui confier un poste sensible ? »

Dans ce cas précis, il ne s'agit pas d'une question juridique mais d'une question de gestion des risques.

Lorsqu'une personne est appelée à occuper une position de confiance, à influencer d'autres personnes ou à accéder à des ressources sensibles, il vaut la peine d'examiner plusieurs niveaux : un historique de prise de décision dans des situations extrêmes ; une implication dans des événements à portée publique ou morale ; les écarts entre l'image actuelle et des événements passés significatifs ; une évaluation du risque actualisée et non ponctuelle ; et des mécanismes de supervision et de contrôle dans la durée.

Il est également important de rappeler que les insider threats ne naissent pas uniquement d'une intention malveillante. Parfois, elles découlent d'un jugement défaillant, de la dissimulation d'informations, d'un manque de responsabilité ou de conflits de valeurs qui n'ont pas été repérés à temps.

En fin de compte, chaque organisation doit décider où se situe la ligne entre la réhabilitation personnelle et la responsabilité professionnelle. C'est une décision complexe, mais elle doit être prise dans une logique de gestion des risques éclairée, et non en partant du principe que, s'il n'y a pas d'obstacle juridique, il n'y a pas non plus de risque.

Recevez ces analyses par email, avec les six étapes pour fermer la fenêtre de départ sur une seule page.Recevoir le document
Page de l'article Lire l'article
Il avait l'air de l'employé parfait, jusqu'à ce qu'il commence à démanteler l'organisation.
Menaces internes et risque organisationnel

Il avait l'air de l'employé parfait, jusqu'à ce qu'il commence à démanteler l'organisation.

L'un des livres les plus troublants que nous ayons lus récemment dans le domaine du comportement organisationnel est "Snakes in Suits: When Psychopaths Go to Work" de Paul Babiak et Robert Hare.

Lire la publication complèteAfficher moins

Le livre traite du type de personnes que la plupart des organisations ne savent pas vraiment identifier à temps. Pas des criminels violents. Pas des personnages extrêmes de films. Mais des personnes charismatiques, impressionnantes, vives, dotées d'une capacité extraordinaire à faire croire les autres en elles.

C'est précisément pour cette raison qu'elles sont dangereuses.

Les auteurs décrivent comment un psychopathe organisationnel parvient à s'intégrer dans une organisation, à progresser rapidement, à accumuler du pouvoir et de l'influence, et en chemin à laisser derrière lui d'énormes dégâts : la désagrégation des équipes, la création de conflits, des manipulations politiques, l'intimidation des employés, l'atteinte à la confiance, la création d'une culture toxique, et parfois aussi des fraudes et l'abus d'autorité.

Ce qui est particulièrement intéressant, c'est que le livre explique que le problème ne réside pas seulement dans la personne elle-même. Parfois l'organisation y contribue aussi sans s'en rendre compte.

Les organisations qui sacralisent le charisme, les résultats rapides, l'agressivité, la réussite à tout prix et la politique interne, peuvent identifier à tort un comportement psychopathique comme du "leadership".

L'une des choses importantes du livre est la description des trois étapes selon lesquelles agit un psychopathe organisationnel.

Dans la première étape, il étudie le système : qui est fort, qui est faible, qui est influent, qui est menacé, qui a accès au pouvoir et à l'information.

Dans la deuxième étape commence la manipulation : la flatterie, la création d'une confiance factice, l'adaptation de la personnalité à chaque individu, des mensonges sophistiqués et l'atteinte silencieuse aux rivaux.

Dans la troisième étape vient l'abandon : lorsque la personne n'est plus utile, elle est jetée de côté. Parfois aussi avec une atteinte délibérée à sa réputation.

La partie la plus importante pour moi est la compréhension qu'il n'est pas toujours possible d'identifier de telles personnes à travers le charisme ou la première impression. Au contraire.

Dans de nombreux cas, elles sont calmes sous pression, savent parler de manière convaincante, projettent de la confiance en soi, savent "lire les gens" et imitent l'empathie de manière excellente.

Et c'est pourquoi, dans le monde des Insider Threats, du recrutement des employés et de l'évaluation de la fiabilité, il ne faut pas se fier uniquement à l'intuition ou à une "impression instinctive".

Il faut examiner : la cohérence comportementale, les écarts entre les paroles et les actes, les schémas de manipulation, l'attitude envers les personnes sans pouvoir, l'historique des conflits, et l'utilisation répétée de victimes, d'accusations et de politique.

Ce livre est un excellent rappel que les menaces les plus dangereuses dans une organisation ne viennent pas toujours de l'extérieur.

Parfois, elles sont assises dans la salle de réunion.

Recevez ces analyses par email, avec les six étapes pour fermer la fenêtre de départ sur une seule page.Recevoir le document
Page de l'article
Le manager le plus dangereux de l'organisation ? Ce n'est pas toujours celui qui vole des informations
Menaces internes et risque organisationnel

Le manager le plus dangereux de l'organisation ? Ce n'est pas toujours celui qui vole des informations

Je rencontre pas mal de managers qui regardent l'« insider threat » uniquement à travers le prisme du vol d'informations, de l'espionnage industriel ou de la fraude financière. Mais il existe un autre type d'insider threat, beaucoup plus silencieux, qui n'apparaît généralement pas dans les rapports de sécurité.

Lire la publication complèteAfficher moins

Le harceleur.

Ce manager qui rabaisse les employés, les humilie devant les autres, instaure la peur, les épuise psychologiquement, crée de l'anxiété et démantèle la confiance en soi au fil du temps.

Des études ont déjà montré que le harcèlement au travail ne reste pas seulement sur le plan émotionnel. Il nuit aux capacités cognitives, à la prise de décision, à la mémoire, à la concentration et au fonctionnement professionnel. Un employé soumis à une terreur psychologique continue commence à commettre davantage d'erreurs, à se replier sur lui-même, à perdre sa motivation et parfois même à développer de la colère envers l'organisation elle-même.

Et c'est précisément ici que commence le lien avec le monde des menaces internes.

Car parfois le « prédateur » lui-même est l'insider threat. Et parfois il génère une nouvelle insider threat : l'employé qu'il a blessé.

Un employé qui subit une humiliation continue peut se transformer en une personne aigrie, indifférente, vindicative ou sans engagement. Dans certains cas, cela se manifeste par une démission silencieuse, une fuite d'informations, une atteinte aux processus ou simplement un effondrement fonctionnel qui nuit à l'organisation de l'intérieur.

C'est exactement pour cette raison que je pense qu'il ne suffit pas de vérifier uniquement l'intégrité, le passé ou la fiabilité des candidats. Il faut aussi savoir identifier les schémas prédateurs.

Oui, il existe des moyens de les identifier. On peut repérer des signes précoces dès la phase de recrutement : des schémas de contrôle extrêmes, la manipulation, le manque d'empathie, des relations humaines destructrices dans la durée, des schémas récurrents d'épuisement dans les équipes qu'ils ont dirigées, et un environnement de travail qui produit la peur au lieu de la confiance.

Et si cette personne se trouve déjà dans l'organisation, il faut surveiller de tels comportements exactement comme on surveille les autres anomalies de sécurité. Car leur dommage n'apparaît pas toujours immédiatement, mais lorsqu'il explose, le coût organisationnel est énorme.

Je pense que dans un avenir proche les organisations comprendront que le harcèlement au travail n'est pas seulement une question de HR ou de bien-être des employés. C'est une question de sécurité organisationnelle.

Recevez ces analyses par email, avec les six étapes pour fermer la fenêtre de départ sur une seule page.Recevoir le document
Page de l'article
Le phishing ne vole pas seulement des mots de passe. Parfois, il vole une technologie sensible.
Menaces internes et risque organisationnel

Le phishing ne vole pas seulement des mots de passe. Parfois, il vole une technologie sensible.

L'histoire publiée par le Bureau de l'Inspecteur général de la NASA devrait inquiéter toute organisation qui détient un savoir sensible, du code, des logiciels, des conceptions d'ingénierie ou des informations commerciales de valeur.

Lire la publication complèteAfficher moins

Selon la publication, un citoyen chinois nommé Song Wu s'est fait passer pendant des années pour des ingénieurs, des chercheurs et des professeurs américains, et a contacté des employés de la NASA, des chercheurs universitaires, des militaires et des entreprises privées. Son but n'était pas d'obtenir un mot de passe pour un compte. Il a demandé quelque chose de bien plus simple et de bien plus dangereux : des copies de logiciels, du code source et des outils d'ingénierie sensibles pouvant servir à la conception aéronautique et au développement de systèmes d'armes.

Et c'est exactement là tout l'enjeu.

Dans beaucoup d'organisations, lorsqu'on entend le mot 'hameçonnage', on pense aussitôt à un e-mail avec un lien suspect, à un faux site web ou à une demande de saisir un mot de passe.

Mais dans les cas plus sophistiqués, l'hameçonnage ne ressemble pas à une cyberattaque. Il ressemble à une demande professionnelle légitime émanant d'une personne connue. 'Envoie-moi le code, s'il te plaît'. 'J'ai besoin de la dernière version du logiciel'. 'Transmets-moi le fichier, je travaille dessus avec l'équipe'.

La victime n'a pas le sentiment de tomber dans une attaque. Elle a le sentiment d'aider un collègue.

Et c'est précisément là le danger.

L'erreur professionnelle que je vois encore et encore, c'est que les organisations traitent cette menace uniquement comme un problème technologique. Mais dans ce cas, la faiblesse centrale ne résidait pas seulement dans le système. Elle résidait dans la confiance humaine, dans la culture de travail, et dans l'absence d'un mécanisme clair imposant de s'arrêter et de vérifier avant que des informations sensibles ne sortent.

De mon point de vue, il y a ici plusieurs leçons importantes.

Toute demande qui provient d'une personne 'connue' ne vient pas réellement d'elle.

Tout partage d'informations entre collègues n'est pas un acte innocent, surtout lorsqu'il s'agit de code, de logiciels, de plans, de données, de modèles ou d'infrastructures.

Les employés doivent savoir reconnaître non seulement les liens suspects, mais aussi les demandes inhabituelles : des demandes répétées pour le même logiciel, l'absence d'explication sur la raison pour laquelle l'information est nécessaire, un changement soudain du moyen de paiement ou de transfert, l'utilisation de canaux inhabituels, ou une pression pour transmettre du matériel sans processus ordonné.

Et surtout : dans une organisation sérieuse, un employé ne devrait pas décider seul si du matériel sensible peut être transmis à une autre partie, même si cette partie paraît connue, haut placée ou professionnelle.

Il faut une procédure. Il faut une vérification d'identité. Il faut un contrôle des autorisations. Il faut une compréhension des limites de la réglementation, de l'exportation, de la confidentialité et de la propriété intellectuelle. Et il faut une culture dans laquelle s'arrêter pour vérifier n'est pas perçu comme de la bureaucratie, mais comme une partie de la responsabilité professionnelle.

L'histoire de la NASA est un rappel cinglant qu'une menace interne ne commence pas toujours par un employé malveillant. Parfois, elle commence par un bon employé, professionnel, qui veut aider, mais qui ne comprend pas qu'on le manipule.

Et c'est peut-être l'une des menaces les plus dangereuses de toutes : un cheval de Troie humain qui ignore qu'il en est un.

Recevez ces analyses par email, avec les six étapes pour fermer la fenêtre de départ sur une seule page.Recevoir le document
Page de l'article Lire l'article

Profilage comportemental et évaluation de fiabilité

Le corps trahit bien avant que les mots ne se brisent
Profilage comportemental et évaluation de fiabilité

Le corps trahit bien avant que les mots ne se brisent

L'un des sujets les plus fascinants dans le monde du comportement humain est l'Embodiment Effect, ou en français : « l'effet d'incarnation corporelle ».

Lire la publication complèteAfficher moins

L'idée centrale est simple mais très profonde : notre corps ne fait pas qu'« exprimer » des émotions et des pensées, il les influence aussi, et parfois même les révèle avant que le cerveau ne parvienne à contrôler le message.

Pendant des années, le langage corporel a été considéré comme un « ajout » à la communication. Aujourd'hui, il est déjà clair qu'il fait partie du système de pensée lui-même. La posture assise, la position des mains, le rythme de la respiration, les mouvements de la tête, la distance par rapport à la caméra, l'utilisation de l'espace, les micro-expressions, les changements de voix et même la manière de taper au clavier : tout cela fait partie d'un système d'information comportementale.

Dans le profilage professionnel des affaires, c'est essentiel.

Lorsque nous effectuons une évaluation de fiabilité ou que nous tentons d'identifier le potentiel d'une menace interne au sein d'une organisation, nous ne cherchons pas seulement un « mensonge ». C'est bien plus complexe. Nous cherchons l'incohérence.

L'Embodiment Effect permet de comprendre quand le comportement physique ne se synchronise pas avec le récit que la personne tente de produire. Par exemple : un candidat qui parle avec assurance mais dont le corps est dans une défensive continue ; un employé qui déclare son engagement envers l'organisation mais réagit physiquement par le stress lorsque surgissent des questions d'autorité, de contrôle ou de loyauté ; un dirigeant qui présente de la stabilité mais montre des signes d'excitation anormaux autour de questions financières ou de conflits internes ; un candidat à distance qui produit un contact visuel « trop parfait », avec un rythme de réponse artificiel et des schémas de communication qui évoquent l'utilisation d'aides externes ou d'AI en temps réel.

Et c'est ici qu'entre le nouveau défi : l'évaluation à distance.

À l'ère du travail hybride et des entretiens sur Zoom, certaines personnes pensent qu'il est possible de « cacher » un comportement à travers un écran. En pratique, c'est parfois l'inverse qui se produit.

La caméra réduit les bruits de fond et nous oblige à nous concentrer sur les micro-comportements : retards de réponse, changements de ton, sauts du regard, surajustements, écoute non naturelle, déconnexions entre la voix et l'expression, figement moteur et usage excessif de gestes calculés.

Justement dans un environnement à distance, lorsque l'on sait quoi chercher, il est possible d'identifier des indications très significatives de fiabilité, de stress, de dissimulation, de manipulation ou de conflit interne.

Mais il est important de dire la vérité professionnelle : il n'existe pas de « signe magique » qui prouve un mensonge. C'est l'une des plus grandes erreurs dans ce domaine.

Le profilage professionnel ne repose pas sur des mythes du type « se toucher le nez = mentir ». Il repose sur : la création d'une ligne de base comportementale, l'identification des anomalies, le recoupement des sources d'information, l'analyse du contexte, la compréhension des motivations et la lecture de la dynamique et non pas seulement de signes isolés.

L'Embodiment Effect est particulièrement important dans l'identification des menaces internes au sein des organisations, parce que les gens peuvent contrôler leurs mots bien plus que leur corps. Et dans les situations de stress, de conflit de loyautés, de sentiment de menace ou de dissimulation, le corps « laisse fuir » presque toujours de l'information.

L'avenir du monde du profilage professionnel des affaires ne reposera pas uniquement sur la technologie ni uniquement sur l'intuition humaine. Il sera une combinaison de : compréhension comportementale approfondie, analyse numérique, recours à l'OSINT, détection des anomalies et capacité humaine à lire les gens même à travers un écran.

Parce qu'au final, même à l'ère de l'AI, l'être humain laisse encore une signature comportementale.

Recevez ces analyses par email, avec les six étapes pour fermer la fenêtre de départ sur une seule page.Recevoir le document
Page de l'article
Tout employé toxique ne crie pas. Certains se contentent de sourire comme il faut lors de l'entretien.
Profilage comportemental et évaluation de fiabilité

Tout employé toxique ne crie pas. Certains se contentent de sourire comme il faut lors de l'entretien.

L'un des sujets les plus préoccupants dans le monde de l'évaluation de la personnalité est 'la Triade Noire'.

Lire la publication complèteAfficher moins

Il s'agit de trois traits de personnalité qui peuvent au départ ressembler à de la confiance en soi, du charisme ou de l'assurance, mais qui, au sein d'une organisation, peuvent se transformer en une véritable menace interne : le narcissisme, qui implique un besoin d'admiration, un sentiment de supériorité et une difficulté à accepter la critique ; la manipulation (Machiavellianism), qui consiste à utiliser les gens comme des outils pour atteindre ses objectifs, sans beaucoup de culpabilité en chemin ; et la psychopathie fonctionnelle, qui implique une froideur extrême, un manque d'empathie et la capacité d'accomplir des actes nuisibles sans conscience.

Ce qui est intéressant, c'est que les personnes présentant de tels traits n'échouent pas toujours aux entretiens d'embauche. Au contraire.

Bien souvent, elles sont très impressionnantes. Elles savent parler. Elles savent se vendre. Elles savent identifier les faiblesses des autres. Et elles savent exactement quel personnage l'organisation veut voir en face d'elles.

C'est pourquoi je pense que l'un des plus grands défis aujourd'hui dans le monde des menaces internes n'est pas seulement d'identifier un 'passé problématique', mais de comprendre des schémas de personnalité et de comportement qui pourraient à l'avenir se transformer en risque organisationnel.

Cela peut se manifester par la fuite d'informations, par une atteinte délibérée à l'organisation, par la manipulation des employés, par la création d'une culture toxique, ou tout simplement par la prise de décisions dangereuses sans aucune empathie pour les conséquences.

Il est clair que toute personne présentant des traits de la Triade Noire n'est pas un délinquant ou une menace interne. Mais lorsque l'on combine l'accès à des informations sensibles, la pression, l'ego, le manque de supervision et une capacité de manipulation, on obtient une combinaison que les dirigeants doivent connaître.

Et c'est précisément là qu'intervient la valeur d'une évaluation approfondie, d'un questionnement adéquat, du renseignement issu de sources d'information ouvertes et de l'identification des signaux d'alerte avant que le préjudice ne se produise.

Car au final, la menace la plus dangereuse dans une organisation n'est généralement pas celui qui paraît dangereux. Mais celui qui sait paraître parfait.

Recevez ces analyses par email, avec les six étapes pour fermer la fenêtre de départ sur une seule page.Recevoir le document
Page de l'article
La culture façonne celui qui se tient devant nous
Profilage comportemental et évaluation de fiabilité

La culture façonne celui qui se tient devant nous

Lorsque nous évaluons une personne, il est très facile de projeter sur elle notre propre système de valeurs. Ce qui nous semble être un comportement suspect, incohérent ou même problématique peut, dans un autre contexte, être tout à fait normal.

Lire la publication complèteAfficher moins

Par exemple, il existe des cultures dans lesquelles éviter le contact visuel est un signe de respect. Pour d'autres, cela soulève aussitôt des questions. Il y a des endroits où la communication directe est perçue comme positive, alors qu'ailleurs elle est ressentie comme grossière.

Et c'est là qu'interviennent les biais.

Lorsque nous n'en sommes pas conscients, nous n'analysons pas vraiment la personne. Nous analysons l'écart entre elle et nous.

Dans le profilage professionnel, c'est particulièrement crucial. Des décisions sont prises au sujet de personnes : candidats, partenaires, fournisseurs. Une erreur d'interprétation peut conduire à passer à côté d'une personne excellente ou, pire encore, à ne pas identifier un risque réel.

Alors, qu'apprend-on de tout cela ?

Tout d'abord, l'humilité professionnelle. Comprendre que tout ce qui nous semble "juste" ne l'est pas vraiment.

Ensuite, le contexte. Toujours se demander : d'où vient cette personne ? Son comportement est-il en accord avec la culture dont elle est issue ?

Et enfin, la juste combinaison entre outils analytiques et compréhension humaine. Sans cela, il n'y a pas de véritable objectivité.

Celui qui travaille avec les gens doit comprendre les cultures. Sinon, il ne fait que deviner.

Recevez ces analyses par email, avec les six étapes pour fermer la fenêtre de départ sur une seule page.Recevoir le document
Page de l'article
L'Enshittification est-elle une mauvaise chose ? Pas toujours.
Profilage comportemental et évaluation de fiabilité

L'Enshittification est-elle une mauvaise chose ? Pas toujours.

Enshittification = la dégradation extrême de quelque chose jusqu'à en faire une version pire de lui-même.

Lire la publication complèteAfficher moins

Je me souviens d'une époque où LinkedIn était un endroit très "propre". Professionnel, calculé, un peu stérile. Tout le monde écrivait la même chose, tout le monde semblait identique, et il n'y avait presque rien là-bas qui révélait vraiment qui était la personne derrière le profil.

Et puis l'enshittification a commencé.

Plus de publications personnelles. Plus de politique. Plus d'opinions extrêmes. Plus de provocations qui gagnent en visibilité parce que l'algorithme aime le bruit.

Pour celui qui cherche une plateforme purement professionnelle, cela ressemble à une dégradation. Et dans une large mesure, c'est vraiment le cas.

Mais de mon point de vue, quelque chose d'intéressant s'est produit ici.

C'est précisément ce contenu "déplacé" qui commence à raconter la véritable histoire.

Lorsque j'examine quelqu'un dans le cadre d'une vérification d'antécédents à partir de sources d'information ouvertes, je ne cherche pas seulement ce qu'il fait. Je cherche comment il pense. Comment il réagit. Ce qui le déclenche. Où se trouvent ses limites.

Et ces choses n'apparaissaient presque jamais sur l'ancien LinkedIn.

Aujourd'hui, elles y sont. Et en abondance.

Une publication politique écrite sans filtres, une réponse agressive à un débat professionnel, le choix de se joindre à une tendance provocatrice, tout cela n'est plus du "bruit" pour moi. Ce sont des signaux.

Ce qui était autrefois un désert aride en matière de compréhension de la personnalité est devenu une mine d'or d'indicateurs comportementaux.

Alors oui, LinkedIn a changé. Et peut-être pas en mieux pour celui qui cherche uniquement le professionnalisme.

Mais pour celui qui sait lire entre les lignes, c'est une plateforme qui dit bien plus de vérité qu'auparavant.

Recevez ces analyses par email, avec les six étapes pour fermer la fenêtre de départ sur une seule page.Recevoir le document
Page de l'article

IA, deepfakes et fraude synthétique

IA, deepfakes et fraude synthétique

La séance d'identification qui n'a jamais eu lieu : le Deepfake comme menace interne pour l'organisation

Les personnes de cette vidéo n'ont pas été arrêtées. Mais la vidéo illustre un problème que tout responsable de la sécurité, des ressources humaines et tout PDG doit connaître.

Lire la publication complèteAfficher moins

Dans la vidéo ci-dessus apparaissent les personnages de Sam Altman, PDG d'OpenAI, Dario Amodei, PDG d'Anthropic, Mark Zuckerberg et Donald Trump, et face à eux Jensen Huang, debout dans une séance d'identification de police et chantant ensemble.

La situation est ridicule, le résultat est amusant, et la vidéo paraît remarquablement crédible.

Mais aucune séance d'identification de ce genre n'a eu lieu. La vidéo a été créée au moyen de l'intelligence artificielle, dans le cadre d'une satire de l'industrie de l'IA.

La vidéo a été publiée sur X par Matthias Schmidt (@eurofounder), le 16 octobre 2026 : https://x.com/eurofounder/status/2111122495667413424

Je l'ai regardée et j'ai pensé à tout autre chose : que se passe-t-il quand la capacité à produire une réalité aussi convaincante rencontre le monde de l'intégrité organisationnelle ?

Jusqu'à récemment, une photo, un enregistrement vocal et à plus forte raison un appel vidéo étaient considérés comme des preuves importantes qu'une personne donnée avait bien dit ou fait quelque chose.

Aujourd'hui, cette hypothèse n'est plus sûre.

Nous entrons dans une période où l'on peut non seulement falsifier une identité, mais aussi produire pour cette identité un comportement, une voix, des expressions faciales et des interactions qui paraissent entièrement authentiques.

Et ce n'est plus seulement un problème de diffusion de fausses informations. C'est un risque réel pour la sécurité de l'organisation.

De la menace externe à la menace interne

Pensez à trois scénarios :

Un candidat à un poste sensible passe un entretien vidéo sous une fausse identité, avec un visage, une voix et un parcours professionnel qui ne sont pas les siens. L'organisation est convaincue d'avoir recruté une personne donnée, mais accorde en réalité des autorisations et des accès à quelqu'un d'autre.

Un responsable financier reçoit un appel vidéo de quelqu'un qui a exactement l'apparence et la voix du PDG, avec l'instruction urgente de transférer de l'argent ou des informations sensibles. L'employé exécute l'instruction de bonne foi, et l'organisation est touchée de l'intérieur.

Et une vidéo d'un employé, diffusée en ligne, qui documenterait un comportement criminel, des propos extrémistes ou une fuite d'informations. L'organisation se hâte de tirer des conclusions, alors que l'événement n'a jamais eu lieu.

Dans chacun de ces cas, la technologie permet à un acteur externe d'exploiter la confiance, les processus et les autorisations de personnes au sein de l'organisation.

C'est ainsi qu'une menace venue de l'extérieur de l'organisation peut se transformer en incident de menace interne.

Vérifier l'histoire, pas seulement la vidéo

Et c'est là que se pose la question vraiment importante :

Si l'on ne peut plus se fier à ce que l'on voit et entend, à quoi peut-on se fier ?

À mon avis, la réponse réside dans un changement de méthode de vérification.

Au lieu de se demander seulement si la vidéo est vraie, il faut se demander si l'histoire qui se trouve derrière elle est vraie.

C'est là qu'apparaît l'importance des vérifications des antécédents et du renseignement en sources ouvertes (OSINT).

Une vérification OSINT professionnelle ne se contente pas d'analyser une seule image ou une seule vidéo. Elle examine le contexte plus large et relie des informations provenant de sources différentes, de préférence indépendantes, afin de construire une image plus fiable.

Par exemple :

1. Vérification de la source de l'information : Qui a publié la vidéo en premier ? Quand ? Peut-on retrouver la source initiale de la diffusion, et pas seulement des dizaines de partages du même contenu ?

2. Vérification des identités : La personne qui apparaît dans la vidéo correspond-elle à son identité numérique dans la durée ? Existe-t-il un historique professionnel cohérent, une activité sur les réseaux sociaux, des relations et des données externes qui confirment son identité ?

3. Recoupement des sources : Existe-t-il des preuves indépendantes de l'événement allégué ? Les dates, les lieux, les personnes et les circonstances concordent-ils avec d'autres informations vérifiables ?

4. Analyse des schémas d'activité : Y a-t-il un décalage entre un comportement numérique connu et un événement inhabituel ? De nouveaux comptes, des changements d'identité ou des tentatives délibérées de créer une représentation trompeuse sont-ils apparus récemment ?

5. Compréhension du contexte et des motivations possibles : Qui est à l'origine de la diffusion, quel est son environnement d'activité, et existe-t-il des indices d'une tentative de tromper, d'influencer ou de nuire ?

Il faut le souligner : l'OSINT n'est pas une solution miracle. Les sources ouvertes peuvent elles aussi être falsifiées, coordonnées ou erronées. Et l'absence de résultats ne prouve pas qu'une personne ou une vidéo est authentique.

Mais plus on recoupe de sources indépendantes et plus on examine l'enchaînement des événements, plus il est difficile de fonder une fraude sur un seul élément d'information falsifié.

Et c'est précisément l'avantage d'examiner la situation dans son ensemble.

Ce qu'il faut changer dans les procédures

Parallèlement aux vérifications de renseignement, les organisations doivent aussi adapter leurs procédures : vérifier les instructions inhabituelles par un canal de communication indépendant, appliquer un double contrôle aux opérations sensibles, vérifier les identités lors des processus de recrutement et éviter de prendre des décisions sur la base d'une seule vidéo.

Cela signifie que la responsabilité de distinguer le vrai du faux ne peut plus reposer uniquement sur nos yeux, ou sur un logiciel qui tente de détecter les Deepfake.

Elle exige un esprit critique, le recoupement des informations et une compréhension du contexte humain, professionnel et organisationnel.

La vidéo ci-dessus a été conçue pour faire rire. Et elle est vraiment drôle.

Mais elle montre aussi à quel point il sera facile de nous présenter une réalité qui n'a jamais existé.

À une époque où l'on peut falsifier presque tout ce que l'on voit et entend, la confiance ne peut pas reposer sur le caractère convaincant d'une preuve. Elle doit reposer sur la capacité à la vérifier au moyen d'autres preuves.

Et c'est, à mes yeux, l'un des changements les plus importants qui doivent se produire aujourd'hui dans le domaine de l'intégrité et de la sécurité organisationnelles.

Les fondements professionnels des recommandations

Les recommandations de cet article s'appuient sur trois publications d'organismes gouvernementaux américains :

1. La publication conjointe de la NSA, du FBI et de la CISA (septembre 2023). Le document Contextualizing Deepfake Threats to Organizations : les menaces Deepfake pour les organisations, et les moyens de s'y préparer, de les identifier, de s'en défendre et d'y répondre. https://www.cisa.gov/news-events/alerts/2023/09/12/nsa-fbi-and-cisa-release-cybersecurity-information-sheet-deepfake-threats

2. Le document NIST AI 100-4 (novembre 2024). Reducing Risks Posed by Synthetic Content : une revue de la vérification de l'origine des contenus, du marquage et de la détection des contenus synthétiques, ainsi que des limites de ces technologies. https://www.nist.gov/publications/reducing-risks-posed-synthetic-content-overview-technical-approaches-digital-content

3. Le programme Guardians of Forensic Evidence du NIST. Un programme d'évaluation des outils automatisés de détection des Deepfake. Selon le NIST, il existe un écart entre la grande précision obtenue en recherche et la difficulté d'appliquer ces outils dans le monde réel. https://www.nist.gov/programs-projects/guardians-forensic-evidence

Les conseils pour repérer les deepfakes, avec une source pour chaque recommandation, sont disponibles sous forme de document de deux pages en anglais.Télécharger les conseils

Page de l'article La publication conjointe de la NSA, du FBI et de la CISA
L'œil humain n'est plus un outil de vérification d'identité
IA, deepfakes et fraude synthétique

L'œil humain n'est plus un outil de vérification d'identité

J'ai trouvé un petit jeu appelé Slopcheck qui mérite quelques minutes. L'idée est simple : chaque jour, six images sont présentées, et nous devons décider s'il s'agit d'une vraie photo ou d'une image générée par l'AI. Après chaque réponse, le jeu explique quels détails de l'image auraient pu la trahir.

Lire la publication complèteAfficher moins

Cela semble facile ? Je vous suggère d'essayer avant de répondre.

Mais pour moi, ce jeu est intéressant pour une tout autre raison. Il illustre bien un problème que nous rencontrons aujourd'hui dans le monde des vérifications d'antécédents et du renseignement en sources ouvertes : nous accordons encore trop de confiance à ce que nous voyons.

Une photo professionnelle sur LinkedIn. Un compte Instagram qui semble actif. Une photo d'une personne dans une conférence. Un profil qui a l'air ancien. Des photos avec des amis, de la famille ou des collègues de travail.

Autrefois, un tel faisceau d'indices nous donnait le sentiment qu'une personne réelle se trouvait derrière le profil. Aujourd'hui, cela ne suffit plus.

On peut générer un visage qui n'a jamais existé. On peut créer des images de la même personne dans des environnements différents. On peut construire un historique visuel qui paraît convaincant. Et on peut envelopper une fausse identité dans un profil professionnel qui semble, du moins au premier regard, parfaitement crédible.

Et c'est exactement là le piège.

Nous cherchons parfois le signe de l'AI : un doigt en trop. Un texte déformé en arrière-plan. Une ombre qui ne colle pas. Des lunettes bizarres. Des détails anatomiques incohérents.

Ces signes sont importants, et le jeu est excellent pour entraîner l'œil. Mais sur le plan professionnel, je ne pense pas que ce soit la bonne façon d'aborder le problème. Car plus les modèles s'améliorent, plus les signes visuels que nous avons appris à repérer disparaissent.

C'est pourquoi, dans une vérification d'antécédents, la question ne doit pas être seulement : cette image a-t-elle été générée par l'AI ?

La question la plus importante est : l'identité derrière l'image résiste-t-elle à l'épreuve de la réalité ?

Et là, il faut passer d'une seule image à l'examen de l'ensemble.

Le parcours professionnel tient-il debout ? Existe-t-il des indications indépendantes qui relient la personne aux organisations où elle affirme avoir travaillé ? Sa chronologie est-elle cohérente ? L'activité sur les différents réseaux concorde-t-elle ? Des relations professionnelles réelles confirment-elles indirectement son récit ? Les photos, les mentions, les documents et les différents profils composent-ils une identité cohérente, ou se contredisent-ils ?

C'est la différence entre regarder une image et vérifier une identité.

À l'ère de l'AI, l'intuition humaine reste très importante. Mais elle doit être un point de départ pour l'enquête, pas le mécanisme de vérification lui-même.

Et c'est peut-être la leçon la plus importante de Slopcheck : si nous nous trompons sur une image dans le jeu, nous perdons un point. Si une organisation se trompe sur la personne qui se trouve derrière un profil, le prix peut être tout autre.

Le jeu vaut la peine d'être essayé, pour voir à quel point vous êtes vraiment bons.

Recevez ces analyses par email, avec les six étapes pour fermer la fenêtre de départ sur une seule page.Recevoir le document
Page de l'article Lien vers le jeu
Quand le visage à l'écran est réel. La personne derrière lui ne l'est pas.
IA, deepfakes et fraude synthétique

Quand le visage à l'écran est réel. La personne derrière lui ne l'est pas.

La semaine dernière, une affaire particulièrement inquiétante a été révélée en Israël, illustrant comment l'intelligence artificielle bouleverse le monde de la fraude.

Lire la publication complèteAfficher moins

Selon les soupçons, un jeune homme de 20 ans est parvenu à créer des « identités synthétiques » de citoyens israéliens à partir de photos et de données personnelles issues de bases de données piratées. À l'aide d'outils d'IA, il a animé les photos, produit des vidéos qui semblaient parfaitement authentiques et s'en est servi pour ouvrir des comptes bancaires, commander des cartes de crédit et effectuer des opérations financières au nom de personnes qui ignoraient totalement ce qui se passait.

Selon l'enquête, plusieurs dizaines de victimes ont déjà été identifiées, et l'on soupçonne que des centaines de citoyens ont été touchés par ces agissements.

Ce qui me préoccupe le plus dans cette affaire, ce n'est pas seulement l'ampleur de la fraude, mais la preuve que les moyens d'identification sur lesquels nous nous appuyons depuis des années ne suffisent plus à eux seuls.

Photo d'une carte d'identité, selfie, courte vidéo, vérification à distance — jusqu'à récemment, tout cela était considéré comme de solides couches de protection. Aujourd'hui, entre de bonnes mains et avec des outils d'IA avancés, on peut les falsifier à un niveau qui rend très difficile, pour l'œil humain, la détection de la supercherie.

Ce défi ne concerne plus seulement les banques. Il s'applique à toute organisation qui recrute des collaborateurs à distance, valide des fournisseurs, ouvre des comptes clients, accorde des droits d'accès ou met en œuvre des processus d'identification numérique.

La question n'est plus de savoir si une identité peut être falsifiée, mais si votre dispositif de contrôle est capable de détecter la falsification en temps réel.

Ces dernières années, je constate de plus en plus de cas où la frontière entre une personne réelle et un personnage créé par l'IA devient floue. Les organisations doivent adapter leurs mécanismes de vérification à cette nouvelle réalité et ne pas se reposer uniquement sur des méthodes conçues pour un monde antérieur à l'intelligence artificielle.

Face à la menace, il existe aujourd'hui des solutions avancées qui permettent de repérer les signes de falsifications par IA, de détecter des anomalies dans le processus d'identification et de vérifier des identités en temps réel.

Nous disposons de solutions technologiques avancées pour relever ces défis en temps réel. N'hésitez pas à me contacter pour en savoir plus.

Recevez ces analyses par email, avec les six étapes pour fermer la fenêtre de départ sur une seule page.Recevoir le document
Page de l'article Lire l'article
Comment savoir si ce que nous voyons se produit vraiment ou s'est vraiment produit ?
IA, deepfakes et fraude synthétique

Comment savoir si ce que nous voyons se produit vraiment ou s'est vraiment produit ?

Ce n'est plus une question philosophique. C'est une question d'affaires, de sécurité et de gestion.

Lire la publication complèteAfficher moins

L'article paru dans Science du professeur Hany Farid, l'un des plus grands experts mondiaux de la détection des manipulations numériques, expose une réalité que nous devons tous intégrer : un deepfake ne ressemble plus à un jouet technologique. Il a l'air vrai, il sonne vrai, il se diffuse vite et influence la manière dont les gens prennent leurs décisions.

Et le grand problème n'est pas seulement que les faux s'améliorent. Le problème encore plus grand, c'est que la confiance s'érode.

Quand un dirigeant reçoit une vidéo. Quand le département HR mène un entretien en ligne. Quand une entreprise est contactée par un investisseur, un candidat, un fournisseur ou un partenaire commercial. Quand une vidéo compromettante commence à circuler sur le réseau. Quand une voix familière réclame une action urgente.

La première question ne peut plus être : « Est-ce que ça a l'air vrai ? » Parce qu'aujourd'hui, beaucoup de choses fausses ont l'air parfaitement réelles.

La bonne question est : « Comment vérifions-nous cela de manière professionnelle avant d'agir ? »

Ce que j'ai particulièrement aimé dans l'article, c'est l'approche d'enquête de Farid. Il ne se contente pas d'un outil automatique qui dit « 90 % faux » ou « 70 % vrai ». Il examine la physique, le mouvement, les ombres, les reflets, les angles, la synchronisation entre la voix et les lèvres, la cohérence entre les images et le contexte plus large.

Et c'est exactement là le point essentiel. Avec les deepfakes, il n'existe pas de solution magique unique. Il faut une combinaison de technologie, d'expérience d'enquête, de compréhension du comportement humain, de compréhension de l'arène numérique et de la capacité à poser les bonnes questions.

Dans le monde des affaires, c'est particulièrement critique. Car les deepfakes ne menacent pas seulement les politiciens ou les célébrités. Ils menacent les processus de recrutement, les vérifications d'antécédents, la confiance entre organisations, la protection contre la fraude, l'identité numérique et la capacité à comprendre qui se trouve vraiment en face de nous.

Un entretien d'embauche en ligne peut être truqué. Un profil professionnel peut être bien construit sans être authentique. La voix d'un dirigeant peut être clonée. Une vidéo peut être montée. Une image peut être générée de toutes pièces. Un document peut paraître authentique tout en faisant partie d'un vaste dispositif de tromperie.

C'est pourquoi les organisations ne peuvent pas en rester au stade du « ça m'a l'air vrai ». Elles ont besoin d'une capacité de vérification. Non par panique. Non par méfiance excessive. Mais par responsabilité.

Quiconque recrute des employés pour des postes sensibles, évalue des partenaires commerciaux, vérifie des identités, traite des incidents de fraude ou fait face à des contenus suspects sur le réseau doit ajouter à son bureau la capacité de faire face aussi aux deepfakes. Surtout quand tout se passe en ligne.

Si vous faites face à un soupçon de deepfake, à une identité falsifiée, à un entretien suspect, à un contenu numérique problématique ou à un incident où l'on ne sait plus ce qui est vrai et ce qui ne l'est pas, vous pouvez nous contacter.

Nous disposons de solutions innovantes et révolutionnaires pour faire face aux deepfakes, y compris en environnement en ligne, en combinant une technologie de pointe avec une analyse humaine professionnelle.

Recevez ces analyses par email, avec les six étapes pour fermer la fenêtre de départ sur une seule page.Recevoir le document
Page de l'article Lire l'article
IA, deepfakes et fraude synthétique

Si l'on peut truquer un visage d'un simple clic, comment savoir qui se trouve vraiment en face de nous ?

L'un des plus grands défis dans le monde du recrutement moderne est le fait que nous ne savons plus vraiment si la personne qui apparaît à l'écran est bien celle qu'elle prétend être.

Lire la publication complèteAfficher moins

Les outils d'AI sont aujourd'hui à la portée de tous et permettent de modifier l'apparence, la voix et même une identité entière en temps réel. Ce qui était autrefois l'apanage des services de renseignement ou des studios de cinéma est devenu un outil accessible que l'on peut faire fonctionner depuis l'ordinateur de la maison.

L'implication pour les organisations est claire : un entretien vidéo n'est plus un moyen suffisant pour vérifier l'identité.

Ces dernières années, le monde a connu bon nombre de cas de candidats qui se sont fait passer pour d'autres personnes, ont utilisé de fausses identités ou ont dissimulé des informations essentielles au cours du processus de recrutement. À mesure que les technologies de Deep Fake deviennent plus convaincantes, le risque augmente en conséquence.

C'est précisément la raison pour laquelle les vérifications d'antécédents fondées sur le renseignement de sources ouvertes (OSINT) deviennent une part de plus en plus importante des processus de recrutement, en particulier pour les postes sensibles.

Lorsqu'on examine l'empreinte numérique d'un candidat dans la durée, qu'on recoupe différentes sources d'information et qu'on vérifie la cohérence entre l'identité présentée et la présence numérique réelle, on peut repérer des écarts et des signaux d'alerte qui n'apparaîtraient jamais au cours d'un entretien en ligne.

La technologie qui permet de dissimuler la vérité progresse rapidement.

Le défi des organisations est de veiller à ce que les outils permettant de révéler la vérité progressent à la même vitesse.

Les conseils pour repérer les deepfakes, avec une source pour chaque recommandation, sont disponibles sous forme de document de deux pages en anglais.Télécharger les conseils

Page de l'article
Restez vigilant

Recevez nos analyses par email.

Nouveaux cas, signaux d'alerte et leçons de fiabilité : un court email quand une lecture en vaut la peine. Pas de spam, désabonnement à tout moment.