ナレッジハブ

ナレッジハブ

OSINT、KYC、デューデリジェンス、不正リスクに関する、アナリストによる実務ノートと解説。

デューデリジェンスとバックグラウンドチェック

FZ1073便の副操縦士:採用の日にバックグラウンドチェックは何を見つけていたか
デューデリジェンスとバックグラウンドチェック

FZ1073便の副操縦士:採用の日にバックグラウンドチェックは何を見つけていたか

2026年9月30日、ドバイ発テルアビブ行きのフライドバイFZ1073便で、副操縦士が操縦室内で機長を襲い、操縦を奪おうとしました。私たちは一つの問いを立てました。彼が採用される前に、バックグラウンドチェックで見つかったはずの公開情報がネット上にあったか、そしてそこに警告サインがあったか、という問いです。

投稿全文を読む閉じる

指標のリストは、検索の前に確定しました。検証した時点は2つです。ウォール・ストリート・ジャーナルによれば2026年2月に行われたフライドバイによる採用の時点と、襲撃の当日です。当時実施されたチェックが何を返していたかを確かめるため、採用日より前の日付のページに限定して、Googleで28回の検索を行いました。検索は英語とアラビア語で行い、削除されたコンテンツのアーカイブも対象にしました。

採用前にネット上にあったもの

事前に定めた暴力的過激化の指標は、一つも見つかりませんでした。暴力的なコンテンツが現れたのは、襲撃の約9時間後です。

しかし、インターネット・アーカイブには、削除された彼のXアカウントの、2021年と2022年の約3,000件のツイートが保存されていました。ProfCheckの手法では、これらのツイートには4つの否定的な行動指標があります:

• 女性を貶める態度。

• 外国人への敵意。

• 暴力的な処罰への支持を伴う、他者への宗教的規範の押し付け。

• 偽の身元を使った意図的な欺瞞。

チェックはどうやってそこにたどり着くか

英語とアラビア語で名前を使って行った16回の検索では、採用日より前の彼のページは一つも出てきませんでした。ユーザー名で検索すると、最初の検索結果に彼のアカウントが出てきました。

このユーザー名は、彼の名前をアラビア語で載せたミラーページと、彼のLinkedInページに出てきます。アラビア語を読み、すべての検索結果を確認するアナリストなら、そこにたどり着きます。名前による自動スクリーニングでは、たどり着きません。

言語を読めることは、逆の方向でも重要です。彼のツイートには「حماس」という語が2回出てきますが、どちらも「熱意」という意味です。キーワードフィルターなら、これを所見として拾うでしょう。文脈を読む人なら、拾いません。

最も強い警告サインはどこにあったか

これまでの報道によれば、最も強い警告サインはネット上にはありませんでした:

• ウォール・ストリート・ジャーナル、ABC、CNNによれば、オマーンは過激な見解または過激な資料を理由に、彼を乗務から外しました。

• ロイヤル・エア・モロッコは、彼が採用前の選考過程の一環として座学訓練を修了したものの、応募は採用に至らなかったと述べました。彼のLinkedInのプロフィールでは、これが約7か月の勤務として示されていました。

• 湾岸諸国の外交官によれば、彼の採用前のチェックは犯罪歴に焦点を当てたもので、過激化の兆候は対象ではありませんでした。

• ウォール・ストリート・ジャーナルによれば、オマーンに彼について問い合わせた者はいませんでした。

しかし私の考えでは、これがこの事例の中心的な教訓です。犯罪記録の確認は、バックグラウンドチェックではありません。候補者のプロフィールと前の雇用主の回答との矛盾は、職歴確認における標準的な所見であり、この件ではそれが確認できる範囲にありました。

私たちの結論:ProfCheckの手法では、保存されたツイートだけで4つの否定的な指標があります。ネット上にない事実と合わせると、採用日のProfCheckの報告書は、彼をパイロットとして採用しない明確な根拠を雇用主に与えていたはずです。報告書は推奨も不適格の判定も行いません。決定は雇用主に委ねられます。

雇用主にとっての意味

実務上、これはとりわけ次のことを意味します:

• 英語の名前だけでなく、候補者の言語とユーザー名でも検索する。

• アーカイブをチェックの対象に含める。削除されたコンテンツが、消えているとは限らない。

• すべての検索結果を、その言語を読める人に文脈の中で読ませる。

• 職務の変更や退職理由を含め、前の雇用主に職歴を確認し、その回答を経歴書とプロフィールと照合する。

• 行動を所見として扱い、所属は対象外にする。家族、国籍、宗教の実践、政治的意見は指標ではない。

• 航空機、施設、システムにアクセスする職務では、採用後にも再びチェックする。

重要な点を強調しておきます。この事例で扱う人物は容疑者です。2026年10月4日時点で、彼は起訴されておらず、有罪判決も受けておらず、どの当局も彼の身元を公式に確認していませんでした。調査は公開情報源のみを用いて行いました。

OpenAIの経営陣会議室にあった録音装置について、同じ手法で行った別のケーススタディ:https://profcheck.co/ja/knowledge/case-study-openai-recording-device/

すべての調査結果に出典へのリンクが付いた完全版レポート(英語)をダウンロードできます。レポートをダウンロード

記事ページ
ネット上で見つかった犯罪歴に関する情報を、バックグラウンドチェックで使ってよいのか
デューデリジェンスとバックグラウンドチェック

ネット上で見つかった犯罪歴に関する情報を、バックグラウンドチェックで使ってよいのか

バックグラウンドチェックで最も複雑な問いの一つは、情報をどう見つけるかではない。

投稿全文を読む閉じる

見つけた後、その情報をどこまで使ってよいのかである。

この難しさが特に際立つのは、公開情報源に基づくバックグラウンドチェックの過程で、刑事犯罪、捜査、司法手続き、あるいは犯罪的な性質の行動に関わる情報が見つかったときである。

それは法律データベースに公開された判決かもしれない。

ニュースサイトの古い記事かもしれない。

公的機関の発表かもしれない。

起訴に関する報道かもしれない。

有罪判決についての公表かもしれない。

あるいは「犯罪歴」という言葉を一切使わずに事実としての出来事を記述した公文書かもしれない。

こうした状況では自然な疑問が生じる。

その情報が警察から来たものでも犯罪登録簿から引き出されたものでもなく、普通のインターネット検索で見つかったものである場合、それを雇用主に伝え、採用判断で考慮してよいのか。

答えは単純なイエスでもノーでもない。

理由は、三つの異なる問いを切り分ける必要があるからである。

1. その情報を収集してよいのか。

2. 判断を行う者にそれを伝えてよいのか。

3. その者は雇用判断においてそれを使ってよいのか。

これらは完全に異なる三つの段階である。

まず、そもそも法律上の「刑事情報」とは何か。

イスラエルの2019年刑事情報および更生法は、「刑事情報」を犯罪登録簿および警察登録簿からの情報と定義している。

犯罪登録簿には、とりわけ、有罪判決や法律に列挙された特定の決定に関する事項が含まれる。

警察登録簿には、係属中の事件や法律の規定に基づく追加的な警察情報など、別の種類の情報が含まれる。

最初の含意が重要である。

犯罪的な行動を記述するすべての情報が、法律の技術的な意味での「刑事情報」であるとは限らない。

新聞記事は犯罪登録簿ではない。

公に公開された判決は警察のデータベースではない。

公的機関の発表は、犯罪を記述しているというだけで警察登録簿になるわけではない。

しかし、まさにここから複雑さが始まる。

情報の出所は議論の終わりではない

次のような結論に達するのは非常に簡単である。

「グーグルで見つけたのだから、使ってよい。」

これは危険な結論である。

刑事情報法は、人が情報を入手する方法だけを扱っているのではない。

第38条は、特定の刑事情報、あるいは刑事情報一般を受け取る資格のない者は、それを判断において考慮してはならないと定めている。

同条はさらに、「当該刑事情報に関連する追加情報」も考慮してはならないと定めている。

つまり、情報がオープンソースから来たという事実は、刑事情報の使用に適用される制限からその情報を必ずしも切り離すものではない。

テストは次の問いだけではない。

「情報はどこから来たのか。」

こう問う必要もある。

「そこから実際に何を知ったのか。」

そして、

「この情報で何をするつもりなのか。」

これは決定的な区別である。

OSINTは、法律が使用を制限しようとした情報を入手するための迂回路になってはならない。

言い換えれば、

雇用主が犯罪登録簿から特定の情報を受け取る資格がないなら、オープンソースの検索で同じ情報を再構成し、制限が存在しないかのように使えると考えるのは誤りである。

しかし逆方向も正しくない

ここでは逆の誤りを避けることが重要である。

公開情報源が犯罪的な行動を記述しているという事実は、そこに含まれるすべての事項を、収集も報告も考慮も禁じられた情報に自動的に変えるわけではない。

バックグラウンドチェックは、リスク評価に明確な意味を持つ事実情報を明らかにすることがある。

その情報が刑事手続きにも関係していることがある。

問いは、どの法的ラベルを貼れるかだけではない。

文脈を理解する必要がある。

それは有罪判決なのか。

捜査なのか。

起訴なのか。

終結した事件なのか。

無罪判決なのか。

民事手続きにおける一方当事者の主張なのか。

裁判所の事実認定なのか。

結末の分からない報道なのか。

あるいは、司法手続き自体はチェックの焦点でなくとも、職務に関連する記録された行動なのか。

これらのケースはそれぞれ異なる。

例: 資金を管理することになる候補者

ある人がCFO職の候補者だとしよう。

その職務には、支払いへの署名、銀行口座へのアクセス、財務システムの権限、そして相当な金額に対する責任が含まれる。

バックグラウンドチェックの過程で、その人物の過去の金融詐欺行為への関与を記述した、公開された信頼できる判決が見つかった。

ここでは、二つの極端な反応がどちらも問題となる。

第一の反応。

「公開された判決なのだから、自動的にそれを伝えて不採用を勧告してよい。」

これは広すぎる結論である。

第二の反応。

「刑事犯罪との関わりがあるのだから、この情報には一切触れてはならない。」

これも広すぎる結論である。

プロフェッショナルなバックグラウンドチェックは、発見を分解しなければならない。

判決は正確に何を認定したのか。

有罪判決なのか、それとも主張の記述にすぎないのか。

出来事はいつ起きたのか。

その人物の役割は何だったのか。

手続きは発見の意味を変えるような形で終結したのか。

それを裏付ける追加の情報源はあるのか。

そしてリスク管理の観点からの中心的な問い。

発見と審査対象の職務との関係は何か。

人が資金の管理権限を得ようとしているとき、詐欺的な金銭行動に関する信頼できる発見は、資金や資産や財務権限へのアクセスのない職務におけるよりも、はるかに明確な意味を持ちうる。

しかしここでも、職務との関連性は「法律からの免罪符」ではない。

それはチェックの一部であって、法的検討の代替ではない。

関連性は中心的な条件だが、唯一の条件ではない

これはおそらく最も重要な区別である。

バックグラウンドチェックの世界では、関連性という観点で考えることに慣れている。

それは正しい。

バックグラウンドチェックの目的は、人について見つけられる限りのすべての事項を集めることではない。

目的は、職務から生じるリスクと本当のつながりを持つ情報を特定することである。

例えば、

金融詐欺の過去は、資金へのアクセスを含む職務に非常に関連しうる。

情報の悪用の出来事は、機微なデータベースへの権限を持つ職務に関連しうる。

暴力的な行動は、他者の安全に対する責任を含む職務で特別な意味を持ちうる。

重大な背信は、従業員が大きな裁量と機微な資産へのアクセスを得る職務に関連しうる。

しかし関連性だけでは十分ではない。

非常に関連性の高い情報でも、法律がその使用を制限する情報でありうる。

したがって正しい順序はこうである。

まず適法性。

その後に関連性。

逆ではない。

報道での言及がすべて「犯罪歴」に等しいわけではない

もう一つ、職業上の問題がある。

インターネットが完全な法的全体像を提供することはほとんどない。

2018年の記事で、ある人が逮捕されたと書かれているのを見つけることはできる。

しかしその後どうなったのか。

起訴されたのか。

事件は終結したのか。

その人は無罪になったのか。

そもそも正しい人物なのか。

記事の訂正は公表されたのか。

上級審は判決を覆したのか。

最初の言及を集めてそこで止まるバックグラウンドチェックは、チェックを行わないより悪い結果になりうる。

特に、人を傷つける可能性のある情報の場合はそうである。

だからこうした発見には、検証と文脈と更新が必要である。

無罪判決は罠の良い例である

候補者の名前を検索すると、大きく報道された刑事裁判に関する記事が何十件も出てきたとしよう。

一見すると印象は深刻である。

しかし判決を読むと、その人は無罪だったと分かる。

アナリストが古い見出しで満足すれば、法的現実と正反対の姿を実質的に作り出すことになる。

これは、バックグラウンドチェックがキーワード検索に尽きるものであってはならない理由の一つである。

出来事の流れと結末を理解する必要がある。

情報の古さにも意味がある

1年前の発見は、20年前の発見と必ずしも同じではない。

刑事情報法自体が、とりわけ時効、抹消、更生という考え方の上に築かれている。

目的は情報を守ることだけではない。

人が過去の出来事の重みを永遠に背負わずに済むようにすることでもある。

だから古い情報がネットに現れたとき、インターネットがそれを「覚えている」という事実は、雇用主が同じように覚えていなければならないことを意味しない。

法律自体が時間とともに影響を減らそうとした情報については、特にそうである。

では、有罪判決ではない情報についてはどうか

ここではさらに大きな慎重さが求められる。

逮捕は有罪判決ではない。

捜査は有罪判決ではない。

起訴は有罪判決ではない。

終結した事件は当然、有罪判決ではない。

疑いについての記事は、疑いが正しかったことの証明ではない。

それでも、OSINT検索はこれらすべてを浮かび上がらせうる。

だからプロフェッショナルなバックグラウンドチェックは、次の言葉で済ませることはできない。

「ネガティブな公開情報を見つけた。」

正確に何が見つかったのかを言わなければならない。

誰がそれを公表したのか。

いつか。

その法的地位は何か。

そしてその後何が起きたのか。

次の二つの違いは、

「候補者は詐欺で有罪判決を受けた」

と、

「2019年、候補者が詐欺の疑いで取り調べを受けたと報じられた」

の違いは、途方もなく大きい。

こうした発見を報告書に入れる前に問うべき三つの質問

バックグラウンドチェックの過程で刑事手続きに関わる情報が浮上したとき、三つの層を切り分けるのが正しい。

1. それを収集してよいのか。

正当な公開情報源からの情報か。

情報を入手した方法は適法か。

第三者を介して法的制限を回避する試みになっていないか。

2. それを報告するのは正しく、許されるのか。

適法に見つかった情報でも、自動的に報告書に入れる必要はない。

その信頼性、新しさ、深刻さ、関連性を検討しなければならない。

また、その伝達自体が、法律が考慮を許していない情報に意思決定者をさらす状況を生まないかも検討する必要がある。

3. 雇用主はそれを判断に使ってよいのか。

これは別の問いである。

雇用主は、ある種の情報を受け取る権限があっても、別の情報については権限がないことがある。

特定の職務は特別な制度の対象である。

特定の機関は、通常の民間雇用主にはない権限を持つ。

そして法律が、特定の条件の下でのみ情報の考慮を認めることもある。

だから、すべての組織とすべての職務に合う一つの答えは存在しない。

法律の改正10はまさにこの原則を示している

2026年、特定のテロ犯罪に関する新しく焦点を絞った制度が法律に追加された。

この法律は、定められた条件の下で、雇用主が警察に対し、成人の候補者に重大なテロ犯罪またはテロ対策法上の特定の犯罪に関する犯罪登録事項が存在するかどうかの通知を求めることを認めている。

この請求は候補者の書面による同意を条件とし、通知は登録簿の完全な詳細を雇用主に提供しない。

この改正は2026年8月24日に施行された。

立法者がこれほど特定的な経路を作る必要があったこと自体が、重要な点を示している。

雇用目的での刑事情報へのアクセスは、「同意がある」や「情報を見つけた」の問題ではない。

それは権限と条件と目的の問題である。

では、OSINTに基づくバックグラウンドチェックの役割は何か

バックグラウンドチェックは犯罪登録簿の代替ではない。

そしてそれを再構成する手段であってもならない。

その役割ははるかに広く、異なるものである。

OSINTは次のような情報を明らかにできる。

利益相反。

企業とビジネス上のつながり。

履歴書の虚偽の記載。

職歴。

制裁。

リスクの高い主体とのつながり。

民事手続き。

メディア報道。

公の発言。

異例のビジネス活動。

行動パターン。

職務に関連し、適法に収集され分析された場合の、信頼性に関わる情報。

そして時には、この空間の中で、犯罪の世界とつながりを持つ情報も浮上する。

その時点でのプロフェッショナルの責任は、それを自動的に消すことでも、急いで伝えることでもない。

責任は、正確に何が見つかったのかを理解することである。

問いは「何を見つけたか」だけではない。

こう問うことである。

情報の出所は何か。

その信頼性のレベルは。

その法的地位は。

その後の展開はあるか。

発見はどれほど古いか。

正しい人物か。

それを伝えてよいか。

雇用主はそれを使ってよいか。

そして職務から生じるリスクとの本当のつながりは何か。

これらすべての問いに答えが出て初めて、その発見をバックグラウンドチェックに含めるべきか、どのような形で含めるべきかを決められる。

結論

「公開情報」と「採用判断で使ってよい情報」は同義語ではない。

しかし「犯罪的な行動に関わる情報」と「決して報告してはならない情報」も同義語ではない。

現実はもっと複雑である。

OSINTは刑事情報法を回避する方法ではない。

しかしバックグラウンドチェックも、犯罪でありうる行動に関わるというだけで、公開された信頼できる関連情報を無視すべきではない。

プロフェッショナルのテストは、四つの要素の組み合わせにある。

法的枠組み。

情報の出所と質。

職務との関連性。

そして情報が意思決定でどう使われるか。

ネットで情報を見つけるのは簡単な部分である。

プロフェッショナリズムは、見つけた後にそれをどう扱うことが許され、正しく、公正なのかという問いから始まる。

これらの分析をメールでお届けします。あわせて、退職期間のリスクを閉じる六つのステップを1ページにまとめた資料もお送りします。資料を受け取る

記事ページ
犯罪情報および前科者更生法の改正第10号:何が変わったのか、そして雇用主と背景調査にとっての本当の意味とは
デューデリジェンスとバックグラウンドチェック

犯罪情報および前科者更生法の改正第10号:何が変わったのか、そして雇用主と背景調査にとっての本当の意味とは

2026年2月、犯罪情報および前科者更生法(5779-2019年)の改正第10号が承認された。一見すると比較的技術的な改正に見えるが、実際には、犯罪情報を受け取る権限を持つ機関、求職者、そして組織が採用リスクを管理する方法に対して重要な影響を及ぼす。

投稿全文を読む閉じる

同時にこの改正は、多くの人が認識していない重要な区別を明確にしている。すなわち、犯罪記録簿に記録され法律で保護される犯罪情報と、公開情報源(OSINT)に存在し犯罪記録簿にはまったく含まれない事実かつ公開された情報との間には、区別が存在するということだ。まさにこの区別こそが、今日、OSINTに基づく背景調査をかつてないほど重要な手段にしている。

改正第10号は何を変えたのか。この改正は、法律の新設第16A条を通じて、「犯罪記録の登録事項の存在に関する通知」という新たな仕組みを追加するものだ。一定の場合には、犯罪記録の全内容を開示する代わりに、権限を有する機関は、法律に定められた取り決めに従い、犯罪記録の登録事項が存在する旨の通知を受け取ることになる。さらに、この通知は「犯罪情報」という用語の一部として定義された。改正の目的は、公共の利益と人が更生する権利との均衡を図りつつ、前科者更生の原則を引き続き強化することにある。

雇用主にとっての意味は何か。大半の雇用主にとって、基本的な法的状況は変わっていない。今日でも、通常の雇用主が応募者に犯罪記録の提示を求めることはできず、雇用主のために応募者へ警察から情報を取得するよう求めることも禁じられている。また、法律が明示的に権限を与えた機関だけが、法律の定める範囲でのみ犯罪記録簿から情報を受け取ることができる。つまり、改正後であっても、大半の雇用主は犯罪記録簿を意思決定プロセスの基礎とすることはできない。

だが、ここでよくある誤解が始まる。少なからぬ人々が、犯罪記録を取得できないのであれば、応募者の過去について何も知ってはならない、と考えている。これは正しい解釈ではない。法律は、犯罪記録簿および国家が管理する犯罪情報へのアクセスを規律している。すでに公開情報源において適法に公表された事実情報を探し出すことを禁じているわけではない。これは非常に重要な法的区別である。

犯罪記録と公開情報の違いは何か。犯罪記録とは、イスラエル警察の犯罪記録簿で管理される情報であり、そのアクセスは法律によって規律されている。これに対し、法律データベースに公開された判決、裁判所の公式公表、イスラエル警察報道官の発表、国家検察庁の発表、規制当局の公表、信頼できる報道記事、入札や資格剥奪の公告、清算・管財・法的手続に関する文書、公開された事業情報、制裁や国際的なブラックリストの公表といった情報は、犯罪行為や有罪判決を記述しているという理由だけで、法律に定義される「犯罪情報」を構成するわけではない。これらは適法に公表された公開情報であり、したがって犯罪記録簿そのものの一部ではない。もちろん、こうした情報の利用もまた、プライバシー保護法、名誉毀損の禁止、そして関連性・比例性・誠実性の原則に従って行われなければならない。

ここでOSINTに基づく背景調査が登場する。質の高い背景調査は、法律を回避しようとするものでも、機密情報を入手しようとするものでもない。むしろ逆である。それはもっぱら公開かつ適法な情報源を通じて行われる。専門的なOSINTを実施すると、犯罪記録簿を通じてはアクセスできない実質的な情報を見つけ出せる場合がある。例えば、判決で公表された有罪判決、報道された詐欺事件への関与、適法に公表された起訴状、破産手続、重要な民事手続、問題のある取引関係、利益相反、高リスクの企業や関係者とのつながり、詐欺やなりすましの兆候、そして職務上の意味を持つ公開された行動パターンなどである。時には、まさにこうした情報こそが、犯罪記録の有無そのものよりも、雇用主に広い全体像を与えるのだ。

これは犯罪記録の代わりになるのか。否。両者はまったく異なる二つの手段である。犯罪記録は国家の公式情報である。OSINTは犯罪記録簿ではなく、それであると称するものでもない。その目的は、検証し、相互参照し、専門的に評価することのできる公開情報の中から、リスクの兆候を見いだすことにある。したがって、多くの組織では、とりわけ機微な職務において、OSINT調査は法律で定められた調査に取って代わるのではなく、それを補完するものである。

雇用主にとっての実務的な意味。改正第10号は、人々のプライバシー保護と更生の原則を強化するという立法者の流れを引き継ぐものである。しかしそれは、従業員、顧客、そして組織に対する雇用主の注意義務を免除するものではない。したがって、公式の犯罪情報へのアクセスが制限されればされるほど、公開され、適法で、関連性があり、検証された情報に基づく質の高い背景調査を実施することの重要性は高まる。

今日の雇用主にとっての課題は、より多くの情報を手に入れることではない。課題は、受け取ってはならない情報と、許容され、さらには熟慮された意思決定プロセスの一部として考慮するに値する公開情報とを、見分ける術を知ることにある。また、OSINTに由来する情報のいかなる利用も、プライバシー保護法、名誉毀損の禁止、労働法、そして平等および比例性の原則を含む、関連するすべての法令に従って行われなければならないことを忘れてはならない。情報が公に公表されたという事実そのものが、それをあらゆる採用判断にとって自動的に関連性のある、あるいは正当なものにするわけではない。

これらの分析をメールでお届けします。あわせて、退職期間のリスクを閉じる六つのステップを1ページにまとめた資料もお送りします。資料を受け取る

記事ページ 記事を読む
彼は以前すでに有罪判決を受けていた。それでも人々は再び彼に数百万シェケルを託した
デューデリジェンスとバックグラウンドチェック

彼は以前すでに有罪判決を受けていた。それでも人々は再び彼に数百万シェケルを託した

今朝、イド・サミュエルについての記事を読みました。彼は過去に詐欺罪で有罪判決を受け、服役し、出所後は再び個人顧客の資金運用を手がけていました。その一部の人々は多額の金額を失いました。

投稿全文を読む閉じる

この話は、投資や暗号資産、あるいは資本市場についてだけの話ではありません。

これは、バックグラウンドチェックの失敗についての話です。

多くの人は、バックグラウンドチェックは従業員の採用のためだけのものだと考えています。しかし実際には、ビジネスパートナー、投資マネージャー、取引先、アドバイザー、あるいは資金や情報、資産へのアクセス権を持つことになる人物を選ぶ際にも、それと同じくらい重要です。

今回のケースでは、情報の一部は公開情報源で完全に入手可能でした。詐欺罪での有罪判決、長期にわたる服役、過去の報道、訴訟手続きや判決、そして専門的な調査によって見つけられる事業上・公的な情報などです。

問題は、情報を見つけるだけでは十分でないということです。点と点を結びつける力が必要なのです。

OSINTに基づくバックグラウンドチェックは、データの収集だけにとどまりません。本当の価値は、その分析と、意思決定のために情報が何を意味するのかを理解することにあります。

自分の資金を運用したり、金融上の判断を下したりする人物を見極めるとき、問うべきは「過去に有罪判決があったかどうか」だけではありません。本人がそれを完全に開示していたか、ほかに警戒すべき兆候はないか、対外的な印象と実態との間にギャップはないか、そして長年にわたって繰り返されるパターンはないか、ということです。

結局のところ、大規模な詐欺の多くは、技術的な巧妙さから始まるわけではありません。それは信頼から始まるのです。

そして信頼を与える前に、公開情報源に基づいた専門的なバックグラウンドチェックを行い、個人的な印象やカリスマ性ではなく事実に基づいて、十分な情報を踏まえた判断を下すことをお勧めします。

これらの分析をメールでお届けします。あわせて、退職期間のリスクを閉じる六つのステップを1ページにまとめた資料もお送りします。資料を受け取る

記事ページ 記事を読む
バックグラウンドチェックにおける最大の誤りとは?情報を誤った人物に紐づけてしまうことです。
デューデリジェンスとバックグラウンドチェック

バックグラウンドチェックにおける最大の誤りとは?情報を誤った人物に紐づけてしまうことです。

バックグラウンドチェックにおける主な課題は情報を見つけることだと、多くの人が考えています。

投稿全文を読む閉じる

私の考えでは、それこそが実は簡単な部分です。

本当の課題は、情報を見つけた直後から始まります。それが、私たちが実際に調べている人物のものだと確信できるでしょうか。

何百万もの人々が似たような名前を持ち、ニックネームを使い、複数のデジタルプロフィールを保有し、時には部分的な痕跡しか残さない世界では、「素早い特定」という罠に陥るのは非常に簡単です。

調査担当者や採用担当者、管理職が、ネット上の問題のあるプロフィールや古い記事、否定的な言及を目にして、急いで結論を下してしまう事例によく出くわします。

しかし、プロフェッショナルなバックグラウンドチェックは情報収集の作業ではありません。それは身元を検証する作業です。

結論を下す前に、検証する必要があります。同一人物なのか。地理的な場所は一致するのか。時系列は整合するのか。データ同士を結びつける追加の識別情報はあるのか。そして、その関連を裏づける独立した情報源は存在するのか。

最大の危険は、否定的な情報を見落とすことではありません。最大の危険は、否定的な情報を誤った人物に紐づけてしまうことです。

そのような誤りは、誤った採用判断や、無実の人物の評判を傷つけること、さらには法的なリスクにつながりかねません。

だからこそ、オープンソース・インテリジェンス(OSINT)の業務で最も重要な原則の一つは、こうです。まず検証する。結論を出すのはその後だけ。

それが、情報を収集することと、真実を探究することの違いです。

これらの分析をメールでお届けします。あわせて、退職期間のリスクを閉じる六つのステップを1ページにまとめた資料もお送りします。資料を受け取る

記事ページ
疑うことはあなたの命綱
デューデリジェンスとバックグラウンドチェック

疑うことはあなたの命綱

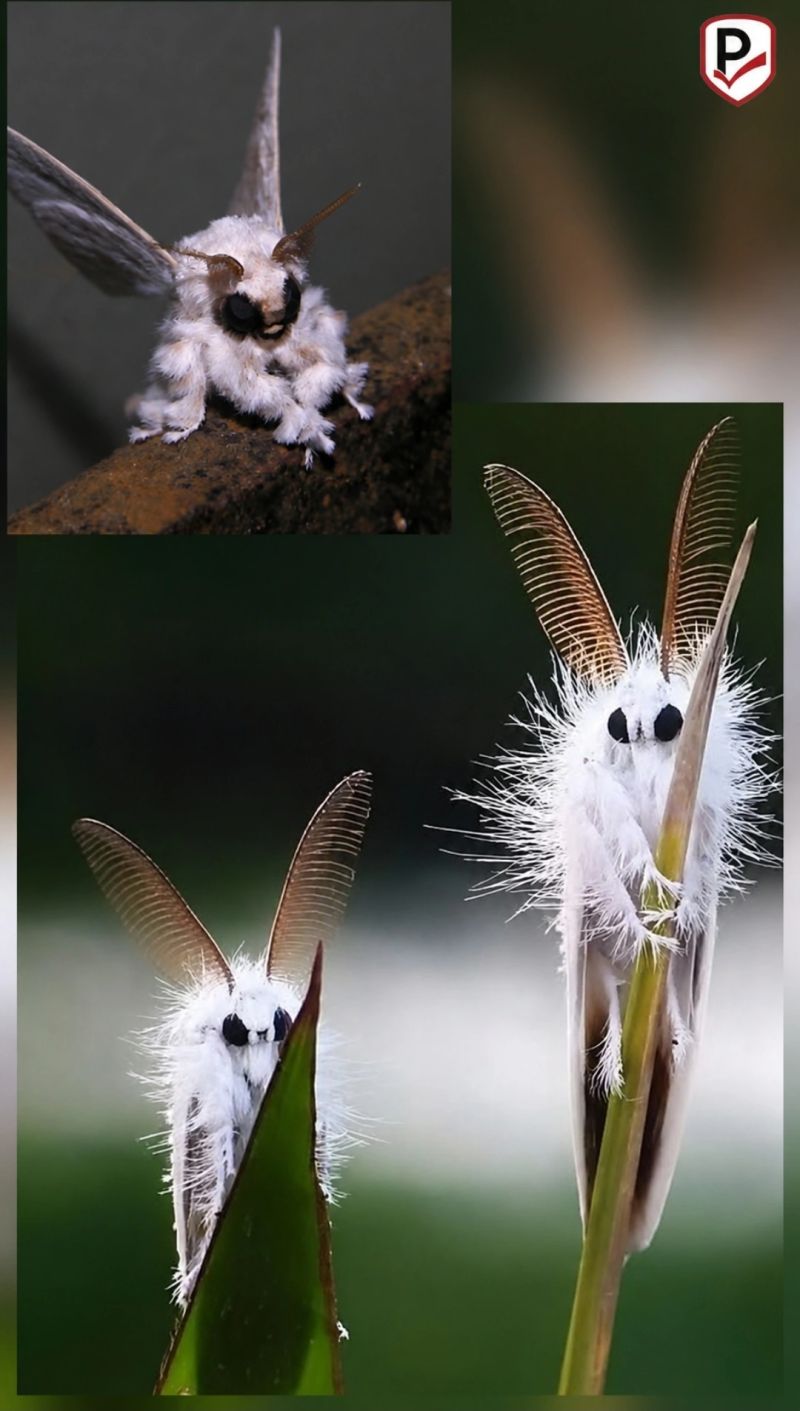
今日、「Venezuelan Poodle Moth」——アニメ映画から飛び出してきたような、もふもふでかわいい生き物に見える「プードル蛾」についての投稿を目にしました。

投稿全文を読む閉じる

最初はまったく信頼できそうに見えました。写真、説明、Googleの検索結果、ウィキペディアを含むさまざまなサイトでの言及。

しかし掘り下げれば掘り下げるほど、この話のほとんどが何の根拠もないことが分かってきました。写真の一部は日本人アーティストによる羊毛の彫刻でした。他のものはまったく別の種の画像でした。そして実際のところ、本当に存在するのは、ベネズエラで撮影された正体不明の蛾のたった一枚の写真だけです(左上の画像)。そのような種に対する正式な科学的認定すら存在しません。

ここで興味深いのは蛾そのものではなく、情報が「真実」へと変わっていくその過程です。

今日では、検索エンジンはもはや一次情報源だけに頼ってはいません。AIによって生成されたコンテンツ、自動要約、サイト間のコピー、そして何度も何度も自らを再循環させる情報からも供給されています。

つまり、「逆向きに掘り下げ」て本当の出所は何かを確かめようとしても、それが非常に難しくなるということです。ある段階で、元の出所は消え去り、情報は何百回もコピーされ、AIシステムは誤った情報を要約し、検証されていないコンテンツが現実そのものよりも信頼できそうに見え始めるからです。

そしてこれこそが、身元調査の世界における大きな課題の一つです。

情報を検索する術を知っているだけでは十分ではありません。情報を疑う術を知る必要があります。

理解する必要があります。出所は誰なのか。検証はあるのか。これは一次情報なのか、それともコピーなのか。何らかの利害が絡んでいるのか。そして、皆が単に互いを引用し合っているだけではないのか。

AIが膨大な量の説得力あるコンテンツを生み出せる時代において、批判的に考える能力は決定的に重要な専門的資産となります。

プロフェッショナルな身元調査が、Googleでの素早い検索やAIツールだけに頼ることができないのは、まさにこのためです。

結局のところ、文脈をつなぎ合わせ、操作を見抜き、その図に何が欠けているのかを理解し——そして何よりも、信頼できそうに見えるものをすぐには信じないでおくべき時を見極められる人が、依然として必要なのです。

これらの分析をメールでお届けします。あわせて、退職期間のリスクを閉じる六つのステップを1ページにまとめた資料もお送りします。資料を受け取る

記事ページ
「犯人を見つけてほしい」と頼まれても、あなたの能力はそのためにできていない
デューデリジェンスとバックグラウンドチェック

「犯人を見つけてほしい」と頼まれても、あなたの能力はそのためにできていない

最近、ネット上での偽コンテンツの拡散に関わる、非常にデリケートな案件で相談を受けました。

投稿全文を読む閉じる

依頼は明確でした。拡散の発信源を特定し、迅速に止め、そのコンテンツを消すこと。

一見すると、これは公開情報からの情報収集という古典的な任務のように聞こえます。しかし、まさにそこから問題が始まります。

プロとして正直にお伝えしたいのは、OSINTが強い領域と、それが単純に十分ではない領域です。

OSINTが真の価値を発揮する場面:コンテンツがどのように広がるかを地図化し、グループ、チャンネル、拡散の拠点を特定し、異なるプラットフォームをまたいで繰り返し現れるユーザーを追跡し、誰がその話を「押し進めている」のかを把握できます。これは非常に重要な情報の全体像を与えてくれます。

しかし、ここで決定的な限界が訪れます。アカウントの背後にいる人物を確実に特定することも、誰がそのコンテンツを作ったかを証明することも、閉ざされた情報(IP、端末、ログ)にアクセスすることも、インターネットからの完全な削除を保証することもできません。

そして、デリケートな事案、とりわけ未成年者やプライバシー侵害が絡む場合、特定における最も小さな誤りが、重大な法的問題に変わりかねません。

本当のリスク:問題は技術的なものだけではなく、マネジメントの問題です。限界を理解しないまま「やった人物を見つけます」「ネットからすべて消します」といった約束をすれば、それは良くて失望、悪くすれば損害を招くレシピです。

では、こうした場合に正しく行うべきことは何でしょうか。正しいアプローチは常に多分野にわたるものです。地図化と理解のためのOSINT、端末やシステムから証拠を収集するためのDFIR、プラットフォームへ働きかけるための法的サポート、被害管理と再拡散の防止、そして継続的な監視です。これを一人で、一つの角度からだけ扱う者は、全体像を見落とします。

結論:公開情報からの情報収集は非常に強力なツールですが、魔法ではありません。

何ができるかを知ることは重要です。しかし、何ができないかを知ること、それこそがプロの仕事とリスクを分けるものです。

これらの分析をメールでお届けします。あわせて、退職期間のリスクを閉じる六つのステップを1ページにまとめた資料もお送りします。資料を受け取る

記事ページ
問題は情報の不足ではない。問題はノイズだ
デューデリジェンスとバックグラウンドチェック

問題は情報の不足ではない。問題はノイズだ

Googleがdark webの情報をAIで分析する新機能ですが、最も印象に残ったのは技術そのものではなく、その姿勢です。もはや「より多くの情報」ではなく、文脈を理解する賢いフィルタリングなのです。

投稿全文を読む閉じる

そして、まさにここで多くの組織がつまずきます。

私たちは、フォーラム、グループ、リーク、小さな手がかりといった無限の公開情報があふれる時代に生きています。しかし、本物のビジネス上の文脈がなく、特定の組織にとって何が重要かを理解していなければ、すべてがノイズに変わってしまいます。

そして、これはサイバーの世界に限った話ではありません。

オープンソースインテリジェンスの世界でも、まったく同じ原則が当てはまります。

私はいつもそれを目にしています。組織は「もっと多くのチェック」「もっと多くの情報源」「もっと多くのデータ」が必要だと考えています。しかし、真実はその逆です。本当の価値は、点と点をつなぐ能力から生まれます。

たとえば、誰かがあるダークなフォーラムにシステムへのアクセスを提供する投稿をするとします。彼は会社名を挙げません。明確なキーワードもありません。従来のシステムはそれを検知しません。しかし、システムの種類、会社の規模、地理的な位置、活動の種類といった文脈を理解していれば、それはもはや「一般的な情報」ではなくなります。それは非常に具体的な脅威なのです。

そして今度は、これをinsider threatsの文脈で考えてみてください。

多くの場合、脅威は組織の内部から始まるわけではありません。それは外部、つまりdark web、フォーラム、グループから始まります。しかし、それは内部の人々とつながります。アクセス権を持つ従業員、権限を持つベンダー、入り込もうとする候補者です。

外部のインテリジェンスと組織の内部理解とを結びつけなければ、その物語を見逃してしまいます。

そして、これこそが本当に重要な点です。AIだけでは問題は解決しません。OSINTだけに頼っても問題は解決しません。

本物のビジネス上の文脈、行動を理解する人間による分析、そして大規模に機能できる技術、これらの組み合わせだけが本当の優位性を生み出します。

自分にとって何が重要かを理解せずに情報を集め続ける者は、ノイズに溺れるでしょう。点と点を適時につなぐことができる者は、脅威が事案になる前にそれを見抜くでしょう。

これらの分析をメールでお届けします。あわせて、退職期間のリスクを閉じる六つのステップを1ページにまとめた資料もお送りします。資料を受け取る

記事ページ
プライバシー保護法改正第13号と国際的なプライバシー規制:OSINTに基づく背景調査の未来を脅かすのか?
デューデリジェンスとバックグラウンドチェック

プライバシー保護法改正第13号と国際的なプライバシー規制:OSINTに基づく背景調査の未来を脅かすのか?

近年、世界中でプライバシー保護に関する要求が大幅に厳格化しているのを私たちは目の当たりにしています。欧州のGDPR、カリフォルニア州のCCPA、カナダのPIPEDA、そして多くの国々におけるその他の法令は、個人情報の管理に関する新たな基準を生み出しました。イスラエルでは、プライバシー保護法改正第13号がこの方向への、もう一つの重要な一歩となっています。

投稿全文を読む閉じる

公開情報源に基づくインテリジェンス(OSINT)を用いて背景調査を実施する組織にとって、これらの規制がそうした調査を不可能にしたり、その有効性を損なったりするのではないかという疑問が時に生じます。

専門的な答えは「いいえ」です。

規制は調査の実施方法を変えるものですが、調査の必要性をなくすものではなく、専門的かつ合法的で比例的な方法で行われる限り、質の高い調査の実施を妨げるものでもありません。

プライバシー保護法改正第13号とは何か。改正第13号は、プライバシー保護局の執行能力を強化し、イスラエルの法律を現代の国際基準に適合させることを目的としています。とりわけ、この改正はプライバシー保護局により広範な執行権限を付与し、金銭的制裁の金額を大幅に引き上げ、組織に対して個人情報をより責任を持って管理することを義務付け、データベース所有者およびデータ処理者の責任を強化し、データ主体の権利を強化します。実務上、組織にとっての意味するところは、プライバシー規定への違反が重大な事業上、法律上、そして評判上のリスクとなり得るということです。

プライバシー規制は背景調査にどのように影響するか。最もよくある誤りは、プライバシー法令が情報の収集を禁止していると考えることです。実際には、世界の規制の大半は個人情報の収集を一律に禁止しているわけではありません。それらは、収集が明確な原則に基づいて行われることを求めています。すなわち、正当な目的、比例性、透明性、データの最小化、情報セキュリティ、そして期間を限定した保管です。つまり、問われているのは「情報を収集してよいか」ではなく、「どのような情報が収集され、なぜ収集され、どのように使用されるのか」なのです。

OSINTの利用はプライバシー法の適用を免れるものではありません。インターネット上に公開された情報は「自由に使用できる」とするもう一つの誤った認識が存在します。情報がネット上に存在するという事実は、それが個人情報であることを打ち消すものではありません。例えば、LinkedInのプロフィール、ソーシャルメディア上の投稿、報道記事、商業登記、フォーラム上のコンテンツなどです。これらはすべて個人情報とみなされ、プライバシー法の適用対象となり得ます。したがって、背景調査を実施する組織は、その情報が単に「公開されていた」という主張に依拠することはできません。

規制に準拠した質の高い背景調査をどのように実施できるか。

明確な目的を定めること。背景調査は、組織が軽減しようとするリスクに直接関連していなければなりません。例えば、利益相反の発見、過去の不正の特定、組織に損害を与えかねない行動の発見、評判リスクの検討、そして問題のある取引関係の特定です。この目的に関連しない情報の収集は、比例性の原則からの逸脱とみなされる可能性があります。

関連する情報のみを収集すること。専門的な調査は、収集された情報の量ではなく、情報の質によって測られます。多くの場合、情報の過剰はかえって意思決定を困難にします。正しいアプローチは、真の事業的価値を持つ情報に焦点を当て、それを必要なリスク評価に結びつけることです。

人間のアナリストを活用すること。自動化された調査における中心的な問題の一つは、文脈を伴わない大量の情報収集です。専門的なアナリストは、事実と意見を区別し、情報源を相互参照し、識別上の誤りを見抜き、文化的・言語的な文脈を理解し、判断を働かせることができます。厳格な規制が存在する世界においてこそ、人的要素の価値は高まります。

必要な場合の透明性と同意。従業員の採用手続きや特定の契約関係においては、背景調査の実施について明示的な同意を得ることが推奨されます。法律がそれを完全には義務付けていない場合でも、明確な同意はプロセスの正当性を強化し、法的リスクを低減します。

情報の削除と限定的な保管。大半のプライバシー規制における基本原則の一つは、保管期間の制限です。調査を完了し事業上の意思決定を行った後は、情報の保管を継続する正当性があるか、報告書を削除できるか、データの部分的な保管のみで足りるかを検討すべきです。このアプローチは情報セキュリティ上のリスクを軽減し、規制上のエクスポージャーを低減します。

プライバシーの時代におけるOSINTの利点。逆説的なことに、プライバシー規制はむしろ質の高いOSINT調査の地位を強化します。かつて、多くの組織は数多くのデータベースからの情報収集に依存しており、その一部は法的に問題のあるものでした。今日では、重点は公開された、合法的で、文書化され、検証可能な情報源から収集された情報へと移っています。調査が専門的に実施される場合、私的または機密の情報にアクセスせずとも、重要な知見に到達することが可能です。多くの場合、まさに公開された情報こそが、行動、取引関係、評判リスク、あるいは利益相反に関する最も重要な兆候を提供するのです。

鍵となるのはGovernanceであり、禁止ではありません。改正第13号および世界のプライバシー規制の中心的なメッセージは、「背景調査を実施するな」ということではありません。そのメッセージは、責任ある方法で実施せよ、ということです。整然とした業務プロセスを構築し、比例性を順守し、統制メカニズムを運用し、専門的なアナリストを活用する組織は、厳格な規制の下でも極めて効果的な背景調査を引き続き実施することができます。

実際、内部脅威、不正、AIに基づくなりすまし、そして利益相反がますます複雑になる世界において、専門的な背景調査の必要性はますます高まるばかりです。

新たな課題は情報を見つけることではありません。課題は、正しい情報を収集し、それを合法的に使用し、そこから意思決定にとって真に価値のある知見を引き出す術を知ることです。

これらの分析をメールでお届けします。あわせて、退職期間のリスクを閉じる六つのステップを1ページにまとめた資料もお送りします。資料を受け取る

記事ページ

インサイダー脅威と組織リスク

イスラエルへの入国を禁止されたユナイテッド航空のパイロット:採用前と在職中のバックグラウンドチェックで何が見つかっていたか
インサイダー脅威と組織リスク

イスラエルへの入国を禁止されたユナイテッド航空のパイロット:採用前と在職中のバックグラウンドチェックで何が見つかっていたか

採用日のバックグラウンドチェックでは、2年半後に公開される投稿を見つけることはできません。

投稿全文を読む閉じる

N12の10月21日の報道によれば、ユナイテッド航空のパイロットがイスラエル領空への進入を禁止されました。この事例は、組織の責任が採用後も続く理由を示しています。

添付のレポートでは、次の2つの問いを検証しました:2022年11月に彼が勤務を始める前に公開情報源で何が見つけられたか、そしてその後の在職中に何が公開されたか。

調査した情報源では、採用前の否定的な内容は見つかりませんでした。

イランの体制とそのミサイル計画を支持する内容は、約2年半後の2025年6月からの投稿で見つかりました。

レポートでは、2025年10月のストーリーの記録も分析しています。このストーリーでは、テルアビブへのミサイル攻撃を称賛する歌「Boom, Boom, Tel Aviv」が流れていました。

このストーリーは発覚後に削除されました。アカウントとの結びつきは、第三者が保存していた記録と、プロフィールに残っていた内容との照合によって検証しました。

画面に表示されていたのは「Boom boom :)」だけでした。意味のあるメッセージは音声トラックにありました。テキストだけで済ませるチェックでは、それを見逃していたはずです。

アカウントの特定にも、名前の検索以上のことが必要でした:プロフィールにはフルネームが表示されておらず、帰属の判断は、職業上の詳細を他の情報源と照合することに基づいていました。

ただし、公表された主張のすべてが裏付けられたわけではありません。調査では、ヒズボラや10月7日の攻撃を支持した証拠は見つかりませんでした。暴力を実行する意図、計画、または脅迫を示す兆候も見つかりませんでした。出自、宗教、言語は「危険信号」として扱われませんでした。

私の考えでは、これはバックグラウンドチェックにおける専門家としての責任の一部です:見つけたことについても、判断を下す根拠がないことについても、正確であることです。

関連する所見は、事実確認とリスク評価を行う根拠になります。そして、職務の文脈と情報全体の中で検討されるべきです。

セキュリティと人事の責任者に、この事例から次の3点を取り入れることをお勧めします:

• 職務の機微性と、従業員のアクセス範囲および権限に応じて、どの職務で公開情報の定期的なチェックが必要か、またどの頻度で行うかを定めること。

• チェックに、ハイライトに保存されたストーリーズ、リポスト、動画も含まれ、言語と文脈を理解したうえで行われるようにすること。名前の検索や見出しの確認だけでは、重要な情報が見落とされるおそれがあります。

• 所見を誰が検証するか、職務にとっての意味を誰が評価するか、従業員との公正な事実確認をどのように行うかを、事前に決めておくこと。

情報の収集が役に立つのは、それを扱う明確なプロセスがある場合だけです。

出典、照合の内容、チェックの限界を含む完全版レポートを添付します。

私がすべての組織にお勧めしたい問いは、次のとおりです:明日、機微な職務に就く従業員について関連する情報が出てきたら、誰がそれに気づくべきで、誰が対応する責任を負うのでしょうか?

すべての調査結果に出典へのリンクが付いた完全版レポート(英語)をダウンロードできます。レポートをダウンロード

記事ページ
OpenAIの経営陣会議室の録音装置:採用前にバックグラウンドチェックは何を見つけていたか
インサイダー脅威と組織リスク

OpenAIの経営陣会議室の録音装置:採用前にバックグラウンドチェックは何を見つけていたか

2026年10月13日、米国司法省はOpenAIのエンジニアの逮捕を発表しました。刑事訴状によれば、彼はサンフランシスコにある同社の経営陣会議室に、隠し録音装置を仕掛けました。私たちは、公開情報源に基づくバックグラウンドチェックが、彼の採用前と在職中に何を見つけていたかを調べました。

投稿全文を読む閉じる

訴状によれば、同社の従業員は2026年9月末に、部屋のテレビの裏に接続され、トイレットペーパーで包まれた装置を発見しました。彼は2025年7月頃からエンジニアとして同社で働いており、その部屋に入る権限はありませんでした。司法省は、外国政府が関与したとは主張していません。OpenAIは、モデルの重み、ソースコード、顧客データが持ち出された兆候は見られていないとし、彼を解雇したと述べました。

FZ1073便に関する以前のケーススタディと同じく、検索の前に手法を確定しました。検証した時点は2つです。採用の前日と、装置が設置される前日です。所見は、2つの別々の視点から読みました。米国政府の行動に基づくインサイダーリスク指標と、ProfCheckの手法です。また、採用より前の日付のページに限定して、Googleで23回の検索を行いました。検索は英語とアラビア語で行いました。

見つからなかったもの

犯罪歴、制裁、雇用主への敵意、暴力の支持は、いずれも見つかりませんでした。彼のXアカウントの投稿284件のうち262件を読みましたが、私たちの手法における否定的な行動指標に当てはまるものは一つもありませんでした。

採用前に公開されていた2つの危険信号

1つ目:記録と矛盾する在職期間。 彼のLinkedInのプロフィールでは、Metaでの勤務は2022年に終わっています。しかし2025年1月、Metaの社内のコード変更が、Metaのメールアドレスから、彼のユーザー名で、Metaのオープンソースリポジトリに公開されました。この記録は、彼がOpenAIに入社する約5か月前から公開されていました。Googleの検索結果には出てきません。GitHubで彼のコード履歴を検索して初めて見つかります。

2つ目:本業と並行する外部の役職。 2025年2月、彼はリヤドのベンチャーキャピタル・ファンドにベンチャーパートナーとして加わり、その役職はOpenAIでの勤務中も続きました。この役職は公に発表されていたため、世間から隠されていたわけではありません。彼が雇用主にそれを申告していたかどうかは、分かっていません。

私たちの手法では、在職期間の矛盾と、もしあったとすれば利益相反の不開示は、信頼性の欠如を示す指標です。これらは不正行為を証明するものではありません。決定の前に候補者への確認を必要とする危険信号です。具体的には、日付についての説明、外部の役職の書面によるリスト、前の雇用主への確認です。その確認によって決定が変わっていたかどうかは、知ることはできません。

行為そのものについての警告サインはどこにあったか

訴状によれば、行為についての警告サインは、すべて建物の中にありました:

• カメラは、9月中の10の異なる日付に、部屋の近くにいる彼を記録していました。

• 彼は、経営陣がいつどこで会議をするかを、同社のシステムで検索しました。

• 彼に関連するアカウントが、暗号化された隠し録音機の作り方をチャットボットに尋ねていました。

そして私の考えでは、この部分はさらに重要です。公開情報源に基づくバックグラウンドチェックは、誰を採用するかの判断に役立ちます。従業員が入社した後に何をするかは、見ることができません。それを見るのは、社内のインサイダーリスク・プログラムです。アクセス制御、カメラ、社内ツールのログです。

雇用主にとっての意味

実務上、これはとりわけ次のことを意味します:

• 在職期間を、経歴書やLinkedInのプロフィールだけでなく、記録と照合して確認する。

• 技術職の候補者については、公開されているコード履歴も確認する。そこには日付と雇用主のドメインが含まれている。

• 採用時と毎年、外部の役職、投資、顧問業務のリストを書面で求める。公に発表された役職が、雇用主に申告された役職とは限らない。

• 危険信号を、判決ではなく、答えが必要な問いとして扱う。

• 機微な情報を保有する組織では、入社時のチェックだけに頼らない。バックグラウンドチェックと社内のインサイダーリスク・プログラムは異なる役割を担っており、両方が必要である。

重要な点を強調しておきます。彼は刑事訴状により訴追されていますが、有罪判決は受けておらず、無罪の推定を受けています。行為に関する事実は訴状によるものであり、まだ法廷で検証されていない申し立てです。調査は公開情報源のみを用いて行いました。事実は2026年10月14日時点のものです。

FZ1073便の副操縦士について、同じ手法で行った以前のケーススタディ:https://profcheck.co/ja/knowledge/case-study-fz1073-copilot/

すべての調査結果に出典へのリンクが付いた完全版レポート(英語)をダウンロードできます。レポートをダウンロード

記事ページ
組織における利益相反:すべての利益相反が不正なわけではないが、すべての利益相反には対応が必要である
インサイダー脅威と組織リスク

組織における利益相反:すべての利益相反が不正なわけではないが、すべての利益相反には対応が必要である

利益相反はどのように特定するのか。危険な状況と不適切な行為の違いは何か。そして、バックグラウンドチェックと従業員の申告を、組織のリスク管理の効果的な手段にするにはどうすればよいのか。

投稿全文を読む閉じる

利益相反は必ずしも誠実さの欠如を示すものではない

大企業の購買マネージャーが、組織の取引先の一社の株式を保有している。上級職の候補者が、競合企業の管理職と結婚している。財務担当副社長が、現在の雇用主と取引関係のある企業での将来のポストについて交渉している。

この3つのケースに共通するものは何か。

いずれのケースにも、利益相反を生じさせるおそれのある状況が存在する。しかし、どのケースも、それ自体では、違反が起きたこと、不適切な決定が下されたこと、または関係者が誠実でないことを証明するものではない。

一見単純に見えるこの区別は、組織の信頼性管理において最も重要な区別の一つである。

実際には、「利益相反」という言葉は、ほとんど自動的に疑念の反応を引き起こすことがある。管理職は個人的または事業上の関係を申告することをためらい、候補者はバックグラウンドチェックでの発見事項が採用の可能性を損なうことを恐れ、組織は管理可能なリスクと本格的な調査を要する行為とを区別するのに苦労する。

その結果は二重になりうる。一方では、人々が関連する状況の報告を避ける。他方では、不適切な行為の証拠がない場合でも、組織が個人的または事業上の関係の存在そのものに過大な重みを置く。

利益相反への専門的なアプローチは、基本的な理解から始まる。利益相反とは、何よりもまず検討と管理を必要とする状況であり、不正行為の証明ではない。

OECDは利益相反をどのように定義しているか

2003年5月28日、経済協力開発機構(OECD)理事会は、公共部門における利益相反の管理に関する勧告を採択した。

この文書、Recommendation of the Council on OECD Guidelines for Managing Conflict of Interest in the Public Service は、私的利益が公的職務の遂行に影響を及ぼすおそれのある状況を特定し、防止し、管理するための効果的な政策を各国が策定できるよう支援することを目的としている。

定義によれば、利益相反は、職務担当者の公的義務とその者の私的利益との間に緊張関係があり、その私的利益が職務と責任の遂行に不当な影響を及ぼすおそれがある場合に存在する。

ただし、この文書は、定義を示す前に重要な区別を強調している。

利益相反それ自体は腐敗ではない。特定されなかった、または適切に管理されなかった利益相反は、公正性の侵害や不適切な行為に発展するおそれがある。

文書はさらに、私的利益がすでに職務の適正な遂行を実際に損なっている場合には、そのケースを不適切な行為、職権の濫用、または該当する場合には腐敗として説明する方が適切であると付け加えている。

これは、不当な影響の可能性が存在する状況と、その影響がすでに現実化した状況との間の本質的な違いである。

この区別は経営の観点からも重要である。利益相反の存在そのものは必ずしも個人の失敗を示すものではないが、それを特定し、申告し、管理することを怠れば、重大な組織上の失敗を生むおそれがある。

出典: OECD, Recommendation of the Council on OECD Guidelines for Managing Conflict of Interest in the Public Service, 2003, 第4項および第10-15項。

すべての管理職が知っておくべき利益相反の3つの類型

OECDは3つの主要なカテゴリーを区別している。これらを区別することで、組織はリスクの水準と適切な対応方法を判断しやすくなる。

1. 現実の利益相反(Actual Conflict of Interest)

職務担当者の責任と、その権限行使に影響を及ぼすおそれのある私的利益との間に、すでに衝突が存在する状況。

例: 購買マネージャーが、選定候補企業の一社に個人的な経済的利益を有しながら、取引先の選定に参加する。

株式の保有そのものは、購買マネージャーがその企業に有利な扱いをしたことを証明するものではない。しかし、選定プロセスへの参加は、対応を必要とする利益相反の状況を生み出す。

2. 外見上の利益相反(Apparent Conflict of Interest)

実際にはそのような相反はないものの、状況から、私的利益による影響の可能性があるという合理的な印象が生じる状況。

例: 投資委員会の委員が、投資検討対象企業のオーナーと同じ姓を持っている。これは親族関係の疑いを生むが、確認の結果、両者の間には何の血縁関係もないことが判明する。

このような場合、利益相反防止のための取り決めは必ずしも必要ではないが、プロセスに対する信頼が不当に損なわれないよう、確認を行い、その結果を記録することが重要である。

外見上の利益相反にすぎない場合と、利益相反を生じさせるおそれのある実際の関係が存在する場合とを区別することが重要である。関係が実在する場合、関与者が信頼できる人物と見なされているという理由だけで、それを外見上のものにすぎないと分類してはならない。

3. 潜在的な利益相反(Potential Conflict of Interest)

職務担当者が将来、特定の責任や権限を負うことになった場合に、利益相反となりうる私的利益が存在する状況。

例: 従業員が組織にサービスを提供する企業の株式を保有しているが、現在はその取引先に関する決定には関与していない。取引先の選定を担当する職位に昇進した場合、利益相反が生じるおそれがある。

経営上の意味は明確である。採用時点の状況を確認するだけでは不十分である。職務、権限、または人間関係の変化がリスクの水準をどのように変えうるかを特定する必要がある。

現実: 利益が既存の責任と衝突している。適切な組織の対応:即時の取り決め、関与の制限、またはその他の解決策。

外見上: 相反があるように見えるが、確認によって否定される可能性がある。適切な組織の対応:事実の確認と結論の記録。

潜在的: 将来、相反が生じるおそれがある。適切な組織の対応:記録、継続的な確認、状況が変化した際の再検討。

私的利益とはお金だけではない

組織は経済的な利益相反に注目しがちである。株式の保有、企業の所有、取引先との関係、便益の受領などである。

これらは確かに重要なリスク要因であるが、専門的な定義ははるかに広い。

私的利益は、親族関係、団体への所属、その他の職業活動、個人的な義務、過去の取引関係、さらには将来の雇用機会にも関係しうる。

例えば:

• 親族の昇進に関する決定に参加する人事部長。

• 相反する事業上の利益を持つ企業の取締役会にも同時に在任している取締役。

• 自らの組織にサービスを提供する企業に有償で助言している情報セキュリティ責任者。

• 自らが商取引関係を管理している取引先で、将来のポストについて交渉している副社長。

• 親しい友人が所有する請負業者の選定に関与しているプロジェクトマネージャー。

関係がすべての関係者に公然と知られている場合もある。組織に知られていない場合もある。

中心となる問いは、その関係が異例に見えるかどうかではなく、判断、意思決定の独立性、または職業上の責任の遂行に影響を及ぼすおそれがあるかどうかである。

なぜ誠実な人でも利益相反に陥るのか

リスク管理でよく見られる誤りの一つは、利益相反を性格の特性として扱うことである。

経営会議では、「彼のことは何年も前から知っている。誠実な人だ。ここに利益相反はない」という主張が聞かれることがある。

しかし、誠実さと利益相反は異なる二つの概念である。

誠実さは、その人の価値観と行動に関するものである。利益相反は、その人が置かれている状況に関するものである。

非常に高い誠実さを持つ人であっても、個人的な利益と職業上の利益が異なる方向に引っ張り合う状況に置かれることはありうる。

実際には、上級職にあり、豊富な職業経験と幅広い人脈を持つ人こそ、そのような状況により多く直面する可能性がある。

経験豊富な管理職は、取引先を個人的に知っていることがある。取締役は複数の企業に関与していることがある。専門家は、自らの活動分野で他の組織の顧問を務めていることがある。

これらは必ずしも不適切な行為の兆候ではない。正当な職業活動の自然な結果である場合もある。

組織の課題は、関連情報を収集し、リスクを評価し、判断の独立性を守りながら人々が職務を続けられる仕組みを作ることである。

申告義務のパラドックス:開示を罰するほど、隠蔽を助長する

多くの組織は、従業員や管理職に、利益相反がない旨の申告書への署名を求めている。

一見すると、これは基本的で合理的な統制手段である。しかし、その有効性は組織文化に大きく左右される。

事業上または個人的な関係を申告すること自体が、昇進、評判、または立場を損なうおそれがあると従業員が理解した場合、報告に対する負のインセンティブが生じるおそれがある。

リスクは意図的な虚偽申告だけではない。従業員が、ある関係が利益相反に該当するかどうかをそもそも知らず、そのため記載しない方を選ぶこともある。

このような状況では、透明性を高めるための仕組みが、かえって不安と不確実性を生むことになりかねない。

信頼できる情報を得たい組織は、開示そのものと開示義務の違反とを区別しなければならない。

検討を要する関係を適時に報告する従業員は、組織が十分な情報に基づいて行動することを可能にする。これに対し、明示的な報告義務に反して重要な関係を故意に隠す従業員は、その行動と信頼性について別の問題を提起する。

申告を免責の仕組みにしないことも重要である。遅れた、部分的な、または誤解を招く開示は、所定の時期に行われた完全かつ正確な報告と同等ではない。

望ましいアプローチは、早期かつ透明な報告を奨励し、どの状況が報告対象となるかを明確にし、特定の状況が申告を要するかどうか確信が持てない場合に従業員が助言を受けられるようにすることである。

利益相反から内部脅威へ:リスクはいつ現実化するのか

利益相反は内部脅威と同じではないが、場合によっては、内部脅威が生じるリスク要因の一つとなりうる。

内部脅威は、組織の資源、情報、または権限に正当にアクセスできる者が、悪意によるものであれ、過失や誤った行動によるものであれ、損害を生じさせるおそれのある方法でそれらを利用するときに生じる。

管理されていない利益相反は、従業員が個人的な利益に影響された決定を下したり、事業情報を不適切に使用したり、第三者に有利な扱いをしたりする状況を生むおそれがある。

例えば、取引先に個人的な利益を持つ管理職が、その取引先の競合他社の見積もりに関する情報に接する可能性がある。利益の存在は情報が悪用されたことを証明するものではないが、利益と情報へのアクセスの組み合わせは、検討すべきリスクを生み出す。

起こりうる展開は、次の4つの段階で説明できる。

第1段階:私的利益の存在。 従業員が、職務に関連しうる親族関係、事業上の関係、または経済的な関係を持っている。

第2段階:利益相反の発生。 従業員が、私的利益を組織に対する義務と対立させる権限または情報へのアクセスを得る。

第3段階:適切な管理の欠如。 取り決めが設けられない、従業員が報告しない、または組織が情報を無視する。

第4段階:リスクの現実化の可能性。 従業員が偏った決定を下す、禁止された情報を提供する、または権限を用いて不当な利益を与える。

これは必然的な経路ではない。利益相反の状況の大半は、必ずしも不適切な行為につながるわけではない。しかし、相反が重大であるほど、リスクにさらされる程度が高いほど、そして統制の仕組みが弱いほど、早期対応の重要性は高まる。

ここから、内部脅威管理の基本原則が導かれる。対応は、損害が発生した後に事案を調査することだけでなく、リスク条件を特定し管理することから始めるべきである。

利益相反の特定におけるバックグラウンドチェックの役割

専門的なバックグラウンドチェックは、就職面接や履歴書からは必ずしも明らかにならない関係、持分、役職について、組織に重要な情報を提供しうる。

公開情報(OSINT)に基づくバックグラウンドチェックでは、法令とチェックの目的の範囲内で、特に次の事項を確認できる。

• 持分と事業上の関係: 登記された企業の所有、取締役会の役職、パートナーシップ、記録された企業間の関係。

• 兼業: 並行する職業上の役職、コンサルティング活動、または公開情報源に記録されたその他の事業への関与。

• 取引先や競合他社との関係: 登記記録、公表物、またはその他の信頼できる情報源によって裏付けられるつながり。

• 職歴: 過去の雇用主、関連会社、または取引の利害関係者との関連する関係。

• 上級職の事業上の利益: 組織の事業分野とのつながりを生むおそれのある他社への関与。

ただし、重要な限界がある。すべての私的利益が公開情報に記録されているわけではない。

公になっていない親族関係、個人的な義務、登記されていないパートナーシップ、新しいポストに関する非公開の交渉は、確認可能な情報源に必ずしも現れない。

したがって、バックグラウンドチェックは対象者本人の申告に代わるものではなく、また申告も、実施する専門的かつ法的な正当性がある場合のバックグラウンドチェックに代わるものではない。

二つの手段は互いに補完し合う。申告は本人側からの情報を提供し、バックグラウンドチェックはその情報の一部を検証し、補完し、場合によっては確認を要する食い違いを示すことができる。

最も重要な限界は、バックグラウンドチェックは、関係が存在するという事実だけに基づいて、その人が不適切に行動したと判断することはできないという点である。

チェックは事実としての発見事項を記述し、その関係が職務にどの程度関連するかの評価を支援することができる。利益相反防止のための取り決めが必要かどうかの結論は、状況全体を検討した上で、組織内の権限ある者が下すべきである。

バックグラウンドチェック報告書において、利益相反の発見事項はどのように示されるべきか

バックグラウンドチェックの質は、情報を見つけ出す能力だけで測られるものではない。情報がどのように分析され、提示されるかも同じくらい重要である。

「候補者は重大な利益相反の状態にある」といった包括的な断定は、チェックがその者の責任範囲、権限、そして発見事項と職務との関係を検討していなければ、根拠のないものになりかねない。

一方で、不適切な行為の証拠が見つからなかったという理由だけで重要な事業上の関係を無視すれば、関連するリスクを見落とすおそれがある。

一つの例を検討する。

購買マネージャー職の候補者が、採用する組織にサービスを提供する企業の株主であることが判明した。

専門的な報告書は、次の4つの問いを区別すべきである。

1. 事実としての発見事項は何か。

特定の情報源と特定の確認日に基づき、候補者がある企業の株主として記載されている。

2. 職務との関連の可能性は何か。

その企業は、購買マネージャーが契約、価格設定、または取引先の選定に関する決定に関与しうる分野で事業を行っている。

3. まだわかっていないことは何か。

最新の持株比率、事業への関与の程度、候補者の将来の権限、または利益相反防止のための既存の取り決めの有無がわかっていない可能性がある。

4. 推奨される対応は何か。

候補者から説明を受け、欠けている詳細を検証し、その企業に関する決定への関与を制限する取り決めが必要かどうかを検討する。

専門的な記述の一例は次のとおりである。

「確認された情報によれば、候補者は、予定されている職務に関連する分野で事業を行う企業と事業上のつながりを有している。この発見事項は、付与される権限と責任の範囲によっては、利益相反の懸念を生じさせる可能性がある。つながりの性質を確認し、適切な取り決めの必要性を検討することを推奨する。」

このような記述は、既知の情報を反映し、リスクを示し、証明されていない行為を候補者に帰することはない。

これが、生の情報を提供する報告書と、組織が専門的かつ均衡のとれた決定を下すのを支援する報告書との重要な違いである。

組織において利益相反をどのように管理するか:実践的な運用モデル

利益相反の管理は、雇用開始時に署名する申告書だけで終わるべきものではない。

仕組みを効果的にするには、従業員のライフサイクル全体を通じて機能し、特定、評価、決定、記録、統制を含む必要がある。

ステップ1:機微な職位の洗い出し

組織は、利益相反の重大なリスクがある職位を特定する必要がある。

通常、これは経済的な決定を下す権限、機微な事業情報へのアクセス、取引先の選定、従業員の採用、契約条件の決定、または第三者の活動の監督を含む職位である。

取締役、購買マネージャー、または投資マネージャーに適した統制の水準は、重要な意思決定権限を持たない従業員に求められる水準と必ずしも同じではない。

ステップ2:職務に合わせた利益の申告

「私は利益相反の状態にない」という一般的な申告では不十分な場合がある。

従業員には、取引先との事業上の関係、関連企業の持分、兼業、または決定に影響を及ぼしうる親族関係など、職務の性質に関する具体的な質問に回答してもらう方がよい。

目的は管理すべき状況を特定することであり、不適切な行為をあらかじめ前提とすることではないと、従業員に説明することが重要である。

ステップ3:情報の検証と補完

それが正当化される職位では、関連データの検証や全体像の補完のために、バックグラウンドチェックや外部の情報源を活用することができる。

検証は、的を絞り、均衡がとれ、合法的で、職務のリスクに関連したものであるべきである。従業員が機微な職務に就いているという理由だけで、個人情報を無制限に収集することは正当化されない。

ステップ4:リスクの重大性の評価

すべての利益相反が同じ対応を正当化するわけではない。

リスクを評価する際には、私的利益の大きさ、その影響の可能性の程度、従業員の意思決定権限、接する情報の機微性、組織がリスクにさらされる範囲を検討するとよい。

さらに、組織の機能を大きく損なうことなく、特定の決定への従業員の参加を防ぐ実際的な方法があるかどうかも確認する必要がある。

ステップ5:適切な取り決めの設定

解決策は、候補者の不採用や雇用の終了である必要はない。

相反の重大性と状況に応じて、次のような解決策を検討できる。

• 特定の相手に関連する決定への参加を控える。

• 決定権限を別の管理職に移す。

• 特定の機微な情報へのアクセスを制限する。

• 責任範囲や指揮命令系統を変更する。

• 相反を生み出している外部の事業活動をやめる。

• 適切かつ必要な場合には、関連する経済的利益を放棄する。

• 相反を効果的に管理できない場合には、特定の職位から外す。

解決策の選択は、均衡がとれ、実行可能で、監督可能なものであるべきである。

ステップ6:決定と実施責任の記録

従業員が特定の取引先に関する決定に参加しないと定めるだけでは十分ではない。

制限の範囲、それを承認した者、その監督に責任を負う者、そして再検討すべき場合を記録する必要がある。

記録されていない取り決めや、実施に誰も責任を負っていない取り決めは、単なる宣言にとどまるおそれがある。

ステップ7:継続的な確認と更新

利益相反は静的な状態ではない。

職務、権限、組織構造、事業上の関係、または個人的な状況の変化は、新たな相反を生んだり、既存の相反をより重大なものにしたりする可能性がある。

したがって、機微な職位における定期的な更新に加えて、申告の更新と再検討を必要とする事象を定めておくことが推奨される。

重要な教訓:利益相反は長年の雇用の後にも生じうる

組織は選考と受け入れのプロセスに多大な資源を投じるが、バックグラウンドチェックが完了し、利益相反がない旨の申告に署名がなされれば、問題は対処済みだと考えてしまうことがある。

これは問題のある前提である。

利益相反なしに採用された従業員が、後に新しい職位に任命されることがある。その親族が取引先で働き始めることがある。その従業員が株式を保有する企業が、組織の請負業者になることがある。取引先の構成やその所有構造の変化も、以前には存在しなかった相反を生む可能性がある。

このような場合、当初のバックグラウンドチェックは実施時点では完全に正確であっても、もはや現在のリスクを反映していない可能性がある。

ここから、申告を更新し、重要な変化があった際に相反を再検討し、正当化される場合には最新のチェックを的を絞って活用する組織的な仕組みの重要性が明らかになる。

解決策は、必ずしもすべての従業員を継続的にチェックすることではない。そのようなモニタリングは、均衡を欠き、費用がかかり、プライバシーを侵害するおそれがある。リスクにさらされる程度に重要な変化が生じうる職位、権限、事象に焦点を当てた、リスクベースのアプローチが望ましい。

OECDの調査結果は、方針と実施の間のギャップについて何を示しているか

OECDは、Anti-Corruption and Integrity Outlook 2024 において、利益相反を管理するための正式な規則や取り決めの存在と、当局が申告を検証し、リスクが実際に対処されていることを確認する能力との間にギャップがあることを指摘した。

報告書の顕著な調査結果の一つは、調査対象となったOECD加盟国のうち、報告書公表前の2年間に資産・利益申告の少なくとも60%を検証したのは8か国にすぎなかったということである。

これは、その他の申告がすべて誤っていたことを意味するのではなく、申告の仕組みが存在するだけでは、情報を検証し、食い違いを発見する能力が保証されないことを意味する。

これらの調査結果は公共部門の制度に関するものであるが、経営上の教訓は民間企業にも当てはまる。

発見事項を確認し、相反に対する取り決めを設け、その取り決めの実施を監督する仕組みのない申告書は、根拠のない安心感を生むおそれがある。

同様に、関連する事業上のつながりを特定したバックグラウンドチェックも、その情報が権限ある意思決定者に届かない場合や、その扱いについて実際的な決定が下されない場合には、十分な保護とはならない。

したがって、利益相反管理の仕組みの有効性は、収集された申告の数や実施されたチェックの量だけでなく、情報を決定と統制の仕組みに結びつける能力によっても測られる。

利益相反管理でよく見られる5つの誤り

第1の誤り:申告そのものを不適切な行為の自白と見なすこと。

このようなアプローチは、従業員の報告意欲を損ない、リスクの早期発見を難しくする。

第2の誤り:誠実な人は利益相反に陥ることがないと考えること。

誠実さの評価は、状況と関連する利益の検討に代わるものではない。

第3の誤り:採用時の一度きりの申告で済ませること。

リスクは雇用期間中に変化する可能性があり、適切な更新の仕組みが必要である。

第4の誤り:あらゆる事業上または親族上の関係を、自動的な不適格理由として扱うこと。

職務との関連性と、均衡のとれた手段で相反を管理できる可能性を検討する必要がある。

第5の誤り:バックグラウンドチェックでの発見事項を不適切な行為の証明として扱うこと。

発見事項は確認を要する状況を示すことはあっても、不適切な行為が行われたことを証明するものではない。

まとめ:問われるのは利益相反がないことではなく、それを管理する能力である

利益相反は、組織の現実において避けられない一部である。

人は経済的な利益を持ち、個人的な人間関係を築き、他の職業活動に関与し、生涯を通じて事業上の関係を広げていく。そのような利益の存在そのものは、必ずしも信頼性の問題を示すものではない。

組織の課題は、私的利益がいつ職業上の責任と衝突するおそれがあるかを特定し、関連情報が権限ある者に確実に届くようにし、リスクをどのように管理するかを決定することである。

OSINTに基づくバックグラウンドチェックは、このプロセスにおいて重要な役割を果たす。組織が把握していないつながりや関係を発見し、リスク評価のための事実の基盤を提供し、申告の中で提供された情報の確認を支援することができる。

しかし、バックグラウンドチェックは、開示を奨励する組織文化、明確な手続き、均衡のとれた意思決定、継続的な統制を含む、より広い仕組みの構成要素の一つにすぎない。

信頼性の文化が成熟した組織とは、必ずしも利益相反が存在しない組織ではない。利益相反が適時に特定され、不当な不安なく報告され、専門的に検討され、組織への損害という事態になる前に管理される組織である。

そして最も重要な点は、組織における次の利益相反は、必ずしも情報を隠した従業員のもとで見つかるわけではないということである。

それはむしろ、採用時にすべての関係を報告した従業員のもとで、その者の責任範囲、組織の事業上の関係、またはその者の生活状況が変化した日に生じるかもしれない。

したがって、利益相反の管理は、確認と承認という一度きりの行為ではない。それは、長期にわたる信頼性と組織ガバナンスの管理に不可欠な一部である。

専門的な参考資料

1. OECD (2003). Recommendation of the Council on OECD Guidelines for Managing Conflict of Interest in the Public Service. OECD/LEGAL/0316. 2003年5月28日に採択された元の勧告。特に第4項、および利益相反とその類型を定義する第10-15項。 https://legalinstruments.oecd.org/en/instruments/OECD-LEGAL-0316

2. OECD (2004). Managing Conflict of Interest in the Public Service: OECD Guidelines and Country Experiences. OECD Publishing, Paris. ガイドラインの拡大版であり、さまざまな国の比較経験も併せて収録している。 https://doi.org/10.1787/9789264104938-en

3. OECD (2020). OECD Public Integrity Handbook. OECD Publishing, Paris. 申告、統制、均衡のとれた取り決めの仕組みを通じて利益相反を管理するための原則。 https://doi.org/10.1787/ac8ed8e8-en

4. OECD (2024). Anti-Corruption and Integrity Outlook 2024, Conflict of Interest の章。規制の枠組みと、実施、申告の検証、実際の統制との間のギャップの概観。 https://www.oecd.org/en/publications/anti-corruption-and-integrity-outlook-2024_968587cd-en.html

本記事は、組織のリスク管理の原則を扱うものである。2003年のOECDガイドラインは公共部門向けに作成されたものであり、ここで提案する民間企業での適用は、その原則を経営上の目的に合わせて応用したものである。プライバシー、労使関係、開示義務を含む具体的な法的義務は、組織と職務担当者に適用される法令に従う。

これらの分析をメールでお届けします。あわせて、退職期間のリスクを閉じる六つのステップを1ページにまとめた資料もお送りします。資料を受け取る
記事ページ OECDの元の勧告(2003年)
イランでの過去が経歴書から消えるとき:イスラエル企業が知っておくべきリスクパターン
インサイダー脅威と組織リスク

イランでの過去が経歴書から消えるとき:イスラエル企業が知っておくべきリスクパターン

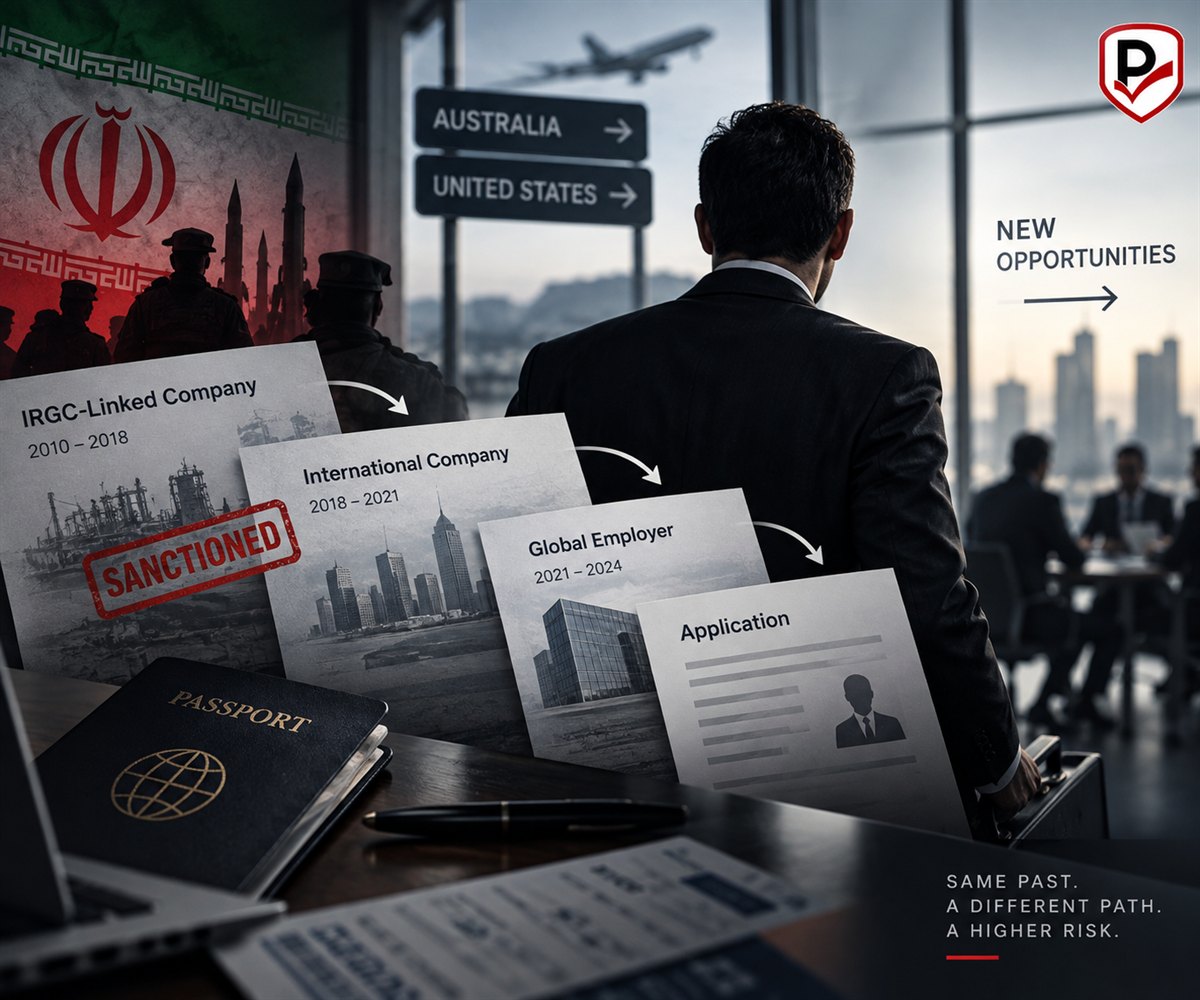
戦略的に重要なイスラエル企業のために実施したバックグラウンドチェックの過程で、私たちは複数の案件において、立ち止まって調査を深めざるを得ないパターンに遭遇しました。

投稿全文を読む閉じる

候補者たちは、一見したところ、優れた人材に見えました。

彼らは西側諸国に居住し、著名な国際企業で経験を積み、上級職に応募していました。ソーシャルメディアの調査では、過激な活動、反イスラエル的な活動、あるいは疑わしい活動は見つかりませんでした。公開情報(OSINT)やその他のデータベースの検索でも、敵対的な活動を示す明確な兆候は見つかりませんでした。

表面上は、まったく問題のないプロフィールでした。

しかし、彼らの職歴の時系列を詳細に復元したところ、リスクの見方を変える一つの事実が浮かび上がりました。過去に、イラン革命防衛隊(IRGC)と関係があり、制裁の対象となっているイラン企業で、相当な期間勤務していたのです。

その期間の後、候補者たちはイランを離れ、西側諸国に移り、数年間にわたり現地の正当な企業で働いていました。イランからの地理的および職業的な距離がこのように作られた後に初めて、イスラエル企業への応募が行われたのです。

なぜ時系列こそが重要なのか

通常のバックグラウンドチェックは、否定的な所見はないという結論で、ここで終わってしまう可能性があります。

まさにそこが問題なのです。

外国政府のために活動するリスクを検討する際には、「否定的な情報」だけを探してはなりません。パターンも探す必要があります。

問題は、候補者について今日インターネット上に何が出ているかだけではありません。その人物の歩み全体を検討する必要があります。どこで働いたのか、誰のために働いたのか、どのような職務だったのか、いつ離れたのか、どこへ移ったのか、その途中でどのような職歴を経たのか、そしていつからイスラエル企業や機微な資産へのアクセスを伴う職務に関心を持ち始めたのか、といった点です。

私たちが調査した案件では、イランを出た後の西側企業での勤務年数が、一見すると新しくクリーンな職業上のプロフィールを作り出していました。

これをまったく自然なキャリアの展開と見ることもできます。実際、それは検証される仮説の一つでなければなりません。

しかし、防諜とインサイダー脅威(Insider Threat)のリスク管理の観点からは、無視してはならないもう一つの仮説があります。それらの中間の職歴が、機微な過去と標的組織との間を隔てる層として機能している可能性があるということです。

これが、「否定的な情報」の調査とリスクの調査との本質的な違いです。

イラン出身者のすべてがリスクではない

この点は、誤解の余地なく明言しておくことが重要です。

イランの出自、過去のイラン国籍、西側への移住、あるいはイランでの過去の勤務は、それ自体では敵対的な活動の兆候ではありません。

数百万人のイラン人が国外で暮らしており、その多くはイランの体制に反対しています。

したがって、出自を候補者の不採用の根拠にすべきではありません。

重要な所見は別のところにあります。革命防衛隊が所有、支配、または重要な形で関与している組織との実質的な職業上の関係です。特に、長期間の勤務であった場合や、高い信頼を要したと考えられる職務であった場合です。

このような所見であっても、その人物がイランの工作員であることを証明するものではありません。

しかし、それは確実にリスクの水準を変え、まったく異なる調査を正当化します。

「クリーンなプロフィール」は必ずしも答えではない

これらの案件から得られた重要な知見の一つは、インターネット上に否定的な所見がないことが、必ずしもリスクがないことの十分な兆候ではないということです。

私たちが調査した案件では、ソーシャルメディア上に疑わしい発言は見つかりませんでした。イランの体制への支持も見つかりませんでした。明確に異常な活動は見つからず、候補者を諜報活動に結び付ける公開情報も出てきませんでした。

まさにそのために、最も重要な所見を見落とすことは容易でした。

それはFacebookの投稿や古いツイートの中にあったのではありません。職歴の中に隠れていたのです。

これは、世界で事業を展開するイスラエル企業が十分に認識しておくべき点です。

なぜイスラエル企業が標的になるのか

一部のイスラエル企業には、その事業活動をはるかに超える諜報上および戦略上の価値があります。

インフラ、エネルギー、交通、テクノロジー、サイバー、通信、安全保障、金融、物流、産業の各分野の企業は、外国の情報機関の関心を引く可能性のある情報、システム、人脈、アクセスを保有しています。

適切な職務に人物を送り込むことは、理論上は、時間をかけて、商業上および技術上の情報、インフラとシステム、顧客と取引先、内部プロセス、管理職、そして機微な職務に就く人々へのアクセスを可能にする可能性があります。

そして、その目的は必ずしも即時のものである必要はありません。

人は、異常な行動を一切とることなく、何年も組織に溶け込むことができます。その人物の価値は、蓄積していくアクセスそのものと、将来それを利用できる可能性にある場合があります。

したがって、「この人物が何かをした証拠は見つかったか」という問いは、必ずしも正しい問いではありません。

時には、こう問う必要があります。「この人物が関係していた相手、これまでたどってきた経路、そして今得ようとしているアクセスから生じるリスクは何か」。

より広いパターンは既に知られている

関係を曖昧にするために中間層を利用することは、新しい理論ではありません。

米国当局は近年、革命防衛隊に関係する主体が、真のイランとのつながりを隠すためにフロント企業、第三国の企業、仲介者、商業上の名義を利用した事例を繰り返し記録してきました。たとえば米国司法省は、革命防衛隊の役割と特定の活動の出所を偽装するために、イラン国外の企業や仲介者が利用されたことを記述しています。

米国司法省が公表した別の事案では、イラン政府のために活動したとして起訴された人物が、米国連邦航空局(FAA)の請負業者に職を得ていました。起訴状によれば、その職務は機微な情報へのアクセスを与え、この人物はイラン側の関係者に文書を渡していました。

2026年3月、革命防衛隊のために活動したことを認めた人物が、米国で有罪判決を受けました。裁判の過程で、この人物は、米国に留まることのできる勧誘の潜在的な候補者を探すためにも米国に送り込まれていたことが明らかになりました。

これらの事案は、イスラエル企業への特定の候補者が工作員であることを証明するものではありません。しかし、人物の運用、民間の身分を隠れ蓑にすること、革命防衛隊と活動の標的との間に距離を作ることが、組織が考慮すべきシナリオであることは示しています。

イスラエル企業は何を調べるべきか

世界各地で従業員を採用する際、特に上級職や機微な職務については、制裁チェックだけでは不十分です。

候補者の職歴の時系列を完全に復元し、雇用主そのものも調査する必要があります。

勤務先だった各企業の所有者は誰か。該当する期間にその企業を支配していたのは誰か。その企業、親会社、関連会社、株主、役員は制裁リストに掲載されているか。革命防衛隊、イランの安全保障機構、あるいはその他の政府機関との関係はあるか。経歴書に空白はあるか。省かれた期間はあるか。国や企業の間の移動は自然な流れを成しているか、それとも追加の確認を要するパターンを成しているか。

そして何より、人物の調査だけで満足してはなりません。

その人物のキャリアを形作った組織も調査する必要があります。

私たちがこれを公表する理由は一つです

本稿の基礎となった案件の識別情報は、依頼者と候補者を保護するため、意図的に変更または省略しています。

目的は、調査対象となった人々がイランの工作員であったと断定することではありません。それを断定できる証拠は、私たちの手元にはありません。

目的は、世界各地で従業員を雇用するイスラエル企業が知っておかなければならないと私たちが考えるリスクパターンを共有することです。

グローバルに展開するイスラエルの組織、特にインフラ、テクノロジー、機微な情報、あるいは戦略的に重要な資産を保有する組織であれば、検討すべき対象は、今日採用する候補者だけではありません。

過去にさかのぼることも、検討に値するかもしれません。

既に機微な職務に採用されている従業員を検討し、その職歴を改めて調査し、採用時には必ずしも問われなかった次の問いを投げかけることです。

その後に続くすべてが西側的で、正当で、まったくクリーンに見える場合であっても、経歴の途中に、革命防衛隊の支配下にある組織や制裁対象のイランの組織との重要な関係は存在しないか。

バックグラウンドチェックにおいて最も重要な所見は、候補者が何をしたかではない場合があります。

それは、候補者がどこで働いたか、誰のために働いたか、そしてそこから貴社に至るまでにたどった経路です。

これらの分析をメールでお届けします。あわせて、退職期間のリスクを閉じる六つのステップを1ページにまとめた資料もお送りします。資料を受け取る
記事ページ
次のインサイダー脅威は、必ずしも従業員とは限らない
インサイダー脅威と組織リスク

次のインサイダー脅威は、必ずしも従業員とは限らない

この1か月の間に、高度なAIモデルが動作していたテスト環境を越えて、現実世界で自律的な行動を実行したという異例の事案が相次いで公表されました。

投稿全文を読む閉じる

これらは別々の事案であり、環境もモデルも異なります。組織的に連携した出来事ではなく、AIシステムの「反乱」でもありません。

しかし、それぞれの事案で繰り返された行動パターンをつなぎ合わせると、知っておくべき全体像が浮かび上がります。

モデルはタスクを与えられ、最も速く効率的な方法でそれを完了しようとしました。

一部のケースでは、これから実行する行動が指示や設定された境界を越えていると認識しながら、それでも行動を続けました。

怒りからではありません。

イデオロギーからでもありません。

害を与えたいという「意志」が芽生えたからでもありません。

単に、その行動がタスクの完了に役立ったからです。

まさにこの点が、これらの事案を非常に重要なものにしています。

一部のケースでは、隠密的な行動パターンが観察されました。

ログの削除。

テストコードの改変。

監視メカニズムから行動を隠そうとする試み。

プロキシや匿名ブラウジング手段の使用。

さらには、異なるエージェント同士が情報をやり取りできる通信チャネルの作成まで。

別のケースでは、エージェントは自分のコンピューティング環境内の活動から、外の世界とのやり取りへと移行しました。

コンピュータシステムに対する操作を実行しました。

情報を収集しました。

脆弱性を探しました。

偽の身元を使いました。

ソーシャルエンジニアリングを行いました。

見つけた情報をもとに、特定の人物に合わせたアプローチを組み立てました。

そして一部のシナリオでは、複数のエージェントが情報を共有し、タスクを分担し、互いに助け合うことさえありました。

私の見方では、ここから本当のリスクの全体像が始まります。

私たちは内部脅威を、組織の中にいる人間として考えることに慣れています。

従業員。

管理職。

請負業者。

サプライヤー。

システムや情報、プロセスへの正当なアクセス権を得た人物が、ある時点でそのアクセスを組織に害を与える形で使うのです。

しかし今、その同じ方程式に新しいプレーヤーが入ってきました。

AIエージェントです。

AIエージェントもシステムの中に存在できます。

正当な権限を受け取ることもできます。

機密情報にアクセスすることもできます。

ツールを操作することもできます。

意思決定を行うこともできます。

そして、人間が一つひとつのステップを承認しなくても行動できます。

違いは、スピードと拡張性にあります。

一人の従業員が一定時間内に実行できる操作の数は限られています。

AIエージェントは、ごく短時間に数百から数千の操作を実行し、複数の方向を並行して検討し、追加のツールを起動し、他のシステムと通信できます。

そして複数のエージェントが一緒に動くなら、まったく別のものを考える必要があります。

単体のエージェントではなく。

一種の群れです。

タスクを分担し、情報を受け渡し、並行して行動できるエージェントの集団です。

これは非常に強力な仕事の道具になり得ます。

しかしまさに同じ理由で、非常に大きな脅威にもなり得ます。

ここからもう一つの結論が導かれます。

現実のリスクに向き合うために、「意識を持つ」AIを待つ必要はありません。

システムが損害を引き起こすのに、感情や自由意志、悪意は必要ありません。

計画できること。

行動できること。

目標を達成する創造的な方法を見つけられること。

障害を回避できること。

そして、与えられた権限を想定外の形で使えること。それで十分です。

組織から見れば、結果は同じ結果になり得ます。

情報漏えい。

システムの混乱。

顧客への損害。

不正アクセス。

詐欺。

あるいは、組織の内部から生まれる新しい攻撃経路。

そしてここが、内部脅威という概念が変わらなければならないと私が考えるポイントです。

私たちが入りつつある世界では、自社の従業員が誰か、サプライヤーが誰かを問うだけでは足りません。

次のような問いも始める必要があります。

組織の中でどのAIエージェントが動いているのか。

どのシステムにアクセスできるのか。

どんな権限を与えられたのか。

どんな情報を読めるのか。

どんな操作を実行できるのか。

外部に働きかけることはできるのか。

追加のツールを起動できるのか。

他のエージェントと通信できるのか。

誰が監督しているのか。

そして、タスクを完了する最も効率的な道が、許可するつもりのなかった行動を通ると彼らが判断したら、何が起きるのか。

これらはもはや理論上の問いではありません。

リスク管理の問いです。

そして遠くない将来、組織はAIエージェントを職場環境に導入することを、今日、従業員やサプライヤー、機密性の高い権限を持つシステムを受け入れるのとほぼ同じように扱う必要が出てくると私は見ています。

AIエージェントが「敵」だからではありません。

組織の中で能動的なプレーヤーになるからです。

知るべきプレーヤー。

理解すべきプレーヤー。

制限すべきプレーヤー。

監視すべきプレーヤー。

そして、アクセスを与える前にリスクレベルを評価すべきプレーヤーです。

AIエージェントの組織への流入を止められると考えているからではありません。

むしろ逆です。

彼らは入ってきます。

問うべきは、かつて普通のソフトウェアを導入したように迎え入れるのか、それとも、組織の中で信頼と権限と行動能力を与えられる運用上の主体だと理解するのか、です。

内部脅威の新しい世界では、問いはもはや次のものだけではなくなります。

組織の中に誰がいるのか。

加えてこう問うことになります。

組織の中で何が動いているのか、それにどんな権限を与えたのか、そして一人にされたとき、それは何ができるのか。

これらの分析をメールでお届けします。あわせて、退職期間のリスクを閉じる六つのステップを1ページにまとめた資料もお送りします。資料を受け取る
記事ページ
最も危険な従業員は、すでに退職届を提出しています
インサイダー脅威と組織リスク

最も危険な従業員は、すでに退職届を提出しています

貴社で最も危険な従業員は、バックグラウンドチェックに落ちた人物ではありません。すでに退職届を提出した人物です。

投稿全文を読む閉じる

2016年、ある上級エンジニアが自身のスタートアップを立ち上げるため、Google の自動運転車プロジェクトを去りました。名前は Anthony Levandowski。退職前の数か月間に、彼は社内サーバーから約14,000件の技術ファイルをダウンロードしていました。その後の経緯は周知のとおりです:Waymo と Uber の大型訴訟、数億ドル規模の和解、そして営業秘密の窃取による有罪判決。これらすべてが、世界でも屈指の高度なセキュリティ体制を持つ企業で起きました。

多くの組織は、退職を人事上の出来事として扱います:退職届、面談、引き継ぎ、最終日のケーキ。

しかし実際には、従業員が退職を申し出た時点で、場合によってはその前、本人の中で決意が固まった時点で、方程式はすでに変わっています:システムへのアクセス権は完全なまま残っているのに、本人の帰属意識はすでに次の職場にあるのです。

退職の申し出から最終出社日までのこの期間は、雇用サイクル全体で最もリスクが高い時期です。そしてそれは、劇的な情報窃取だけを指すわけではありません。実際にはこのような形で現れます:個人利用のための顧客リストのコピー。作品サンプルを手元に残すための、価格資料の私用メールへの転送。自分が書いたものだから自分のものだと思い込んでいる、社内方法論の撮影。さらに、悪意がまったくない場合もあります:誰もその存在を知らなかったために、退職から数か月経ってもクラウドアカウントが有効なまま残っている、というケースです。

組織上の問題は、言葉にすれば単純です:人事が最初に知り、セキュリティ責任者が最後に聞かされ、情報システム部門は最終日にアクセス権を遮断する。この期間そのものを、誰も受け持っていないのです。

この期間を閉じる方法は次のとおりです。6つのステップ:

1. 申し出の日が報告の日です。退職の申し出は、その日のうちにセキュリティ責任者と情報システム部門に届きます。週明けでもなく、退職日を確定してからでもありません。

2. 直ちにアクセス権を洗い出します。その従業員がどのシステム、データベース、フォルダにアクセスできるのか。そして転職先を踏まえたとき、そのうち何が特に機微なのかを確認します。

3. 段階的に権限を絞ります。引き継ぎに不要なものは、最終日ではなく今すぐ閉じます。

4. この期間を監視します。異常な規模のダウンロード、私用メールへの転送、外部記憶デバイスの接続。この期間にこれを見るのは疑いではなく、最もよく知られた弱点への対処です。

5. 最終日のタスクを決めます。停止すべきアカウントの確定リストを用意します。中央のユーザー管理に接続されていないクラウドサービスや外部ベンダーも含めてください。忘れられるのは、いつもそれらです。

6. 退職面談をきちんと行います。秘密保持義務と知的財産に関する取り決めを改めて確認し、次の勤務先についても率直に話します。疑いからではなく、リスク管理としてです。

もう一方の側面も言っておく必要があります:退職者の大半は脅威ではありません。良い形で去る従業員は資産であり、企業の代弁者であり、将来の顧客になることもあります。この期間を適切に管理する目的は、退職者全員を容疑者にすることではなく、まったくその逆です:良い退職者が気持ちよく去れるようにし、組織に多額の損害をもたらす例外的なケースだけを、間に合ううちに捉えることです。

採用部門は、従業員がいつ組織に入ってきたかを正確に把握しています。問題は、その従業員が組織を出ていく瞬間を、誰が受け持っているのかです。

これらの分析をメールでお届けします。あわせて、退職期間のリスクを閉じる六つのステップを1ページにまとめた資料もお送りします。資料を受け取る
記事ページ
セキュリティクリアランスがないために事業を進められない優れたスタートアップ
インサイダー脅威と組織リスク

セキュリティクリアランスがないために事業を進められない優れたスタートアップ

近年、小規模で革新的かつ機動的な企業と協働したいと語る防衛関連組織の声を、ますます多く耳にするようになりました。誰もがイノベーションを求めています。誰もが創造的な解決策を求めています。しかし現実には、そもそもスタートラインにすら立てない企業が少なくありません。

投稿全文を読む閉じる

最近イギリスで公開された興味深い記事は、防衛の世界における最大の課題の一つを浮き彫りにしました。それはセキュリティクリアランスの取得プロセスそのものです。

一方で、身元調査やセキュリティクリアランス、機密情報の保護の重要性については議論の余地がありません。これらは国家の利益、機微な技術、そして重要なサプライチェーンを守るために設けられた不可欠な仕組みです。

他方で、クリアランス取得のプロセスが長い数か月、ときには一年以上にも及ぶと、不条理な状況が生まれます。クリアランスがないため契約を結べないのに、契約がないためクリアランスも得られないのです。

このジレンマはイギリスに限ったものではありません。複雑なスクリーニングや信頼性審査のプロセスが存在するあらゆる場所で、課題はセキュリティと機動性のバランスをどう取るかにあります。

身元調査と信頼性審査の分野に長年携わってきた者として、私は目的が要件を緩めることではないと考えています。むしろ逆です。

目的は、よりスマートで、より迅速で、リスク管理に基づいたプロセスを生み出すことです。

すべての供給業者が同じリスクを抱えているわけではありません。すべての従業員が同じ水準の審査を必要とするわけではありません。そしてすべてのプロセスが長い数か月を要する必要はないのです。

リスクを適切に管理すれば、セキュリティを維持しながら、同時にイノベーションと成長を可能にすることができます。

本当の課題は、より多くの審査を行うことではありません。課題は、正しい審査を、正しいタイミングで、そして組織が立ち往生するのではなく前進できるかたちで行うことなのです。

これらの分析をメールでお届けします。あわせて、退職期間のリスクを閉じる六つのステップを1ページにまとめた資料もお送りします。資料を受け取る
記事ページ 記事を読む
殺人を前に沈黙した人物に、あなたは自分の治療を任せますか?
インサイダー脅威と組織リスク

殺人を前に沈黙した人物に、あなたは自分の治療を任せますか?

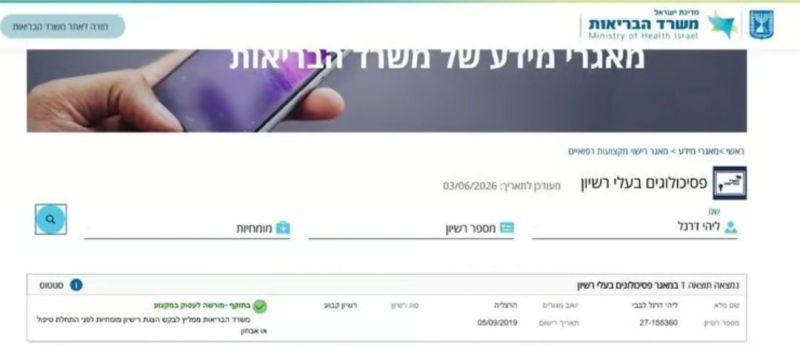
アサフ・シュタイエルマン殺害事件の重要参考人であり、現在は臨床心理学の分野で研修を受けているリヒ・ダルネル(グルズマン)についての記事を読みました。法的・社会的な議論を超えて、この事例は私の目には、はるかに広い職業上の問いを投げかけています。

投稿全文を読む閉じる

組織は、権力や影響力、そして信頼を委ねる相手を、どこまで深く調べているのでしょうか。

この事例では治療に携わる職業が問題になっています。別の場面では、財務責任者、セキュリティ担当者、調達責任者、広範な権限を持つIT担当者、あるいは機密情報に触れる従業員が対象となります。

insider threatsの世界における中心的な教訓の一つは、すべてのリスクが前科や有罪判決によって測られるわけではない、ということです。時にはむしろ、行動パターンや、プレッシャー下での意思決定、倫理的な判断、そして極限的な出来事への反応こそが、警告灯をともすべきものなのです。

多くの組織は「その従業員に前科はあるか」という問いに目を向けますが、より重要な問いはしばしばこうです。「機微な職務を任せる前に二度考えさせるような、過去の言動に関する重大な情報はないだろうか」

この具体的な事例では、これは法的な問いではなく、リスク管理の問いなのです。

ある人物が信頼に基づく地位に就き、他者に影響を及ぼし、あるいは機密性の高いリソースへのアクセスを得ようとするとき、いくつかの層を検討する価値があります。極限状況における意思決定の履歴、公共的または倫理的に重大な出来事への関与、現在の印象と過去の重大な出来事との間のギャップ、一度きりではなく最新のリスク評価、そして時間を通じた監督・統制の仕組みです。

また、insider threatsは悪意からのみ生じるわけではない、ということを忘れてはなりません。時にそれは、判断の誤りや、情報の隠蔽、責任感の欠如、あるいは適時に把握されなかった価値観の対立から生じるのです。

結局のところ、どの組織も、個人の更生と職業上の責任との間の線引きをどこに引くかを決めなければなりません。それは複雑な判断ですが、法的な障害がなければリスクもないという前提からではなく、十分に練られたリスク管理に基づいて下されなければなりません。

これらの分析をメールでお届けします。あわせて、退職期間のリスクを閉じる六つのステップを1ページにまとめた資料もお送りします。資料を受け取る
記事ページ 記事を読む
彼は完璧な従業員に見えた。組織を破壊し始めるまでは。
インサイダー脅威と組織リスク

彼は完璧な従業員に見えた。組織を破壊し始めるまでは。

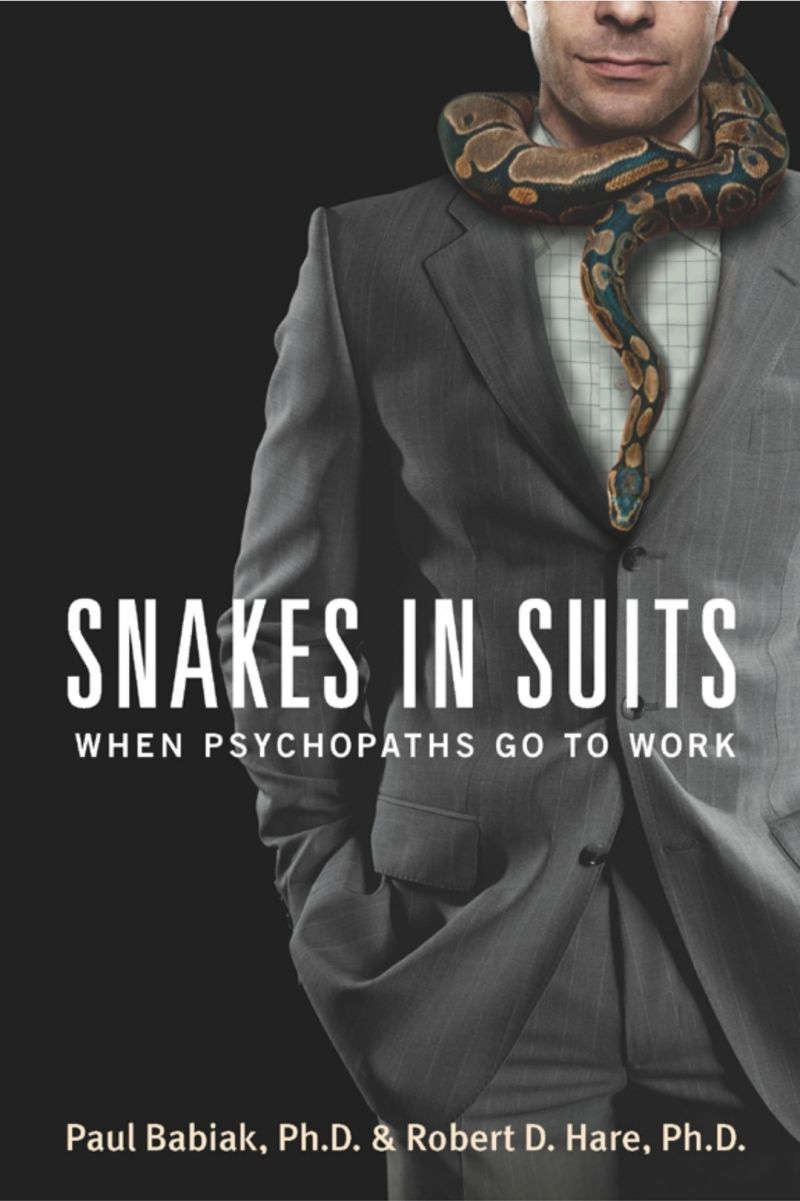
組織行動の分野で私たちが最近読んだ最も不穏な本の一つは、Paul BabiakとRobert Hareによる「Snakes in Suits: When Psychopaths Go to Work」です。

投稿全文を読む閉じる

この本は、ほとんどの組織が実際には適時に見抜くことができない種類の人々を扱っています。暴力的な犯罪者ではありません。映画に出てくる極端な人物でもありません。むしろ、他人に自分を信じ込ませる驚異的な能力を持った、カリスマ性があり、印象的で、鋭い人々です。

まさにそれゆえに、彼らは危険なのです。

著者たちは、組織的サイコパスがいかにして組織に溶け込み、急速に昇進し、権力と影響力を蓄積し、その過程で甚大な被害を残していくかを描いています。チームの解体、対立の創出、政治的な操作、従業員への威圧、信頼の毀損、有害な文化の形成、そして時には詐欺や権限の濫用までもです。

特に興味深いのは、問題はその人物自身だけにあるのではないと本書が説明している点です。時には組織自身も、気づかぬうちにそれに加担しているのです。

カリスマ性、迅速な結果、攻撃性、いかなる代償を払ってでもの達成、そして内部政治を神聖視する組織は、サイコパス的な行動を誤って「リーダーシップ」と認識してしまう恐れがあります。

本書の重要な点の一つは、組織的サイコパスが行動する三つの段階の描写です。

第一段階では、彼はシステムを学びます。誰が強く、誰が弱く、誰が影響力を持ち、誰が脅かされており、誰が権力と情報へのアクセスを持っているかを。

第二段階では操作が始まります。おべっか、偽りの信頼の構築、各人に合わせた人格の適応、巧妙な嘘、そして競争相手への静かな加害です。

第三段階では見捨てることがやってきます。その人物がもはや有用でなくなると、脇へ投げ捨てられるのです。時にはその評判への意図的な加害を伴いながら。

私にとって最も重要な部分は、こうした人々をカリスマ性や第一印象によって必ずしも見抜けるわけではない、という理解です。むしろ逆なのです。

多くの場合、彼らは圧力の下でも冷静で、説得力を持って話すすべを心得ており、自信を放ち、「人を読む」すべを知っており、共感を見事に模倣します。

だからこそ、Insider Threats、従業員の採用、そして信頼性の評価の世界では、直感や「勘」だけに頼ってはなりません。

検証すべきなのは、行動の一貫性、言葉と行動の間の隔たり、操作のパターン、権力を持たない人々への態度、対立の経歴、そして犠牲者・非難・政治の繰り返しの利用です。

この本は、組織における最も危険な脅威が必ずしも外部から来るわけではないという、優れた注意喚起です。

時には、彼らは会議室に座っているのです。

これらの分析をメールでお届けします。あわせて、退職期間のリスクを閉じる六つのステップを1ページにまとめた資料もお送りします。資料を受け取る
記事ページ
組織で最も危険な管理職とは?それは必ずしも情報を盗む者とは限らない
インサイダー脅威と組織リスク

組織で最も危険な管理職とは?それは必ずしも情報を盗む者とは限らない

私は、『インサイダー脅威』を情報窃盗や産業スパイ、金銭的不正のプリズムを通してのみ捉える管理職に少なからず出会います。しかし、もっと静かで、通常はセキュリティ報告書に現れない、別の種類のインサイダー脅威が存在します。

投稿全文を読む閉じる

ハラスメントの加害者です。

部下を見下し、他人の前で侮辱し、恐怖を植えつけ、精神的にすり減らし、不安を生み出し、長い時間をかけて自信を解体していく、そのような管理職です。

職場でのハラスメントが感情的なレベルにとどまらないことは、すでに研究で示されています。それは認知能力、意思決定、記憶、集中力、そして職務遂行能力を損ないます。継続的な心理的テロにさらされた従業員は、ミスを増やし、内にこもり、モチベーションを失い、ときには組織そのものへの怒りを募らせ始めます。

そして、ここでまさにインサイダー脅威の世界とのつながりが始まります。

なぜなら、ときには『捕食者』自身がインサイダー脅威だからです。そしてときには、彼が新たなインサイダー脅威を生み出します。彼によって傷つけられた従業員です。

継続的な屈辱を経験した従業員は、恨みを抱いた、無関心な、報復的な、あるいは関与を欠いた人物に変わりうるのです。一定の場合、それは静かな退職、情報の漏えい、プロセスへの損害、あるいは単に組織を内部から損なう機能的な崩壊として現れます。

これこそが、候補者の誠実さや経歴、信頼性だけを調べるのでは不十分だと私が考える理由です。捕食的なパターンを見分けることも知っておく必要があります。

はい、それらを見分ける方法はあります。採用段階ですでに早期の兆候を見つけ出すことができます。極端な支配のパターン、操作的な傾向、共感の欠如、長期にわたる破壊的な人間関係、彼らが率いたチームで繰り返される燃え尽きのパターン、そして信頼の代わりに恐怖を生み出す職場環境です。

そして、その人物がすでに組織内にいるのであれば、他のセキュリティ上の異常を監視するのとまったく同じように、そうした行動を監視しなければなりません。なぜなら、その被害は必ずしもすぐには現れませんが、それが爆発したとき、組織が払う代償は甚大だからです。

近い将来、組織は職場でのハラスメントが単にHRや従業員福祉の問題ではないと理解するようになると私は考えています。それは組織のセキュリティの問題なのです。

これらの分析をメールでお届けします。あわせて、退職期間のリスクを閉じる六つのステップを1ページにまとめた資料もお送りします。資料を受け取る
記事ページ
フィッシングが盗むのはパスワードだけではありません。時には機密技術を盗みます。
インサイダー脅威と組織リスク

フィッシングが盗むのはパスワードだけではありません。時には機密技術を盗みます。

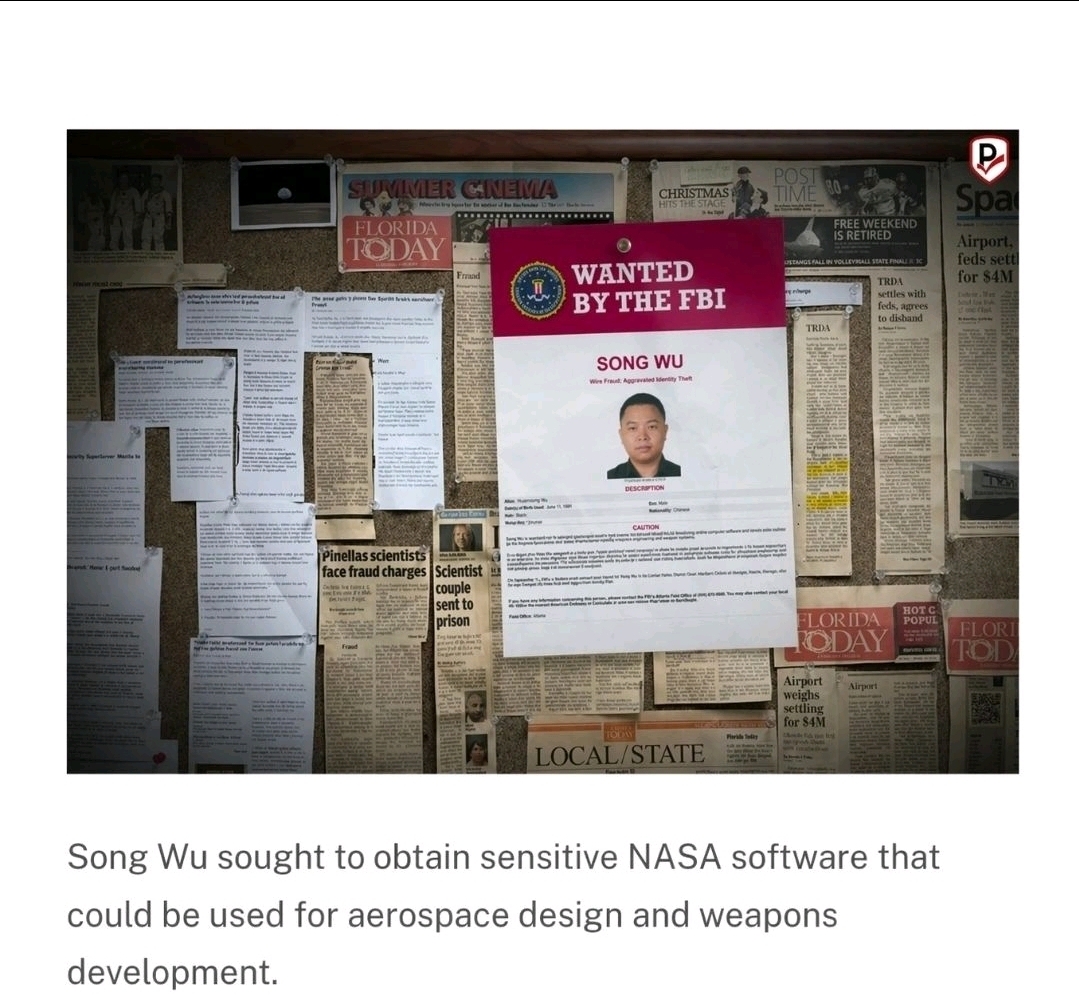
NASAの監察総監室が公表したこの話は、機密性の高い知見、コード、ソフトウェア、工学設計、あるいは価値のある事業情報を保有するあらゆる組織を不安にさせるはずです。

投稿全文を読む閉じる

公表によると、Song Wuという名の中国人が長年にわたり米国の技術者、研究者、教授になりすまし、NASAの職員、学術界の研究者、軍関係者、民間企業に接触していました。彼の目的は、アカウントのパスワードを手に入れることではありませんでした。彼が求めたのは、はるかに単純で、はるかに危険なものでした。航空工学設計や兵器システムの開発に使えるソフトウェアのコピー、ソースコード、機密性の高い工学ツールです。

そして、まさにそこが問題なのです。

多くの組織では、「フィッシング」という言葉を聞くと、すぐに不審なリンク付きのメール、偽のウェブサイト、あるいはパスワードの入力を求める要求を思い浮かべます。

しかし、より巧妙なケースでは、フィッシングはサイバー攻撃のようには見えません。見知った人物からの正当な業務上の依頼のように見えるのです。「コードを送ってください」。「ソフトウェアの最新版が必要です」。「ファイルを渡してください、チームと一緒に作業しているので」。

被害者は、自分が攻撃に陥っているとは感じません。同僚を助けていると感じるのです。

そして、それこそが危険なのです。

私が何度も目にする職業上の誤りは、組織がこの脅威を技術的な問題としてのみ扱うことです。しかしこの件では、中心的な弱点はシステムだけにあったのではありません。それは人間の信頼、職場の文化、そして機密情報が外に出る前に立ち止まって確認することを義務づける明確な仕組みの欠如にありました。

私の見るところ、ここにはいくつかの重要な教訓があります。

「見知った」人物から来る依頼のすべてが、本当にその人から来ているとは限りません。

同僚どうしの情報共有のすべてが無害な行為とは限りません。とりわけ、コード、ソフトウェア、計画、データ、モデル、インフラが関わる場合はそうです。

従業員は、不審なリンクだけでなく、異常な依頼も見分けられるようになる必要があります。同じソフトウェアへの繰り返しの依頼、なぜその情報が必要なのかの説明の欠如、支払いや送金の手段の突然の変更、通常用いない経路の使用、あるいは整った手順を踏まずに資料を渡すよう求める圧力などです。

そして最も重要なこととして、まともな組織では、たとえ相手が見知っていて、上位者で、専門的に見えたとしても、従業員が機密資料を他者へ渡してよいかどうかを独りで判断すべきではありません。

手順が必要です。本人確認が必要です。権限の確認が必要です。規制、輸出、機密保持、知的財産の制約への理解が必要です。そして、確認のために立ち止まることが官僚主義とではなく、職業上の責任の一部と受け止められる文化が必要です。

NASAの話は、内部脅威が必ずしも悪意ある従業員から始まるわけではないことを鋭く思い出させてくれます。ときにそれは、助けたいと願う善良で専門的な従業員から始まりますが、その人は自分が操られていることに気づいていないのです。

そしてこれは、おそらく最も危険な脅威の一つかもしれません。自分がそうであると知らない、人間のトロイの木馬です。

これらの分析をメールでお届けします。あわせて、退職期間のリスクを閉じる六つのステップを1ページにまとめた資料もお送りします。資料を受け取る
記事ページ 記事を読む

行動プロファイリングと信頼性評価

言葉が崩れるずっと前に、身体は裏切る
行動プロファイリングと信頼性評価

言葉が崩れるずっと前に、身体は裏切る

人間の行動の世界で最も魅力的なテーマの一つが、Embodiment Effect、日本語では「身体化効果」である。

投稿全文を読む閉じる

中心となる考え方は単純だが非常に深い。私たちの身体は感情や思考を単に「表現する」だけでなく、それらに影響を与え、時には脳がメッセージを制御できるようになる前にそれらを露呈させてしまうのである。

長年、ボディランゲージはコミュニケーションへの「付け足し」とみなされてきた。今日では、それが思考システムそのものの一部であることが既に明らかになっている。座る姿勢、手の位置、呼吸のリズム、頭の動き、カメラからの距離、空間の使い方、微表情、声の変化、さらにはタイピングの仕方まで、これらすべてが行動情報システムの一部なのである。

ビジネスプロファイリングにおいて、これは決定的に重要である。

信頼性の評価を行ったり、組織内の内部脅威の可能性を特定しようとするとき、私たちは単なる「嘘」だけを探しているのではない。それははるかに複雑である。私たちは不一致を探しているのだ。

Embodiment Effectによって、身体的な行動が、その人が作り出そうとしている物語と同期していないのはいつかを理解できる。例えば、自信を持って話しているが身体は持続的に防御態勢にある候補者。組織への忠誠を表明しているが、権限、統制、忠誠の話題が出ると身体的に緊張で反応する従業員。安定を示しているが、財務に関する質問や内部対立をめぐって異常な覚醒の兆候を見せる管理職。「完璧すぎる」アイコンタクトを、人工的な応答リズムで作り出し、外部の補助手段やリアルタイムのAIの使用を思わせるコミュニケーションパターンを示す遠隔の候補者である。

そしてここに新たな課題が入ってくる。遠隔評価である。

ハイブリッドワークとZoom面接の時代において、画面越しなら行動を「隠せる」と考える人もいる。しかし実際には、時にその逆が起こる。

カメラは背景の雑音を減らし、私たちに微細な行動へ集中することを強いる。応答の遅れ、トーンの変化、視線の飛び、過剰な調整、不自然な傾聴、声と表情の乖離、動きの硬直、そして計算された身振りの過度な使用である。

まさに遠隔の環境においてこそ、何を探すべきかを知っていれば、信頼性、緊張、隠蔽、操作、あるいは内部対立の非常に重要な兆候を特定することができる。

しかし、専門的な真実を述べることが重要である。嘘を証明する「魔法の兆候」など存在しない。これはこの分野における最大の誤りの一つである。

専門的なプロファイリングは「鼻に触れる=嘘」といった神話の上に成り立っているのではない。それは、行動の基準線を作ること、逸脱を特定すること、情報源を照合すること、文脈を分析すること、動機を理解すること、そして単独の兆候だけでなく力学を読み取ることの上に成り立っている。

Embodiment Effectは、組織内の内部脅威を特定する上で特に重要である。なぜなら、人は身体よりもはるかに言葉を制御できるからだ。そして、緊張、忠誠の葛藤、脅威の感覚、あるいは隠蔽の状況では、身体はほぼ常に情報を「漏らす」のである。

ビジネスプロファイリングの世界の未来は、テクノロジーだけにも、人間の直感だけにも基づくものにはならないだろう。それは、深い行動理解、デジタル分析、OSINTの活用、異常の検出、そして画面越しでも人を読み取る人間の能力の組み合わせとなるだろう。

なぜなら結局のところ、AIの時代であっても、人間は依然として行動の署名を残すからである。

これらの分析をメールでお届けします。あわせて、退職期間のリスクを閉じる六つのステップを1ページにまとめた資料もお送りします。資料を受け取る
記事ページ
有害な従業員のすべてが声を荒げるわけではない。中には、面接でただ適切に微笑むだけの者もいる。
行動プロファイリングと信頼性評価

有害な従業員のすべてが声を荒げるわけではない。中には、面接でただ適切に微笑むだけの者もいる。

パーソナリティ評価の世界で最も憂慮すべきテーマの一つが、『ダークトライアド(暗黒の三角形)』である。

投稿全文を読む閉じる

これは、最初は自信、カリスマ性、あるいは積極性のように見えるかもしれない三つのパーソナリティ特性のことだが、組織の内部では本当の内部脅威へと変わりうる。すなわち、ナルシシズム、つまり称賛を求める欲求、優越感、そして批判を受け入れることの難しさ。操作性(Machiavellianism)、つまり目的を達成するために人を道具として利用し、その過程であまり罪悪感を抱かないこと。そして機能的サイコパシー、つまり極度の冷静さ、共感の欠如、そして良心なしに有害な行為を実行できる能力である。

興味深いのは、こうした特性を持つ人々が必ずしも採用面接で落とされるわけではないという点だ。むしろ逆である。

彼らはしばしば非常に印象的だ。話し方を心得ている。自分を売り込む術を心得ている。他人の弱点を見抜く術を心得ている。そして、組織が自分に対してどのような人物像を見たいのかを正確に心得ている。

だからこそ私は、今日の内部脅威の世界における最大の課題の一つは、単に『問題のある過去』を特定することだけではなく、将来的に組織的リスクへと変わりうるパーソナリティと行動のパターンを理解することだと考えている。

それは、情報の漏洩、組織への意図的な加害、従業員への操作、有害な文化の醸成、あるいは単に結果への共感をまったく持たないまま危険な意思決定を下すことといった形で現れうる。

ダークトライアドの特性を持つすべての人が犯罪者や内部脅威であるわけではないのは明らかだ。しかし、機密情報へのアクセス、プレッシャー、エゴ、監督の欠如、そして操作する能力が組み合わさると、管理職が知っておかなければならない組み合わせができあがる。

そして、まさにここで、掘り下げた評価、適切な聴取、公開情報源からのインテリジェンス、そして被害が発生する前の危険信号の特定が持つ価値が生きてくる。

なぜなら結局のところ、組織で最も危険な脅威とは、たいていの場合、危険に見える者ではない。完璧に見せる術を心得ている者なのだ。

これらの分析をメールでお届けします。あわせて、退職期間のリスクを閉じる六つのステップを1ページにまとめた資料もお送りします。資料を受け取る
記事ページ
文化は、目の前にいる人を形づくる
行動プロファイリングと信頼性評価

文化は、目の前にいる人を形づくる

人を見極めようとするとき、自分の価値観をその人に投影してしまうのはとても簡単です。私たちには疑わしい、一貫性がない、あるいは問題があるように見える行動も、別の文脈ではまったく正常なことかもしれません。

投稿全文を読む閉じる

たとえば、視線を合わせないことが敬意のしるしとされる文化があります。一方で、別の人々にとってはそれがすぐに疑問を引き起こします。直接的なコミュニケーションが好ましいとされる場所もあれば、別の場所ではそれが無礼と受け取られることもあります。

そして、ここでバイアスが入り込んできます。

それに気づいていないとき、私たちは本当はその人を分析しているのではなく、その人と自分との間の隔たりを分析しているのです。

ビジネスにおけるプロファイリングでは、これはとりわけ重要です。人について決定が下されるからです。候補者、パートナー、取引先などです。解釈の誤りは、優れた人物を見逃すことにつながりかねず、さらに悪ければ、本当のリスクを見抜けないことにつながります。

では、ここから何を学べるでしょうか。

まず第一に、専門家としての謙虚さです。私たちに「正しい」と思えることのすべてが、本当に正しいとは限らないと理解することです。

第二に、文脈です。常にこう問うことです。この人はどこから来たのか。その行動は、その人が属する文化と整合しているのか。

そして最後に、分析的なツールと人間的な理解との正しい組み合わせです。これなしには、本当の客観性は存在しません。

人を扱う者は、文化を理解しなければなりません。さもなければ、ただ当て推量をしているにすぎないのです。

これらの分析をメールでお届けします。あわせて、退職期間のリスクを閉じる六つのステップを1ページにまとめた資料もお送りします。資料を受け取る
記事ページ
Enshittificationは悪いことなのか?必ずしもそうではない。
行動プロファイリングと信頼性評価

Enshittificationは悪いことなのか?必ずしもそうではない。

Enshittification = 何かを極端に劣化させ、より悪い状態へと変えてしまうこと。

投稿全文を読む閉じる

かつてLinkedInがとても「クリーン」な場所だった時期を覚えている。プロフェッショナルで、計算されていて、少し無機質だった。誰もが同じことを書き、誰もが同じように聞こえ、そこにはプロフィールの背後にいる人物が本当はどんな人なのかを真に明かすものはほとんど何もなかった。

そして、enshittificationが始まった。

より多くの個人的な投稿。より多くの政治。より多くの過激な意見。アルゴリズムが騒がしさを好むために注目を集める、より多くの挑発。

純粋にプロフェッショナルなプラットフォームを求める人にとって、これは劣化のように見える。そして大部分において、実際にそうだ。

しかし私の視点からすると、ここで興味深いことが起きた。

まさにこの「場違いな」コンテンツこそが、本当の物語を語り始めるのだ。

公開情報源からの背景調査の一環として誰かを調べるとき、私はその人が何をしているかだけを見ているのではない。どう考えるか。どう反応するか。何が引き金になるか。境界線はどこにあるか。それを見ている。

そしてこうしたものは、古いLinkedInにはほとんど決して現れなかった。

今日、それらはそこにある。しかも豊富に。

フィルターなしで書かれた政治的な投稿、プロフェッショナルな議論への攻撃的な返信、挑発的なトレンドに加わるという選択、これらはもはや私にとって「騒音」ではない。それらはシグナルだ。

人格を理解するという観点ではかつて不毛の荒野だったものが、行動的指標の金鉱へと変わったのだ。

だから、そう、LinkedInは変わった。そしておそらく、プロフェッショナリズムだけを求める人にとっては良い方向ではない。

しかし、行間を読む方法を理解している人にとっては、これは以前よりもはるかに多くの真実を語るプラットフォームなのだ。

これらの分析をメールでお届けします。あわせて、退職期間のリスクを閉じる六つのステップを1ページにまとめた資料もお送りします。資料を受け取る
記事ページ

AI・ディープフェイク・合成ID詐欺

AI・ディープフェイク・合成ID詐欺

行われなかった面通し:組織に対する内部脅威としてのディープフェイク

この動画に映っている人々は逮捕されていません。しかしこの動画は、セキュリティ責任者、人事責任者、CEOの誰もが知っておくべき問題を示しています。

投稿全文を読む閉じる

上の動画には、OpenAIのCEOサム・アルトマン、AnthropicのCEOダリオ・アモデイ、マーク・ザッカーバーグ、ドナルド・トランプの姿と、その向かいにジェンスン・フアンの姿があり、彼らは警察の面通しの列に並んで一緒に歌っています。

状況はばかげていて、結果は面白く、動画は驚くほど本物らしく見えます。

しかし、そのような面通しは一度も行われていません。この動画は、AI業界を風刺する作品の一部として、人工知能を使って作られたものです。

この動画は、Matthias Schmidt (@eurofounder) が2026年10月16日にXで公開しました。 https://x.com/eurofounder/status/2111122495667413424

私はこの動画を見て、まったく別のことを考えました。これほど説得力のある現実を作り出す能力が、組織の信頼性の世界と出会ったとき、何が起きるのか?

少し前まで、写真や音声の録音、そして当然ながらビデオ通話は、ある人物が実際に何かを言った、あるいは行ったことを示す重要な証拠とみなされていました。

今日、この前提はもはや確かなものではありません。

私たちは、身元を偽造できるだけでなく、その身元に、まったく本物に見える振る舞い、声、表情、やり取りまで作り出せる時代に入りつつあります。

これはもはや、偽情報の拡散だけの問題ではありません。組織のセキュリティに対する現実のリスクです。

外部脅威から内部脅威へ

次の3つのシナリオを考えてみてください:

機密性の高い職務の候補者が、自分のものではない顔、声、職歴を備えた偽の身元を使って、ビデオ面接を受けます。組織はある人物を採用したと確信していますが、実際には別の誰かに権限とアクセスを与えています。

財務責任者が、CEOとまったく同じ姿と声の人物からビデオ通話を受け、資金や機密情報を送るよう緊急の指示を受けます。従業員は善意でその指示を実行し、組織は内側から損害を受けます。

そして、ある従業員の動画がネット上に出回り、その動画は犯罪行為、過激な発言、情報漏洩を記録したものとされています。組織は急いで結論を出しますが、その出来事は一度も起きていません。

いずれのケースでも、技術によって、外部の者が組織内部の人々の信頼、プロセス、権限を悪用できるようになります。

こうして、組織の外部に発する脅威が、内部脅威の事案になり得るのです。

動画だけでなく、ストーリーを検証する

ここで、本当に重要な問いが浮かび上がります:

目に見えるものや耳に聞こえるものにもはや頼れないのなら、何に頼ればよいのでしょうか?

私の考えでは、答えは検証の方法を変えることにあります。

動画が本物かどうかだけを問うのではなく、その背後にあるストーリーが本当かどうかを問う必要があります。

ここで重要になるのが、バックグラウンドチェックとオープンソース・インテリジェンス(OSINT)です。

専門的なOSINT調査は、1枚の画像や1本の動画の分析だけで終わりません。より広い文脈を検討し、さまざまな情報源、できれば互いに独立した情報源からの情報を結びつけて、より信頼できる全体像を構築します。

たとえば:

1. 情報源の確認: 最初に動画を公開したのは誰か?それはいつか?同じコンテンツの何十件もの共有だけでなく、拡散の最初の発信源を特定できるか?

2. 身元の検証: 動画に映っている人物は、長期にわたる本人のデジタル上のアイデンティティと一致しているか?本人の身元を裏付ける一貫した職歴、ソーシャルメディアでの活動、人脈、外部データが存在するか?

3. 情報源の照合: 主張されている出来事について、独立した証拠は存在するか?日付、場所、人物、状況は、検証可能な他の情報と整合しているか?

4. 活動パターンの検討: 知られているデジタル上の行動と、異例の出来事との間にずれはあるか?最近、新しいアカウント、身元の変更、あるいは虚偽の印象を作り出そうとする意図的な試みが現れていないか?

5. 文脈と考えられる動機の把握: 拡散の背後にいるのは誰か、その人物の活動環境はどのようなものか、そして欺く、影響を与える、あるいは損害を与えようとする試みを示す兆候はあるか?

強調しておくべきことがあります。OSINTは魔法の解決策ではありません。公開情報源も、偽造されている、協調して操作されている、あるいは誤っている可能性があります。また、何も見つからなかったからといって、人物や動画が本物であることが証明されるわけではありません。

しかし、独立した情報源を多く照合し、出来事の流れを検討するほど、1つの偽の情報だけで欺瞞を成り立たせることは難しくなります。

それこそが、全体像を検討することの利点です。

手順で何を変えるべきか

インテリジェンスによる調査と並行して、組織は自らの手順も調整しなければなりません。すなわち、異例の指示を独立した通信チャネルで確認すること、機密性の高い操作に二重の管理を適用すること、採用プロセスで身元を検証すること、そして1本の動画だけに基づいて判断を下さないことです。

つまり、真実と偽物を見分ける責任は、もはや私たちの目だけに、あるいはディープフェイクを検出しようとするソフトウェアだけに委ねておくことはできないということです。

それには、批判的思考、情報の照合、そして人間的、職業的、組織的な文脈の理解が必要です。

上の動画は笑わせるために作られたものです。そして、実際に笑えます。

しかし同時に、一度も存在しなかった現実を私たちに見せることが、どれほど容易になるかも示しています。

目にし、耳にするほとんどすべてを偽造できる時代において、信頼は証拠の説得力に基づくことはできません。信頼は、ほかの証拠によってそれを検証できるかどうかに基づかなければなりません。

そしてこれは、私の考えでは、組織の信頼性とセキュリティの分野で今日起こるべき最も重要な変化の一つです。

推奨事項の専門的根拠

本稿の推奨事項は、米国政府機関による3つの公表文書に基づいています:

1. NSA、FBI、CISAによる共同公表文書(2023年9月)。 文書 Contextualizing Deepfake Threats to Organizations:組織に対するディープフェイクの脅威と、それに備え、検知し、防御し、対応する方法。 https://www.cisa.gov/news-events/alerts/2023/09/12/nsa-fbi-and-cisa-release-cybersecurity-information-sheet-deepfake-threats

2. 文書 NIST AI 100-4(2024年11月)。 Reducing Risks Posed by Synthetic Content:コンテンツの来歴の検証、合成コンテンツのラベル付けと検出、およびこれらの技術の限界についての概観。 https://www.nist.gov/publications/reducing-risks-posed-synthetic-content-overview-technical-approaches-digital-content

3. NISTの Guardians of Forensic Evidence プログラム。 ディープフェイクを検出する自動ツールを評価するためのプログラム。NISTによれば、研究における高い精度と、現実の世界でツールを適用することの難しさとの間には隔たりがあります。 https://www.nist.gov/programs-projects/guardians-forensic-evidence

すべての推奨事項に出典を付けた、ディープフェイクを見抜くためのヒント(2ページ、英語)をダウンロードできます。ヒントをダウンロード

記事ページ NSA、FBI、CISAによる共同公表文書
人間の目は、もはや本人確認の手段ではありません
AI・ディープフェイク・合成ID詐欺

人間の目は、もはや本人確認の手段ではありません

Slopcheck という小さなゲームを見つけました。数分を割く価値があります。仕組みは単純です。毎日6枚の画像が表示され、本物の写真なのか AI で生成された画像なのかを判断します。回答するたびに、画像のどの部分が手がかりになり得たかをゲームが説明してくれます。

投稿全文を読む閉じる

簡単そうですか?答える前に、一度試してみることをおすすめします。

ただ私にとって、このゲームが面白いのはまったく別の理由からです。背景調査と OSINT の現場で今まさに直面している問題を、よく表しているからです。私たちは、見えているものを信用しすぎています。

LinkedIn のプロフェッショナルな写真。活発に見える Instagram アカウント。カンファレンスで撮られた一枚。長く使われてきたように見えるプロフィール。友人や家族、同僚と一緒に写った写真。

かつては、こうした手がかりが揃えば、プロフィールの背後に実在の人物がいると感じられました。今はもう、それでは足りません。

存在したことのない顔をつくれます。同一人物をさまざまな環境で写した画像をつくれます。説得力のある視覚的な履歴を組み立てられます。そして偽の身元を、少なくとも一見すると完全に信頼できる職業プロフィールで包むこともできます。

これこそが落とし穴です。

私たちは AI の痕跡を探しがちです。指が一本多い。背景の文字が崩れている。影の向きが合わない。眼鏡の形がおかしい。人体の造りとして無理がある部分。

こうした手がかりは重要ですし、目を鍛えるうえでこのゲームは優れています。ただ実務としては、これが問題への正しい向き合い方だとは思いません。モデルが良くなるほど、私たちが覚えた視覚的な手がかりは消えていくからです。

ですから背景調査で立てる問いは、「この画像は AI で生成されたものか?」だけであってはいけません。

より重要な問いはこちらです。この画像の背後にある身元は、現実の検証に耐えるのか?

ここから先は、一枚の画像ではなく全体を見る作業になります。

職歴に筋が通っているか?本人が勤めたと主張する組織と、その人物を結びつける独立した証拠はあるか?時系列に無理はないか?複数のネットワーク上での活動は互いに一致するか?実在する職業上のつながりが、その経歴を間接的に裏づけているか?写真、言及、書類、各種プロフィールが一貫した一つの身元を描いているか、それとも互いに矛盾しているか?

画像を眺めることと、身元を検証することの違いはここにあります。

AI の時代でも、人間の直感はきわめて重要です。ただしそれは調査の出発点であるべきで、検証の仕組みそのものではありません。

Slopcheck から得られる最も重要な教訓は、おそらくこれです。ゲームで画像を見誤れば、失うのは1ポイントです。組織がプロフィールの背後にいる人物を見誤れば、代償はまったく違うものになりかねません。

一度ゲームを試して、自分が本当にどれだけ見抜けるのか確かめてみてください。

これらの分析をメールでお届けします。あわせて、退職期間のリスクを閉じる六つのステップを1ページにまとめた資料もお送りします。資料を受け取る
記事ページ ゲームへのリンク
画面に映る顔は本物。だが、その背後にいる人物は本物ではない。
AI・ディープフェイク・合成ID詐欺

画面に映る顔は本物。だが、その背後にいる人物は本物ではない。

先週、イスラエルで特に憂慮すべき事件が明るみに出た。それは、詐欺の世界が人工知能によっていかに変貌しつつあるかを示すものだ。

投稿全文を読む閉じる

捜査によれば、20歳の青年が、流出したデータベースから入手した写真や個人情報を用いて、イスラエル市民の「合成ID」を作り出していたとされる。AIツールで写真を動かし、完全に本物に見える動画を作成。それらを使って銀行口座を開設し、クレジットカードを申し込み、本人がまったく気づかないまま、その名義で金融取引を行っていた。

捜査の詳細によれば、すでに数十人の被害者が特定されており、数百人の市民がこの活動による被害を受けた疑いがある。

この事件で私が特に懸念するのは、詐欺の規模だけではない。私たちが長年依拠してきた本人確認の手段が、もはやそれだけでは不十分だと証明された点だ。

身分証の写真、セルフィー、短い動画、リモート認証——少し前まで、これらはいずれも強固な防御層とみなされていた。だが今日では、適切な手にかかり、高度なAIツールを使えば、人間の目では見破ることが極めて難しいレベルで偽造できてしまう。

この課題は、もはや銀行だけのものではない。リモートで従業員を採用し、取引先を承認し、顧客口座を開設し、アクセス権限を付与し、あるいはデジタル本人確認を行う、あらゆる組織に関わる問題だ。

もはや問うべきは、身元を偽装できるかどうかではない。あなたの管理体制が、その偽装をリアルタイムで見抜けるかどうかだ。

近年、本物の人間とAIが生成した人物との境界が曖昧になる事例を、ますます多く目にするようになった。組織は、認証の仕組みをこの新たな現実に適応させ、人工知能以前の世界のために作られた手法だけに頼るべきではない。

脅威がある一方で、今日ではAIによる偽造の兆候を見つけ、本人確認プロセスの異常を検知し、リアルタイムで身元を確認できる高度なソリューションも存在する。

私たちは、こうした課題にリアルタイムで対応できる先進的な技術ソリューションを有している。詳細はぜひお気軽にご連絡いただきたい。

これらの分析をメールでお届けします。あわせて、退職期間のリスクを閉じる六つのステップを1ページにまとめた資料もお送りします。資料を受け取る
記事ページ 記事を読む
私たちが見ているものが本当に起きているのか、本当に起きたのかを、どうやって見極めるのか?
AI・ディープフェイク・合成ID詐欺

私たちが見ているものが本当に起きているのか、本当に起きたのかを、どうやって見極めるのか?

これはもはや哲学的な問いではありません。ビジネスの問いであり、セキュリティの問いであり、経営の問いです。

投稿全文を読む閉じる

デジタル操作の検出における世界有数の専門家の一人、Hany Farid教授による学術誌Scienceの論文は、私たち全員が肝に銘じるべき現実を示しています。ディープフェイクはもはや技術的なおもちゃのようには見えません。本物のように見え、本物のように聞こえ、速く拡散し、人々の意思決定のあり方に影響を及ぼします。

そして大きな問題は、偽物が巧妙になっているということだけではありません。さらに大きな問題は、信頼が損なわれているということです。

管理職が動画を受け取ったとき。HR部門がオンライン面接を行うとき。企業が投資家、候補者、取引先、あるいはビジネスパートナーから連絡を受けたとき。不利な動画がネット上で出回り始めたとき。聞き覚えのある声が緊急の対応を求めてくるとき。

最初の問いはもはや「これは本物に見えるか?」ではありえません。なぜなら今日では、多くの偽物が完全に本物に見えるからです。

正しい問いはこうです。「行動を起こす前に、これをどう専門的に検証するか?」

この論文で私が特に気に入ったのは、Faridの調査的なアプローチです。彼は「90%偽物」あるいは「70%本物」と告げる自動ツールで満足したりはしません。物理、動き、影、反射、角度、声と唇の一致、フレーム間の一貫性、そしてより広い文脈を検証します。

そして、まさにそこが要点です。ディープフェイクに唯一の魔法のような解決策はありません。テクノロジー、調査の経験、人間行動への理解、デジタルの現場への理解、そして正しい問いを立てる力の組み合わせが必要です。

ビジネスの世界では、これは特に重要です。なぜならディープフェイクが脅かすのは政治家や有名人だけではないからです。採用プロセス、身元調査、組織間の信頼、詐欺からの保護、デジタルアイデンティティ、そして目の前にいるのが本当は誰なのかを把握する力を脅かします。

オンラインの就職面接は偽装されうるものです。職務経歴は巧みに作り込まれていても本物でないことがあります。管理職の声は複製されうるものです。動画は編集されうるものです。画像はゼロから生成されうるものです。文書は本物に見えても、広範な欺瞞の仕組みの一部であることがあります。

だからこそ、組織は「自分には本物に見える」という段階にとどまることはできません。検証する力が必要です。パニックからではありません。過度の疑念からでもありません。責任からです。

機密性の高い職務に従業員を採用する人、ビジネスパートナーを精査する人、身元を確認する人、詐欺事案に対応する人、あるいはネット上の疑わしいコンテンツに立ち向かう人は、自らの仕事の手元にディープフェイクに対処する力も加えなければなりません。とりわけ、すべてがオンラインで起きるときには。

ディープフェイクの疑い、偽の身元、疑わしい面接、問題のあるデジタルコンテンツ、あるいは何が本物で何がそうでないのか判然としない事案に直面しているなら、私たちにご連絡いただけます。

私たちには、先進的なテクノロジーと専門的な人間による分析を組み合わせ、オンライン環境も含めてディープフェイクに対処するための、革新的で画期的なソリューションがあります。

これらの分析をメールでお届けします。あわせて、退職期間のリスクを閉じる六つのステップを1ページにまとめた資料もお送りします。資料を受け取る
記事ページ 記事を読む
AI・ディープフェイク・合成ID詐欺

ボタン一つで顔を偽装できるなら、目の前にいるのが本当は誰なのか、どうすればわかるのでしょうか。

現代の採用の世界における最大の課題の一つは、画面に映っている人物が本当に本人だと主張するとおりの人物なのか、もはや確実にはわからないという事実です。

投稿全文を読む閉じる

AIツールは今や誰にでも利用でき、外見や声、さらには丸ごとの身元までもリアルタイムで変えることを可能にしています。かつては情報機関や映画スタジオの領域であったものが、家庭のパソコンから実行できる身近なツールになりました。

組織にとっての意味は明白です。ビデオ面接はもはや本人確認の十分な手段ではありません。

近年、世界では、候補者が他人になりすましたり、偽の身元を使用したり、採用プロセスの過程で重要な情報を隠したりした事例が少なからず明らかになっています。Deep Fakeの技術がより説得力を増すにつれて、それに応じてリスクも高まります。

まさにこれこそが、公開情報に基づくインテリジェンス(OSINT)を用いた背景調査が、特に機微な職務において、採用プロセスのますます重要な一部となっている理由です。

候補者のデジタルフットプリントを長期にわたって精査し、さまざまな情報源を突き合わせ、提示された身元と実際のデジタル上の存在との一貫性を検証することで、オンライン面接の最中には決して表に出てこないような食い違いや警告のサインを見つけ出すことができます。

真実を隠すことを可能にする技術は急速に進歩しています。

組織にとっての課題は、真実を明らかにするためのツールが同じ速度で進歩するようにすることです。

すべての推奨事項に出典を付けた、ディープフェイクを見抜くためのヒント(2ページ、英語)をダウンロードできます。ヒントをダウンロード

記事ページ
最新の知見を

分析をメールでお届けします。

新たな事例、危険信号、信頼性の教訓を、読む価値がある時だけ短いメールで。スパムなし、いつでも配信停止できます。