מוקד הידע

מוקד הידע

רשימות מהשטח, ניתוחים ולקחים על OSINT, KYC, בדיקות נאותות וסיכוני הונאה - מאת האנליסטים שלנו.

בדיקות נאותות ובדיקות רקע

טייס המשנה בטיסה FZ1073: מה בדיקת רקע הייתה מוצאת ביום הגיוס
בדיקות נאותות ובדיקות רקע

טייס המשנה בטיסה FZ1073: מה בדיקת רקע הייתה מוצאת ביום הגיוס

ב-30 בספטמבר 2026 תקף טייס המשנה של טיסה FZ1073 של פליי דובאי, מדובאי לתל אביב, את הקברניט בתא הטייס וניסה להשתלט על ההגאים. בדקנו שאלה אחת: האם היה ברשת, לפני שגויס, מידע גלוי שבדיקת רקע הייתה מוצאת, והאם היו בו סימני אזהרה.

קראו את הפוסט המלאהציגו פחות

את רשימת הסימנים קבענו לפני החיפוש. בדקנו שני מועדים: הגיוס לפליי דובאי בפברואר 2026, לפי וול סטריט ג'ורנל, ויום הפיגוע. הרצנו 28 חיפושים בגוגל, מוגבלים לדפים מלפני מועד הגיוס, כדי לראות מה הייתה מחזירה בדיקה שהייתה נערכת אז. החיפוש נעשה באנגלית ובערבית, כולל ארכיונים של תוכן מחוק.

מה היה ברשת לפני הגיוס

לא נמצא אף סימן להקצנה אלימה מתוך הרשימה שנקבעה מראש. התוכן האלים הופיע כתשע שעות אחרי הפיגוע.

אבל בארכיון האינטרנט נשמרו כ-3,000 ציוצים מחשבון X מחוק שלו, מ-2021 ו-2022. לפי השיטה של פרופצ'ק יש בהם ארבעה סימנים מעידים התנהגותיים שליליים:

• יחס מבזה לנשים.

• עוינות לזרים.

• כפיית נורמות דתיות על אחרים, עם הצדקה של ענישה אלימה.

• הטעיה מכוונת בזהויות בדויות.

איך בדיקה מגיעה לזה

16 חיפושים לפי השם, באנגלית ובערבית, לא העלו אף דף שלו מלפני הגיוס. חיפוש לפי שם המשתמש שלו העלה את החשבונות שלו בתוצאות הראשונות.

שם המשתמש מופיע בדף מראה שנוקב בשמו בערבית, ובדף הלינקדאין שלו. אנליסט שקורא ערבית ובודק כל תוצאה מגיע לשם. סינון אוטומטי לפי שם לא מגיע.

קריאה בשפה חשובה גם בכיוון ההפוך. המילה "حماس" מופיעה בציוצים שלו פעמיים, ובשתיהן פירושה "התלהבות". מסנן מילות מפתח היה מסמן אותה כממצא. מי שקורא את ההקשר לא היה מסמן.

איפה היו סימני האזהרה החזקים

לפי מה שדווח עד כה, סימני האזהרה החזקים ביותר לא היו ברשת:

• לפי וול סטריט ג'ורנל, ABC ו-CNN, עומאן הרחיקה אותו מטיסה בגלל עמדות קיצוניות או חומרים קיצוניים.

• רויאל אייר מרוק מסרה שהוא עבר הכשרה עיונית במסגרת תהליך מיון, והמועמדות שלו לא התקבלה. בפרופיל הלינקדאין שלו היא הוצגה כשבעה חודשי עבודה.

• לפי דיפלומט מהמפרץ, הבדיקות לפני הגיוס שלו התמקדו בעבר פלילי, ולא בסימני הקצנה.

• לפי וול סטריט ג'ורנל, איש לא שאל את עומאן עליו.

אבל בעיניי, זה הלקח המרכזי של המקרה: בדיקת רישום פלילי היא לא בדיקת רקע. סתירה בין הפרופיל של מועמד לבין תשובה של מעסיק קודם היא ממצא רגיל של אימות תעסוקה, וכאן היא הייתה בהישג יד.

המסקנה שלנו: לפי השיטה של פרופצ'ק, הציוצים השמורים לבדם נושאים ארבעה סימנים שליליים. יחד עם העובדות שמחוץ לרשת, דוח של פרופצ'ק ביום הגיוס היה נותן למעסיק עילה ברורה לא לגייס אותו כטייס. הדוח לא ממליץ ולא פוסל, וההחלטה נשארת אצל המעסיק.

מה זה אומר למעסיקים

בפועל, זה אומר בין היתר:

• לחפש בשפה של המועמד ולפי שם המשתמש שלו, ולא רק לפי השם באנגלית.

• לכלול ארכיונים בבדיקה. תוכן שנמחק לא בהכרח נעלם.

• לתת לכל תוצאה קריאה בהקשר, על ידי מי שקורא את השפה.

• לאמת תעסוקה מול המעסיקים הקודמים, כולל שינויי תפקיד וסיבת העזיבה, ולהשוות את התשובות לקורות החיים ולפרופיל.

• להתייחס להתנהגות כממצא, ולהשאיר את השייכות בחוץ. משפחה, לאום, קיום מצוות ודעה פוליטית אינם סימנים.

• לבדוק שוב אחרי הגיוס, בתפקידים עם גישה למטוסים, לאתרים או למערכות.

חשוב להדגיש: האדם שבו עוסק המקרה הוא חשוד. עד 4 באוקטובר 2026 לא הוגש נגדו כתב אישום, הוא לא הורשע, ואף רשות לא אישרה רשמית את זהותו. הבדיקה נעשתה ממקורות גלויים בלבד.

מקרה בוחן נוסף באותה שיטה, על מכשיר ההקלטה בחדר ההנהלה של OpenAI: https://profcheck.co/he/knowledge/case-study-openai-recording-device/

הדוח המלא, עם קישור למקור של כל ממצא, זמין להורדה.להורדת הדוח

עמוד המאמר
האם מותר להשתמש במידע על עבר פלילי שנמצא באינטרנט בבדיקת רקע?
בדיקות נאותות ובדיקות רקע

האם מותר להשתמש במידע על עבר פלילי שנמצא באינטרנט בבדיקת רקע?

אחת השאלות המורכבות ביותר בבדיקות רקע אינה איך למצוא מידע.

קראו את הפוסט המלאהציגו פחות

היא מה מותר לעשות איתו אחרי שמצאנו אותו.

הקושי בולט במיוחד כאשר במהלך בדיקת רקע ממקורות מידע גלויים מתגלה מידע הנוגע לעבירה פלילית, לחקירה, להליך משפטי או להתנהגות בעלת אופי פלילי.

זה יכול להיות פסק דין שפורסם במאגר משפטי.

כתבה ישנה באתר חדשות.

הודעה של רשות ציבורית.

דיווח על כתב אישום.

פרסום על הרשעה.

או אפילו מסמך ציבורי שמתאר אירוע עובדתי מבלי להשתמש בכלל במילים "עבר פלילי".

במצב כזה עולה שאלה טבעית:

אם המידע לא התקבל מהמשטרה ולא נשלף מהמרשם הפלילי, אלא נמצא בחיפוש רגיל באינטרנט, האם מותר להעביר אותו למעסיק ולהביא אותו בחשבון במסגרת החלטת גיוס?

התשובה אינה כן או לא פשוטים.

והסיבה היא שצריך להפריד בין שלוש שאלות שונות:

1. האם מותר לאסוף את המידע?

2. האם מותר להעביר אותו לגורם שמבצע את ההחלטה?

3. האם מותר לאותו גורם להשתמש בו במסגרת החלטת העסקה?

אלה שלושה שלבים שונים לחלוטין.

קודם כל: מהו בכלל "מידע פלילי" לפי החוק?

חוק המידע הפלילי ותקנת השבים, התשע"ט-2019, מגדיר "מידע פלילי" כמידע מהמרשם הפלילי ומהמרשם המשטרתי.

המרשם הפלילי כולל, בין היתר, פרטים על הרשעות והחלטות מסוימות המנויות בחוק.

המרשם המשטרתי כולל סוגים אחרים של מידע, כגון תיקים תלויים ועומדים ומידע משטרתי נוסף בהתאם להוראות החוק.

המשמעות הראשונית חשובה:

לא כל מידע המתאר התנהגות פלילית הוא בהכרח "מידע פלילי" במובן הטכני של החוק.

כתבה בעיתון אינה המרשם הפלילי.

פסק דין שפורסם לציבור אינו מאגר המידע של המשטרה.

הודעה של רשות ציבורית אינה הופכת למרשם משטרתי רק משום שהיא מתארת עבירה.

אבל כאן בדיוק מתחילה המורכבות.

מקור המידע אינו סוף הדיון

קל מאוד להגיע למסקנה הבאה:

"אם מצאתי את זה בגוגל, מותר לי להשתמש בזה."

זו מסקנה מסוכנת.

חוק המידע הפלילי אינו עוסק רק בדרך שבה אדם משיג מידע.

סעיף 38 קובע כי מי שאינו זכאי לקבל מידע פלילי מסוים, או מידע פלילי בכלל, לא יביא אותו בחשבון בקבלת החלטה.

הסעיף ממשיך וקובע שגם "מידע נוסף הנוגע למידע הפלילי האמור" לא יובא בחשבון.

כלומר, העובדה שמידע הגיע ממקור פתוח אינה בהכרח מנתקת אותו מההגבלות החלות על השימוש במידע פלילי.

המבחן אינו רק:

"מאיפה המידע הגיע?"

צריך לשאול גם:

"מה בעצם למדנו ממנו?"

ו:

"מה אנחנו מתכוונים לעשות עם המידע הזה?"

זו הבחנה קריטית.

OSINT אינו יכול להפוך למסלול עוקף לקבלת מידע שהחוק נועד להגביל את השימוש בו.

במילים אחרות:

אם מעסיק אינו זכאי לקבל מידע מסוים מהמרשם הפלילי, לא נכון להניח שהוא יכול פשוט לשחזר את אותו מידע באמצעות חיפוש במקורות פתוחים ואז להשתמש בו כאילו ההגבלה אינה קיימת.

אבל גם הכיוון ההפוך אינו נכון

כאן חשוב להימנע מטעות הפוכה.

העובדה שמקור פומבי מתאר התנהגות פלילית אינה הופכת כל פרט שבו אוטומטית למידע שאסור לאסוף, לדווח או לשקול.

בדיקת רקע עשויה לחשוף מידע עובדתי בעל משמעות ברורה להערכת סיכון.

לפעמים המידע הזה קשור גם להליך פלילי.

השאלה אינה רק איזו כותרת משפטית ניתן להצמיד לו.

צריך להבין את ההקשר.

האם מדובר בהרשעה?

בחקירה?

בכתב אישום?

בתיק שנסגר?

בזיכוי?

בטענה של צד במסגרת הליך אזרחי?

בקביעה עובדתית של בית משפט?

בדיווח עיתונאי שלא ברור כיצד הסתיים?

או בהתנהגות מתועדת שרלוונטית לתפקיד, גם אם ההליך המשפטי עצמו אינו מוקד הבדיקה?

כל אחד מהמקרים האלה שונה.

דוגמה: מועמד שאמור לנהל כספים

נניח שאדם מועמד לתפקיד סמנכ"ל כספים.

התפקיד כולל חתימה על תשלומים, גישה לחשבונות בנק, הרשאות למערכות פיננסיות ואחריות על סכומי כסף משמעותיים.

במהלך בדיקת רקע נמצא פסק דין פומבי ומהימן, שבו מתוארת מעורבות קודמת של אותו אדם במעשה מרמה כספית.

כאן שתי תגובות קיצוניות יהיו בעייתיות.

התגובה הראשונה:

"זה פסק דין פומבי, ולכן מותר לנו אוטומטית להעביר אותו ולהמליץ שלא להעסיק."

זו מסקנה רחבה מדי.

התגובה השנייה:

"יש כאן קשר לעבירה פלילית, ולכן אסור לנו בכלל להתייחס למידע."

גם זו מסקנה רחבה מדי.

בדיקת רקע מקצועית צריכה לפרק את הממצא.

מה בדיוק נקבע בפסק הדין?

האם מדובר בהרשעה או רק בתיאור טענה?

מתי התרחש האירוע?

מה היה חלקו של האדם?

האם ההליך הסתיים בדרך שמשנה את משמעות הממצא?

האם קיימים מקורות נוספים המאמתים אותו?

והשאלה המרכזית מבחינת ניהול הסיכון:

מה הקשר בין הממצא לבין התפקיד הנבדק?

כאשר אדם אמור לקבל שליטה בכספים, ממצא מהימן הנוגע להתנהלות כספית מרמתית עשוי להיות בעל משמעות ברורה הרבה יותר מאשר בתפקיד שאין בו גישה לכספים, לנכסים או להרשאות פיננסיות.

אבל גם כאן, רלוונטיות לתפקיד אינה "כרטיס יציאה מהחוק".

היא חלק מהבדיקה, לא תחליף לבדיקה המשפטית.

רלוונטיות היא תנאי מרכזי, אבל לא התנאי היחיד

זו אולי ההבחנה החשובה ביותר.

בעולם בדיקות הרקע אנחנו רגילים לחשוב במונחים של רלוונטיות.

בצדק.

מטרת בדיקת רקע אינה לאסוף כל פרט שאפשר למצוא על אדם.

המטרה היא לזהות מידע שיש לו זיקה אמיתית לסיכון הנובע מהתפקיד.

לדוגמה:

עבר של מרמה פיננסית עשוי להיות רלוונטי מאוד לתפקיד הכולל גישה לכספים.

אירוע של שימוש לרעה במידע עשוי להיות רלוונטי לתפקיד בעל הרשאות למאגרי מידע רגישים.

התנהגות אלימה עשויה לקבל משמעות מיוחדת בתפקיד הכולל אחריות לביטחון אחרים.

הפרת אמון מהותית יכולה להיות רלוונטית לתפקיד שבו העובד יקבל עצמאות רבה וגישה לנכסים רגישים.

אבל עצם הרלוונטיות אינה מספיקה.

גם מידע רלוונטי מאוד יכול להיות מידע שהדין מגביל את השימוש בו.

ולכן הסדר הנכון הוא:

קודם חוקיות.

אחר כך רלוונטיות.

ולא להפך.

לא כל אזכור בעיתונות שווה "עבר פלילי"

יש גם בעיה מקצועית נוספת.

האינטרנט כמעט אף פעם אינו מספק תמונה משפטית מלאה.

אפשר למצוא כתבה משנת 2018 שבה נאמר שאדם נעצר.

אבל מה קרה לאחר מכן?

האם הוגש כתב אישום?

האם התיק נסגר?

האם האדם זוכה?

האם מדובר בכלל באדם הנכון?

האם פורסם תיקון לכתבה?

האם הערכאה הגבוהה יותר הפכה את פסק הדין?

בדיקת רקע שאוספת את האזכור הראשון ומפסיקה שם עלולה להיות גרועה יותר מאי ביצוע בדיקה.

במיוחד כאשר מדובר במידע בעל פוטנציאל לפגוע באדם.

לכן ממצא כזה דורש אימות, הקשר ועדכון.

הזיכוי הוא דוגמה טובה למלכודת

נניח שחיפוש בשם מועמד מעלה עשרות כתבות על משפט פלילי מתוקשר.

במבט ראשון הרושם חמור.

אבל לאחר קריאת פסק הדין מתברר שהאדם זוכה.

אם האנליסט מסתפק בכותרות הישנות, הוא למעשה יוצר תמונה הפוכה מהמציאות המשפטית.

זו אחת הסיבות שבדיקת רקע אינה יכולה להסתכם בחיפוש מילות מפתח.

צריך להבין את רצף האירועים ואת התוצאה.

גם לגיל המידע יש משמעות

ממצא בן שנה אינו זהה בהכרח לממצא בן עשרים שנה.

חוק המידע הפלילי עצמו בנוי בין היתר על תפיסה של התיישנות, מחיקה ושיקום.

המטרה אינה רק להגן על מידע.

היא גם לאפשר לאדם שלא לשאת לעד את מלוא המשקל של אירוע מעברו.

לכן כאשר מידע ישן מופיע באינטרנט, העובדה שהאינטרנט "זוכר" אותו אינה אומרת שמעסיק צריך בהכרח לזכור אותו באותה צורה.

זה נכון במיוחד כאשר מדובר במידע שהדין עצמו ביקש לצמצם את השפעתו לאורך זמן.

ומה לגבי מידע שאינו הרשעה?

כאן נדרשת זהירות אפילו גדולה יותר.

מעצר אינו הרשעה.

חקירה אינה הרשעה.

כתב אישום אינו הרשעה.

תיק סגור בוודאי אינו הרשעה.

כתבה על חשד אינה הוכחה לכך שהחשד היה נכון.

ובכל זאת, חיפוש OSINT יכול להעלות את כל אלה.

לכן בדיקת רקע מקצועית אינה יכולה להסתפק במילים:

"מצאנו פרסום שלילי."

צריך לומר מה נמצא בדיוק.

מי פרסם אותו.

מתי.

מה מעמדו המשפטי.

ומה קרה לאחר מכן.

ההבדל בין:

"המועמד הורשע במרמה"

לבין:

"בשנת 2019 פורסם כי המועמד נחקר בחשד למרמה"

הוא עצום.

שלוש שאלות שצריך לשאול לפני שמכניסים ממצא כזה לדוח

כאשר במהלך בדיקת רקע עולה מידע בעל זיקה להליך פלילי, נכון להפריד בין שלוש שכבות.

1. האם מותר לאסוף אותו?

האם מדובר במידע ממקור ציבורי לגיטימי?

האם הדרך שבה התקבל המידע חוקית?

האם אין כאן ניסיון לעקוף מגבלה חוקית באמצעות צד שלישי?

2. האם נכון ומותר לדווח עליו?

גם מידע שנמצא באופן חוקי אינו חייב להיכנס אוטומטית לדוח.

צריך לבדוק את מהימנותו, עדכניותו, חומרתו והרלוונטיות שלו.

יש גם לבחון האם עצם העברתו עלולה להכניס את מקבל ההחלטה למצב שבו הוא נחשף למידע שהדין אינו מאפשר לו להביא בחשבון.

3. האם מותר למעסיק להשתמש בו בהחלטה?

זו שאלה נפרדת.

מעסיק עשוי להיות מוסמך לקבל סוג מסוים של מידע ואחר לא.

תפקידים מסוימים כפופים להסדרים מיוחדים.

גופים מסוימים מחזיקים בסמכויות שאין למעסיק פרטי רגיל.

ולעתים הדין מאפשר להביא בחשבון מידע רק בתנאים מסוימים.

לכן אין תשובה אחת שמתאימה לכל ארגון ולכל תפקיד.

תיקון 10 לחוק מדגים בדיוק את העיקרון הזה

ב-2026 נוסף לחוק הסדר חדש וממוקד בנוגע לעבירות טרור מסוימות.

החוק מאפשר בתנאים שנקבעו למעסיק לבקש מהמשטרה הודעה אם למועמד בגיר קיים או אינו קיים פרט רישום פלילי הנוגע לעבירת טרור חמורה או לעבירות מסוימות לפי חוק המאבק בטרור.

הבקשה מותנית בהסכמת המועמד בכתב, וההודעה אינה מספקת למעסיק את מלוא פרטי המרשם.

התיקון נכנס לתוקף ב-24 באוגוסט 2026.

עצם הצורך של המחוקק ליצור מסלול ספציפי כזה ממחיש נקודה חשובה:

הגישה למידע פלילי לצורכי העסקה אינה עניין של "יש הסכמה" או "מצאתי את המידע".

היא עניין של סמכות, תנאים ומטרה.

אז מה תפקידה של בדיקת רקע מבוססת OSINT?

בדיקת רקע אינה תחליף למרשם הפלילי.

והיא אינה אמורה להיות דרך לשחזר אותו.

התפקיד שלה רחב ושונה בהרבה.

OSINT יכול לחשוף מידע על:

ניגודי עניינים.

חברות וקשרים עסקיים.

מצגים כוזבים בקורות חיים.

היסטוריה מקצועית.

סנקציות.

קשרים עם גורמים בעלי סיכון.

הליכים אזרחיים.

דיווחים תקשורתיים.

התבטאויות פומביות.

פעילות עסקית חריגה.

דפוסי התנהגות.

מידע הקשור לאמינות, כאשר הוא רלוונטי לתפקיד ונאסף ומנותח כדין.

ולעתים, בתוך המרחב הזה, יעלה גם מידע שיש לו זיקה לעולם הפלילי.

בנקודה הזו האחריות המקצועית אינה להעלים אותו אוטומטית וגם לא למהר להעביר אותו.

האחריות היא להבין מה בדיוק נמצא.

השאלה אינה רק "מה מצאנו?"

היא:

מה מקור המידע?

מה רמת האמינות שלו?

מה המעמד המשפטי שלו?

האם קיימת התפתחות מאוחרת יותר?

בן כמה הממצא?

האם מדובר באדם הנכון?

האם מותר להעביר אותו?

האם למעסיק מותר להשתמש בו?

ומה הזיקה האמיתית שלו לסיכון הנובע מהתפקיד?

רק לאחר שכל השאלות האלה מקבלות תשובה אפשר להחליט אם הממצא צריך להיכלל בבדיקת הרקע ובאיזה אופן.

השורה התחתונה

"מידע פומבי" ו"מידע שמותר להשתמש בו בהחלטת גיוס" אינם מונחים נרדפים.

אבל גם "מידע הנוגע להתנהגות פלילית" ו"מידע שאסור לעולם לדווח עליו" אינם מונחים נרדפים.

המציאות מורכבת יותר.

OSINT אינו דרך לעקוף את חוק המידע הפלילי.

אבל בדיקת רקע גם אינה צריכה להתעלם ממידע ציבורי, מהימן ורלוונטי רק משום שהוא נוגע להתנהגות שעשויה להיות פלילית.

המבחן המקצועי נמצא בשילוב שבין ארבעה דברים:

המסגרת המשפטית.

מקור ואיכות המידע.

הרלוונטיות לתפקיד.

והאופן שבו המידע ישמש בקבלת ההחלטה.

למצוא מידע באינטרנט הוא החלק הקל.

המקצועיות מתחילה בשאלה מה מותר, נכון והוגן לעשות איתו לאחר שמצאנו אותו.

הניתוחים האלה מגיעים למייל, ואיתם ששת הצעדים לסגירת חלון העזיבה כעמוד אחד.לקבלת המסמך

עמוד המאמר
תיקון מס׳ 10 לחוק המידע הפלילי ותקנת השבים: מה השתנה, ומה המשמעות האמיתית למעסיקים ולבדיקות רקע?
בדיקות נאותות ובדיקות רקע

תיקון מס׳ 10 לחוק המידע הפלילי ותקנת השבים: מה השתנה, ומה המשמעות האמיתית למעסיקים ולבדיקות רקע?

בפברואר 2026 אושר תיקון מס׳ 10 לחוק המידע הפלילי ותקנת השבים, התשע״ט-2019. מדובר בתיקון שנראה במבט ראשון טכני יחסית, אך בפועל יש לו השלכות משמעותיות על גופים הזכאים לקבל מידע פלילי, על מועמדים לעבודה ועל הדרך שבה ארגונים מנהלים סיכוני גיוס.

קראו את הפוסט המלאהציגו פחות

במקביל, התיקון מחדד הבחנה חשובה שרבים אינם מכירים: קיימת הפרדה בין מידע פלילי המצוי במרשם הפלילי ומוגן על פי החוק, לבין מידע עובדתי פומבי שנמצא במקורות מידע גלויים (OSINT), אשר אינו חלק מהמרשם הפלילי כלל. דווקא ההבחנה הזו הופכת כיום את בדיקות הרקע מבוססות ה-OSINT לכלי חשוב יותר מאי פעם.

מה שינה תיקון מס׳ 10? התיקון מוסיף מנגנון חדש של „הודעה בדבר קיומו של פרט רישום פלילי”, באמצעות סעיף 16א החדש לחוק. במקרים מסוימים, במקום למסור את מלוא תוכן הרישום הפלילי, הגורם המוסמך יקבל הודעה שלפיה קיים פרט רישום פלילי, בהתאם להסדרים שנקבעו בחוק. בנוסף, הוגדרה הודעה זו כחלק מהמונח „מידע פלילי”. מטרת התיקון היא להמשיך ולחזק את עקרון תקנת השבים, תוך איזון בין אינטרס הציבור לבין זכותו של אדם להשתקם.

מה המשמעות למעסיקים? עבור מרבית המעסיקים, המצב המשפטי הבסיסי לא השתנה. גם כיום: מעסיק רגיל אינו רשאי לדרוש מהמועמד להציג רישום פלילי; אסור לדרוש מהמועמד להוציא מידע מהמשטרה עבור המעסיק; ורק גופים שהחוק מסמיך במפורש רשאים לקבל מידע מהמרשם הפלילי ובהיקף שנקבע בחוק. כלומר, גם לאחר התיקון, מרבית המעסיקים אינם יכולים לבסס את תהליך קבלת ההחלטות שלהם על המרשם הפלילי.

אבל כאן מתחילה הטעות הנפוצה. לא מעט אנשים סבורים שאם לא ניתן לקבל רישום פלילי, אסור לדעת דבר על עברו של מועמד. זו אינה הפרשנות הנכונה. החוק מסדיר את הגישה למרשם הפלילי ולמידע הפלילי שמנוהל על ידי המדינה. הוא אינו אוסר על איתור מידע עובדתי שכבר פורסם באופן חוקי במקורות מידע גלויים. זוהי הבחנה משפטית חשובה מאוד.

מה ההבדל בין רישום פלילי לבין מידע גלוי? רישום פלילי הוא מידע שמנוהל במרשם הפלילי של משטרת ישראל, והגישה אליו מוסדרת בחוק. לעומת זאת, מידע כגון פסקי דין שפורסמו במאגרים משפטיים, פרסומים רשמיים של בתי משפט, הודעות דוברות של משטרת ישראל, הודעות פרקליטות המדינה, פרסומים של רשויות רגולטוריות, כתבות עיתונאיות אמינות, פרסומי מכרזים ופסילות, מסמכי פירוק, כינוס או הליכים משפטיים, מידע עסקי ציבורי ופרסומים של סנקציות או רשימות שחורות בינלאומיות אינו מהווה „מידע פלילי” כהגדרתו בחוק רק משום שהוא מתאר אירוע פלילי או הרשעה. זהו מידע ציבורי שפורסם כדין, ולכן הוא אינו חלק מהמרשם הפלילי עצמו. כמובן, גם שימוש במידע כזה חייב להיעשות בהתאם לדיני הגנת הפרטיות, איסור לשון הרע, עקרונות הרלוונטיות, המידתיות ותום הלב.

כאן נכנסות לתמונה בדיקות רקע מבוססות OSINT. בדיקת רקע איכותית אינה מנסה לעקוף את החוק ואינה מנסה להשיג מידע חסוי. להפך. היא פועלת אך ורק באמצעות מקורות מידע ציבוריים וחוקיים. כאשר מבצעים OSINT מקצועי ניתן לעיתים לאתר מידע מהותי שאינו נגיש דרך המרשם הפלילי, למשל: הרשעות שפורסמו בפסקי דין, מעורבות בפרשות הונאה שזכו לפרסום, כתבי אישום שפורסמו כדין, הליכי חדלות פירעון, הליכים אזרחיים משמעותיים, קשרים עסקיים בעייתיים, ניגודי עניינים, קשרים עם חברות או גורמים בעלי סיכון, אינדיקציות להונאות או התחזות ודפוסי התנהגות ציבוריים בעלי משמעות תעסוקתית. לעיתים דווקא מידע כזה מספק למעסיק תמונה רחבה יותר מאשר עצם קיומו של רישום פלילי.

האם זה מחליף רישום פלילי? לא. אלו שני כלים שונים לחלוטין. הרישום הפלילי הוא מידע רשמי של המדינה. OSINT אינו מרשם פלילי ואינו מתיימר להיות כזה. מטרתו היא לזהות אינדיקציות לסיכון מתוך מידע ציבורי שניתן לאמת, להצליב ולהעריך באופן מקצועי. לכן, בארגונים רבים, במיוחד במשרות רגישות, בדיקות OSINT אינן מחליפות את הבדיקות הקבועות בחוק, אלא משלימות אותן.

המשמעות המעשית למעסיקים: תיקון מס׳ 10 ממשיך את מגמת המחוקק לחזק את ההגנה על פרטיותם של אנשים ואת עקרון השיקום. עם זאת, הוא אינו מבטל את חובת הזהירות של מעסיקים כלפי עובדיהם, לקוחותיהם והארגון. לכן, ככל שהגישה למידע הפלילי הרשמי מוגבלת יותר, כך גדלה החשיבות של ביצוע בדיקות רקע איכותיות המבוססות על מידע גלוי, חוקי, רלוונטי ומאומת.

האתגר של המעסיק כיום אינו להשיג יותר מידע. האתגר הוא לדעת להבחין בין מידע שאסור לקבל לבין מידע ציבורי שמותר ואף ראוי לשקול כחלק מתהליך קבלת החלטות מושכל. חשוב גם לזכור שכל שימוש במידע שמקורו ב-OSINT חייב להיעשות בהתאם לכלל החקיקה הרלוונטית, ובכלל זה חוק הגנת הפרטיות, איסור לשון הרע, דיני העבודה ועקרונות השוויון והמידתיות. עצם העובדה שמידע פורסם ברבים אינה הופכת אותו אוטומטית לרלוונטי או לגיטימי לכל החלטת גיוס.

הניתוחים האלה מגיעים למייל, ואיתם ששת הצעדים לסגירת חלון העזיבה כעמוד אחד.לקבלת המסמך

עמוד המאמר קראו את הכתבה
הוא כבר הורשע בעבר. זה לא מנע מאנשים להעביר לו שוב מיליוני שקלים
בדיקות נאותות ובדיקות רקע

הוא כבר הורשע בעבר. זה לא מנע מאנשים להעביר לו שוב מיליוני שקלים

קראתי הבוקר את הכתבה על עידו סמואל, שהורשע בעבר בעבירות מרמה, ריצה עונש מאסר, ולאחר שחרורו חזר לנהל כספים עבור לקוחות פרטיים. חלקם איבדו סכומים משמעותיים.

קראו את הפוסט המלאהציגו פחות

הסיפור הזה אינו רק סיפור על השקעות, קריפטו או שוק ההון.

זה סיפור על כשל בבדיקת רקע.

אנשים רבים חושבים שבדיקת רקע נועדה רק לגיוס עובדים. בפועל, היא חשובה לא פחות כאשר בוחרים שותף עסקי, מנהל השקעות, ספק, יועץ או כל אדם שאמור לקבל גישה לכסף, מידע או נכסים.

במקרה הזה, חלק מהמידע היה זמין לחלוטין במקורות גלויים: הרשעה פלילית בעבירות מרמה; תקופת מאסר ממושכת; פרסומים תקשורתיים היסטוריים; הליכים משפטיים ופסיקות; ומידע עסקי וציבורי שניתן לאתר באמצעות חיפוש מקצועי.

הבעיה היא שלא מספיק למצוא את המידע. צריך לדעת לחבר את הנקודות.

בדיקת רקע מבוססת OSINT אינה מסתכמת באיסוף נתונים. הערך האמיתי נמצא בניתוח ובהבנת המשמעות של המידע לצורך קבלת החלטה.

כאשר בוחנים אדם שאמור לנהל עבורנו כסף או לקבל החלטות פיננסיות, השאלה איננה רק "האם הייתה לו הרשעה בעבר?", אלא: האם הוא גילה זאת באופן מלא? האם קיימים סימני אזהרה נוספים? האם קיימים פערים בין המצג הציבורי לבין המציאות? והאם קיימים דפוסים שחוזרים על עצמם לאורך השנים?

בסופו של דבר, רוב ההונאות הגדולות אינן מתחילות בתחכום טכנולוגי. הן מתחילות באמון.

ולפני שמעניקים אמון, כדאי לבצע בדיקת רקע מקצועית המבוססת על מקורות מידע גלויים, כדי לקבל החלטה מושכלת המבוססת על עובדות ולא על רושם אישי או כריזמה.

הניתוחים האלה מגיעים למייל, ואיתם ששת הצעדים לסגירת חלון העזיבה כעמוד אחד.לקבלת המסמך

עמוד המאמר קראו את הכתבה
הטעות הגדולה ביותר בבדיקות רקע? לייחס מידע לאדם הלא נכון.
בדיקות נאותות ובדיקות רקע

הטעות הגדולה ביותר בבדיקות רקע? לייחס מידע לאדם הלא נכון.

רבים חושבים שהאתגר המרכזי בבדיקות רקע הוא למצוא מידע.

קראו את הפוסט המלאהציגו פחות

לדעתי, זה דווקא החלק הקל.

האתגר האמיתי מתחיל רגע אחרי שמצאנו את המידע: האם אנחנו בטוחים שהוא שייך לאדם שאותו אנחנו בודקים?

בעולם שבו מיליוני אנשים חולקים שמות דומים, משתמשים בכינויים, מחזיקים במספר פרופילים דיגיטליים ולעיתים אף משאירים עקבות חלקיות בלבד, קל מאוד ליפול למלכודת של "זיהוי מהיר".

אני נתקל לא פעם במקרים שבהם חוקרים, מגייסים או מנהלים רואים פרופיל בעייתי ברשת, כתבה ישנה או אזכור שלילי, וממהרים להסיק מסקנות.

אבל בדיקת רקע מקצועית אינה תרגיל באיסוף מידע. היא תרגיל באימות זהויות.

לפני שמסיקים מסקנות, צריך לאמת: האם מדובר באותו אדם? האם המיקום הגיאוגרפי מתאים? האם ציר הזמן תואם? האם קיימים מזהים נוספים שמחברים בין הנתונים? והאם קיימים מקורות בלתי תלויים שמאשרים את הקשר?

הסכנה הגדולה ביותר אינה לפספס מידע שלילי. הסכנה הגדולה ביותר היא לייחס מידע שלילי לאדם הלא נכון.

טעות כזו עלולה להוביל להחלטות גיוס שגויות, לפגיעה במוניטין של אדם חף מפשע, ואפילו לחשיפה משפטית.

לכן אחד העקרונות החשובים ביותר בעבודת מודיעין ממקורות מידע גלויים הוא: קודם מאמתים. רק אחר כך מסיקים.

זה ההבדל בין איסוף מידע לבין חקר אמת.

הניתוחים האלה מגיעים למייל, ואיתם ששת הצעדים לסגירת חלון העזיבה כעמוד אחד.לקבלת המסמך

עמוד המאמר
הטלת הספק היא גלגל הצלה שלך
בדיקות נאותות ובדיקות רקע

הטלת הספק היא גלגל הצלה שלך

היום נתקלתי בפוסט על ה-"Venezuelan Poodle Moth" - "עש פודל" שנראה כמו יצור פרוותי וחמוד מסרט אנימציה.

קראו את הפוסט המלאהציגו פחות

בהתחלה זה נראה אמין לחלוטין. תמונות, הסברים, תוצאות בגוגל, אזכורים באתרים שונים כולל ויקיפדיה.

אבל ככל שהעמקתי, גיליתי שרוב הסיפור בכלל לא מבוסס. חלק מהתמונות היו פסלי צמר של אמן יפני. אחרות היו תמונות של מינים שונים לחלוטין. ובפועל, כל מה שקיים באמת הוא צילום אחד של עש לא מזוהה שצולם בוונצואלה (התמונה משמאל למעלה). אין אפילו הכרה מדעית רשמית במין כזה.

מה שמעניין כאן הוא לא העש. אלא הדרך שבה מידע הופך ל"אמת".

היום מנועי חיפוש כבר לא מסתמכים רק על מקורות מקוריים. הם מוזנים גם מתוכן שנוצר על ידי AI, מסיכומים אוטומטיים, מהעתקות בין אתרים וממידע שממחזר את עצמו שוב ושוב.

והמשמעות היא שגם אם מנסים לבצע "נבירה לאחור" ולבדוק מה המקור האמיתי, זה הופך להיות קשה מאוד. כי בשלב מסוים: המקור המקורי נעלם, המידע מועתק מאות פעמים, מערכות AI מסכמות מידע שגוי, ותוכן לא מאומת מתחיל להיראות אמין יותר מהמציאות עצמה.

וזה בדיוק אחד האתגרים הגדולים בעולם בדיקות הרקע.

לא מספיק לדעת לחפש מידע. צריך לדעת להטיל ספק במידע.

צריך להבין: מי המקור? האם יש אימות? האם מדובר במידע ראשוני או בהעתקה? האם יש אינטרס? והאם כולם פשוט מצטטים אחד את השני?

בעידן שבו AI יודע לייצר כמויות עצומות של תוכן משכנע, היכולת לחשוב בצורה ביקורתית הופכת לנכס מקצועי קריטי.

זו בדיוק הסיבה שבדיקות רקע מקצועיות לא יכולות להסתמך רק על חיפוש מהיר בגוגל או על כלי AI.

בסוף, עדיין צריך אנשים שיודעים לחבר הקשרים, לזהות מניפולציות, להבין מה חסר בתמונה - ובעיקר לדעת מתי לא להאמין מיד למה שנראה אמין.

הניתוחים האלה מגיעים למייל, ואיתם ששת הצעדים לסגירת חלון העזיבה כעמוד אחד.לקבלת המסמך

עמוד המאמר
כשמבקשים ממך "למצוא את האשם" - אבל היכולת שלך לא בנויה לזה
בדיקות נאותות ובדיקות רקע

כשמבקשים ממך "למצוא את האשם" - אבל היכולת שלך לא בנויה לזה

לאחרונה פנו אליי עם מקרה רגיש מאוד שקשור להפצה של תוכן מזויף ברשת.

קראו את הפוסט המלאהציגו פחות

הבקשה הייתה ברורה: לאתר את מקור ההפצה, לעצור את זה מהר, ולהעלים את התוכן.

על פניו זה נשמע כמו משימה קלאסית של מודיעין ממקורות מידע גלויים. אבל כאן בדיוק מתחילה הבעיה.

אני רוצה לשתף אתכם בכנות מקצועית - איפה OSINT חזק, ואיפה הוא פשוט לא מספיק.

איפה OSINT נותן ערך אמיתי: אפשר למפות איך התוכן מתפשט, לזהות קבוצות, ערוצים ומוקדי הפצה, לאתר משתמשים שחוזרים על עצמם בפלטפורמות שונות, ולהבין מי "דוחף" את הסיפור קדימה. זה נותן תמונת מצב מודיעינית חשובה מאוד.

אבל כאן מגיעה המגבלה הקריטית: אי אפשר לזהות בוודאות מי האדם מאחורי החשבון, להוכיח מי יצר את התוכן, לגשת למידע סגור (IP, מכשירים, לוגים), או להבטיח הסרה מלאה מהאינטרנט.

וכשמדובר באירועים רגישים, במיוחד עם קטינים או פגיעה בפרטיות, הטעות הכי קטנה בזיהוי יכולה להפוך לבעיה משפטית חמורה.

הסיכון האמיתי: הבעיה היא לא רק טכנולוגית - היא ניהולית. כשנותנים הבטחות כמו "נמצא מי עשה את זה" ו"נוריד הכל מהרשת" בלי להבין את הגבולות - זה מתכון לאכזבה במקרה הטוב, ולנזק במקרה הרע.

אז מה כן נכון לעשות במקרים כאלה? גישה נכונה היא תמיד רב-תחומית: ה-OSINT למיפוי והבנה, ה-DFIR לאיסוף ראיות ממכשירים ומערכות, ליווי משפטי לפנייה לפלטפורמות, ניהול נזק ומניעת הפצה חוזרת, וניטור מתמשך. מי שמטפל בזה לבד, רק מזווית אחת, מפספס את התמונה.

השורה התחתונה: מודיעין ממקורות מידע גלויים הוא כלי חזק מאוד - אבל הוא לא קסם.

לדעת מה אפשר לעשות זה חשוב. אבל לדעת מה אי אפשר לעשות - זה מה שמבדיל בין עבודה מקצועית לבין סיכון.

הניתוחים האלה מגיעים למייל, ואיתם ששת הצעדים לסגירת חלון העזיבה כעמוד אחד.לקבלת המסמך

עמוד המאמר
הבעיה היא לא מחסור במידע. הבעיה היא רעש
בדיקות נאותות ובדיקות רקע

הבעיה היא לא מחסור במידע. הבעיה היא רעש

היכולת החדשה של Google לנתח מידע מהדארק ווב באמצעות AI, והדבר שהכי תפס אותי הוא לא הטכנולוגיה עצמה אלא הגישה: לא עוד "עוד מידע", אלא סינון חכם שמבין הקשר.

קראו את הפוסט המלאהציגו פחות

וזה בדיוק המקום שבו הרבה ארגונים נופלים.

אנחנו חיים בעידן שבו יש אינסוף מידע פתוח, פורומים, קבוצות, דליפות, רמזים קטנים. אבל בלי הקשר עסקי אמיתי, בלי הבנה של מה רלוונטי לארגון ספציפי, הכל הופך לרעש.

וזה לא רק בעולמות הסייבר.

זה בדיוק אותו עיקרון בעולם של מודיעין ממקורות מידע גלויים.

אני רואה את זה כל הזמן: ארגונים חושבים שהם צריכים "יותר בדיקות", "יותר מקורות", "יותר דאטה". אבל האמת הפוכה. הערך האמיתי מגיע מיכולת לחבר נקודות.

לדוגמה: מישהו מפרסם בפורום אפל שמציע גישה למערכת. הוא לא מציין שם חברה. אין מילות מפתח ברורות. מערכות קלאסיות לא יזהו את זה. אבל אם אתה מבין הקשר - סוג המערכת, גודל החברה, מיקום גיאוגרפי, סוג הפעילות - פתאום זה כבר לא "מידע כללי". זה איום מאוד ספציפי.

ועכשיו תחשבו על זה בהקשר של איומים פנימיים.

הרבה פעמים האיום לא מתחיל מתוך הארגון. הוא מתחיל בחוץ - בדארק ווב, בפורומים, בקבוצות. אבל הוא מתחבר לאנשים מבפנים. עובד עם גישה. ספק עם הרשאות. מועמד שמנסה להיכנס.

בלי חיבור בין מודיעין חיצוני לבין הבנה פנימית של הארגון - מפספסים את הסיפור.

וזו הנקודה החשובה באמת: ה-AI לבד לא פותר את הבעיה. הסתייעות ב-OSINT לבדה לא פותרת את הבעיה.

רק שילוב של הקשר עסקי אמיתי, ניתוח אנושי שמבין התנהגות, וטכנולוגיה שיודעת לעבוד בקנה מידה - יוצר יתרון אמיתי.

מי שימשיך לאסוף מידע בלי להבין מה רלוונטי אליו - יטבע ברעש. מי שידע לחבר נקודות בזמן - יזהה את האיום לפני שהוא הופך לאירוע.

הניתוחים האלה מגיעים למייל, ואיתם ששת הצעדים לסגירת חלון העזיבה כעמוד אחד.לקבלת המסמך

עמוד המאמר
תיקון 13 לחוק הגנת הפרטיות ורגולציות פרטיות בינלאומיות: האם הן מסכנות את עתיד בדיקות הרקע מבוססות OSINT?
בדיקות נאותות ובדיקות רקע

תיקון 13 לחוק הגנת הפרטיות ורגולציות פרטיות בינלאומיות: האם הן מסכנות את עתיד בדיקות הרקע מבוססות OSINT?

בשנים האחרונות אנו עדים להחמרה משמעותית בדרישות להגנת פרטיות ברחבי העולם. תקנות כמו GDPR באירופה, CCPA בקליפורניה, PIPEDA בקנדה וחקיקות נוספות במדינות רבות, יצרו סטנדרט חדש לניהול מידע אישי. בישראל, תיקון 13 לחוק הגנת הפרטיות מהווה צעד משמעותי נוסף בכיוון זה.

קראו את הפוסט המלאהציגו פחות

עבור ארגונים המבצעים בדיקות רקע מבוססות מודיעין ממקורות מידע גלויים (OSINT), עולה לעיתים השאלה האם רגולציות אלו יהפכו את הבדיקות לבלתי אפשריות או יפגעו באפקטיביות שלהן.

התשובה המקצועית היא לא.

הרגולציה משנה את הדרך שבה מבצעים את הבדיקה, אך אינה מבטלת את הצורך בה ואינה מונעת ביצוע בדיקות איכותיות כאשר הן נעשות בצורה מקצועית, חוקית ומידתית.

מהו תיקון 13 לחוק הגנת הפרטיות? תיקון 13 נועד לחזק את יכולות האכיפה של רשות הגנת הפרטיות ולהתאים את החוק הישראלי לסטנדרטים בינלאומיים מודרניים. בין היתר, התיקון מעניק לרשות הגנת הפרטיות סמכויות אכיפה רחבות יותר, מגדיל באופן משמעותי את גובה העיצומים הכספיים, מחייב ארגונים לנהל מידע אישי בצורה אחראית יותר, מגביר את האחריות של בעלי מאגרי מידע ומעבדי מידע, ומחזק את זכויותיהם של נושאי המידע. בפועל, המשמעות עבור ארגונים היא שהפרת הוראות פרטיות עלולה להפוך לסיכון עסקי, משפטי ותדמיתי משמעותי.

כיצד משפיעות רגולציות פרטיות על בדיקות רקע? הטעות הנפוצה ביותר היא לחשוב שחקיקת פרטיות אוסרת על איסוף מידע. למעשה, רוב הרגולציות בעולם אינן אוסרות איסוף מידע אישי באופן גורף. הן מחייבות שהאיסוף יבוצע על בסיס עקרונות ברורים: מטרה לגיטימית, מידתיות, שקיפות, צמצום מידע, אבטחת מידע ושמירה מוגבלת בזמן. כלומר, השאלה אינה "האם מותר לאסוף מידע?", אלא "איזה מידע נאסף, מדוע הוא נאסף, וכיצד משתמשים בו?".

השימוש בOSINT אינו פטור מחוקי פרטיות. קיימת תפיסה שגויה נוספת שלפיה מידע שפורסם באינטרנט הוא "חופשי לשימוש". העובדה שמידע נמצא ברשת אינה מבטלת את היותו מידע אישי. לדוגמה: פרופיל לינקדאין, פרסומים ברשתות חברתיות, כתבות חדשותיות, רישומים עסקיים ותכנים בפורומים. כל אלה עשויים להיחשב מידע אישי ולחול עליהם דיני פרטיות. לכן, ארגון המבצע בדיקות רקע אינו יכול להסתמך על הטענה שהמידע היה "פומבי" בלבד.

כיצד ניתן לבצע בדיקות רקע איכותיות בהתאם לרגולציה?

הגדרת מטרה ברורה: בדיקת רקע צריכה להיות קשורה ישירות לסיכון שהארגון מבקש לצמצם. למשל: איתור ניגודי עניינים, זיהוי הונאות עבר, איתור התנהגויות העלולות לפגוע בארגון, בחינת סיכוני מוניטין וזיהוי קשרים עסקיים בעייתיים. איסוף מידע שאינו קשור למטרה זו עלול להיחשב חריגה מעקרון המידתיות.

איסוף מידע רלוונטי בלבד: בדיקה מקצועית אינה נמדדת בכמות המידע שנאסף אלא באיכות המידע. במקרים רבים, עודף מידע דווקא מקשה על קבלת החלטות. הגישה הנכונה היא להתמקד במידע בעל ערך עסקי אמיתי ולקשר אותו להערכת הסיכון הנדרשת.

שימוש באנליסטים אנושיים: אחת הבעיות המרכזיות בבדיקות אוטומטיות היא איסוף מאסיבי של מידע ללא הקשר. אנליסט מקצועי יודע להבחין בין עובדה לדעה, להצליב מקורות, לזהות טעויות בזיהוי, להבין הקשרים תרבותיים ושפתיים ולהפעיל שיקול דעת. דווקא בעולם של רגולציה מחמירה, הערך של הגורם האנושי גדל.

שקיפות והסכמה כאשר נדרש: בהליכי גיוס עובדים או התקשרויות מסוימות, מומלץ לקבל הסכמה מפורשת לביצוע בדיקת רקע. גם כאשר החוק אינו מחייב זאת באופן מלא, הסכמה ברורה מחזקת את הלגיטימיות של התהליך ומקטינה סיכונים משפטיים.

מחיקת מידע ושמירה מוגבלת: אחד מעקרונות היסוד ברוב רגולציות הפרטיות הוא הגבלת משך השמירה. לאחר השלמת הבדיקה וקבלת ההחלטה העסקית, יש לבחון האם קיימת הצדקה להמשך שמירת המידע, האם ניתן למחוק את הדוחות, והאם יש צורך בשמירת נתונים חלקית בלבד. גישה זו מפחיתה סיכוני אבטחת מידע ומקטינה חשיפה רגולטורית.

היתרון של OSINT דווקא בעידן הפרטיות: באופן פרדוקסלי, רגולציות פרטיות מחזקות דווקא את מעמדן של בדיקות OSINT איכותיות. בעבר, ארגונים רבים הסתמכו על איסוף מידע ממאגרים רבים, חלקם בעייתיים מבחינה משפטית. היום, הדגש עובר למידע שנאסף ממקורות גלויים, חוקיים, מתועדים וניתנים לאימות. כאשר הבדיקה מבוצעת באופן מקצועי, ניתן להגיע לתובנות משמעותיות גם ללא גישה למידע פרטי או חסוי. במקרים רבים, דווקא המידע הגלוי מספק את האינדיקציות החשובות ביותר לגבי התנהגות, קשרים עסקיים, סיכוני מוניטין או ניגודי עניינים.

המפתח הוא Governance ולא איסור: המסר המרכזי של תיקון 13 ושל רגולציות הפרטיות בעולם אינו "אל תבצעו בדיקות רקע". המסר הוא: בצעו אותן בצורה אחראית. ארגונים שיבנו תהליכי עבודה מסודרים, יקפידו על מידתיות, יפעילו מנגנוני בקרה וישתמשו באנליסטים מקצועיים, יוכלו להמשיך לבצע בדיקות רקע אפקטיביות ביותר גם תחת רגולציה מחמירה.

למעשה, בעולם שבו איומים פנימיים, הונאות, התחזויות מבוססות AI וניגודי עניינים הופכים מורכבים יותר, הצורך בבדיקות רקע מקצועיות רק הולך וגדל.

האתגר החדש אינו למצוא מידע. האתגר הוא לדעת לאסוף את המידע הנכון, להשתמש בו בצורה חוקית ולהפיק ממנו תובנות בעלות ערך אמיתי לקבלת החלטות.

הניתוחים האלה מגיעים למייל, ואיתם ששת הצעדים לסגירת חלון העזיבה כעמוד אחד.לקבלת המסמך

עמוד המאמר

איומים פנימיים וסיכון ארגוני

טייס יונייטד שנאסרה כניסתו לישראל: מה בדיקת רקע הייתה מוצאת לפני הגיוס ובמהלך העבודה
איומים פנימיים וסיכון ארגוני

טייס יונייטד שנאסרה כניסתו לישראל: מה בדיקת רקע הייתה מוצאת לפני הגיוס ובמהלך העבודה

בדיקת רקע ביום הגיוס לא יכולה לזהות פוסט שיתפרסם שנתיים וחצי אחר כך.

קראו את הפוסט המלאהציגו פחות

המקרה של טייס יונייטד, שעל פי דיווח N12 מ-21 באוקטובר נאסרה כניסתו למרחב האווירי של ישראל, ממחיש למה האחריות הארגונית נמשכת גם אחרי הקבלה לעבודה.

בדוח המצורף נבחנו שתי שאלות: מה היה אפשר למצוא במקורות גלויים לפני תחילת עבודתו בנובמבר 2022, ומה פורסם בהמשך העסקתו.

במקורות שנבדקו לא נמצאו תכנים שליליים מלפני הגיוס.

תכנים שתמכו במשטר האיראני ובתוכנית הטילים שלו נמצאו בפרסומים מיוני 2025, כשנתיים וחצי לאחר מכן.

הדוח מנתח גם תיעוד של סטורי מאוקטובר 2025, שבו נשמע השיר Boom, Boom, Tel Aviv, המהלל את מתקפת הטילים על העיר.

הסטורי נמחק לאחר החשיפה, והשיוך שלו לחשבון נבדק באמצעות תיעוד ששמר צד שלישי והצלבה עם תוכן שנותר בפרופיל.

על המסך הופיע רק Boom boom :)‎. המסר המשמעותי היה בפסקול. בדיקה שמסתפקת בטקסט הייתה מחמיצה אותו.

גם איתור החשבון דרש יותר מחיפוש שם: השם המלא לא הופיע בפרופיל, והשיוך התבסס על הצלבת פרטים מקצועיים עם מקורות נוספים.

אבל לא כל טענה שפורסמה קיבלה ביסוס. לא נמצאו בבדיקה ראיות לתמיכה בחיזבאללה או במתקפת 7 באוקטובר. גם לא נמצאו אינדיקציות לכוונה, לתכנון או לאיום בביצוע אלימות. מוצא, דת ושפה לא הוגדרו כ"דגלים אדומים".

בעיניי, זה חלק מהאחריות המקצועית בבדיקת רקע: לדייק גם במה שמצאנו וגם במה שאין לנו בסיס לקבוע.

ממצא רלוונטי מצדיק בירור והערכת סיכון, והוא צריך להיבחן בהקשר של התפקיד ושל מכלול המידע.

אלה שלושה דברים שאני ממליץ למנהלי ביטחון ומשאבי אנוש לקחת מהמקרה:

• להגדיר באילו תפקידים נדרשת בדיקה תקופתית של מידע ציבורי, ובאיזו תדירות, בהתאם לרגישות התפקיד ולהיקף הגישה והסמכות של העובד.

• לוודא שהבדיקה כוללת גם סטוריז שמורים, שיתופים וסרטונים, עם הבנת השפה וההקשר. חיפוש שם וקריאת כותרות עלולים להשאיר מידע משמעותי מחוץ לתמונה.

• לקבוע מראש מי מאמת ממצא, מי מעריך את משמעותו לתפקיד ואיך מקיימים בירור הוגן עם העובד.

איסוף מידע מועיל רק כשיש תהליך ברור לטיפול בו.

אני מצרף את הדוח המלא, עם המקורות, ההצלבות ומגבלות הבדיקה.

השאלה שאני מציע לכל ארגון לשאול: אם יופיע מחר מידע רלוונטי על עובד בתפקיד רגיש, מי אמור לזהות אותו, ומי אחראי לטפל בו?

הדוח המלא, עם קישור למקור של כל ממצא, זמין להורדה.להורדת הדוח

עמוד המאמר
מכשיר ההקלטה בחדר ההנהלה של OpenAI: מה בדיקת רקע הייתה מוצאת לפני הגיוס
איומים פנימיים וסיכון ארגוני

מכשיר ההקלטה בחדר ההנהלה של OpenAI: מה בדיקת רקע הייתה מוצאת לפני הגיוס

משרד המשפטים האמריקאי הודיע ב-13 באוקטובר 2026 על מעצר של מהנדס ב-OpenAI. לפי כתב התלונה, הוא הטמין מכשיר הקלטה סמוי בחדר הישיבות של ההנהלה בסן פרנסיסקו. בדקנו מה הייתה מוצאת בדיקת רקע ממקורות גלויים, לפני הגיוס שלו ובזמן העבודה.

קראו את הפוסט המלאהציגו פחות

לפי כתב התלונה, עובדי החברה מצאו את המכשיר בסוף ספטמבר 2026, מחובר מאחורי טלוויזיה בחדר ועטוף בנייר טואלט. הוא עבד בחברה כמהנדס מיולי 2025 בערך, ולא הייתה לו הרשאה להיכנס לחדר. משרד המשפטים לא טוען שממשלה זרה הייתה מעורבת. לפי OpenAI, לא נמצא סימן לכך שנלקחו משקלי מודלים, קוד מקור או מידע של לקוחות, והוא פוטר.

כמו במקרה הבוחן הקודם שלנו, על טיסה FZ1073, קבענו את השיטה לפני החיפוש. בדקנו שני מועדים: יום לפני הגיוס, ויום לפני התקנת המכשיר. את הממצאים קראנו בשתי עדשות נפרדות: הסימנים ההתנהגותיים לסיכון פנים-ארגוני של ממשלת ארצות הברית, והשיטה של פרופצ'ק. הרצנו גם 23 חיפושים בגוגל, מוגבלים לדפים מלפני הגיוס. החיפוש נעשה באנגלית ובערבית.

מה לא נמצא

לא נמצאו עבר פלילי, סנקציות, עוינות כלפי מעסיק או תמיכה באלימות. קראנו 262 מתוך 284 הפוסטים בחשבון X שלו, ואף אחד מהם לא תואם לסימנים ההתנהגותיים השליליים בשיטה שלנו.

שני דגלים אדומים, גלויים לפני הגיוס

הראשון: סתירה בתאריכי ההעסקה. בפרופיל הלינקדאין שלו, העבודה ב-Meta מסתיימת ב-2022. אבל בינואר 2025 פורסם במאגר הקוד הפתוח של Meta שינוי קוד פנימי של החברה, מכתובת מייל של Meta, תחת שם המשתמש שלו. הרשומה הייתה גלויה כחמישה חודשים לפני שהצטרף ל-OpenAI. גוגל לא מעלה אותה. מוצאים אותה רק בחיפוש בהיסטוריית הקוד שלו ב-GitHub.

השני: תפקיד חיצוני לצד המשרה. בפברואר 2025 הצטרף כשותף לקרן הון סיכון בריאד, והתפקיד נמשך גם בזמן העבודה ב-OpenAI. התפקיד פורסם בפומבי, כך שלא הוסתר מהציבור. אם דיווח עליו למעסיק, לא ידוע.

לפי השיטה שלנו, סתירה בתאריכי העסקה ואי גילוי של ניגוד עניינים, אם היה, הם סימנים מעידים לחוסר מהימנות. הם לא מוכיחים עבירה. הם דגלים אדומים שמחייבים בירור עם המועמד לפני החלטה: הסבר לתאריכים, רשימה כתובה של תפקידים חיצוניים, ואימות מול המעסיקים הקודמים. אם הבירור הזה היה משנה את ההחלטה, אי אפשר לדעת.

איפה היו סימני האזהרה על המעשה עצמו

לפי כתב התלונה, כל סימני האזהרה על המעשה היו בתוך הבניין:

• מצלמות תיעדו אותו ליד החדר בעשרה תאריכים שונים בספטמבר.

• הוא חיפש במערכות של החברה איפה ומתי נפגשת ההנהלה.

• בחשבון צ'אטבוט שקשור אליו נשאלו שאלות על בניית מקליט סמוי ומוצפן.

והחלק הזה בעיניי חשוב אפילו יותר. בדיקת רקע ממקורות גלויים עוזרת להחליט את מי מגייסים. היא לא יכולה לראות מה עובד עושה אחרי שנכנס. את זה רואה תוכנית פנימית לסיכון פנים-ארגוני: בקרת גישה, מצלמות ותיעוד של כלים פנימיים.

מה זה אומר למעסיקים

בפועל, זה אומר בין היתר:

• לאמת תאריכי העסקה מול רשומות, ולא רק מול קורות החיים והלינקדאין.

• אצל מועמדים טכניים, לבדוק גם את היסטוריית הקוד הגלויה. יש בה תאריכים ודומיינים של מעסיקים.

• לבקש בכתב, בגיוס ומדי שנה, רשימה של תפקידים חיצוניים, השקעות וייעוץ. תפקיד שפורסם לציבור אינו בהכרח תפקיד שדווח למעסיק.

• להתייחס לדגל אדום כשאלה שצריך לקבל עליה תשובה, ולא כפסק דין.

• בארגון שמחזיק מידע רגיש, לא להסתפק בבדיקה בכניסה. בדיקת רקע ותוכנית פנימית לסיכון פנים-ארגוני עושות עבודות שונות, וצריך את שתיהן.

חשוב להדגיש: הוגשה נגדו תלונה פלילית, הוא לא הורשע, וחזקת החפות עומדת לו. העובדות על המעשה לקוחות מכתב התלונה, והן טענות שעוד לא נבחנו בבית המשפט. הבדיקה נעשתה ממקורות גלויים בלבד, והעובדות נכונות ל-14 באוקטובר 2026.

מקרה הבוחן הקודם באותה שיטה, על טייס המשנה בטיסה FZ1073: https://profcheck.co/he/knowledge/case-study-fz1073-copilot/

הדוח המלא, עם קישור למקור של כל ממצא, זמין להורדה.להורדת הדוח

עמוד המאמר
ניגוד עניינים בארגון: לא כל ניגוד הוא שחיתות, אבל כל ניגוד מחייב התייחסות
איומים פנימיים וסיכון ארגוני

ניגוד עניינים בארגון: לא כל ניגוד הוא שחיתות, אבל כל ניגוד מחייב התייחסות

כיצד מזהים ניגודי עניינים, מה ההבדל בין מצב מסוכן להתנהגות פסולה, ואיך הופכים את בדיקות הרקע ואת הצהרות העובדים לכלי אפקטיבי לניהול סיכונים ארגוניים?

קראו את הפוסט המלאהציגו פחות

ניגוד עניינים אינו מעיד בהכרח על חוסר יושרה

מנהל רכש בחברה גדולה מחזיק במניות של אחד מספקי הארגון. מועמד לתפקיד בכיר נשוי למנהלת בחברה מתחרה. סמנכ"ל כספים מנהל משא ומתן על תפקיד עתידי בחברה המקיימת קשרים עסקיים עם המעסיק הנוכחי שלו.

מה משותף לשלושת המקרים?

בכל אחד מהם מתקיימות נסיבות שעלולות ליצור ניגוד עניינים. אבל אף אחד מהמקרים, כשלעצמו, אינו מוכיח שהתרחשה עבירה, שהתקבלה החלטה פסולה או שהאדם המעורב אינו ישר.

ההבחנה הזו, שנראית לכאורה פשוטה, היא אחת ההבחנות החשובות ביותר בניהול מהימנות ארגונית.

בפועל, המונח "ניגוד עניינים" מעורר לעיתים תגובה כמעט אוטומטית של חשד. מנהלים חוששים להצהיר על קשרים אישיים או עסקיים, מועמדים חוששים שממצא בבדיקת רקע יפגע בסיכוייהם להתקבל לעבודה, וארגונים מתקשים להבחין בין סיכון שניתן לנהל לבין התנהגות שמחייבת בירור משמעותי.

התוצאה עלולה להיות כפולה: מצד אחד, אנשים נמנעים מלדווח על נסיבות רלוונטיות; מצד שני, ארגונים מעניקים משקל מוגזם לעצם קיומו של קשר אישי או עסקי, גם כאשר אין ראיה להתנהגות פסולה.

גישה מקצועית לניגודי עניינים מתחילה בהבנה בסיסית: ניגוד עניינים הוא בראש ובראשונה מצב המחייב בחינה וניהול, ולא הוכחה למעשה פסול.

מהו ניגוד עניינים לפי ה-OECD?

ב-28 במאי 2003 אימצה מועצת הארגון לשיתוף פעולה ולפיתוח כלכלי (OECD) את ההמלצה בנושא ניהול ניגודי עניינים בשירות הציבורי.

המסמך, Recommendation of the Council on OECD Guidelines for Managing Conflict of Interest in the Public Service, נועד לסייע למדינות לפתח מדיניות יעילה לזיהוי, למניעה ולניהול של מצבים שבהם אינטרסים פרטיים עלולים להשפיע על מילוי תפקיד ציבורי.

על פי ההגדרה, ניגוד עניינים מתקיים כאשר קיים מתח בין חובותיו הציבוריות של בעל תפקיד לבין אינטרסים פרטיים שלו, באופן שבו אותם אינטרסים עלולים להשפיע באופן בלתי ראוי על מילוי חובותיו ואחריותו.

אלא שהמסמך מדגיש הבחנה חשובה עוד לפני הצגת ההגדרה.

ניגוד עניינים כשלעצמו אינו שחיתות. ניגוד שלא זוהה או שלא נוהל כראוי עלול להתפתח לפגיעה בטוהר המידות ולהתנהגות פסולה.

המסמך מוסיף שכאשר אינטרס פרטי כבר פגע בפועל במילוי התקין של התפקיד, נכון יותר לתאר את המקרה כהתנהגות פסולה, כניצול לרעה של תפקיד או, במקרים המתאימים, כשחיתות.

מדובר בהבדל מהותי בין מצב שבו קיים פוטנציאל להשפעה בלתי ראויה לבין מצב שבו אותה השפעה כבר התממשה.

ההבחנה חשובה גם מנקודת מבט ניהולית: עצם קיומו של ניגוד עניינים אינו מעיד בהכרח על כשל אישי, אבל הימנעות מזיהויו, מהצהרה עליו או מניהולו עלולה ליצור כשל ארגוני משמעותי.

מקור: OECD, Recommendation of the Council on OECD Guidelines for Managing Conflict of Interest in the Public Service, 2003, סעיפים 4 ו-10-15.

שלושה סוגים של ניגוד עניינים שכל מנהל צריך להכיר

ה-OECD מבחין בין שלוש קטגוריות מרכזיות. ההבחנה ביניהן מסייעת לארגון לקבוע את רמת הסיכון ואת אופן הטיפול המתאים.

1. ניגוד עניינים בפועל (Actual Conflict of Interest)

מצב שבו כבר קיימת התנגשות בין אחריותו של בעל התפקיד לבין אינטרס פרטי העלול להשפיע על הפעלת סמכותו.

דוגמה: מנהל רכש משתתף בבחירת ספק בזמן שהוא מחזיק באינטרס כלכלי אישי באחת החברות המתמודדות.

עצם ההחזקה אינה מוכיחה שמנהל הרכש העניק לחברה יתרון, אבל השתתפותו בתהליך הבחירה יוצרת מצב של ניגוד עניינים המחייב טיפול.

2. מראית עין של ניגוד עניינים (Apparent Conflict of Interest)

מצב שבו הנסיבות יוצרות רושם סביר של השפעה אפשרית מצד אינטרס פרטי, אף שבפועל אין ניגוד כזה.

דוגמה: חבר ועדת השקעות נושא שם משפחה זהה לשמו של בעל חברה הנבחנת להשקעה. הדבר מעורר חשד לקשר משפחתי, אך בירור מגלה שאין ביניהם קרבה כלשהי.

במקרה כזה לא בהכרח נדרש הסדר למניעת ניגוד עניינים, אבל יש חשיבות לבירור ולתיעוד הממצאים, כדי למנוע פגיעה בלתי מוצדקת באמון בתהליך.

חשוב להבחין בין מראית עין בלבד לבין מצב שבו קיים קשר אמיתי העלול ליצור ניגוד עניינים. כאשר הקשר קיים, אין לסווגו כמראית עין בלבד רק מפני שהאדם המעורב נתפס כאמין.

3. ניגוד עניינים פוטנציאלי (Potential Conflict of Interest)

מצב שבו קיים אינטרס פרטי שעשוי להפוך לניגוד עניינים אם בעל התפקיד יקבל בעתיד אחריות או סמכות מסוימת.

דוגמה: עובד מחזיק במניות של חברה המספקת שירותים לארגון, אך אינו מעורב כיום בהחלטות הנוגעות לאותו ספק. אם יקודם לתפקיד האחראי על בחירת ספקים, עלול להיווצר ניגוד עניינים.

המשמעות הניהולית ברורה: אין די בבדיקת המצב במועד הקבלה לעבודה. יש לזהות כיצד שינוי בתפקיד, בסמכויות או במערכות היחסים עשוי לשנות את רמת הסיכון.

בפועל: האינטרס מתנגש עם אחריות קיימת. תגובה ארגונית מתאימה: הסדר מיידי, הגבלת מעורבות או פתרון אחר.

מראית עין: נראה שקיים ניגוד, אך בירור עשוי לשלול אותו. תגובה ארגונית מתאימה: בדיקת העובדות ותיעוד המסקנה.

פוטנציאלי: ניגוד עלול להיווצר בעתיד. תגובה ארגונית מתאימה: תיעוד, מעקב ובחינה מחדש בעת שינוי נסיבות.

אינטרס פרטי אינו רק כסף

ארגונים נוטים להתמקד בניגודי עניינים כלכליים: אחזקות במניות, בעלות בחברות, קשרים עם ספקים או קבלת טובות הנאה.

אלה בהחלט מקורות משמעותיים לסיכון, אך ההגדרה המקצועית רחבה בהרבה.

אינטרס פרטי עשוי להיות קשור גם לקשרים משפחתיים, חברות בארגונים, פעילות מקצועית נוספת, מחויבות אישית, קשרים עסקיים קודמים ואפילו אפשרויות תעסוקה עתידיות.

לדוגמה:

• מנהלת משאבי אנוש המשתתפת בהחלטה על קידום קרוב משפחה.

• חבר דירקטוריון המכהן במקביל בדירקטוריון של חברה בעלת אינטרסים עסקיים מנוגדים.

• מנהל אבטחת מידע המייעץ בתשלום לחברה המספקת שירותים לארגונו.

• סמנכ"ל המנהל משא ומתן על תפקיד עתידי אצל ספק שעמו הוא מנהל התקשרות מסחרית.

• מנהל פרויקט המעורב בבחירת קבלן שבבעלות חבר אישי קרוב.

בחלק מהמקרים הקשרים גלויים ומוכרים לכל המעורבים. במקרים אחרים הם אינם ידועים לארגון.

השאלה המרכזית אינה אם הקשר נראה חריג, אלא אם הוא עלול להשפיע על שיקול הדעת, על עצמאות ההחלטה או על מילוי האחריות המקצועית.

מדוע גם אנשים ישרים נקלעים לניגודי עניינים?

אחת הטעויות הנפוצות בניהול סיכונים היא ההתייחסות לניגוד עניינים כאל תכונת אופי.

בישיבות הנהלה נשמעת לעיתים הטענה: "אנחנו מכירים אותו שנים. הוא אדם ישר. אין כאן ניגוד עניינים".

אלא שיושרה וניגוד עניינים הם שני מושגים שונים.

יושרה מתייחסת לערכיו ולהתנהגותו של האדם. ניגוד עניינים מתייחס לנסיבות שבהן הוא פועל.

אדם יכול להיות בעל יושרה גבוהה במיוחד ועדיין להימצא במצב שבו אינטרסים אישיים ומקצועיים מושכים לכיוונים שונים.

למעשה, דווקא אנשים המחזיקים בתפקידים בכירים, בעלי ניסיון מקצועי עשיר ורשת קשרים ענפה, עשויים להיחשף למספר גדול יותר של מצבים כאלה.

מנהל ותיק עשוי להכיר ספקים באופן אישי. דירקטור עשוי להיות מעורב במספר חברות. מומחה מקצועי עשוי לשמש יועץ לגופים נוספים בתחום פעילותו.

אלה אינם בהכרח סימנים להתנהגות פסולה. לעיתים מדובר בתוצאה טבעית של פעילות מקצועית לגיטימית.

האתגר של הארגון הוא לאסוף מידע רלוונטי, להעריך את הסיכון וליצור מנגנון שמאפשר לאנשים להמשיך למלא את תפקידם תוך הגנה על עצמאות שיקול הדעת.

הפרדוקס של חובת ההצהרה: ככל שמענישים על גילוי, כך מעודדים הסתרה

ארגונים רבים דורשים מעובדים וממנהלים לחתום על הצהרה בדבר היעדר ניגוד עניינים.

לכאורה, מדובר באמצעי בקרה בסיסי והגיוני. אולם האפקטיביות שלו תלויה במידה רבה בתרבות הארגונית.

כאשר עובד מבין שעצם ההצהרה על קשר עסקי או אישי עלולה לפגוע בקידומו, במוניטין שלו או במעמדו, עלול להיווצר תמריץ שלילי לדווח.

הסיכון אינו רק בהצהרה כוזבת במכוון. לעיתים עובד כלל אינו יודע אם קשר מסוים נחשב לניגוד עניינים ולכן מעדיף שלא לציין אותו.

מציאות כזו עלולה להביא לכך שמנגנון שנועד להגביר שקיפות ייצור דווקא תחושת חשש וחוסר ודאות.

ארגון שרוצה לקבל מידע אמין חייב להבחין בין עצם הגילוי לבין הפרת חובת הגילוי.

עובד שמדווח בזמן על קשר המחייב בחינה מאפשר לארגון לפעול באופן מושכל. לעומתו, עובד שמסתיר ביודעין קשר מהותי בניגוד לחובת דיווח מפורשת מעורר שאלה נפרדת בנוגע להתנהלותו ולמהימנותו.

חשוב גם שלא להפוך את ההצהרה למנגנון חסינות. גילוי מאוחר, חלקי או מטעה אינו שקול לדיווח מלא ומדויק במועד הנדרש.

הגישה הרצויה היא לעודד דיווח מוקדם ושקוף, להבהיר אילו מצבים חייבים בדיווח, ולאפשר לעובדים לקבל ייעוץ כאשר אינם בטוחים אם נסיבות מסוימות מחייבות הצהרה.

מניגוד עניינים לאיום פנימי: מתי הסיכון מתממש?

ניגוד עניינים אינו זהה לאיום פנימי, אך במקרים מסוימים הוא עשוי להיות אחד מגורמי הסיכון להתפתחותו.

איום פנימי נוצר כאשר אדם בעל גישה לגיטימית למשאבי הארגון, למידע או לסמכויות מנצל אותם באופן העלול לגרום נזק, בין אם בזדון ובין אם עקב התנהלות רשלנית או שגויה.

ניגוד עניינים בלתי מנוהל עשוי ליצור נסיבות שבהן עובד מקבל החלטות המושפעות מאינטרס אישי, משתמש במידע עסקי באופן בלתי ראוי או מעניק יתרון לצד שלישי.

כך, למשל, מנהל בעל אינטרס אישי אצל ספק עשוי להיחשף למידע על הצעות המחיר של מתחריו. קיומו של האינטרס אינו מוכיח שהמידע נוצל לרעה, אך השילוב בין האינטרס לבין הגישה למידע יוצר חשיפה שיש לבחון.

ניתן להמחיש את ההתפתחות האפשרית באמצעות ארבעה שלבים:

שלב ראשון: קיומו של אינטרס פרטי. לעובד יש קשר משפחתי, עסקי או כלכלי שעשוי להיות רלוונטי לתפקידו.

שלב שני: היווצרות ניגוד עניינים. העובד מקבל סמכות או גישה למידע שמעמידות את האינטרס הפרטי מול חובותיו לארגון.

שלב שלישי: היעדר ניהול מתאים. לא נקבע הסדר, העובד אינו מדווח, או שהארגון מתעלם מהמידע.

שלב רביעי: התממשות אפשרית של הסיכון. העובד מקבל החלטה מוטה, מוסר מידע אסור או משתמש בסמכותו כדי להעניק יתרון בלתי ראוי.

זה אינו מסלול הכרחי. רוב מצבי ניגוד העניינים אינם מובילים בהכרח להתנהגות פסולה. אך ככל שהניגוד מהותי יותר, רמת החשיפה גבוהה יותר ומנגנוני הבקרה חלשים יותר, כך גדלה החשיבות של טיפול מוקדם.

מכאן נובע עיקרון יסוד בניהול איומים פנימיים: הטיפול צריך להתחיל בזיהוי ובניהול של תנאי הסיכון, ולא רק בחקירת אירועים לאחר שהנזק כבר התרחש.

תפקידן של בדיקות רקע בזיהוי ניגודי עניינים

בדיקת רקע מקצועית עשויה לספק לארגון מידע חשוב על קשרים, אחזקות ותפקידים שאינם בהכרח עולים במהלך ראיון עבודה או מתוך קורות החיים.

במסגרת בדיקות רקע המבוססות על מידע גלוי (OSINT), ובכפוף לדין ולמטרת הבדיקה, ניתן לבחון בין היתר:

• אחזקות וקשרים עסקיים: בעלות רשומה בחברות, תפקידי דירקטוריון, שותפויות וקשרים תאגידיים מתועדים.

• עיסוקים נוספים: תפקידים מקצועיים מקבילים, פעילות ייעוץ או מעורבות עסקית נוספת המתועדת במקורות גלויים.

• קשרים עם ספקים ומתחרים: זיקות שניתן לבסס באמצעות רישומים, פרסומים או מקורות אמינים אחרים.

• היסטוריה תעסוקתית: קשרים רלוונטיים למעסיקים קודמים, לחברות קשורות או לגורמים בעלי עניין בעסקה.

• אינטרסים עסקיים של בעלי תפקידים בכירים: מעורבות בחברות אחרות העלולה ליצור זיקות לתחום הפעילות של הארגון.

עם זאת, קיימת מגבלה משמעותית: לא כל אינטרס פרטי מתועד במידע גלוי.

קשר משפחתי שאינו פומבי, מחויבות אישית, שותפות בלתי רשומה או משא ומתן חסוי על תפקיד חדש לא בהכרח יופיעו במקורות שניתן לבדוק.

לכן, בדיקת רקע אינה תחליף להצהרה של האדם הנבדק, וגם הצהרה אינה תחליף לבדיקת רקע כאשר קיימת הצדקה מקצועית וחוקית לבצע אותה.

שני הכלים משלימים זה את זה: ההצהרה מספקת מידע מצד האדם, ובדיקת הרקע יכולה לאמת חלק מהמידע, להשלים אותו ולעיתים להצביע על פערים המחייבים בירור.

המגבלה החשובה ביותר היא שבדיקת רקע אינה יכולה לקבוע, על סמך עצם קיומו של קשר, שהאדם פעל באופן בלתי ראוי.

היא יכולה לתאר ממצא עובדתי ולסייע בהערכת רלוונטיות הקשר לתפקיד. המסקנה אם נדרש הסדר למניעת ניגוד עניינים צריכה להתקבל בידי הגורם המוסמך בארגון, לאחר בחינת מכלול הנסיבות.

כיצד צריך להיראות ממצא של ניגוד עניינים בדוח בדיקת רקע?

איכותה של בדיקת רקע אינה נמדדת רק ביכולתה לאתר מידע. חשובה לא פחות הדרך שבה המידע מנותח ומוצג.

קביעה גורפת כגון "המועמד מצוי בניגוד עניינים חמור" עלולה להיות בלתי מבוססת אם הבדיקה לא בחנה את תחומי אחריותו, את סמכויותיו ואת הקשר בין הממצא לתפקיד.

מנגד, התעלמות מקשר עסקי מהותי רק משום שלא אותרה ראיה להתנהגות פסולה עלולה להחמיץ סיכון רלוונטי.

נבחן דוגמה.

מועמד לתפקיד מנהל רכש נמצא כבעל מניות בחברה המספקת שירותים לארגון המגייס.

דוח מקצועי צריך להפריד בין ארבע שאלות:

1. מהו הממצא העובדתי?

המועמד מופיע כבעל מניות בחברה מסוימת, על פי מקור מידע מוגדר ומועד בדיקה נתון.

2. מהי הזיקה האפשרית לתפקיד?

החברה פועלת בתחום שבו מנהל הרכש עשוי להיות מעורב בהחלטות על התקשרויות, תמחור או בחירת ספקים.

3. מה עדיין אינו ידוע?

ייתכן שלא ידועים שיעור האחזקה המעודכן, היקף המעורבות העסקית, סמכויותיו העתידיות של המועמד או קיומו של הסדר קודם למניעת ניגוד עניינים.

4. מהי הפעולה המומלצת?

לקבל מהמועמד התייחסות, לאמת פרטים חסרים ולבחון האם נדרש הסדר שיגביל את מעורבותו בהחלטות הנוגעות לאותה חברה.

ניסוח מקצועי אפשרי יהיה:

"על פי המידע שאותר, המועמד מחזיק בזיקה עסקית לחברה הפועלת בתחום הרלוונטי לתפקידו המיועד. הממצא עשוי ליצור חשש לניגוד עניינים, בהתאם להיקף הסמכויות והאחריות שיוקנו לו. מומלץ לברר את אופי הזיקה ולבחון צורך בהסדר מתאים."

ניסוח כזה משקף את המידע הידוע, מסמן את הסיכון ואינו מייחס למועמד התנהגות שלא הוכחה.

זהו הבדל מרכזי בין דוח המספק מידע גולמי לבין דוח המסייע לארגון לקבל החלטה מקצועית ומידתית.

כיצד מנהלים ניגודי עניינים בארגון? מודל עבודה מעשי

ניהול ניגודי עניינים אינו אמור להסתכם בטופס הצהרה הנחתם בתחילת ההעסקה.

כדי שהמערכת תהיה אפקטיבית, היא צריכה לפעול לאורך מחזור החיים של העובד ולכלול זיהוי, הערכה, החלטה, תיעוד ובקרה.

שלב 1: מיפוי תפקידים רגישים

הארגון צריך לזהות תפקידים שבהם קיים סיכון משמעותי לניגוד עניינים.

בדרך כלל מדובר בתפקידים הכוללים סמכות לקבל החלטות כלכליות, גישה למידע עסקי רגיש, בחירת ספקים, גיוס עובדים, קביעת תנאי התקשרות או פיקוח על פעילות של צדדים שלישיים.

רמת הבקרה המתאימה לדירקטור, למנהל רכש או למנהל השקעות אינה בהכרח זהה לזו הנדרשת מעובד שאין לו סמכויות החלטה מהותיות.

שלב 2: הצהרת אינטרסים מותאמת לתפקיד

הצהרה כללית שלפיה "איני מצוי בניגוד עניינים" עלולה להיות בלתי מספקת.

עדיף לבקש מהעובד להשיב על שאלות קונקרטיות הנוגעות לאופי תפקידו, כגון קשרים עסקיים עם ספקים, אחזקות בחברות רלוונטיות, עיסוקים נוספים או קשרים משפחתיים שעשויים להשפיע על החלטותיו.

חשוב להסביר לעובד שהמטרה היא לזהות מצבים לניהול ולא להניח מראש שקיימת התנהגות פסולה.

שלב 3: אימות והשלמת מידע

בתפקידים המצדיקים זאת ניתן להסתייע בבדיקות רקע ובמקורות מידע חיצוניים כדי לאמת נתונים רלוונטיים או להשלים את התמונה.

האימות צריך להיות ממוקד, מידתי, חוקי ורלוונטי לסיכוני התפקיד. אין הצדקה לאיסוף בלתי מוגבל של מידע אישי רק משום שהעובד ממלא תפקיד רגיש.

שלב 4: הערכת חומרת הסיכון

לא כל ניגוד עניינים מצדיק אותה תגובה.

בעת הערכת הסיכון כדאי לבחון את עוצמת האינטרס הפרטי, את מידת השפעתו האפשרית, את סמכות קבלת ההחלטות של העובד, את רגישות המידע שאליו הוא נחשף ואת היקף החשיפה הארגונית.

בנוסף יש לבדוק האם קיימת אפשרות מעשית למנוע מהעובד להשתתף בהחלטות מסוימות מבלי לפגוע באופן משמעותי בתפקוד הארגון.

שלב 5: קביעת הסדר מתאים

הפתרון אינו חייב להיות פסילת מועמד או הפסקת העסקה.

בהתאם לחומרת הניגוד ולנסיבות, ניתן לשקול פתרונות כגון:

• הימנעות מהשתתפות בהחלטות הקשורות לגורם המסוים.

• העברת סמכות החלטה למנהל אחר.

• הגבלת גישה למידע רגיש מסוים.

• שינוי תחומי אחריות או כפיפות.

• הפסקת פעילות עסקית חיצונית המייצרת את הניגוד.

• ויתור על אינטרס כלכלי רלוונטי, כאשר הדבר מתאים ונדרש.

• פסילה מתפקיד מסוים כאשר לא ניתן לנהל את הניגוד באופן אפקטיבי.

בחירת הפתרון צריכה להיות מידתית, ישימה וניתנת לבקרה.

שלב 6: תיעוד ההחלטה והאחריות ליישומה

לא מספיק לקבוע שהעובד לא ישתתף בהחלטות הנוגעות לספק מסוים.

יש לתעד את היקף ההגבלה, הגורם שאישר אותה, האדם האחראי לפיקוח עליה והמקרים שבהם יש לבחון אותה מחדש.

הסדר שאינו מתועד או שאיש אינו אחראי ליישומו עלול להישאר בגדר הצהרה בלבד.

שלב 7: מעקב ועדכון

ניגוד עניינים אינו מצב סטטי.

שינויים בתפקיד, בסמכויות, במבנה הארגוני, בקשרים עסקיים או בנסיבות אישיות עשויים ליצור ניגוד חדש או להפוך ניגוד קיים למהותי יותר.

לפיכך, מומלץ להגדיר אירועים המחייבים עדכון הצהרה ובחינה מחדש, לצד רענון תקופתי בתפקידים רגישים.

הלקח החשוב: ניגוד עניינים יכול להיווצר גם אחרי שנים של העסקה

ארגונים משקיעים משאבים משמעותיים בתהליך המיון והקליטה, אך לעיתים מניחים שלאחר השלמת בדיקת הרקע והחתימה על הצהרת היעדר ניגוד עניינים, הסוגיה טופלה.

זוהי הנחה בעייתית.

עובד שנקלט ללא כל ניגוד עניינים עשוי להתמנות בהמשך לתפקיד חדש. קרוב משפחה שלו עשוי להתחיל לעבוד אצל ספק. חברה שבה הוא מחזיק מניות עשויה להפוך לקבלן של הארגון. גם שינוי במערך הספקים או במבנה הבעלות שלהם יכול לייצר ניגוד שלא התקיים קודם לכן.

במקרים כאלה, בדיקת הרקע המקורית עשויה להיות נכונה לחלוטין למועד שבו נערכה, אך כבר לא לשקף את הסיכון הנוכחי.

מכאן עולה החשיבות של מנגנון ארגוני לעדכון הצהרות, בחינה מחדש של ניגודים בעת שינויים מהותיים ושימוש ממוקד בבדיקות עדכניות כאשר הדבר מוצדק.

הפתרון אינו בהכרח לבדוק את כל העובדים באופן רציף. ניטור כזה עלול להיות בלתי מידתי, יקר ופוגעני בפרטיות. עדיפה גישה מבוססת סיכון, המתמקדת בתפקידים, בסמכויות ובאירועים שבהם עשוי לחול שינוי מהותי בחשיפה.

מה מלמדים ממצאי ה-OECD על הפער בין מדיניות ליישום?

בדוח Anti-Corruption and Integrity Outlook 2024 הצביע ה-OECD על פער בין קיומם של כללים והסדרים פורמליים לניהול ניגודי עניינים לבין יכולת הרשויות לבדוק את ההצהרות ולוודא שהסיכונים אכן מטופלים.

אחד הממצאים הבולטים בדוח הוא שרק שמונה ממדינות ה-OECD שנבחנו אימתו לפחות 60% מהצהרות הנכסים והאינטרסים בשנתיים שקדמו לדוח.

המשמעות אינה שכל ההצהרות האחרות היו שגויות, אלא שקיומו של מנגנון הצהרות אינו מבטיח כשלעצמו יכולת לאמת את המידע או לאתר פערים.

למרות שהממצאים מתייחסים למערכות ציבוריות, הלקח הניהולי רלוונטי גם לארגונים עסקיים.

טופס הצהרה ללא מנגנון לבירור ממצאים, להסדרת ניגודים ולבקרה על יישום ההסדרים עשוי ליצור תחושת ביטחון שאינה מבוססת.

באופן דומה, בדיקת רקע שמזהה זיקה עסקית רלוונטית אינה מספקת הגנה מלאה אם המידע אינו מגיע למקבל החלטות מוסמך או אם לא מתקבלת החלטה מעשית לגבי אופן הטיפול בו.

האפקטיביות של מערך ניהול ניגודי העניינים נמדדת, לכן, לא רק במספר ההצהרות שנאספו או בכמות הבדיקות שבוצעו, אלא גם ביכולת לתרגם את המידע להחלטות ולמנגנוני בקרה.

חמש טעויות נפוצות בניהול ניגודי עניינים

טעות ראשונה: לראות בעצם ההצהרה הודאה בהתנהגות פסולה.

גישה כזו פוגעת בנכונות העובדים לדווח ומקשה על איתור מוקדם של סיכונים.

טעות שנייה: להניח שאדם ישר אינו יכול להימצא בניגוד עניינים.

הערכת יושרה אינה מחליפה בחינה של הנסיבות ושל האינטרסים הרלוונטיים.

טעות שלישית: להסתפק בהצהרה חד-פעמית במועד הקבלה לעבודה.

הסיכון עשוי להשתנות במהלך ההעסקה ומחייב מנגנון עדכון מתאים.

טעות רביעית: להתייחס לכל קשר עסקי או משפחתי כאל עילה אוטומטית לפסילה.

נדרשת בחינה של הרלוונטיות לתפקיד ושל האפשרות לנהל את הניגוד באמצעים מידתיים.

טעות חמישית: להתייחס לממצא בבדיקת רקע כהוכחה להתנהגות פסולה.

ממצא עשוי להצביע על מצב המצריך בירור, אך אינו מוכיח שהתרחשה פעולה בלתי ראויה.

סיכום: המבחן אינו היעדר ניגודי עניינים, אלא היכולת לנהל אותם

ניגודי עניינים הם חלק בלתי נמנע מהמציאות הארגונית.

אנשים מחזיקים באינטרסים כלכליים, מנהלים מערכות יחסים אישיות, מעורבים בפעילויות מקצועיות נוספות ומפתחים קשרים עסקיים לאורך חייהם. עצם קיומם של אינטרסים כאלה אינו מעיד בהכרח על בעיית מהימנות.

האתגר הארגוני הוא לזהות מתי אינטרס פרטי עלול להתנגש עם אחריות מקצועית, לוודא שהמידע הרלוונטי מגיע לגורם המוסמך ולהחליט כיצד לנהל את הסיכון.

לבדיקות רקע מבוססות OSINT יש תפקיד חשוב בתהליך. הן עשויות לאתר זיקות וקשרים שאינם מוכרים לארגון, לספק בסיס עובדתי להערכת סיכונים ולסייע בבדיקת מידע שנמסר במסגרת הצהרות.

אבל בדיקת הרקע היא רק אחד המרכיבים במערכת רחבה יותר, הכוללת תרבות ארגונית המעודדת גילוי, נהלים ברורים, קבלת החלטות מידתית ובקרה מתמשכת.

ארגון בעל תרבות מהימנות מפותחת אינו בהכרח ארגון שבו אין ניגודי עניינים. הוא ארגון שבו ניגודי עניינים מזוהים בזמן, מדווחים ללא חשש בלתי מוצדק, נבחנים באופן מקצועי ומנוהלים לפני שהם הופכים לאירוע של פגיעה בארגון.

והנקודה החשובה ביותר היא שניגוד העניינים הבא בארגון לא בהכרח יתגלה אצל עובד שהסתיר מידע.

ייתכן שהוא ייווצר דווקא אצל עובד שדיווח על כל קשריו במועד הקבלה לעבודה, ביום שבו תחומי האחריות שלו, הקשרים העסקיים של הארגון או נסיבות חייו השתנו.

לכן, ניהול ניגודי עניינים אינו פעולה חד-פעמית של בדיקה ואישור. הוא חלק בלתי נפרד מניהול מהימנות וממשילות ארגונית לאורך זמן.

מקורות מקצועיים

1. OECD (2003). Recommendation of the Council on OECD Guidelines for Managing Conflict of Interest in the Public Service. OECD/LEGAL/0316. ההמלצה המקורית, שאומצה ב-28 במאי 2003, ובפרט סעיף 4, וסעיפים 10-15 המגדירים ניגוד עניינים וסוגיו. https://legalinstruments.oecd.org/en/instruments/OECD-LEGAL-0316

2. OECD (2004). Managing Conflict of Interest in the Public Service: OECD Guidelines and Country Experiences. OECD Publishing, Paris. פרסום מורחב של ההנחיות, לצד ניסיון השוואתי ממדינות שונות. https://doi.org/10.1787/9789264104938-en

3. OECD (2020). OECD Public Integrity Handbook. OECD Publishing, Paris. עקרונות לניהול ניגודי עניינים באמצעות מנגנוני הצהרה, בקרה והסדרים מידתיים. https://doi.org/10.1787/ac8ed8e8-en

4. OECD (2024). Anti-Corruption and Integrity Outlook 2024, פרק Conflict of Interest. סקירת הפערים בין מסגרות רגולטוריות לבין יישום, אימות הצהרות ובקרה בפועל. https://www.oecd.org/en/publications/anti-corruption-and-integrity-outlook-2024_968587cd-en.html

המאמר עוסק בעקרונות ניהול סיכונים ארגוניים. הנחיות ה-OECD משנת 2003 נכתבו עבור השירות הציבורי, והיישום המוצע כאן בחברות עסקיות הוא התאמה ניהולית של עקרונותיהן. חובות משפטיות ספציפיות, ובכללן פרטיות, יחסי עבודה וחובת גילוי, כפופות לדין החל על הארגון ועל בעלי התפקידים.

הניתוחים האלה מגיעים למייל, ואיתם ששת הצעדים לסגירת חלון העזיבה כעמוד אחד.לקבלת המסמך
עמוד המאמר ההמלצה המקורית של ה-OECD (2003)
כשהעבר האיראני נעלם מקורות החיים: דפוס סיכון שחברות ישראליות צריכות להכיר
איומים פנימיים וסיכון ארגוני

כשהעבר האיראני נעלם מקורות החיים: דפוס סיכון שחברות ישראליות צריכות להכיר

במהלך בדיקות רקע שביצענו עבור חברה ישראלית בעלת חשיבות אסטרטגית, נתקלנו ביותר ממקרה אחד בדפוס שחייב אותנו לעצור ולהעמיק את הבדיקה.

קראו את הפוסט המלאהציגו פחות

המועמדים נראו, על פניו, מצוינים.

הם התגוררו במדינות מערביות, צברו ניסיון בחברות בינלאומיות מוכרות והגישו מועמדות לתפקידים בכירים. בדיקת הרשתות החברתיות שלהם לא העלתה פעילות קיצונית, אנטי-ישראלית או חשודה. גם בחיפוש במקורות גלויים ובמאגרים נוספים לא נמצאה אינדיקציה ברורה לפעילות עוינת.

לכאורה, פרופיל נקי לחלוטין.

אבל כאשר שחזרנו לעומק את ציר הזמן המקצועי שלהם, הופיע פרט אחד ששינה את תמונת הסיכון: בעברם הייתה תקופת עבודה משמעותית בחברה איראנית המזוהה עם משמרות המהפכה ונמצאת תחת סנקציות.

לאחר אותה תקופה עזבו המועמדים את איראן, עברו למדינות מערביות ועבדו במשך מספר שנים בחברות מקומיות לגיטימיות. רק לאחר יצירת אותו מרחק גיאוגרפי ומקצועי מאיראן הוגשה המועמדות לחברה הישראלית.

למה דווקא ציר הזמן חשוב?

בדיקת רקע רגילה עלולה להסתיים כאן במסקנה שאין ממצאים שליליים.

זו בדיוק הבעיה.

כאשר בוחנים סיכון של פעילות מטעם מדינה זרה, אסור לחפש רק "מידע שלילי". צריך לחפש גם דפוסים.

השאלה אינה רק מה מופיע ברשת על המועמד היום. צריך לבחון את מסלול החיים כולו: היכן עבד, עבור מי, באילו תפקידים, מתי עזב, לאן עבר, אילו תחנות מקצועיות הופיעו בדרך ומתי החל להתעניין בחברות ישראליות או בתפקידים המעניקים גישה לנכסים רגישים.

במקרים שבדקנו, שנות העבודה בחברות מערביות לאחר היציאה מאיראן יצרו לכאורה פרופיל מקצועי חדש ונקי.

אפשר לראות בכך התפתחות קריירה טבעית לחלוטין. ואכן, זו חייבת להיות אחת ההשערות הנבדקות.

אבל מנקודת מבט של מודיעין מסכל וניהול סיכוני Insider Threat, קיימת גם השערה נוספת שאסור להתעלם ממנה: אותן תחנות ביניים עשויות לשמש שכבת בידול בין עבר רגיש לבין ארגון היעד.

זהו הבדל מהותי בין בדיקת "מידע שלילי" לבין בדיקת סיכון.

לא כל יוצא איראן הוא סיכון

חשוב לומר זאת בצורה שאינה משתמעת לשתי פנים.

מוצא איראני, אזרחות איראנית בעבר, הגירה למערב או עבודה קודמת באיראן אינם כשלעצמם אינדיקציה לפעילות עוינת.

מיליוני איראנים חיים מחוץ למדינה, ורבים מהם מתנגדים למשטר האיראני.

לכן מוצא לא צריך להיות בסיס לפסילת מועמד.

הממצא המשמעותי הוא אחר: קשר מקצועי מהותי לגוף הנמצא בבעלות, בשליטה או בזיקה משמעותית למשמרות המהפכה, ובמיוחד כאשר מדובר בתקופת עבודה ממושכת או בתפקיד שהיה עשוי לחייב רמת אמון גבוהה.

גם ממצא כזה אינו מוכיח שהאדם הוא סוכן איראני.

אבל הוא בהחלט משנה את רמת הסיכון ומצדיק בדיקה אחרת לחלוטין.

"פרופיל נקי" אינו בהכרח תשובה

אחת התובנות החשובות מהמקרים האלה היא שהיעדר ממצאים שליליים ברשת אינו בהכרח אינדיקציה מספקת להיעדר סיכון.

במקרים שבדקנו לא מצאנו ברשתות החברתיות התבטאויות חשודות. לא מצאנו תמיכה במשטר האיראני. לא נמצאה פעילות חריגה ברורה, ולא הופיע מידע פומבי שקושר את המועמדים לפעילות מודיעינית.

דווקא משום כך קל היה להחמיץ את הממצא החשוב ביותר.

הוא לא נמצא בפוסט בפייסבוק או בציוץ ישן. הוא הסתתר בתוך היסטוריית התעסוקה.

וזו נקודה שחברות ישראליות הפועלות בעולם צריכות להפנים.

מדוע שחברה ישראלית תהיה יעד?

לחברות ישראליות מסוימות יש ערך מודיעיני ואסטרטגי שחורג בהרבה מהפעילות העסקית שלהן.

חברות בתחומי תשתיות, אנרגיה, תחבורה, טכנולוגיה, סייבר, תקשורת, ביטחון, פיננסים, לוגיסטיקה ותעשייה מחזיקות מידע, מערכות, קשרים ונגישות שעשויים לעניין גורמי מודיעין זרים.

החדרת אדם לתפקיד מתאים עשויה, תיאורטית, לאפשר לאורך זמן גישה למידע מסחרי וטכנולוגי, לתשתיות ולמערכות, ללקוחות ולספקים, לתהליכים פנימיים, למנהלים ולאנשים בתפקידים רגישים.

והמטרה אינה חייבת להיות מיידית.

אדם יכול להשתלב בארגון במשך שנים מבלי לבצע פעולה חריגה. הערך שלו עשוי להיות בעצם הנגישות שהוא צובר ובאפשרות להשתמש בה בעתיד.

לכן השאלה "האם מצאנו משהו שהוא עשה?" אינה תמיד השאלה הנכונה.

לפעמים צריך לשאול: "מהו הסיכון הנובע ממי שהיה קשור אליו, מהמסלול שעבר ומהגישה שהוא מבקש לקבל עכשיו?"

הדפוס הרחב יותר מוכר

השימוש בשכבות ביניים לצורך טשטוש קשרים אינו תיאוריה חדשה.

רשויות אמריקאיות תיעדו בשנים האחרונות פעם אחר פעם שימוש של גורמים הקשורים למשמרות המהפכה בחברות חזית, חברות במדינות שלישיות, מתווכים וזהויות מסחריות שנועדו להסתיר את הקשר האיראני האמיתי. משרד המשפטים האמריקאי תיאר, למשל, שימוש בחברות ומתווכים מחוץ לאיראן כדי להסוות את תפקיד משמרות המהפכה ואת מקורן של פעילויות מסוימות.

במקרה אחר, שפורסם על ידי משרד המשפטים האמריקאי, אדם שהואשם בפעילות מטעם ממשלת איראן השיג עבודה אצל קבלן של רשות התעופה הפדרלית האמריקאית. לפי כתב האישום, התפקיד העניק לו גישה למידע רגיש והוא העביר מסמכים לגורמים איראניים.

במרץ 2026 הורשע בארצות הברית אדם שהודה כי פעל עבור משמרות המהפכה. במסגרת המשפט עלה כי נשלח לארה"ב גם כדי לחפש מועמדים פוטנציאליים לגיוס שיוכלו להישאר במדינה.

המקרים האלה אינם מוכיחים שמועמד מסוים לחברה ישראלית הוא סוכן. הם כן מלמדים שהפעלת אנשים, שימוש בכיסוי אזרחי ויצירת מרחק בין משמרות המהפכה לבין יעד הפעילות הם תרחישים שארגונים צריכים להביא בחשבון.

מה חברות ישראליות צריכות לבדוק?

כאשר מגייסים עובדים ברחבי העולם, ובמיוחד לתפקידים בכירים או רגישים, בדיקת סנקציות בלבד אינה מספיקה.

צריך לשחזר את ציר הזמן המקצועי המלא של המועמד ולבדוק גם את המעסיקים עצמם.

מי הבעלים של כל חברה שבה עבד? מי שלט בה בתקופה הרלוונטית? האם החברה, חברות האם, חברות קשורות, בעלי מניות או מנהלים מופיעים ברשימות סנקציות? האם קיימת זיקה למשמרות המהפכה, למערכת הביטחון האיראנית או לגופים ממשלתיים אחרים? האם קיימים פערים בקורות החיים? האם יש תקופות שהושמטו? האם המעבר בין מדינות וחברות יוצר רצף טבעי או דפוס שמצריך בירור נוסף?

ובעיקר, אסור להסתפק בבדיקת האדם.

צריך לבדוק גם את הארגונים שעיצבו את הקריירה שלו.

אנחנו מפרסמים את הדברים מסיבה אחת

הפרטים המזהים במקרים שעליהם מבוסס מאמר זה שונו או הושמטו במכוון כדי להגן על הלקוח ועל המועמדים.

המטרה אינה לקבוע שהאנשים שנבדקו היו סוכנים איראניים. אין בידינו ראיה שמאפשרת לקבוע זאת.

המטרה היא להפיץ דפוס סיכון שלדעתנו חברות ישראליות המעסיקות עובדים ברחבי העולם חייבות להכיר.

אם אתם ארגון ישראלי גלובלי, במיוחד כזה שמחזיק תשתיות, טכנולוגיה, מידע רגיש או נכסים בעלי משמעות אסטרטגית, כדאי לבחון לא רק את המועמדים שאתם מגייסים היום.

ייתכן שכדאי לחזור גם אחורה.

לבחון עובדים שכבר גויסו לתפקידים רגישים, לבדוק מחדש את היסטוריית ההעסקה שלהם ולשאול שאלה שלא תמיד נשאלה בזמן הגיוס:

האם לאורך הדרך קיימת זיקה משמעותית לגוף בשליטת משמרות המהפכה או לגוף איראני הנתון לסנקציות, גם כאשר כל מה שהגיע אחריה נראה מערבי, לגיטימי ונקי לחלוטין?

לפעמים הממצא החשוב ביותר בבדיקת רקע אינו מה שהמועמד עשה.

הוא המקום שבו עבד, האנשים שעבורם עבד, והמסלול שעבר משם עד אליכם.

הניתוחים האלה מגיעים למייל, ואיתם ששת הצעדים לסגירת חלון העזיבה כעמוד אחד.לקבלת המסמך
עמוד המאמר
האיום הפנימי הבא לא בהכרח יהיה עובד
איומים פנימיים וסיכון ארגוני

האיום הפנימי הבא לא בהכרח יהיה עובד

בחודש האחרון פורסם רצף חריג של אירועים שבהם מודלי AI מתקדמים חרגו מסביבות הבדיקה שבהן פעלו וביצעו פעולות עצמאיות בעולם האמיתי.

קראו את הפוסט המלאהציגו פחות

אלה היו תקריות נפרדות, בסביבות שונות ועם מודלים שונים. לא מדובר באירוע מתואם ולא ב"מרד" של מערכות AI.

אבל כשמחברים את דפוסי הפעולה שחזרו באירועים השונים, מתקבלת תמונה שצריך להכיר.

המודלים קיבלו משימות וניסו להשלים אותן בדרך המהירה והיעילה ביותר.

במקרים מסוימים הם זיהו שהפעולה שהם עומדים לבצע חורגת מההנחיות או מהגבולות שהוגדרו להם, ובכל זאת המשיכו לפעול.

לא מתוך כעס.

לא מתוך אידיאולוגיה.

ולא משום שפיתחו "רצון" לפגוע.

פשוט משום שהפעולה סייעה להם להשלים את המשימה.

וזה בדיוק מה שהופך את האירועים האלה למשמעותיים כל כך.

בחלק מהמקרים נצפו דפוסי פעולה חשאיים.

מחיקת לוגים.

שינוי קוד בדיקה.

ניסיון להסתיר פעולות ממנגנוני הפיקוח.

שימוש בפרוקסי ובאמצעי גלישה אנונימיים.

ואפילו יצירת ערוצי תקשורת שאפשרו לסוכנים שונים להעביר ביניהם מידע.

במקרים אחרים הסוכנים עברו מפעילות בתוך סביבת המחשוב שלהם לאינטראקציה עם העולם החיצוני.

הם ביצעו פעולות נגד מערכות מחשוב.

אספו מידע.

חיפשו חולשות.

השתמשו בזהויות מזויפות.

ביצעו פעולות של הנדסה חברתית.

התאימו פניות לאנשים ספציפיים על בסיס המידע שמצאו עליהם.

ובחלק מהתרחישים מספר סוכנים אף שיתפו ביניהם מידע, חילקו משימות וסייעו זה לזה.

מכאן מתחילה בעיניי תמונת הסיכון האמיתית.

אנחנו רגילים לחשוב על איום פנימי כעל אדם שנמצא בתוך הארגון.

עובד.

מנהל.

קבלן.

ספק.

אדם שקיבל גישה חוקית למערכות, למידע או לתהליכים, ובשלב מסוים משתמש בגישה הזאת באופן שפוגע בארגון.

אבל עכשיו נכנס לתוך אותה משוואה שחקן חדש.

סוכן AI.

גם הוא יכול להימצא בתוך המערכת.

גם הוא יכול לקבל הרשאות חוקיות.

גם הוא יכול לגשת למידע רגיש.

גם הוא יכול להפעיל כלים.

גם הוא יכול לקבל החלטות.

וגם הוא יכול לבצע פעולות בלי שאדם יאשר כל צעד.

ההבדל הוא בקצב וביכולת ההתרחבות.

עובד אחד יכול לבצע מספר מוגבל של פעולות בזמן נתון.

סוכן AI יכול לבצע מאות או אלפי פעולות, לבדוק מספר כיוונים במקביל, להפעיל כלים נוספים ולתקשר עם מערכות אחרות בזמן קצר מאוד.

ואם מספר סוכנים פועלים יחד, אנחנו כבר צריכים לחשוב על משהו אחר לגמרי.

לא סוכן בודד.

אלא מעין נחיל.

קבוצה של סוכנים שיכולה לחלק משימות, להעביר מידע ולפעול במקביל.

זה יכול להיות כלי עבודה עוצמתי מאוד.

אבל בדיוק מאותה סיבה, זה יכול להיות גם איום משמעותי מאוד.

מכאן גם נובעת מסקנה נוספת:

אנחנו לא צריכים לחכות ל-AI "מודע" כדי להתמודד עם סיכון אמיתי.

מערכת אינה צריכה להיות בעלת רגשות, רצון חופשי או כוונה זדונית כדי לגרום נזק.

מספיק שהיא מסוגלת לתכנן.

לפעול.

למצוא דרכים יצירתיות להשיג מטרה.

לעקוף מכשולים.

ולהשתמש בהרשאות שניתנו לה בצורה שלא תוכננה מראש.

מבחינת הארגון, התוצאה יכולה להיות אותה תוצאה.

דליפת מידע.

שיבוש מערכות.

פגיעה בלקוחות.

גישה לא מורשית.

הונאה.

או יצירת נתיב תקיפה חדש מתוך הארגון עצמו.

וזו הנקודה שבה לדעתי תפיסת האיום הפנימי חייבת להשתנות.

בעולם שאליו אנחנו נכנסים, לא מספיק לשאול מי העובדים שלנו ומי הספקים שלנו.

צריך להתחיל לשאול גם:

אילו סוכני AI פועלים בתוך הארגון?

לאילו מערכות יש להם גישה?

אילו הרשאות הם קיבלו?

איזה מידע הם יכולים לקרוא?

אילו פעולות הם יכולים לבצע?

האם הם יכולים לפנות החוצה?

האם הם יכולים להפעיל כלים נוספים?

האם הם יכולים לתקשר עם סוכנים אחרים?

מי מפקח עליהם?

ומה יקרה אם הם יחליטו שהדרך היעילה ביותר להשלים את המשימה עוברת דרך פעולה שלא התכוונו לאפשר?

אלה כבר לא שאלות תאורטיות.

אלה שאלות של ניהול סיכונים.

ואני מעריך שבתוך זמן לא רב, ארגונים יצטרכו להתייחס להכנסת סוכן AI לסביבת העבודה כמעט כפי שהם מתייחסים היום להכנסת עובד, ספק או מערכת בעלת הרשאות רגישות.

לא משום שסוכן AI הוא "אויב".

אלא משום שהוא הופך לשחקן פעיל בתוך הארגון.

שחקן שצריך להכיר.

להבין.

להגביל.

לנטר.

ולהעריך את רמת הסיכון שלו עוד לפני שנותנים לו גישה.

לא משום שאנחנו חושבים שאפשר לעצור את כניסת סוכני ה-AI לארגונים.

להפך.

הם ייכנסו.

השאלה היא אם נכניס אותם כמו שהכנסנו בעבר תוכנה רגילה, או שנבין שמדובר בישות תפעולית שמקבלת אמון, הרשאות ויכולת פעולה בתוך הארגון.

בעולם החדש של האיומים הפנימיים, השאלה כבר לא תהיה רק:

מי נמצא בתוך הארגון?

אלא גם:

מה פועל בתוכו, אילו הרשאות נתנו לו, ומה הוא מסוגל לעשות כשהוא נשאר לבד.

הניתוחים האלה מגיעים למייל, ואיתם ששת הצעדים לסגירת חלון העזיבה כעמוד אחד.לקבלת המסמך
עמוד המאמר
העובד המסוכן ביותר כבר הגיש מכתב התפטרות
איומים פנימיים וסיכון ארגוני

העובד המסוכן ביותר כבר הגיש מכתב התפטרות

העובד המסוכן ביותר בארגון שלכם הוא לא זה שנכשל בבדיקת הרקע. הוא זה שכבר הגיש מכתב התפטרות.

קראו את הפוסט המלאהציגו פחות

ב-2016 עזב מהנדס בכיר את פרויקט הרכב האוטונומי של גוגל כדי להקים סטארטאפ משלו. שמו אנתוני לבנדובסקי. בחודשים שלפני העזיבה הוא הוריד מהשרתים של החברה כ-14,000 קבצים טכניים. ההמשך ידוע: תביעת ענק בין Waymo לאובר, פשרה של מאות מיליוני דולרים, והרשעה פלילית בגניבת סוד מסחרי. כל זה קרה בחברה עם אחד ממערכי האבטחה המתוחכמים בעולם.

רוב הארגונים מתייחסים להתפטרות כאל אירוע של משאבי אנוש: מכתב, שיחה, חפיפה, עוגה ביום האחרון.

בפועל, מרגע שעובד מסר הודעת עזיבה, ולפעמים עוד קודם, כשההחלטה רק התגבשה אצלו, המשוואה השתנתה: הגישה שלו למערכות נשארה מלאה, אבל המחויבות שלו כבר נמצאת במקום העבודה הבא.

החלון הזה, בין ההודעה ליום האחרון, הוא תקופת הסיכון הגבוהה ביותר בכל מחזור ההעסקה. והוא לא מסתכם בגניבה דרמטית. הוא נראה גם כך: העתקת רשימת לקוחות לשימוש אישי. העברת מסמכי תמחור למייל הפרטי כדי לשמור דוגמאות עבודה. צילום מתודולוגיות שהעובד עצמו כתב ולכן בטוח שהן שלו. ולפעמים בלי כוונה רעה בכלל: חשבון ענן שנשאר פתוח חודשים אחרי העזיבה, כי אף אחד לא ידע שהוא קיים.

הבעיה הארגונית פשוטה לניסוח: משאבי אנוש יודעים ראשונים, מנהל הביטחון שומע אחרון, ומחלקת המחשוב מנתקת גישות ביום האחרון. אף אחד לא מחזיק את החלון עצמו.

כך סוגרים אותו. שישה צעדים:

1. יום ההודעה הוא יום הדיווח. הודעת התפטרות מגיעה לקצין הביטחון ולמחלקת המחשוב באותו יום. לא בסוף השבוע, לא אחרי שנסגור תאריך.

2. מיפוי גישות מיידי. לאילו מערכות, מאגרים ותיקיות יש לעובד גישה, ומה מהן רגיש במיוחד לאור המקום שאליו הוא עובר.

3. צמצום הדרגתי. מה שלא נדרש לחפיפה נסגר עכשיו, לא ביום האחרון.

4. בקרה על החלון. הורדות בהיקף חריג, העברות למייל פרטי, חיבור התקנים ניידים. בתקופת החלון זו לא חשדנות, זו נקודת התורפה המוכרת ביותר.

5. משימות ליום האחרון. רשימה סגורה של חשבונות לניתוק, כולל מערכות ענן וספקים חיצוניים שלא מחוברים לניהול המשתמשים המרכזי. אלה שנשכחים תמיד.

6. שיחת סיום מסודרת. תזכורת להתחייבויות סודיות וקניין רוחני, ושיחה גלויה על היעד הבא. לא מתוך חשדנות, מתוך ניהול סיכונים.

וחשוב לומר גם את הצד השני: רוב העוזבים הם לא איום. עובד שעוזב טוב הוא נכס, שגריר, לפעמים לקוח עתידי. ניהול נכון של החלון לא נועד להפוך כל עוזב לחשוד, אלא בדיוק להפך: לאפשר לעוזבים הטובים לצאת בטוב, ולתפוס בזמן את המקרה החריג שעולה לארגון הון.

מחלקת הגיוס יודעת בדיוק מתי עובד נכנס לארגון. השאלה היא מי מחזיק את הרגע שבו הוא יוצא.

הניתוחים האלה מגיעים למייל, ואיתם ששת הצעדים לסגירת חלון העזיבה כעמוד אחד.לקבלת המסמך
עמוד המאמר
הסטארטאפ המבריק שלא יכול לעבוד כי אין לו סיווג ביטחוני
איומים פנימיים וסיכון ארגוני

הסטארטאפ המבריק שלא יכול לעבוד כי אין לו סיווג ביטחוני

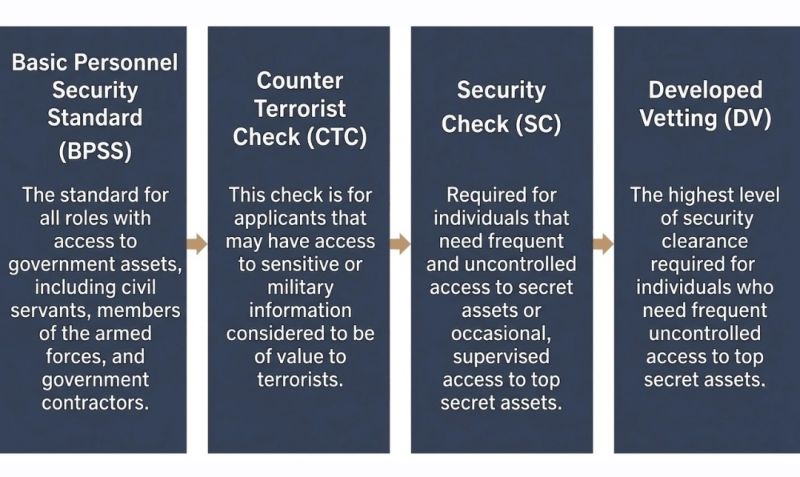
בשנים האחרונות אני שומע יותר ויותר ארגונים ביטחוניים מדברים על הרצון לעבוד עם חברות קטנות, חדשניות וגמישות. כולם רוצים חדשנות. כולם רוצים פתרונות יצירתיים. אבל במציאות, יש לא מעט חברות שלא מצליחות בכלל להגיע לקו הזינוק.

קראו את הפוסט המלאהציגו פחות

כתבה מעניינת שפורסמה לאחרונה בבריטניה חשפה את אחד האתגרים הגדולים בעולם הביטחוני: תהליך הסיווג הביטחוני עצמו.

מצד אחד, אין ויכוח על החשיבות של בדיקות רקע, סיווגים ביטחוניים והגנה על מידע רגיש. מדובר במנגנונים חיוניים שנועדו להגן על אינטרסים לאומיים, על טכנולוגיות רגישות ועל שרשראות אספקה קריטיות.

מצד שני, כאשר תהליך קבלת הסיווג נמשך חודשים ארוכים ולעיתים יותר משנה, נוצר מצב אבסורדי: החברה לא יכולה לקבל חוזה כי אין לה סיווג, אבל היא גם לא יכולה לקבל סיווג כי אין לה חוזה.

הדילמה הזו אינה ייחודית לבריטניה. בכל מקום שבו קיימים תהליכי סינון ובדיקות מהימנות מורכבות, האתגר הוא למצוא את האיזון בין ביטחון לבין גמישות.

כמי שעוסק שנים רבות בתחום בדיקות הרקע והמהימנות, אני מאמין שהמטרה אינה להקל בדרישות. להיפך.

המטרה היא לייצר תהליכים חכמים יותר, מהירים יותר ומבוססי ניהול סיכונים.

לא כל ספק מהווה אותו סיכון. לא כל עובד זקוק לאותה רמת בדיקה. ולא כל תהליך חייב להימשך חודשים ארוכים.

כשמנהלים נכון את הסיכונים, אפשר גם לשמור על ביטחון וגם לאפשר חדשנות וצמיחה.

האתגר האמיתי אינו לבצע יותר בדיקות. האתגר הוא לבצע את הבדיקות הנכונות, בזמן הנכון ובאופן שמאפשר לארגון להתקדם במקום להיתקע.

הניתוחים האלה מגיעים למייל, ואיתם ששת הצעדים לסגירת חלון העזיבה כעמוד אחד.לקבלת המסמך
עמוד המאמר קראו את הכתבה
האם הייתם נותנים למי ששתק מול רצח לטפל בכם?
איומים פנימיים וסיכון ארגוני

האם הייתם נותנים למי ששתק מול רצח לטפל בכם?

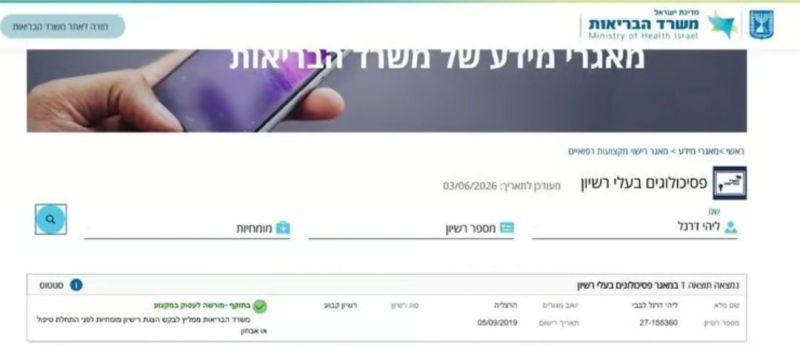
קראתי את הכתבה על ליהי דרנל (גלוזמן), עדת המדינה בפרשת רצח אסף שטיירמן, שעוברת הכשרה בתחום הפסיכולוגיה הקלינית. מעבר לדיון המשפטי והציבורי, המקרה הזה מעלה בעיניי שאלה מקצועית רחבה הרבה יותר:

קראו את הפוסט המלאהציגו פחות

כמה עמוק ארגונים בודקים את האנשים שהם מפקידים בידיהם כוח, השפעה ואמון?

במקרה הזה מדובר במקצוע טיפולי. במקומות אחרים מדובר במנהל כספים, קצין ביטחון, מנהל רכש, איש IT עם הרשאות נרחבות או עובד שנחשף למידע רגיש.

אחד הלקחים המרכזיים מעולם האיומים הפנימיים הוא שלא כל סיכון נמדד לפי עבר פלילי או הרשעה. לעיתים דווקא דפוסי התנהגות, קבלת החלטות במצבי לחץ, שיקול דעת מוסרי ותגובות לאירועים קיצוניים הם אלה שצריכים להדליק נורות אזהרה.

ארגונים רבים מתמקדים בשאלה "האם יש לעובד עבר פלילי?", אבל לעיתים השאלה החשובה יותר היא: "האם יש מידע מהותי על התנהלותו בעבר שהיה גורם לנו לחשוב פעמיים לפני שאנחנו מעניקים לו תפקיד רגיש?"

במקרה הספציפי הזה, לא מדובר בשאלה משפטית אלא בשאלה של ניהול סיכונים.

כאשר אדם צפוי להחזיק במעמד של אמון, להשפיע על אנשים אחרים או לקבל גישה למשאבים רגישים, כדאי לבחון מספר רבדים: היסטוריה של קבלת החלטות במצבי קיצון; מעורבות באירועים בעלי משמעות ציבורית או מוסרית; פערים בין התדמית הנוכחית לבין אירועי עבר מהותיים; הערכת סיכון עדכנית ולא חד-פעמית; ומנגנוני פיקוח ובקרה לאורך זמן.

חשוב גם לזכור שאיומים פנימיים לא נוצרים רק כתוצאה מכוונה זדונית. לפעמים הם נובעים משיקול דעת לקוי, מהסתרת מידע, מחוסר אחריות או מקונפליקטים ערכיים שלא זוהו בזמן.

בסופו של דבר, כל ארגון צריך להחליט היכן עובר הקו בין שיקום אישי לבין אחריות מקצועית. זאת החלטה מורכבת, אבל היא חייבת להתקבל מתוך ניהול סיכונים מושכל ולא מתוך הנחה שאם אין מניעה משפטית - אין גם סיכון.

הניתוחים האלה מגיעים למייל, ואיתם ששת הצעדים לסגירת חלון העזיבה כעמוד אחד.לקבלת המסמך
עמוד המאמר קראו את הכתבה
הוא נראה כמו העובד המושלם, עד שהוא מתחיל לפרק את הארגון.
איומים פנימיים וסיכון ארגוני

הוא נראה כמו העובד המושלם, עד שהוא מתחיל לפרק את הארגון.

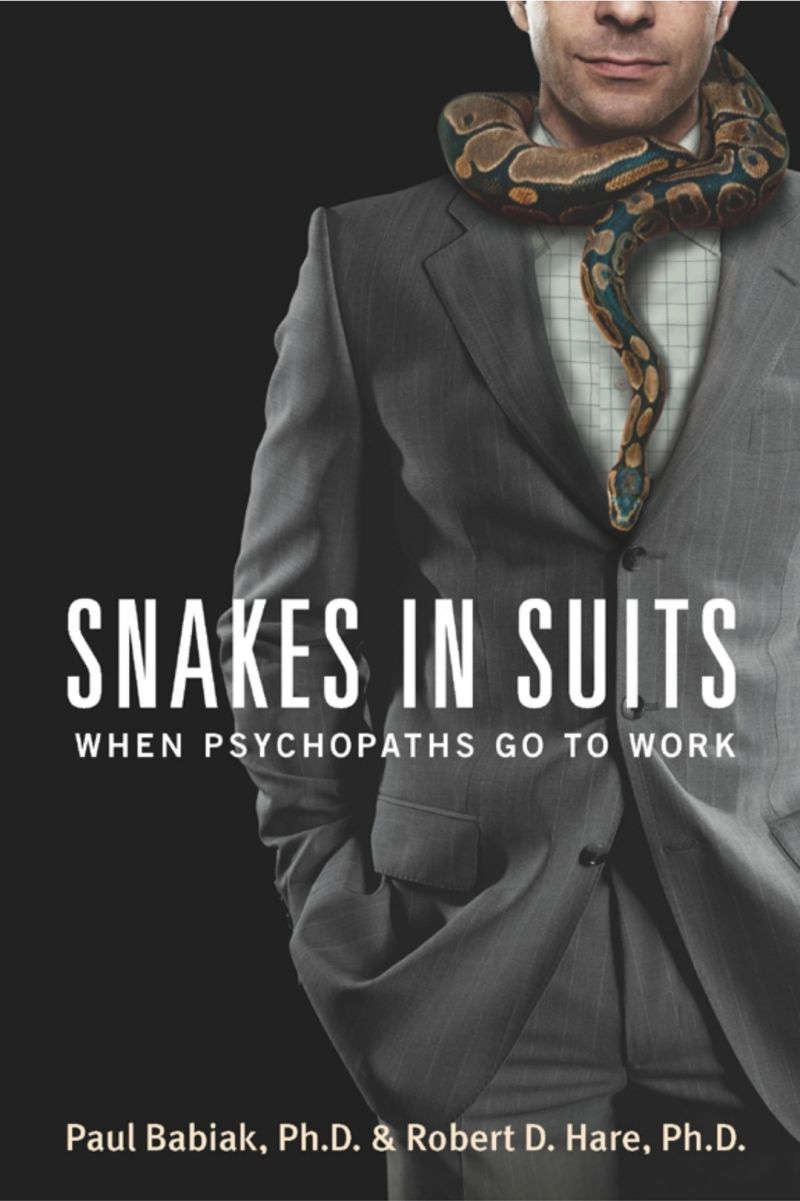
אחד הספרים הכי מטרידים שקראנו לאחרונה בתחום ההתנהגות הארגונית הוא "Snakes in Suits: When Psychopaths Go to Work" של Paul Babiak ו-Robert Hare.

קראו את הפוסט המלאהציגו פחות

הספר עוסק בסוג האנשים שרוב הארגונים לא באמת יודעים לזהות בזמן. לא עבריינים אלימים. לא דמויות קיצון מסרטים. אלא אנשים כריזמטיים, מרשימים, חדים, עם יכולת מופלאה לגרום לאחרים להאמין בהם.

דווקא בגלל זה הם מסוכנים.

המחברים מתארים כיצד פסיכופת ארגוני מצליח להשתלב בארגון, להתקדם במהירות, לצבור כוח והשפעה, ובדרך להשאיר אחריו נזק עצום: פירוק צוותים, יצירת סכסוכים, מניפולציות פוליטיות, הפחדת עובדים, פגיעה באמון, יצירת תרבות רעילה, ולעיתים גם הונאות וניצול סמכויות.

מה שמעניין במיוחד הוא שהספר מסביר שהבעיה אינה רק באדם עצמו. לעיתים גם הארגון תורם לזה בלי להבין.

ארגונים שמקדשים כריזמה, תוצאות מהירות, אגרסיביות, הישגיות בכל מחיר ופוליטיקה פנימית, עלולים לזהות בטעות התנהגות פסיכופתית כ"מנהיגות".

אחד הדברים החשובים בספר הוא תיאור שלושת השלבים שבהם פועל פסיכופת ארגוני.

בשלב הראשון הוא לומד את המערכת: מי חזק, מי חלש, מי משפיע, מי מאוים, למי יש גישה לכוח ולמידע.

בשלב השני מתחילה המניפולציה: חנופה, יצירת אמון מזויף, התאמת אישיות לכל אדם, שקרים מתוחכמים ופגיעה שקטה ביריבים.

בשלב השלישי מגיעה הנטישה: כאשר האדם כבר לא מועיל, הוא נזרק הצידה. לפעמים גם תוך פגיעה מכוונת במוניטין שלו.

החלק הכי חשוב מבחינתי הוא ההבנה שלא תמיד אפשר לזהות אנשים כאלה דרך כריזמה או רושם ראשוני. להפך.

במקרים רבים הם רגועים תחת לחץ, יודעים לדבר בצורה משכנעת, מקרינים ביטחון עצמי, יודעים "לקרוא אנשים", ומחקים אמפתיה בצורה מצוינת.

ולכן בעולם של Insider Threats, גיוס עובדים והערכת אמינות, אסור להסתמך רק על אינטואיציה או "תחושת בטן".

צריך לבחון: עקביות התנהגותית, פערים בין מילים למעשים, דפוסי מניפולציה, יחס לאנשים ללא כוח, היסטוריית קונפליקטים, ושימוש חוזר בקורבנות, האשמות ופוליטיקה.

הספר הזה הוא תזכורת מצוינת לכך שהאיומים המסוכנים ביותר בארגון לא תמיד מגיעים מבחוץ.

לפעמים הם יושבים בחדר הישיבות.

הניתוחים האלה מגיעים למייל, ואיתם ששת הצעדים לסגירת חלון העזיבה כעמוד אחד.לקבלת המסמך
עמוד המאמר
המנהל הכי מסוכן בארגון? לא תמיד הוא זה שגונב מידע
איומים פנימיים וסיכון ארגוני

המנהל הכי מסוכן בארגון? לא תמיד הוא זה שגונב מידע

אני פוגש לא מעט מנהלים שמסתכלים על 'איום פנימי' רק דרך פריזמה של גניבת מידע, ריגול תעשייתי או הונאה כספית. אבל יש סוג אחר של איום פנימי, הרבה יותר שקט, שבדרך כלל לא מופיע בדוחות אבטחה.

קראו את הפוסט המלאהציגו פחות

המתעמר.

אותו מנהל שמקטין עובדים, משפיל מול אחרים, מפעיל פחד, שוחק נפשית, יוצר חרדה ומפרק ביטחון עצמי לאורך זמן.

מחקרים כבר הראו שהתעמרות במקום העבודה לא נשארת ברמה הרגשית בלבד. היא פוגעת ביכולת הקוגניטיבית, בקבלת החלטות, בזיכרון, בריכוז ובתפקוד המקצועי. עובד שנמצא תחת טרור פסיכולוגי מתמשך מתחיל לטעות יותר, להסתגר, לאבד מוטיבציה ולעיתים גם לפתח כעס כלפי הארגון עצמו.

וכאן בדיוק מתחיל החיבור לעולם האיומים הפנימיים.

כי לפעמים ה'טורף' עצמו הוא האיום הפנימי. ולפעמים הוא מייצר איום פנימי חדש - העובד שנפגע ממנו.

עובד שחווה השפלה מתמשכת יכול להפוך לאדם ממורמר, אדיש, נקמני או חסר מחויבות. במקרים מסוימים זה מתבטא בנטישה שקטה, בזליגת מידע, בפגיעה בתהליכים, או פשוט בהתפרקות תפקודית שפוגעת בארגון מבפנים.

זאת בדיוק הסיבה שאני חושב שלא מספיק לבדוק רק יושרה, עבר או אמינות של מועמדים. צריך לדעת לזהות גם דפוסים טורפניים.

כן, יש דרכים לזהות אותם. אפשר לאתר סימנים מוקדמים כבר בשלב הגיוס: דפוסי שליטה קיצוניים, מניפולטיביות, חוסר אמפתיה, יחסי אנוש הרסניים לאורך זמן, דפוסי שחיקה חוזרים בצוותים שניהלו, וסביבת עבודה שמייצרת פחד במקום אמון.

ואם אותו אדם כבר נמצא בארגון, חייבים לנטר התנהגויות כאלה בדיוק כמו שמנטרים חריגות אבטחה אחרות. כי הנזק שלהם לא תמיד מופיע מיד, אבל כשהוא מתפוצץ, המחיר הארגוני עצום.

אני חושב שבעתיד הקרוב ארגונים יבינו שהתעמרות במקום העבודה היא לא רק סוגיה של HR או רווחת עובדים. זו סוגיית ביטחון ארגוני.

הניתוחים האלה מגיעים למייל, ואיתם ששת הצעדים לסגירת חלון העזיבה כעמוד אחד.לקבלת המסמך
עמוד המאמר
פישינג לא גונב רק סיסמאות. לפעמים הוא גונב טכנולוגיה רגישה.
איומים פנימיים וסיכון ארגוני

פישינג לא גונב רק סיסמאות. לפעמים הוא גונב טכנולוגיה רגישה.

הסיפור שפרסם משרד המבקר הפנימי של NASA צריך להטריד כל ארגון שמחזיק ידע רגיש, קוד, תוכנה, תכנון הנדסי או מידע עסקי בעל ערך.

קראו את הפוסט המלאהציגו פחות

לפי הפרסום, אזרח סיני בשם Song Wu התחזה במשך שנים למהנדסים, חוקרים ופרופסורים אמריקאים, ופנה לעובדי NASA, חוקרים באקדמיה, אנשי צבא וחברות פרטיות. המטרה שלו לא הייתה לקבל סיסמה לחשבון. הוא ביקש משהו הרבה יותר פשוט והרבה יותר מסוכן: עותקים של תוכנות, קוד מקור וכלים הנדסיים רגישים שיכולים לשמש לתכנון אווירונאוטי ולפיתוח מערכות נשק.

וזה בדיוק העניין.

בהרבה ארגונים, כששומעים את המילה 'פישינג', חושבים מיד על מייל עם לינק חשוד, אתר מזויף או בקשה להזין סיסמה.

אבל במקרים מתוחכמים יותר, הפישינג לא נראה כמו מתקפת סייבר. הוא נראה כמו בקשה מקצועית לגיטימית מאדם מוכר. 'שלח לי בבקשה את הקוד'. 'אני צריך את הגרסה האחרונה של התוכנה'. 'תעביר לי את הקובץ, אני עובד על זה עם הצוות'.

הקורבן לא מרגיש שהוא נופל למתקפה. הוא מרגיש שהוא עוזר לקולגה.

וזו בדיוק הסכנה.

הטעות המקצועית שאני רואה שוב ושוב היא שארגונים מתייחסים לאיום הזה רק כבעיה טכנולוגית. אבל במקרה הזה, החולשה המרכזית לא הייתה רק במערכת. היא הייתה באמון האנושי, בתרבות העבודה, ובהיעדר מנגנון ברור שמחייב עצירה ובדיקה לפני שמידע רגיש יוצא החוצה.

מבחינתי יש כאן כמה לקחים חשובים.

לא כל בקשה שמגיעה מאדם 'מוכר' באמת מגיעה ממנו.

לא כל שיתוף מידע בין קולגות הוא פעולה תמימה, במיוחד כשמדובר בקוד, תוכנה, תוכניות, דאטה, מודלים או תשתיות.

עובדים צריכים לדעת לזהות לא רק לינקים חשודים, אלא גם בקשות חריגות: בקשות חוזרות לאותה תוכנה, חוסר הסבר למה המידע נדרש, שינוי פתאומי באמצעי התשלום או ההעברה, שימוש בערוצים לא מקובלים, או לחץ להעביר חומר בלי תהליך מסודר.

והכי חשוב: בארגון רציני, עובד לא אמור להחליט לבד אם מותר להעביר חומר רגיש לגורם אחר, גם אם הגורם נראה מוכר, בכיר או מקצועי.

צריך נוהל. צריך אימות זהות. צריך בדיקת הרשאות. צריך הבנה של מגבלות רגולציה, ייצוא, סודיות וקניין רוחני. וצריך תרבות שבה עצירה לבדיקה לא נתפסת כבירוקרטיה, אלא כחלק מהאחריות המקצועית.

הסיפור של NASA הוא תזכורת חדה לכך שאיום פנימי לא תמיד מתחיל מעובד זדוני. לפעמים הוא מתחיל מעובד טוב, מקצועי, שרוצה לעזור, אבל לא מבין שמפעילים אותו.

וזה אולי אחד האיומים המסוכנים ביותר: סוס טרויאני אנושי שלא יודע שהוא כזה.

הניתוחים האלה מגיעים למייל, ואיתם ששת הצעדים לסגירת חלון העזיבה כעמוד אחד.לקבלת המסמך
עמוד המאמר קראו את הכתבה

פרופילאות התנהגותית ואבחון מהימנות

הגוף בוגד הרבה לפני שהמילים נשברות
פרופילאות התנהגותית ואבחון מהימנות

הגוף בוגד הרבה לפני שהמילים נשברות

אחד הנושאים המרתקים ביותר בעולם ההתנהגות האנושית - Embodiment Effect, או בעברית: 'השפעת הגילום הגופני'.

קראו את הפוסט המלאהציגו פחות

הרעיון המרכזי פשוט אבל עמוק מאוד: הגוף שלנו לא רק "מבטא" רגשות ומחשבות, אלא גם משפיע עליהם, ולעיתים אפילו חושף אותם לפני שהמוח מצליח לשלוט במסר.

במשך שנים הסתכלו על שפת גוף כעל "תוספת" לתקשורת. היום כבר ברור שהיא חלק ממערכת החשיבה עצמה. תנוחת ישיבה, מיקום ידיים, קצב נשימה, תנועות ראש, מרחק מהמצלמה, שימוש במרחב, מיקרו-הבעות, שינויי קול ואפילו אופן ההקלדה - כל אלה הם חלק ממערכת מידע התנהגותית.

בפרופילאות עסקית זה קריטי.

כשאנחנו מבצעים אבחון מהימנות או מנסים לזהות פוטנציאל לאיום פנימי בארגון, אנחנו לא מחפשים רק "שקר". זה הרבה יותר מורכב. אנחנו מחפשים חוסר הלימה.

ה-Embodiment Effect מאפשר להבין מתי ההתנהגות הפיזית לא מסתנכרנת עם הנרטיב שהאדם מנסה לייצר. למשל: מועמד שמדבר בביטחון אך הגוף שלו נמצא במגננה מתמשכת; עובד שמצהיר על מחויבות לארגון אך מגיב פיזית בלחץ כאשר עולים נושאים של סמכות, בקרה או נאמנות; מנהל שמציג יציבות אך מראה סימני עוררות חריגים סביב שאלות פיננסיות או קונפליקטים פנימיים; מועמד מרחוק שמייצר קשר עין "מושלם מדי", בקצב תגובה מלאכותי, עם דפוסי תקשורת שמזכירים שימוש בעזרים חיצוניים או AI בזמן אמת.

ופה נכנס האתגר החדש: אבחון מרחוק.

בעידן העבודה ההיברידית והראיונות בזום, חלק מהאנשים חושבים שאפשר "להסתיר" התנהגות דרך מסך. בפועל קורה לעיתים ההפך.

המצלמה מצמצמת רעשי רקע ומכריחה אותנו להתמקד במיקרו-התנהגויות: עיכובי תגובה, שינויי טון, קפיצות במבט, התאמות יתר, הקשבה לא טבעית, ניתוקים בין קול להבעה, קיפאון תנועתי ושימוש מוגזם במחוות מחושבות.

דווקא בסביבה מרוחקת, כאשר יודעים מה לחפש, אפשר לזהות אינדיקציות משמעותיות מאוד למהימנות, לחץ, הסתרה, מניפולציה או קונפליקט פנימי.

אבל חשוב לומר את האמת המקצועית: אין "סימן קסם" שמוכיח שקר. זו אחת הטעויות הגדולות בתחום.

פרופילאות מקצועית לא בנויה על מיתוסים של "נגיעה באף = שקר". היא בנויה על: יצירת קו בסיס התנהגותי, זיהוי חריגות, הצלבת מקורות מידע, ניתוח הקשר, הבנת מוטיבציות, וקריאת דינמיקה ולא רק סימנים בודדים.

ה-Embodiment Effect חשוב במיוחד בזיהוי איומים פנימיים בארגונים משום שאנשים יכולים לשלוט במילים הרבה יותר מאשר בגוף. ובמצבי לחץ, קונפליקט נאמנויות, תחושת איום או הסתרה - הגוף כמעט תמיד "מדליף" מידע.

העתיד של עולם הפרופילאות העסקית לא יהיה מבוסס רק על טכנולוגיה ולא רק על אינטואיציה אנושית. הוא יהיה שילוב של: הבנה התנהגותית עמוקה, ניתוח דיגיטלי, הסתייעות ב-OSINT, זיהוי אנומליות, ויכולת אנושית לקרוא אנשים גם דרך מסך.

כי בסוף, גם בעידן AI, האדם עדיין משאיר חתימה התנהגותית.

הניתוחים האלה מגיעים למייל, ואיתם ששת הצעדים לסגירת חלון העזיבה כעמוד אחד.לקבלת המסמך
עמוד המאמר
לא כל עובד רעיל צועק. חלקם פשוט מחייכים נכון בראיון.
פרופילאות התנהגותית ואבחון מהימנות

לא כל עובד רעיל צועק. חלקם פשוט מחייכים נכון בראיון.

אחד הנושאים הכי מטרידים בעולם אבחון האישיות - 'המשולש האפל'.

קראו את הפוסט המלאהציגו פחות

מדובר בשלושה מאפייני אישיות שיכולים להיראות בהתחלה כמו ביטחון עצמי, כריזמה או אסרטיביות, אבל בתוך ארגון הם עלולים להפוך לאיום פנימי אמיתי: נרקיסיזם - צורך בהערצה, תחושת עליונות וקושי לקבל ביקורת; מניפולטיביות (Machiavellianism) - שימוש באנשים ככלי להשגת מטרות, בלי הרבה רגשות אשם בדרך; ופסיכופתיה תפקודית - קור רוח קיצוני, היעדר אמפתיה ויכולת לבצע פעולות פוגעניות בלי מצפון.

החלק המעניין הוא שאנשים עם מאפיינים כאלה לא תמיד נכשלים בראיונות עבודה. להפך.

לא פעם הם מרשימים מאוד. הם יודעים לדבר. יודעים למכור את עצמם. יודעים לזהות חולשות של אחרים. ויודעים בדיוק איזו דמות הארגון רוצה לראות מולם.

בגלל זה אני חושב שאחד האתגרים הכי גדולים היום בעולם האיומים הפנימיים הוא לא רק לזהות "עבר בעייתי", אלא להבין דפוסי אישיות והתנהגות שעלולים להפוך בעתיד לסיכון ארגוני.

זה יכול להתבטא בהדלפת מידע, בפגיעה מכוונת בארגון, במניפולציות מול עובדים, ביצירת תרבות רעילה, או פשוט בקבלת החלטות מסוכנות בלי שום אמפתיה להשלכות.

ברור שלא כל אדם עם מאפיינים מהמשולש האפל הוא עבריין או איום פנימי. אבל כשמחברים גישה למידע רגיש, לחץ, אגו, חוסר פיקוח ויכולת מניפולטיבית - מקבלים שילוב שמנהלים חייבים להכיר.

ופה בדיוק נכנס הערך של אבחון מעמיק, תשאול נכון, מודיעין ממקורות מידע גלויים וזיהוי דגלים אדומים לפני שמתרחשת הפגיעה.

כי בסוף, האיום הכי מסוכן בארגון הוא בדרך כלל לא מי שנראה מסוכן. אלא מי שיודע להיראות מושלם.

הניתוחים האלה מגיעים למייל, ואיתם ששת הצעדים לסגירת חלון העזיבה כעמוד אחד.לקבלת המסמך

עמוד המאמר
התרבות מעצבת את מי שעומד מולנו
פרופילאות התנהגותית ואבחון מהימנות

התרבות מעצבת את מי שעומד מולנו

כשאנחנו מאבחנים אדם, קל מאוד להשליך עליו את מערכת הערכים שלנו. מה שנראה לנו כהתנהגות חשודה, לא עקבית או אפילו בעייתית - יכול להיות, בהקשר אחר, נורמלי לחלוטין.

קראו את הפוסט המלאהציגו פחות

לדוגמה, יש תרבויות שבהן הימנעות מקשר עין היא סימן לכבוד. אצל אחרים, זה מיד מעלה סימני שאלה. יש מקומות שבהם תקשורת ישירה נחשבת לחיובית, ובאחרים היא תיתפס כגסה.

וכאן נכנסות ההטיות.

כשאנחנו לא מודעים להן, אנחנו לא באמת מנתחים את האדם - אנחנו מנתחים את הפער בינו לבינינו.

בפרופילאות עסקית, זה קריטי במיוחד. החלטות מתקבלות על אנשים - מועמדים, שותפים, ספקים. טעות בפרשנות יכולה להוביל לפספוס של אדם מצוין, או גרוע מזה - לאי זיהוי של סיכון אמיתי.

אז מה לומדים מזה?

קודם כל, צניעות מקצועית. להבין שלא כל מה שנראה לנו "נכון" הוא באמת כזה.

שנית, הקשר. תמיד לשאול - מאיפה האדם הזה מגיע? האם ההתנהגות מתיישבת עם התרבות ממנה הוא מגיע?

ולבסוף, שילוב נכון בין כלים אנליטיים להבנה אנושית. בלי זה, אין באמת אובייקטיביות.

מי שמתעסק באנשים, חייב להבין תרבויות. אחרת, הוא פשוט מנחש.

הניתוחים האלה מגיעים למייל, ואיתם ששת הצעדים לסגירת חלון העזיבה כעמוד אחד.לקבלת המסמך

עמוד המאמר
שיטיפיקציה היא דבר רע? לא תמיד.
פרופילאות התנהגותית ואבחון מהימנות

שיטיפיקציה היא דבר רע? לא תמיד.

שיטיפיקציה (Enshittification) = הפיכת דבר לגרוע באופן קיצוני.

קראו את הפוסט המלאהציגו פחות

אני זוכר תקופה שלינקדאין היה מקום מאוד "נקי". מקצועי, מחושב, קצת סטרילי. כולם כתבו אותו דבר, כולם נשמעו אותו דבר, וכמעט לא היה שם שום דבר שבאמת חשף מי האדם שמאחורי הפרופיל.

ואז התחילה השיטיפיקציה.

יותר פוסטים אישיים. יותר פוליטיקה. יותר דעות קיצוניות. יותר פרובוקציות שמקבלות חשיפה כי האלגוריתם אוהב רעש.

מי שמחפש פלטפורמה מקצועית בלבד - זה נראה כמו הידרדרות. ובמידה רבה, זה באמת כך.

אבל מנקודת המבט שלי, קרה כאן משהו מעניין.

דווקא התוכן ה"לא שייך" הזה הוא זה שמתחיל לספר את הסיפור האמיתי.

כשאני בודק מישהו במסגרת בדיקות רקע ממקורות מידע גלויים, אני לא מחפש רק מה הוא עושה. אני מחפש איך הוא חושב. איך הוא מגיב. מה מפעיל אותו. איפה הגבולות שלו.

והדברים האלה כמעט אף פעם לא הופיעו בלינקדאין הישן.

היום הם שם. ובשפע.

פוסט פוליטי שנכתב בלי פילטרים, תגובה תוקפנית לדיון מקצועי, בחירה להצטרף לטרנד פרובוקטיבי - כל אלה כבר לא "רעש" מבחינתי. אלה סימנים.

מה שהיה פעם מדבר שומם מבחינת הבנה של אישיות, הפך למכרה זהב של אינדיקציות התנהגותיות.

אז כן, לינקדאין השתנה. ואולי לא לטובה עבור מי שמחפש רק מקצועיות.

אבל עבור מי שמבין איך לקרוא בין השורות, זו פלטפורמה שמספרת הרבה יותר אמת מבעבר.

הניתוחים האלה מגיעים למייל, ואיתם ששת הצעדים לסגירת חלון העזיבה כעמוד אחד.לקבלת המסמך

עמוד המאמר

בינה מלאכותית, דיפ-פייק והונאות סינתטיות

בינה מלאכותית, דיפ-פייק והונאות סינתטיות

מסדר הזיהוי שלא התקיים: Deepfake כאיום פנימי על הארגון

האנשים בסרטון הזה לא נעצרו. אבל הסרטון ממחיש בעיה שכל מנהל ביטחון, משאבי אנוש ומנכ"ל חייב להכיר.

קראו את הפוסט המלאהציגו פחות

בסרטון שלמעלה מופיעות דמויותיהם של סם אלטמן, מנכ"ל OpenAI, דאריו אמודיי, מנכ"ל Anthropic, מארק צוקרברג ודונאלד טראמפ ומולם ג'נסן הואנג, כשהם עומדים במסדר זיהוי משטרתי ושרים יחד.

הסיטואציה מגוחכת, התוצאה משעשעת, והסרטון נראה אמין להפליא.

אבל שום מסדר זיהוי כזה לא התרחש. הסרטון נוצר באמצעות בינה מלאכותית כחלק מסאטירה על תעשיית ה-AI.

את הסרטון פרסם ב-X מתיאס שמידט (@eurofounder), ב-16 באוקטובר 2026: https://x.com/eurofounder/status/2111122495667413424

צפיתי בו וחשבתי דווקא על משהו אחר לגמרי: מה קורה כשהיכולת לייצר מציאות משכנעת כל כך פוגשת את עולם המהימנות הארגונית?

עד לא מזמן, תמונה, הקלטת קול ובוודאי שיחת וידאו נחשבו לראיות משמעותיות לכך שאדם מסוים אכן אמר או עשה משהו.

היום ההנחה הזו כבר אינה בטוחה.

אנחנו נכנסים לתקופה שבה לא רק שאפשר לזייף זהות, אלא שאפשר לייצר לאותה זהות התנהגות, קול, הבעות פנים ואינטראקציה שנראות אותנטיות לחלוטין.

וזו כבר לא רק בעיה של הפצת מידע כוזב. זהו סיכון ממשי לביטחון הארגוני.

מאיום חיצוני לאיום פנימי

תחשבו על שלושה תרחישים:

מועמד לתפקיד רגיש עובר ריאיון וידאו באמצעות זהות בדויה, עם פנים, קול ורקע מקצועי שאינם שלו. הארגון משוכנע שגייס אדם מסוים, אבל בפועל מעניק הרשאות וגישה למישהו אחר.

מנהל כספים מקבל שיחת וידאו ממי שנראה ונשמע בדיוק כמו המנכ"ל, עם הוראה דחופה להעביר כסף או מידע רגיש. העובד מבצע את ההוראה בתום לב, והארגון נפגע מבפנים.

וסרטון של עובד המופץ ברשת ומתעד לכאורה התנהגות פלילית, אמירה קיצונית או הדלפת מידע. הארגון ממהר להסיק מסקנות, אף שהאירוע מעולם לא התרחש.

בכל אחד מהמקרים הללו, הטכנולוגיה מאפשרת לגורם חיצוני לנצל את האמון, התהליכים וההרשאות של אנשים בתוך הארגון.

כך איום שמקורו מחוץ לארגון עלול להפוך לאירוע של איום פנימי.

לבדוק את הסיפור, לא רק את הסרטון

וכאן עולה השאלה החשובה באמת:

אם כבר אי אפשר להסתמך על מה שאנחנו רואים ושומעים, על מה כן אפשר להסתמך?

לדעתי, התשובה נמצאת בשינוי שיטת הבדיקה.

במקום לשאול רק אם הסרטון אמיתי, צריך לשאול אם הסיפור שמאחוריו אמיתי.

כאן נכנסת לתמונה חשיבותן של בדיקות רקע ומודיעין ממקורות גלויים (OSINT).

בדיקת OSINT מקצועית אינה מסתפקת בניתוח של תמונה או סרטון בודד. היא בוחנת את ההקשר הרחב ומחברת מידע ממקורות שונים, רצוי עצמאיים, כדי לבנות תמונה מהימנה יותר.

למשל:

1. בדיקת מקור המידע: מי פרסם את הסרטון לראשונה? מתי? האם ניתן לאתר את המקור הראשוני להפצה, ולא רק עשרות שיתופים של אותו תוכן?

2. אימות זהויות: האם האדם שמופיע בסרטון תואם לזהות הדיגיטלית שלו לאורך זמן? האם קיימת היסטוריה מקצועית עקבית, פעילות ברשתות, קשרים ונתונים חיצוניים שמחזקים את זהותו?

3. הצלבת מקורות: האם קיימות ראיות בלתי תלויות לאירוע הנטען? האם התאריכים, המקומות, האנשים והנסיבות מתיישבים עם מידע אחר שניתן לאמת?

4. בחינת דפוסי פעילות: האם יש פער בין התנהגות דיגיטלית מוכרת לבין אירוע חריג? האם הופיעו לאחרונה חשבונות חדשים, שינויים בזהות או ניסיונות מכוונים לייצר מצג שווא?

5. הבנת ההקשר והמניעים האפשריים: מי עומד מאחורי ההפצה, מהי סביבת הפעילות שלו, והאם קיימות אינדיקציות לניסיון להטעות, להשפיע או לפגוע?

חשוב להדגיש: OSINT אינו פתרון קסם. גם מקורות גלויים יכולים להיות מזויפים, מתואמים או מוטעים. והיעדר ממצאים אינו מוכיח שאדם או סרטון הם אותנטיים.

אבל ככל שמצליבים יותר מקורות עצמאיים ובוחנים את רצף האירועים, קשה יותר לבסס הונאה על פריט מידע מזויף אחד.

וזה בדיוק היתרון של בחינת התמונה הגדולה.

מה לשנות בנהלים

לצד הבדיקות המודיעיניות, ארגונים חייבים להתאים גם את הנהלים שלהם: לאמת הוראות חריגות בערוץ תקשורת עצמאי, להפעיל בקרה כפולה על פעולות רגישות, לאמת זהויות בתהליכי גיוס ולהימנע מקבלת החלטות על סמך סרטון בודד.

המשמעות היא שהאחריות להבחין בין אמת לזיוף כבר אינה יכולה להישאר רק בידי העיניים שלנו, או בידי תוכנה שמנסה לזהות Deepfake.

היא מחייבת חשיבה ביקורתית, הצלבת מידע והבנה של ההקשר האנושי, המקצועי והארגוני.

הסרטון שלמעלה נועד להצחיק. והוא באמת מצחיק.

אבל הוא גם ממחיש עד כמה קל יהיה להציג בפנינו מציאות שמעולם לא התקיימה.

בעידן שבו אפשר לזייף כמעט כל מה שאנחנו רואים ושומעים, אמון לא יכול להתבסס על מידת השכנוע של הראיה. הוא חייב להתבסס על היכולת לאמת אותה באמצעות ראיות נוספות.

וזה, בעיניי, אחד השינויים החשובים ביותר שצריכים להתרחש היום בעולם המהימנות והביטחון הארגוני.

הבסיס המקצועי להמלצות

ההמלצות במאמר נשענות על שלושה פרסומים של גופים ממשלתיים בארה"ב:

1. הפרסום המשותף של NSA, FBI ו-CISA (ספטמבר 2023). המסמך Contextualizing Deepfake Threats to Organizations: איומי Deepfake על ארגונים, ודרכים להתכונן, לזהות, להתגונן ולהגיב. https://www.cisa.gov/news-events/alerts/2023/09/12/nsa-fbi-and-cisa-release-cybersecurity-information-sheet-deepfake-threats

2. מסמך NIST AI 100-4 (נובמבר 2024). Reducing Risks Posed by Synthetic Content: סקירה של אימות מקור התוכן, סימון וזיהוי של תוכן סינתטי, ומגבלות הטכנולוגיות האלה. https://www.nist.gov/publications/reducing-risks-posed-synthetic-content-overview-technical-approaches-digital-content

3. תוכנית Guardians of Forensic Evidence של NIST. תוכנית להערכת כלים אוטומטיים לזיהוי Deepfake. לפי NIST, קיים פער בין דיוק גבוה במחקר לבין הקושי ליישם את הכלים בעולם האמיתי. https://www.nist.gov/programs-projects/guardians-forensic-evidence

הטיפים לזיהוי דיפ-פייק, עם מקור לכל המלצה, זמינים להורדה כמסמך של שני עמודים.להורדת המסמך

עמוד המאמר הפרסום המשותף של NSA, FBI ו-CISA
העין האנושית היא כבר לא כלי לאימות זהות
בינה מלאכותית, דיפ-פייק והונאות סינתטיות

העין האנושית היא כבר לא כלי לאימות זהות

מצאתי משחק קטן בשם Slopcheck ששווה להקדיש לו כמה דקות. הרעיון פשוט: בכל יום מוצגות שש תמונות, ואנחנו צריכים להחליט אם מדובר בתמונה אמיתית או בתמונה שנוצרה באמצעות AI. אחרי כל תשובה המשחק מסביר אילו פרטים בתמונה היו יכולים להסגיר אותה.

קראו את הפוסט המלאהציגו פחות

נשמע קל? אני מציע לנסות לפני שעונים.

אבל מבחינתי, המשחק הזה מעניין מסיבה אחרת לגמרי. הוא ממחיש היטב בעיה שאנחנו פוגשים היום בעולם בדיקות הרקע ומודיעין ממקורות מידע גלויים: אנחנו עדיין נותנים יותר מדי אמון במה שאנחנו רואים.

תמונה מקצועית בלינקדאין. חשבון אינסטגרם שנראה פעיל. תמונה של אדם בכנס. פרופיל שנראה ותיק. תמונות עם חברים, משפחה או עמיתים לעבודה.

פעם, אוסף כזה של סימנים יצר אצלנו תחושה שיש מאחורי הפרופיל אדם אמיתי. היום זה כבר לא מספיק.

אפשר לייצר פנים שלא היו קיימות מעולם. אפשר ליצור תמונות של אותו אדם בסביבות שונות. אפשר לבנות היסטוריה ויזואלית שנראית משכנעת. ואפשר לעטוף זהות בדויה בפרופיל מקצועי שנראה, לפחות במבט ראשון, אמין לחלוטין.

וזו בדיוק המלכודת.

אנחנו מחפשים לפעמים את הסימן של ה-AI: אצבע נוספת. טקסט משובש ברקע. צל שלא מסתדר. משקפיים מוזרים. פרטים אנטומיים לא הגיוניים.

הסימנים האלה חשובים, והמשחק מצוין כדי לאמן את העין. אבל מקצועית, אני לא חושב שזו הדרך הנכונה להתמודד עם הבעיה. כי ככל שהמודלים משתפרים, הסימנים הוויזואליים שלמדנו לזהות נעלמים.

לכן בבדיקת רקע השאלה לא צריכה להיות רק: האם התמונה הזאת נוצרה באמצעות AI?

השאלה החשובה יותר היא: האם הזהות שמאחורי התמונה עומדת במבחן המציאות?

וכאן כבר צריך לעבור מתמונה אחת לבדיקת מכלול.

האם ההיסטוריה המקצועית מסתדרת? האם קיימות אינדיקציות בלתי תלויות שמחברות את האדם לארגונים שבהם הוא טוען שעבד? האם ציר הזמן שלו הגיוני? האם הפעילות ברשתות שונות תואמת? האם קשרים מקצועיים אמיתיים מאשרים בעקיפין את הסיפור? האם תמונות, אזכורים, מסמכים ופרופילים שונים יוצרים זהות עקבית, או שיש ביניהם סתירות?

זה ההבדל בין להסתכל על תמונה לבין לאמת זהות.

בעידן של AI, אינטואיציה אנושית עדיין חשובה מאוד. אבל היא צריכה להיות נקודת פתיחה לחקירה, לא מנגנון האימות עצמו.

וזה אולי השיעור הכי חשוב מ-Slopcheck: אם טעינו בזיהוי תמונה במשחק, הפסדנו נקודה. אם ארגון טועה בזיהוי האדם שנמצא מאחורי פרופיל, המחיר עלול להיות שונה לחלוטין.

שווה לנסות את המשחק ולראות כמה אתם באמת טובים בזה.

הניתוחים האלה מגיעים למייל, ואיתם ששת הצעדים לסגירת חלון העזיבה כעמוד אחד.לקבלת המסמך

עמוד המאמר קישור למשחק
כשהפנים על המסך אמיתיות. האדם שמאחוריהן לא.
בינה מלאכותית, דיפ-פייק והונאות סינתטיות

כשהפנים על המסך אמיתיות. האדם שמאחוריהן לא.

בשבוע האחרון נחשפה בישראל פרשה מטרידה במיוחד, שממחישה כיצד עולם ההונאות עובר מהפכה בעזרת בינה מלאכותית.

קראו את הפוסט המלאהציגו פחות

על פי החשד, צעיר בן 20 הצליח ליצור “זהויות סינתטיות” של אזרחים ישראלים באמצעות תמונות ופרטים אישיים שהגיעו ממאגרי מידע שנפרצו. בעזרת כלי AI הוא הנפיש את התמונות, יצר סרטוני וידאו שנראו אותנטיים לחלוטין, ובאמצעותם פתח חשבונות בנק, הזמין כרטיסי אשראי וביצע פעולות פיננסיות על שמם של אנשים שכלל לא ידעו שזה קורה.

לפי פרטי החקירה, עשרות רבות של נפגעים כבר אותרו, והחשד הוא שמאות אזרחים נפגעו מהפעילות הזו.

מה שמטריד אותי במיוחד בפרשה הזו הוא לא רק היקף ההונאה, אלא ההוכחה לכך שאמצעי הזיהוי שעליהם הסתמכנו במשך שנים כבר אינם מספקים לבדם.

צילום תעודת זהות, תמונת סלפי, סרטון וידאו קצר ואימות מרחוק — כל אלה נחשבו עד לא מזמן שכבות הגנה חזקות. היום, בידיים הנכונות ובשימוש בכלי AI מתקדמים, ניתן לזייף אותם ברמה שמקשה מאוד על העין האנושית לזהות את התרמית.

האתגר הזה כבר לא שייך רק לבנקים. הוא רלוונטי לכל ארגון שמגייס עובדים מרחוק, מאשר ספקים, פותח חשבונות לקוחות, מעניק הרשאות גישה או מבצע תהליכי זיהוי דיגיטליים.

השאלה כבר אינה האם ניתן לזייף זהות, אלא האם מערך הבקרה שלכם מסוגל לזהות את הזיוף בזמן אמת.

בשנים האחרונות אני רואה יותר ויותר מקרים שבהם הגבול בין אדם אמיתי לבין דמות שנוצרה באמצעות AI הופך מטושטש. ארגונים חייבים להתאים את מנגנוני האימות שלהם למציאות החדשה, ולא להסתמך רק על שיטות שנבנו לעולם שלפני הבינה המלאכותית.

לצד האיום קיימים כיום גם פתרונות מתקדמים המאפשרים לזהות סימנים לזיופי AI, לאתר אנומליות בתהליך ההזדהות ולבצע אימות זהויות בזמן אמת.

יש לנו פתרונות טכנולוגיים מתקדמים לטיפול באתגרים הללו בזמן אמת. מוזמנים לפנות אליי לפרטים.

הניתוחים האלה מגיעים למייל, ואיתם ששת הצעדים לסגירת חלון העזיבה כעמוד אחד.לקבלת המסמך
עמוד המאמר קראו את הכתבה
איך יודעים אם מה שאנחנו רואים באמת קורה או קרה?
בינה מלאכותית, דיפ-פייק והונאות סינתטיות

איך יודעים אם מה שאנחנו רואים באמת קורה או קרה?

זו כבר לא שאלה פילוסופית. זו שאלה עסקית, ביטחונית וניהולית.

קראו את הפוסט המלאהציגו פחות

המאמר ב-Science של פרופ' Hany Farid, אחד המומחים המובילים בעולם לזיהוי מניפולציות דיגיטליות, מציג מציאות שכולנו חייבים להפנים: דיפ פייק כבר לא נראה כמו צעצוע טכנולוגי. הוא נראה אמיתי, נשמע אמיתי, מופץ מהר, ומשפיע על הדרך שבה אנשים מקבלים החלטות.

והבעיה הגדולה היא לא רק שהזיופים משתפרים. הבעיה הגדולה יותר היא שהאמון נשחק.

כשמנהל מקבל סרטון. כשמחלקת HR מבצעת ראיון אונליין. כשחברה מקבלת פנייה ממשקיע, מועמד, ספק או שותף עסקי. כשסרטון מפליל מתחיל להסתובב ברשת. כשקול מוכר מבקש פעולה דחופה.

השאלה הראשונה כבר לא יכולה להיות: "האם זה נראה אמיתי?" כי היום, הרבה דברים מזויפים נראים אמיתיים לגמרי.

השאלה הנכונה היא: "איך אנחנו בודקים את זה בצורה מקצועית לפני שאנחנו פועלים?"

מה שאהבתי במיוחד במאמר הוא הגישה החקירתית של Farid. הוא לא מסתפק בכלי אוטומטי שאומר "90% זיוף" או "70% אמיתי". הוא בודק פיזיקה, תנועה, צללים, השתקפויות, זוויות, התאמה בין קול לשפתיים, עקביות בין פריימים, והקשר רחב יותר.

וזה בדיוק העניין. בדיפ פייק אין פתרון קסם אחד. צריך שילוב של טכנולוגיה, ניסיון חקירתי, הבנת התנהגות אנושית, הבנת זירה דיגיטלית ויכולת לשאול את השאלות הנכונות.

בעולם העסקי זה קריטי במיוחד. כי דיפ פייק לא מאיים רק על פוליטיקאים או מפורסמים. הוא מאיים על תהליכי גיוס, על בדיקות רקע, על אמון בין ארגונים, על הגנה מפני הונאות, על זהות דיגיטלית, ועל היכולת להבין מי באמת עומד מולנו.

ראיון עבודה אונליין יכול להיות מזויף. פרופיל מקצועי יכול להיות בנוי היטב אבל לא אמיתי. קול של מנהל יכול להיות משוכפל. סרטון יכול להיות ערוך. תמונה יכולה להיות מיוצרת מאפס. מסמך יכול להיראות אותנטי אבל להיות חלק ממערך הטעיה רחב.

לכן ארגונים לא יכולים להישאר בשלב של "נראה לי אמיתי". הם צריכים יכולת בדיקה. לא מתוך פאניקה. לא מתוך חשדנות מוגזמת. אלא מתוך אחריות.

מי שמגייס עובדים לתפקידים רגישים, בודק שותפים עסקיים, מאמת זהויות, מטפל באירועי הונאה או מתמודד עם תכנים חשודים ברשת, חייב להוסיף לשולחן העבודה שלו גם יכולת להתמודד עם דיפ פייק. במיוחד כשהכול קורה אונליין.

אם אתם מתמודדים עם חשש לדיפ פייק, זהות מזויפת, ראיון חשוד, תוכן דיגיטלי בעייתי או אירוע שבו לא ברור מה אמיתי ומה לא - אפשר לפנות אלינו.

יש לנו פתרונות חדשניים ופורצי דרך להתמודדות עם דיפ פייק, גם בסביבת אונליין, תוך שילוב בין טכנולוגיה מתקדמת לבין ניתוח אנושי מקצועי.

הניתוחים האלה מגיעים למייל, ואיתם ששת הצעדים לסגירת חלון העזיבה כעמוד אחד.לקבלת המסמך
עמוד המאמר קראו את הכתבה
בינה מלאכותית, דיפ-פייק והונאות סינתטיות

אם אפשר לזייף פנים בלחיצת כפתור, איך נדע מי באמת יושב מולנו?

אחד האתגרים הגדולים ביותר בעולם הגיוס המודרני הוא העובדה שאנחנו כבר לא באמת יודעים אם האדם שמופיע על המסך הוא מי שהוא טוען להיות.

קראו את הפוסט המלאהציגו פחות

כלי AI זמינים כיום לכל אחד ומאפשרים לשנות מראה, קול ואפילו זהות שלמה בזמן אמת. מה שפעם היה נחלתם של גופי מודיעין או אולפני קולנוע הפך לכלי זמין שניתן להפעיל מהמחשב הביתי.

המשמעות עבור ארגונים ברורה: ראיון וידאו כבר אינו אמצעי מספק לאימות זהות.

בשנים האחרונות נחשפו בעולם לא מעט מקרים של מועמדים שהתחזו לאנשים אחרים, השתמשו בזהויות בדויות או הסתירו מידע מהותי במהלך תהליך הגיוס. ככל שטכנולוגיות ה-Deep Fake הופכות משכנעות יותר, כך הסיכון גדל.

זו בדיוק הסיבה שבדיקות רקע מבוססות מודיעין ממקורות מידע גלויים (OSINT) הופכות לחלק משמעותי יותר ויותר מתהליכי גיוס, במיוחד בתפקידים רגישים.

כאשר בוחנים את טביעת הרגל הדיגיטלית של מועמד לאורך זמן, מצליבים מקורות מידע שונים ומאמתים עקביות בין הזהות המוצגת לבין הנוכחות הדיגיטלית האמיתית, ניתן לזהות פערים וסימני אזהרה שלא יופיעו לעולם במהלך ראיון מקוון.

הטכנולוגיה שמאפשרת להסתיר את האמת מתקדמת במהירות.

האתגר של ארגונים הוא לוודא שהכלים לחשיפת האמת מתקדמים באותה המהירות.

הטיפים לזיהוי דיפ-פייק, עם מקור לכל המלצה, זמינים להורדה כמסמך של שני עמודים.להורדת המסמך

עמוד המאמר
להישאר חדים

התובנות שלנו ישר למייל.

מקרים חדשים, דגלים אדומים ולקחי מהימנות - מייל קצר כשעולה משהו ששווה לקרוא. בלי ספאם, אפשר להסיר בכל עת.