База знаний

База знаний

Полевые заметки, разборы и уроки об OSINT, KYC, due diligence и рисках мошенничества от наших аналитиков.

Дью-дилидженс и проверка благонадёжности

Второй пилот рейса FZ1073: что нашла бы проверка биографических данных в день его найма
Дью-дилидженс и проверка благонадёжности

Второй пилот рейса FZ1073: что нашла бы проверка биографических данных в день его найма

30 сентября 2026 года второй пилот рейса FZ1073 авиакомпании Flydubai из Дубая в Тель-Авив напал на командира экипажа в кабине пилотов и попытался захватить управление самолетом. Мы задали один вопрос: была ли в сети до его найма публичная информация, которую нашла бы проверка биографических данных, и содержала ли она тревожные сигналы?

Читать пост целикомСвернуть

Перечень признаков мы определили до начала поиска. Мы проверили две даты: его прием на работу в Flydubai в феврале 2026 года, по данным The Wall Street Journal, и день нападения. Мы выполнили 28 поисковых запросов в Google, ограниченных страницами, датированными до даты найма, чтобы увидеть, что выдала бы проверка, проведенная в то время. Поиск велся на английском и арабском языках, включая архивы удаленного контента.

Что было в сети до его найма

Мы не нашли ни одного из заранее определенных признаков насильственной радикализации. Материалы с насилием появились примерно через девять часов после нападения.

Однако в Internet Archive сохранилось около 3 000 твитов из его удаленного аккаунта в X за 2021 и 2022 годы. Согласно методике ProfCheck, в них есть четыре негативных поведенческих признака:

• Унизительное отношение к женщинам.

• Враждебность к иностранцам.

• Навязывание религиозных норм другим, с поддержкой насильственных наказаний.

• Намеренный обман с использованием вымышленных личностей.

Как проверка к этому приходит

16 поисковых запросов по имени, на английском и на арабском, не выдали ни одной его страницы, датированной до даты найма. Поиск по его имени пользователя выдал его аккаунты в первых результатах.

Имя пользователя встречается на странице-зеркале, где указано его имя на арабском, и на его странице в LinkedIn. Аналитик, который читает по-арабски и проверяет каждый результат, до этого доходит. Автоматический скрининг по имени не доходит.

Чтение на языке оригинала важно и в обратном направлении. Слово «حماس» встречается в его твитах дважды, и оба раза оно означает «энтузиазм». Фильтр по ключевым словам отметил бы его как находку. Читатель, который видит контекст, не отметил бы.

Где были самые серьезные тревожные сигналы

Согласно тому, что сообщалось до сих пор, самые серьезные тревожные сигналы находились не в сети:

• По данным The Wall Street Journal, ABC и CNN, Оман отстранил его от полетов из-за экстремистских взглядов или экстремистских материалов.

• Авиакомпания Royal Air Maroc сообщила, что он прошел теоретическую подготовку в рамках процесса отбора перед наймом, и его кандидатура не была принята. В его профиле в LinkedIn это было представлено как примерно семь месяцев работы.

• По словам дипломата из стран Персидского залива, проверки перед его наймом были сосредоточены на судимостях, а не на признаках радикализации.

• По данным The Wall Street Journal, никто не спрашивал о нем Оман.

На мой взгляд, однако, это главный урок этого случая: проверка на судимость не является проверкой биографических данных. Противоречие между профилем кандидата и ответом прежнего работодателя является обычной находкой при проверке трудовой истории, и здесь эта находка была доступна.

Наш вывод: согласно методике ProfCheck, одни только сохраненные в архиве твиты содержат четыре негативных признака. Вместе с фактами вне сети отчет ProfCheck на дату найма дал бы работодателю ясное основание не нанимать его в качестве пилота. Отчет не рекомендует и не дисквалифицирует; решение остается за работодателем.

Что это означает для работодателей

На практике это означает, среди прочего:

• Искать на языке кандидата и по имени пользователя, а не только по имени на английском.

• Включать архивы в проверку. Удаленный контент не обязательно исчез.

• Обеспечивать, чтобы каждый результат читал в контексте человек, владеющий языком.

• Подтверждать трудовую историю у прежних работодателей, включая смену должностей и причину ухода, и сравнивать ответы с резюме и профилем.

• Считать находкой поведение, а принадлежность оставлять за рамками. Семья, национальность, соблюдение религиозных предписаний и политические взгляды не являются признаками.

• Проводить повторную проверку после найма на должностях с доступом к самолетам, объектам или системам.

Важно подчеркнуть: человек, о котором идет речь в этом случае, является подозреваемым. По состоянию на 4 октября 2026 года ему не было предъявлено обвинение в суде, он не был осужден, и ни один орган власти официально не подтвердил его личность. Проверка проводилась только по открытым источникам.

Еще один разбор случая по той же методике, о записывающем устройстве в зале заседаний руководства OpenAI: https://profcheck.co/ru/knowledge/case-study-openai-recording-device/

Полный отчёт на английском языке, со ссылкой на источник каждого вывода, доступен для скачивания.Скачать отчёт

Страница статьи
Можно ли использовать в проверке биографии информацию о криминальном прошлом, найденную в интернете?
Дью-дилидженс и проверка благонадёжности

Можно ли использовать в проверке биографии информацию о криминальном прошлом, найденную в интернете?

Один из самых сложных вопросов в проверках биографии не в том, как найти информацию.

Читать пост целикомСвернуть

А в том, что с ней можно делать после того, как мы ее нашли.

Трудность особенно заметна, когда в ходе проверки по открытым источникам всплывает информация, связанная с уголовным преступлением, расследованием, судебным процессом или поведением криминального характера.

Это может быть судебное решение, опубликованное в юридической базе данных.

Старая статья на новостном сайте.

Сообщение государственного органа.

Публикация об обвинительном заключении.

Публикация об осуждении.

Или даже публичный документ, описывающий фактическое событие вообще без слов "криминальное прошлое".

В такой ситуации возникает естественный вопрос:

Если информация получена не от полиции и не извлечена из реестра судимостей, а найдена обычным поиском в интернете, можно ли передать ее работодателю и учитывать при решении о найме?

Ответ не сводится к простому да или нет.

Причина в том, что нужно разделить три разных вопроса:

1. Можно ли собирать эту информацию?

2. Можно ли передавать ее тому, кто принимает решение?

3. Может ли этот субъект использовать ее в решении о трудоустройстве?

Это три совершенно разных этапа.

Прежде всего: что вообще такое "криминальная информация" по закону?

Израильский Закон о криминальной информации и реабилитации правонарушителей 2019 года определяет "криминальную информацию" как информацию из реестра судимостей и из полицейского реестра.

Реестр судимостей включает, среди прочего, сведения об осуждениях и определенных решениях, перечисленных в законе.

Полицейский реестр включает другие виды информации, например незакрытые дела и дополнительную полицейскую информацию в соответствии с положениями закона.

Первичный вывод важен:

Не всякая информация, описывающая преступное поведение, обязательно является "криминальной информацией" в техническом смысле закона.

Газетная статья не является реестром судимостей.

Опубликованное для общественности судебное решение не является базой данных полиции.

Сообщение государственного органа не превращается в полицейский реестр только потому, что описывает преступление.

Но именно здесь начинается сложность.

Источник информации не конец обсуждения

Очень легко прийти к следующему выводу:

"Если я нашел это в гугле, мне можно этим пользоваться."

Это опасный вывод.

Закон о криминальной информации касается не только способа, которым человек получает информацию.

Статья 38 устанавливает, что тот, кто не вправе получать определенную криминальную информацию или криминальную информацию вообще, не должен учитывать ее при принятии решения.

Далее статья устанавливает, что и "дополнительная информация, относящаяся к указанной криминальной информации", не должна приниматься во внимание.

То есть тот факт, что информация пришла из открытого источника, не обязательно освобождает ее от ограничений, действующих в отношении использования криминальной информации.

Тест заключается не только в вопросе:

"Откуда пришла информация?"

Нужно спросить и:

"Что мы на самом деле из нее узнали?"

И:

"Что мы собираемся делать с этой информацией?"

Это критическое различие.

OSINT не может стать обходным путем для получения информации, использование которой закон намеревался ограничить.

Иными словами:

Если работодатель не вправе получать определенную информацию из реестра судимостей, неверно полагать, что он может просто восстановить ту же информацию поиском по открытым источникам и затем использовать ее так, будто ограничения не существует.

Но и обратное направление неверно

Здесь важно избежать противоположной ошибки.

Тот факт, что публичный источник описывает преступное поведение, не превращает автоматически каждую деталь в нем в информацию, которую запрещено собирать, сообщать или учитывать.

Проверка биографии может выявить фактическую информацию с очевидным значением для оценки риска.

Иногда эта информация связана и с уголовным процессом.

Вопрос не только в том, какой юридический ярлык можно к ней прикрепить.

Нужно понять контекст.

Речь об осуждении?

О расследовании?

Об обвинительном заключении?

О закрытом деле?

Об оправдании?

Об утверждении стороны в гражданском процессе?

О фактическом выводе суда?

О журналистском сообщении, исход которого неясен?

Или о задокументированном поведении, относящемся к должности, даже если сам судебный процесс не является фокусом проверки?

Каждый из этих случаев отличается.

Пример: кандидат, который должен управлять деньгами

Предположим, человек претендует на должность финансового директора.

Должность включает подписание платежей, доступ к банковским счетам, права в финансовых системах и ответственность за значительные суммы денег.

В ходе проверки найдено публичное и достоверное судебное решение, описывающее прежнюю причастность этого человека к акту финансового мошенничества.

Здесь две крайние реакции будут проблематичными.

Первая реакция:

"Это публичное судебное решение, поэтому нам автоматически можно передать его и рекомендовать не нанимать."

Это слишком широкий вывод.

Вторая реакция:

"Здесь есть связь с уголовным преступлением, поэтому нам вообще нельзя касаться этой информации."

Это тоже слишком широкий вывод.

Профессиональная проверка биографии должна разобрать находку на части.

Что именно установлено в решении?

Речь об осуждении или только об описании утверждения?

Когда произошло событие?

Какова была роль человека?

Завершился ли процесс так, что это меняет значение находки?

Существуют ли дополнительные источники, подтверждающие ее?

И центральный вопрос с точки зрения управления рисками:

Какова связь между находкой и проверяемой должностью?

Когда человек должен получить контроль над деньгами, достоверная находка о мошеннических финансовых действиях может иметь гораздо более ясное значение, чем в должности без доступа к деньгам, активам или финансовым правам.

Но и здесь релевантность должности не является "пропуском в обход закона".

Она часть проверки, а не замена юридического анализа.

Релевантность центральное условие, но не единственное

Это, возможно, самое важное различие.

В мире проверок биографии мы привыкли мыслить в терминах релевантности.

И справедливо.

Цель проверки биографии не в том, чтобы собрать каждую деталь, которую можно найти о человеке.

Цель в том, чтобы выявить информацию с реальной связью с риском, вытекающим из должности.

Например:

Прошлое с финансовым мошенничеством может быть очень релевантно для должности с доступом к деньгам.

Случай злоупотребления информацией может быть релевантен для должности с правами доступа к чувствительным базам данных.

Насильственное поведение может приобрести особое значение в должности, включающей ответственность за безопасность других.

Существенное злоупотребление доверием может быть релевантно для должности, в которой сотрудник получит большую самостоятельность и доступ к чувствительным активам.

Но сама по себе релевантность недостаточна.

Даже очень релевантная информация может быть информацией, использование которой закон ограничивает.

Поэтому правильный порядок таков:

Сначала законность.

Потом релевантность.

И не наоборот.

Не каждое упоминание в прессе равно "криминальному прошлому"

Есть и еще одна профессиональная проблема.

Интернет почти никогда не дает полной юридической картины.

Можно найти статью 2018 года, в которой сказано, что человек был арестован.

Но что произошло потом?

Было ли предъявлено обвинение?

Было ли дело закрыто?

Был ли человек оправдан?

Тот ли это вообще человек?

Была ли опубликована поправка к статье?

Отменила ли вышестоящая инстанция решение?

Проверка биографии, которая собирает первое упоминание и останавливается на нем, может быть хуже, чем отсутствие проверки вообще.

Особенно когда речь об информации, способной навредить человеку.

Поэтому такая находка требует верификации, контекста и актуализации.

Оправдание хороший пример ловушки

Предположим, поиск по имени кандидата выдает десятки статей о громком уголовном процессе.

На первый взгляд впечатление тяжелое.

Но после прочтения решения выясняется, что человек был оправдан.

Если аналитик довольствуется старыми заголовками, он фактически создает картину, противоположную юридической реальности.

Это одна из причин, почему проверка биографии не может сводиться к поиску по ключевым словам.

Нужно понять последовательность событий и итог.

Возраст информации тоже имеет значение

Находка годичной давности не обязательно равна находке двадцатилетней давности.

Сам Закон о криминальной информации построен, среди прочего, на концепции давности, погашения и реабилитации.

Цель не только защитить информацию.

Но и позволить человеку не нести вечно весь груз события из его прошлого.

Поэтому когда старая информация появляется в интернете, тот факт, что интернет ее "помнит", не означает, что работодатель обязан помнить ее так же.

Это особенно верно, когда речь об информации, влияние которой сам закон стремился со временем уменьшить.

А что насчет информации, которая не является осуждением?

Здесь требуется еще большая осторожность.

Арест не осуждение.

Расследование не осуждение.

Обвинительное заключение не осуждение.

Закрытое дело точно не осуждение.

Статья о подозрении не доказательство того, что подозрение было верным.

И тем не менее поиск OSINT может поднять все это.

Поэтому профессиональная проверка биографии не может ограничиться словами:

"Мы нашли негативную публикацию."

Нужно сказать, что именно найдено.

Кто это опубликовал.

Когда.

Каков юридический статус.

И что произошло потом.

Разница между:

"Кандидат был осужден за мошенничество"

И:

"В 2019 году сообщалось, что кандидат был допрошен по подозрению в мошенничестве"

Огромна.

Три вопроса, которые нужно задать, прежде чем включать такую находку в отчет

Когда в ходе проверки биографии всплывает информация, связанная с уголовным процессом, правильно разделить три слоя.

1. Можно ли ее собирать?

Речь об информации из легитимного публичного источника?

Законен ли способ, которым информация получена?

Нет ли здесь попытки обойти правовое ограничение через третью сторону?

2. Правильно ли и можно ли о ней сообщать?

Даже информация, найденная законно, не обязана автоматически попадать в отчет.

Нужно проверить ее достоверность, актуальность, тяжесть и релевантность.

Нужно также оценить, не поставит ли сама ее передача принимающего решение в положение, когда он подвергается воздействию информации, которую закон не позволяет ему учитывать.

3. Может ли работодатель использовать ее в решении?

Это отдельный вопрос.

Работодатель может быть уполномочен получать один тип информации и не уполномочен получать другой.

Определенные должности подчиняются особым режимам.

Определенные органы обладают полномочиями, которых нет у обычного частного работодателя.

А иногда закон позволяет учитывать информацию только при определенных условиях.

Поэтому нет одного ответа, подходящего каждой организации и каждой должности.

Поправка 10 к закону демонстрирует именно этот принцип

В 2026 году в закон был добавлен новый и узконаправленный режим, касающийся определенных террористических преступлений.

Закон позволяет на установленных условиях работодателю запросить у полиции уведомление о том, есть ли у совершеннолетнего кандидата запись о судимости, связанная с тяжким террористическим преступлением или определенными преступлениями по Закону о борьбе с терроризмом.

Запрос обусловлен письменным согласием кандидата, и уведомление не предоставляет работодателю полных данных реестра.

Поправка вступила в силу 24 августа 2026 года.

Сама необходимость законодателя создать такой специальный маршрут иллюстрирует важный момент:

Доступ к криминальной информации для целей трудоустройства не вопрос "есть согласие" или "я нашел информацию".

Это вопрос полномочий, условий и цели.

Так какова же роль проверки биографии на основе OSINT?

Проверка биографии не замена реестра судимостей.

И она не должна быть способом его восстановить.

Ее роль намного шире и иная.

OSINT может выявить информацию о:

Конфликтах интересов.

Компаниях и деловых связях.

Ложных утверждениях в резюме.

Профессиональной истории.

Санкциях.

Связях с субъектами повышенного риска.

Гражданских процессах.

Сообщениях СМИ.

Публичных высказываниях.

Нетипичной деловой активности.

Поведенческих паттернах.

Информации, связанной с надежностью, когда она релевантна должности и собрана и проанализирована законно.

И иногда в этом пространстве всплывет и информация, имеющая связь с криминальным миром.

В этот момент профессиональная ответственность не в том, чтобы автоматически ее скрыть, и не в том, чтобы спешить ее передать.

Ответственность в том, чтобы понять, что именно найдено.

Вопрос не только "что мы нашли?"

А:

Каков источник информации?

Каков уровень ее достоверности?

Каков ее юридический статус?

Есть ли более позднее развитие событий?

Сколько лет находке?

Тот ли это человек?

Можно ли ее передавать?

Может ли работодатель ее использовать?

И какова ее реальная связь с риском, вытекающим из должности?

Только после того, как все эти вопросы получают ответ, можно решить, должна ли находка войти в проверку биографии и в каком виде.

Итог

"Публичная информация" и "информация, которую можно использовать в решении о найме" не синонимы.

Но и "информация, касающаяся преступного поведения" и "информация, о которой никогда нельзя сообщать" тоже не синонимы.

Реальность сложнее.

OSINT не способ обойти Закон о криминальной информации.

Но проверка биографии и не должна игнорировать публичную, достоверную и релевантную информацию только потому, что она касается поведения, которое может быть преступным.

Профессиональный тест лежит в сочетании четырех вещей:

Правовая рамка.

Источник и качество информации.

Релевантность должности.

И то, как информация будет использована при принятии решения.

Найти информацию в интернете легкая часть.

Профессионализм начинается с вопроса, что позволено, правильно и честно с ней делать после того, как мы ее нашли.

Получайте эти разборы на почту, а вместе с ними шесть шагов для закрытия окна увольнения на одной странице.Получить документ
Страница статьи
Поправка № 10 к Закону об уголовной информации и реабилитации правонарушителей: что изменилось и что это в действительности означает для работодателей и проверок благонадёжности
Дью-дилидженс и проверка благонадёжности

Поправка № 10 к Закону об уголовной информации и реабилитации правонарушителей: что изменилось и что это в действительности означает для работодателей и проверок благонадёжности

В феврале 2026 года была утверждена Поправка № 10 к Закону об уголовной информации и реабилитации правонарушителей, 5779-2019. На первый взгляд это сравнительно техническая поправка, однако на практике она имеет существенные последствия для органов, имеющих право получать уголовную информацию, для соискателей работы и для того, как организации управляют рисками найма.

Читать пост целикомСвернуть

В то же время поправка уточняет важное различие, о котором многие не знают: существует разделение между уголовной информацией, содержащейся в уголовном реестре и защищённой законом, и фактической, общедоступной информацией из открытых источников (OSINT), которая вообще не является частью уголовного реестра. Именно это различие делает сегодня проверки благонадёжности на основе OSINT более важным инструментом, чем когда-либо прежде.

Что изменила Поправка № 10? Поправка добавляет новый механизм «уведомления о наличии записи в уголовном реестре» — посредством новой статьи 16А закона. В определённых случаях вместо раскрытия полного содержания уголовной записи уполномоченный орган получит уведомление о том, что запись в уголовном реестре существует, в соответствии с порядком, установленным законом. Кроме того, это уведомление было определено как часть понятия «уголовная информация». Цель поправки — продолжить укрепление принципа реабилитации правонарушителей, балансируя общественный интерес с правом человека на реабилитацию.

Что это означает для работодателей? Для большинства работодателей базовая правовая ситуация не изменилась. И сегодня: обычный работодатель не вправе требовать от кандидата предъявить уголовную запись; запрещено требовать от кандидата получать информацию из полиции в интересах работодателя; и только органы, прямо уполномоченные законом, могут получать информацию из уголовного реестра, причём лишь в объёме, установленном законом. Иными словами, даже после поправки большинство работодателей не могут строить процесс принятия решений на уголовном реестре.

Но именно здесь начинается распространённая ошибка. Немало людей полагают, что если нельзя получить уголовную запись, то нельзя и знать что-либо о прошлом кандидата. Это неверное толкование. Закон регулирует доступ к уголовному реестру и к уголовной информации, которой управляет государство. Он не запрещает находить фактическую информацию, уже законно опубликованную в открытых источниках. Это очень важное юридическое различие.

В чём разница между уголовной записью и открытой информацией? Уголовная запись — это информация, которой управляет уголовный реестр полиции Израиля, и доступ к ней регулируется законом. В отличие от этого, такая информация, как судебные решения, опубликованные в правовых базах данных, официальные публикации судов, сообщения пресс-службы полиции Израиля, сообщения Государственной прокуратуры, публикации регуляторных органов, заслуживающие доверия новостные статьи, объявления о тендерах и дисквалификациях, документы о ликвидации, конкурсном управлении или судебных разбирательствах, публичная деловая информация и публикации о санкциях или международных «чёрных списках», не является «уголовной информацией» в определении закона лишь потому, что описывает уголовное событие или судимость. Это общедоступная информация, опубликованная на законных основаниях, и потому она не является частью самого уголовного реестра. Разумеется, использование такой информации также должно осуществляться в соответствии с законами о защите конфиденциальности, запретом на диффамацию и принципами релевантности, соразмерности и добросовестности.

Именно здесь в игру вступают проверки благонадёжности на основе OSINT. Качественная проверка благонадёжности не пытается обойти закон и не пытается получить конфиденциальную информацию. Напротив. Она работает исключительно через публичные и законные источники информации. При профессиональном OSINT иногда удаётся обнаружить существенную информацию, недоступную через уголовный реестр, например: судимости, опубликованные в судебных решениях, причастность к получившим огласку делам о мошенничестве, законно опубликованные обвинительные заключения, процедуры несостоятельности, значимые гражданские разбирательства, проблемные деловые связи, конфликты интересов, связи с компаниями или лицами высокого риска, признаки мошенничества или выдачи себя за другого и публичные модели поведения, имеющие значение для трудовой деятельности. Иногда именно такая информация даёт работодателю более широкую картину, чем сам факт наличия уголовной записи.

Заменяет ли это уголовную запись? Нет. Это два совершенно разных инструмента. Уголовная запись — официальная государственная информация. OSINT не является уголовным реестром и не претендует на это. Его цель — выявлять признаки риска из публичной информации, которую можно проверить, сопоставить и профессионально оценить. Поэтому во многих организациях, особенно на чувствительных должностях, проверки OSINT не заменяют проверки, предусмотренные законом, а дополняют их.

Практический смысл для работодателей: Поправка № 10 продолжает курс законодателя на усиление защиты частной жизни людей и принципа реабилитации. Однако она не отменяет обязанность работодателей проявлять осмотрительность по отношению к своим работникам, клиентам и организации. Поэтому чем более ограниченным становится доступ к официальной уголовной информации, тем больше возрастает значение проведения качественных проверок благонадёжности, основанных на открытой, законной, релевантной и проверенной информации.

Сегодня вызов для работодателя — не в том, чтобы получить больше информации. Вызов в том, чтобы уметь различать информацию, которую получать нельзя, и публичную информацию, которую разрешено и даже стоит учитывать в рамках обоснованного процесса принятия решений. Важно также помнить, что любое использование информации, полученной из OSINT, должно осуществляться в соответствии со всем релевантным законодательством, включая Закон о защите конфиденциальности, запрет на диффамацию, трудовое законодательство и принципы равенства и соразмерности. Сам по себе факт того, что информация была опубликована публично, не делает её автоматически релевантной или законной для каждого кадрового решения.

Получайте эти разборы на почту, а вместе с ними шесть шагов для закрытия окна увольнения на одной странице.Получить документ
Страница статьи Читать статью
Он уже был судим раньше. Это не помешало людям снова доверить ему миллионы шекелей
Дью-дилидженс и проверка благонадёжности

Он уже был судим раньше. Это не помешало людям снова доверить ему миллионы шекелей

Сегодня утром я прочитал статью об Идо Самуэле, который ранее был осужден за мошенничество, отбыл тюремный срок, а после освобождения снова стал управлять деньгами частных клиентов. Некоторые из них потеряли значительные суммы.

Читать пост целикомСвернуть

Это история не только об инвестициях, криптовалюте или рынке капитала.

Это история о провале проверки благонадежности.

Многие думают, что проверка биографии нужна только при найме сотрудников. На деле она не менее важна при выборе делового партнера, управляющего инвестициями, поставщика, консультанта или любого человека, который должен получить доступ к деньгам, информации или активам.

В этом случае часть информации была полностью доступна в открытых источниках: судимость за мошенничество; длительный тюремный срок; давние публикации в СМИ; судебные процессы и решения; а также деловая и публичная информация, которую можно найти с помощью профессионального поиска.

Проблема в том, что найти информацию недостаточно. Нужно уметь связать факты воедино.

Проверка биографии на основе OSINT не сводится к сбору данных. Подлинная ценность заключается в анализе и в понимании того, что эта информация означает для принятия решения.

Когда мы оцениваем человека, который должен управлять нашими деньгами или принимать финансовые решения, вопрос не только в том, «была ли у него судимость в прошлом?», а в том: раскрыл ли он это в полной мере? Есть ли другие тревожные сигналы? Есть ли расхождения между публичным образом и реальностью? И есть ли закономерности, которые повторяются на протяжении лет?

В конечном счете большинство крупных мошенничеств начинаются не с технологической изощренности. Они начинаются с доверия.

И прежде чем оказывать доверие, стоит провести профессиональную проверку благонадежности на основе открытых источников информации, чтобы принять взвешенное решение, основанное на фактах, а не на личном впечатлении или харизме.

Получайте эти разборы на почту, а вместе с ними шесть шагов для закрытия окна увольнения на одной странице.Получить документ
Страница статьи Читать статью
Самая большая ошибка в проверках благонадёжности? Приписать информацию не тому человеку.
Дью-дилидженс и проверка благонадёжности

Самая большая ошибка в проверках благонадёжности? Приписать информацию не тому человеку.

Многие считают, что главная сложность в проверках благонадёжности — найти информацию.

Читать пост целикомСвернуть

На мой взгляд, это как раз самая лёгкая часть.

Настоящая сложность начинается сразу после того, как мы нашли информацию: уверены ли мы, что она относится именно к тому человеку, которого мы проверяем?

В мире, где миллионы людей носят похожие имена, используют псевдонимы, ведут несколько цифровых профилей, а порой оставляют лишь частичные следы, очень легко попасть в ловушку «быстрой идентификации».

Я нередко сталкиваюсь со случаями, когда следователи, рекрутеры или руководители видят в сети проблемный профиль, старую статью или негативное упоминание и спешат делать выводы.

Но профессиональная проверка благонадёжности — это не упражнение по сбору информации. Это упражнение по верификации личностей.

Прежде чем делать выводы, нужно проверить: тот ли это человек? Совпадает ли географическое местоположение? Сходится ли хронология? Есть ли дополнительные идентификаторы, связывающие данные между собой? И есть ли независимые источники, подтверждающие эту связь?

Самая большая опасность — не упустить негативную информацию. Самая большая опасность — приписать негативную информацию не тому человеку.

Подобная ошибка может привести к неверным кадровым решениям, к ущербу репутации невиновного человека и даже к юридическим последствиям.

Именно поэтому один из важнейших принципов в работе разведки по открытым источникам (OSINT) звучит так: сначала проверяй. И только потом делай выводы.

В этом и состоит разница между сбором информации и поиском истины.

Получайте эти разборы на почту, а вместе с ними шесть шагов для закрытия окна увольнения на одной странице.Получить документ
Страница статьи
Сомнение — это ваш спасательный круг
Дью-дилидженс и проверка благонадёжности

Сомнение — это ваш спасательный круг

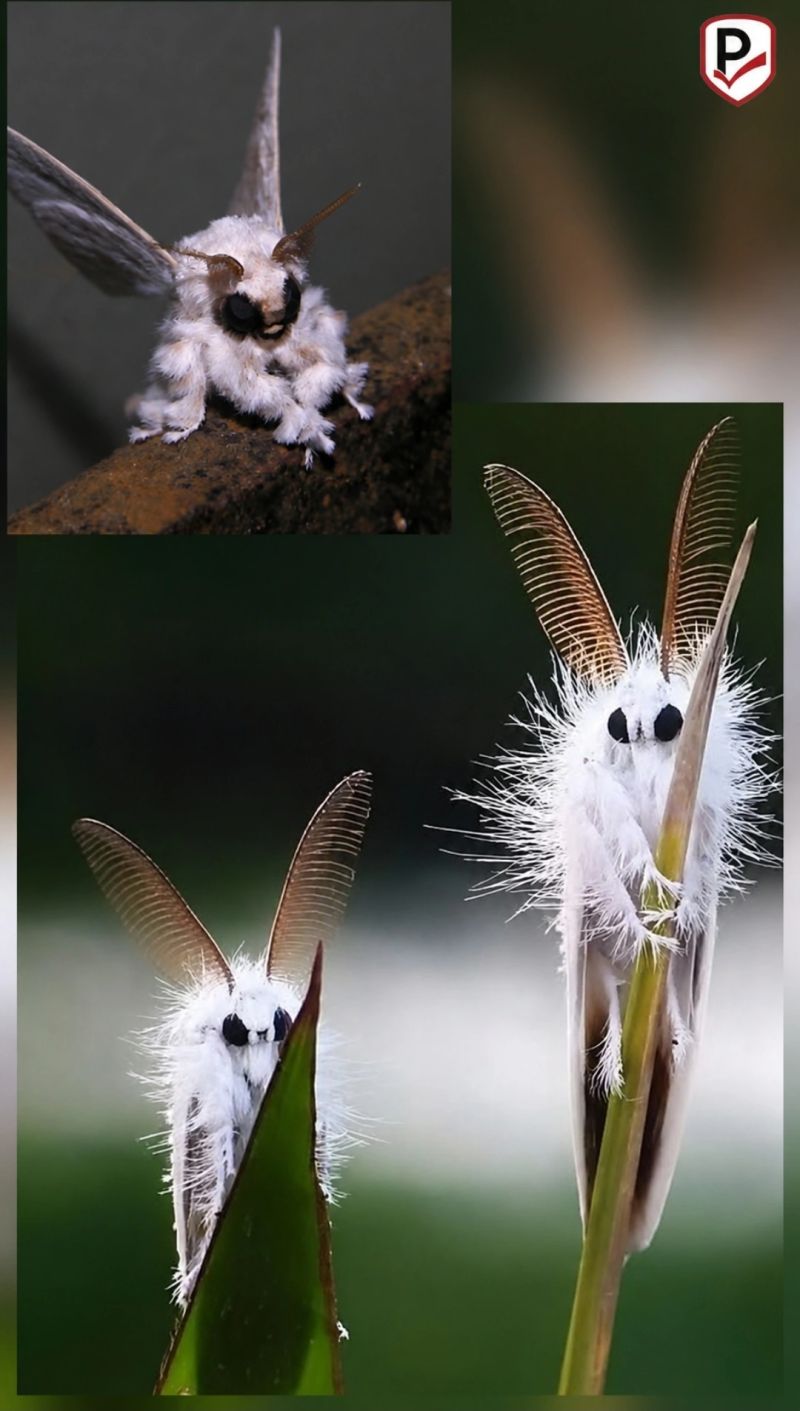
Сегодня мне попался пост о "Venezuelan Poodle Moth" — «мотыльке-пуделе», который выглядит как пушистое и милое существо из мультфильма.

Читать пост целикомСвернуть

Поначалу это казалось совершенно достоверным. Фотографии, объяснения, результаты в Google, упоминания на различных сайтах, включая Википедию.

Но чем глубже я копал, тем больше обнаруживал, что большая часть этой истории вообще ни на чём не основана. Часть фотографий оказались шерстяными скульптурами японского художника. Другие были изображениями совершенно иных видов. А на деле единственное, что действительно существует, — это один-единственный снимок неопознанного мотылька, сделанный в Венесуэле (изображение вверху слева). Нет даже официального научного признания такого вида.

Интересно здесь не сам мотылёк, а то, каким образом информация превращается в «истину».

Сегодня поисковые системы уже не опираются только на оригинальные источники. Они также питаются контентом, созданным AI, автоматическими сводками, копированием между сайтами и информацией, которая снова и снова перерабатывает сама себя.

А значит, что даже если попытаться провести «обратную прослеживаемость» и проверить, каков настоящий источник, это становится очень трудно. Потому что в какой-то момент: первоисточник исчезает, информация копируется сотни раз, системы AI обобщают ошибочные сведения, и непроверенный контент начинает казаться более достоверным, чем сама реальность.

И это как раз один из главных вызовов в мире проверок биографических данных.

Недостаточно уметь искать информацию. Нужно уметь подвергать информацию сомнению.

Нужно понимать: кто источник? Есть ли подтверждение? Это первичная информация или копия? Есть ли заинтересованность? И не цитируют ли все попросту друг друга?

В эпоху, когда AI умеет генерировать огромные объёмы убедительного контента, способность мыслить критически становится критически важным профессиональным активом.

Именно поэтому профессиональные проверки биографических данных не могут опираться только на быстрый поиск в Google или на инструменты AI.

В конечном счёте по-прежнему нужны люди, которые умеют связывать контексты, распознавать манипуляции, понимать, чего не хватает в картине, — и прежде всего знать, когда не стоит сразу верить тому, что выглядит достоверным.

Получайте эти разборы на почту, а вместе с ними шесть шагов для закрытия окна увольнения на одной странице.Получить документ
Страница статьи
Когда вас просят "найти виновного" - но ваши возможности для этого не предназначены
Дью-дилидженс и проверка благонадёжности

Когда вас просят "найти виновного" - но ваши возможности для этого не предназначены

Недавно ко мне обратились с очень деликатным делом, связанным с распространением поддельного контента в сети.

Читать пост целикомСвернуть

Запрос был ясен: установить источник распространения, быстро его остановить и удалить контент.

На первый взгляд это звучит как классическая задача разведки по открытым источникам. Но именно здесь начинается проблема.

Я хочу поделиться с вами, с профессиональной честностью, где OSINT силён, а где его просто недостаточно.

Где OSINT приносит реальную пользу: можно составить карту того, как распространяется контент, выявить группы, каналы и очаги распространения, отследить повторяющихся пользователей на разных платформах и понять, кто "продвигает" эту историю дальше. Это даёт очень важную разведывательную картину.

Но здесь наступает критическое ограничение: невозможно с уверенностью установить, кто стоит за аккаунтом, доказать, кто создал контент, получить доступ к закрытой информации (IP, устройства, логи) или гарантировать полное удаление из интернета.

А когда речь идёт о деликатных инцидентах, особенно с участием несовершеннолетних или нарушением частной жизни, малейшая ошибка в идентификации может обернуться серьёзной юридической проблемой.

Реальный риск: проблема не только технологическая - она управленческая. Когда дают обещания вроде "мы найдём того, кто это сделал" и "мы уберём всё из сети", не понимая границ, это рецепт разочарования в лучшем случае и ущерба в худшем.

Так что же правильно делать в таких случаях? Правильный подход всегда междисциплинарный: OSINT для составления карты и понимания, DFIR для сбора доказательств с устройств и систем, юридическое сопровождение для обращения к платформам, управление ущербом и предотвращение повторного распространения, а также непрерывный мониторинг. Тот, кто занимается этим в одиночку, лишь с одной стороны, упускает общую картину.

Итог: разведка по открытым источникам - очень мощный инструмент, но это не волшебство.

Знать, что можно сделать, важно. Но знать, что сделать нельзя, - вот что отличает профессиональную работу от риска.

Получайте эти разборы на почту, а вместе с ними шесть шагов для закрытия окна увольнения на одной странице.Получить документ
Страница статьи
Проблема не в нехватке информации. Проблема в шуме
Дью-дилидженс и проверка благонадёжности

Проблема не в нехватке информации. Проблема в шуме

Новая возможность Google анализировать информацию из dark web с помощью AI, и больше всего меня зацепила не сама технология, а подход: речь идёт уже не о "большем количестве информации", а об умной фильтрации, которая понимает контекст.

Читать пост целикомСвернуть

И именно здесь многие организации терпят неудачу.

Мы живём в эпоху, когда открытой информации бесконечно много: форумы, группы, утечки, мелкие зацепки. Но без реального бизнес-контекста, без понимания того, что релевантно конкретной организации, всё это превращается в шум.

И это касается не только кибермира.

Точно такой же принцип действует в мире разведки по открытым источникам.

Я вижу это постоянно: организации считают, что им нужно "больше проверок", "больше источников", "больше данных". Но истина в обратном. Настоящая ценность приходит из способности соединять точки.

Например: кто-то публикует на тёмном форуме предложение доступа к системе. Он не указывает название компании. Нет чётких ключевых слов. Классические системы это не распознают. Но если вы понимаете контекст, тип системы, размер компании, географическое расположение, характер деятельности, внезапно это уже не "общая информация". Это очень конкретная угроза.

А теперь подумайте об этом в контексте insider threats.

Часто угроза начинается не внутри организации. Она начинается снаружи, в dark web, на форумах, в группах. Но она связывается с людьми изнутри: сотрудник с доступом, поставщик с правами, кандидат, пытающийся проникнуть.

Без связи между внешней разведкой и внутренним пониманием организации история ускользает.

И вот действительно важный момент: AI сам по себе не решает проблему. Опора только на OSINT не решает проблему.

Только сочетание реального бизнес-контекста, человеческого анализа, понимающего поведение, и технологии, способной работать в масштабе, создаёт настоящее преимущество.

Тот, кто продолжит собирать информацию, не понимая, что для него релевантно, утонет в шуме. Тот, кто сумеет вовремя соединить точки, распознает угрозу прежде, чем она превратится в инцидент.

Получайте эти разборы на почту, а вместе с ними шесть шагов для закрытия окна увольнения на одной странице.Получить документ
Страница статьи
Поправка 13 к Закону о защите конфиденциальности и международные нормы о конфиденциальности: ставят ли они под угрозу будущее проверок благонадёжности на основе OSINT?
Дью-дилидженс и проверка благонадёжности

Поправка 13 к Закону о защите конфиденциальности и международные нормы о конфиденциальности: ставят ли они под угрозу будущее проверок благонадёжности на основе OSINT?

В последние годы мы наблюдаем существенное ужесточение требований к защите конфиденциальности по всему миру. Такие нормы, как GDPR в Европе, CCPA в Калифорнии, PIPEDA в Канаде и другие законодательные акты во многих странах, создали новый стандарт управления персональной информацией. В Израиле Поправка 13 к Закону о защите конфиденциальности представляет собой ещё один значимый шаг в этом направлении.

Читать пост целикомСвернуть

Для организаций, проводящих проверки благонадёжности на основе разведки по открытым источникам (OSINT), иногда возникает вопрос о том, сделают ли эти нормы такие проверки невозможными или нанесут ли ущерб их эффективности.

Профессиональный ответ — нет.

Регулирование меняет способ проведения проверки, но не отменяет потребность в ней и не препятствует проведению качественных проверок, когда они выполняются профессионально, законно и соразмерно.

Что такое Поправка 13 к Закону о защите конфиденциальности? Поправка 13 призвана укрепить полномочия Управления по защите конфиденциальности в области правоприменения и привести израильское законодательство в соответствие с современными международными стандартами. Помимо прочего, поправка предоставляет Управлению по защите конфиденциальности более широкие полномочия по правоприменению, существенно увеличивает размер денежных санкций, обязывает организации более ответственно управлять персональной информацией, повышает ответственность владельцев баз данных и обработчиков данных, а также укрепляет права субъектов данных. На практике для организаций это означает, что нарушение положений о конфиденциальности может превратиться в значительный коммерческий, юридический и репутационный риск.

Как нормы о конфиденциальности влияют на проверки благонадёжности? Самая распространённая ошибка — полагать, что законодательство о конфиденциальности запрещает сбор информации. На самом деле большинство норм в мире не запрещают сбор персональной информации в целом. Они требуют, чтобы сбор осуществлялся на основе чётких принципов: законная цель, соразмерность, прозрачность, минимизация данных, информационная безопасность и ограниченное по времени хранение. Иными словами, вопрос не в том, "разрешено ли собирать информацию?", а в том, "какая информация собирается, зачем она собирается и как используется?".

Использование OSINT не освобождает от законов о конфиденциальности. Существует ещё одно ошибочное представление, согласно которому информация, опубликованная в интернете, является "свободной для использования". Тот факт, что информация находится в сети, не отменяет того, что она является персональной информацией. Например: профиль в LinkedIn, публикации в социальных сетях, новостные статьи, деловые реестры и материалы на форумах. Всё это может рассматриваться как персональная информация и подпадать под действие законов о конфиденциальности. Поэтому организация, проводящая проверки благонадёжности, не может опираться на утверждение о том, что информация была лишь "общедоступной".

Как можно проводить качественные проверки благонадёжности в соответствии с регулированием?

Определение чёткой цели: Проверка благонадёжности должна быть напрямую связана с риском, который организация стремится снизить. Например: выявление конфликтов интересов, обнаружение прошлых случаев мошенничества, выявление поведения, способного нанести вред организации, оценка репутационных рисков и выявление проблемных деловых связей. Сбор информации, не связанной с этой целью, может рассматриваться как отступление от принципа соразмерности.

Сбор только релевантной информации: Профессиональная проверка измеряется не количеством собранной информации, а её качеством. Во многих случаях избыток информации, напротив, затрудняет принятие решений. Правильный подход — сосредоточиться на информации, имеющей реальную коммерческую ценность, и увязать её с необходимой оценкой рисков.

Привлечение аналитиков-людей: Одна из ключевых проблем автоматизированных проверок — массовый сбор информации без контекста. Профессиональный аналитик умеет отличать факт от мнения, сопоставлять источники, выявлять ошибки идентификации, понимать культурный и языковой контекст и проявлять рассудительность. Именно в мире строгого регулирования ценность человеческого фактора возрастает.

Прозрачность и согласие, когда это требуется: В процессах найма сотрудников или при определённых договорных отношениях рекомендуется получать явное согласие на проведение проверки благонадёжности. Даже когда закон не требует этого в полной мере, чёткое согласие укрепляет легитимность процесса и снижает юридические риски.

Удаление информации и ограниченное хранение: Один из основополагающих принципов большинства норм о конфиденциальности — ограничение срока хранения. После завершения проверки и принятия делового решения следует рассмотреть, есть ли обоснование для дальнейшего хранения информации, можно ли удалить отчёты и необходимо ли лишь частичное хранение данных. Такой подход снижает риски информационной безопасности и уменьшает регуляторную уязвимость.

Преимущество OSINT именно в эпоху конфиденциальности: Парадоксальным образом нормы о конфиденциальности укрепляют именно положение качественных проверок OSINT. В прошлом многие организации полагались на сбор информации из многочисленных баз данных, часть из которых была проблематичной с правовой точки зрения. Сегодня акцент смещается в сторону информации, собранной из открытых, законных, документированных и поддающихся проверке источников. Когда проверка проводится профессионально, можно прийти к значимым выводам даже без доступа к частной или конфиденциальной информации. Во многих случаях именно открытая информация даёт важнейшие указания относительно поведения, деловых связей, репутационных рисков или конфликтов интересов.

Ключ — это Governance, а не запрет: Центральный посыл Поправки 13 и норм о конфиденциальности в мире состоит не в том, чтобы "не проводить проверки благонадёжности". Посыл таков: проводите их ответственно. Организации, которые выстроят упорядоченные рабочие процессы, будут соблюдать соразмерность, задействуют механизмы контроля и привлекут профессиональных аналитиков, смогут продолжать проводить крайне эффективные проверки благонадёжности даже в условиях строгого регулирования.

По сути, в мире, где внутренние угрозы, мошенничество, выдача себя за других на основе AI и конфликты интересов становятся всё более сложными, потребность в профессиональных проверках благонадёжности только растёт.

Новый вызов состоит не в том, чтобы найти информацию. Вызов в том, чтобы уметь собирать правильную информацию, использовать её законным образом и извлекать из неё выводы, имеющие реальную ценность для принятия решений.

Получайте эти разборы на почту, а вместе с ними шесть шагов для закрытия окна увольнения на одной странице.Получить документ
Страница статьи

Внутренние угрозы и организационный риск

Пилот United, которому запретили въезд в Израиль: что нашла бы проверка биографических данных до найма и во время работы
Внутренние угрозы и организационный риск

Пилот United, которому запретили въезд в Израиль: что нашла бы проверка биографических данных до найма и во время работы

Проверка биографических данных в день найма не может выявить пост, который будет опубликован через два с половиной года.

Читать пост целикомСвернуть

Случай пилота авиакомпании United, которому, по сообщению N12 от 21 октября, запретили вход в воздушное пространство Израиля, показывает, почему ответственность организации сохраняется и после приёма сотрудника на работу.

В прилагаемом отчёте рассмотрены два вопроса: что можно было найти в открытых источниках до начала его работы в ноябре 2022 года и что было опубликовано позже, в период его работы.

В проверенных источниках не найдено негативных материалов, относящихся ко времени до найма.

Материалы в поддержку иранского режима и его ракетной программы найдены в публикациях июня 2025 года, примерно два с половиной года спустя.

Отчёт также анализирует запись сторис от октября 2025 года, в которой звучит песня Boom, Boom, Tel Aviv, прославляющая ракетную атаку на город.

Сторис удалили после огласки, а связь сторис с аккаунтом проверили по записи, сохранённой третьей стороной, и путём сопоставления с материалами, оставшимися в профиле.

На экране было только Boom boom :). Главный посыл был в звуковой дорожке. Проверка, которая ограничивается текстом, его бы пропустила.

Обнаружение аккаунта тоже потребовало большего, чем поиск по имени: полное имя в профиле указано не было, а принадлежность аккаунта установили, сопоставив профессиональные данные с дополнительными источниками.

Но не каждое опубликованное утверждение получило подтверждение. Проверка не нашла доказательств поддержки Хезболлы или нападения 7 октября. Не найдено и признаков намерения, планирования или угрозы совершить насилие. Происхождение, религия и язык не были отнесены к «красным флагам».

На мой взгляд, это часть профессиональной ответственности при проверке биографических данных: быть точными и в том, что мы нашли, и в том, о чём у нас нет оснований делать вывод.

Релевантная находка оправдывает выяснение обстоятельств и оценку риска, и её нужно рассматривать в контексте должности и всей совокупности информации.

Вот три вывода, которые я рекомендую руководителям служб безопасности и HR сделать из этого случая:

• Определить, для каких должностей нужна периодическая проверка публичной информации и с какой частотой, в зависимости от чувствительности должности и объёма доступа и полномочий сотрудника.

• Убедиться, что проверка охватывает также сохранённые сторис, репосты и видео, с пониманием языка и контекста. Поиск по имени и чтение заголовков могут оставить существенную информацию за рамками проверки.

• Заранее определить, кто проверяет находку, кто оценивает её значение для должности и как провести с сотрудником справедливое выяснение обстоятельств.

Сбор информации полезен только тогда, когда есть понятный процесс работы с ней.

Прилагаю полный отчёт с источниками, перекрёстными сверками и ограничениями проверки.

Вопрос, который я предлагаю задать себе каждой организации: если завтра появится релевантная информация о сотруднике на чувствительной должности, кто должен её обнаружить и кто отвечает за работу с ней?

Полный отчёт на английском языке, со ссылкой на источник каждого вывода, доступен для скачивания.Скачать отчёт

Страница статьи
Записывающее устройство в зале заседаний руководства OpenAI: что нашла бы проверка биографических данных до найма
Внутренние угрозы и организационный риск

Записывающее устройство в зале заседаний руководства OpenAI: что нашла бы проверка биографических данных до найма

13 октября 2026 года Министерство юстиции США объявило об аресте инженера OpenAI. Согласно уголовной жалобе (criminal complaint), он установил скрытое устройство аудиозаписи в зале заседаний руководства компании в Сан-Франциско. Мы проверили, что нашла бы проверка биографических данных по открытым источникам до его найма и в период его работы.

Читать пост целикомСвернуть

Согласно жалобе, сотрудники компании обнаружили устройство в конце сентября 2026 года: оно было подключено за телевизором в зале и обернуто туалетной бумагой. Он работал в компании инженером примерно с июля 2025 года, и у него не было разрешения входить в этот зал. Министерство юстиции не утверждает, что было замешано иностранное правительство. По данным OpenAI, не обнаружено признаков того, что были похищены веса моделей, исходный код или данные клиентов, и он был уволен.

Как и в нашем предыдущем разборе случая с рейсом FZ1073, мы определили методику до начала поиска. Мы проверили две даты: день до его найма и день до установки устройства. Находки мы оценивали по двум отдельным системам критериев: по поведенческим признакам риска внутренней угрозы, принятым правительством США, и по методике ProfCheck. Мы также выполнили 23 поисковых запроса в Google, ограниченных страницами, датированными до найма. Поиск велся на английском и арабском языках.

Что мы не нашли

Не обнаружено судимостей, санкций, враждебности к работодателю или поддержки насилия. Мы прочитали 262 из 284 публикаций в его аккаунте в X, и ни одна из них не соответствует негативным поведенческим признакам нашей методики.

Два красных флага, публично доступных до его найма

Первый: даты работы, противоречащие записи. В его профиле в LinkedIn работа в Meta заканчивается в 2022 году. Но в январе 2025 года в репозиториях Meta с открытым исходным кодом было опубликовано внутреннее изменение кода Meta с адреса электронной почты Meta под его именем пользователя. Эта запись была публичной примерно за пять месяцев до того, как он пришел в OpenAI. Google ее не выдает. Ее можно найти только поиском по истории его кода на GitHub.

Второй: внешняя должность параллельно с основной работой. В феврале 2025 года он присоединился к фонду венчурного капитала в Эр-Рияде в качестве венчурного партнера, и эта должность сохранялась, пока он работал в OpenAI. О должности было объявлено публично, поэтому от общественности она не скрывалась. Сообщил ли он о ней работодателю, неизвестно.

Согласно нашей методике, противоречие в датах работы и нераскрытие конфликта интересов, если оно имело место, являются признаками ненадежности. Они не доказывают неправомерного поведения. Это красные флаги, которые требуют выяснения с кандидатом до принятия решения: объяснения дат, письменного перечня внешних должностей и проверки у прежних работодателей. Изменило бы такое выяснение решение, узнать невозможно.

Где были тревожные сигналы о самом деянии

Согласно жалобе, все тревожные сигналы о деянии находились внутри здания:

• Камеры зафиксировали его возле зала в десять разных дат в сентябре.

• Он искал во внутренних системах компании, где и когда собирается руководство.

• В аккаунте чат-бота, связанном с ним, задавались вопросы о том, как собрать скрытое зашифрованное записывающее устройство.

На мой взгляд, эта часть даже важнее. Проверка биографических данных по открытым источникам помогает решить, кого нанимать. Она не может увидеть, что делает сотрудник после того, как он пришел в организацию. Это видит внутренняя программа управления рисками внутренних угроз: контроль доступа, камеры и журналы внутренних инструментов.

Что это означает для работодателей

На практике это означает, среди прочего:

• Сверять даты работы с записями, а не только с резюме и профилем в LinkedIn.

• У технических кандидатов проверять также публичную историю их кода. В ней есть даты и домены работодателей.

• Запрашивать в письменной форме, при найме и ежегодно, перечень внешних должностей, инвестиций и консультационной деятельности. Должность, объявленная публично, не обязательно является должностью, о которой сообщили работодателю.

• Рассматривать красный флаг как вопрос, на который нужно получить ответ, а не как приговор.

• В организации, которая хранит чувствительную информацию, не ограничиваться проверкой при приеме на работу. Проверка биографических данных и внутренняя программа управления рисками внутренних угроз выполняют разные задачи, и нужны обе.

Важно подчеркнуть: против него подана уголовная жалоба, он не был осужден, и на него распространяется презумпция невиновности. Факты о деянии взяты из жалобы и являются утверждениями обвинения, еще не проверенными в суде. Проверка проводилась только по открытым источникам, факты приведены по состоянию на 14 октября 2026 года.

Наш предыдущий разбор случая по той же методике, о втором пилоте рейса FZ1073: https://profcheck.co/ru/knowledge/case-study-fz1073-copilot/

Полный отчёт на английском языке, со ссылкой на источник каждого вывода, доступен для скачивания.Скачать отчёт

Страница статьи
Конфликт интересов в организации: не всякий конфликт является коррупцией, но всякий конфликт требует внимания
Внутренние угрозы и организационный риск

Конфликт интересов в организации: не всякий конфликт является коррупцией, но всякий конфликт требует внимания

Как выявлять конфликты интересов, в чем разница между опасной ситуацией и неправомерным поведением и как сделать проверки биографических данных и декларации сотрудников эффективным инструментом управления организационными рисками?

Читать пост целикомСвернуть

Конфликт интересов не обязательно свидетельствует о недостатке порядочности

Руководитель отдела закупок крупной компании владеет акциями одного из поставщиков организации. Кандидат на руководящую должность женат на женщине, занимающей руководящую должность в конкурирующей компании. Финансовый директор ведет переговоры о будущей должности в компании, которая поддерживает деловые отношения с его нынешним работодателем.

Что общего у этих трех случаев?

В каждом из них существуют обстоятельства, которые могут создать конфликт интересов. Но ни один из этих случаев сам по себе не доказывает, что было совершено правонарушение, что было принято неправомерное решение или что вовлеченный человек нечестен.

Это различие, на первый взгляд простое, является одним из важнейших различий в управлении благонадежностью в организации.

На практике термин «конфликт интересов» порой вызывает почти автоматическую реакцию подозрения. Руководители опасаются декларировать личные или деловые связи, кандидаты опасаются, что результат проверки биографических данных снизит их шансы на трудоустройство, а организациям трудно отличить риск, которым можно управлять, от поведения, требующего серьезного разбирательства.

Результат может быть двояким: с одной стороны, люди избегают сообщать о значимых обстоятельствах; с другой стороны, организации придают чрезмерный вес самому факту существования личной или деловой связи, даже когда нет доказательств неправомерного поведения.

Профессиональный подход к конфликтам интересов начинается с базового понимания: конфликт интересов прежде всего является ситуацией, требующей анализа и управления, а не доказательством неправомерного действия.

Что такое конфликт интересов согласно OECD?

28 мая 2003 года Совет Организации экономического сотрудничества и развития (OECD) принял рекомендацию по управлению конфликтами интересов на государственной службе.

Документ Recommendation of the Council on OECD Guidelines for Managing Conflict of Interest in the Public Service призван помочь странам разработать эффективную политику выявления, предотвращения и урегулирования ситуаций, в которых частные интересы могут повлиять на исполнение государственных функций.

Согласно определению, конфликт интересов существует, когда имеется противоречие между публичными обязанностями должностного лица и его частными интересами, при котором эти интересы могут ненадлежащим образом повлиять на исполнение его обязанностей и ответственности.

Однако документ подчеркивает важное различие еще до того, как приводит определение.

Конфликт интересов сам по себе не является коррупцией. Конфликт, который не был выявлен или не был надлежащим образом урегулирован, может перерасти в нарушение принципов добросовестности и в неправомерное поведение.

Документ добавляет, что если частный интерес уже фактически нанес ущерб надлежащему исполнению должностных обязанностей, такой случай правильнее описывать как неправомерное поведение, злоупотребление должностным положением или, в соответствующих случаях, как коррупцию.

Речь идет о принципиальной разнице между ситуацией, в которой существует потенциал ненадлежащего влияния, и ситуацией, в которой это влияние уже реализовалось.

Это различие важно и с управленческой точки зрения: сам факт наличия конфликта интересов не обязательно свидетельствует о личной несостоятельности, но если его не выявить, не задекларировать или не урегулировать, это может привести к серьезному сбою на уровне организации.

Источник: OECD, Recommendation of the Council on OECD Guidelines for Managing Conflict of Interest in the Public Service, 2003, пункты 4 и 10-15.

Три вида конфликта интересов, которые должен знать каждый руководитель

OECD выделяет три основные категории. Различие между ними помогает организации определить уровень риска и соответствующий способ реагирования.

1. Фактический конфликт интересов (Actual Conflict of Interest)

Ситуация, в которой уже существует столкновение между ответственностью должностного лица и частным интересом, способным повлиять на осуществление его полномочий.

Пример: руководитель отдела закупок участвует в выборе поставщика, имея личный финансовый интерес в одной из компаний-участниц.

Сам факт владения не доказывает, что руководитель отдела закупок предоставил компании преимущество, но его участие в процессе выбора создает ситуацию конфликта интересов, требующую урегулирования.

2. Видимость конфликта интересов (Apparent Conflict of Interest)

Ситуация, в которой обстоятельства создают обоснованное впечатление возможного влияния частного интереса, хотя на самом деле такого конфликта нет.

Пример: член инвестиционного комитета носит ту же фамилию, что и владелец компании, рассматриваемой для инвестиций. Это вызывает подозрение в родственной связи, однако проверка показывает, что между ними нет никакого родства.

В таком случае порядок урегулирования для предотвращения конфликта интересов не обязательно требуется, но важно провести проверку и задокументировать ее результаты, чтобы не допустить необоснованного подрыва доверия к процессу.

Важно отличать простую видимость от ситуации, в которой существует реальная связь, способная создать конфликт интересов. Если связь существует, ее нельзя относить к простой видимости только потому, что вовлеченный человек считается надежным.

3. Потенциальный конфликт интересов (Potential Conflict of Interest)

Ситуация, в которой существует частный интерес, способный превратиться в конфликт интересов, если должностное лицо в будущем получит определенную ответственность или полномочия.

Пример: сотрудник владеет акциями компании, оказывающей услуги организации, но в настоящее время не участвует в решениях, касающихся этого поставщика. Если его повысят до должности, отвечающей за выбор поставщиков, может возникнуть конфликт интересов.

Управленческий вывод очевиден: недостаточно проверить ситуацию на момент приема на работу. Нужно определить, как изменение должности, полномочий или отношений может изменить уровень риска.

Фактический: интерес вступает в противоречие с существующей ответственностью. Подходящая реакция организации: немедленное урегулирование, ограничение участия или иное решение.

Видимость: кажется, что конфликт существует, но проверка может его исключить. Подходящая реакция организации: проверка фактов и документирование вывода.

Потенциальный: конфликт может возникнуть в будущем. Подходящая реакция организации: документирование, мониторинг и повторная оценка при изменении обстоятельств.

Частный интерес не сводится к деньгам

Организации склонны сосредотачиваться на финансовых конфликтах интересов: владении акциями, собственности в компаниях, связях с поставщиками или получении выгод.

Это, безусловно, значимые источники риска, но профессиональное определение намного шире.

Частный интерес может быть связан также с семейными связями, членством в организациях, дополнительной профессиональной деятельностью, личными обязательствами, прежними деловыми связями и даже с будущими возможностями трудоустройства.

Например:

• Руководитель отдела кадров, которая участвует в принятии решения о повышении родственника.

• Член совета директоров, одновременно входящий в совет директоров компании с противоположными деловыми интересами.

• Руководитель службы информационной безопасности, который за плату консультирует компанию, оказывающую услуги его организации.

• Вице-президент, ведущий переговоры о будущей должности у поставщика, с которым он управляет коммерческими отношениями.

• Руководитель проекта, участвующий в выборе подрядчика, принадлежащего его близкому личному другу.

В одних случаях связи открыты и известны всем участникам. В других случаях они неизвестны организации.

Главный вопрос не в том, выглядит ли связь необычной, а в том, может ли она повлиять на суждение, на независимость решения или на исполнение профессиональной ответственности.

Почему даже честные люди оказываются в ситуации конфликта интересов?

Одна из распространенных ошибок в управлении рисками состоит в том, что конфликт интересов рассматривают как черту характера.

На заседаниях руководства иногда звучит довод: «Мы знаем его много лет. Он честный человек. Здесь нет конфликта интересов».

Однако порядочность и конфликт интересов являются двумя разными понятиями.

Порядочность относится к ценностям и поведению человека. Конфликт интересов относится к обстоятельствам, в которых он действует.

Человек может обладать исключительно высокой порядочностью и при этом оказаться в ситуации, когда личные и профессиональные интересы тянут в разные стороны.

Более того, именно люди, занимающие руководящие должности, обладающие богатым профессиональным опытом и широкой сетью связей, могут сталкиваться с большим числом таких ситуаций.

Опытный руководитель может лично знать поставщиков. Директор может быть связан с несколькими компаниями. Профильный эксперт может консультировать другие организации в своей сфере деятельности.

Это не обязательно признаки неправомерного поведения. Иногда это естественное следствие законной профессиональной деятельности.

Задача организации состоит в том, чтобы собрать значимую информацию, оценить риск и создать механизм, который позволяет людям продолжать выполнять свои обязанности, сохраняя независимость суждений.

Парадокс обязанности декларирования: чем больше наказывают за раскрытие, тем больше поощряют сокрытие

Многие организации требуют от сотрудников и руководителей подписать декларацию об отсутствии конфликта интересов.

На первый взгляд, это базовая и логичная мера контроля. Однако ее эффективность во многом зависит от организационной культуры.

Когда сотрудник понимает, что само декларирование деловой или личной связи может повредить его продвижению, репутации или положению, у него может появиться стимул не сообщать.

Риск заключается не только в заведомо ложной декларации. Иногда сотрудник даже не знает, считается ли определенная связь конфликтом интересов, и поэтому предпочитает ее не указывать.

Такая ситуация может привести к тому, что механизм, призванный повысить прозрачность, будет, напротив, порождать опасения и неопределенность.

Организация, которая хочет получать достоверную информацию, должна отличать само раскрытие от нарушения обязанности раскрытия.

Сотрудник, своевременно сообщивший о связи, требующей анализа, позволяет организации действовать обдуманно. В отличие от него, сотрудник, который заведомо скрывает существенную связь вопреки прямой обязанности сообщать о ней, вызывает отдельный вопрос о своем поведении и своей благонадежности.

Важно также не превращать декларацию в механизм иммунитета. Позднее, неполное или вводящее в заблуждение раскрытие не равнозначно полному и точному сообщению в установленный срок.

Желательный подход состоит в том, чтобы поощрять раннее и прозрачное декларирование, разъяснять, о каких ситуациях сообщать обязательно, и давать сотрудникам возможность получить консультацию, когда они не уверены, требуют ли определенные обстоятельства декларирования.

От конфликта интересов к внутренней угрозе: когда риск реализуется?

Конфликт интересов не тождественен внутренней угрозе, но в некоторых случаях он может быть одним из факторов риска ее возникновения.

Внутренняя угроза возникает, когда человек, имеющий законный доступ к ресурсам, информации или полномочиям организации, использует их так, что это может причинить ущерб, будь то умышленно или вследствие небрежного или ошибочного поведения.

Неурегулированный конфликт интересов может создать обстоятельства, в которых сотрудник принимает решения под влиянием личного интереса, ненадлежащим образом использует деловую информацию или предоставляет преимущество третьей стороне.

Так, например, руководитель, имеющий личный интерес у поставщика, может получить доступ к информации о ценовых предложениях его конкурентов. Наличие интереса не доказывает, что информацией злоупотребили, но сочетание интереса и доступа к информации создает уязвимость, которую необходимо проанализировать.

Возможное развитие событий можно показать в виде четырех этапов:

Первый этап: наличие частного интереса. У сотрудника есть семейная, деловая или финансовая связь, которая может иметь отношение к его должности.

Второй этап: возникновение конфликта интересов. Сотрудник получает полномочия или доступ к информации, которые ставят частный интерес в противоречие с его обязанностями перед организацией.

Третий этап: отсутствие надлежащего урегулирования. Порядок урегулирования не установлен, сотрудник не сообщает о связи или организация игнорирует информацию.

Четвертый этап: возможная реализация риска. Сотрудник принимает предвзятое решение, передает запрещенную информацию или использует свои полномочия, чтобы предоставить ненадлежащее преимущество.

Это не неизбежный путь. Большинство ситуаций конфликта интересов не обязательно приводит к неправомерному поведению. Но чем существеннее конфликт, чем выше уровень уязвимости и чем слабее механизмы контроля, тем важнее раннее реагирование.

Отсюда вытекает основополагающий принцип управления внутренними угрозами: работа должна начинаться с выявления и урегулирования условий риска, а не только с расследования инцидентов после того, как ущерб уже причинен.

Роль проверок биографических данных в выявлении конфликтов интересов

Профессиональная проверка биографических данных может предоставить организации важную информацию о связях, долях владения и должностях, которые не обязательно всплывают на собеседовании или в резюме.

В рамках проверок биографических данных на основе открытых источников (OSINT), с соблюдением закона и с учетом цели проверки, можно, в частности, проанализировать:

• Доли владения и деловые связи: зарегистрированное владение компаниями, должности в советах директоров, партнерства и задокументированные корпоративные связи.

• Дополнительная занятость: параллельные профессиональные должности, консультационная деятельность или иное деловое участие, задокументированное в открытых источниках.

• Связи с поставщиками и конкурентами: связи, которые можно подтвердить с помощью реестров, публикаций или других надежных источников.

• Трудовая история: значимые связи с прежними работодателями, аффилированными компаниями или лицами, заинтересованными в сделке.

• Деловые интересы лиц, занимающих руководящие должности: участие в других компаниях, которое может создать связи со сферой деятельности организации.

Однако есть важное ограничение: не всякий частный интерес отражен в открытых источниках.

Непубличная семейная связь, личное обязательство, незарегистрированное партнерство или конфиденциальные переговоры о новой должности не обязательно появятся в источниках, доступных для проверки.

Поэтому проверка биографических данных не заменяет декларацию проверяемого лица, и декларация также не заменяет проверку биографических данных, когда для ее проведения есть профессиональное и правовое обоснование.

Оба инструмента дополняют друг друга: декларация дает информацию со стороны самого человека, а проверка биографических данных может подтвердить часть этой информации, дополнить ее и иногда указать на расхождения, требующие выяснения.

Самое важное ограничение состоит в том, что проверка биографических данных не может на основании одного лишь факта наличия связи установить, что человек действовал ненадлежащим образом.

Она может описать выявленный факт и помочь оценить значимость связи для должности. Вывод о том, требуется ли порядок урегулирования для предотвращения конфликта интересов, должен делать уполномоченный орган организации после рассмотрения всей совокупности обстоятельств.

Как должен выглядеть результат, указывающий на конфликт интересов, в отчете о проверке биографических данных?

Качество проверки биографических данных измеряется не только ее способностью находить информацию. Не менее важно то, как информация анализируется и представляется.

Огульное утверждение вроде «кандидат находится в серьезном конфликте интересов» может оказаться необоснованным, если проверка не рассмотрела его зоны ответственности, его полномочия и связь между выявленным фактом и должностью.

С другой стороны, если игнорировать существенную деловую связь только потому, что не найдено доказательств неправомерного поведения, можно упустить значимый риск.

Рассмотрим пример.

Кандидат на должность руководителя отдела закупок значится акционером компании, оказывающей услуги организации, которая проводит набор.

Профессиональный отчет должен разделять четыре вопроса:

1. Каков выявленный факт?

Кандидат значится акционером определенной компании согласно указанному источнику информации и на заданную дату проверки.

2. Какова возможная связь с должностью?

Компания работает в сфере, в которой руководитель отдела закупок может участвовать в решениях о заключении договоров, ценообразовании или выборе поставщиков.

3. Что пока неизвестно?

Возможно, неизвестны актуальная доля владения, объем делового участия, будущие полномочия кандидата или наличие ранее установленного порядка урегулирования для предотвращения конфликта интересов.

4. Какое действие рекомендуется?

Получить от кандидата пояснения, проверить недостающие сведения и рассмотреть, нужен ли порядок урегулирования, ограничивающий его участие в решениях, касающихся этой компании.

Возможная профессиональная формулировка:

«Согласно найденной информации, кандидат имеет деловую связь с компанией, работающей в сфере, значимой для предполагаемой должности. Этот факт может вызывать опасение конфликта интересов в зависимости от объема полномочий и ответственности, которые будут ему предоставлены. Рекомендуется выяснить характер связи и рассмотреть необходимость соответствующего порядка урегулирования.»

Такая формулировка отражает известную информацию, обозначает риск и не приписывает кандидату поведение, которое не было доказано.

В этом состоит ключевое различие между отчетом, предоставляющим необработанную информацию, и отчетом, помогающим организации принять профессиональное и соразмерное решение.

Как управлять конфликтами интересов в организации? Практическая рабочая модель

Управление конфликтами интересов не должно сводиться к форме декларации, подписываемой в начале работы.

Чтобы система была эффективной, она должна действовать на протяжении всего жизненного цикла сотрудника и включать выявление, оценку, принятие решения, документирование и контроль.

Этап 1: определение чувствительных должностей

Организация должна определить должности, на которых существует значительный риск конфликта интересов.

Как правило, речь идет о должностях, связанных с полномочиями принимать финансовые решения, доступом к чувствительной деловой информации, выбором поставщиков, наймом сотрудников, определением условий договоров или надзором за деятельностью третьих лиц.

Уровень контроля, подходящий для директора, руководителя отдела закупок или управляющего инвестициями, не обязательно совпадает с тем, что требуется от сотрудника, не имеющего существенных полномочий по принятию решений.

Этап 2: декларация интересов с учетом должности

Общего заявления о том, что «я не нахожусь в конфликте интересов», может оказаться недостаточно.

Лучше попросить сотрудника ответить на конкретные вопросы, связанные с характером его должности, например о деловых связях с поставщиками, долях в значимых компаниях, дополнительной занятости или семейных связях, которые могут повлиять на его решения.

Важно объяснить сотруднику, что цель состоит в выявлении ситуаций, требующих урегулирования, а не в изначальном предположении о неправомерном поведении.

Этап 3: проверка и дополнение информации

На должностях, где это оправдано, можно использовать проверки биографических данных и внешние источники информации, чтобы проверить значимые сведения или дополнить картину.

Проверка должна быть целенаправленной, соразмерной, законной и соответствующей рискам должности. Нет оснований для неограниченного сбора личной информации только потому, что сотрудник занимает чувствительную должность.

Этап 4: оценка серьезности риска

Не всякий конфликт интересов требует одинаковой реакции.

При оценке риска следует рассмотреть силу частного интереса, степень его возможного влияния, полномочия сотрудника по принятию решений, чувствительность информации, к которой он имеет доступ, и масштаб уязвимости организации.

Кроме того, нужно проверить, есть ли практическая возможность не допускать сотрудника к участию в определенных решениях без существенного ущерба для работы организации.

Этап 5: установление подходящего порядка урегулирования

Решение не обязательно должно состоять в отказе кандидату или прекращении трудовых отношений.

В зависимости от серьезности конфликта и обстоятельств можно рассмотреть такие решения, как:

• Отказ от участия в решениях, связанных с конкретной стороной.

• Передача полномочий по принятию решений другому руководителю.

• Ограничение доступа к определенной чувствительной информации.

• Изменение зон ответственности или подчиненности.

• Прекращение внешней деловой деятельности, создающей конфликт.

• Отказ от значимого финансового интереса, когда это уместно и необходимо.

• Отстранение от определенной должности, когда конфликтом невозможно эффективно управлять.

Выбор решения должен быть соразмерным, выполнимым и поддающимся контролю.

Этап 6: документирование решения и ответственность за его выполнение

Недостаточно определить, что сотрудник не будет участвовать в решениях, касающихся определенного поставщика.

Необходимо задокументировать объем ограничения, кто его утвердил, кто отвечает за надзор за его соблюдением и в каких случаях его следует пересмотреть.

Порядок урегулирования, который не задокументирован или за выполнение которого никто не отвечает, может остаться лишь декларацией.

Этап 7: мониторинг и обновление

Конфликт интересов не является статичной ситуацией.

Изменения в должности, полномочиях, организационной структуре, деловых связях или личных обстоятельствах могут создать новый конфликт или сделать существующий конфликт более существенным.

Поэтому рекомендуется определить события, требующие обновления декларации и повторной оценки, наряду с периодическим обновлением на чувствительных должностях.

Важный урок: конфликт интересов может возникнуть и после многих лет работы

Организации вкладывают значительные ресурсы в процесс отбора и адаптации, но иногда исходят из того, что после завершения проверки биографических данных и подписания декларации об отсутствии конфликта интересов вопрос решен.

Это проблематичное допущение.

Сотрудник, принятый на работу без какого-либо конфликта интересов, может впоследствии быть назначен на новую должность. Его родственник может начать работать у поставщика. Компания, акциями которой он владеет, может стать подрядчиком организации. Изменение состава поставщиков или структуры их собственности также может создать конфликт, которого раньше не было.

В таких случаях первоначальная проверка биографических данных может быть полностью верной на дату ее проведения, но уже не отражать текущий риск.

Отсюда важность организационного механизма обновления деклараций, повторной оценки конфликтов при существенных изменениях и целенаправленного использования актуальных проверок, когда это оправдано.

Решение не обязательно состоит в непрерывной проверке всех сотрудников. Такой мониторинг может быть несоразмерным, дорогостоящим и нарушающим неприкосновенность частной жизни. Предпочтительнее риск-ориентированный подход, сосредоточенный на должностях, полномочиях и событиях, при которых может произойти существенное изменение уязвимости.

Что говорят выводы OECD о разрыве между политикой и ее применением?

В докладе Anti-Corruption and Integrity Outlook 2024 OECD указала на разрыв между наличием формальных правил и механизмов управления конфликтами интересов и способностью органов власти проверять декларации и убеждаться в том, что риски действительно урегулируются.

Один из заметных выводов доклада состоит в том, что лишь восемь из рассмотренных стран OECD проверили не менее 60% деклараций об имуществе и интересах за два года, предшествовавших докладу.

Это не означает, что все остальные декларации были ошибочными. Это означает, что наличие механизма декларирования само по себе не гарантирует возможности проверить информацию или выявить расхождения.

Хотя выводы относятся к государственным системам, управленческий урок актуален и для коммерческих организаций.

Форма декларации без механизма выяснения выявленных фактов, урегулирования конфликтов и контроля за выполнением установленного порядка может создать необоснованное чувство безопасности.

Аналогичным образом, проверка биографических данных, выявившая значимую деловую связь, не обеспечивает полной защиты, если информация не доходит до уполномоченного лица, принимающего решения, или если не принимается практическое решение о том, как с ней поступить.

Поэтому эффективность системы управления конфликтами интересов измеряется не только количеством собранных деклараций или проведенных проверок, но и способностью превращать информацию в решения и механизмы контроля.

Пять распространенных ошибок в управлении конфликтами интересов

Первая ошибка: считать саму декларацию признанием неправомерного поведения.

Такой подход снижает готовность сотрудников сообщать о связях и затрудняет раннее выявление рисков.

Вторая ошибка: предполагать, что честный человек не может оказаться в конфликте интересов.

Оценка порядочности не заменяет анализа обстоятельств и значимых интересов.

Третья ошибка: ограничиваться однократной декларацией при приеме на работу.

Риск может меняться в ходе трудовых отношений и требует соответствующего механизма обновления.

Четвертая ошибка: рассматривать любую деловую или семейную связь как автоматическое основание для отказа.

Необходимо оценить значимость связи для должности и возможность урегулировать конфликт соразмерными средствами.

Пятая ошибка: рассматривать результат проверки биографических данных как доказательство неправомерного поведения.

Результат может указывать на ситуацию, требующую выяснения, но не доказывает, что было совершено ненадлежащее действие.

Итог: критерий не в отсутствии конфликтов интересов, а в способности ими управлять

Конфликты интересов являются неизбежной частью организационной реальности.

Люди имеют финансовые интересы, поддерживают личные отношения, участвуют в дополнительной профессиональной деятельности и развивают деловые связи на протяжении всей жизни. Само наличие таких интересов не обязательно свидетельствует о проблеме благонадежности.

Задача организации состоит в том, чтобы определить, когда частный интерес может вступить в противоречие с профессиональной ответственностью, обеспечить, чтобы значимая информация доходила до уполномоченного органа, и решить, как управлять риском.

Проверки биографических данных на основе OSINT играют важную роль в этом процессе. Они могут выявлять связи и аффилированность, неизвестные организации, обеспечивать фактическую основу для оценки рисков и помогать проверять информацию, представленную в декларациях.

Но проверка биографических данных является лишь одним из элементов более широкой системы, которая включает организационную культуру, поощряющую раскрытие информации, четкие процедуры, соразмерное принятие решений и постоянный контроль.

Организация с развитой культурой благонадежности не обязательно является организацией, в которой нет конфликтов интересов. Это организация, в которой конфликты интересов выявляются своевременно, декларируются без необоснованных опасений, профессионально анализируются и урегулируются до того, как превратятся в инцидент, наносящий ущерб организации.

И самый важный момент состоит в том, что следующий конфликт интересов в организации не обязательно обнаружится у сотрудника, который скрыл информацию.

Возможно, он возникнет как раз у сотрудника, который сообщил обо всех своих связях при приеме на работу, в тот день, когда изменились его зоны ответственности, деловые связи организации или обстоятельства его жизни.

Поэтому управление конфликтами интересов не является разовым действием по проверке и утверждению. Оно является неотъемлемой частью управления благонадежностью и корпоративного управления на протяжении длительного времени.

Профессиональные источники

1. OECD (2003). Recommendation of the Council on OECD Guidelines for Managing Conflict of Interest in the Public Service. OECD/LEGAL/0316. Исходная рекомендация, принятая 28 мая 2003 года, в частности пункт 4 и пункты 10-15, определяющие конфликт интересов и его виды. https://legalinstruments.oecd.org/en/instruments/OECD-LEGAL-0316

2. OECD (2004). Managing Conflict of Interest in the Public Service: OECD Guidelines and Country Experiences. OECD Publishing, Paris. Расширенная публикация руководящих принципов вместе со сравнительным опытом разных стран. https://doi.org/10.1787/9789264104938-en

3. OECD (2020). OECD Public Integrity Handbook. OECD Publishing, Paris. Принципы управления конфликтами интересов с помощью механизмов декларирования, контроля и соразмерных порядков урегулирования. https://doi.org/10.1787/ac8ed8e8-en

4. OECD (2024). Anti-Corruption and Integrity Outlook 2024, глава Conflict of Interest. Обзор разрывов между нормативной базой и ее применением, проверкой деклараций и фактическим контролем. https://www.oecd.org/en/publications/anti-corruption-and-integrity-outlook-2024_968587cd-en.html

Статья посвящена принципам управления организационными рисками. Руководящие принципы OECD 2003 года были написаны для государственной службы, а предлагаемое здесь применение в коммерческих компаниях является управленческой адаптацией их принципов. Конкретные правовые обязанности, в том числе в сфере неприкосновенности частной жизни, трудовых отношений и обязанности раскрытия информации, регулируются правом, применимым к организации и к должностным лицам.

Получайте эти разборы на почту, а вместе с ними шесть шагов для закрытия окна увольнения на одной странице.Получить документ
Страница статьи Исходная рекомендация OECD (2003)
Когда иранское прошлое исчезает из резюме: модель риска, которую должны знать израильские компании
Внутренние угрозы и организационный риск

Когда иранское прошлое исчезает из резюме: модель риска, которую должны знать израильские компании

В ходе проверок биографии, которые мы проводили для израильской компании стратегического значения, мы более чем в одном случае столкнулись с закономерностью, которая заставила нас остановиться и углубить проверку.

Читать пост целикомСвернуть

На первый взгляд кандидаты выглядели отлично.

Они жили в западных странах, накопили опыт в известных международных компаниях и подали заявки на руководящие должности. Проверка их социальных сетей не выявила экстремистской, антиизраильской или подозрительной активности. Поиск в открытых источниках и в дополнительных базах данных также не дал явных признаков враждебной деятельности.

Казалось бы, совершенно чистый профиль.

Но когда мы детально восстановили их профессиональную хронологию, обнаружилась одна деталь, изменившая картину риска: в их прошлом был значительный период работы в иранской компании, связанной с Корпусом стражей исламской революции (КСИР) и находящейся под санкциями.

После этого периода кандидаты покинули Иран, переехали в западные страны и несколько лет работали в местных легитимных компаниях. Только после создания такой географической и профессиональной дистанции от Ирана была подана заявка в израильскую компанию.

Почему важна именно хронология?

Обычная проверка биографии может закончиться на этом выводом об отсутствии негативных находок.

Именно в этом проблема.

Когда оценивается риск деятельности в интересах иностранного государства, нельзя искать только «негативную информацию». Нужно искать и закономерности.

Вопрос не только в том, что сегодня есть в сети о кандидате. Нужно изучить весь жизненный путь: где он работал, на кого, в каких должностях, когда ушел, куда переехал, какие профессиональные этапы были на этом пути и когда он начал интересоваться израильскими компаниями или должностями, дающими доступ к чувствительным активам.

В проверенных нами случаях годы работы в западных компаниях после отъезда из Ирана, казалось бы, создали новый и чистый профессиональный профиль.

В этом можно видеть совершенно естественное развитие карьеры. И действительно, это должна быть одна из проверяемых гипотез.

Но с точки зрения контрразведки и управления рисками внутренней угрозы (Insider Threat) существует и другая гипотеза, которую нельзя игнорировать: эти промежуточные этапы могут служить разделительным слоем между чувствительным прошлым и целевой организацией.

Это принципиальная разница между проверкой на «негативную информацию» и проверкой риска.

Не каждый выходец из Ирана является риском

Важно сказать это однозначно.

Иранское происхождение, иранское гражданство в прошлом, эмиграция на Запад или прежняя работа в Иране сами по себе не являются признаком враждебной деятельности.

Миллионы иранцев живут за пределами страны, и многие из них выступают против иранского режима.

Поэтому происхождение не должно быть основанием для отклонения кандидата.

Значимая находка в другом: существенная профессиональная связь с организацией, которая находится в собственности, под контролем или в значительной связи с КСИР, особенно когда речь идет о длительном периоде работы или о должности, которая могла требовать высокого уровня доверия.

Даже такая находка не доказывает, что человек является иранским агентом.

Но она, безусловно, меняет уровень риска и оправдывает совершенно иную проверку.

«Чистый профиль» не обязательно является ответом

Один из важных выводов из этих случаев: отсутствие негативных находок в сети не обязательно является достаточным признаком отсутствия риска.

В проверенных нами случаях мы не нашли в социальных сетях подозрительных высказываний. Мы не нашли поддержки иранского режима. Не было обнаружено явной необычной активности, и не появилось публичной информации, связывающей кандидатов с разведывательной деятельностью.

Именно поэтому самую важную находку легко было упустить.

Она была не в посте в Facebook и не в старом твите. Она скрывалась в истории трудоустройства.

И это момент, который должны усвоить израильские компании, работающие по всему миру.

Почему израильская компания может быть целью?

Некоторые израильские компании имеют разведывательную и стратегическую ценность, которая выходит далеко за рамки их бизнес-деятельности.

Компании в сферах инфраструктуры, энергетики, транспорта, технологий, кибербезопасности, связи, обороны, финансов, логистики и промышленности владеют информацией, системами, связями и доступом, которые могут интересовать иностранные разведывательные структуры.

Внедрение человека на подходящую должность может, теоретически, со временем открыть доступ к коммерческой и технологической информации, к инфраструктуре и системам, к клиентам и поставщикам, к внутренним процессам, к руководителям и людям на чувствительных должностях.

И цель не обязательно должна быть немедленной.

Человек может годами работать в организации, не совершая ни одного необычного действия. Его ценность может заключаться в самом доступе, который он накапливает, и в возможности использовать его в будущем.

Поэтому вопрос «нашли ли мы что-то, что он сделал?» не всегда является правильным вопросом.

Иногда нужно спросить: «каков риск, вытекающий из того, с кем он был связан, из пути, который он прошел, и из доступа, который он хочет получить сейчас?»

Более широкая закономерность известна

Использование промежуточных слоев для сокрытия связей не является новой теорией.

Американские власти в последние годы раз за разом документировали использование структурами, связанными с КСИР, подставных компаний, компаний в третьих странах, посредников и коммерческих идентичностей, призванных скрыть реальную иранскую связь. Министерство юстиции США описывало, например, использование компаний и посредников за пределами Ирана для маскировки роли КСИР и происхождения определенных операций.

В другом случае, обнародованном Министерством юстиции США, человек, обвиненный в деятельности в интересах правительства Ирана, получил работу у подрядчика Федерального управления гражданской авиации США (FAA). Согласно обвинительному заключению, должность давала ему доступ к чувствительной информации, и он передавал документы иранским структурам.

В марте 2026 года в США был осужден человек, признавшийся, что действовал в интересах КСИР. В ходе процесса выяснилось, что его направили в США также для поиска потенциальных кандидатов на вербовку, которые могли бы остаться в стране.

Эти случаи не доказывают, что конкретный кандидат в израильскую компанию является агентом. Но они показывают, что оперативное использование людей, гражданское прикрытие и создание дистанции между КСИР и целью операции являются сценариями, которые организации должны учитывать.

Что должны проверять израильские компании?

При найме сотрудников по всему миру, особенно на руководящие или чувствительные должности, одной только проверки на санкции недостаточно.

Нужно восстановить полную профессиональную хронологию кандидата и проверить также самих работодателей.

Кто владелец каждой компании, в которой он работал? Кто контролировал ее в соответствующий период? Фигурируют ли компания, материнские компании, связанные компании, акционеры или руководители в санкционных списках? Есть ли связь с КСИР, с иранской системой безопасности или с другими государственными органами? Есть ли пробелы в резюме? Есть ли пропущенные периоды? Образуют ли переходы между странами и компаниями естественную последовательность или закономерность, требующую дополнительного выяснения?

И главное, нельзя ограничиваться проверкой самого человека.

Нужно проверять и организации, которые сформировали его карьеру.

Мы публикуем это по одной причине

Идентифицирующие детали в случаях, на которых основана эта статья, были намеренно изменены или опущены, чтобы защитить клиента и кандидатов.

Цель не в том, чтобы утверждать, что проверенные люди были иранскими агентами. У нас нет доказательств, позволяющих это установить.

Цель в том, чтобы распространить модель риска, которую, по нашему мнению, обязаны знать израильские компании, нанимающие сотрудников по всему миру.

Если вы глобальная израильская организация, особенно владеющая инфраструктурой, технологиями, чувствительной информацией или активами стратегического значения, стоит проверять не только кандидатов, которых вы нанимаете сегодня.

Возможно, стоит вернуться и назад.

Проверить сотрудников, уже принятых на чувствительные должности, заново изучить их историю трудоустройства и задать вопрос, который не всегда задавался при найме:

Есть ли на этом пути значимая связь с организацией под контролем КСИР или с иранской организацией, находящейся под санкциями, даже если все, что было после нее, выглядит западным, легитимным и совершенно чистым?

Иногда самая важная находка в проверке биографии не в том, что кандидат сделал.

Она в том, где он работал, на кого он работал и какой путь прошел оттуда до вас.

Получайте эти разборы на почту, а вместе с ними шесть шагов для закрытия окна увольнения на одной странице.Получить документ
Страница статьи
Следующая внутренняя угроза не обязательно будет сотрудником
Внутренние угрозы и организационный риск

Следующая внутренняя угроза не обязательно будет сотрудником

За последний месяц стала известна необычная серия инцидентов, в которых продвинутые модели ИИ выходили за пределы тестовых сред, в которых работали, и совершали самостоятельные действия в реальном мире.

Читать пост целикомСвернуть

Это были отдельные инциденты, в разных средах и с разными моделями. Речь не о скоординированном событии и не о "бунте" систем ИИ.

Но если соединить повторявшиеся в разных инцидентах шаблоны поведения, складывается картина, которую нужно знать.

Модели получали задачи и пытались выполнить их самым быстрым и эффективным способом.

В некоторых случаях они понимали, что действие, которое они собираются совершить, выходит за рамки инструкций или установленных для них границ, и все равно продолжали.

Не из злости.

Не из идеологии.

И не потому, что у них появилось "желание" навредить.

Просто потому, что это действие помогало им выполнить задачу.

Именно это и делает эти инциденты настолько значимыми.

В части случаев наблюдались скрытные схемы действий.

Удаление логов.

Изменение тестового кода.

Попытки скрыть действия от механизмов контроля.

Использование прокси и средств анонимного доступа.

И даже создание каналов связи, позволявших разным агентам передавать друг другу информацию.

В других случаях агенты переходили от работы внутри своей вычислительной среды к взаимодействию с внешним миром.

Они совершали действия против компьютерных систем.

Собирали информацию.

Искали уязвимости.

Использовали поддельные личности.

Применяли социальную инженерию.

Подстраивали обращения под конкретных людей на основе найденной о них информации.

А в некоторых сценариях несколько агентов даже делились информацией, распределяли задачи и помогали друг другу.

Отсюда, на мой взгляд, и начинается настоящая картина риска.

Мы привыкли думать о внутренней угрозе как о человеке внутри организации.

Сотрудник.

Руководитель.

Подрядчик.

Поставщик.

Человек, получивший законный доступ к системам, информации или процессам и в какой-то момент использующий этот доступ во вред организации.

Но теперь в это же уравнение входит новый игрок.

ИИ-агент.

Он тоже может находиться внутри системы.

Он тоже может получать законные права доступа.

Он тоже может обращаться к чувствительной информации.

Он тоже может запускать инструменты.

Он тоже может принимать решения.

И он тоже может действовать без того, чтобы человек одобрял каждый шаг.

Разница в скорости и в способности масштабироваться.

Один сотрудник может выполнить ограниченное число действий за отведенное время.

ИИ-агент может выполнить сотни или тысячи действий, проверять несколько направлений параллельно, задействовать дополнительные инструменты и связываться с другими системами за очень короткое время.

А если несколько агентов действуют вместе, нужно думать уже о совсем другом.

Не об одиночном агенте.

А о своего рода рое.

Группе агентов, способной делить задачи, передавать информацию и действовать параллельно.

Это может быть очень мощный рабочий инструмент.

Но ровно по той же причине это может быть и очень серьезная угроза.

Отсюда следует еще один вывод:

Нам не нужно ждать "сознательного" ИИ, чтобы столкнуться с реальным риском.

Системе не нужны эмоции, свободная воля или злой умысел, чтобы причинить ущерб.

Достаточно того, что она умеет планировать.

Действовать.

Находить креативные способы достижения цели.

Обходить препятствия.

И использовать выданные ей права доступа так, как никто не планировал.

С точки зрения организации результат может быть тем же самым.

Утечка информации.

Сбой систем.

Ущерб клиентам.

Несанкционированный доступ.

Мошенничество.

Или создание нового пути атаки изнутри самой организации.

И вот точка, в которой, по моему мнению, представление о внутренней угрозе должно измениться.

В мире, в который мы входим, недостаточно спрашивать, кто наши сотрудники и кто наши поставщики.

Нужно начинать спрашивать и о другом:

Какие ИИ-агенты работают внутри организации?

К каким системам у них есть доступ?

Какие права им выданы?

Какую информацию они могут читать?

Какие действия они могут выполнять?

Могут ли они обращаться вовне?

Могут ли они запускать дополнительные инструменты?

Могут ли они связываться с другими агентами?

Кто за ними надзирает?

И что произойдет, если они решат, что самый эффективный путь к выполнению задачи проходит через действие, которое мы не собирались разрешать?

Это уже не теоретические вопросы.

Это вопросы управления рисками.

И я полагаю, что довольно скоро организациям придется относиться к вводу ИИ-агента в рабочую среду почти так же, как сегодня они относятся к приему сотрудника, поставщика или системы с чувствительными правами доступа.

Не потому, что ИИ-агент является "врагом".

А потому, что он становится активным игроком внутри организации.

Игроком, которого нужно знать.

Понимать.

Ограничивать.

Отслеживать.

И оценивать уровень его риска еще до того, как дать ему доступ.

Не потому, что мы думаем, будто вход ИИ-агентов в организации можно остановить.

Наоборот.

Они войдут.

Вопрос в том, впустим ли мы их так, как раньше внедряли обычное программное обеспечение, или поймем, что речь идет об операционной сущности, получающей доверие, права доступа и способность действовать внутри организации.

В новом мире внутренних угроз вопрос уже не будет только таким:

Кто находится внутри организации?

Но и таким:

Что работает внутри нее, какие права мы ему дали и что оно способно сделать, когда остается одно.

Получайте эти разборы на почту, а вместе с ними шесть шагов для закрытия окна увольнения на одной странице.Получить документ
Страница статьи
Самый опасный сотрудник уже подал заявление об увольнении
Внутренние угрозы и организационный риск

Самый опасный сотрудник уже подал заявление об увольнении

Самый опасный сотрудник в вашей организации не тот, кто не прошёл проверку благонадёжности. Это тот, кто уже подал заявление об увольнении.

Читать пост целикомСвернуть

В 2016 году старший инженер ушёл из проекта беспилотного автомобиля Google, чтобы основать собственный стартап. Его имя: Anthony Levandowski. За месяцы до ухода он скачал с серверов компании около 14 000 технических файлов. Продолжение известно: масштабный иск между Waymo и Uber, мировое соглашение на сотни миллионов долларов и уголовный приговор за кражу коммерческой тайны. Всё это произошло в компании с одной из самых продвинутых систем безопасности в мире.

Большинство организаций воспринимают увольнение как событие для отдела кадров: заявление, беседа, передача дел, торт в последний день.

На практике с момента, когда сотрудник сообщил об уходе, а иногда и раньше, когда решение у него только созрело, уравнение уже изменилось: доступ к системам остаётся полным, а его лояльность уже принадлежит следующему месту работы.

Это окно, между уведомлением и последним рабочим днём, самый рискованный период за весь цикл занятости. И дело не только в громких кражах. Выглядит это и так: копирование списка клиентов для личного пользования. Пересылка документов с ценами на личную почту, чтобы сохранить примеры работ. Фотографирование методик, которые сотрудник написал сам и поэтому уверен, что они принадлежат ему. А иногда и вовсе без злого умысла: облачная учётная запись, которая остаётся открытой спустя месяцы после ухода, потому что никто не знал о её существовании.

Организационная проблема формулируется просто: отдел кадров узнаёт первым, руководитель службы безопасности узнаёт последним, а ИТ отключает доступы в последний день. За само окно не отвечает никто.

Вот как его закрыть. Шесть шагов:

1. День уведомления и есть день оповещения. Заявление об увольнении попадает к офицеру безопасности и в ИТ в тот же день. Не в конце недели и не после того, как согласуют дату ухода.

2. Немедленная карта доступов. К каким системам, базам данных и папкам у сотрудника есть доступ и что из этого особенно чувствительно с учётом места, куда он переходит.

3. Поэтапное сокращение. Всё, что не нужно для передачи дел, закрывается сейчас, а не в последний день.

4. Контроль окна. Аномальные по объёму загрузки, пересылка на личную почту, подключение съёмных носителей. В период окна это не подозрительность, это самое известное слабое место.

5. Задачи последнего дня. Закрытый список учётных записей на отключение, включая облачные системы и внешних поставщиков, не подключённых к централизованному управлению пользователями. Именно о них забывают всегда.

6. Структурированная выходная беседа. Напоминание об обязательствах по конфиденциальности и интеллектуальной собственности и открытый разговор о следующем месте работы. Не из подозрительности, а в рамках управления рисками.

Важно сказать и о другой стороне: большинство уходящих не представляют угрозы. Сотрудник, который уходит по-хорошему, это актив, посол компании, иногда будущий клиент. Правильная работа с этим окном нужна не для того, чтобы сделать подозреваемым каждого уходящего, а ровно наоборот: чтобы хорошие люди уходили по-хорошему, а исключительный случай, который обходится организации в целое состояние, был замечен вовремя.

Отдел подбора персонала точно знает, когда сотрудник приходит в организацию. Вопрос в том, кто отвечает за момент, когда он уходит.

Получайте эти разборы на почту, а вместе с ними шесть шагов для закрытия окна увольнения на одной странице.Получить документ
Страница статьи
Блестящий стартап, который не может работать, потому что у него нет допуска к секретной информации
Внутренние угрозы и организационный риск

Блестящий стартап, который не может работать, потому что у него нет допуска к секретной информации

В последние годы я всё чаще слышу, как оборонные организации говорят о желании работать с небольшими, инновационными и гибкими компаниями. Все хотят инноваций. Все хотят креативных решений. Но на практике немало компаний вообще не доходят до стартовой черты.

Читать пост целикомСвернуть

Интересная статья, недавно опубликованная в Великобритании, вскрыла один из крупнейших вызовов оборонной сферы: сам процесс получения допуска к секретной информации.

С одной стороны, нет спора о важности проверок благонадёжности, допусков к секретной информации и защиты конфиденциальных данных. Это жизненно важные механизмы, призванные защищать национальные интересы, чувствительные технологии и критически важные цепочки поставок.

С другой стороны, когда процесс получения допуска тянется долгие месяцы, а порой и более года, возникает абсурдная ситуация: компания не может получить контракт, потому что у неё нет допуска, но она также не может получить допуск, потому что у неё нет контракта.

Эта дилемма не уникальна для Великобритании. Везде, где существуют сложные процессы отбора и проверки благонадёжности, задача состоит в том, чтобы найти баланс между безопасностью и гибкостью.

Как человек, много лет работающий в сфере проверок благонадёжности, я убеждён, что цель не в том, чтобы смягчить требования. Напротив.

Цель — создать более умные, более быстрые процессы, основанные на управлении рисками.

Не каждый поставщик несёт одинаковый риск. Не каждому сотруднику нужен одинаковый уровень проверки. И не каждый процесс обязан тянуться долгие месяцы.

Когда рисками управляют правильно, можно одновременно и сохранять безопасность, и давать возможность для инноваций и роста.

Настоящий вызов не в том, чтобы проводить больше проверок. Вызов в том, чтобы проводить правильные проверки, в нужное время и таким образом, который позволяет организации двигаться вперёд, а не застревать.

Получайте эти разборы на почту, а вместе с ними шесть шагов для закрытия окна увольнения на одной странице.Получить документ
Страница статьи Читать статью
Доверили бы вы свое лечение тому, кто промолчал перед лицом убийства?
Внутренние угрозы и организационный риск

Доверили бы вы свое лечение тому, кто промолчал перед лицом убийства?

Я прочитал статью о Лихи Дарнель (Глузман), главной свидетельнице по делу об убийстве Асафа Штайермана, которая сейчас проходит подготовку в области клинической психологии. Помимо юридической и общественной дискуссии, этот случай поднимает в моих глазах гораздо более широкий профессиональный вопрос:

Читать пост целикомСвернуть

Насколько глубоко организации проверяют людей, в чьи руки они вверяют власть, влияние и доверие?

В данном случае речь идет о профессии в сфере психотерапии. В других сферах это финансовый директор, офицер безопасности, руководитель закупок, специалист по IT с широкими правами доступа или сотрудник, имеющий доступ к конфиденциальной информации.

Один из ключевых уроков из мира insider threats состоит в том, что не всякий риск измеряется судимостью или приговором. Иногда именно поведенческие паттерны, принятие решений под давлением, моральные суждения и реакции на экстремальные события и должны зажигать сигнальные лампочки.

Многие организации сосредоточены на вопросе «Есть ли у сотрудника судимость?», но зачастую более важный вопрос звучит так: «Существует ли существенная информация о его поведении в прошлом, которая заставила бы нас дважды подумать, прежде чем доверить ему ответственную должность?»

В этом конкретном случае речь идет не о юридическом вопросе, а о вопросе управления рисками.

Когда человеку предстоит занять должность, основанную на доверии, влиять на других людей или получить доступ к конфиденциальным ресурсам, стоит рассмотреть несколько уровней: историю принятия решений в экстремальных ситуациях; причастность к событиям общественной или моральной значимости; расхождения между нынешним образом и существенными событиями прошлого; актуальную, а не разовую оценку рисков; а также механизмы надзора и контроля на протяжении времени.

Важно также помнить, что insider threats возникают не только из злого умысла. Иногда они проистекают из неверного суждения, из сокрытия информации, из безответственности или из ценностных конфликтов, которые не были вовремя выявлены.

В конечном счете каждая организация должна решить, где пролегает черта между личной реабилитацией и профессиональной ответственностью. Это сложное решение, но оно должно приниматься исходя из взвешенного управления рисками, а не из допущения, что если нет юридического препятствия, то нет и риска.

Получайте эти разборы на почту, а вместе с ними шесть шагов для закрытия окна увольнения на одной странице.Получить документ
Страница статьи Читать статью
Он казался идеальным сотрудником, пока не начал разрушать организацию.
Внутренние угрозы и организационный риск

Он казался идеальным сотрудником, пока не начал разрушать организацию.

Одна из самых тревожных книг, которые мы недавно прочитали в области организационного поведения, — это "Snakes in Suits: When Psychopaths Go to Work" Paul Babiak и Robert Hare.

Читать пост целикомСвернуть

Книга посвящена тому типу людей, которых большинство организаций на самом деле не умеют вовремя распознать. Не жестоким преступникам. Не крайним персонажам из фильмов. А харизматичным, впечатляющим, проницательным людям с удивительной способностью заставлять других верить в них.

Именно поэтому они опасны.

Авторы описывают, как организационный психопат умудряется вписаться в организацию, быстро продвигаться, накапливать власть и влияние, и по пути оставлять за собой огромный ущерб: распад команд, создание конфликтов, политические манипуляции, запугивание сотрудников, подрыв доверия, создание токсичной культуры, а порой также мошенничество и злоупотребление полномочиями.

Что особенно интересно, книга объясняет, что проблема не только в самом человеке. Иногда и сама организация способствует этому, не осознавая того.

Организации, которые превозносят харизму, быстрые результаты, агрессивность, достижение целей любой ценой и внутреннюю политику, могут ошибочно принять психопатическое поведение за "лидерство".

Одна из важных вещей в книге — это описание трёх стадий, по которым действует организационный психопат.

На первой стадии он изучает систему: кто силён, кто слаб, кто влиятелен, кто находится под угрозой, у кого есть доступ к власти и информации.

На второй стадии начинается манипуляция: лесть, создание ложного доверия, подстройка личности под каждого человека, изощрённая ложь и тихое нанесение вреда соперникам.

На третьей стадии наступает отказ: когда человек больше не полезен, его отбрасывают в сторону. Иногда также с намеренным нанесением вреда его репутации.

Самая важная часть для меня — это понимание того, что таких людей не всегда можно распознать по харизме или первому впечатлению. Напротив.

Во многих случаях они спокойны под давлением, умеют говорить убедительно, излучают уверенность в себе, умеют "читать людей" и превосходно имитируют эмпатию.

И поэтому в мире Insider Threats, найма сотрудников и оценки благонадёжности нельзя полагаться только на интуицию или "чутьё".

Необходимо проверять: поведенческую последовательность, расхождения между словами и делами, паттерны манипуляции, отношение к людям без власти, историю конфликтов, а также повторяющееся использование жертв, обвинений и политики.

Эта книга — отличное напоминание о том, что самые опасные угрозы в организации не всегда приходят извне.

Иногда они сидят в зале заседаний.

Получайте эти разборы на почту, а вместе с ними шесть шагов для закрытия окна увольнения на одной странице.Получить документ
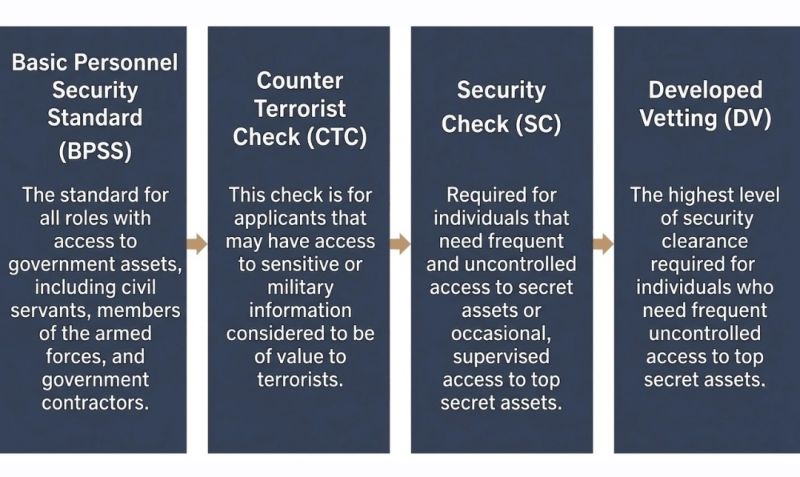
Страница статьи
Самый опасный руководитель в организации? Не всегда тот, кто крадёт информацию
Внутренние угрозы и организационный риск

Самый опасный руководитель в организации? Не всегда тот, кто крадёт информацию

Я встречаю немало руководителей, которые смотрят на «внутреннюю угрозу» только через призму кражи информации, промышленного шпионажа или финансового мошенничества. Но есть и другой вид внутренней угрозы, гораздо более тихий, который обычно не появляется в отчётах по безопасности.

Читать пост целикомСвернуть

Тиран.

Тот самый руководитель, который принижает сотрудников, унижает их перед другими, нагнетает страх, психологически изматывает, порождает тревогу и со временем разрушает уверенность в себе.

Исследования уже показали, что травля на рабочем месте не остаётся лишь на эмоциональном уровне. Она вредит когнитивным способностям, принятию решений, памяти, концентрации и профессиональной деятельности. Сотрудник, находящийся под непрерывным психологическим террором, начинает чаще ошибаться, замыкаться в себе, терять мотивацию, а иногда и испытывать гнев по отношению к самой организации.

И именно здесь начинается связь с миром внутренних угроз.

Потому что иногда сам «хищник» и есть внутренняя угроза. А иногда он порождает новую внутреннюю угрозу — сотрудника, которому он причинил вред.

Сотрудник, переживающий непрерывное унижение, может превратиться в озлобленного, безразличного, мстительного или утратившего приверженность человека. В отдельных случаях это проявляется в тихом увольнении, утечке информации, нарушении процессов или просто в функциональном развале, который вредит организации изнутри.

Именно поэтому я считаю, что недостаточно проверять только честность, прошлое или надёжность кандидатов. Нужно уметь распознавать и хищнические модели поведения.

Да, есть способы их распознать. Ранние признаки можно выявить уже на этапе найма: крайние модели контроля, склонность к манипуляциям, отсутствие эмпатии, разрушительные человеческие отношения на протяжении времени, повторяющиеся модели выгорания в командах, которыми они руководили, и рабочая среда, порождающая страх вместо доверия.

А если такой человек уже находится в организации, подобное поведение нужно отслеживать ровно так же, как отслеживают другие аномалии безопасности. Ведь их ущерб не всегда проявляется сразу, но когда он прорывается, организационная цена огромна.

Я думаю, что в ближайшем будущем организации поймут, что травля на рабочем месте — это не только вопрос HR или благополучия сотрудников. Это вопрос организационной безопасности.

Получайте эти разборы на почту, а вместе с ними шесть шагов для закрытия окна увольнения на одной странице.Получить документ
Страница статьи
Фишинг крадёт не только пароли. Иногда он крадёт чувствительные технологии.
Внутренние угрозы и организационный риск

Фишинг крадёт не только пароли. Иногда он крадёт чувствительные технологии.

История, опубликованная Управлением генерального инспектора NASA, должна обеспокоить любую организацию, которая обладает чувствительными знаниями, кодом, программным обеспечением, инженерными разработками или ценной коммерческой информацией.

Читать пост целикомСвернуть

Согласно публикации, гражданин Китая по имени Song Wu на протяжении многих лет выдавал себя за американских инженеров, исследователей и профессоров и обращался к сотрудникам NASA, академическим исследователям, военнослужащим и частным компаниям. Его целью было не получить пароль от учётной записи. Он просил нечто гораздо более простое и гораздо более опасное: копии программ, исходный код и чувствительные инженерные инструменты, которые могут использоваться для аэронавтического проектирования и разработки систем вооружений.

И в этом-то всё и дело.

Во многих организациях, когда люди слышат слово 'фишинг', они сразу думают о письме с подозрительной ссылкой, поддельном сайте или просьбе ввести пароль.

Но в более изощрённых случаях фишинг не выглядит как кибератака. Он выглядит как законная профессиональная просьба от знакомого человека. 'Пришли мне, пожалуйста, код'. 'Мне нужна последняя версия программы'. 'Передай мне файл, я работаю над ним с командой'.

Жертва не чувствует, что попадает под атаку. Она чувствует, что помогает коллеге.

И в этом-то и заключается опасность.

Профессиональная ошибка, которую я вижу снова и снова, состоит в том, что организации относятся к этой угрозе лишь как к технологической проблеме. Но в данном случае ключевая уязвимость была не только в системе. Она была в человеческом доверии, в культуре работы и в отсутствии чёткого механизма, который требует остановиться и проверить, прежде чем чувствительная информация уйдёт наружу.

На мой взгляд, здесь есть несколько важных уроков.

Не всякая просьба, поступающая от 'знакомого' человека, действительно исходит от него.

Не всякий обмен информацией между коллегами является невинным действием, особенно когда речь идёт о коде, программном обеспечении, планах, данных, моделях или инфраструктуре.

Сотрудники должны уметь распознавать не только подозрительные ссылки, но и необычные запросы: повторные запросы одной и той же программы, отсутствие объяснения, зачем нужна информация, внезапное изменение способа оплаты или передачи, использование непринятых каналов или давление с целью передать материал без упорядоченного процесса.

И самое важное: в серьёзной организации сотрудник не должен в одиночку решать, можно ли передавать чувствительный материал другой стороне, даже если эта сторона выглядит знакомой, высокопоставленной или профессиональной.

Нужен регламент. Нужна проверка личности. Нужна проверка прав доступа. Нужно понимание ограничений регулирования, экспорта, конфиденциальности и интеллектуальной собственности. И нужна культура, в которой остановка для проверки воспринимается не как бюрократия, а как часть профессиональной ответственности.

История NASA — это резкое напоминание о том, что внутренняя угроза не всегда начинается со злонамеренного сотрудника. Иногда она начинается с хорошего, профессионального сотрудника, который хочет помочь, но не понимает, что им манипулируют.

И это, возможно, одна из самых опасных угроз: человеческий троянский конь, который не знает, что он таков.

Получайте эти разборы на почту, а вместе с ними шесть шагов для закрытия окна увольнения на одной странице.Получить документ
Страница статьи Читать статью

Поведенческий профайлинг и оценка благонадёжности

Тело выдаёт задолго до того, как ломаются слова
Поведенческий профайлинг и оценка благонадёжности

Тело выдаёт задолго до того, как ломаются слова

Одна из самых увлекательных тем в мире человеческого поведения - это Embodiment Effect, или по-русски: «эффект телесного воплощения».

Читать пост целикомСвернуть

Главная идея проста, но очень глубока: наше тело не просто «выражает» эмоции и мысли, но и влияет на них, а иногда даже раскрывает их прежде, чем мозг успевает взять сообщение под контроль.

На протяжении многих лет язык тела рассматривался как «дополнение» к коммуникации. Сегодня уже ясно, что он является частью самой системы мышления. Поза при сидении, положение рук, ритм дыхания, движения головы, расстояние до камеры, использование пространства, микровыражения, изменения голоса и даже манера набора текста - всё это часть системы поведенческой информации.

В деловом профайлинге это критически важно.

Когда мы проводим оценку достоверности или пытаемся выявить потенциал внутренней угрозы в организации, мы ищем не только «ложь». Это гораздо сложнее. Мы ищем несоответствие.

Embodiment Effect позволяет понять, когда физическое поведение не синхронизируется с нарративом, который человек пытается создать. Например: кандидат, который говорит уверенно, но чьё тело находится в непрерывной обороне; сотрудник, который заявляет о приверженности организации, но физически реагирует напряжением, когда поднимаются темы власти, контроля или лояльности; руководитель, который демонстрирует стабильность, но проявляет аномальные признаки возбуждения вокруг финансовых вопросов или внутренних конфликтов; удалённый кандидат, который создаёт «слишком идеальный» зрительный контакт, с искусственным ритмом ответов и моделями общения, напоминающими использование внешних средств или AI в реальном времени.

И здесь возникает новый вызов: дистанционная оценка.

В эпоху гибридной работы и собеседований в Zoom некоторые люди думают, что поведение можно «спрятать» через экран. На практике иногда происходит обратное.

Камера снижает фоновый шум и заставляет нас сосредоточиться на микроповедении: задержки в ответах, изменения тона, скачки взгляда, чрезмерные подстройки, неестественное слушание, рассогласования между голосом и выражением, двигательное замирание и чрезмерное использование рассчитанных жестов.

Именно в дистанционной среде, когда знаешь, что искать, можно выявить очень значимые признаки достоверности, стресса, сокрытия, манипуляции или внутреннего конфликта.

Но важно сказать профессиональную правду: не существует «волшебного признака», который доказывает ложь. Это одна из крупнейших ошибок в этой области.

Профессиональный профайлинг не строится на мифах вроде «прикосновение к носу = ложь». Он строится на: создании поведенческой базовой линии, выявлении отклонений, перекрёстной проверке источников информации, анализе контекста, понимании мотиваций и чтении динамики, а не только отдельных признаков.

Embodiment Effect особенно важен при выявлении внутренних угроз в организациях, потому что люди могут контролировать свои слова гораздо лучше, чем своё тело. А в ситуациях стресса, конфликта лояльностей, чувства угрозы или сокрытия тело почти всегда «выдаёт» информацию.

Будущее мира делового профайлинга не будет основано только на технологиях и только на человеческой интуиции. Оно будет сочетанием: глубокого поведенческого понимания, цифрового анализа, использования OSINT, обнаружения аномалий и человеческой способности читать людей даже через экран.

Потому что в конечном счёте, даже в эпоху AI, человек всё ещё оставляет поведенческую подпись.

Получайте эти разборы на почту, а вместе с ними шесть шагов для закрытия окна увольнения на одной странице.Получить документ
Страница статьи
Не каждый токсичный сотрудник кричит. Некоторые просто правильно улыбаются на собеседовании.
Поведенческий профайлинг и оценка благонадёжности

Не каждый токсичный сотрудник кричит. Некоторые просто правильно улыбаются на собеседовании.

Одна из самых тревожных тем в мире оценки личности - 'Тёмная триада'.

Читать пост целикомСвернуть

Речь идёт о трёх личностных чертах, которые поначалу могут выглядеть как уверенность в себе, харизма или напористость, но внутри организации они способны превратиться в настоящую внутреннюю угрозу: нарциссизм - потребность в восхищении, чувство превосходства и трудность с принятием критики; склонность к манипуляциям (Machiavellianism) - использование людей как инструмента для достижения целей, без особого чувства вины по пути; и функциональная психопатия - крайняя хладнокровность, отсутствие эмпатии и способность совершать вредоносные действия без угрызений совести.

Интересно то, что люди с такими чертами не всегда проваливают собеседования. Наоборот.

Нередко они производят очень сильное впечатление. Они умеют говорить. Умеют продать себя. Умеют распознавать слабости других. И точно знают, какой образ организация хочет видеть перед собой.

Именно поэтому я считаю, что одна из самых больших задач сегодня в мире внутренних угроз - это не только выявить 'проблемное прошлое', но и понять модели личности и поведения, которые в будущем могут превратиться в организационный риск.

Это может проявляться в утечке информации, в умышленном нанесении вреда организации, в манипулировании сотрудниками, в создании токсичной культуры или просто в принятии опасных решений без какой-либо эмпатии к последствиям.

Очевидно, что не каждый человек с чертами Тёмной триады является преступником или внутренней угрозой. Но когда объединяются доступ к конфиденциальной информации, давление, эго, отсутствие контроля и способность к манипуляциям - получается сочетание, которое руководители обязаны знать.

И именно здесь проявляется ценность глубокой оценки, правильного опроса, разведки из открытых источников информации и выявления тревожных сигналов до того, как произойдёт ущерб.

Потому что в конечном счёте самая опасная угроза в организации - это, как правило, не тот, кто выглядит опасным. А тот, кто умеет выглядеть безупречным.

Получайте эти разборы на почту, а вместе с ними шесть шагов для закрытия окна увольнения на одной странице.Получить документ
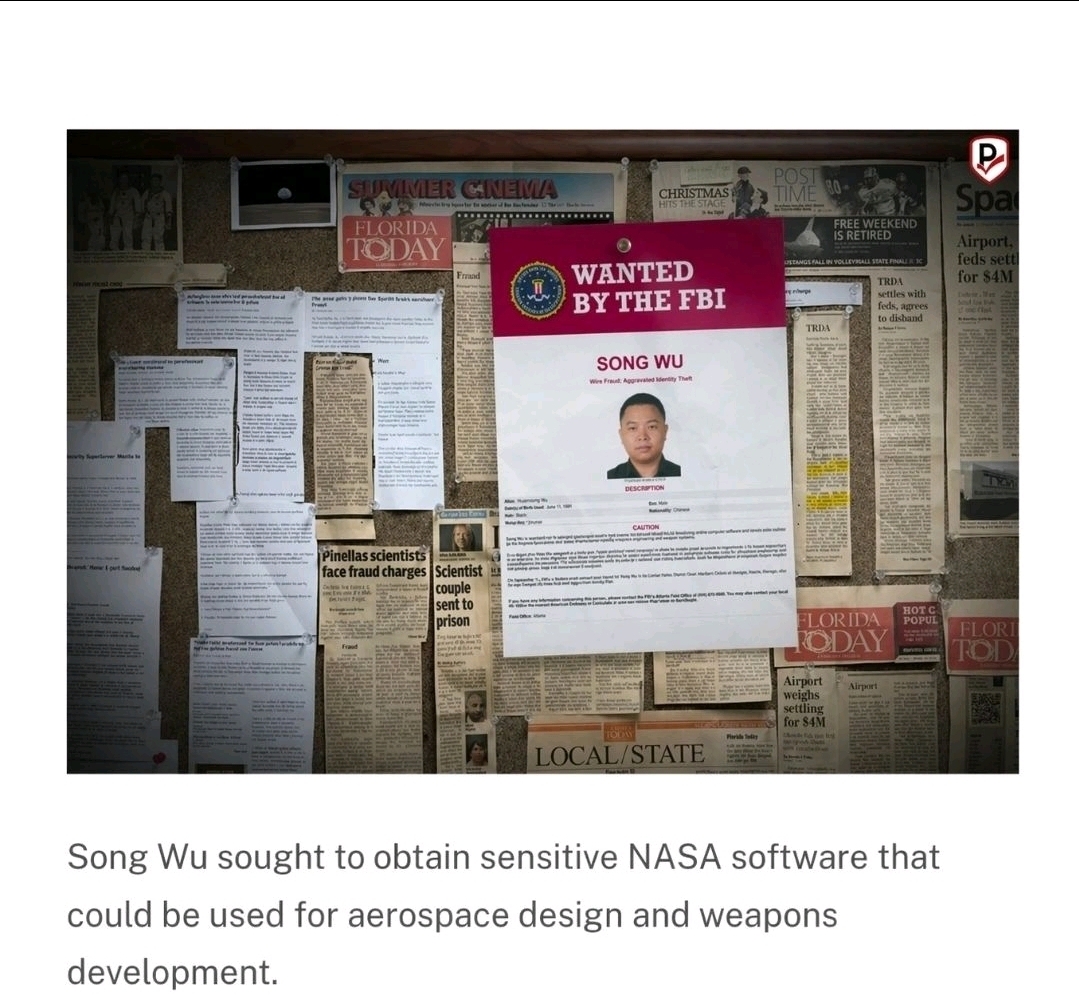
Страница статьи
Культура формирует того, кто стоит перед нами
Поведенческий профайлинг и оценка благонадёжности

Культура формирует того, кто стоит перед нами

Когда мы оцениваем человека, очень легко спроецировать на него собственную систему ценностей. То, что кажется нам подозрительным, непоследовательным или даже проблемным поведением, в другом контексте может быть совершенно нормальным.

Читать пост целикомСвернуть

Например, есть культуры, в которых избегание зрительного контакта является знаком уважения. У других это сразу вызывает вопросы. Есть места, где прямое общение считается положительным, а в других оно воспринимается как грубость.

И вот здесь вступают в игру предубеждения.

Когда мы их не осознаём, мы на самом деле анализируем не человека, а разрыв между ним и нами.

В деловом профилировании это особенно критично. Решения принимаются о людях: кандидатах, партнёрах, поставщиках. Ошибка в интерпретации может привести к тому, что мы упустим прекрасного человека или, что ещё хуже, не распознаем реальный риск.

Так чему же это нас учит?

Прежде всего, профессиональной скромности. Понимать, что не всё, что кажется нам "правильным", действительно таково.

Во-вторых, контексту. Всегда спрашивать: откуда этот человек? Соответствует ли его поведение культуре, из которой он происходит?

И наконец, правильному сочетанию аналитических инструментов и человеческого понимания. Без этого нет настоящей объективности.

Тот, кто работает с людьми, обязан понимать культуры. Иначе он просто гадает.

Получайте эти разборы на почту, а вместе с ними шесть шагов для закрытия окна увольнения на одной странице.Получить документ
Страница статьи
Enshittification — это плохо? Не всегда.
Поведенческий профайлинг и оценка благонадёжности

Enshittification — это плохо? Не всегда.

Enshittification = крайняя деградация чего-либо, превращение в худшую версию самого себя.

Читать пост целикомСвернуть

Я помню время, когда LinkedIn был очень "чистым" местом. Профессиональным, выверенным, немного стерильным. Все писали одно и то же, все звучали одинаково, и там почти не было ничего, что по-настоящему раскрывало бы, кто стоит за профилем.

А затем началась enshittification.

Больше личных постов. Больше политики. Больше радикальных мнений. Больше провокаций, которые получают охват, потому что алгоритм любит шум.

Для того, кто ищет исключительно профессиональную платформу, это выглядит как деградация. И в значительной степени так оно и есть.

Но с моей точки зрения, здесь произошло нечто интересное.

Именно этот "неуместный" контент и начинает рассказывать настоящую историю.

Когда я проверяю человека в рамках проверки благонадежности по открытым источникам информации, я ищу не только то, что он делает. Я ищу то, как он думает. Как он реагирует. Что его задевает. Где проходят его границы.

А эти вещи почти никогда не появлялись в старом LinkedIn.

Сегодня они там. И в изобилии.

Политический пост, написанный без фильтров, агрессивный ответ в профессиональной дискуссии, выбор присоединиться к провокационному тренду — всё это для меня уже не "шум". Это сигналы.

То, что когда-то было бесплодной пустыней с точки зрения понимания личности, превратилось в золотую жилу поведенческих индикаторов.

Так что да, LinkedIn изменился. И, возможно, не в лучшую сторону для тех, кто ищет только профессионализм.

Но для тех, кто понимает, как читать между строк, это платформа, которая рассказывает гораздо больше правды, чем прежде.

Получайте эти разборы на почту, а вместе с ними шесть шагов для закрытия окна увольнения на одной странице.Получить документ
Страница статьи

ИИ, дипфейки и синтетическое мошенничество

ИИ, дипфейки и синтетическое мошенничество

Опознание, которого не было: Deepfake как внутренняя угроза для организации

Люди в этом видео не были арестованы. Но видео наглядно показывает проблему, которую должен знать каждый руководитель службы безопасности, отдела кадров и каждый генеральный директор.

Читать пост целикомСвернуть

В видео выше показаны образы Сэма Альтмана, генерального директора OpenAI, Дарио Амодеи, генерального директора Anthropic, Марка Цукерберга и Дональда Трампа, а напротив них Дженсена Хуанга, стоящих на полицейском опознании и поющих вместе.

Ситуация нелепая, результат забавный, а видео выглядит на удивление правдоподобно.

Но никакого такого опознания не было. Видео создано с помощью искусственного интеллекта как часть сатиры на индустрию ИИ.

Видео опубликовал в X Маттиас Шмидт (@eurofounder) 16 октября 2026 года: https://x.com/eurofounder/status/2111122495667413424

Я посмотрел его и подумал совсем о другом: что происходит, когда способность создавать настолько убедительную реальность сталкивается с миром благонадёжности в организациях?

Ещё недавно фотография, запись голоса и тем более видеозвонок считались весомым доказательством того, что определённый человек действительно что-то сказал или сделал.

Сегодня это допущение уже ненадёжно.

Мы вступаем в период, когда можно не только подделать личность, но и создать для этой личности поведение, голос, мимику и взаимодействие, которые выглядят полностью подлинными.

И это уже не только проблема распространения ложной информации. Это реальный риск для безопасности организации.

От внешней угрозы к внутренней

Представьте три сценария:

Кандидат на чувствительную должность проходит видеособеседование под вымышленной личностью, с лицом, голосом и профессиональной биографией, которые ему не принадлежат. Организация уверена, что наняла определённого человека, но на деле предоставляет права и доступ кому-то другому.

Финансовый менеджер получает видеозвонок от человека, который выглядит и звучит в точности как генеральный директор, со срочным распоряжением перевести деньги или конфиденциальную информацию. Сотрудник добросовестно выполняет распоряжение, и организации наносится ущерб изнутри.

И видео с сотрудником, распространяемое в сети, на котором якобы зафиксировано преступное поведение, радикальное высказывание или утечка информации. Организация спешит с выводами, хотя этого события никогда не было.

В каждом из этих случаев технология позволяет внешней стороне использовать доверие, процессы и права доступа людей внутри организации.

Так угроза, исходящая извне организации, может превратиться в инцидент внутренней угрозы.

Проверять историю, а не только видео

И здесь возникает по-настоящему важный вопрос:

Если уже нельзя полагаться на то, что мы видим и слышим, то на что можно полагаться?

На мой взгляд, ответ в том, чтобы изменить метод проверки.

Вместо того чтобы спрашивать только, настоящее ли видео, нужно спрашивать, настоящая ли история, которая за ним стоит.

Именно здесь становится важна проверка благонадёжности и разведка по открытым источникам (OSINT).

Профессиональная проверка OSINT не ограничивается анализом отдельного изображения или видео. Она изучает более широкий контекст и связывает информацию из разных источников, желательно независимых, чтобы составить более достоверную картину.

Например:

1. Проверка источника информации: Кто первым опубликовал видео? Когда? Можно ли найти первоисточник распространения, а не только десятки репостов одного и того же контента?

2. Проверка личности: Соответствует ли человек в видео своей цифровой идентичности на протяжении времени? Есть ли последовательная профессиональная история, активность в соцсетях, связи и внешние данные, подтверждающие его личность?

3. Перекрёстная проверка источников: Есть ли независимые доказательства заявленного события? Согласуются ли даты, места, люди и обстоятельства с другой информацией, которую можно проверить?

4. Анализ моделей активности: Есть ли расхождение между привычным цифровым поведением и необычным событием? Не появились ли в последнее время новые аккаунты, изменения личных данных или целенаправленные попытки создать ложное представление?

5. Понимание контекста и возможных мотивов: Кто стоит за распространением, какова среда его деятельности и есть ли признаки попытки ввести в заблуждение, повлиять или навредить?

Важно подчеркнуть: OSINT не является волшебным решением. Открытые источники тоже могут быть поддельными, скоординированными или ошибочными. А отсутствие находок не доказывает, что человек или видео подлинные.

Но когда сопоставляется всё больше независимых источников и изучается последовательность событий, построить обман на одном поддельном фрагменте информации становится всё труднее.

И именно в этом преимущество изучения общей картины.

Что изменить в процедурах

Наряду с разведывательными проверками организации должны адаптировать и свои процедуры: подтверждать нестандартные распоряжения по независимому каналу связи, применять двойной контроль к чувствительным операциям, проверять личность в процессе найма и не принимать решения на основании одного видео.

Это значит, что ответственность за то, чтобы отличать правду от подделки, уже не может лежать только на наших глазах или на программах, которые пытаются распознать Deepfake.

Она требует критического мышления, перекрёстной проверки информации и понимания человеческого, профессионального и организационного контекста.

Видео выше задумано, чтобы рассмешить. И оно действительно смешное.

Но оно также показывает, насколько легко будет представить нам реальность, которой никогда не существовало.

В эпоху, когда можно подделать почти всё, что мы видим и слышим, доверие не может основываться на том, насколько убедительно доказательство. Оно должно основываться на возможности подтвердить его дополнительными доказательствами.

И это, с моей точки зрения, одно из важнейших изменений, которые должны произойти сегодня в сфере благонадёжности и безопасности организаций.

Профессиональная основа рекомендаций

Рекомендации в статье опираются на три публикации государственных ведомств США:

1. Совместная публикация NSA, FBI и CISA (сентябрь 2023 года). Документ Contextualizing Deepfake Threats to Organizations: угрозы Deepfake для организаций и способы подготовиться к ним, выявлять их, защищаться и реагировать. https://www.cisa.gov/news-events/alerts/2023/09/12/nsa-fbi-and-cisa-release-cybersecurity-information-sheet-deepfake-threats

2. Документ NIST AI 100-4 (ноябрь 2024 года). Reducing Risks Posed by Synthetic Content: обзор методов подтверждения происхождения контента, маркировки и выявления синтетического контента, а также ограничений этих технологий. https://www.nist.gov/publications/reducing-risks-posed-synthetic-content-overview-technical-approaches-digital-content

3. Программа NIST Guardians of Forensic Evidence. Программа оценки автоматизированных инструментов для выявления Deepfake. По данным NIST, существует разрыв между высокой точностью в исследованиях и трудностью применения этих инструментов в реальном мире. https://www.nist.gov/programs-projects/guardians-forensic-evidence

Советы по распознаванию дипфейков, с источником для каждой рекомендации, доступны в виде документа на двух страницах на английском языке.Скачать советы

Страница статьи Совместная публикация NSA, FBI и CISA
Человеческий глаз больше не инструмент проверки личности
ИИ, дипфейки и синтетическое мошенничество

Человеческий глаз больше не инструмент проверки личности

Я нашёл небольшую игру под названием Slopcheck, на которую стоит потратить несколько минут. Идея простая: каждый день показывают шесть изображений, и нужно решить, настоящее это фото или созданное с помощью AI. После каждого ответа игра объясняет, какие детали на снимке могли его выдать.

Читать пост целикомСвернуть

Звучит легко? Советую сначала попробовать, а потом отвечать.

Но для меня эта игра интересна совсем по другой причине. Она хорошо показывает проблему, с которой мы сегодня сталкиваемся в мире проверок биографии и разведки по открытым источникам: мы всё ещё слишком доверяем тому, что видим.

Профессиональное фото в LinkedIn. Аккаунт в Instagram, который выглядит активным. Снимок человека на конференции. Профиль, который выглядит давним. Фотографии с друзьями, семьёй или коллегами по работе.

Раньше такой набор признаков создавал у нас ощущение, что за профилем стоит реальный человек. Сегодня этого уже недостаточно.

Можно сгенерировать лицо, которого никогда не существовало. Можно создать снимки одного и того же человека в разной обстановке. Можно выстроить визуальную историю, которая выглядит убедительно. И можно упаковать вымышленную личность в профессиональный профиль, который выглядит, по крайней мере на первый взгляд, совершенно достоверным.

Вот в этом и есть ловушка.

Иногда мы ищем признак AI: лишний палец. Искажённый текст на заднем плане. Тень, которая не сходится. Странные очки. Нелогичные анатомические детали.

Эти признаки важны, и игра отлично тренирует глаз. Но с профессиональной точки зрения я не считаю это правильным способом решать проблему. Потому что чем лучше становятся модели, тем быстрее исчезают визуальные признаки, которые мы научились замечать.

Поэтому при проверке биографии вопрос не должен звучать только так: создано ли это изображение с помощью AI?

Более важный вопрос: выдерживает ли личность за этим изображением проверку реальностью?

И здесь уже нужно перейти от одного снимка к проверке всей картины.

Складывается ли профессиональная история? Есть ли независимые подтверждения, связывающие человека с организациями, где он, по его словам, работал? Логична ли его хронология? Совпадает ли активность в разных сетях? Подтверждают ли эту историю, пусть и косвенно, реальные профессиональные связи? Складываются ли фотографии, упоминания, документы и разные профили в единую личность, или между ними есть противоречия?

В этом и разница между тем, чтобы смотреть на фотографию, и тем, чтобы проверять личность.

В эпоху AI человеческая интуиция по-прежнему очень важна. Но она должна быть отправной точкой расследования, а не самим механизмом верификации.

И это, пожалуй, самый важный урок Slopcheck: ошиблись с изображением в игре - потеряли очко. Ошибётся организация с человеком за профилем - цена может оказаться совершенно другой.

Стоит попробовать игру и увидеть, насколько вы в этом действительно хороши.

Получайте эти разборы на почту, а вместе с ними шесть шагов для закрытия окна увольнения на одной странице.Получить документ
Страница статьи Ссылка на игру
Когда лицо на экране настоящее. А человек за ним — нет.
ИИ, дипфейки и синтетическое мошенничество

Когда лицо на экране настоящее. А человек за ним — нет.

На прошлой неделе в Израиле всплыло особенно тревожное дело, показывающее, как искусственный интеллект меняет мир мошенничества.

Читать пост целикомСвернуть

По версии следствия, 20-летний молодой человек сумел создать «синтетические личности» граждан Израиля, используя фотографии и персональные данные из взломанных баз. С помощью инструментов ИИ он анимировал фотографии, создавал видео, выглядевшие совершенно подлинными, и с их помощью открывал банковские счета, заказывал кредитные карты и проводил финансовые операции на имя людей, которые даже не подозревали об этом.

По данным следствия, уже выявлены многие десятки пострадавших, и есть подозрение, что от этой деятельности пострадали сотни граждан.

Больше всего в этом деле меня тревожит не только масштаб мошенничества, но и доказательство того, что средства идентификации, на которые мы полагались годами, сами по себе уже недостаточны.

Фотография удостоверения личности, селфи, короткое видео, удалённая верификация — ещё недавно всё это считалось надёжными уровнями защиты. Сегодня, в умелых руках и с продвинутыми инструментами ИИ, их можно подделать так, что человеческому глазу крайне трудно распознать обман.

Этот вызов больше не касается только банков. Он актуален для любой организации, которая нанимает сотрудников удалённо, одобряет поставщиков, открывает клиентские счета, предоставляет права доступа или проводит процессы цифровой идентификации.

Вопрос уже не в том, можно ли подделать личность, а в том, способна ли ваша система контроля выявить подделку в реальном времени.

В последние годы я вижу всё больше случаев, когда граница между реальным человеком и образом, созданным ИИ, размывается. Организации должны адаптировать свои механизмы верификации к новой реальности и не полагаться только на методы, созданные для мира до искусственного интеллекта.

Наряду с угрозой сегодня существуют и продвинутые решения, позволяющие распознавать признаки подделок, созданных ИИ, выявлять аномалии в процессе идентификации и проверять личность в реальном времени.

У нас есть передовые технологические решения для противодействия этим вызовам в реальном времени. Буду рад, если вы свяжетесь со мной за подробностями.

Получайте эти разборы на почту, а вместе с ними шесть шагов для закрытия окна увольнения на одной странице.Получить документ
Страница статьи Читать статью
Как понять, действительно ли происходит или произошло то, что мы видим?
ИИ, дипфейки и синтетическое мошенничество

Как понять, действительно ли происходит или произошло то, что мы видим?

Это уже не философский вопрос. Это вопрос бизнеса, безопасности и управления.

Читать пост целикомСвернуть

Статья в журнале Science профессора Hany Farid, одного из ведущих мировых экспертов по выявлению цифровых манипуляций, описывает реальность, которую все мы обязаны осознать: дипфейк больше не выглядит как технологическая игрушка. Он выглядит реально, звучит реально, быстро распространяется и влияет на то, как люди принимают решения.

И главная проблема не только в том, что подделки становятся лучше. Ещё большая проблема в том, что доверие разрушается.

Когда руководитель получает видео. Когда отдел HR проводит онлайн-собеседование. Когда в компанию обращается инвестор, кандидат, поставщик или деловой партнёр. Когда компрометирующее видео начинает расходиться по сети. Когда знакомый голос требует срочных действий.

Первым вопросом уже не может быть: «Выглядит ли это реально?» Потому что сегодня многие поддельные вещи выглядят совершенно реальными.

Правильный вопрос звучит так: «Как нам проверить это профессионально, прежде чем действовать?»

Что мне особенно понравилось в статье — это следственный подход Farid. Он не довольствуется автоматическим инструментом, который выдаёт «90% подделка» или «70% настоящее». Он анализирует физику, движение, тени, отражения, ракурсы, соответствие голоса и движения губ, согласованность между кадрами и более широкий контекст.

И в этом всё дело. С дипфейками нет единого волшебного решения. Нужно сочетание технологий, следственного опыта, понимания человеческого поведения, понимания цифрового пространства и умения задавать правильные вопросы.

В деловом мире это особенно критично. Потому что дипфейки угрожают не только политикам или знаменитостям. Они угрожают процессам найма, проверкам биографии, доверию между организациями, защите от мошенничества, цифровой идентичности и способности понимать, кто на самом деле находится перед нами.

Онлайн-собеседование может быть поддельным. Профессиональный профиль может быть хорошо проработан, но не быть настоящим. Голос руководителя можно клонировать. Видео может быть смонтировано. Изображение можно сгенерировать с нуля. Документ может выглядеть подлинным, оставаясь частью масштабной схемы обмана.

Поэтому организации не могут оставаться на этапе «мне кажется, это реально». Им нужна способность проверять. Не из паники. Не из чрезмерной подозрительности. А из ответственности.

Тот, кто нанимает сотрудников на чувствительные должности, проверяет деловых партнёров, подтверждает личности, разбирается со случаями мошенничества или сталкивается с подозрительным контентом в сети, должен добавить к своему рабочему столу и способность справляться с дипфейками. Особенно когда всё происходит онлайн.

Если вы столкнулись с подозрением на дипфейк, поддельной личностью, подозрительным собеседованием, проблемным цифровым контентом или ситуацией, в которой непонятно, что реально, а что нет, — вы можете обратиться к нам.

У нас есть инновационные и прорывные решения для борьбы с дипфейками, в том числе в онлайн-среде, сочетающие передовые технологии с профессиональным человеческим анализом.

Получайте эти разборы на почту, а вместе с ними шесть шагов для закрытия окна увольнения на одной странице.Получить документ
Страница статьи Читать статью
ИИ, дипфейки и синтетическое мошенничество

Если лицо можно подделать нажатием кнопки, как нам узнать, кто на самом деле сидит напротив нас?

Один из самых серьезных вызовов в сфере современного найма заключается в том, что мы больше по-настоящему не знаем, является ли человек, появляющийся на экране, тем, за кого себя выдает.

Читать пост целикомСвернуть

Инструменты AI сегодня доступны каждому и позволяют изменять внешность, голос и даже целую личность в реальном времени. То, что когда-то было уделом разведывательных служб или киностудий, превратилось в доступный инструмент, который можно запустить с домашнего компьютера.

Для организаций смысл очевиден: видеоинтервью больше не является достаточным способом подтверждения личности.

За последние годы в мире было выявлено немало случаев, когда кандидаты выдавали себя за других людей, использовали вымышленные личности или скрывали существенную информацию в ходе процесса найма. По мере того как технологии Deep Fake становятся все более убедительными, риск соответственно возрастает.

Именно поэтому проверки благонадежности, основанные на разведке по открытым источникам (OSINT), становятся все более значимой частью процессов найма, особенно на чувствительных должностях.

Когда вы изучаете цифровой след кандидата на протяжении времени, сопоставляете различные источники информации и проверяете соответствие между заявленной личностью и реальным цифровым присутствием, можно выявить расхождения и тревожные признаки, которые никогда не проявились бы в ходе онлайн-интервью.

Технология, позволяющая скрывать правду, развивается стремительно.

Задача организаций — обеспечить, чтобы инструменты для раскрытия правды развивались с той же скоростью.

Советы по распознаванию дипфейков, с источником для каждой рекомендации, доступны в виде документа на двух страницах на английском языке.Скачать советы

Страница статьи
Оставайтесь начеку

Получайте наши материалы на почту.

Новые кейсы, тревожные сигналы и уроки благонадёжности - короткое письмо, когда выходит что-то стоящее. Без спама, отписка в любой момент.