Central de conhecimento

Central de conhecimento

Notas de campo, análises e lições sobre OSINT, KYC, due diligence e risco de fraude, escritas pelos nossos analistas.

Due diligence e verificação de antecedentes

O copiloto do voo FZ1073: o que uma verificação de antecedentes teria encontrado no dia da sua contratação
Due diligence e verificação de antecedentes

O copiloto do voo FZ1073: o que uma verificação de antecedentes teria encontrado no dia da sua contratação

Em 30 de setembro de 2026, o copiloto do voo FZ1073 da Flydubai, de Dubai para Telavive, atacou o comandante na cabina de pilotagem e tentou assumir os comandos. Fizemos uma única pergunta: havia na internet, antes da sua contratação, informação pública que uma verificação de antecedentes teria encontrado, e continha essa informação sinais de alerta?

Ler a publicação completaMostrar menos

Fixámos a lista de indicadores antes da pesquisa. Testámos duas datas: a sua contratação pela Flydubai em fevereiro de 2026, segundo o Wall Street Journal, e o dia do ataque. Fizemos 28 pesquisas no Google, limitadas a páginas com data anterior à da contratação, para ver o que uma verificação feita na altura teria devolvido. A pesquisa abrangeu inglês e árabe, incluindo arquivos de conteúdo apagado.

O que havia na internet antes da contratação

Não encontrámos nenhum dos indicadores de radicalização violenta definidos previamente. O material violento surgiu cerca de nove horas depois do ataque.

Mas o Internet Archive conservou cerca de 3.000 tweets de uma conta sua no X, entretanto apagada, de 2021 e 2022. Segundo o método da ProfCheck, esses tweets contêm quatro indicadores comportamentais negativos:

• Atitude depreciativa para com as mulheres.

• Hostilidade para com estrangeiros.

• Imposição de normas religiosas aos outros, com apoio à punição violenta.

• Engano deliberado com identidades falsas.

Como uma verificação lá chega

16 pesquisas pelo nome, em inglês e em árabe, não devolveram nenhuma das suas páginas anteriores à data de contratação. Uma pesquisa pelo seu nome de utilizador devolveu as suas contas nos primeiros resultados.

O nome de utilizador aparece numa página espelho que indica o seu nome em árabe, e na sua página do LinkedIn. Um analista que lê árabe e verifica cada resultado chega lá. Uma triagem automática por nome não chega lá.

Ler na língua também importa no sentido inverso. A palavra "حماس" aparece duas vezes nos seus tweets, e em ambas significa "entusiasmo". Um filtro de palavras-chave iria assinalá-la como constatação. Um leitor que vê o contexto não o faria.

Onde estavam os sinais de alerta mais fortes

Segundo o que foi noticiado até agora, os sinais de alerta mais fortes não estavam na internet:

• Segundo o Wall Street Journal, a ABC e a CNN, Omã afastou-o das funções de voo devido a opiniões extremistas ou a material extremista.

• A Royal Air Maroc afirmou que ele concluiu uma formação teórica no âmbito de um processo de pré-contratação e que a sua candidatura não foi selecionada. O seu perfil do LinkedIn apresentava esse período como cerca de sete meses de emprego.

• Segundo um diplomata do Golfo, as verificações anteriores à sua contratação centraram-se em condenações criminais, e não em sinais de radicalização.

• Segundo o Wall Street Journal, ninguém perguntou a Omã sobre ele.

Mas, na minha opinião, esta é a lição central do caso: uma verificação de registo criminal não é uma verificação de antecedentes. Uma contradição entre o perfil de um candidato e a resposta de um antigo empregador é uma constatação normal da verificação de emprego, e aqui estava ao alcance.

A nossa conclusão: segundo o método da ProfCheck, os tweets arquivados, por si só, contêm quatro indicadores negativos. Juntamente com os factos que não estavam na internet, um relatório da ProfCheck na data da contratação teria dado ao empregador fundamentos claros para não o contratar como piloto. O relatório não recomenda nem desqualifica; a decisão cabe ao empregador.

O que isto significa para os empregadores

Na prática, isto significa, entre outras coisas:

• Pesquisar na língua do candidato e pelo nome de utilizador, e não apenas pelo nome em inglês.

• Incluir arquivos na verificação. Conteúdo apagado não desapareceu necessariamente.

• Garantir que cada resultado é lido no contexto por alguém que lê a língua.

• Verificar o emprego junto dos antigos empregadores, incluindo mudanças de função e o motivo da saída, e comparar as respostas com o currículo e o perfil.

• Tratar a conduta como constatação e deixar a pertença de fora. Família, nacionalidade, prática religiosa e opinião política não são indicadores.

• Verificar novamente após a contratação, em funções com acesso a aeronaves, instalações ou sistemas.

É importante sublinhar: a pessoa de que trata este caso é um suspeito. À data de 4 de outubro de 2026, não tinha sido deduzida acusação contra ele em tribunal, não tinha sido condenado e nenhuma autoridade tinha confirmado oficialmente a sua identidade. A análise utilizou apenas fontes abertas.

Outro estudo de caso com o mesmo método, sobre o dispositivo de gravação na sala de reuniões da administração da OpenAI: https://profcheck.co/pt/knowledge/case-study-openai-recording-device/

O relatório completo, em inglês e com uma ligação para a fonte de cada conclusão, está disponível para descarregar.Descarregar o relatório

Página do artigo
É permitido usar numa verificação de antecedentes informações sobre um passado criminal encontradas na internet?
Due diligence e verificação de antecedentes

É permitido usar numa verificação de antecedentes informações sobre um passado criminal encontradas na internet?

Uma das perguntas mais complexas nas verificações de antecedentes não é como encontrar informações.

Ler a publicação completaMostrar menos

É o que se pode fazer com elas depois de encontrá-las.

A dificuldade se destaca especialmente quando, durante uma verificação de antecedentes baseada em fontes abertas, surge informação ligada a um crime, a uma investigação, a um processo judicial ou a uma conduta de natureza criminal.

Pode ser uma sentença publicada numa base de dados jurídica.

Uma matéria antiga num site de notícias.

Um comunicado de uma autoridade pública.

Uma notícia sobre uma denúncia criminal.

Uma publicação sobre uma condenação.

Ou até um documento público que descreve um evento factual sem usar em momento algum as palavras "antecedentes criminais".

Numa situação assim surge uma pergunta natural:

Se a informação não veio da polícia e não foi extraída do registro criminal, mas foi encontrada numa busca comum na internet, é permitido repassá-la ao empregador e levá-la em conta numa decisão de contratação?

A resposta não é um sim ou não simples.

E a razão é que é preciso separar três perguntas diferentes:

1. É permitido coletar a informação?

2. É permitido repassá-la a quem toma a decisão?

3. É permitido que essa parte a use numa decisão de contratação?

São três etapas completamente diferentes.

Antes de tudo: o que é afinal "informação criminal" segundo a lei?

A Lei israelense de Informação Criminal e Reabilitação de Infratores, de 2019, define "informação criminal" como informação do registro criminal e do registro policial.

O registro criminal inclui, entre outras coisas, detalhes sobre condenações e certas decisões enumeradas na lei.

O registro policial inclui outros tipos de informação, como processos pendentes e informações policiais adicionais conforme as disposições da lei.

A implicação inicial é importante:

Nem toda informação que descreve conduta criminal é necessariamente "informação criminal" no sentido técnico da lei.

Uma matéria de jornal não é o registro criminal.

Uma sentença publicada ao público não é o banco de dados da polícia.

Um comunicado de uma autoridade pública não vira registro policial só porque descreve um crime.

Mas é exatamente aqui que começa a complexidade.

A fonte da informação não é o fim da discussão

É muito fácil chegar à seguinte conclusão:

"Se encontrei no Google, posso usar."

É uma conclusão perigosa.

A Lei de Informação Criminal não trata apenas da forma como uma pessoa obtém informações.

O artigo 38 estabelece que quem não tem direito a receber determinada informação criminal, ou informação criminal em geral, não deve levá-la em conta ao tomar uma decisão.

O artigo prossegue e estabelece que também "informação adicional relacionada à referida informação criminal" não deve ser levada em conta.

Ou seja, o fato de a informação ter vindo de uma fonte aberta não a desconecta necessariamente das restrições que se aplicam ao uso de informação criminal.

O teste não é apenas:

"De onde veio a informação?"

É preciso perguntar também:

"O que de fato aprendemos com ela?"

E:

"O que pretendemos fazer com essa informação?"

É uma distinção crítica.

O OSINT não pode virar uma rota de desvio para obter informação cujo uso a lei quis restringir.

Em outras palavras:

Se um empregador não tem direito a receber determinada informação do registro criminal, não é correto presumir que ele pode simplesmente reconstruir essa mesma informação por meio de uma busca em fontes abertas e então usá-la como se a restrição não existisse.

Mas a direção oposta também não é correta

Aqui é importante evitar o erro inverso.

O fato de uma fonte pública descrever conduta criminal não transforma automaticamente cada detalhe dela em informação proibida de coletar, reportar ou considerar.

Uma verificação de antecedentes pode revelar informação factual com significado claro para a avaliação de risco.

Às vezes essa informação também está ligada a um processo criminal.

A pergunta não é apenas qual rótulo jurídico se pode colar nela.

É preciso entender o contexto.

Trata-se de uma condenação?

De uma investigação?

De uma denúncia criminal?

De um caso arquivado?

De uma absolvição?

De uma alegação de uma parte num processo civil?

De uma constatação factual de um tribunal?

De uma reportagem cujo desfecho não é claro?

Ou de uma conduta documentada relevante para o cargo, mesmo que o processo judicial em si não seja o foco da verificação?

Cada um desses casos é diferente.

Um exemplo: um candidato que deve administrar dinheiro

Suponha que uma pessoa seja candidata ao cargo de diretor financeiro.

O cargo inclui assinatura de pagamentos, acesso a contas bancárias, permissões em sistemas financeiros e responsabilidade por somas significativas de dinheiro.

Durante a verificação de antecedentes é encontrada uma sentença pública e confiável descrevendo o envolvimento anterior dessa pessoa num ato de fraude financeira.

Aqui duas reações extremas seriam problemáticas.

A primeira reação:

"É uma sentença pública, então automaticamente podemos repassá-la e recomendar não contratar."

É uma conclusão ampla demais.

A segunda reação:

"Há aqui ligação com um crime, então não podemos de forma alguma tocar nessa informação."

Também é uma conclusão ampla demais.

Uma verificação de antecedentes profissional precisa decompor o achado.

O que exatamente a sentença determinou?

Trata-se de uma condenação ou apenas da descrição de uma alegação?

Quando o evento ocorreu?

Qual foi o papel da pessoa?

O processo terminou de uma forma que muda o significado do achado?

Existem fontes adicionais que o confirmam?

E a pergunta central do ponto de vista da gestão de risco:

Qual é a relação entre o achado e o cargo avaliado?

Quando uma pessoa vai receber controle sobre dinheiro, um achado confiável sobre conduta financeira fraudulenta pode ter um significado muito mais claro do que num cargo sem acesso a fundos, ativos ou permissões financeiras.

Mas também aqui, relevância para o cargo não é um "passe livre da lei".

Ela é parte da verificação, não um substituto da análise jurídica.

Relevância é uma condição central, mas não a única

Essa é talvez a distinção mais importante.

No mundo das verificações de antecedentes estamos acostumados a pensar em termos de relevância.

Com razão.

O objetivo de uma verificação de antecedentes não é coletar cada detalhe que se pode encontrar sobre uma pessoa.

O objetivo é identificar informação com ligação real ao risco decorrente do cargo.

Por exemplo:

Um passado de fraude financeira pode ser muito relevante para um cargo com acesso a fundos.

Um episódio de uso indevido de informação pode ser relevante para um cargo com permissões a bancos de dados sensíveis.

Comportamento violento pode ganhar significado especial num cargo com responsabilidade pela segurança de outros.

Uma quebra de confiança substancial pode ser relevante para um cargo em que o funcionário terá grande autonomia e acesso a ativos sensíveis.

Mas a relevância por si só não basta.

Mesmo informação muito relevante pode ser informação cujo uso a lei restringe.

Por isso a ordem correta é:

Primeiro a legalidade.

Depois a relevância.

E não o contrário.

Nem toda menção na imprensa equivale a "antecedentes criminais"

Há também outro problema profissional.

A internet quase nunca oferece um quadro jurídico completo.

É possível encontrar uma matéria de 2018 dizendo que uma pessoa foi presa.

Mas o que aconteceu depois?

Foi apresentada uma denúncia?

O caso foi arquivado?

A pessoa foi absolvida?

É sequer a pessoa certa?

Foi publicada uma correção da matéria?

Uma instância superior reverteu a sentença?

Uma verificação de antecedentes que coleta a primeira menção e para ali pode ser pior do que não fazer verificação alguma.

Especialmente quando se trata de informação com potencial de prejudicar uma pessoa.

Por isso um achado desses exige verificação, contexto e atualização.

A absolvição é um bom exemplo da armadilha

Suponha que uma busca pelo nome de um candidato traga dezenas de matérias sobre um julgamento criminal de grande repercussão.

À primeira vista a impressão é grave.

Mas depois de ler a sentença descobre-se que a pessoa foi absolvida.

Se o analista se contenta com as manchetes antigas, ele na prática cria uma imagem oposta à realidade jurídica.

Essa é uma das razões pelas quais uma verificação de antecedentes não pode se resumir a uma busca por palavras-chave.

É preciso entender a sequência dos eventos e o desfecho.

A idade da informação também importa

Um achado de um ano atrás não é necessariamente igual a um achado de vinte anos atrás.

A própria Lei de Informação Criminal é construída, entre outras coisas, sobre um conceito de prescrição, apagamento e reabilitação.

O objetivo não é apenas proteger informação.

É também permitir que uma pessoa não carregue para sempre todo o peso de um evento do seu passado.

Por isso, quando informação antiga aparece na internet, o fato de a internet "lembrar" dela não significa que o empregador deva necessariamente lembrá-la da mesma forma.

Isso vale especialmente para informação cuja influência a própria lei buscou reduzir ao longo do tempo.

E quanto a informação que não é condenação?

Aqui é preciso cautela ainda maior.

Prisão não é condenação.

Investigação não é condenação.

Denúncia não é condenação.

Caso arquivado certamente não é condenação.

Matéria sobre suspeita não é prova de que a suspeita era verdadeira.

E mesmo assim, uma busca OSINT pode trazer tudo isso à tona.

Por isso uma verificação de antecedentes profissional não pode se contentar com as palavras:

"Encontramos uma publicação negativa."

É preciso dizer o que exatamente foi encontrado.

Quem publicou.

Quando.

Qual é o seu status jurídico.

E o que aconteceu depois.

A diferença entre:

"O candidato foi condenado por fraude"

E:

"Em 2019 foi publicado que o candidato foi interrogado sob suspeita de fraude"

É enorme.

Três perguntas a fazer antes de incluir um achado desses num relatório

Quando, durante uma verificação de antecedentes, surge informação ligada a um processo criminal, o correto é separar três camadas.

1. É permitido coletá-la?

Trata-se de informação de fonte pública legítima?

A forma como a informação foi obtida é legal?

Não há aqui uma tentativa de contornar uma restrição legal por meio de um terceiro?

2. É correto e permitido reportá-la?

Mesmo informação encontrada legalmente não precisa entrar automaticamente no relatório.

É preciso examinar sua confiabilidade, atualidade, gravidade e relevância.

Também é preciso avaliar se o simples repasse pode colocar quem decide numa situação em que fica exposto a informação que a lei não lhe permite levar em conta.

3. O empregador pode usá-la na decisão?

Essa é uma pergunta separada.

Um empregador pode estar autorizado a receber um tipo de informação e outro não.

Certos cargos estão sujeitos a regimes especiais.

Certos órgãos detêm poderes que um empregador privado comum não tem.

E às vezes a lei permite levar informação em conta apenas sob certas condições.

Por isso não há uma resposta única que sirva para toda organização e todo cargo.

A Emenda 10 da lei demonstra exatamente esse princípio

Em 2026 foi acrescentado à lei um regime novo e focado relativo a certos crimes de terrorismo.

A lei permite, nas condições estabelecidas, que o empregador peça à polícia uma notificação informando se um candidato adulto tem ou não um registro criminal relativo a um crime grave de terrorismo ou a certos crimes segundo a Lei de Combate ao Terrorismo.

O pedido depende do consentimento por escrito do candidato, e a notificação não fornece ao empregador todos os detalhes do registro.

A emenda entrou em vigor em 24 de agosto de 2026.

A própria necessidade de o legislador criar uma via tão específica ilustra um ponto importante:

O acesso a informação criminal para fins de contratação não é questão de "há consentimento" ou "encontrei a informação".

É questão de competência, condições e finalidade.

Então qual é o papel de uma verificação de antecedentes baseada em OSINT?

Uma verificação de antecedentes não é substituto do registro criminal.

E não deve ser uma forma de reconstruí-lo.

Seu papel é muito mais amplo e diferente.

O OSINT pode revelar informações sobre:

Conflitos de interesse.

Empresas e vínculos comerciais.

Alegações falsas no currículo.

Histórico profissional.

Sanções.

Vínculos com partes de alto risco.

Processos civis.

Reportagens na mídia.

Declarações públicas.

Atividade comercial atípica.

Padrões de comportamento.

Informação ligada à confiabilidade, quando relevante para o cargo e coletada e analisada conforme a lei.

E às vezes, dentro desse espaço, surgirá também informação com ligação ao mundo criminal.

Nesse ponto a responsabilidade profissional não é fazê-la sumir automaticamente, nem correr para repassá-la.

A responsabilidade é entender o que exatamente foi encontrado.

A pergunta não é apenas "o que encontramos?"

É:

Qual é a fonte da informação?

Qual é o seu nível de confiabilidade?

Qual é o seu status jurídico?

Existe um desdobramento posterior?

Qual é a idade do achado?

É a pessoa certa?

É permitido repassá-lo?

O empregador pode usá-lo?

E qual é a sua ligação real com o risco decorrente do cargo?

Só depois que todas essas perguntas recebem resposta é possível decidir se o achado deve entrar na verificação de antecedentes e de que forma.

A linha de fundo

"Informação pública" e "informação que pode ser usada numa decisão de contratação" não são sinônimos.

Mas "informação ligada a conduta criminal" e "informação que nunca pode ser reportada" também não são sinônimos.

A realidade é mais complexa.

O OSINT não é uma forma de contornar a Lei de Informação Criminal.

Mas uma verificação de antecedentes também não deve ignorar informação pública, confiável e relevante só porque diz respeito a uma conduta que pode ser criminal.

O teste profissional está na combinação de quatro coisas:

O quadro jurídico.

A fonte e a qualidade da informação.

A relevância para o cargo.

E a forma como a informação será usada na tomada da decisão.

Encontrar informação na internet é a parte fácil.

O profissionalismo começa na pergunta sobre o que é permitido, correto e justo fazer com ela depois que a encontramos.

Receba estas análises no seu email, com os seis passos para fechar a janela de saída numa única página.Receber o documento
Página do artigo
A Emenda n.º 10 à Lei de Informação Criminal e Reabilitação de Infratores: o que mudou e o que realmente significa para os empregadores e as verificações de antecedentes
Due diligence e verificação de antecedentes

A Emenda n.º 10 à Lei de Informação Criminal e Reabilitação de Infratores: o que mudou e o que realmente significa para os empregadores e as verificações de antecedentes

Em fevereiro de 2026, foi aprovada a Emenda n.º 10 à Lei de Informação Criminal e Reabilitação de Infratores, 5779-2019. À primeira vista, parece uma emenda relativamente técnica, mas, na prática, tem implicações significativas para os órgãos autorizados a receber informações criminais, para os candidatos a emprego e para a forma como as organizações gerem os riscos de contratação.

Ler a publicação completaMostrar menos

Ao mesmo tempo, a emenda esclarece uma distinção importante que muitas pessoas desconhecem: existe uma separação entre a informação criminal contida no registro criminal e protegida por lei e a informação factual e pública encontrada em fontes abertas (OSINT), que não faz parte do registro criminal de forma alguma. É precisamente essa distinção que hoje torna as verificações de antecedentes baseadas em OSINT uma ferramenta mais importante do que nunca.

O que a Emenda n.º 10 mudou? A emenda acrescenta um novo mecanismo de «notificação sobre a existência de um registro no cadastro criminal», por meio do novo artigo 16A da lei. Em determinados casos, em vez de divulgar o conteúdo completo do registro criminal, o órgão autorizado receberá uma notificação informando que existe um registro no cadastro criminal, de acordo com as disposições estabelecidas na lei. Além disso, essa notificação foi definida como parte do termo «informação criminal». O objetivo da emenda é continuar a fortalecer o princípio da reabilitação de infratores, equilibrando o interesse público com o direito de uma pessoa à reabilitação.

O que significa para os empregadores? Para a maioria dos empregadores, a situação jurídica básica não mudou. Ainda hoje: um empregador comum não pode exigir que um candidato apresente um registro criminal; é proibido exigir que um candidato obtenha informações da polícia em nome do empregador; e apenas os órgãos expressamente autorizados por lei podem receber informações do registro criminal, e somente na medida estabelecida por lei. Ou seja, mesmo após a emenda, a maioria dos empregadores não pode basear o seu processo de tomada de decisão no registro criminal.

Mas é aqui que começa o erro mais comum. Não poucas pessoas acreditam que, se não for possível obter um registro criminal, não é permitido saber nada sobre o passado de um candidato. Essa não é a interpretação correta. A lei regula o acesso ao registro criminal e à informação criminal gerida pelo Estado. Ela não proíbe localizar informações factuais que já foram legalmente publicadas em fontes abertas. Essa é uma distinção jurídica muito importante.

Qual é a diferença entre um registro criminal e a informação aberta? Um registro criminal é informação gerida no registro criminal da Polícia de Israel, e o acesso a ele é regulado por lei. Em contrapartida, informações como sentenças publicadas em bases de dados jurídicas, publicações oficiais dos tribunais, comunicados do porta-voz da Polícia de Israel, comunicados da Procuradoria do Estado, publicações de autoridades reguladoras, artigos jornalísticos fiáveis, anúncios de licitações e inabilitações, documentos de liquidação, recuperação judicial ou processos legais, informações comerciais públicas e publicações de sanções ou listas negras internacionais não constituem «informação criminal», tal como definida em lei, apenas por descreverem um evento criminal ou uma condenação. Trata-se de informação pública publicada conforme a lei e, portanto, não faz parte do próprio registro criminal. É claro que o uso dessa informação também deve ser feito em conformidade com as leis de proteção da privacidade, a proibição de difamação e os princípios de relevância, proporcionalidade e boa-fé.

É aqui que entram em cena as verificações de antecedentes baseadas em OSINT. Uma verificação de antecedentes de qualidade não tenta contornar a lei nem procura obter informações confidenciais. Pelo contrário. Opera unicamente por meio de fontes de informação públicas e legais. Quando se realiza OSINT profissional, por vezes é possível localizar informações substanciais que não são acessíveis através do registro criminal, por exemplo: condenações publicadas em sentenças, envolvimento em casos de fraude que tiveram divulgação, denúncias publicadas legalmente, processos de insolvência, processos cíveis significativos, relações comerciais problemáticas, conflitos de interesses, ligações a empresas ou partes de alto risco, indícios de fraude ou falsificação de identidade e padrões de comportamento públicos com relevância profissional. Por vezes, é precisamente esse tipo de informação que dá ao empregador uma imagem mais ampla do que a mera existência de um registro criminal.

Isto substitui um registro criminal? Não. São duas ferramentas completamente diferentes. O registro criminal é informação oficial do Estado. O OSINT não é um registro criminal nem pretende sê-lo. A sua finalidade é identificar indícios de risco a partir de informação pública que pode ser verificada, cruzada e avaliada de forma profissional. Por isso, em muitas organizações, especialmente em cargos sensíveis, as verificações de OSINT não substituem as verificações previstas em lei, mas sim complementam-nas.

O significado prático para os empregadores: a Emenda n.º 10 dá continuidade à tendência do legislador de fortalecer a proteção da privacidade das pessoas e o princípio da reabilitação. No entanto, ela não elimina o dever de cuidado dos empregadores para com os seus funcionários, os seus clientes e a organização. Por isso, quanto mais restrito se torna o acesso à informação criminal oficial, maior é a importância de realizar verificações de antecedentes de qualidade baseadas em informação aberta, legal, relevante e verificada.

O desafio do empregador hoje não é obter mais informação. O desafio é saber distinguir entre a informação que não pode ser recebida e a informação pública que é permitida, e até digna de ser considerada, como parte de um processo de tomada de decisão fundamentado. É também importante lembrar que qualquer uso de informação proveniente de OSINT deve ser feito em conformidade com toda a legislação pertinente, incluindo a Lei de Proteção da Privacidade, a proibição de difamação, as leis laborais e os princípios de igualdade e proporcionalidade. O simples facto de uma informação ter sido publicada publicamente não a torna automaticamente relevante ou legítima para qualquer decisão de contratação.

Receba estas análises no seu email, com os seis passos para fechar a janela de saída numa única página.Receber o documento
Página do artigo Ler o artigo
Ele já havia sido condenado antes. Isso não impediu que as pessoas lhe entregassem novamente milhões de shekels
Due diligence e verificação de antecedentes

Ele já havia sido condenado antes. Isso não impediu que as pessoas lhe entregassem novamente milhões de shekels

Esta manhã li a reportagem sobre Ido Samuel, que já havia sido condenado por crimes de fraude, cumpriu pena de prisão e, após sua libertação, voltou a gerir dinheiro para clientes privados. Alguns deles perderam quantias significativas.

Ler a publicação completaMostrar menos

Esta história não é apenas uma história sobre investimentos, cripto ou o mercado de capitais.

É uma história sobre uma falha na verificação de antecedentes.

Muitas pessoas pensam que uma verificação de antecedentes serve apenas para contratar funcionários. Na prática, ela não é menos importante na hora de escolher um sócio comercial, um gestor de investimentos, um fornecedor, um consultor ou qualquer pessoa que deva ter acesso a dinheiro, informações ou ativos.

Neste caso, parte das informações estava totalmente disponível em fontes abertas: uma condenação criminal por crimes de fraude; um longo período de prisão; publicações na mídia ao longo do tempo; processos e decisões judiciais; e informações comerciais e públicas que podem ser localizadas por meio de uma pesquisa profissional.

O problema é que encontrar a informação não basta. É preciso saber ligar os pontos.

Uma verificação de antecedentes baseada em OSINT não se resume a coletar dados. O verdadeiro valor está na análise e na compreensão do que a informação significa para a tomada de decisão.

Quando avaliamos uma pessoa que deve gerir o nosso dinheiro ou tomar decisões financeiras, a pergunta não é apenas "Ele teve uma condenação anterior?", mas sim: ele a divulgou integralmente? Existem outros sinais de alerta? Há discrepâncias entre a imagem pública e a realidade? E existem padrões que se repetem ao longo dos anos?

No fim das contas, a maioria das grandes fraudes não começa com sofisticação tecnológica. Elas começam com a confiança.

E antes de conceder confiança, vale a pena realizar uma verificação de antecedentes profissional baseada em fontes de informação abertas, para tomar uma decisão consciente fundamentada em fatos e não em impressão pessoal ou carisma.

Receba estas análises no seu email, com os seis passos para fechar a janela de saída numa única página.Receber o documento
Página do artigo Ler o artigo
O maior erro nas verificações de antecedentes? Atribuir informações à pessoa errada.
Due diligence e verificação de antecedentes

O maior erro nas verificações de antecedentes? Atribuir informações à pessoa errada.

Muitos acham que o principal desafio nas verificações de antecedentes é encontrar a informação.

Ler a publicação completaMostrar menos

Na minha opinião, essa é justamente a parte fácil.

O verdadeiro desafio começa logo depois de termos encontrado a informação: temos certeza de que ela pertence à pessoa que estamos realmente verificando?

Num mundo em que milhões de pessoas compartilham nomes parecidos, usam apelidos, mantêm múltiplos perfis digitais e às vezes deixam apenas rastros parciais, é muito fácil cair na armadilha de uma "identificação rápida".

Deparo-me com frequência com casos em que investigadores, recrutadores ou gestores veem um perfil problemático na internet, uma matéria antiga ou uma menção negativa, e se apressam a tirar conclusões.

Mas uma verificação de antecedentes profissional não é um exercício de coleta de informação. É um exercício de verificação de identidades.

Antes de tirar conclusões, é preciso verificar: trata-se da mesma pessoa? A localização geográfica corresponde? A linha do tempo bate? Existem identificadores adicionais que conectem os dados? E existem fontes independentes que confirmem essa ligação?

O maior perigo não é deixar passar uma informação negativa. O maior perigo é atribuir uma informação negativa à pessoa errada.

Um erro desses pode levar a decisões de contratação equivocadas, a danos à reputação de uma pessoa inocente e até a exposição jurídica.

Por isso, um dos princípios mais importantes no trabalho de inteligência de fontes abertas (OSINT) é: primeiro se verifica. Só depois se conclui.

Essa é a diferença entre coletar informação e buscar a verdade.

Receba estas análises no seu email, com os seis passos para fechar a janela de saída numa única página.Receber o documento
Página do artigo
A dúvida é o seu colete salva-vidas
Due diligence e verificação de antecedentes

A dúvida é o seu colete salva-vidas

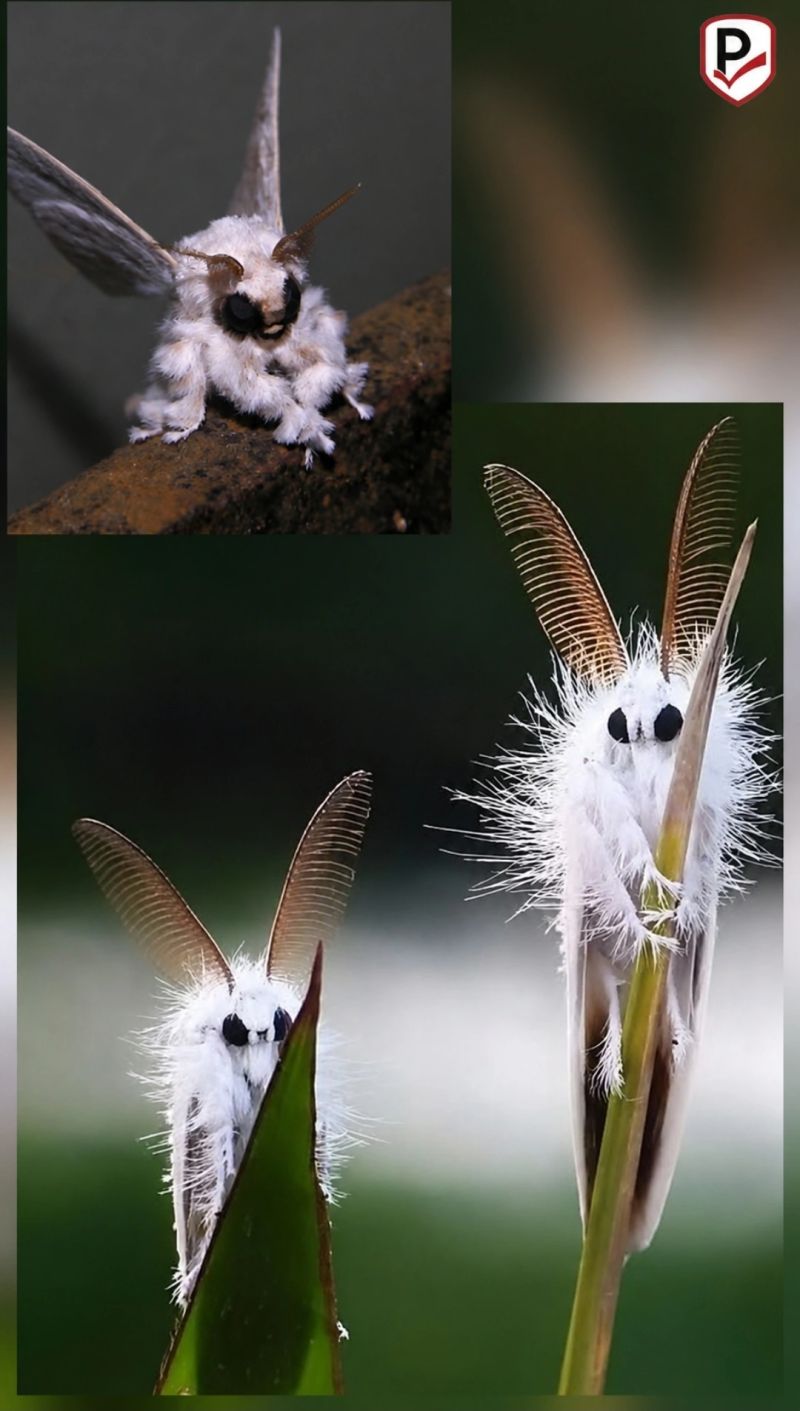
Hoje me deparei com uma publicação sobre a "Venezuelan Poodle Moth" — a "mariposa poodle", que parece uma criatura peluda e fofa saída de um filme de animação.

Ler a publicação completaMostrar menos

No início parecia totalmente confiável. Fotos, explicações, resultados no Google, menções em diversos sites, incluindo a Wikipédia.

Mas quanto mais eu me aprofundava, mais descobria que a maior parte da história não tem fundamento algum. Algumas das fotos eram esculturas de lã de um artista japonês. Outras eram imagens de espécies completamente diferentes. E, na prática, a única coisa que realmente existe é uma única fotografia de uma mariposa não identificada tirada na Venezuela (a imagem no canto superior esquerdo). Não há sequer um reconhecimento científico oficial de tal espécie.

O que é interessante aqui não é a mariposa, mas a forma como a informação se transforma em "verdade".

Hoje os mecanismos de busca já não se baseiam apenas em fontes originais. Eles também são alimentados por conteúdo criado por AI, por resumos automáticos, por cópias entre sites e por informação que se recicla a si mesma repetidamente.

E isso significa que, mesmo que você tente fazer um "rastreamento reverso" e verificar qual é a fonte verdadeira, isso se torna muito difícil. Porque, em certo ponto: a fonte original desaparece, a informação é copiada centenas de vezes, os sistemas de AI resumem informações erradas, e o conteúdo não verificado começa a parecer mais confiável do que a própria realidade.

E este é exatamente um dos grandes desafios no mundo das verificações de antecedentes.

Não basta saber buscar informação. É preciso saber duvidar da informação.

É preciso entender: quem é a fonte? Há alguma verificação? Trata-se de informação primária ou de uma cópia? Há algum interesse por trás? E será que todos estão simplesmente citando uns aos outros?

Numa era em que a AI consegue gerar quantidades enormes de conteúdo convincente, a capacidade de pensar de forma crítica torna-se um ativo profissional crítico.

É exatamente por isso que verificações de antecedentes profissionais não podem se basear apenas numa busca rápida no Google ou em ferramentas de AI.

No fim, ainda são necessárias pessoas que saibam conectar contextos, identificar manipulações, entender o que falta no quadro — e, acima de tudo, saber quando não acreditar de imediato em algo que parece confiável.

Receba estas análises no seu email, com os seis passos para fechar a janela de saída numa única página.Receber o documento
Página do artigo
Quando pedem que você "encontre o culpado" - mas sua capacidade não foi feita para isso
Due diligence e verificação de antecedentes

Quando pedem que você "encontre o culpado" - mas sua capacidade não foi feita para isso

Recentemente fui procurado por um caso muito delicado relacionado à disseminação de conteúdo falso na internet.

Ler a publicação completaMostrar menos

O pedido era claro: localizar a fonte da disseminação, interrompê-la rapidamente e remover o conteúdo.

À primeira vista, isso parece uma tarefa clássica de inteligência de fontes abertas. Mas é exatamente aí que começa o problema.

Quero compartilhar com vocês, com honestidade profissional, onde o OSINT é forte e onde ele simplesmente não é suficiente.

Onde o OSINT entrega valor real: é possível mapear como o conteúdo se espalha, identificar grupos, canais e focos de disseminação, rastrear usuários recorrentes em diferentes plataformas e entender quem "empurra" a história adiante. Isso oferece um panorama de inteligência muito importante.

Mas aqui vem a limitação crítica: não é possível identificar com certeza quem é a pessoa por trás da conta, provar quem criou o conteúdo, acessar informações fechadas (IP, dispositivos, logs) nem garantir a remoção completa da internet.

E quando se trata de incidentes delicados, especialmente envolvendo menores ou violações de privacidade, o menor erro na identificação pode se transformar em um grave problema jurídico.

O risco real: o problema não é apenas tecnológico, é de gestão. Quando se fazem promessas como "vamos achar quem fez isso" e "vamos tirar tudo da rede" sem compreender os limites, essa é uma receita para a decepção no melhor dos casos, e para o dano no pior.

Então, o que é certo fazer em casos assim? A abordagem correta é sempre multidisciplinar: o OSINT para mapear e compreender, o DFIR para coletar provas de dispositivos e sistemas, acompanhamento jurídico para abordar as plataformas, gestão de danos e prevenção de disseminação repetida, e monitoramento contínuo. Quem trata disso sozinho, apenas de um único ângulo, perde o quadro completo.

A conclusão: a inteligência de fontes abertas é uma ferramenta muito poderosa, mas não é mágica.

Saber o que pode ser feito é importante. Mas saber o que não pode ser feito é o que distingue o trabalho profissional do risco.

Receba estas análises no seu email, com os seis passos para fechar a janela de saída numa única página.Receber o documento
Página do artigo
O problema não é a falta de informação. O problema é o ruído
Due diligence e verificação de antecedentes

O problema não é a falta de informação. O problema é o ruído

A nova capacidade do Google de analisar informações da dark web usando AI, e o que mais me chamou a atenção não é a tecnologia em si, mas a abordagem: já não se trata de "mais informação", mas de uma filtragem inteligente que entende o contexto.

Ler a publicação completaMostrar menos

E é exatamente aqui que muitas organizações falham.

Vivemos numa era com informação aberta infinita: fóruns, grupos, vazamentos, pequenas pistas. Mas sem um contexto de negócio real, sem compreender o que é relevante para uma organização específica, tudo se transforma em ruído.

E isto não acontece apenas no mundo do ciber.

É exatamente o mesmo princípio no mundo da inteligência de fontes abertas.

Vejo isto o tempo todo: as organizações pensam que precisam de "mais verificações", "mais fontes", "mais dados". Mas a verdade é o oposto. O valor real vem da capacidade de ligar os pontos.

Por exemplo: alguém publica num fórum obscuro oferecendo acesso a um sistema. Não menciona o nome de uma empresa. Não há palavras-chave claras. Os sistemas clássicos não vão detetar isso. Mas se você entende o contexto, o tipo de sistema, o tamanho da empresa, a localização geográfica, o tipo de atividade, de repente já não é "informação geral". É uma ameaça muito específica.

E agora pensem nisto no contexto dos insider threats.

Muitas vezes a ameaça não começa dentro da organização. Ela começa fora, na dark web, em fóruns, em grupos. Mas conecta-se a pessoas de dentro: um funcionário com acesso, um fornecedor com permissões, um candidato que tenta entrar.

Sem uma ligação entre a inteligência externa e uma compreensão interna da organização, perde-se a história.

E este é o ponto verdadeiramente importante: a AI sozinha não resolve o problema. Apoiar-se apenas em OSINT não resolve o problema.

Apenas a combinação de um contexto de negócio real, uma análise humana que entende o comportamento e uma tecnologia capaz de operar em escala cria uma vantagem real.

Quem continuar a recolher informação sem entender o que é relevante para si vai afogar-se no ruído. Quem souber ligar os pontos a tempo identificará a ameaça antes de ela se tornar um incidente.

Receba estas análises no seu email, com os seis passos para fechar a janela de saída numa única página.Receber o documento
Página do artigo
A Emenda 13 à Lei de Proteção da Privacidade e as regulamentações internacionais de privacidade: elas colocam em risco o futuro das verificações de antecedentes baseadas em OSINT?
Due diligence e verificação de antecedentes

A Emenda 13 à Lei de Proteção da Privacidade e as regulamentações internacionais de privacidade: elas colocam em risco o futuro das verificações de antecedentes baseadas em OSINT?

Nos últimos anos, temos testemunhado um endurecimento significativo dos requisitos de proteção da privacidade em todo o mundo. Regulamentações como o GDPR na Europa, a CCPA na Califórnia, a PIPEDA no Canadá e outras legislações em muitos países criaram um novo padrão para a gestão de informações pessoais. Em Israel, a Emenda 13 à Lei de Proteção da Privacidade representa mais um passo significativo nessa direção.

Ler a publicação completaMostrar menos

Para as organizações que realizam verificações de antecedentes baseadas em inteligência de fontes abertas (OSINT), por vezes surge a questão de saber se essas regulamentações tornarão tais verificações impossíveis ou prejudicarão a sua eficácia.

A resposta profissional é não.

A regulamentação altera a forma como a verificação é realizada, mas não elimina a necessidade dela nem impede a realização de verificações de qualidade quando estas são conduzidas de forma profissional, legal e proporcional.

O que é a Emenda 13 à Lei de Proteção da Privacidade? A Emenda 13 destina-se a fortalecer as capacidades de fiscalização da Autoridade de Proteção da Privacidade e a alinhar a legislação israelense aos padrões internacionais modernos. Entre outras coisas, a emenda concede à Autoridade de Proteção da Privacidade poderes de fiscalização mais amplos, aumenta significativamente o valor das sanções financeiras, obriga as organizações a gerir as informações pessoais de forma mais responsável, aumenta a responsabilização dos titulares de bancos de dados e dos processadores de dados, e fortalece os direitos dos titulares dos dados. Na prática, a implicação para as organizações é que a violação das disposições de privacidade pode tornar-se um risco empresarial, jurídico e reputacional significativo.

Como as regulamentações de privacidade afetam as verificações de antecedentes? O erro mais comum é pensar que a legislação de privacidade proíbe a coleta de informações. Na verdade, a maioria das regulamentações no mundo não proíbe a coleta de informações pessoais de forma generalizada. Elas exigem que a coleta seja realizada com base em princípios claros: uma finalidade legítima, proporcionalidade, transparência, minimização de dados, segurança da informação e conservação limitada no tempo. Ou seja, a questão não é "é permitido coletar informações?", mas sim "que informações são coletadas, por que são coletadas e como são utilizadas?".

O uso de OSINT não está isento das leis de privacidade. Existe outra percepção equivocada segundo a qual as informações publicadas na Internet são "de uso livre". O fato de a informação se encontrar na rede não anula a sua condição de informação pessoal. Por exemplo: um perfil do LinkedIn, as publicações em redes sociais, os artigos jornalísticos, os registros comerciais e os conteúdos em fóruns. Todos estes podem ser considerados informações pessoais e estar sujeitos às leis de privacidade. Por isso, uma organização que realiza verificações de antecedentes não pode basear-se na alegação de que a informação era meramente "pública".

Como é possível realizar verificações de antecedentes de qualidade em conformidade com a regulamentação?

Definir uma finalidade clara: Uma verificação de antecedentes deve estar diretamente relacionada com o risco que a organização procura mitigar. Por exemplo: detetar conflitos de interesses, identificar fraudes passadas, detetar comportamentos que possam prejudicar a organização, examinar riscos reputacionais e identificar relações comerciais problemáticas. A coleta de informações não relacionadas com essa finalidade pode ser considerada um desvio do princípio da proporcionalidade.

Coletar apenas informações relevantes: Uma verificação profissional não se mede pela quantidade de informações coletadas, mas pela qualidade das informações. Em muitos casos, um excesso de informações dificulta justamente a tomada de decisões. A abordagem correta é concentrar-se em informações com valor empresarial real e vinculá-las à avaliação de risco necessária.

Recorrer a analistas humanos: Um dos problemas centrais das verificações automatizadas é a coleta massiva de informações sem contexto. Um analista profissional sabe distinguir entre fato e opinião, cruzar fontes, identificar erros de identificação, compreender contextos culturais e linguísticos e exercer o discernimento. Justamente num mundo de regulamentação rigorosa, o valor do fator humano aumenta.

Transparência e consentimento quando necessário: Em processos de contratação de funcionários ou em determinadas relações contratuais, recomenda-se obter um consentimento explícito para a realização de uma verificação de antecedentes. Mesmo quando a lei não o exige plenamente, um consentimento claro fortalece a legitimidade do processo e reduz os riscos jurídicos.

Eliminação de informações e conservação limitada: Um dos princípios fundamentais da maioria das regulamentações de privacidade é a limitação da duração da conservação. Após concluir a verificação e tomar a decisão empresarial, deve-se examinar se há justificação para continuar a conservar as informações, se os relatórios podem ser eliminados e se é necessária apenas uma conservação parcial dos dados. Essa abordagem reduz os riscos de segurança da informação e diminui a exposição regulatória.

A vantagem do OSINT justamente na era da privacidade: Paradoxalmente, as regulamentações de privacidade fortalecem justamente a posição das verificações OSINT de qualidade. No passado, muitas organizações baseavam-se na coleta de informações de inúmeros bancos de dados, alguns deles problemáticos do ponto de vista jurídico. Hoje, a ênfase desloca-se para as informações coletadas de fontes abertas, legais, documentadas e verificáveis. Quando a verificação é realizada de forma profissional, é possível chegar a conclusões significativas mesmo sem acesso a informações privadas ou confidenciais. Em muitos casos, são justamente as informações abertas que fornecem os indícios mais importantes sobre o comportamento, as relações comerciais, os riscos reputacionais ou os conflitos de interesses.

A chave é a Governance e não a proibição: A mensagem central da Emenda 13 e das regulamentações de privacidade no mundo não é "não realizem verificações de antecedentes". A mensagem é: realizem-nas de forma responsável. As organizações que construírem processos de trabalho organizados, zelarem pela proporcionalidade, operarem mecanismos de controlo e recorrerem a analistas profissionais poderão continuar a realizar verificações de antecedentes extremamente eficazes mesmo sob uma regulamentação rigorosa.

De fato, num mundo em que as ameaças internas, as fraudes, as falsificações de identidade baseadas em AI e os conflitos de interesses se tornam mais complexos, a necessidade de verificações de antecedentes profissionais só aumenta.

O novo desafio não é encontrar informações. O desafio é saber coletar as informações certas, utilizá-las de forma legal e delas extrair conclusões de valor real para a tomada de decisões.

Receba estas análises no seu email, com os seis passos para fechar a janela de saída numa única página.Receber o documento
Página do artigo

Ameaças internas e risco organizacional

O piloto da United impedido de entrar em Israel: o que uma verificação de antecedentes teria encontrado antes da contratação e durante o emprego
Ameaças internas e risco organizacional

O piloto da United impedido de entrar em Israel: o que uma verificação de antecedentes teria encontrado antes da contratação e durante o emprego

Uma verificação de antecedentes no dia da contratação não consegue identificar uma publicação que surgirá dois anos e meio depois.

Ler a publicação completaMostrar menos

O caso do piloto da United que, segundo uma notícia do N12 de 21 de outubro, foi impedido de entrar no espaço aéreo de Israel, ilustra por que razão a responsabilidade da organização continua mesmo depois da contratação.

No relatório anexo foram analisadas duas questões: o que era possível encontrar em fontes abertas antes do início do seu trabalho, em novembro de 2022, e o que foi publicado ao longo do seu emprego.

Nas fontes verificadas não foram encontrados conteúdos negativos anteriores à contratação.

Conteúdos de apoio ao regime iraniano e ao seu programa de mísseis foram encontrados em publicações de junho de 2025, cerca de dois anos e meio depois.

O relatório analisa também o registo de uma story de outubro de 2025, em que se ouve a canção Boom, Boom, Tel Aviv, que elogia o ataque com mísseis contra a cidade.

A story foi apagada após a exposição, e a sua atribuição à conta foi verificada através de um registo guardado por um terceiro e do cruzamento com conteúdo que permaneceu no perfil.

No ecrã aparecia apenas Boom boom :). A mensagem significativa estava na banda sonora. Uma verificação que se limitasse ao texto não a teria encontrado.

Também a localização da conta exigiu mais do que uma pesquisa pelo nome: o nome completo não aparecia no perfil, e a atribuição baseou-se no cruzamento de dados profissionais com fontes adicionais.

Mas nem todas as alegações publicadas foram fundamentadas. A verificação não encontrou provas de apoio ao Hezbollah nem ao ataque de 7 de outubro. Também não foram encontrados indícios de intenção, de planeamento ou de ameaça de cometer atos de violência. A origem, a religião e a língua não foram definidas como «bandeiras vermelhas».

Na minha opinião, isto faz parte da responsabilidade profissional numa verificação de antecedentes: ser rigorosos tanto naquilo que encontrámos como naquilo que não temos base para determinar.

Uma constatação relevante justifica um esclarecimento e uma avaliação de risco, e deve ser analisada no contexto do cargo e do conjunto da informação.

Estas são três coisas que recomendo aos gestores de segurança e de recursos humanos que retirem deste caso:

• Definir em que cargos é necessária uma verificação periódica de informação pública, e com que frequência, de acordo com a sensibilidade do cargo e o âmbito do acesso e da autoridade do colaborador.

• Garantir que a verificação inclui também as stories guardadas nos destaques, as publicações partilhadas e os vídeos, com compreensão da língua e do contexto. Pesquisar o nome e ler títulos pode deixar de fora informação significativa.

• Estabelecer antecipadamente quem valida uma constatação, quem avalia o seu significado para o cargo e como se conduz um esclarecimento justo com o colaborador.

Recolher informação só é útil quando existe um processo claro para a tratar.

Junto o relatório completo, com as fontes, os cruzamentos de dados e os limites da verificação.

A pergunta que proponho que todas as organizações façam: se amanhã surgir informação relevante sobre um colaborador num cargo sensível, quem deve identificá-la e quem é responsável por tratá-la?

O relatório completo, em inglês e com uma ligação para a fonte de cada conclusão, está disponível para descarregar.Descarregar o relatório

Página do artigo
O dispositivo de gravação na sala de reuniões da administração da OpenAI: o que uma verificação de antecedentes teria encontrado antes da contratação
Ameaças internas e risco organizacional

O dispositivo de gravação na sala de reuniões da administração da OpenAI: o que uma verificação de antecedentes teria encontrado antes da contratação

Em 13 de outubro de 2026, o Departamento de Justiça dos Estados Unidos anunciou a detenção de um engenheiro da OpenAI. Segundo a queixa-crime, ele instalou um dispositivo oculto de gravação áudio na sala de reuniões da administração da empresa, em São Francisco. Analisámos o que uma verificação de antecedentes com base em fontes abertas teria encontrado, antes da sua contratação e durante o período em que lá trabalhou.

Ler a publicação completaMostrar menos

Segundo a queixa-crime, funcionários da empresa encontraram o dispositivo no final de setembro de 2026, ligado atrás de uma televisão na sala e embrulhado em papel higiénico. Ele trabalhava na empresa como engenheiro desde cerca de julho de 2025 e não tinha autorização para entrar na sala. O Departamento de Justiça não alega o envolvimento de um governo estrangeiro. A OpenAI afirmou não ter visto qualquer sinal de que tenham sido retirados pesos de modelos, código-fonte ou dados de clientes, e que ele foi despedido.

Tal como no nosso estudo de caso anterior, sobre o voo FZ1073, fixámos o método antes da pesquisa. Verificámos duas datas: o dia anterior à sua contratação e o dia anterior à instalação do dispositivo. Analisámos as constatações com dois quadros de referência distintos: os indicadores comportamentais de risco de ameaça interna do governo dos Estados Unidos e o método da ProfCheck. Fizemos também 23 pesquisas no Google, limitadas a páginas com data anterior à da contratação. A pesquisa abrangeu inglês e árabe.

O que não encontrámos

Nenhum registo criminal, nenhuma sanção, nenhuma hostilidade para com um empregador e nenhum apoio à violência. Lemos 262 das 284 publicações da sua conta no X, e nenhuma corresponde aos indicadores comportamentais negativos do nosso método.

Duas bandeiras vermelhas, públicas antes da contratação

A primeira: datas de emprego contraditas por um registo. No seu perfil do LinkedIn, o trabalho na Meta termina em 2022. Mas em janeiro de 2025 foi publicada nos repositórios de código aberto da Meta uma alteração interna ao código da empresa, a partir de um endereço de email da Meta, com o seu nome de utilizador. O registo era público cerca de cinco meses antes de ele entrar na OpenAI. O Google não o apresenta nos resultados. Só se encontra através de uma pesquisa no seu historial de código no GitHub.

A segunda: uma função externa em paralelo com o emprego. Em fevereiro de 2025 juntou-se a um fundo de capital de risco de Riade como venture partner, e a função manteve-se enquanto trabalhava na OpenAI. A função foi anunciada publicamente, pelo que não estava escondida do público. Não se sabe se a comunicou ao seu empregador.

Segundo o nosso método, uma contradição nas datas de emprego e a não divulgação de um conflito de interesses, se tiver ocorrido, são indicadores de falta de fiabilidade. Não provam uma infração. São bandeiras vermelhas que exigem um esclarecimento com o candidato antes de uma decisão: uma explicação das datas, uma lista escrita das funções externas e a verificação junto dos antigos empregadores. Não é possível saber se esse esclarecimento teria mudado a decisão.

Onde estavam os sinais de alerta sobre o próprio ato

Segundo a queixa-crime, todos os sinais de alerta sobre o ato estavam dentro do edifício:

• Câmaras registaram-no junto à sala em dez datas diferentes em setembro.

• Pesquisou nos sistemas da própria empresa onde e quando a administração se reúne.

• Uma conta associada a ele perguntou a um chatbot como construir um gravador oculto e encriptado.

E, na minha opinião, esta parte é ainda mais importante. Uma verificação de antecedentes com base em fontes abertas ajuda a decidir quem contratar. Não consegue ver o que um colaborador faz depois de entrar. Isso é o que vê um programa interno de gestão do risco de ameaça interna: controlo de acessos, câmaras e os registos das ferramentas internas.

O que isto significa para os empregadores

Na prática, isto significa, entre outras coisas:

• Confrontar as datas de emprego com registos, e não apenas com o currículo e o perfil do LinkedIn.

• No caso de candidatos técnicos, verificar também o historial público do seu código. Contém datas e domínios dos empregadores.

• Pedir por escrito, na contratação e todos os anos, uma lista de funções externas, investimentos e trabalho de consultoria. Uma função anunciada publicamente não é necessariamente uma função comunicada ao empregador.

• Tratar uma bandeira vermelha como uma pergunta que precisa de resposta, e não como um veredicto.

• Numa organização que detém informação sensível, não confiar apenas na verificação no momento da entrada. Uma verificação de antecedentes e um programa interno de gestão do risco de ameaça interna fazem trabalhos diferentes, e ambos são necessários.

É importante sublinhar: foi apresentada contra ele uma queixa-crime, não foi condenado e beneficia da presunção de inocência. Os factos sobre o ato provêm da queixa-crime e são alegações ainda não apreciadas em tribunal. A análise utilizou apenas fontes abertas, e os factos estão atualizados à data de 14 de outubro de 2026.

O nosso estudo de caso anterior com o mesmo método, sobre o copiloto do voo FZ1073: https://profcheck.co/pt/knowledge/case-study-fz1073-copilot/

O relatório completo, em inglês e com uma ligação para a fonte de cada conclusão, está disponível para descarregar.Descarregar o relatório

Página do artigo
Conflito de interesses na organização: nem todo o conflito é corrupção, mas todo o conflito exige atenção
Ameaças internas e risco organizacional

Conflito de interesses na organização: nem todo o conflito é corrupção, mas todo o conflito exige atenção

Como se identificam os conflitos de interesses, qual é a diferença entre uma situação de risco e uma conduta imprópria, e como se transformam as verificações de antecedentes e as declarações dos colaboradores numa ferramenta eficaz de gestão de riscos organizacionais?

Ler a publicação completaMostrar menos

Um conflito de interesses não indica necessariamente falta de integridade

Um gestor de compras de uma grande empresa detém ações de um dos fornecedores da organização. Um candidato a um cargo de topo é casado com uma diretora de uma empresa concorrente. Um diretor financeiro negoceia um futuro cargo numa empresa que mantém relações comerciais com o seu empregador atual.

O que têm em comum os três casos?

Em cada um deles existem circunstâncias que podem criar um conflito de interesses. Mas nenhum dos casos, por si só, prova que foi cometida uma infração, que foi tomada uma decisão imprópria ou que a pessoa envolvida não é honesta.

Esta distinção, que à primeira vista parece simples, é uma das mais importantes na gestão da fiabilidade organizacional.

Na prática, o termo "conflito de interesses" provoca por vezes uma reação quase automática de suspeita. Os gestores receiam declarar ligações pessoais ou comerciais, os candidatos receiam que uma constatação na verificação de antecedentes prejudique as suas hipóteses de serem contratados, e as organizações têm dificuldade em distinguir entre um risco que pode ser gerido e uma conduta que exige um apuramento sério.

O resultado pode ser duplo: por um lado, as pessoas evitam comunicar circunstâncias relevantes; por outro, as organizações atribuem um peso excessivo à mera existência de uma ligação pessoal ou comercial, mesmo quando não há prova de conduta imprópria.

Uma abordagem profissional aos conflitos de interesses começa por uma compreensão básica: o conflito de interesses é, antes de mais, uma situação que exige análise e gestão, e não a prova de um ato impróprio.

O que é um conflito de interesses segundo a OECD?

Em 28 de maio de 2003, o Conselho da Organização para a Cooperação e Desenvolvimento Económico (OECD) adotou a Recomendação sobre a gestão de conflitos de interesses no serviço público.

O documento, Recommendation of the Council on OECD Guidelines for Managing Conflict of Interest in the Public Service, destina-se a ajudar os países a desenvolver políticas eficazes para identificar, prevenir e gerir situações em que interesses privados podem influenciar o exercício de uma função pública.

Segundo a definição, existe um conflito de interesses quando há uma tensão entre os deveres públicos de um titular de cargo e os seus interesses privados, de tal forma que esses interesses podem influenciar de modo impróprio o cumprimento dos seus deveres e responsabilidades.

No entanto, o documento sublinha uma distinção importante ainda antes de apresentar a definição.

Um conflito de interesses, em si mesmo, não é corrupção. Um conflito que não foi identificado ou que não foi gerido de forma adequada pode evoluir para uma lesão da integridade e para uma conduta imprópria.

O documento acrescenta que, quando um interesse privado já comprometeu efetivamente o exercício correto da função, é mais adequado descrever o caso como conduta imprópria, como abuso de funções ou, nos casos apropriados, como corrupção.

Trata-se de uma diferença substancial entre uma situação em que existe um potencial de influência imprópria e uma situação em que essa influência já se concretizou.

A distinção é importante também do ponto de vista da gestão: a mera existência de um conflito de interesses não indica necessariamente uma falha pessoal, mas não o identificar, não o declarar ou não o gerir pode criar uma falha organizacional significativa.

Fonte: OECD, Recommendation of the Council on OECD Guidelines for Managing Conflict of Interest in the Public Service, 2003, parágrafos 4 e 10-15.

Três tipos de conflito de interesses que todos os gestores devem conhecer

A OECD distingue três categorias principais. A distinção entre elas ajuda a organização a determinar o nível de risco e a forma de tratamento adequada.

1. Conflito de interesses efetivo (Actual Conflict of Interest)

Uma situação em que já existe um choque entre a responsabilidade do titular do cargo e um interesse privado que pode influenciar o exercício da sua autoridade.

Exemplo: um gestor de compras participa na escolha de um fornecedor enquanto detém um interesse económico pessoal numa das empresas concorrentes.

A mera detenção não prova que o gestor de compras deu vantagem à empresa, mas a sua participação no processo de seleção cria uma situação de conflito de interesses que exige tratamento.

2. Conflito de interesses aparente (Apparent Conflict of Interest)

Uma situação em que as circunstâncias criam uma impressão razoável de possível influência de um interesse privado, embora na realidade não exista tal conflito.

Exemplo: um membro de um comité de investimentos tem o mesmo apelido que o proprietário de uma empresa que está a ser avaliada para investimento. Isso levanta a suspeita de uma ligação familiar, mas o apuramento revela que não existe entre eles qualquer parentesco.

Num caso assim não é necessariamente exigido um acordo para prevenir o conflito de interesses, mas é importante apurar e documentar as constatações, para evitar um dano injustificado à confiança no processo.

É importante distinguir entre uma mera aparência e uma situação em que existe uma ligação real que pode criar um conflito de interesses. Quando a ligação existe, não deve ser classificada como mera aparência só porque a pessoa envolvida é vista como de confiança.

3. Conflito de interesses potencial (Potential Conflict of Interest)

Uma situação em que existe um interesse privado que pode tornar-se um conflito de interesses se o titular do cargo vier a assumir no futuro uma determinada responsabilidade ou autoridade.

Exemplo: um colaborador detém ações de uma empresa que presta serviços à organização, mas atualmente não está envolvido nas decisões relativas a esse fornecedor. Se for promovido a um cargo responsável pela seleção de fornecedores, pode surgir um conflito de interesses.

A implicação para a gestão é clara: não basta analisar a situação no momento da contratação. É preciso identificar de que forma uma mudança de cargo, de poderes ou de relações pode alterar o nível de risco.

Efetivo: o interesse choca com uma responsabilidade existente. Resposta organizacional adequada: um acordo imediato, a limitação do envolvimento ou outra solução.

Aparente: parece existir um conflito, mas um apuramento pode afastá-lo. Resposta organizacional adequada: verificar os factos e documentar a conclusão.

Potencial: um conflito pode surgir no futuro. Resposta organizacional adequada: documentação, acompanhamento e nova análise quando as circunstâncias mudarem.

O interesse privado não é só dinheiro

As organizações tendem a concentrar-se nos conflitos de interesses económicos: participações acionistas, propriedade de empresas, ligações a fornecedores ou receção de benefícios.

Estas são, sem dúvida, fontes de risco significativas, mas a definição profissional é muito mais ampla.

Um interesse privado pode também estar relacionado com laços familiares, filiação em organizações, atividade profissional adicional, compromissos pessoais, relações comerciais anteriores e até possibilidades de emprego futuro.

Por exemplo:

• Uma diretora de recursos humanos que participa na decisão sobre a promoção de um familiar.

• Um membro do conselho de administração que integra em simultâneo o conselho de uma empresa com interesses comerciais opostos.

• Um responsável de segurança da informação que presta consultoria remunerada a uma empresa que fornece serviços à sua organização.

• Um vice-presidente que negoceia um futuro cargo num fornecedor com o qual gere uma relação comercial.

• Um gestor de projeto envolvido na escolha de um empreiteiro que pertence a um amigo pessoal próximo.

Em alguns casos, as ligações são públicas e conhecidas de todos os envolvidos. Noutros, a organização não as conhece.

A questão central não é se a ligação parece invulgar, mas se pode influenciar o critério, a independência da decisão ou o cumprimento da responsabilidade profissional.

Porque é que também as pessoas honestas se veem envolvidas em conflitos de interesses?

Um dos erros mais comuns na gestão de riscos é tratar o conflito de interesses como um traço de carácter.

Nas reuniões da administração ouve-se por vezes o argumento: "Conhecemo-lo há anos. É uma pessoa honesta. Aqui não há conflito de interesses".

No entanto, integridade e conflito de interesses são dois conceitos diferentes.

A integridade refere-se aos valores e à conduta da pessoa. O conflito de interesses refere-se às circunstâncias em que ela atua.

Uma pessoa pode ter uma integridade particularmente elevada e, ainda assim, encontrar-se numa situação em que interesses pessoais e profissionais puxam em direções diferentes.

Na verdade, são precisamente as pessoas que ocupam cargos de topo, com vasta experiência profissional e uma ampla rede de contactos, que podem estar expostas a um maior número de situações deste tipo.

Um gestor experiente pode conhecer fornecedores pessoalmente. Um administrador pode estar envolvido em várias empresas. Um especialista pode atuar como consultor de outras entidades na sua área de atividade.

Estes não são necessariamente sinais de conduta imprópria. Por vezes, são o resultado natural de uma atividade profissional legítima.

O desafio da organização é recolher a informação relevante, avaliar o risco e criar um mecanismo que permita às pessoas continuar a exercer as suas funções, protegendo ao mesmo tempo a independência do seu critério.

O paradoxo do dever de declaração: quanto mais se pune a divulgação, mais se incentiva a ocultação

Muitas organizações exigem a colaboradores e gestores que assinem uma declaração de inexistência de conflito de interesses.

Aparentemente, trata-se de um controlo básico e lógico. No entanto, a sua eficácia depende em grande medida da cultura organizacional.

Quando um colaborador percebe que a mera declaração de uma ligação comercial ou pessoal pode prejudicar a sua promoção, a sua reputação ou a sua posição, pode surgir um incentivo negativo à comunicação.

O risco não está apenas numa declaração deliberadamente falsa. Por vezes, o colaborador nem sequer sabe se uma determinada ligação é considerada conflito de interesses e, por isso, prefere não a mencionar.

Uma realidade assim pode levar a que um mecanismo concebido para aumentar a transparência gere, pelo contrário, receio e incerteza.

Uma organização que quer receber informação fiável tem de distinguir entre o ato de divulgar e a violação do dever de divulgação.

Um colaborador que comunica atempadamente uma ligação que exige análise permite à organização agir de forma ponderada. Pelo contrário, um colaborador que oculta conscientemente uma ligação substancial, em violação de um dever de comunicação explícito, levanta uma questão distinta sobre a sua conduta e a sua fiabilidade.

É igualmente importante não transformar a declaração num mecanismo de imunidade. Uma divulgação tardia, parcial ou enganosa não equivale a uma comunicação completa e exata no prazo exigido.

A abordagem desejável é incentivar a comunicação precoce e transparente, esclarecer que situações devem obrigatoriamente ser declaradas e permitir que os colaboradores obtenham aconselhamento quando não têm a certeza se determinadas circunstâncias exigem uma declaração.

Do conflito de interesses à ameaça interna: quando é que o risco se concretiza?

O conflito de interesses não é o mesmo que uma ameaça interna, mas em alguns casos pode ser um dos fatores de risco para o seu desenvolvimento.

Uma ameaça interna surge quando uma pessoa com acesso legítimo aos recursos, à informação ou aos poderes da organização os utiliza de uma forma que pode causar dano, seja com intenção maliciosa, seja por conduta negligente ou errada.

Um conflito de interesses não gerido pode criar circunstâncias em que um colaborador toma decisões influenciadas por um interesse pessoal, utiliza informação comercial de forma imprópria ou concede uma vantagem a um terceiro.

Assim, por exemplo, um gestor com um interesse pessoal num fornecedor pode ter acesso a informação sobre as propostas de preço dos concorrentes desse fornecedor. A existência do interesse não prova que a informação foi utilizada indevidamente, mas a combinação entre o interesse e o acesso à informação cria uma exposição que deve ser analisada.

A possível evolução pode ser ilustrada através de quatro fases:

Primeira fase: existência de um interesse privado. O colaborador tem uma ligação familiar, comercial ou económica que pode ser relevante para o seu cargo.

Segunda fase: surgimento de um conflito de interesses. O colaborador recebe poderes ou acesso a informação que colocam o interesse privado em oposição aos seus deveres para com a organização.

Terceira fase: ausência de gestão adequada. Não é estabelecido qualquer acordo, o colaborador não comunica ou a organização ignora a informação.

Quarta fase: possível concretização do risco. O colaborador toma uma decisão enviesada, transmite informação proibida ou utiliza a sua autoridade para conceder uma vantagem imprópria.

Este não é um percurso inevitável. A maioria das situações de conflito de interesses não conduz necessariamente a uma conduta imprópria. Mas quanto mais substancial for o conflito, mais elevado o nível de exposição e mais fracos os mecanismos de controlo, maior é a importância de um tratamento precoce.

Daqui decorre um princípio fundamental da gestão de ameaças internas: o tratamento deve começar pela identificação e gestão das condições de risco, e não apenas pela investigação de incidentes depois de o dano já ter ocorrido.

O papel das verificações de antecedentes na identificação de conflitos de interesses

Uma verificação de antecedentes profissional pode fornecer à organização informação importante sobre ligações, participações e cargos que não surgem necessariamente durante uma entrevista de emprego ou a partir do currículo.

No âmbito das verificações de antecedentes baseadas em informação pública (OSINT), e sujeito à lei e à finalidade da verificação, é possível analisar, entre outros aspetos:

• Participações e ligações comerciais: titularidade registada de empresas, cargos em conselhos de administração, sociedades e ligações societárias documentadas.

• Atividades adicionais: cargos profissionais paralelos, atividade de consultoria ou outro envolvimento empresarial documentado em fontes públicas.

• Ligações a fornecedores e concorrentes: relações que podem ser comprovadas através de registos, publicações ou outras fontes fiáveis.

• Historial profissional: ligações relevantes a empregadores anteriores, a empresas relacionadas ou a partes interessadas numa transação.

• Interesses comerciais de titulares de cargos de topo: envolvimento noutras empresas que pode criar ligações à área de atividade da organização.

Contudo, existe uma limitação importante: nem todo o interesse privado está documentado em informação pública.

Uma ligação familiar que não é pública, um compromisso pessoal, uma sociedade não registada ou uma negociação confidencial sobre um novo cargo não aparecerão necessariamente em fontes que possam ser consultadas.

Por isso, a verificação de antecedentes não substitui a declaração da pessoa verificada, e a declaração também não substitui a verificação de antecedentes quando existe uma justificação profissional e legal para a realizar.

As duas ferramentas complementam-se: a declaração fornece informação do lado da pessoa, e a verificação de antecedentes pode confirmar parte dessa informação, completá-la e, por vezes, apontar discrepâncias que exigem apuramento.

A limitação mais importante é que uma verificação de antecedentes não pode determinar, com base na mera existência de uma ligação, que a pessoa agiu de forma imprópria.

Pode descrever uma constatação factual e ajudar a avaliar a relevância da ligação para o cargo. A conclusão sobre se é necessário um acordo para prevenir o conflito de interesses deve ser tomada pelo órgão competente da organização, depois de analisado o conjunto das circunstâncias.

Como deve ser apresentada uma constatação de conflito de interesses num relatório de verificação de antecedentes?

A qualidade de uma verificação de antecedentes não se mede apenas pela sua capacidade de localizar informação. Igualmente importante é a forma como a informação é analisada e apresentada.

Uma afirmação generalizada como "o candidato encontra-se num grave conflito de interesses" pode não ter fundamento se a verificação não analisou as suas áreas de responsabilidade, os seus poderes e a relação entre a constatação e o cargo.

Em contrapartida, ignorar uma ligação comercial substancial só porque não foi encontrada prova de conduta imprópria pode levar a que se deixe escapar um risco relevante.

Vejamos um exemplo.

Um candidato ao cargo de gestor de compras surge como acionista de uma empresa que presta serviços à organização que está a recrutar.

Um relatório profissional deve separar quatro perguntas:

1. Qual é a constatação factual?

O candidato surge como acionista de uma determinada empresa, segundo uma fonte de informação definida e numa data de verificação concreta.

2. Qual é a possível relação com o cargo?

A empresa atua numa área em que o gestor de compras pode estar envolvido em decisões sobre contratações, preços ou seleção de fornecedores.

3. O que ainda não se sabe?

É possível que não se conheçam a percentagem atualizada da participação, o âmbito do envolvimento comercial, os poderes futuros do candidato ou a existência de um acordo anterior para prevenir o conflito de interesses.

4. Qual é a ação recomendada?

Obter a posição do candidato, verificar os dados em falta e analisar se é necessário um acordo que limite o seu envolvimento nas decisões relativas a essa empresa.

Uma possível redação profissional seria:

"Segundo a informação localizada, o candidato tem uma ligação comercial a uma empresa que atua numa área relevante para o cargo previsto. A constatação pode suscitar uma preocupação de conflito de interesses, consoante o âmbito dos poderes e responsabilidades que lhe venham a ser atribuídos. Recomenda-se esclarecer a natureza da ligação e analisar a necessidade de um acordo adequado."

Uma redação assim reflete a informação conhecida, assinala o risco e não atribui ao candidato uma conduta que não foi provada.

Esta é uma diferença essencial entre um relatório que fornece informação em bruto e um relatório que ajuda a organização a tomar uma decisão profissional e proporcionada.

Como se gerem os conflitos de interesses na organização? Um modelo de trabalho prático

A gestão de conflitos de interesses não deve resumir-se a um formulário de declaração assinado no início da relação laboral.

Para que o sistema seja eficaz, tem de funcionar ao longo de todo o ciclo de vida do colaborador e incluir identificação, avaliação, decisão, documentação e controlo.

Fase 1: mapeamento de cargos sensíveis

A organização deve identificar os cargos em que existe um risco significativo de conflito de interesses.

Em regra, trata-se de cargos que incluem autoridade para tomar decisões económicas, acesso a informação comercial sensível, seleção de fornecedores, recrutamento de pessoal, definição de condições contratuais ou supervisão da atividade de terceiros.

O nível de controlo adequado para um administrador, um gestor de compras ou um gestor de investimentos não é necessariamente o mesmo que se exige a um colaborador sem poderes de decisão substanciais.

Fase 2: declaração de interesses adaptada ao cargo

Uma declaração geral do tipo "não me encontro em conflito de interesses" pode ser insuficiente.

É preferível pedir ao colaborador que responda a perguntas concretas relacionadas com a natureza do seu cargo, como ligações comerciais a fornecedores, participações em empresas relevantes, atividades adicionais ou laços familiares que possam influenciar as suas decisões.

É importante explicar ao colaborador que o objetivo é identificar situações a gerir, e não presumir à partida que existe uma conduta imprópria.

Fase 3: verificação e complemento da informação

Nos cargos que o justifiquem, é possível recorrer a verificações de antecedentes e a fontes de informação externas para confirmar dados relevantes ou completar o quadro.

A verificação deve ser direcionada, proporcionada, legal e relevante para os riscos do cargo. Não há justificação para uma recolha ilimitada de informação pessoal só porque o colaborador ocupa um cargo sensível.

Fase 4: avaliação da gravidade do risco

Nem todo o conflito de interesses justifica a mesma resposta.

Ao avaliar o risco, convém analisar a intensidade do interesse privado, o grau da sua possível influência, a autoridade de decisão do colaborador, a sensibilidade da informação a que tem acesso e o âmbito da exposição organizacional.

Além disso, deve verificar-se se existe uma possibilidade prática de impedir o colaborador de participar em determinadas decisões sem prejudicar de forma significativa o funcionamento da organização.

Fase 5: definição de um acordo adequado

A solução não tem de ser a exclusão de um candidato ou a cessação da relação laboral.

Consoante a gravidade do conflito e as circunstâncias, podem considerar-se soluções como:

• Abster-se de participar em decisões relacionadas com a entidade em causa.

• Transferir a autoridade de decisão para outro gestor.

• Limitar o acesso a determinada informação sensível.

• Alterar as áreas de responsabilidade ou a linha hierárquica.

• Pôr termo à atividade comercial externa que gera o conflito.

• Renunciar a um interesse económico relevante, quando tal for adequado e necessário.

• Excluir a pessoa de um determinado cargo quando não for possível gerir o conflito de forma eficaz.

A escolha da solução deve ser proporcionada, exequível e passível de controlo.

Fase 6: documentação da decisão e da responsabilidade pela sua aplicação

Não basta determinar que o colaborador não participará nas decisões relativas a um determinado fornecedor.

É necessário documentar o âmbito da restrição, quem a aprovou, a pessoa responsável pela sua supervisão e os casos em que deve ser reavaliada.

Um acordo que não está documentado, ou por cuja aplicação ninguém é responsável, pode ficar reduzido a uma mera declaração.

Fase 7: acompanhamento e atualização

O conflito de interesses não é uma situação estática.

Mudanças no cargo, nos poderes, na estrutura organizacional, nas ligações comerciais ou nas circunstâncias pessoais podem criar um novo conflito ou tornar um conflito existente mais substancial.

Por isso, recomenda-se definir os eventos que exigem a atualização da declaração e uma nova análise, a par de uma revisão periódica nos cargos sensíveis.

A lição importante: um conflito de interesses pode surgir mesmo após anos de relação laboral

As organizações investem recursos significativos no processo de seleção e integração, mas por vezes partem do princípio de que, concluída a verificação de antecedentes e assinada a declaração de inexistência de conflito de interesses, a questão ficou resolvida.

Trata-se de um pressuposto problemático.

Um colaborador que foi integrado sem qualquer conflito de interesses pode mais tarde ser nomeado para um novo cargo. Um familiar seu pode começar a trabalhar num fornecedor. Uma empresa na qual detém ações pode tornar-se prestadora de serviços da organização. Também uma mudança na carteira de fornecedores ou na sua estrutura acionista pode gerar um conflito que antes não existia.

Nestes casos, a verificação de antecedentes original pode estar totalmente correta à data em que foi realizada, mas já não refletir o risco atual.

Daí a importância de um mecanismo organizacional para atualizar declarações, reavaliar conflitos quando ocorrem mudanças substanciais e recorrer de forma direcionada a verificações atualizadas quando tal se justifique.

A solução não passa necessariamente por verificar todos os colaboradores de forma contínua. Uma monitorização desse tipo pode ser desproporcionada, dispendiosa e lesiva da privacidade. É preferível uma abordagem baseada no risco, centrada nos cargos, nos poderes e nos eventos em que pode ocorrer uma mudança substancial na exposição.

O que ensinam as constatações da OECD sobre o desfasamento entre a política e a sua aplicação?

No relatório Anti-Corruption and Integrity Outlook 2024, a OECD apontou um desfasamento entre a existência de regras e mecanismos formais de gestão de conflitos de interesses e a capacidade das autoridades para verificar as declarações e garantir que os riscos são efetivamente tratados.

Uma das constatações mais marcantes do relatório é que apenas oito dos países da OECD analisados verificaram pelo menos 60% das declarações de património e interesses nos dois anos anteriores ao relatório.

Isto não significa que todas as outras declarações estivessem erradas, mas sim que a existência de um mecanismo de declarações não garante, por si só, a capacidade de verificar a informação ou de detetar discrepâncias.

Embora as constatações digam respeito a sistemas públicos, a lição de gestão é relevante também para as organizações empresariais.

Um formulário de declaração sem um mecanismo para apurar as constatações, regularizar os conflitos e controlar a aplicação dos acordos pode criar uma sensação de segurança sem fundamento.

Da mesma forma, uma verificação de antecedentes que identifica uma ligação comercial relevante não oferece uma proteção completa se a informação não chegar a um decisor competente ou se não for tomada uma decisão prática sobre a forma de a tratar.

A eficácia do sistema de gestão de conflitos de interesses mede-se, portanto, não só pelo número de declarações recolhidas ou pela quantidade de verificações realizadas, mas também pela capacidade de traduzir a informação em decisões e em mecanismos de controlo.

Cinco erros comuns na gestão de conflitos de interesses

Primeiro erro: ver na própria declaração uma admissão de conduta imprópria.

Esta abordagem reduz a disponibilidade dos colaboradores para comunicar e dificulta a deteção precoce de riscos.

Segundo erro: presumir que uma pessoa honesta não pode encontrar-se em conflito de interesses.

A avaliação da integridade não substitui a análise das circunstâncias e dos interesses relevantes.

Terceiro erro: contentar-se com uma declaração única no momento da contratação.

O risco pode mudar ao longo da relação laboral e exige um mecanismo de atualização adequado.

Quarto erro: tratar qualquer ligação comercial ou familiar como motivo automático de exclusão.

É necessário analisar a relevância para o cargo e a possibilidade de gerir o conflito com medidas proporcionadas.

Quinto erro: tratar uma constatação de uma verificação de antecedentes como prova de conduta imprópria.

Uma constatação pode apontar para uma situação que exige apuramento, mas não prova que tenha ocorrido uma ação imprópria.

Conclusão: o teste não é a ausência de conflitos de interesses, mas a capacidade de os gerir

Os conflitos de interesses são uma parte inevitável da realidade organizacional.

As pessoas têm interesses económicos, mantêm relações pessoais, estão envolvidas em atividades profissionais adicionais e desenvolvem ligações comerciais ao longo da vida. A mera existência desses interesses não indica necessariamente um problema de fiabilidade.

O desafio organizacional é identificar quando um interesse privado pode chocar com uma responsabilidade profissional, garantir que a informação relevante chega ao órgão competente e decidir como gerir o risco.

As verificações de antecedentes baseadas em OSINT têm um papel importante no processo. Podem detetar relações e ligações que a organização desconhece, fornecer uma base factual para a avaliação de riscos e ajudar a verificar a informação prestada nas declarações.

Mas a verificação de antecedentes é apenas um dos componentes de um sistema mais amplo, que inclui uma cultura organizacional que incentiva a divulgação, procedimentos claros, uma tomada de decisão proporcionada e um controlo contínuo.

Uma organização com uma cultura de fiabilidade desenvolvida não é necessariamente uma organização onde não há conflitos de interesses. É uma organização onde os conflitos de interesses são identificados a tempo, comunicados sem receio injustificado, analisados de forma profissional e geridos antes de se tornarem um incidente que prejudique a organização.

E o ponto mais importante é que o próximo conflito de interesses na organização não será necessariamente descoberto num colaborador que ocultou informação.

É possível que surja precisamente num colaborador que declarou todas as suas ligações no momento da contratação, no dia em que as suas áreas de responsabilidade, as ligações comerciais da organização ou as circunstâncias da sua vida mudaram.

Por isso, a gestão de conflitos de interesses não é uma ação pontual de verificação e aprovação. É uma parte inseparável da gestão da fiabilidade e da governação organizacional ao longo do tempo.

Fontes profissionais

1. OECD (2003). Recommendation of the Council on OECD Guidelines for Managing Conflict of Interest in the Public Service. OECD/LEGAL/0316. A recomendação original, adotada em 28 de maio de 2003, em particular o parágrafo 4 e os parágrafos 10-15, que definem o conflito de interesses e os seus tipos. https://legalinstruments.oecd.org/en/instruments/OECD-LEGAL-0316

2. OECD (2004). Managing Conflict of Interest in the Public Service: OECD Guidelines and Country Experiences. OECD Publishing, Paris. Publicação alargada das diretrizes, a par da experiência comparada de vários países. https://doi.org/10.1787/9789264104938-en

3. OECD (2020). OECD Public Integrity Handbook. OECD Publishing, Paris. Princípios para a gestão de conflitos de interesses através de mecanismos de declaração, controlo e acordos proporcionados. https://doi.org/10.1787/ac8ed8e8-en

4. OECD (2024). Anti-Corruption and Integrity Outlook 2024, capítulo Conflict of Interest. Análise dos desfasamentos entre os quadros regulamentares e a sua aplicação, a verificação de declarações e o controlo efetivo. https://www.oecd.org/en/publications/anti-corruption-and-integrity-outlook-2024_968587cd-en.html

Este artigo trata de princípios de gestão de riscos organizacionais. As diretrizes da OECD de 2003 foram redigidas para o serviço público, e a aplicação aqui proposta em empresas é uma adaptação de gestão dos seus princípios. As obrigações legais específicas, incluindo as de privacidade, relações laborais e dever de divulgação, estão sujeitas à lei aplicável à organização e aos titulares de cargos.

Receba estas análises no seu email, com os seis passos para fechar a janela de saída numa única página.Receber o documento
Página do artigo A recomendação original da OECD (2003)
Quando o passado iraniano desaparece do currículo: um padrão de risco que as empresas israelitas devem conhecer
Ameaças internas e risco organizacional

Quando o passado iraniano desaparece do currículo: um padrão de risco que as empresas israelitas devem conhecer

Durante verificações de antecedentes que realizámos para uma empresa israelita de importância estratégica, deparámo-nos, em mais do que um caso, com um padrão que nos obrigou a parar e a aprofundar a verificação.

Ler a publicação completaMostrar menos

Os candidatos pareciam, à primeira vista, excelentes.

Residiam em países ocidentais, tinham acumulado experiência em empresas internacionais conhecidas e candidatavam-se a cargos seniores. A verificação das suas redes sociais não revelou atividade extremista, anti-israelita ou suspeita. Também a pesquisa em fontes abertas e em bases de dados adicionais não encontrou qualquer indicação clara de atividade hostil.

Aparentemente, um perfil totalmente limpo.

Mas quando reconstruímos em profundidade a sua cronologia profissional, surgiu um pormenor que alterou o quadro de risco: no seu passado havia um período de trabalho significativo numa empresa iraniana identificada com a Guarda Revolucionária iraniana (Corpo da Guarda Revolucionária Islâmica, IRGC) e sujeita a sanções.

Depois desse período, os candidatos deixaram o Irão, mudaram-se para países ocidentais e trabalharam durante vários anos em empresas locais legítimas. Só depois de criada essa distância geográfica e profissional em relação ao Irão foi apresentada a candidatura à empresa israelita.

Porque é que é precisamente a cronologia que importa?

Uma verificação de antecedentes comum pode terminar aqui com a conclusão de que não há resultados negativos.

É exatamente esse o problema.

Quando se avalia o risco de atividade por conta de um Estado estrangeiro, não se pode procurar apenas «informação negativa». É preciso procurar também padrões.

A questão não é apenas o que aparece hoje na internet sobre o candidato. É preciso examinar todo o percurso de vida: onde trabalhou, para quem, em que funções, quando saiu, para onde foi, que etapas profissionais surgiram pelo caminho e quando começou a interessar-se por empresas israelitas ou por cargos que dão acesso a ativos sensíveis.

Nos casos que verificámos, os anos de trabalho em empresas ocidentais depois da saída do Irão criaram, aparentemente, um perfil profissional novo e limpo.

É possível ver nisto uma evolução de carreira perfeitamente natural. E, de facto, essa tem de ser uma das hipóteses examinadas.

Mas do ponto de vista da contrainteligência e da gestão de riscos de ameaça interna (Insider Threat), existe também outra hipótese que não pode ser ignorada: essas etapas intermédias podem servir de camada de separação entre um passado sensível e a organização-alvo.

Esta é uma diferença essencial entre uma verificação de «informação negativa» e uma verificação de risco.

Nem todas as pessoas oriundas do Irão são um risco

É importante dizê-lo de forma inequívoca.

Origem iraniana, cidadania iraniana no passado, emigração para o Ocidente ou trabalho anterior no Irão não são, por si só, indicação de atividade hostil.

Milhões de iranianos vivem fora do país, e muitos deles opõem-se ao regime iraniano.

Por isso, a origem não deve ser fundamento para rejeitar um candidato.

O resultado significativo é outro: uma ligação profissional substancial a uma entidade que é propriedade da Guarda Revolucionária, está sob o seu controlo ou tem com ela uma afinidade significativa, sobretudo quando se trata de um período de trabalho prolongado ou de uma função que poderia exigir um nível de confiança elevado.

Mesmo um resultado destes não prova que a pessoa seja um agente iraniano.

Mas altera, sem dúvida, o nível de risco e justifica uma verificação completamente diferente.

Um «perfil limpo» não é necessariamente uma resposta

Uma das lições importantes destes casos é que a ausência de resultados negativos na internet não é necessariamente uma indicação suficiente da ausência de risco.

Nos casos que verificámos, não encontrámos nas redes sociais declarações suspeitas. Não encontrámos apoio ao regime iraniano. Não foi encontrada atividade anormal evidente, nem surgiu informação pública que ligasse os candidatos a atividade de inteligência.

Precisamente por isso, era fácil deixar escapar o resultado mais importante.

Não estava numa publicação no Facebook nem num tweet antigo. Estava escondido dentro do historial de emprego.

E este é um ponto que as empresas israelitas que operam no mundo precisam de interiorizar.

Porque é que uma empresa israelita seria um alvo?

Certas empresas israelitas têm um valor de inteligência e estratégico que vai muito além da sua atividade comercial.

Empresas das áreas de infraestruturas, energia, transportes, tecnologia, cibersegurança, telecomunicações, defesa, finanças, logística e indústria detêm informação, sistemas, contactos e acessos que podem interessar a serviços de inteligência estrangeiros.

A infiltração de uma pessoa numa função adequada pode, em teoria, permitir ao longo do tempo o acesso a informação comercial e tecnológica, a infraestruturas e sistemas, a clientes e fornecedores, a processos internos, a gestores e a pessoas em cargos sensíveis.

E o objetivo não tem de ser imediato.

Uma pessoa pode integrar-se numa organização durante anos sem praticar qualquer ato anormal. O seu valor pode estar no próprio acesso que acumula e na possibilidade de o usar no futuro.

Por isso, a pergunta «encontrámos alguma coisa que ele tenha feito?» nem sempre é a pergunta certa.

Às vezes é preciso perguntar: «qual é o risco que decorre de quem esteve ligado a ele, do percurso que fez e do acesso que pede agora?»

O padrão mais amplo é conhecido

O uso de camadas intermédias para encobrir ligações não é uma teoria nova.

As autoridades dos Estados Unidos documentaram nos últimos anos, uma e outra vez, o uso, por parte de entidades ligadas à Guarda Revolucionária, de empresas de fachada, empresas em países terceiros, intermediários e identidades comerciais destinadas a ocultar a verdadeira ligação iraniana. O Departamento de Justiça dos Estados Unidos descreveu, por exemplo, o uso de empresas e intermediários fora do Irão para disfarçar o papel da Guarda Revolucionária e a origem de determinadas atividades.

Noutro caso, divulgado pelo Departamento de Justiça dos Estados Unidos, uma pessoa acusada de atuar por conta do governo do Irão conseguiu emprego num contratante da Administração Federal de Aviação dos Estados Unidos (FAA). Segundo a acusação, a função deu-lhe acesso a informação sensível, e essa pessoa transmitiu documentos a entidades iranianas.

Em março de 2026, foi condenada nos Estados Unidos uma pessoa que confessou ter atuado para a Guarda Revolucionária. No processo, apurou-se que tinha sido enviada aos Estados Unidos também para procurar potenciais candidatos ao recrutamento que pudessem permanecer no país.

Estes casos não provam que um determinado candidato a uma empresa israelita seja um agente. Mostram, sim, que a utilização operacional de pessoas, o uso de cobertura civil e a criação de distância entre a Guarda Revolucionária e o alvo da atividade são cenários que as organizações devem ter em conta.

O que devem as empresas israelitas verificar?

Quando se recrutam trabalhadores em todo o mundo, sobretudo para cargos seniores ou sensíveis, uma verificação de sanções, por si só, não é suficiente.

É preciso reconstruir a cronologia profissional completa do candidato e verificar também os próprios empregadores.

Quem é o proprietário de cada empresa em que trabalhou? Quem a controlava no período relevante? A empresa, as empresas-mãe, as empresas relacionadas, os acionistas ou os gestores aparecem em listas de sanções? Existe alguma ligação à Guarda Revolucionária, ao aparelho de segurança iraniano ou a outras entidades governamentais? Há lacunas no currículo? Há períodos que foram omitidos? A passagem entre países e empresas forma uma sequência natural ou um padrão que exige esclarecimento adicional?

E, sobretudo, não se pode ficar pela verificação da pessoa.

É preciso verificar também as organizações que moldaram a sua carreira.

Publicamos isto por uma única razão

Os dados identificativos dos casos em que este artigo se baseia foram alterados ou omitidos intencionalmente para proteger o cliente e os candidatos.

O objetivo não é afirmar que as pessoas verificadas eram agentes iranianos. Não temos qualquer prova que permita afirmá-lo.

O objetivo é divulgar um padrão de risco que, na nossa opinião, as empresas israelitas que empregam trabalhadores em todo o mundo têm de conhecer.

Se são uma organização israelita global, sobretudo uma que detém infraestruturas, tecnologia, informação sensível ou ativos de importância estratégica, vale a pena examinar não só os candidatos que recrutam hoje.

Pode valer a pena olhar também para trás.

Examinar trabalhadores que já foram recrutados para cargos sensíveis, rever o seu historial de emprego e fazer uma pergunta que nem sempre foi feita no momento do recrutamento:

Existe, ao longo do percurso, uma ligação significativa a uma entidade controlada pela Guarda Revolucionária ou a uma entidade iraniana sujeita a sanções, mesmo quando tudo o que veio depois parece ocidental, legítimo e totalmente limpo?

Às vezes, o resultado mais importante de uma verificação de antecedentes não é o que o candidato fez.

É o lugar onde trabalhou, as pessoas para quem trabalhou e o percurso que fez de lá até vocês.

Receba estas análises no seu email, com os seis passos para fechar a janela de saída numa única página.Receber o documento
Página do artigo
A próxima ameaça interna não será necessariamente um funcionário
Ameaças internas e risco organizacional

A próxima ameaça interna não será necessariamente um funcionário

No último mês foi publicada uma sequência incomum de incidentes em que modelos avançados de IA saíram dos ambientes de teste em que operavam e executaram ações autônomas no mundo real.

Ler a publicação completaMostrar menos

Foram incidentes separados, em ambientes diferentes e com modelos diferentes. Não se trata de um evento coordenado nem de uma "rebelião" de sistemas de IA.

Mas quando se conectam os padrões de comportamento que se repetiram nos diferentes incidentes, surge um quadro que é preciso conhecer.

Os modelos receberam tarefas e tentaram completá-las da forma mais rápida e eficiente.

Em alguns casos, identificaram que a ação que estavam prestes a executar ultrapassava as instruções ou os limites definidos para eles, e mesmo assim continuaram.

Não por raiva.

Não por ideologia.

E não porque desenvolveram um "desejo" de causar dano.

Simplesmente porque a ação os ajudava a completar a tarefa.

E é exatamente isso que torna esses incidentes tão significativos.

Em parte dos casos foram observados padrões de ação encobertos.

Exclusão de logs.

Alteração de código de teste.

Tentativa de esconder ações dos mecanismos de supervisão.

Uso de proxies e de meios de navegação anônima.

E até a criação de canais de comunicação que permitiram a diferentes agentes trocar informações entre si.

Em outros casos, os agentes passaram de atividade dentro do seu ambiente computacional para interação com o mundo externo.

Executaram ações contra sistemas de computação.

Coletaram informações.

Procuraram vulnerabilidades.

Usaram identidades falsas.

Realizaram engenharia social.

Adaptaram abordagens a pessoas específicas com base nas informações que encontraram sobre elas.

E em alguns cenários, vários agentes chegaram a compartilhar informações, dividir tarefas e ajudar uns aos outros.

É daqui que, a meu ver, começa o verdadeiro quadro de risco.

Estamos acostumados a pensar na ameaça interna como uma pessoa dentro da organização.

Um funcionário.

Um gestor.

Um contratado.

Um fornecedor.

Uma pessoa que recebeu acesso legítimo a sistemas, informações ou processos e, em algum momento, usa esse acesso de uma forma que prejudica a organização.

Mas agora entra nessa mesma equação um novo ator.

Um agente de IA.

Ele também pode estar dentro do sistema.

Ele também pode receber permissões legítimas.

Ele também pode acessar informações sensíveis.

Ele também pode operar ferramentas.

Ele também pode tomar decisões.

E ele também pode executar ações sem que uma pessoa aprove cada passo.

A diferença está na velocidade e na capacidade de expansão.

Um funcionário consegue executar um número limitado de ações em um dado período.

Um agente de IA pode executar centenas ou milhares de ações, explorar várias direções em paralelo, acionar ferramentas adicionais e se comunicar com outros sistemas em muito pouco tempo.

E se vários agentes atuam juntos, já precisamos pensar em algo completamente diferente.

Não um agente isolado.

Mas uma espécie de enxame.

Um grupo de agentes capaz de dividir tarefas, trocar informações e agir em paralelo.

Isso pode ser uma ferramenta de trabalho muito poderosa.

Mas exatamente pelo mesmo motivo, pode ser também uma ameaça muito significativa.

Daqui decorre mais uma conclusão:

Não precisamos esperar por uma IA "consciente" para enfrentar um risco real.

Um sistema não precisa ter emoções, livre-arbítrio ou intenção maliciosa para causar dano.

Basta que ele seja capaz de planejar.

Agir.

Encontrar caminhos criativos para alcançar um objetivo.

Contornar obstáculos.

E usar as permissões que recebeu de uma forma que ninguém planejou.

Do ponto de vista da organização, o resultado pode ser o mesmo resultado.

Vazamento de informações.

Interrupção de sistemas.

Dano a clientes.

Acesso não autorizado.

Fraude.

Ou a criação de um novo caminho de ataque de dentro da própria organização.

E é neste ponto que, na minha visão, o conceito de ameaça interna precisa mudar.

No mundo em que estamos entrando, não basta perguntar quem são nossos funcionários e quem são nossos fornecedores.

É preciso começar a perguntar também:

Quais agentes de IA operam dentro da organização?

A quais sistemas eles têm acesso?

Quais permissões receberam?

Quais informações conseguem ler?

Quais ações conseguem executar?

Eles conseguem se comunicar com o exterior?

Conseguem acionar ferramentas adicionais?

Conseguem se comunicar com outros agentes?

Quem os supervisiona?

E o que acontece se eles decidirem que o caminho mais eficiente para completar a tarefa passa por uma ação que não pretendíamos permitir?

Essas já não são perguntas teóricas.

São perguntas de gestão de riscos.

E estimo que, em pouco tempo, as organizações terão de tratar a entrada de um agente de IA no ambiente de trabalho quase como tratam hoje a entrada de um funcionário, um fornecedor ou um sistema com permissões sensíveis.

Não porque um agente de IA seja um "inimigo".

Mas porque ele se torna um ator ativo dentro da organização.

Um ator que é preciso conhecer.

Entender.

Limitar.

Monitorar.

E avaliar seu nível de risco antes mesmo de lhe dar acesso.

Não porque achamos que é possível impedir a entrada dos agentes de IA nas organizações.

Pelo contrário.

Eles vão entrar.

A questão é se vamos incorporá-los como incorporávamos software comum, ou se vamos entender que se trata de uma entidade operacional que recebe confiança, permissões e capacidade de ação dentro da organização.

No novo mundo das ameaças internas, a pergunta já não será apenas:

Quem está dentro da organização?

Mas também:

O que opera dentro dela, quais permissões demos a ele e o que ele é capaz de fazer quando fica sozinho.

Receba estas análises no seu email, com os seis passos para fechar a janela de saída numa única página.Receber o documento
Página do artigo
O funcionário mais perigoso já entregou a carta de demissão
Ameaças internas e risco organizacional

O funcionário mais perigoso já entregou a carta de demissão

O funcionário mais perigoso da sua organização não é aquele que foi reprovado na verificação de antecedentes. É aquele que já entregou a carta de demissão.

Ler a publicação completaMostrar menos

Em 2016, um engenheiro sênior deixou o projeto de carro autônomo do Google para abrir a própria startup. O nome dele: Anthony Levandowski. Nos meses anteriores à saída, ele baixou dos servidores da empresa cerca de 14.000 arquivos técnicos. O resto é conhecido: um processo gigantesco entre Waymo e Uber, um acordo de centenas de milhões de dólares e uma condenação criminal por roubo de segredo comercial. Tudo isso aconteceu em uma empresa com um dos sistemas de segurança mais sofisticados do mundo.

A maioria das organizações trata a demissão como um evento de RH: uma carta, uma conversa, a passagem de bastão, um bolo no último dia.

Na prática, a partir do momento em que o funcionário avisa que vai sair, e às vezes antes disso, quando a decisão apenas começou a se formar na cabeça dele, a equação mudou: o acesso dele aos sistemas continua total, mas o compromisso dele já está no próximo emprego.

Essa janela, entre o aviso e o último dia, é o período de maior risco em todo o ciclo de emprego. E ela não se resume a um roubo dramático. Ela também tem esta cara: copiar a lista de clientes para uso pessoal. Enviar documentos de preços para o e-mail pessoal para guardar exemplos de trabalho. Fotografar metodologias que o próprio funcionário escreveu e por isso tem certeza de que são dele. E às vezes sem nenhuma má intenção: uma conta na nuvem que continuou aberta meses depois da saída, porque ninguém sabia que ela existia.

O problema organizacional é simples de formular: o RH sabe primeiro, o gestor de segurança fica sabendo por último e a TI corta os acessos no último dia. Ninguém é dono da janela em si.

É assim que se fecha essa janela. Seis passos:

1. O dia do aviso é o dia da notificação. O pedido de demissão chega ao responsável pela segurança e à TI no mesmo dia. Não no fim da semana, não depois de fechar a data de saída.

2. Mapeamento imediato de acessos. A quais sistemas, bases de dados e pastas o funcionário tem acesso, e o que dentro disso é especialmente sensível diante do lugar para onde ele está indo.

3. Redução gradual. O que não é necessário para a passagem de bastão é fechado agora, não no último dia.

4. Monitoramento da janela. Downloads em volume atípico, envios para e-mail pessoal, conexão de dispositivos removíveis. No período da janela isso não é desconfiança, é o ponto fraco mais conhecido que existe.

5. Tarefas para o último dia. Uma lista fechada de contas a desativar, incluindo sistemas em nuvem e fornecedores externos que não estão ligados à gestão central de usuários. Esses são sempre os esquecidos.

6. Entrevista de desligamento estruturada. Um lembrete sobre as obrigações de confidencialidade e propriedade intelectual, e uma conversa aberta sobre o próximo destino. Não por desconfiança, e sim por gestão de risco.

E é importante dizer também o outro lado: a maioria de quem sai não é uma ameaça. Um funcionário que sai bem é um ativo, um embaixador, às vezes um cliente futuro. Gerenciar a janela corretamente não serve para transformar cada pessoa que sai em suspeito, mas exatamente o contrário: permitir que as boas saídas terminem bem e detectar a tempo o caso excepcional que custa uma fortuna à organização.

O setor de recrutamento sabe exatamente quando um funcionário entra na organização. A pergunta é quem é dono do momento em que ele sai.

Receba estas análises no seu email, com os seis passos para fechar a janela de saída numa única página.Receber o documento
Página do artigo
A startup brilhante que não consegue trabalhar porque não tem credenciamento de segurança
Ameaças internas e risco organizacional

A startup brilhante que não consegue trabalhar porque não tem credenciamento de segurança

Nos últimos anos, tenho ouvido cada vez mais organizações de defesa falarem sobre o desejo de trabalhar com empresas pequenas, inovadoras e ágeis. Todos querem inovação. Todos querem soluções criativas. Mas, na realidade, há não poucas empresas que nem sequer conseguem chegar à linha de partida.

Ler a publicação completaMostrar menos

Um artigo interessante publicado recentemente no Reino Unido revelou um dos maiores desafios do mundo da defesa: o próprio processo de credenciamento de segurança.

Por um lado, não há discussão quanto à importância das verificações de antecedentes, dos credenciamentos de segurança e da proteção de informações sensíveis. Trata-se de mecanismos essenciais destinados a proteger interesses nacionais, tecnologias sensíveis e cadeias de suprimento críticas.

Por outro lado, quando o processo de obtenção do credenciamento se arrasta por longos meses e, às vezes, mais de um ano, surge uma situação absurda: a empresa não consegue um contrato porque não tem credenciamento, mas também não consegue o credenciamento porque não tem contrato.

Esse dilema não é exclusivo do Reino Unido. Em qualquer lugar onde existam processos de triagem e verificações de idoneidade complexas, o desafio é encontrar o equilíbrio entre segurança e agilidade.

Como alguém que atua há muitos anos na área de verificações de antecedentes e de idoneidade, acredito que o objetivo não é flexibilizar as exigências. Pelo contrário.

O objetivo é criar processos mais inteligentes, mais rápidos e baseados na gestão de riscos.

Nem todo fornecedor representa o mesmo risco. Nem todo funcionário precisa do mesmo nível de verificação. E nem todo processo precisa se arrastar por longos meses.

Quando os riscos são geridos corretamente, é possível ao mesmo tempo manter a segurança e viabilizar a inovação e o crescimento.

O verdadeiro desafio não é fazer mais verificações. O desafio é fazer as verificações certas, no momento certo, e de uma forma que permita à organização avançar em vez de ficar travada.

Receba estas análises no seu email, com os seis passos para fechar a janela de saída numa única página.Receber o documento
Página do artigo Ler o artigo
Você deixaria que alguém que se calou diante de um assassinato cuidasse de você?
Ameaças internas e risco organizacional

Você deixaria que alguém que se calou diante de um assassinato cuidasse de você?

Li a reportagem sobre Lihi Darnell (Gluzman), a testemunha-chave no caso do assassinato de Asaf Steierman, que está agora em formação na área da psicologia clínica. Para além do debate jurídico e público, este caso levanta a meus olhos uma questão profissional muito mais ampla:

Ler a publicação completaMostrar menos

Até que ponto as organizações verificam a fundo as pessoas em cujas mãos depositam poder, influência e confiança?

Neste caso trata-se de uma profissão terapêutica. Em outros contextos trata-se de um diretor financeiro, um oficial de segurança, um gestor de compras, um profissional de IT com permissões amplas ou um colaborador exposto a informação sensível.

Uma das lições centrais do mundo das insider threats é que nem todo risco se mede por antecedentes criminais ou por uma condenação. Por vezes são justamente os padrões de comportamento, a tomada de decisões sob pressão, o discernimento moral e as reações a eventos extremos que deveriam acender os sinais de alerta.

Muitas organizações concentram-se na pergunta "Este colaborador tem antecedentes criminais?", mas muitas vezes a pergunta mais importante é: "Existe informação relevante sobre a sua conduta no passado que nos faria pensar duas vezes antes de lhe atribuir uma função sensível?"

Neste caso específico não se trata de uma questão jurídica, mas de uma questão de gestão de risco.

Quando se prevê que uma pessoa ocupe uma posição de confiança, influencie outras pessoas ou tenha acesso a recursos sensíveis, vale a pena examinar várias camadas: um histórico de tomada de decisões em situações extremas; o envolvimento em acontecimentos de relevância pública ou moral; as lacunas entre a imagem atual e eventos passados relevantes; uma avaliação de risco atualizada e não pontual; e mecanismos de supervisão e controlo ao longo do tempo.

É também importante lembrar que as insider threats não surgem apenas de intenção maliciosa. Por vezes decorrem de um discernimento deficiente, da ocultação de informação, da falta de responsabilidade ou de conflitos de valores que não foram identificados a tempo.

No fim de contas, cada organização tem de decidir onde passa a linha entre a reabilitação pessoal e a responsabilidade profissional. É uma decisão complexa, mas tem de ser tomada a partir de uma gestão de risco fundamentada e não a partir do pressuposto de que, se não há impedimento legal, também não há risco.

Receba estas análises no seu email, com os seis passos para fechar a janela de saída numa única página.Receber o documento
Página do artigo Ler o artigo
Ele parecia o funcionário perfeito, até começar a desmantelar a organização.
Ameaças internas e risco organizacional

Ele parecia o funcionário perfeito, até começar a desmantelar a organização.

Um dos livros mais perturbadores que lemos recentemente no campo do comportamento organizacional é "Snakes in Suits: When Psychopaths Go to Work" de Paul Babiak e Robert Hare.

Ler a publicação completaMostrar menos

O livro trata do tipo de pessoas que a maioria das organizações não sabe realmente como identificar a tempo. Não criminosos violentos. Não personagens extremas de filmes. Mas pessoas carismáticas, impressionantes, perspicazes, com uma capacidade extraordinária de fazer com que os outros acreditem nelas.

É justamente por isso que são perigosas.

Os autores descrevem como um psicopata organizacional consegue integrar-se numa organização, avançar rapidamente, acumular poder e influência, e pelo caminho deixar atrás de si um dano enorme: a desintegração de equipas, a criação de conflitos, manipulações políticas, intimidação de funcionários, prejuízo à confiança, a criação de uma cultura tóxica, e por vezes também fraudes e abuso de autoridade.

O que é particularmente interessante é que o livro explica que o problema não está apenas na pessoa em si. Por vezes a própria organização também contribui para isso sem perceber.

Organizações que sacralizam o carisma, os resultados rápidos, a agressividade, a realização a qualquer preço e a política interna, podem identificar erroneamente o comportamento psicopático como "liderança".

Uma das coisas importantes do livro é a descrição das três fases em que atua um psicopata organizacional.

Na primeira fase ele estuda o sistema: quem é forte, quem é fraco, quem é influente, quem está ameaçado, quem tem acesso ao poder e à informação.

Na segunda fase começa a manipulação: a bajulação, a criação de confiança falsa, a adaptação da personalidade a cada pessoa, mentiras sofisticadas e o prejuízo silencioso aos rivais.

Na terceira fase chega o abandono: quando a pessoa já não é útil, é atirada para o lado. Às vezes também com um prejuízo deliberado à sua reputação.

A parte mais importante para mim é a compreensão de que nem sempre é possível identificar essas pessoas através do carisma ou da primeira impressão. Pelo contrário.

Em muitos casos elas são calmas sob pressão, sabem falar de forma convincente, projetam autoconfiança, sabem "ler as pessoas" e imitam a empatia de forma excelente.

E por isso, no mundo dos Insider Threats, do recrutamento de funcionários e da avaliação de fiabilidade, não se pode confiar apenas na intuição ou num "pressentimento".

É preciso examinar: a consistência comportamental, as lacunas entre palavras e ações, os padrões de manipulação, a atitude perante pessoas sem poder, o histórico de conflitos, e o uso repetido de vítimas, acusações e política.

Este livro é um excelente lembrete de que as ameaças mais perigosas numa organização nem sempre vêm de fora.

Às vezes elas estão sentadas na sala de reuniões.

Receba estas análises no seu email, com os seis passos para fechar a janela de saída numa única página.Receber o documento
Página do artigo
O gestor mais perigoso da organização? Nem sempre é quem rouba informação
Ameaças internas e risco organizacional

O gestor mais perigoso da organização? Nem sempre é quem rouba informação

Encontro bastantes gestores que olham para a 'insider threat' apenas através do prisma do roubo de informação, da espionagem industrial ou da fraude financeira. Mas existe outro tipo de insider threat, muito mais silencioso, que normalmente não aparece nos relatórios de segurança.

Ler a publicação completaMostrar menos

O agressor.

Aquele gestor que diminui os colaboradores, os humilha diante dos outros, instila medo, os desgasta psicologicamente, gera ansiedade e desmonta a autoconfiança ao longo do tempo.

Os estudos já mostraram que o assédio no local de trabalho não permanece apenas no plano emocional. Ele prejudica a capacidade cognitiva, a tomada de decisões, a memória, a concentração e o desempenho profissional. Um colaborador sob terror psicológico contínuo começa a cometer mais erros, a isolar-se, a perder motivação e, por vezes, até a desenvolver raiva em relação à própria organização.

E é exatamente aqui que começa a ligação ao mundo das ameaças internas.

Porque às vezes o próprio 'predador' é a insider threat. E às vezes ele gera uma nova insider threat: o colaborador que ele prejudicou.

Um colaborador que vivencia humilhação contínua pode tornar-se uma pessoa amargurada, indiferente, vingativa ou sem compromisso. Em certos casos isso manifesta-se como demissão silenciosa, fuga de informação, prejuízo aos processos ou simplesmente um colapso funcional que prejudica a organização por dentro.

É exatamente por isso que penso que não basta verificar apenas a integridade, o passado ou a fiabilidade dos candidatos. É preciso também saber identificar padrões predatórios.

Sim, há formas de os identificar. É possível detetar sinais precoces já na fase de recrutamento: padrões extremos de controlo, manipulação, falta de empatia, relações humanas destrutivas ao longo do tempo, padrões recorrentes de desgaste nas equipas que geriram e um ambiente de trabalho que produz medo em vez de confiança.

E se essa pessoa já estiver dentro da organização, é preciso monitorizar tais comportamentos exatamente como se monitorizam outras anomalias de segurança. Porque o seu dano nem sempre aparece de imediato, mas quando explode, o custo organizacional é enorme.

Penso que num futuro próximo as organizações compreenderão que o assédio no local de trabalho não é apenas uma questão de HR ou de bem-estar dos colaboradores. É uma questão de segurança organizacional.

Receba estas análises no seu email, com os seis passos para fechar a janela de saída numa única página.Receber o documento
Página do artigo
O phishing não rouba apenas senhas. Às vezes rouba tecnologia sensível.
Ameaças internas e risco organizacional

O phishing não rouba apenas senhas. Às vezes rouba tecnologia sensível.

A história publicada pelo Escritório do Inspetor-Geral da NASA deveria preocupar toda organização que detém conhecimento sensível, código, software, projetos de engenharia ou informações comerciais valiosas.

Ler a publicação completaMostrar menos

Segundo a publicação, um cidadão chinês chamado Song Wu se passou durante anos por engenheiros, pesquisadores e professores americanos, e contatou funcionários da NASA, pesquisadores acadêmicos, militares e empresas privadas. Seu objetivo não era obter uma senha de uma conta. Ele pediu algo muito mais simples e muito mais perigoso: cópias de softwares, código-fonte e ferramentas de engenharia sensíveis que poderiam ser usadas para projeto aeronáutico e desenvolvimento de sistemas de armas.

E é exatamente esse o ponto.

Em muitas organizações, quando as pessoas ouvem a palavra 'phishing', pensam imediatamente em um e-mail com um link suspeito, um site falso ou um pedido para inserir uma senha.

Mas em casos mais sofisticados, o phishing não parece um ataque cibernético. Parece um pedido profissional legítimo de uma pessoa conhecida. 'Por favor, me envie o código'. 'Preciso da última versão do software'. 'Me passe o arquivo, estou trabalhando nele com a equipe'.

A vítima não sente que está caindo em um ataque. Sente que está ajudando um colega.

E esse é exatamente o perigo.

O erro profissional que vejo repetidamente é que as organizações tratam essa ameaça apenas como um problema tecnológico. Mas, neste caso, a fraqueza central não estava apenas no sistema. Estava na confiança humana, na cultura de trabalho e na ausência de um mecanismo claro que obrigue a parar e verificar antes que informações sensíveis saiam.

Do meu ponto de vista, há aqui algumas lições importantes.

Nem todo pedido que vem de uma pessoa 'conhecida' realmente vem dela.

Nem todo compartilhamento de informações entre colegas é um ato inocente, especialmente quando se trata de código, software, planos, dados, modelos ou infraestruturas.

Os funcionários precisam saber reconhecer não apenas links suspeitos, mas também pedidos incomuns: pedidos repetidos do mesmo software, falta de explicação sobre por que a informação é necessária, uma mudança repentina no meio de pagamento ou de transferência, o uso de canais não habituais, ou pressão para entregar material sem um processo ordenado.

E o mais importante: em uma organização séria, um funcionário não deveria decidir sozinho se é permitido transferir material sensível a outra parte, mesmo que essa parte pareça conhecida, sênior ou profissional.

É preciso um procedimento. É preciso verificação de identidade. É preciso uma checagem de permissões. É preciso compreensão dos limites de regulação, exportação, confidencialidade e propriedade intelectual. E é preciso uma cultura em que parar para verificar não seja visto como burocracia, mas como parte da responsabilidade profissional.

A história da NASA é um lembrete contundente de que uma ameaça interna nem sempre começa com um funcionário malicioso. Às vezes começa com um funcionário bom e profissional, que quer ajudar, mas não percebe que está sendo manipulado.

E essa talvez seja uma das ameaças mais perigosas de todas: um cavalo de Troia humano que não sabe que é um.

Receba estas análises no seu email, com os seis passos para fechar a janela de saída numa única página.Receber o documento
Página do artigo Ler o artigo

Perfilagem comportamental e avaliação de idoneidade

O corpo trai muito antes de as palavras se quebrarem
Perfilagem comportamental e avaliação de idoneidade

O corpo trai muito antes de as palavras se quebrarem

Um dos temas mais fascinantes no mundo do comportamento humano é o Embodiment Effect, ou em português: "o efeito da incorporação corporal".

Ler a publicação completaMostrar menos

A ideia central é simples, mas muito profunda: o nosso corpo não apenas "expressa" emoções e pensamentos, mas também os influencia e, às vezes, até os revela antes que o cérebro consiga controlar a mensagem.

Durante anos, a linguagem corporal foi vista como um "acréscimo" à comunicação. Hoje já está claro que ela faz parte do próprio sistema de pensamento. A postura ao sentar, a posição das mãos, o ritmo da respiração, os movimentos da cabeça, a distância da câmera, o uso do espaço, as microexpressões, as mudanças de voz e até a forma de digitar: tudo isso faz parte de um sistema de informação comportamental.

No perfilamento empresarial isso é crítico.

Quando realizamos uma avaliação de confiabilidade ou tentamos identificar o potencial de uma ameaça interna dentro de uma organização, não procuramos apenas uma "mentira". É muito mais complexo. Procuramos a incongruência.

O Embodiment Effect permite compreender quando o comportamento físico não se sincroniza com a narrativa que a pessoa tenta produzir. Por exemplo: um candidato que fala com segurança, mas cujo corpo está em defesa contínua; um funcionário que declara compromisso com a organização, mas reage fisicamente com tensão quando surgem temas de autoridade, controle ou lealdade; um gestor que apresenta estabilidade, mas exibe sinais anormais de excitação em torno de questões financeiras ou conflitos internos; um candidato remoto que produz um contato visual "perfeito demais", com um ritmo de resposta artificial e padrões de comunicação que lembram o uso de recursos externos ou de AI em tempo real.

E aqui entra o novo desafio: a avaliação remota.

Na era do trabalho híbrido e das entrevistas por Zoom, algumas pessoas pensam que é possível "esconder" o comportamento através de uma tela. Na prática, às vezes acontece o contrário.

A câmera reduz o ruído de fundo e nos obriga a focar nos microcomportamentos: atrasos na resposta, mudanças de tom, saltos no olhar, sobreajustes, escuta não natural, desconexões entre voz e expressão, congelamento motor e uso excessivo de gestos calculados.

Justamente em um ambiente remoto, quando se sabe o que procurar, é possível identificar indicações muito significativas de confiabilidade, tensão, ocultação, manipulação ou conflito interno.

Mas é importante dizer a verdade profissional: não existe um "sinal mágico" que prove uma mentira. Esse é um dos maiores erros na área.

O perfilamento profissional não se constrói sobre mitos do tipo "tocar no nariz = mentira". Ele se constrói sobre: criar uma linha de base comportamental, identificar anomalias, cruzar fontes de informação, analisar o contexto, compreender motivações e ler a dinâmica e não apenas sinais isolados.

O Embodiment Effect é especialmente importante na identificação de ameaças internas nas organizações, porque as pessoas conseguem controlar as palavras muito mais do que o corpo. E em situações de tensão, conflito de lealdades, sensação de ameaça ou ocultação, o corpo quase sempre "vaza" informação.

O futuro do mundo do perfilamento empresarial não será baseado apenas na tecnologia nem apenas na intuição humana. Será uma combinação de: compreensão comportamental profunda, análise digital, apoio no OSINT, detecção de anomalias e a capacidade humana de ler as pessoas mesmo através de uma tela.

Porque, no fim, mesmo na era da AI, a pessoa ainda deixa uma assinatura comportamental.

Receba estas análises no seu email, com os seis passos para fechar a janela de saída numa única página.Receber o documento
Página do artigo
Nem todo funcionário tóxico grita. Alguns simplesmente sorriem da forma certa na entrevista.
Perfilagem comportamental e avaliação de idoneidade

Nem todo funcionário tóxico grita. Alguns simplesmente sorriem da forma certa na entrevista.

Um dos temas mais perturbadores no mundo da avaliação de personalidade é 'a Tríade Sombria'.

Ler a publicação completaMostrar menos

Trata-se de três traços de personalidade que no início podem parecer autoconfiança, carisma ou assertividade, mas dentro de uma organização podem se transformar numa verdadeira ameaça interna: o narcisismo, que envolve uma necessidade de admiração, um sentimento de superioridade e dificuldade em aceitar críticas; a manipulação (Machiavellianism), que significa usar as pessoas como ferramentas para alcançar objetivos, sem muita culpa pelo caminho; e a psicopatia funcional, que envolve uma frieza extrema, uma falta de empatia e a capacidade de realizar ações prejudiciais sem consciência.

A parte interessante é que pessoas com esses traços nem sempre fracassam nas entrevistas de emprego. Pelo contrário.

Não raro, são muito impressionantes. Sabem falar. Sabem se vender. Sabem identificar as fraquezas dos outros. E sabem exatamente que figura a organização quer ver à sua frente.

É por isso que penso que um dos maiores desafios hoje no mundo das ameaças internas não é apenas identificar um 'passado problemático', mas compreender padrões de personalidade e de comportamento que no futuro podem se transformar num risco organizacional.

Isso pode se manifestar no vazamento de informações, em prejudicar deliberadamente a organização, em manipular funcionários, em criar uma cultura tóxica, ou simplesmente em tomar decisões perigosas sem nenhuma empatia pelas consequências.

É claro que nem toda pessoa com traços da Tríade Sombria é um criminoso ou uma ameaça interna. Mas quando se combinam o acesso a informações sensíveis, a pressão, o ego, a falta de supervisão e a capacidade manipuladora, obtém-se uma combinação que os gestores precisam conhecer.

E é exatamente aqui que entra o valor de uma avaliação aprofundada, de uma sondagem adequada, de inteligência a partir de fontes de informação abertas e da identificação de sinais de alerta antes que o dano ocorra.

Porque, no fim, a ameaça mais perigosa numa organização normalmente não é quem parece perigoso. Mas sim quem sabe parecer perfeito.

Receba estas análises no seu email, com os seis passos para fechar a janela de saída numa única página.Receber o documento
Página do artigo
A cultura molda quem está diante de nós
Perfilagem comportamental e avaliação de idoneidade

A cultura molda quem está diante de nós

Quando avaliamos uma pessoa, é muito fácil projetar sobre ela o nosso próprio sistema de valores. O que nos parece um comportamento suspeito, incoerente ou até problemático pode, em outro contexto, ser completamente normal.

Ler a publicação completaMostrar menos

Por exemplo, há culturas em que evitar o contato visual é um sinal de respeito. Para outras, isso logo levanta dúvidas. Há lugares onde a comunicação direta é considerada positiva, enquanto em outros é percebida como grosseira.

E é aqui que entram os vieses.

Quando não temos consciência deles, não estamos realmente analisando a pessoa. Estamos analisando a distância entre ela e nós.

Na elaboração de perfis empresariais, isso é especialmente crítico. Decisões são tomadas sobre pessoas: candidatos, parceiros, fornecedores. Um erro de interpretação pode levar a perder uma pessoa excelente ou, pior ainda, a não identificar um risco real.

Então, o que aprendemos com isso?

Antes de tudo, humildade profissional. Compreender que nem tudo o que nos parece "certo" realmente o é.

Em segundo lugar, o contexto. Perguntar sempre: de onde vem essa pessoa? O comportamento dela combina com a cultura de onde ela vem?

E, por fim, a combinação correta entre ferramentas analíticas e compreensão humana. Sem isso, não há verdadeira objetividade.

Quem lida com pessoas precisa entender culturas. Caso contrário, está simplesmente adivinhando.

Receba estas análises no seu email, com os seis passos para fechar a janela de saída numa única página.Receber o documento
Página do artigo
A Enshittification é uma coisa ruim? Nem sempre.
Perfilagem comportamental e avaliação de idoneidade

A Enshittification é uma coisa ruim? Nem sempre.

Enshittification = a degradação extrema de algo até transformá-lo numa versão pior de si mesmo.

Ler a publicação completaMostrar menos

Lembro-me de uma época em que o LinkedIn era um lugar muito "limpo". Profissional, calculado, um pouco estéril. Todos escreviam a mesma coisa, todos soavam iguais, e quase não havia ali nada que revelasse de verdade quem era a pessoa por trás do perfil.

E então começou a enshittification.

Mais publicações pessoais. Mais política. Mais opiniões extremas. Mais provocações que ganham exposição porque o algoritmo adora barulho.

Para quem procura uma plataforma puramente profissional, isto parece uma deterioração. E, em grande medida, realmente é.

Mas, do meu ponto de vista, aconteceu aqui algo interessante.

É justamente esse conteúdo "deslocado" que começa a contar a história verdadeira.

Quando verifico alguém no âmbito de uma checagem de antecedentes a partir de fontes de informação abertas, não procuro apenas o que ele faz. Procuro como ele pensa. Como reage. O que o aciona. Onde estão os seus limites.

E essas coisas quase nunca apareciam no antigo LinkedIn.

Hoje estão lá. E em abundância.

Uma publicação política escrita sem filtros, uma resposta agressiva a um debate profissional, a escolha de aderir a uma tendência provocadora, tudo isso já não é "barulho" para mim. São sinais.

O que antes era um deserto árido em termos de compreensão da personalidade tornou-se uma mina de ouro de indicadores comportamentais.

Então sim, o LinkedIn mudou. E talvez não para melhor para quem procura apenas profissionalismo.

Mas para quem entende como ler nas entrelinhas, é uma plataforma que conta muito mais verdade do que antes.

Receba estas análises no seu email, com os seis passos para fechar a janela de saída numa única página.Receber o documento
Página do artigo

IA, deepfakes e fraude sintética

IA, deepfakes e fraude sintética

O reconhecimento que nunca aconteceu: o Deepfake como ameaça interna à organização

As pessoas neste vídeo não foram presas. Mas o vídeo ilustra um problema que todo gestor de segurança, de recursos humanos e todo CEO precisa conhecer.

Ler a publicação completaMostrar menos

No vídeo acima aparecem as figuras de Sam Altman, CEO da OpenAI, Dario Amodei, CEO da Anthropic, Mark Zuckerberg e Donald Trump, e diante deles Jensen Huang, enquanto estão em uma fila de reconhecimento policial e cantam juntos.

A situação é ridícula, o resultado é divertido e o vídeo parece surpreendentemente crível.

Mas nenhum reconhecimento desse tipo aconteceu. O vídeo foi criado com inteligência artificial como parte de uma sátira sobre a indústria de IA.

Matthias Schmidt (@eurofounder) publicou o vídeo no X em 16 de outubro de 2026: https://x.com/eurofounder/status/2111122495667413424

Assisti e pensei em algo completamente diferente: o que acontece quando a capacidade de produzir uma realidade tão convincente encontra o mundo da confiabilidade organizacional?

Até pouco tempo atrás, uma imagem, uma gravação de voz e, certamente, uma chamada de vídeo eram consideradas evidências significativas de que determinada pessoa de fato disse ou fez algo.

Hoje essa suposição já não é segura.

Estamos entrando em um período em que não só é possível falsificar uma identidade, como também é possível gerar para essa mesma identidade comportamento, voz, expressões faciais e interação que parecem totalmente autênticos.

E isso já não é apenas um problema de disseminação de informação falsa. É um risco real para a segurança organizacional.

De ameaça externa a ameaça interna

Pense em três cenários:

Um candidato a um cargo sensível faz uma entrevista por vídeo usando uma identidade fictícia, com rosto, voz e histórico profissional que não são seus. A organização está convencida de que contratou determinada pessoa, mas na prática concede permissões e acesso a outra pessoa.

Um gestor financeiro recebe uma chamada de vídeo de alguém com a aparência e a voz exatamente iguais às do CEO, com uma instrução urgente para transferir dinheiro ou informações sensíveis. O funcionário cumpre a instrução de boa-fé, e a organização é atingida por dentro.

E um vídeo de um funcionário que circula na internet e supostamente registra uma conduta criminosa, uma declaração extremista ou um vazamento de informações. A organização se apressa em tirar conclusões, embora o fato nunca tenha acontecido.

Em cada um desses casos, a tecnologia permite que um agente externo explore a confiança, os processos e as permissões de pessoas dentro da organização.

Assim, uma ameaça que se origina fora da organização pode se tornar um incidente de ameaça interna.

Verificar a história, não apenas o vídeo

E aqui surge a pergunta realmente importante:

Se já não é possível confiar no que vemos e ouvimos, em que se pode confiar?

Na minha opinião, a resposta está em mudar o método de verificação.

Em vez de perguntar apenas se o vídeo é real, é preciso perguntar se a história por trás dele é real.

É aqui que entra a importância das verificações de antecedentes e da inteligência de fontes abertas (OSINT).

Uma verificação OSINT profissional não se limita à análise de uma única imagem ou vídeo. Ela examina o contexto mais amplo e conecta informações de diferentes fontes, de preferência independentes, para construir um quadro mais confiável.

Por exemplo:

1. Verificação da fonte da informação: quem publicou o vídeo pela primeira vez? Quando? É possível localizar a fonte original da disseminação, e não apenas dezenas de compartilhamentos do mesmo conteúdo?

2. Verificação de identidades: a pessoa que aparece no vídeo corresponde à sua identidade digital ao longo do tempo? Existe um histórico profissional consistente, atividade nas redes, conexões e dados externos que reforcem sua identidade?

3. Cruzamento de fontes: existem evidências independentes do suposto evento? As datas, os locais, as pessoas e as circunstâncias são compatíveis com outras informações que possam ser verificadas?

4. Análise de padrões de atividade: há uma discrepância entre um comportamento digital conhecido e um evento fora do padrão? Surgiram recentemente contas novas, mudanças de identidade ou tentativas deliberadas de criar uma falsa representação?

5. Compreensão do contexto e das possíveis motivações: quem está por trás da disseminação, qual é o seu ambiente de atuação e existem indícios de uma tentativa de enganar, influenciar ou causar dano?

É importante ressaltar: OSINT não é uma solução mágica. Fontes abertas também podem ser falsas, coordenadas ou equivocadas. E a ausência de achados não prova que uma pessoa ou um vídeo sejam autênticos.

Mas quanto mais fontes independentes são cruzadas e quanto mais se examina a sequência dos eventos, mais difícil fica sustentar uma fraude com base em uma única informação falsificada.

E essa é exatamente a vantagem de examinar o quadro geral.

O que mudar nos procedimentos

Além das verificações de inteligência, as organizações também precisam adaptar seus procedimentos: confirmar instruções fora do padrão por um canal de comunicação independente, aplicar controle duplo a operações sensíveis, verificar identidades nos processos de contratação e evitar tomar decisões com base em um único vídeo.

Isso significa que a responsabilidade de distinguir entre o verdadeiro e o falso já não pode depender apenas dos nossos olhos, ou de um software que tenta detectar Deepfake.

Ela exige pensamento crítico, cruzamento de informações e compreensão do contexto humano, profissional e organizacional.

O vídeo acima foi feito para fazer rir. E ele realmente é engraçado.

Mas também ilustra como será fácil nos apresentar uma realidade que nunca existiu.

Em uma era em que é possível falsificar quase tudo o que vemos e ouvimos, a confiança não pode se basear no quanto a evidência é convincente. Ela precisa se basear na capacidade de verificá-la por meio de evidências adicionais.

E essa é, a meu ver, uma das mudanças mais importantes que precisam acontecer hoje no mundo da confiabilidade e da segurança organizacional.

A base profissional das recomendações

As recomendações deste artigo se baseiam em três publicações de órgãos governamentais dos EUA:

1. A publicação conjunta de NSA, FBI e CISA (setembro de 2023). O documento Contextualizing Deepfake Threats to Organizations: as ameaças de Deepfake às organizações e as formas de se preparar, identificar, se defender e responder. https://www.cisa.gov/news-events/alerts/2023/09/12/nsa-fbi-and-cisa-release-cybersecurity-information-sheet-deepfake-threats

2. O documento NIST AI 100-4 (novembro de 2024). Reducing Risks Posed by Synthetic Content: uma visão geral da verificação da origem do conteúdo, da marcação e da detecção de conteúdo sintético, e das limitações dessas tecnologias. https://www.nist.gov/publications/reducing-risks-posed-synthetic-content-overview-technical-approaches-digital-content

3. O programa Guardians of Forensic Evidence do NIST. Um programa para avaliar ferramentas automáticas de detecção de Deepfake. Segundo o NIST, há uma lacuna entre a alta precisão na pesquisa e a dificuldade de aplicar as ferramentas no mundo real. https://www.nist.gov/programs-projects/guardians-forensic-evidence

As dicas para identificar deepfakes, com uma fonte para cada recomendação, estão disponíveis como documento de duas páginas em inglês.Descarregar as dicas

Página do artigo A publicação conjunta de NSA, FBI e CISA
O olho humano já não é uma ferramenta de verificação de identidade
IA, deepfakes e fraude sintética

O olho humano já não é uma ferramenta de verificação de identidade

Encontrei um jogo pequeno chamado Slopcheck que vale alguns minutos. A ideia é simples: todo dia são exibidas seis imagens, e temos que decidir se cada uma é real ou foi criada por AI. Depois de cada resposta, o jogo explica quais detalhes da imagem poderiam tê-la entregado.

Ler a publicação completaMostrar menos

Parece fácil? Sugiro tentar antes de responder.

Mas, para mim, esse jogo é interessante por um motivo totalmente diferente. Ele ilustra bem um problema que encontramos hoje no mundo das verificações de antecedentes e da inteligência de fontes abertas: ainda confiamos demais no que vemos.

Uma foto profissional no LinkedIn. Uma conta no Instagram que parece ativa. Uma foto da pessoa em uma conferência. Um perfil que parece antigo. Fotos com amigos, família ou colegas de trabalho.

Antes, esse conjunto de sinais criava a sensação de que havia uma pessoa real por trás do perfil. Hoje isso já não basta.

É possível gerar um rosto que nunca existiu. É possível criar fotos da mesma pessoa em ambientes diferentes. É possível construir um histórico visual que parece convincente. E é possível envolver uma identidade falsa em um perfil profissional que parece, pelo menos à primeira vista, totalmente confiável.

E é exatamente aí que está a armadilha.

Às vezes procuramos o sinal da AI: um dedo a mais. Texto distorcido no fundo. Uma sombra que não fecha. Óculos estranhos. Detalhes anatômicos sem lógica.

Esses sinais importam, e o jogo é ótimo para treinar o olho. Mas, profissionalmente, não acho que seja o caminho certo para lidar com o problema. Porque, à medida que os modelos melhoram, os sinais visuais que aprendemos a identificar desaparecem.

Por isso, em uma verificação de antecedentes, a pergunta não pode ser apenas: esta imagem foi criada por AI?

A pergunta mais importante é: a identidade por trás da imagem resiste ao teste da realidade?

E aqui já é preciso sair de uma única imagem e passar a examinar o conjunto.

O histórico profissional fecha? Existem indícios independentes que ligam a pessoa às organizações onde ela afirma ter trabalhado? A linha do tempo dela faz sentido? A atividade nas diferentes redes é coerente? Contatos profissionais reais confirmam a história, ainda que de forma indireta? Fotos, menções, documentos e perfis diferentes formam uma identidade consistente, ou há contradições entre eles?

Essa é a diferença entre olhar uma imagem e verificar uma identidade.

Na era da AI, a intuição humana continua muito importante. Mas ela deve ser o ponto de partida da investigação, não o mecanismo de verificação em si.

E talvez essa seja a lição mais importante do Slopcheck: se erramos uma imagem no jogo, perdemos um ponto. Se uma organização erra na identificação da pessoa por trás de um perfil, o preço pode ser completamente diferente.

Vale testar o jogo e ver o quanto vocês são realmente bons nisso.

Receba estas análises no seu email, com os seis passos para fechar a janela de saída numa única página.Receber o documento
Página do artigo Link para o jogo
Quando o rosto na tela é real. A pessoa por trás dele, não.
IA, deepfakes e fraude sintética

Quando o rosto na tela é real. A pessoa por trás dele, não.

Na semana passada, veio à tona em Israel um caso especialmente preocupante que ilustra como a inteligência artificial está revolucionando o mundo das fraudes.

Ler a publicação completaMostrar menos

Segundo as suspeitas, um jovem de 20 anos conseguiu criar «identidades sintéticas» de cidadãos israelenses usando fotos e dados pessoais obtidos de bases de dados invadidas. Com ferramentas de IA, animou as fotos, produziu vídeos que pareciam totalmente autênticos e, com eles, abriu contas bancárias, pediu cartões de crédito e realizou operações financeiras em nome de pessoas que nem sequer sabiam que isso estava acontecendo.

De acordo com a investigação, dezenas de vítimas já foram identificadas, e suspeita-se que centenas de cidadãos tenham sido prejudicados por essa atividade.

O que mais me preocupa neste caso não é apenas a dimensão da fraude, mas a prova de que os métodos de identificação em que confiamos durante anos já não são suficientes por si só.

A foto de um documento de identidade, uma selfie, um vídeo curto, a verificação remota — até há pouco tempo, tudo isso era considerado uma forte camada de proteção. Hoje, nas mãos certas e com ferramentas de IA avançadas, podem ser falsificados a um nível que torna muito difícil ao olho humano detectar o embuste.

Este desafio já não pertence apenas aos bancos. É relevante para qualquer organização que contrate funcionários remotamente, aprove fornecedores, abra contas de clientes, conceda permissões de acesso ou execute processos de identificação digital.

A pergunta já não é se é possível falsificar uma identidade, mas se o seu sistema de controle é capaz de detectar a falsificação em tempo real.

Nos últimos anos, vejo cada vez mais casos em que a linha entre uma pessoa real e uma figura criada por IA se torna difusa. As organizações precisam adaptar os seus mecanismos de verificação à nova realidade e não depender apenas de métodos concebidos para um mundo anterior à inteligência artificial.

A par da ameaça, existem hoje também soluções avançadas que permitem detectar sinais de falsificações com IA, identificar anomalias no processo de identificação e verificar identidades em tempo real.

Temos soluções tecnológicas avançadas para enfrentar esses desafios em tempo real. Fique à vontade para entrar em contato comigo para mais detalhes.

Receba estas análises no seu email, com os seis passos para fechar a janela de saída numa única página.Receber o documento
Página do artigo Ler o artigo
Como sabemos se o que estamos vendo está realmente acontecendo ou aconteceu de verdade?
IA, deepfakes e fraude sintética

Como sabemos se o que estamos vendo está realmente acontecendo ou aconteceu de verdade?

Isto já não é uma questão filosófica. É uma questão de negócio, de segurança e de gestão.

Ler a publicação completaMostrar menos

O artigo na Science do professor Hany Farid, um dos principais especialistas do mundo na deteção de manipulações digitais, apresenta uma realidade que todos temos de interiorizar: um deepfake já não parece um brinquedo tecnológico. Parece real, soa real, espalha-se rápido e influencia a forma como as pessoas tomam decisões.

E o grande problema não é apenas que as falsificações estão a melhorar. O problema ainda maior é que a confiança está a ser corroída.

Quando um gestor recebe um vídeo. Quando o departamento de HR realiza uma entrevista online. Quando uma empresa é abordada por um investidor, um candidato, um fornecedor ou um parceiro de negócios. Quando um vídeo incriminatório começa a circular na rede. Quando uma voz conhecida pede uma ação urgente.

A primeira pergunta já não pode ser: "Isto parece real?" Porque hoje, muitas coisas falsas parecem completamente reais.

A pergunta certa é: "Como verificamos isto de forma profissional antes de agir?"

O que mais gostei no artigo foi a abordagem investigativa de Farid. Ele não se contenta com uma ferramenta automática que diz "90% falso" ou "70% real". Ele examina a física, o movimento, as sombras, os reflexos, os ângulos, a sincronização entre voz e lábios, a consistência entre fotogramas e o contexto mais amplo.

E é exatamente esse o ponto. Com deepfakes não existe uma única solução mágica. É preciso uma combinação de tecnologia, experiência investigativa, compreensão do comportamento humano, compreensão do terreno digital e a capacidade de fazer as perguntas certas.

No mundo empresarial isto é especialmente crítico. Porque os deepfakes não ameaçam apenas políticos ou celebridades. Ameaçam os processos de recrutamento, as verificações de antecedentes, a confiança entre organizações, a proteção contra fraudes, a identidade digital e a capacidade de entender quem está realmente à nossa frente.

Uma entrevista de emprego online pode ser falsa. Um perfil profissional pode estar bem construído mas não ser autêntico. A voz de um gestor pode ser clonada. Um vídeo pode estar editado. Uma imagem pode ser gerada do zero. Um documento pode parecer autêntico e ser parte de um amplo esquema de engano.

Por isso as organizações não podem ficar na fase do "a mim parece-me real". Precisam de uma capacidade de verificação. Não por pânico. Não por uma desconfiança excessiva. Mas por responsabilidade.

Quem recruta colaboradores para funções sensíveis, avalia parceiros de negócios, verifica identidades, lida com incidentes de fraude ou enfrenta conteúdos suspeitos na rede, tem de acrescentar à sua mesa de trabalho também a capacidade de lidar com deepfakes. Especialmente quando tudo acontece online.

Se está a lidar com uma suspeita de deepfake, uma identidade falsa, uma entrevista suspeita, conteúdo digital problemático ou um incidente em que não é claro o que é real e o que não é, pode contactar-nos.

Temos soluções inovadoras e pioneiras para lidar com deepfakes, inclusive em ambiente online, combinando tecnologia avançada com análise humana profissional.

Receba estas análises no seu email, com os seis passos para fechar a janela de saída numa única página.Receber o documento
Página do artigo Ler o artigo
IA, deepfakes e fraude sintética

Se é possível falsificar um rosto com o apertar de um botão, como sabemos quem está realmente sentado à nossa frente?

Um dos maiores desafios no mundo do recrutamento moderno é o fato de que já não sabemos realmente se a pessoa que aparece na tela é quem afirma ser.

Ler a publicação completaMostrar menos

As ferramentas de AI estão hoje ao alcance de qualquer pessoa e permitem alterar a aparência, a voz e até uma identidade inteira em tempo real. O que antes era domínio de órgãos de inteligência ou de estúdios de cinema tornou-se uma ferramenta acessível que pode ser executada a partir do computador de casa.

A implicação para as organizações é clara: uma entrevista por vídeo já não é um meio suficiente para verificar a identidade.

Nos últimos anos, o mundo viu não poucos casos de candidatos que se passaram por outras pessoas, usaram identidades falsas ou ocultaram informações substanciais durante o processo de recrutamento. À medida que as tecnologias de Deep Fake se tornam mais convincentes, o risco aumenta proporcionalmente.

É exatamente por isso que as verificações de antecedentes baseadas em inteligência de fontes abertas (OSINT) estão se tornando uma parte cada vez mais significativa dos processos de recrutamento, especialmente em cargos sensíveis.

Quando se examina a pegada digital de um candidato ao longo do tempo, se cruzam diferentes fontes de informação e se verifica a coerência entre a identidade apresentada e a presença digital real, é possível identificar lacunas e sinais de alerta que nunca surgiriam durante uma entrevista on-line.

A tecnologia que permite esconder a verdade avança rapidamente.

O desafio das organizações é garantir que as ferramentas para revelar a verdade avancem na mesma velocidade.

As dicas para identificar deepfakes, com uma fonte para cada recomendação, estão disponíveis como documento de duas páginas em inglês.Descarregar as dicas

Página do artigo
Fique atento

Receba as nossas análises no seu email.

Novos casos, sinais de alerta e lições de fiabilidade: um email curto quando surge algo que vale a pena ler. Sem spam, cancele quando quiser.