Centro de conocimiento

Centro de conocimiento

Notas de campo, análisis y lecciones sobre OSINT, KYC, diligencia debida y riesgo de fraude, escritas por nuestros analistas.

Diligencia debida y verificación de antecedentes

El copiloto del vuelo FZ1073: qué habría encontrado una verificación de antecedentes el día de su contratación
Diligencia debida y verificación de antecedentes

El copiloto del vuelo FZ1073: qué habría encontrado una verificación de antecedentes el día de su contratación

El 30 de septiembre de 2026, el copiloto del vuelo FZ1073 de Flydubai, de Dubái a Tel Aviv, atacó al comandante en la cabina de mando e intentó hacerse con los mandos. Nos hicimos una sola pregunta: ¿había en internet, antes de su contratación, información pública que una verificación de antecedentes habría encontrado, y contenía señales de alerta?

Leer la publicación completaMostrar menos

Fijamos la lista de indicadores antes de buscar. Examinamos dos fechas: su contratación por Flydubai en febrero de 2026, según el Wall Street Journal, y el día del ataque. Realizamos 28 búsquedas en Google limitadas a páginas anteriores a la fecha de contratación, para ver qué habría devuelto una verificación realizada en ese momento. La búsqueda abarcó inglés y árabe, incluidos archivos de contenido borrado.

Qué había en internet antes de su contratación

No encontramos ninguno de los indicadores de radicalización violenta fijados de antemano. El material violento apareció unas nueve horas después del ataque.

Pero el Internet Archive conservó unos 3,000 tuits de 2021 y 2022 de una cuenta suya de X que fue borrada. Según el método de ProfCheck, contienen cuatro indicadores de conducta negativos:

• Trato denigrante hacia las mujeres.

• Hostilidad hacia los extranjeros.

• Imposición de normas religiosas a otros, con apoyo al castigo violento.

• Engaño deliberado mediante identidades falsas.

Cómo llega a ello una verificación

En 16 búsquedas por nombre, en inglés y en árabe, no apareció ninguna de sus páginas anteriores a la fecha de contratación. Una búsqueda por su nombre de usuario mostró sus cuentas en los primeros resultados.

El nombre de usuario aparece en una página espejo que menciona su nombre en árabe, y en su página de LinkedIn. Un analista que lee árabe y revisa cada resultado llega hasta allí. Un filtrado automático por nombre no llega.

Leer en el idioma también importa en la dirección contraria. La palabra "حماس" aparece dos veces en sus tuits, y en ambas significa "entusiasmo". Un filtro de palabras clave la marcaría como hallazgo. Un lector que ve el contexto no lo haría.

Dónde estaban las señales de alerta más fuertes

Según lo que se ha informado hasta ahora, las señales de alerta más fuertes no estaban en internet:

• Según el Wall Street Journal, ABC y CNN, Omán lo apartó de las tareas de vuelo por opiniones extremistas o material extremista.

• Royal Air Maroc declaró que completó una formación teórica como parte de un proceso previo a la contratación, y que su candidatura no fue seleccionada. Su perfil de LinkedIn lo presentaba como unos siete meses de empleo.

• Según un diplomático del Golfo, las verificaciones previas a su contratación se centraron en condenas penales, no en señales de radicalización.

• Según el Wall Street Journal, nadie preguntó a Omán por él.

Pero, en mi opinión, esta es la lección central del caso: una verificación de antecedentes penales no es una verificación de antecedentes. Una contradicción entre el perfil de un candidato y la respuesta de un empleador anterior es un hallazgo habitual de la verificación de empleo, y aquí estaba al alcance.

Nuestra conclusión: según el método de ProfCheck, los tuits archivados por sí solos contienen cuatro indicadores negativos. Junto con los hechos ajenos a internet, un informe de ProfCheck en la fecha de contratación habría dado al empleador motivos claros para no contratarlo como piloto. El informe no recomienda ni descalifica; la decisión queda en manos del empleador.

Qué significa esto para los empleadores

En la práctica, esto significa, entre otras cosas:

• Busca en el idioma del candidato y por su nombre de usuario, no solo por el nombre en inglés.

• Incluye archivos en la verificación. El contenido borrado no necesariamente ha desaparecido.

• Haz que alguien que lea el idioma lea cada resultado en su contexto.

• Verifica el empleo con los empleadores anteriores, incluidos los cambios de puesto y el motivo de la salida, y compara las respuestas con el currículum y el perfil.

• Trata la conducta como un hallazgo y deja fuera la pertenencia. La familia, la nacionalidad, la práctica religiosa y la opinión política no son indicadores.

• Vuelve a verificar después de la contratación, en puestos con acceso a aeronaves, instalaciones o sistemas.

Es importante señalar: la persona de la que trata este caso es un sospechoso. Hasta el 4 de octubre de 2026, no se había presentado contra él una acusación formal ante un tribunal, no había sido condenado y ninguna autoridad había confirmado oficialmente su identidad. La revisión se realizó únicamente con fuentes abiertas.

Otro estudio de caso con el mismo método, sobre el dispositivo de grabación en la sala de juntas de la dirección de OpenAI: https://profcheck.co/es/knowledge/case-study-openai-recording-device/

El informe completo, en inglés y con un enlace a la fuente de cada hallazgo, está disponible para descargar.Descargar el informe

Página del artículo
¿Se puede usar en una verificación de antecedentes información sobre un pasado penal encontrada en internet?
Diligencia debida y verificación de antecedentes

¿Se puede usar en una verificación de antecedentes información sobre un pasado penal encontrada en internet?

Una de las preguntas más complejas en las verificaciones de antecedentes no es cómo encontrar información.

Leer la publicación completaMostrar menos

Es qué se puede hacer con ella después de haberla encontrado.

La dificultad destaca especialmente cuando, durante una verificación de antecedentes basada en fuentes abiertas, aparece información relacionada con un delito penal, una investigación, un proceso judicial o una conducta de carácter penal.

Puede ser una sentencia publicada en una base de datos jurídica.

Un artículo antiguo en un sitio de noticias.

Un comunicado de una autoridad pública.

Una noticia sobre una acusación formal.

Una publicación sobre una condena.

O incluso un documento público que describe un hecho fáctico sin usar en absoluto las palabras "antecedentes penales".

En una situación así surge una pregunta natural:

Si la información no vino de la policía ni fue extraída del registro penal, sino que se encontró en una búsqueda normal en internet, ¿se puede transmitir al empleador y tenerla en cuenta en una decisión de contratación?

La respuesta no es un sí o un no simples.

Y la razón es que hay que separar tres preguntas distintas:

1. ¿Está permitido recopilar la información?

2. ¿Está permitido transmitirla a quien toma la decisión?

3. ¿Está permitido que esa parte la use en una decisión de empleo?

Son tres etapas completamente distintas.

Antes que nada: ¿qué es siquiera "información penal" según la ley?

La Ley israelí de Información Penal y Rehabilitación de Infractores de 2019 define "información penal" como información del registro penal y del registro policial.

El registro penal incluye, entre otras cosas, detalles sobre condenas y ciertas decisiones enumeradas en la ley.

El registro policial incluye otros tipos de información, como causas pendientes e información policial adicional conforme a las disposiciones de la ley.

La implicación inicial es importante:

No toda información que describe una conducta penal es necesariamente "información penal" en el sentido técnico de la ley.

Un artículo de prensa no es el registro penal.

Una sentencia publicada al público no es la base de datos de la policía.

Un comunicado de una autoridad pública no se convierte en registro policial solo porque describe un delito.

Pero exactamente aquí empieza la complejidad.

La fuente de la información no es el final de la discusión

Es muy fácil llegar a la siguiente conclusión:

"Si lo encontré en Google, puedo usarlo."

Es una conclusión peligrosa.

La Ley de Información Penal no se ocupa solo de la forma en que una persona obtiene información.

El artículo 38 establece que quien no tiene derecho a recibir cierta información penal, o información penal en absoluto, no la tendrá en cuenta al tomar una decisión.

El artículo continúa y establece que tampoco se tendrá en cuenta "información adicional relacionada con dicha información penal".

Es decir, el hecho de que la información provenga de una fuente abierta no la desconecta necesariamente de las restricciones que se aplican al uso de información penal.

La prueba no es solo:

"¿De dónde vino la información?"

También hay que preguntar:

"¿Qué aprendimos realmente de ella?"

Y:

"¿Qué pensamos hacer con esta información?"

Es una distinción crítica.

El OSINT no puede convertirse en una vía para eludir la obtención de información cuyo uso la ley quiso restringir.

En otras palabras:

Si un empleador no tiene derecho a recibir cierta información del registro penal, no es correcto suponer que puede simplemente reconstruir esa misma información mediante una búsqueda en fuentes abiertas y luego usarla como si la restricción no existiera.

Pero la dirección contraria tampoco es correcta

Aquí es importante evitar el error opuesto.

El hecho de que una fuente pública describa una conducta penal no convierte automáticamente cada detalle en información que está prohibido recopilar, reportar o considerar.

Una verificación de antecedentes puede revelar información fáctica con un significado claro para la evaluación de riesgos.

A veces esa información también está relacionada con un proceso penal.

La pregunta no es solo qué etiqueta jurídica se le puede poner.

Hay que entender el contexto.

¿Se trata de una condena?

¿De una investigación?

¿De una acusación formal?

¿De una causa cerrada?

¿De una absolución?

¿De la alegación de una parte en un proceso civil?

¿De una determinación fáctica de un tribunal?

¿De un reporte periodístico cuyo desenlace no está claro?

¿O de una conducta documentada relevante para el puesto, aunque el proceso judicial en sí no sea el foco de la verificación?

Cada uno de estos casos es distinto.

Un ejemplo: un candidato que debe gestionar dinero

Supongamos que una persona es candidata al puesto de director financiero.

El puesto incluye la firma de pagos, acceso a cuentas bancarias, permisos en sistemas financieros y responsabilidad sobre sumas de dinero significativas.

Durante la verificación de antecedentes se encuentra una sentencia pública y fiable que describe la implicación previa de esa persona en un acto de fraude financiero.

Aquí dos reacciones extremas serían problemáticas.

La primera reacción:

"Es una sentencia pública, así que automáticamente podemos transmitirla y recomendar no contratar."

Es una conclusión demasiado amplia.

La segunda reacción:

"Hay aquí una conexión con un delito penal, así que no podemos referirnos a la información en absoluto."

También es una conclusión demasiado amplia.

Una verificación de antecedentes profesional debe desglosar el hallazgo.

¿Qué determinó exactamente la sentencia?

¿Se trata de una condena o solo de la descripción de una alegación?

¿Cuándo ocurrió el hecho?

¿Cuál fue el papel de la persona?

¿Terminó el proceso de una forma que cambia el significado del hallazgo?

¿Existen fuentes adicionales que lo corroboren?

Y la pregunta central desde la gestión del riesgo:

¿Cuál es la relación entre el hallazgo y el puesto evaluado?

Cuando una persona va a recibir control sobre dinero, un hallazgo fiable sobre conducta financiera fraudulenta puede tener un significado mucho más claro que en un puesto sin acceso a fondos, activos o permisos financieros.

Pero también aquí, la relevancia para el puesto no es una "tarjeta de salida de la ley".

Es parte de la verificación, no un sustituto del análisis jurídico.

La relevancia es una condición central, pero no la única

Esta es quizá la distinción más importante.

En el mundo de las verificaciones de antecedentes estamos acostumbrados a pensar en términos de relevancia.

Con razón.

El objetivo de una verificación de antecedentes no es recopilar cada detalle que se pueda encontrar sobre una persona.

El objetivo es identificar información con una conexión real con el riesgo derivado del puesto.

Por ejemplo:

Un pasado de fraude financiero puede ser muy relevante para un puesto con acceso a fondos.

Un incidente de uso indebido de información puede ser relevante para un puesto con permisos a bases de datos sensibles.

Una conducta violenta puede adquirir un significado especial en un puesto con responsabilidad por la seguridad de otros.

Una violación sustancial de la confianza puede ser relevante para un puesto en el que el empleado recibirá gran autonomía y acceso a activos sensibles.

Pero la relevancia por sí sola no basta.

Incluso información muy relevante puede ser información cuyo uso la ley restringe.

Por eso el orden correcto es:

Primero la legalidad.

Después la relevancia.

Y no al revés.

No toda mención en la prensa equivale a "antecedentes penales"

Hay además otro problema profesional.

Internet casi nunca ofrece una imagen jurídica completa.

Se puede encontrar un artículo de 2018 que dice que una persona fue detenida.

¿Pero qué pasó después?

¿Se presentó una acusación formal?

¿Se cerró la causa?

¿Fue absuelta la persona?

¿Es siquiera la persona correcta?

¿Se publicó una corrección del artículo?

¿Revocó la sentencia una instancia superior?

Una verificación de antecedentes que recoge la primera mención y se detiene ahí puede ser peor que no hacer ninguna verificación.

Especialmente cuando se trata de información con potencial de dañar a una persona.

Por eso un hallazgo así exige verificación, contexto y actualización.

La absolución es un buen ejemplo de la trampa

Supongamos que una búsqueda del nombre de un candidato arroja decenas de artículos sobre un juicio penal mediático.

A primera vista la impresión es grave.

Pero tras leer la sentencia resulta que la persona fue absuelta.

Si el analista se conforma con los titulares antiguos, en la práctica crea una imagen opuesta a la realidad jurídica.

Esta es una de las razones por las que una verificación de antecedentes no puede reducirse a una búsqueda de palabras clave.

Hay que entender la secuencia de los hechos y el resultado.

La antigüedad de la información también importa

Un hallazgo de hace un año no es necesariamente igual a uno de hace veinte años.

La propia Ley de Información Penal está construida, entre otras cosas, sobre un concepto de prescripción, cancelación y rehabilitación.

El objetivo no es solo proteger información.

Es también permitir que una persona no cargue para siempre con todo el peso de un hecho de su pasado.

Por eso, cuando información antigua aparece en internet, el hecho de que internet la "recuerde" no significa que el empleador deba necesariamente recordarla de la misma forma.

Esto es especialmente cierto cuando se trata de información cuya influencia la propia ley quiso reducir con el tiempo.

¿Y qué pasa con la información que no es una condena?

Aquí se requiere una cautela aún mayor.

Una detención no es una condena.

Una investigación no es una condena.

Una acusación formal no es una condena.

Una causa cerrada desde luego no es una condena.

Un artículo sobre una sospecha no es prueba de que la sospecha fuera cierta.

Y sin embargo, una búsqueda OSINT puede sacar a la luz todo esto.

Por eso una verificación de antecedentes profesional no puede conformarse con las palabras:

"Encontramos una publicación negativa."

Hay que decir qué se encontró exactamente.

Quién lo publicó.

Cuándo.

Cuál es su estatus jurídico.

Y qué pasó después.

La diferencia entre:

"El candidato fue condenado por fraude"

Y:

"En 2019 se publicó que el candidato fue interrogado bajo sospecha de fraude"

Es enorme.

Tres preguntas que hay que hacer antes de incluir un hallazgo así en un informe

Cuando durante una verificación de antecedentes surge información conectada con un proceso penal, lo correcto es separar tres capas.

1. ¿Está permitido recopilarla?

¿Se trata de información de una fuente pública legítima?

¿Fue legal la forma en que se obtuvo la información?

¿No hay aquí un intento de eludir una restricción legal a través de un tercero?

2. ¿Es correcto y está permitido reportarla?

Incluso la información encontrada legalmente no tiene que entrar automáticamente en el informe.

Hay que examinar su fiabilidad, su vigencia, su gravedad y su relevancia.

También hay que evaluar si su mera transmisión puede poner a quien decide en una situación en la que queda expuesto a información que la ley no le permite tener en cuenta.

3. ¿Puede el empleador usarla en la decisión?

Es una pregunta aparte.

Un empleador puede estar autorizado a recibir cierto tipo de información y otro no.

Ciertos puestos están sujetos a regímenes especiales.

Ciertos organismos tienen facultades que un empleador privado común no tiene.

Y a veces la ley permite tener en cuenta información solo bajo ciertas condiciones.

Por eso no hay una única respuesta que sirva para toda organización y todo puesto.

La Enmienda 10 de la ley demuestra exactamente este principio

En 2026 se añadió a la ley un régimen nuevo y focalizado sobre ciertos delitos de terrorismo.

La ley permite, bajo las condiciones establecidas, que un empleador pida a la policía una notificación de si un candidato adulto tiene o no una anotación penal relacionada con un delito grave de terrorismo o con ciertos delitos según la Ley de Lucha contra el Terrorismo.

La solicitud está condicionada al consentimiento por escrito del candidato, y la notificación no proporciona al empleador todos los detalles del registro.

La enmienda entró en vigor el 24 de agosto de 2026.

La propia necesidad del legislador de crear una vía tan específica ilustra un punto importante:

El acceso a información penal con fines de empleo no es cuestión de "hay consentimiento" o "encontré la información".

Es cuestión de facultad, condiciones y finalidad.

Entonces, ¿cuál es el papel de una verificación de antecedentes basada en OSINT?

Una verificación de antecedentes no es un sustituto del registro penal.

Y no debe ser una manera de reconstruirlo.

Su papel es mucho más amplio y distinto.

El OSINT puede revelar información sobre:

Conflictos de interés.

Empresas y vínculos comerciales.

Afirmaciones falsas en el currículum.

Historia profesional.

Sanciones.

Vínculos con actores de alto riesgo.

Procesos civiles.

Reportes en los medios.

Declaraciones públicas.

Actividad comercial inusual.

Patrones de conducta.

Información relacionada con la confiabilidad, cuando es relevante para el puesto y se recopila y analiza conforme a la ley.

Y a veces, dentro de ese espacio, surgirá también información con conexión con el mundo penal.

En ese punto la responsabilidad profesional no es hacerla desaparecer automáticamente, ni apresurarse a transmitirla.

La responsabilidad es entender qué se encontró exactamente.

La pregunta no es solo "¿qué encontramos?"

Es:

¿Cuál es la fuente de la información?

¿Cuál es su nivel de fiabilidad?

¿Cuál es su estatus jurídico?

¿Existe un desarrollo posterior?

¿Qué antigüedad tiene el hallazgo?

¿Es la persona correcta?

¿Está permitido transmitirlo?

¿Puede el empleador usarlo?

¿Y cuál es su conexión real con el riesgo derivado del puesto?

Solo después de responder todas estas preguntas se puede decidir si el hallazgo debe incluirse en la verificación de antecedentes y de qué forma.

La conclusión

"Información pública" e "información que se puede usar en una decisión de contratación" no son sinónimos.

Pero "información relacionada con conducta penal" e "información que nunca se puede reportar" tampoco son sinónimos.

La realidad es más compleja.

El OSINT no es una forma de eludir la Ley de Información Penal.

Pero una verificación de antecedentes tampoco debe ignorar información pública, fiable y relevante solo porque se refiere a una conducta que puede ser penal.

La prueba profesional está en la combinación de cuatro cosas:

El marco jurídico.

La fuente y la calidad de la información.

La relevancia para el puesto.

Y la forma en que la información se usará en la toma de la decisión.

Encontrar información en internet es la parte fácil.

La profesionalidad empieza con la pregunta de qué es lícito, correcto y justo hacer con ella después de haberla encontrado.

Recibe estos análisis en tu correo, junto con los seis pasos para cerrar la ventana de salida en una sola página.Obtener el documento
Página del artículo
La Enmienda n.º 10 a la Ley de Información Penal y Rehabilitación de Delincuentes: qué cambió y qué significa realmente para los empleadores y las verificaciones de antecedentes
Diligencia debida y verificación de antecedentes

La Enmienda n.º 10 a la Ley de Información Penal y Rehabilitación de Delincuentes: qué cambió y qué significa realmente para los empleadores y las verificaciones de antecedentes

En febrero de 2026 se aprobó la Enmienda n.º 10 a la Ley de Información Penal y Rehabilitación de Delincuentes, 5779-2019. A primera vista parece una enmienda relativamente técnica, pero en la práctica tiene implicaciones significativas para los organismos facultados para recibir información penal, para los candidatos a un empleo y para la forma en que las organizaciones gestionan los riesgos de contratación.

Leer la publicación completaMostrar menos

Al mismo tiempo, la enmienda precisa una distinción importante que muchas personas desconocen: existe una separación entre la información penal contenida en el registro penal y protegida por la ley, y la información fáctica y pública que se encuentra en fuentes abiertas (OSINT), que no forma parte en absoluto del registro penal. Es precisamente esta distinción la que hoy convierte las verificaciones de antecedentes basadas en OSINT en una herramienta más importante que nunca.

¿Qué cambió la Enmienda n.º 10? La enmienda añade un nuevo mecanismo de «notificación sobre la existencia de un asiento en el registro penal», a través del nuevo artículo 16A de la ley. En determinados casos, en lugar de revelar el contenido completo del registro penal, el organismo autorizado recibirá una notificación que indica que existe un asiento en el registro penal, conforme a las disposiciones establecidas en la ley. Además, esta notificación se definió como parte del término «información penal». El objetivo de la enmienda es seguir reforzando el principio de rehabilitación de delincuentes, equilibrando el interés público con el derecho de una persona a rehabilitarse.

¿Qué significa para los empleadores? Para la mayoría de los empleadores, la situación jurídica básica no ha cambiado. También hoy: un empleador ordinario no puede exigir a un candidato que presente un registro penal; está prohibido exigir a un candidato que obtenga información de la policía en nombre del empleador; y solo los organismos expresamente autorizados por la ley pueden recibir información del registro penal, y únicamente en la medida que la ley establezca. Es decir, incluso después de la enmienda, la mayoría de los empleadores no pueden basar su proceso de toma de decisiones en el registro penal.

Pero aquí comienza el error más común. No pocas personas creen que, si no se puede obtener un registro penal, no está permitido saber nada sobre el pasado de un candidato. Esta no es la interpretación correcta. La ley regula el acceso al registro penal y a la información penal gestionada por el Estado. No prohíbe localizar información fáctica que ya se ha publicado legalmente en fuentes abiertas. Esta es una distinción jurídica muy importante.

¿Cuál es la diferencia entre un registro penal y la información abierta? Un registro penal es información gestionada en el registro penal de la Policía de Israel, y el acceso a él está regulado por la ley. En cambio, información como las sentencias publicadas en bases de datos jurídicas, las publicaciones oficiales de los tribunales, los comunicados del portavoz de la Policía de Israel, los comunicados de la Fiscalía del Estado, las publicaciones de las autoridades regulatorias, los artículos periodísticos fiables, los anuncios de licitaciones e inhabilitaciones, los documentos de liquidación, administración judicial o procedimientos legales, la información comercial pública y las publicaciones de sanciones o listas negras internacionales no constituye «información penal» tal como la define la ley por el mero hecho de describir un evento delictivo o una condena. Se trata de información pública publicada conforme a la ley y, por lo tanto, no forma parte del propio registro penal. Por supuesto, el uso de esa información también debe realizarse de conformidad con las leyes de protección de la privacidad, la prohibición de la difamación y los principios de relevancia, proporcionalidad y buena fe.

Aquí es donde entran en escena las verificaciones de antecedentes basadas en OSINT. Una verificación de antecedentes de calidad no intenta eludir la ley ni trata de obtener información confidencial. Al contrario. Opera únicamente a través de fuentes de información públicas y legales. Cuando se realiza OSINT profesional, a veces es posible localizar información sustancial que no es accesible a través del registro penal, por ejemplo: condenas publicadas en sentencias, participación en casos de fraude que tuvieron difusión, acusaciones publicadas legalmente, procedimientos de insolvencia, procedimientos civiles significativos, relaciones comerciales problemáticas, conflictos de intereses, vínculos con empresas o partes de alto riesgo, indicios de fraude o suplantación, y patrones de conducta públicos con relevancia laboral. A veces es precisamente este tipo de información la que ofrece al empleador una imagen más amplia que la mera existencia de un registro penal.

¿Sustituye esto a un registro penal? No. Se trata de dos herramientas completamente diferentes. El registro penal es información oficial del Estado. OSINT no es un registro penal ni pretende serlo. Su finalidad es identificar indicios de riesgo a partir de información pública que se puede verificar, contrastar y evaluar de manera profesional. Por lo tanto, en muchas organizaciones, especialmente en puestos sensibles, las verificaciones OSINT no sustituyen a las verificaciones establecidas por la ley, sino que las complementan.

El significado práctico para los empleadores: la Enmienda n.º 10 continúa la tendencia del legislador de reforzar la protección de la privacidad de las personas y el principio de rehabilitación. Sin embargo, no elimina el deber de diligencia de los empleadores hacia sus empleados, sus clientes y la organización. Por lo tanto, cuanto más restringido sea el acceso a la información penal oficial, mayor será la importancia de realizar verificaciones de antecedentes de calidad basadas en información abierta, legal, relevante y verificada.

El desafío del empleador hoy no es obtener más información. El desafío es saber distinguir entre la información que no se puede recibir y la información pública que está permitida, e incluso que conviene considerar, como parte de un proceso de toma de decisiones fundamentado. También es importante recordar que cualquier uso de información procedente de OSINT debe realizarse de conformidad con toda la legislación pertinente, incluida la Ley de Protección de la Privacidad, la prohibición de la difamación, las leyes laborales y los principios de igualdad y proporcionalidad. El mero hecho de que una información se haya publicado públicamente no la convierte automáticamente en relevante o legítima para cualquier decisión de contratación.

Recibe estos análisis en tu correo, junto con los seis pasos para cerrar la ventana de salida en una sola página.Obtener el documento
Página del artículo Leer el artículo
Ya había sido condenado antes. Eso no impidió que la gente le entregara de nuevo millones de séqueles
Diligencia debida y verificación de antecedentes

Ya había sido condenado antes. Eso no impidió que la gente le entregara de nuevo millones de séqueles

Esta mañana leí el artículo sobre Ido Samuel, que ya había sido condenado por delitos de fraude, cumplió una pena de prisión y, tras salir en libertad, volvió a gestionar dinero para clientes privados. Algunos de ellos perdieron sumas considerables.

Leer la publicación completaMostrar menos

Esta historia no es solo una historia sobre inversiones, criptomonedas o el mercado de capitales.

Es una historia sobre un fallo en la diligencia debida.

Mucha gente cree que una verificación de antecedentes sirve únicamente para contratar empleados. En la práctica, no es menos importante a la hora de elegir un socio comercial, un gestor de inversiones, un proveedor, un asesor o cualquier persona que vaya a tener acceso a dinero, información o activos.

En este caso, parte de la información estaba completamente disponible en fuentes abiertas: una condena penal por delitos de fraude; un largo periodo de prisión; publicaciones mediáticas históricas; procedimientos y resoluciones judiciales; e información comercial y pública que puede localizarse mediante una búsqueda profesional.

El problema es que encontrar la información no basta. Hay que saber unir los puntos.

Una verificación de antecedentes basada en OSINT no se limita a recopilar datos. El verdadero valor está en el análisis y en comprender qué significa la información a la hora de tomar una decisión.

Cuando evaluamos a una persona que va a gestionar nuestro dinero o a tomar decisiones financieras, la pregunta no es solo "¿Tuvo una condena previa?", sino: ¿la reveló por completo? ¿Existen otras señales de alerta? ¿Hay discrepancias entre la imagen pública y la realidad? ¿Y existen patrones que se repiten a lo largo de los años?

Al final, la mayoría de los grandes fraudes no comienzan con sofisticación tecnológica. Comienzan con la confianza.

Y antes de otorgar confianza, conviene realizar una verificación de antecedentes profesional basada en fuentes de información abiertas, para tomar una decisión informada y fundamentada en hechos y no en una impresión personal o en el carisma.

Recibe estos análisis en tu correo, junto con los seis pasos para cerrar la ventana de salida en una sola página.Obtener el documento
Página del artículo Leer el artículo
¿El mayor error en las verificaciones de antecedentes? Atribuir información a la persona equivocada.
Diligencia debida y verificación de antecedentes

¿El mayor error en las verificaciones de antecedentes? Atribuir información a la persona equivocada.

Muchos piensan que el principal desafío en las verificaciones de antecedentes es encontrar la información.

Leer la publicación completaMostrar menos

En mi opinión, esa es precisamente la parte fácil.

El verdadero desafío comienza justo después de haber encontrado la información: ¿estamos seguros de que pertenece a la persona que realmente estamos verificando?

En un mundo donde millones de personas comparten nombres similares, usan apodos, mantienen múltiples perfiles digitales y a veces dejan solo rastros parciales, es muy fácil caer en la trampa de una "identificación rápida".

Me encuentro a menudo con casos en los que investigadores, reclutadores o directivos ven un perfil problemático en la red, un artículo antiguo o una mención negativa, y se apresuran a sacar conclusiones.

Pero una verificación de antecedentes profesional no es un ejercicio de recopilación de información. Es un ejercicio de verificación de identidades.

Antes de sacar conclusiones, hay que verificar: ¿se trata de la misma persona? ¿Coincide la ubicación geográfica? ¿Encaja la línea de tiempo? ¿Existen identificadores adicionales que conecten los datos? ¿Y existen fuentes independientes que confirmen el vínculo?

El mayor peligro no es pasar por alto información negativa. El mayor peligro es atribuir información negativa a la persona equivocada.

Un error así puede llevar a decisiones de contratación erróneas, al daño de la reputación de una persona inocente e incluso a una exposición legal.

Por eso uno de los principios más importantes en el trabajo de inteligencia de fuentes abiertas (OSINT) es: primero se verifica. Solo después se concluye.

Esa es la diferencia entre recopilar información y buscar la verdad.

Recibe estos análisis en tu correo, junto con los seis pasos para cerrar la ventana de salida en una sola página.Obtener el documento
Página del artículo
La duda es tu salvavidas
Diligencia debida y verificación de antecedentes

La duda es tu salvavidas

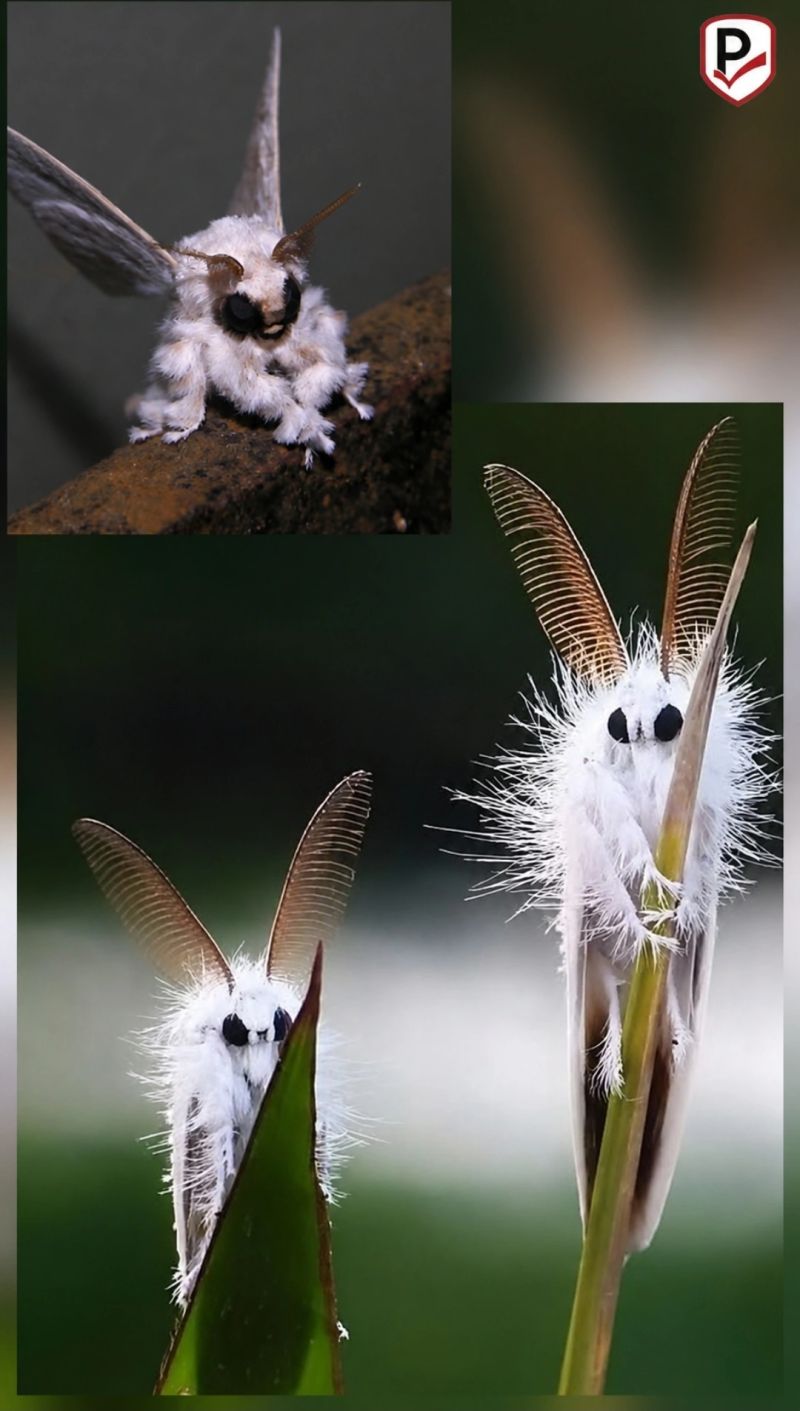
Hoy me topé con una publicación sobre la "Venezuelan Poodle Moth" — la "polilla caniche", que parece una criatura peluda y adorable salida de una película de animación.

Leer la publicación completaMostrar menos

Al principio parecía completamente fiable. Fotos, explicaciones, resultados en Google, menciones en diversos sitios, incluida Wikipedia.

Pero cuanto más ahondaba, más descubría que la mayor parte de la historia no se sustenta en nada en absoluto. Algunas de las fotos eran esculturas de lana de un artista japonés. Otras eran imágenes de especies completamente distintas. Y en la práctica, lo único que existe de verdad es una sola fotografía de una polilla no identificada tomada en Venezuela (la imagen de arriba a la izquierda). Ni siquiera existe un reconocimiento científico oficial de tal especie.

Lo interesante aquí no es la polilla, sino la manera en que la información se convierte en "verdad".

Hoy los motores de búsqueda ya no se basan únicamente en fuentes originales. También se alimentan de contenido creado por AI, de resúmenes automáticos, de copias entre sitios y de información que se recicla a sí misma una y otra vez.

Y eso significa que, incluso si intentas hacer un "rastreo inverso" y comprobar cuál es la fuente real, se vuelve muy difícil. Porque en cierto punto: la fuente original desaparece, la información se copia cientos de veces, los sistemas de AI resumen información errónea, y el contenido no verificado empieza a parecer más fiable que la propia realidad.

Y este es precisamente uno de los grandes desafíos en el mundo de las verificaciones de antecedentes.

No basta con saber buscar información. Hay que saber dudar de la información.

Hay que entender: ¿quién es la fuente? ¿Hay alguna verificación? ¿Se trata de información primaria o de una copia? ¿Hay algún interés de por medio? ¿Y todos simplemente se citan unos a otros?

En una era en la que la AI sabe generar cantidades enormes de contenido convincente, la capacidad de pensar de forma crítica se convierte en un activo profesional crítico.

Esta es exactamente la razón por la que las verificaciones de antecedentes profesionales no pueden basarse únicamente en una búsqueda rápida en Google ni en herramientas de AI.

Al final, siguen haciendo falta personas que sepan conectar contextos, identificar manipulaciones, entender qué falta en el cuadro — y, sobre todo, saber cuándo no creer de inmediato algo que parece fiable.

Recibe estos análisis en tu correo, junto con los seis pasos para cerrar la ventana de salida en una sola página.Obtener el documento
Página del artículo
Cuando te piden "encontrar al culpable" - pero tu capacidad no está diseñada para eso
Diligencia debida y verificación de antecedentes

Cuando te piden "encontrar al culpable" - pero tu capacidad no está diseñada para eso

Recientemente me contactaron por un caso muy delicado relacionado con la difusión de contenido falso en internet.

Leer la publicación completaMostrar menos

La solicitud era clara: localizar la fuente de difusión, detenerla rápidamente y eliminar el contenido.

A primera vista, esto suena como una tarea clásica de inteligencia de fuentes abiertas. Pero ahí es exactamente donde comienza el problema.

Quiero compartir con ustedes, con honestidad profesional, dónde el OSINT es fuerte y dónde simplemente no es suficiente.

Dónde el OSINT aporta verdadero valor: se puede mapear cómo se difunde el contenido, identificar grupos, canales y focos de difusión, rastrear usuarios recurrentes en distintas plataformas y comprender quién "impulsa" la historia hacia adelante. Esto ofrece una imagen de inteligencia muy importante.

Pero aquí llega la limitación crítica: no se puede identificar con certeza quién es la persona detrás de la cuenta, probar quién creó el contenido, acceder a información cerrada (IP, dispositivos, registros) ni garantizar la eliminación completa de internet.

Y cuando se trata de incidentes delicados, especialmente con menores o violaciones de la privacidad, el error más pequeño en la identificación puede convertirse en un grave problema legal.

El riesgo real: el problema no es solo tecnológico, es de gestión. Cuando se hacen promesas como "encontraremos a quien lo hizo" y "lo quitaremos todo de la red" sin comprender los límites, esa es una receta para la decepción en el mejor de los casos, y para el daño en el peor.

Entonces, ¿qué es lo correcto hacer en casos así? El enfoque correcto siempre es multidisciplinario: el OSINT para mapear y comprender, el DFIR para recopilar pruebas de dispositivos y sistemas, acompañamiento legal para dirigirse a las plataformas, gestión del daño y prevención de la difusión repetida, y monitoreo continuo. Quien aborda esto solo, desde un único ángulo, pierde la imagen completa.

La conclusión: la inteligencia de fuentes abiertas es una herramienta muy poderosa, pero no es magia.

Saber qué se puede hacer es importante. Pero saber qué no se puede hacer es lo que distingue el trabajo profesional del riesgo.

Recibe estos análisis en tu correo, junto con los seis pasos para cerrar la ventana de salida en una sola página.Obtener el documento
Página del artículo
El problema no es la falta de información. El problema es el ruido
Diligencia debida y verificación de antecedentes

El problema no es la falta de información. El problema es el ruido

La nueva capacidad de Google para analizar información de la dark web mediante AI, y lo que más me llamó la atención no es la tecnología en sí, sino el enfoque: ya no se trata de "más información", sino de un filtrado inteligente que entiende el contexto.

Leer la publicación completaMostrar menos

Y este es justamente el punto en el que muchas organizaciones fallan.

Vivimos en una era con información abierta infinita: foros, grupos, filtraciones, pequeñas pistas. Pero sin un contexto de negocio real, sin entender qué es relevante para una organización específica, todo se convierte en ruido.

Y esto no ocurre solo en el mundo del ciber.

Es exactamente el mismo principio en el mundo de la inteligencia de fuentes abiertas.

Lo veo todo el tiempo: las organizaciones creen que necesitan "más verificaciones", "más fuentes", "más datos". Pero la verdad es lo contrario. El valor real viene de la capacidad de conectar los puntos.

Por ejemplo: alguien publica en un foro oscuro ofreciendo acceso a un sistema. No menciona el nombre de una empresa. No hay palabras clave claras. Los sistemas clásicos no lo detectarán. Pero si entiendes el contexto, el tipo de sistema, el tamaño de la empresa, la ubicación geográfica, el tipo de actividad, de repente ya no es "información general". Es una amenaza muy específica.

Y ahora piensa en esto en el contexto de los insider threats.

Muchas veces la amenaza no comienza dentro de la organización. Comienza fuera, en la dark web, en foros, en grupos. Pero se conecta con personas de dentro: un empleado con acceso, un proveedor con permisos, un candidato que intenta entrar.

Sin una conexión entre la inteligencia externa y una comprensión interna de la organización, se pierde la historia.

Y este es el punto verdaderamente importante: la AI por sí sola no resuelve el problema. Apoyarse solo en OSINT no resuelve el problema.

Solo la combinación de un contexto de negocio real, un análisis humano que entiende el comportamiento y una tecnología capaz de operar a escala crea una ventaja real.

Quien siga recopilando información sin entender qué es relevante para él se ahogará en el ruido. Quien sepa conectar los puntos a tiempo identificará la amenaza antes de que se convierta en un incidente.

Recibe estos análisis en tu correo, junto con los seis pasos para cerrar la ventana de salida en una sola página.Obtener el documento
Página del artículo
La Enmienda 13 a la Ley de Protección de la Privacidad y las regulaciones internacionales de privacidad: ¿ponen en peligro el futuro de las verificaciones de antecedentes basadas en OSINT?
Diligencia debida y verificación de antecedentes

La Enmienda 13 a la Ley de Protección de la Privacidad y las regulaciones internacionales de privacidad: ¿ponen en peligro el futuro de las verificaciones de antecedentes basadas en OSINT?

En los últimos años, hemos sido testigos de un endurecimiento significativo de los requisitos de protección de la privacidad en todo el mundo. Regulaciones como el GDPR en Europa, la CCPA en California, la PIPEDA en Canadá y otras legislaciones en muchos países han creado un nuevo estándar para la gestión de la información personal. En Israel, la Enmienda 13 a la Ley de Protección de la Privacidad representa otro paso significativo en esta dirección.

Leer la publicación completaMostrar menos

Para las organizaciones que realizan verificaciones de antecedentes basadas en inteligencia de fuentes abiertas (OSINT), a veces surge la pregunta de si estas regulaciones harán que dichas verificaciones sean imposibles o perjudicarán su eficacia.

La respuesta profesional es no.

La regulación cambia la forma en que se realiza la verificación, pero no elimina la necesidad de ella ni impide la realización de verificaciones de calidad cuando se llevan a cabo de manera profesional, legal y proporcionada.

¿Qué es la Enmienda 13 a la Ley de Protección de la Privacidad? La Enmienda 13 tiene como objetivo reforzar las capacidades de aplicación de la Autoridad de Protección de la Privacidad y adaptar la legislación israelí a los estándares internacionales modernos. Entre otras cosas, la enmienda otorga a la Autoridad de Protección de la Privacidad facultades de aplicación más amplias, aumenta de manera significativa la cuantía de las sanciones económicas, obliga a las organizaciones a gestionar la información personal de forma más responsable, incrementa la responsabilidad de los titulares de bases de datos y de los procesadores de datos, y refuerza los derechos de los titulares de los datos. En la práctica, la implicación para las organizaciones es que la infracción de las disposiciones de privacidad puede convertirse en un riesgo empresarial, jurídico y reputacional significativo.

¿Cómo afectan las regulaciones de privacidad a las verificaciones de antecedentes? El error más común es pensar que la legislación de privacidad prohíbe la recopilación de información. En realidad, la mayoría de las regulaciones del mundo no prohíben la recopilación de información personal de forma generalizada. Exigen que la recopilación se lleve a cabo sobre la base de principios claros: una finalidad legítima, proporcionalidad, transparencia, minimización de datos, seguridad de la información y conservación limitada en el tiempo. Es decir, la pregunta no es "¿está permitido recopilar información?", sino "¿qué información se recopila, por qué se recopila y cómo se utiliza?".

El uso de OSINT no está exento de las leyes de privacidad. Existe otra percepción errónea según la cual la información publicada en Internet es "de uso libre". El hecho de que la información se encuentre en la red no anula su condición de información personal. Por ejemplo: un perfil de LinkedIn, las publicaciones en redes sociales, los artículos de prensa, los registros comerciales y los contenidos en foros. Todos estos pueden considerarse información personal y estar sujetos a las leyes de privacidad. Por lo tanto, una organización que realiza verificaciones de antecedentes no puede basarse en la afirmación de que la información era meramente "pública".

¿Cómo se pueden realizar verificaciones de antecedentes de calidad conforme a la regulación?

Definir una finalidad clara: Una verificación de antecedentes debe estar directamente relacionada con el riesgo que la organización busca mitigar. Por ejemplo: detectar conflictos de intereses, identificar fraudes pasados, detectar comportamientos que puedan perjudicar a la organización, examinar riesgos reputacionales e identificar relaciones comerciales problemáticas. La recopilación de información no relacionada con esta finalidad puede considerarse una desviación del principio de proporcionalidad.

Recopilar únicamente información relevante: Una verificación profesional no se mide por la cantidad de información recopilada, sino por la calidad de la información. En muchos casos, un exceso de información dificulta precisamente la toma de decisiones. El enfoque correcto es centrarse en información con un valor empresarial real y vincularla a la evaluación de riesgos requerida.

Recurrir a analistas humanos: Uno de los problemas centrales de las verificaciones automatizadas es la recopilación masiva de información sin contexto. Un analista profesional sabe distinguir entre hecho y opinión, contrastar fuentes, identificar errores de identificación, comprender contextos culturales y lingüísticos y ejercer el criterio. Precisamente en un mundo de regulación estricta, el valor del factor humano aumenta.

Transparencia y consentimiento cuando se requiera: En los procesos de contratación de empleados o en determinadas relaciones contractuales, se recomienda obtener un consentimiento explícito para realizar una verificación de antecedentes. Incluso cuando la ley no lo exige plenamente, un consentimiento claro refuerza la legitimidad del proceso y reduce los riesgos jurídicos.

Eliminación de información y conservación limitada: Uno de los principios fundamentales de la mayoría de las regulaciones de privacidad es la limitación de la duración de la conservación. Tras completar la verificación y tomar la decisión empresarial, se debe examinar si existe justificación para seguir conservando la información, si se pueden eliminar los informes y si solo es necesaria una conservación parcial de los datos. Este enfoque reduce los riesgos de seguridad de la información y disminuye la exposición regulatoria.

La ventaja de OSINT precisamente en la era de la privacidad: Paradójicamente, las regulaciones de privacidad refuerzan precisamente la posición de las verificaciones OSINT de calidad. En el pasado, muchas organizaciones se basaban en la recopilación de información de numerosas bases de datos, algunas de ellas problemáticas desde el punto de vista jurídico. Hoy, el énfasis se desplaza hacia la información recopilada de fuentes abiertas, legales, documentadas y verificables. Cuando la verificación se realiza de manera profesional, es posible llegar a conclusiones significativas incluso sin acceso a información privada o confidencial. En muchos casos, es precisamente la información abierta la que proporciona los indicios más importantes sobre el comportamiento, las relaciones comerciales, los riesgos reputacionales o los conflictos de intereses.

La clave es la Governance y no la prohibición: El mensaje central de la Enmienda 13 y de las regulaciones de privacidad en el mundo no es "no realicen verificaciones de antecedentes". El mensaje es: realícenlas de manera responsable. Las organizaciones que construyan procesos de trabajo ordenados, velen por la proporcionalidad, operen mecanismos de control y recurran a analistas profesionales podrán seguir realizando verificaciones de antecedentes sumamente eficaces incluso bajo una regulación estricta.

De hecho, en un mundo en el que las amenazas internas, los fraudes, las suplantaciones basadas en AI y los conflictos de intereses se vuelven más complejos, la necesidad de verificaciones de antecedentes profesionales no hace más que crecer.

El nuevo desafío no es encontrar información. El desafío es saber recopilar la información correcta, utilizarla de manera legal y extraer de ella conclusiones de valor real para la toma de decisiones.

Recibe estos análisis en tu correo, junto con los seis pasos para cerrar la ventana de salida en una sola página.Obtener el documento
Página del artículo

Amenazas internas y riesgo organizacional

El piloto de United al que se le prohibió la entrada a Israel: qué habría encontrado una verificación de antecedentes antes de la contratación y durante el empleo
Amenazas internas y riesgo organizacional

El piloto de United al que se le prohibió la entrada a Israel: qué habría encontrado una verificación de antecedentes antes de la contratación y durante el empleo

Una verificación de antecedentes el día de la contratación no puede detectar una publicación que aparecerá dos años y medio después.

Leer la publicación completaMostrar menos

El caso del piloto de United al que, según informó N12 el 21 de octubre, se le prohibió la entrada en el espacio aéreo de Israel, muestra por qué la responsabilidad de la organización continúa también después de la contratación.

En el informe adjunto se examinaron dos preguntas: qué se podía encontrar en fuentes abiertas antes de que empezara a trabajar, en noviembre de 2022, y qué se publicó a lo largo de su empleo.

En las fuentes examinadas no se encontraron contenidos negativos anteriores a la contratación.

Se encontraron contenidos de apoyo al régimen iraní y a su programa de misiles en publicaciones de junio de 2025, unos dos años y medio más tarde.

El informe analiza también el registro de una story de octubre de 2025 en la que se oye la canción Boom, Boom, Tel Aviv, que elogia el ataque con misiles contra la ciudad.

La story se eliminó tras la exposición, y su atribución a la cuenta se comprobó mediante un registro conservado por un tercero y el cruce con contenido que seguía en el perfil.

En la pantalla solo aparecía Boom boom :). El mensaje significativo estaba en la banda sonora. Una verificación que se limitara al texto lo habría pasado por alto.

Localizar la cuenta también exigió más que una búsqueda por nombre: el nombre completo no aparecía en el perfil, y la atribución se basó en el cruce de datos profesionales con fuentes adicionales.

Pero no todas las afirmaciones publicadas quedaron respaldadas. La verificación no encontró pruebas de apoyo a Hezbolá ni al ataque del 7 de octubre. Tampoco se encontraron indicios de intención, de planificación o de amenaza de cometer actos de violencia. El origen, la religión y el idioma no se definieron como «banderas rojas».

En mi opinión, esto forma parte de la responsabilidad profesional en una verificación de antecedentes: ser precisos tanto en lo que encontramos como en lo que no tenemos base para determinar.

Un hallazgo relevante justifica una aclaración y una evaluación de riesgos, y debe examinarse en el contexto del puesto y del conjunto de la información.

Estas son tres cosas que recomiendo a los responsables de seguridad y de recursos humanos extraer de este caso:

• Definir en qué puestos se requiere una verificación periódica de la información pública, y con qué frecuencia, según la sensibilidad del puesto y el alcance del acceso y de la autoridad del empleado.

• Asegurarse de que la verificación incluya también las stories guardadas en destacados, las publicaciones compartidas y los vídeos, con comprensión del idioma y del contexto. Buscar el nombre y leer los títulos puede dejar fuera información significativa.

• Establecer de antemano quién valida un hallazgo, quién evalúa su significado para el puesto y cómo se lleva a cabo una aclaración justa con el empleado.

Recopilar información solo es útil cuando existe un proceso claro para gestionarla.

Adjunto el informe completo, con las fuentes, los cruces de datos y los límites de la revisión.

La pregunta que propongo que se haga toda organización: si mañana aparece información relevante sobre un empleado en un puesto sensible, ¿quién debe identificarla y quién es responsable de gestionarla?

El informe completo, en inglés y con un enlace a la fuente de cada hallazgo, está disponible para descargar.Descargar el informe

Página del artículo
El dispositivo de grabación en la sala de juntas de la dirección de OpenAI: qué habría encontrado una verificación de antecedentes antes de la contratación
Amenazas internas y riesgo organizacional

El dispositivo de grabación en la sala de juntas de la dirección de OpenAI: qué habría encontrado una verificación de antecedentes antes de la contratación

El 13 de octubre de 2026, el Departamento de Justicia de Estados Unidos anunció la detención de un ingeniero de OpenAI. Según la denuncia penal, colocó un dispositivo oculto de grabación de audio en la sala de reuniones de la dirección de la empresa en San Francisco. Examinamos qué habría encontrado una verificación de antecedentes en fuentes abiertas, antes de su contratación y mientras trabajaba allí.

Leer la publicación completaMostrar menos

Según la denuncia, empleados de la empresa encontraron el dispositivo a finales de septiembre de 2026, enchufado detrás de un televisor de la sala y envuelto en papel higiénico. Trabajaba en la empresa como ingeniero desde aproximadamente julio de 2025 y no tenía autorización para entrar en la sala. El Departamento de Justicia no alega que un gobierno extranjero estuviera involucrado. OpenAI afirmó que no ha visto ningún indicio de que se hayan sustraído pesos de modelos, código fuente o datos de clientes, y que fue despedido.

Como en nuestro estudio de caso anterior sobre el vuelo FZ1073, fijamos el método antes de buscar. Examinamos dos fechas: el día anterior a su contratación y el día anterior a la instalación del dispositivo. Leímos los hallazgos a través de dos lentes distintas: los indicadores conductuales de riesgo de amenaza interna del Gobierno de Estados Unidos y el método de ProfCheck. También realizamos 23 búsquedas en Google limitadas a páginas anteriores a la contratación. La búsqueda abarcó inglés y árabe.

Lo que no encontramos

No encontramos antecedentes penales, sanciones, hostilidad hacia un empleador ni apoyo a la violencia. Leímos 262 de las 284 publicaciones de su cuenta de X, y ninguna encaja con los indicadores de conducta negativos de nuestro método.

Dos banderas rojas, públicas antes de su contratación

La primera: fechas de empleo contradichas por un registro. En su perfil de LinkedIn, su trabajo en Meta termina en 2022. Pero en enero de 2025 se publicó en los repositorios de código abierto de Meta un cambio de código interno de la empresa, desde una dirección de correo de Meta, con su nombre de usuario. El registro era público unos cinco meses antes de que se incorporara a OpenAI. Google no lo muestra. Solo se encuentra buscando en su historial de código en GitHub.

La segunda: un cargo externo en paralelo al empleo. En febrero de 2025 se incorporó como socio (venture partner) a un fondo de capital de riesgo de Riad, y el cargo continuó mientras trabajaba en OpenAI. El cargo se anunció públicamente, así que no se ocultó al público. No se sabe si lo declaró a su empleador.

Según nuestro método, una contradicción en las fechas de empleo y la falta de declaración de un conflicto de intereses, si se produjo, son indicadores de falta de fiabilidad. No prueban una conducta indebida. Son banderas rojas que exigen una aclaración con el candidato antes de una decisión: una explicación de las fechas, una lista escrita de cargos externos y una verificación con los empleadores anteriores. No se puede saber si esa aclaración habría cambiado la decisión.

Dónde estaban las señales de alerta sobre el acto en sí

Según la denuncia, todas las señales de alerta sobre el acto estaban dentro del edificio:

• Las cámaras lo grabaron cerca de la sala en diez fechas distintas de septiembre.

• Buscó en los propios sistemas de la empresa dónde y cuándo se reúne la dirección.

• Desde una cuenta vinculada a él se preguntó a un chatbot cómo construir una grabadora oculta y cifrada.

Y, en mi opinión, esta parte importa todavía más. Una verificación de antecedentes en fuentes abiertas ayuda a decidir a quién contratar. No puede ver lo que hace un empleado una vez dentro. Eso lo ve un programa interno de gestión del riesgo de amenaza interna: el control de acceso, las cámaras y los registros de las herramientas internas.

Qué significa esto para los empleadores

En la práctica, esto significa, entre otras cosas:

• Verifica las fechas de empleo con registros, no solo con el currículum y el perfil de LinkedIn.

• En candidatos técnicos, revisa también el historial público de su código. Contiene fechas y dominios de los empleadores.

• Pide por escrito, en la contratación y cada año, una lista de cargos externos, inversiones y trabajos de asesoría. Un cargo anunciado en público no es necesariamente un cargo declarado al empleador.

• Trata una bandera roja como una pregunta que necesita respuesta, no como un veredicto.

• En una organización que guarda información sensible, no te conformes con la verificación de entrada. Una verificación de antecedentes y un programa interno de gestión del riesgo de amenaza interna hacen trabajos distintos, y se necesitan ambos.

Es importante señalar: se le ha acusado en una denuncia penal, no ha sido condenado y goza de la presunción de inocencia. Los hechos sobre el acto proceden de la denuncia y son alegaciones que aún no se han examinado ante un tribunal. La revisión se realizó únicamente con fuentes abiertas, y los hechos están actualizados al 14 de octubre de 2026.

Nuestro estudio de caso anterior con el mismo método, sobre el copiloto del vuelo FZ1073: https://profcheck.co/es/knowledge/case-study-fz1073-copilot/

El informe completo, en inglés y con un enlace a la fuente de cada hallazgo, está disponible para descargar.Descargar el informe

Página del artículo
Conflicto de intereses en la organización: no todo conflicto es corrupción, pero todo conflicto requiere atención
Amenazas internas y riesgo organizacional

Conflicto de intereses en la organización: no todo conflicto es corrupción, pero todo conflicto requiere atención

¿Cómo se identifican los conflictos de intereses, cuál es la diferencia entre una situación de riesgo y una conducta indebida, y cómo se convierten las verificaciones de antecedentes y las declaraciones de los empleados en una herramienta eficaz para la gestión de riesgos organizacionales?

Leer la publicación completaMostrar menos

Un conflicto de intereses no indica necesariamente falta de integridad

Un gerente de compras de una gran empresa posee acciones de uno de los proveedores de la organización. Un candidato a un puesto directivo está casado con una directiva de una empresa competidora. Un director financiero negocia un futuro puesto en una empresa que mantiene relaciones comerciales con su empleador actual.

¿Qué tienen en común los tres casos?

En cada uno de ellos existen circunstancias que podrían crear un conflicto de intereses. Pero ninguno de los casos, por sí solo, demuestra que se haya cometido una infracción, que se haya tomado una decisión indebida o que la persona implicada no sea honesta.

Esta distinción, que a primera vista parece sencilla, es una de las más importantes en la gestión de la fiabilidad organizacional.

En la práctica, el término "conflicto de intereses" provoca a veces una reacción casi automática de sospecha. Los directivos temen declarar vínculos personales o comerciales, los candidatos temen que un hallazgo en la verificación de antecedentes perjudique sus posibilidades de ser contratados, y las organizaciones tienen dificultades para distinguir entre un riesgo que puede gestionarse y una conducta que requiere una indagación seria.

El resultado puede ser doble: por un lado, las personas evitan informar sobre circunstancias relevantes; por otro, las organizaciones otorgan un peso excesivo a la mera existencia de un vínculo personal o comercial, incluso cuando no hay pruebas de una conducta indebida.

Un enfoque profesional de los conflictos de intereses parte de una comprensión básica: el conflicto de intereses es, ante todo, una situación que requiere examen y gestión, y no la prueba de un acto indebido.

¿Qué es un conflicto de intereses según la OECD?

El 28 de mayo de 2003, el Consejo de la Organización para la Cooperación y el Desarrollo Económicos (OECD) adoptó la Recomendación sobre la gestión de los conflictos de intereses en el servicio público.

El documento, Recommendation of the Council on OECD Guidelines for Managing Conflict of Interest in the Public Service, tiene como objetivo ayudar a los países a desarrollar políticas eficaces para identificar, prevenir y gestionar situaciones en las que los intereses privados podrían influir en el desempeño de una función pública.

Según la definición, existe un conflicto de intereses cuando hay una tensión entre los deberes públicos de un funcionario y sus intereses privados, de tal forma que esos intereses podrían influir de manera indebida en el cumplimiento de sus deberes y responsabilidades.

Sin embargo, el documento subraya una distinción importante incluso antes de presentar la definición.

Un conflicto de intereses en sí mismo no es corrupción. Un conflicto que no se ha identificado o que no se ha gestionado adecuadamente puede derivar en un menoscabo de la integridad y en una conducta indebida.

El documento añade que, cuando un interés privado ya ha afectado de hecho al correcto desempeño de la función, es más adecuado describir el caso como conducta indebida, como abuso de cargo o, en los casos que corresponda, como corrupción.

Se trata de una diferencia sustancial entre una situación en la que existe un potencial de influencia indebida y una situación en la que esa influencia ya se ha materializado.

La distinción también es importante desde el punto de vista de la gestión: la mera existencia de un conflicto de intereses no indica necesariamente un fallo personal, pero no identificarlo, no declararlo o no gestionarlo puede crear un fallo organizacional significativo.

Fuente: OECD, Recommendation of the Council on OECD Guidelines for Managing Conflict of Interest in the Public Service, 2003, apartados 4 y 10-15.

Tres tipos de conflicto de intereses que todo directivo debe conocer

La OECD distingue entre tres categorías principales. La distinción entre ellas ayuda a la organización a determinar el nivel de riesgo y la forma de tratamiento adecuada.

1. Conflicto de intereses real (Actual Conflict of Interest)

Una situación en la que ya existe un choque entre la responsabilidad del titular del cargo y un interés privado que podría influir en el ejercicio de su autoridad.

Ejemplo: un gerente de compras participa en la selección de un proveedor mientras tiene un interés económico personal en una de las empresas candidatas.

La mera tenencia no demuestra que el gerente de compras haya dado ventaja a la empresa, pero su participación en el proceso de selección crea una situación de conflicto de intereses que requiere tratamiento.

2. Conflicto de intereses aparente (Apparent Conflict of Interest)

Una situación en la que las circunstancias crean una impresión razonable de posible influencia de un interés privado, aunque en realidad no existe tal conflicto.

Ejemplo: un miembro de un comité de inversiones tiene el mismo apellido que el propietario de una empresa que se evalúa para una inversión. Esto despierta la sospecha de un vínculo familiar, pero la indagación revela que no existe ningún parentesco entre ellos.

En un caso así no se requiere necesariamente un acuerdo para prevenir el conflicto de intereses, pero es importante indagar y documentar los hallazgos, para evitar un daño injustificado a la confianza en el proceso.

Es importante distinguir entre una mera apariencia y una situación en la que existe un vínculo real que podría crear un conflicto de intereses. Cuando el vínculo existe, no debe clasificarse como mera apariencia solo porque la persona implicada se percibe como confiable.

3. Conflicto de intereses potencial (Potential Conflict of Interest)

Una situación en la que existe un interés privado que podría convertirse en un conflicto de intereses si el titular del cargo asume en el futuro una determinada responsabilidad o autoridad.

Ejemplo: un empleado posee acciones de una empresa que presta servicios a la organización, pero actualmente no participa en las decisiones relativas a ese proveedor. Si es ascendido a un puesto responsable de la selección de proveedores, podría surgir un conflicto de intereses.

La implicación para la gestión es clara: no basta con examinar la situación en el momento de la contratación. Hay que identificar cómo un cambio de puesto, de facultades o de relaciones podría modificar el nivel de riesgo.

Real: el interés choca con una responsabilidad existente. Respuesta organizacional adecuada: un acuerdo inmediato, la limitación de la participación u otra solución.

Aparente: parece que existe un conflicto, pero una indagación puede descartarlo. Respuesta organizacional adecuada: verificar los hechos y documentar la conclusión.

Potencial: un conflicto podría surgir en el futuro. Respuesta organizacional adecuada: documentación, seguimiento y nueva evaluación cuando cambien las circunstancias.

El interés privado no es solo dinero

Las organizaciones tienden a centrarse en los conflictos de intereses económicos: participaciones accionariales, propiedad de empresas, vínculos con proveedores o recepción de beneficios.

Sin duda son fuentes de riesgo significativas, pero la definición profesional es mucho más amplia.

Un interés privado también puede estar relacionado con vínculos familiares, la pertenencia a organizaciones, actividades profesionales adicionales, compromisos personales, relaciones comerciales anteriores e incluso posibilidades de empleo futuro.

Por ejemplo:

• Una directora de recursos humanos que participa en la decisión sobre el ascenso de un familiar.

• Un miembro del consejo de administración que forma parte al mismo tiempo del consejo de una empresa con intereses comerciales opuestos.

• Un responsable de seguridad de la información que asesora a cambio de una remuneración a una empresa que presta servicios a su organización.

• Un vicepresidente que negocia un futuro puesto en un proveedor con el que gestiona una relación comercial.

• Un jefe de proyecto que participa en la selección de un contratista propiedad de un amigo personal cercano.

En algunos casos, los vínculos son públicos y conocidos por todos los implicados. En otros, la organización no los conoce.

La pregunta central no es si el vínculo parece inusual, sino si podría influir en el criterio, en la independencia de la decisión o en el cumplimiento de la responsabilidad profesional.

¿Por qué también las personas honestas se ven envueltas en conflictos de intereses?

Uno de los errores más comunes en la gestión de riesgos es tratar el conflicto de intereses como un rasgo de carácter.

En las reuniones de dirección se escucha a veces el argumento: "Lo conocemos desde hace años. Es una persona honesta. Aquí no hay conflicto de intereses".

Sin embargo, la integridad y el conflicto de intereses son dos conceptos distintos.

La integridad se refiere a los valores y la conducta de la persona. El conflicto de intereses se refiere a las circunstancias en las que actúa.

Una persona puede tener una integridad especialmente alta y aun así encontrarse en una situación en la que los intereses personales y profesionales tiran en direcciones distintas.

De hecho, precisamente las personas que ocupan cargos de alto nivel, con amplia experiencia profesional y una extensa red de contactos, pueden estar expuestas a un mayor número de situaciones de este tipo.

Un directivo veterano puede conocer personalmente a proveedores. Un consejero puede participar en varias empresas. Un experto profesional puede actuar como asesor de otras entidades en su ámbito de actividad.

Estos no son necesariamente indicios de una conducta indebida. A veces son el resultado natural de una actividad profesional legítima.

El reto de la organización es reunir la información relevante, evaluar el riesgo y crear un mecanismo que permita a las personas seguir desempeñando su función protegiendo al mismo tiempo la independencia de su criterio.

La paradoja del deber de declarar: cuanto más se castiga la revelación, más se fomenta la ocultación

Muchas organizaciones exigen a empleados y directivos que firmen una declaración de ausencia de conflicto de intereses.

En apariencia, se trata de un control básico y lógico. Sin embargo, su eficacia depende en gran medida de la cultura organizacional.

Cuando un empleado entiende que la mera declaración de un vínculo comercial o personal puede perjudicar su ascenso, su reputación o su posición, puede surgir un incentivo negativo para informar.

El riesgo no está solo en una declaración falsa deliberada. A veces el empleado ni siquiera sabe si un determinado vínculo se considera conflicto de intereses y, por eso, prefiere no mencionarlo.

Una realidad así puede llevar a que un mecanismo pensado para aumentar la transparencia genere, en cambio, temor e incertidumbre.

Una organización que quiere recibir información fiable debe distinguir entre el hecho de revelar y el incumplimiento del deber de revelar.

Un empleado que informa a tiempo de un vínculo que requiere examen permite a la organización actuar con criterio. En cambio, un empleado que oculta a sabiendas un vínculo sustancial, en contra de un deber de información explícito, plantea una cuestión distinta sobre su conducta y su fiabilidad.

También es importante no convertir la declaración en un mecanismo de inmunidad. Una revelación tardía, parcial o engañosa no equivale a un informe completo y exacto en el plazo requerido.

El enfoque deseable es fomentar la información temprana y transparente, aclarar qué situaciones deben declararse y permitir que los empleados reciban asesoramiento cuando no estén seguros de si determinadas circunstancias requieren una declaración.

Del conflicto de intereses a la amenaza interna: ¿cuándo se materializa el riesgo?

El conflicto de intereses no es lo mismo que una amenaza interna, pero en algunos casos puede ser uno de los factores de riesgo para su desarrollo.

Una amenaza interna surge cuando una persona con acceso legítimo a los recursos, la información o las facultades de la organización los utiliza de una forma que puede causar daño, ya sea con mala intención o por una actuación negligente o errónea.

Un conflicto de intereses no gestionado puede crear circunstancias en las que un empleado toma decisiones influidas por un interés personal, utiliza información comercial de forma indebida u otorga una ventaja a un tercero.

Así, por ejemplo, un directivo con un interés personal en un proveedor podría tener acceso a información sobre las ofertas de precios de sus competidores. La existencia del interés no demuestra que la información se haya utilizado de forma indebida, pero la combinación del interés y el acceso a la información crea una exposición que debe examinarse.

La posible evolución puede ilustrarse mediante cuatro etapas:

Primera etapa: existencia de un interés privado. El empleado tiene un vínculo familiar, comercial o económico que puede ser relevante para su puesto.

Segunda etapa: surgimiento de un conflicto de intereses. El empleado recibe facultades o acceso a información que enfrentan el interés privado con sus deberes hacia la organización.

Tercera etapa: ausencia de una gestión adecuada. No se establece ningún acuerdo, el empleado no informa o la organización ignora la información.

Cuarta etapa: posible materialización del riesgo. El empleado toma una decisión sesgada, transmite información prohibida o utiliza su autoridad para otorgar una ventaja indebida.

Este no es un recorrido inevitable. La mayoría de las situaciones de conflicto de intereses no conducen necesariamente a una conducta indebida. Pero cuanto más sustancial es el conflicto, mayor es el nivel de exposición y más débiles son los mecanismos de control, mayor es la importancia de un tratamiento temprano.

De aquí se deriva un principio básico de la gestión de amenazas internas: el tratamiento debe empezar por la identificación y la gestión de las condiciones de riesgo, y no solo por la investigación de incidentes después de que el daño ya se haya producido.

El papel de las verificaciones de antecedentes en la identificación de conflictos de intereses

Una verificación de antecedentes profesional puede proporcionar a la organización información importante sobre vínculos, participaciones y cargos que no necesariamente surgen durante una entrevista de trabajo o en el currículum.

En el marco de las verificaciones de antecedentes basadas en información pública (OSINT), y con sujeción a la ley y a la finalidad de la verificación, se puede examinar, entre otras cosas:

• Participaciones y vínculos comerciales: titularidad registrada de empresas, cargos en consejos de administración, sociedades y vínculos societarios documentados.

• Actividades adicionales: cargos profesionales paralelos, actividad de consultoría u otra participación empresarial documentada en fuentes públicas.

• Vínculos con proveedores y competidores: relaciones que pueden acreditarse mediante registros, publicaciones u otras fuentes fiables.

• Historial laboral: vínculos relevantes con empleadores anteriores, con empresas vinculadas o con partes interesadas en una operación.

• Intereses comerciales de altos cargos: participación en otras empresas que podría crear vínculos con el ámbito de actividad de la organización.

No obstante, existe una limitación importante: no todo interés privado está documentado en información pública.

Un vínculo familiar que no es público, un compromiso personal, una sociedad no registrada o una negociación confidencial sobre un nuevo puesto no aparecerán necesariamente en fuentes que puedan consultarse.

Por lo tanto, la verificación de antecedentes no sustituye a la declaración de la persona verificada, y la declaración tampoco sustituye a la verificación de antecedentes cuando existe una justificación profesional y legal para realizarla.

Ambas herramientas se complementan: la declaración aporta información desde el lado de la persona, y la verificación de antecedentes puede confirmar parte de esa información, completarla y, a veces, señalar discrepancias que requieren indagación.

La limitación más importante es que una verificación de antecedentes no puede determinar, a partir de la mera existencia de un vínculo, que la persona haya actuado de forma indebida.

Puede describir un hallazgo fáctico y ayudar a evaluar la relevancia del vínculo para el puesto. La conclusión sobre si se requiere un acuerdo para prevenir el conflicto de intereses debe tomarla el órgano competente de la organización, tras examinar el conjunto de las circunstancias.

¿Cómo debe presentarse un hallazgo de conflicto de intereses en un informe de verificación de antecedentes?

La calidad de una verificación de antecedentes no se mide solo por su capacidad para localizar información. Igual de importante es la forma en que la información se analiza y se presenta.

Una afirmación general como "el candidato se encuentra en un grave conflicto de intereses" puede carecer de fundamento si la verificación no examinó sus áreas de responsabilidad, sus facultades y la relación entre el hallazgo y el puesto.

Por otro lado, ignorar un vínculo comercial sustancial solo porque no se encontró prueba de conducta indebida puede hacer que se pase por alto un riesgo relevante.

Veamos un ejemplo.

Un candidato al puesto de gerente de compras figura como accionista de una empresa que presta servicios a la organización que contrata.

Un informe profesional debe separar cuatro preguntas:

1. ¿Cuál es el hallazgo fáctico?

El candidato figura como accionista de una determinada empresa, según una fuente de información definida y en una fecha de verificación concreta.

2. ¿Cuál es la posible relación con el puesto?

La empresa opera en un ámbito en el que el gerente de compras podría participar en decisiones sobre contrataciones, precios o selección de proveedores.

3. ¿Qué se desconoce todavía?

Es posible que se desconozcan el porcentaje actualizado de participación, el alcance de la implicación comercial, las facultades futuras del candidato o la existencia de un acuerdo previo para prevenir el conflicto de intereses.

4. ¿Cuál es la acción recomendada?

Obtener la respuesta del candidato, verificar los datos que faltan y examinar si se requiere un acuerdo que limite su participación en las decisiones relativas a esa empresa.

Una posible redacción profesional sería:

"Según la información localizada, el candidato mantiene un vínculo comercial con una empresa que opera en un ámbito relevante para el puesto previsto. El hallazgo podría generar una preocupación de conflicto de intereses, en función del alcance de las facultades y responsabilidades que se le asignen. Se recomienda aclarar la naturaleza del vínculo y examinar la necesidad de un acuerdo adecuado."

Una redacción así refleja la información conocida, señala el riesgo y no atribuye al candidato una conducta que no ha sido demostrada.

Esta es una diferencia clave entre un informe que proporciona información en bruto y un informe que ayuda a la organización a tomar una decisión profesional y proporcionada.

¿Cómo se gestionan los conflictos de intereses en la organización? Un modelo de trabajo práctico

La gestión de los conflictos de intereses no debería limitarse a un formulario de declaración firmado al inicio de la relación laboral.

Para que el sistema sea eficaz, debe funcionar a lo largo de todo el ciclo de vida del empleado e incluir identificación, evaluación, decisión, documentación y control.

Etapa 1: mapeo de puestos sensibles

La organización debe identificar los puestos en los que existe un riesgo significativo de conflicto de intereses.

Por lo general, se trata de puestos que incluyen autoridad para tomar decisiones económicas, acceso a información comercial sensible, selección de proveedores, contratación de personal, fijación de condiciones contractuales o supervisión de la actividad de terceros.

El nivel de control adecuado para un consejero, un gerente de compras o un gestor de inversiones no es necesariamente el mismo que el que se exige a un empleado sin facultades de decisión sustanciales.

Etapa 2: declaración de intereses adaptada al puesto

Una declaración general del tipo "no me encuentro en conflicto de intereses" puede resultar insuficiente.

Es preferible pedir al empleado que responda a preguntas concretas relacionadas con la naturaleza de su puesto, como vínculos comerciales con proveedores, participaciones en empresas relevantes, actividades adicionales o vínculos familiares que puedan influir en sus decisiones.

Es importante explicar al empleado que el objetivo es identificar situaciones que deben gestionarse, y no presuponer que existe una conducta indebida.

Etapa 3: verificación y complemento de la información

En los puestos que lo justifiquen, se puede recurrir a verificaciones de antecedentes y a fuentes de información externas para confirmar datos relevantes o completar el panorama.

La verificación debe ser focalizada, proporcionada, legal y relevante para los riesgos del puesto. No hay justificación para una recopilación ilimitada de información personal solo porque el empleado ocupa un puesto sensible.

Etapa 4: evaluación de la gravedad del riesgo

No todo conflicto de intereses justifica la misma respuesta.

Al evaluar el riesgo, conviene examinar la intensidad del interés privado, el grado de su posible influencia, la autoridad de decisión del empleado, la sensibilidad de la información a la que tiene acceso y el alcance de la exposición de la organización.

Además, hay que comprobar si existe una posibilidad práctica de impedir que el empleado participe en determinadas decisiones sin perjudicar de forma significativa el funcionamiento de la organización.

Etapa 5: establecimiento de un acuerdo adecuado

La solución no tiene por qué ser descartar a un candidato o poner fin a la relación laboral.

Según la gravedad del conflicto y las circunstancias, pueden considerarse soluciones como:

• Abstenerse de participar en decisiones relacionadas con la parte en cuestión.

• Transferir la autoridad de decisión a otro directivo.

• Limitar el acceso a determinada información sensible.

• Modificar las áreas de responsabilidad o la línea jerárquica.

• Poner fin a la actividad comercial externa que genera el conflicto.

• Renunciar a un interés económico relevante, cuando sea adecuado y necesario.

• Excluir a la persona de un puesto determinado cuando el conflicto no pueda gestionarse de forma eficaz.

La elección de la solución debe ser proporcionada, aplicable y susceptible de control.

Etapa 6: documentación de la decisión y de la responsabilidad de su aplicación

No basta con establecer que el empleado no participará en las decisiones relativas a un determinado proveedor.

Hay que documentar el alcance de la restricción, quién la aprobó, la persona responsable de supervisarla y los casos en los que debe revisarse.

Un acuerdo que no está documentado, o de cuya aplicación nadie es responsable, puede quedarse en una mera declaración.

Etapa 7: seguimiento y actualización

El conflicto de intereses no es una situación estática.

Los cambios en el puesto, las facultades, la estructura organizacional, los vínculos comerciales o las circunstancias personales pueden crear un nuevo conflicto o hacer que un conflicto existente sea más sustancial.

Por ello, se recomienda definir los eventos que requieren actualizar la declaración y realizar una nueva evaluación, junto con una revisión periódica en los puestos sensibles.

La lección importante: un conflicto de intereses puede surgir incluso tras años de relación laboral

Las organizaciones invierten recursos significativos en el proceso de selección e incorporación, pero a veces suponen que, una vez completada la verificación de antecedentes y firmada la declaración de ausencia de conflicto de intereses, la cuestión está resuelta.

Es una suposición problemática.

Un empleado que se incorporó sin ningún conflicto de intereses puede ser nombrado más adelante para un nuevo puesto. Un familiar suyo puede empezar a trabajar en un proveedor. Una empresa en la que posee acciones puede convertirse en contratista de la organización. También un cambio en la cartera de proveedores o en su estructura de propiedad puede generar un conflicto que antes no existía.

En estos casos, la verificación de antecedentes original puede ser totalmente correcta para la fecha en que se realizó, pero ya no reflejar el riesgo actual.

De ahí la importancia de un mecanismo organizacional para actualizar las declaraciones, revisar los conflictos cuando se producen cambios sustanciales y utilizar de forma focalizada verificaciones actualizadas cuando esté justificado.

La solución no es necesariamente verificar a todos los empleados de forma continua. Un seguimiento así puede ser desproporcionado, costoso y lesivo para la privacidad. Es preferible un enfoque basado en el riesgo, centrado en los puestos, las facultades y los eventos en los que puede producirse un cambio sustancial en la exposición.

¿Qué enseñan los hallazgos de la OECD sobre la brecha entre la política y su aplicación?

En el informe Anti-Corruption and Integrity Outlook 2024, la OECD señaló una brecha entre la existencia de normas y mecanismos formales para la gestión de los conflictos de intereses y la capacidad de las autoridades para verificar las declaraciones y asegurarse de que los riesgos se tratan efectivamente.

Uno de los hallazgos más destacados del informe es que solo ocho de los países de la OECD examinados verificaron al menos el 60% de las declaraciones de bienes e intereses en los dos años anteriores al informe.

Esto no significa que todas las demás declaraciones fueran erróneas, sino que la existencia de un mecanismo de declaraciones no garantiza por sí sola la capacidad de verificar la información o de detectar discrepancias.

Aunque los hallazgos se refieren a sistemas públicos, la lección de gestión es relevante también para las organizaciones empresariales.

Un formulario de declaración sin un mecanismo para indagar los hallazgos, regular los conflictos y controlar la aplicación de los acuerdos puede crear una sensación de seguridad infundada.

Del mismo modo, una verificación de antecedentes que identifica un vínculo comercial relevante no ofrece una protección completa si la información no llega a un responsable de decisiones competente o si no se toma una decisión práctica sobre cómo tratarla.

Por lo tanto, la eficacia del sistema de gestión de conflictos de intereses no se mide solo por el número de declaraciones recopiladas o la cantidad de verificaciones realizadas, sino también por la capacidad de traducir la información en decisiones y mecanismos de control.

Cinco errores comunes en la gestión de los conflictos de intereses

Primer error: ver en la propia declaración una admisión de conducta indebida.

Este enfoque reduce la disposición de los empleados a informar y dificulta la detección temprana de riesgos.

Segundo error: suponer que una persona honesta no puede encontrarse en un conflicto de intereses.

La evaluación de la integridad no sustituye el examen de las circunstancias y de los intereses relevantes.

Tercer error: conformarse con una declaración única en el momento de la contratación.

El riesgo puede cambiar durante la relación laboral y requiere un mecanismo de actualización adecuado.

Cuarto error: tratar todo vínculo comercial o familiar como motivo automático de exclusión.

Es necesario examinar la relevancia para el puesto y la posibilidad de gestionar el conflicto con medidas proporcionadas.

Quinto error: tratar un hallazgo de una verificación de antecedentes como prueba de conducta indebida.

Un hallazgo puede señalar una situación que requiere indagación, pero no demuestra que se haya producido una acción indebida.

Conclusión: la prueba no es la ausencia de conflictos de intereses, sino la capacidad de gestionarlos

Los conflictos de intereses son una parte inevitable de la realidad organizacional.

Las personas tienen intereses económicos, mantienen relaciones personales, participan en actividades profesionales adicionales y desarrollan vínculos comerciales a lo largo de su vida. La mera existencia de estos intereses no indica necesariamente un problema de fiabilidad.

El reto organizacional es identificar cuándo un interés privado podría chocar con una responsabilidad profesional, asegurarse de que la información relevante llegue al órgano competente y decidir cómo gestionar el riesgo.

Las verificaciones de antecedentes basadas en OSINT desempeñan un papel importante en el proceso. Pueden detectar relaciones y vínculos que la organización desconoce, proporcionar una base fáctica para la evaluación de riesgos y ayudar a verificar la información aportada en las declaraciones.

Pero la verificación de antecedentes es solo uno de los componentes de un sistema más amplio, que incluye una cultura organizacional que fomenta la revelación, procedimientos claros, una toma de decisiones proporcionada y un control continuo.

Una organización con una cultura de fiabilidad desarrollada no es necesariamente una organización en la que no hay conflictos de intereses. Es una organización en la que los conflictos de intereses se identifican a tiempo, se comunican sin temor injustificado, se examinan de forma profesional y se gestionan antes de convertirse en un incidente que perjudique a la organización.

Y el punto más importante es que el próximo conflicto de intereses en la organización no se descubrirá necesariamente en un empleado que ocultó información.

Es posible que surja precisamente en un empleado que declaró todos sus vínculos en el momento de la contratación, el día en que cambiaron sus áreas de responsabilidad, los vínculos comerciales de la organización o las circunstancias de su vida.

Por ello, la gestión de los conflictos de intereses no es una acción puntual de verificación y aprobación. Es una parte inseparable de la gestión de la fiabilidad y de la gobernanza organizacional a lo largo del tiempo.

Fuentes profesionales

1. OECD (2003). Recommendation of the Council on OECD Guidelines for Managing Conflict of Interest in the Public Service. OECD/LEGAL/0316. La recomendación original, adoptada el 28 de mayo de 2003, en particular el apartado 4 y los apartados 10-15, que definen el conflicto de intereses y sus tipos. https://legalinstruments.oecd.org/en/instruments/OECD-LEGAL-0316

2. OECD (2004). Managing Conflict of Interest in the Public Service: OECD Guidelines and Country Experiences. OECD Publishing, Paris. Publicación ampliada de las directrices, junto con la experiencia comparada de distintos países. https://doi.org/10.1787/9789264104938-en

3. OECD (2020). OECD Public Integrity Handbook. OECD Publishing, Paris. Principios para la gestión de los conflictos de intereses mediante mecanismos de declaración, control y acuerdos proporcionados. https://doi.org/10.1787/ac8ed8e8-en

4. OECD (2024). Anti-Corruption and Integrity Outlook 2024, capítulo Conflict of Interest. Revisión de las brechas entre los marcos regulatorios y su aplicación, la verificación de las declaraciones y el control efectivo. https://www.oecd.org/en/publications/anti-corruption-and-integrity-outlook-2024_968587cd-en.html

Este artículo trata sobre principios de gestión de riesgos organizacionales. Las directrices de la OECD de 2003 se redactaron para el servicio público, y la aplicación que aquí se propone en empresas es una adaptación de gestión de sus principios. Las obligaciones legales específicas, incluidas las de privacidad, relaciones laborales y deber de revelación, están sujetas a la legislación aplicable a la organización y a los titulares de los cargos.

Recibe estos análisis en tu correo, junto con los seis pasos para cerrar la ventana de salida en una sola página.Obtener el documento
Página del artículo La recomendación original de la OECD (2003)
Cuando el pasado iraní desaparece del currículum: un patrón de riesgo que las empresas israelíes deben conocer
Amenazas internas y riesgo organizacional

Cuando el pasado iraní desaparece del currículum: un patrón de riesgo que las empresas israelíes deben conocer

Durante verificaciones de antecedentes que realizamos para una empresa israelí de importancia estratégica, nos encontramos en más de un caso con un patrón que nos obligó a detenernos y profundizar la verificación.

Leer la publicación completaMostrar menos

Los candidatos parecían, a primera vista, excelentes.

Residían en países occidentales, habían acumulado experiencia en empresas internacionales reconocidas y se postulaban a puestos de alto nivel. La revisión de sus redes sociales no reveló actividad extremista, antiisraelí ni sospechosa. Tampoco la búsqueda en fuentes abiertas y en otras bases de datos arrojó una indicación clara de actividad hostil.

En apariencia, un perfil completamente limpio.

Pero cuando reconstruimos en profundidad su línea de tiempo profesional, apareció un detalle que cambió el cuadro de riesgo: en su pasado había un periodo de trabajo significativo en una empresa iraní identificada con la Guardia Revolucionaria iraní (Cuerpo de la Guardia Revolucionaria Islámica, CGRI) y sujeta a sanciones.

Tras ese periodo, los candidatos abandonaron Irán, se trasladaron a países occidentales y trabajaron durante varios años en empresas locales legítimas. Solo después de crear esa distancia geográfica y profesional respecto de Irán se presentó la candidatura a la empresa israelí.

¿Por qué importa precisamente la línea de tiempo?

Una verificación de antecedentes habitual podría terminar aquí con la conclusión de que no hay hallazgos negativos.

Ese es exactamente el problema.

Cuando se examina el riesgo de actividad en nombre de un Estado extranjero, no se puede buscar solo «información negativa». También hay que buscar patrones.

La pregunta no es solo qué aparece hoy en internet sobre el candidato. Hay que examinar toda su trayectoria: dónde trabajó, para quién, en qué puestos, cuándo se fue, adónde se trasladó, qué etapas profesionales aparecieron en el camino y cuándo empezó a interesarse por empresas israelíes o por puestos que dan acceso a activos sensibles.

En los casos que examinamos, los años de trabajo en empresas occidentales tras la salida de Irán crearon, en apariencia, un perfil profesional nuevo y limpio.

Se puede ver en ello una evolución profesional completamente natural. Y, de hecho, esa debe ser una de las hipótesis que se examinen.

Pero desde la perspectiva de la contrainteligencia y de la gestión del riesgo de amenaza interna (Insider Threat), existe también otra hipótesis que no se puede ignorar: esas etapas intermedias pueden servir como capa de separación entre un pasado sensible y la organización objetivo.

Esa es una diferencia esencial entre una verificación de «información negativa» y una verificación de riesgo.

No toda persona procedente de Irán es un riesgo

Es importante decirlo sin ninguna ambigüedad.

El origen iraní, una ciudadanía iraní en el pasado, la emigración a Occidente o un trabajo anterior en Irán no son, por sí mismos, una indicación de actividad hostil.

Millones de iraníes viven fuera del país, y muchos de ellos se oponen al régimen iraní.

Por eso el origen no debe ser la base para descartar a un candidato.

El hallazgo significativo es otro: un vínculo profesional sustancial con una entidad que es propiedad de la Guardia Revolucionaria, está bajo su control o tiene una vinculación significativa con ella, y en especial cuando se trata de un periodo de trabajo prolongado o de un puesto que pudo haber exigido un alto nivel de confianza.

Tampoco un hallazgo así demuestra que la persona sea un agente iraní.

Pero sin duda cambia el nivel de riesgo y justifica una verificación completamente distinta.

Un «perfil limpio» no es necesariamente una respuesta

Una de las conclusiones importantes de estos casos es que la ausencia de hallazgos negativos en internet no es necesariamente una indicación suficiente de ausencia de riesgo.

En los casos que examinamos no encontramos en las redes sociales declaraciones sospechosas. No encontramos apoyo al régimen iraní. No se detectó una actividad anómala clara, y no apareció información pública que vinculara a los candidatos con actividad de inteligencia.

Precisamente por eso era fácil pasar por alto el hallazgo más importante.

No estaba en una publicación de Facebook ni en un tuit antiguo. Estaba escondido dentro del historial laboral.

Y ese es un punto que las empresas israelíes que operan en el mundo deben interiorizar.

¿Por qué una empresa israelí sería un objetivo?

Algunas empresas israelíes tienen un valor de inteligencia y estratégico que va mucho más allá de su actividad comercial.

Empresas de los sectores de infraestructuras, energía, transporte, tecnología, ciberseguridad, telecomunicaciones, defensa, finanzas, logística e industria poseen información, sistemas, relaciones y accesos que pueden interesar a servicios de inteligencia extranjeros.

Infiltrar a una persona en un puesto adecuado puede, en teoría, permitir con el tiempo el acceso a información comercial y tecnológica, a infraestructuras y sistemas, a clientes y proveedores, a procesos internos, a directivos y a personas en puestos sensibles.

Y el objetivo no tiene por qué ser inmediato.

Una persona puede integrarse en una organización durante años sin realizar ninguna acción anómala. Su valor puede estar en el propio acceso que acumula y en la posibilidad de utilizarlo en el futuro.

Por eso la pregunta «¿encontramos algo que haya hecho?» no siempre es la pregunta correcta.

A veces hay que preguntar: «¿cuál es el riesgo que se deriva de con quién estuvo vinculado, del recorrido que hizo y del acceso que pide obtener ahora?»

El patrón más amplio es conocido

El uso de capas intermedias para difuminar vínculos no es una teoría nueva.

Las autoridades estadounidenses han documentado en los últimos años, una y otra vez, el uso por parte de actores vinculados a la Guardia Revolucionaria de empresas fachada, empresas en terceros países, intermediarios e identidades comerciales destinadas a ocultar el vínculo iraní real. El Departamento de Justicia de Estados Unidos describió, por ejemplo, el uso de empresas e intermediarios fuera de Irán para encubrir el papel de la Guardia Revolucionaria y el origen de ciertas actividades.

En otro caso, publicado por el Departamento de Justicia de Estados Unidos, una persona acusada de actuar en nombre del Gobierno de Irán consiguió trabajo en un contratista de la Administración Federal de Aviación de Estados Unidos (FAA). Según la acusación, el puesto le dio acceso a información sensible y transfirió documentos a actores iraníes.

En marzo de 2026 fue condenada en Estados Unidos una persona que admitió haber actuado para la Guardia Revolucionaria. En el marco del juicio se supo que fue enviada a Estados Unidos también para buscar candidatos potenciales para el reclutamiento que pudieran permanecer en el país.

Estos casos no demuestran que un candidato concreto a una empresa israelí sea un agente. Sí enseñan que el manejo de personas, el uso de cobertura civil y la creación de distancia entre la Guardia Revolucionaria y el objetivo de la actividad son escenarios que las organizaciones deben tener en cuenta.

¿Qué deben verificar las empresas israelíes?

Cuando se contratan empleados en todo el mundo, y en especial para puestos de alto nivel o sensibles, una verificación de sanciones por sí sola no es suficiente.

Hay que reconstruir la línea de tiempo profesional completa del candidato y verificar también a los propios empleadores.

¿Quién es el propietario de cada empresa en la que trabajó? ¿Quién la controlaba en el periodo relevante? ¿Aparecen la empresa, sus empresas matrices, empresas relacionadas, accionistas o directivos en listas de sanciones? ¿Existe una vinculación con la Guardia Revolucionaria, con el aparato de seguridad iraní o con otros organismos gubernamentales? ¿Hay lagunas en el currículum? ¿Hay periodos omitidos? ¿El paso entre países y empresas forma una secuencia natural o un patrón que requiere una aclaración adicional?

Y sobre todo, no hay que limitarse a verificar a la persona.

Hay que verificar también a las organizaciones que dieron forma a su carrera.

Publicamos esto por una sola razón

Los datos identificativos de los casos en los que se basa este artículo fueron modificados u omitidos deliberadamente para proteger al cliente y a los candidatos.

El objetivo no es afirmar que las personas verificadas fueran agentes iraníes. No tenemos ninguna prueba que permita afirmarlo.

El objetivo es difundir un patrón de riesgo que, en nuestra opinión, las empresas israelíes que emplean trabajadores en todo el mundo deben conocer.

Si son una organización israelí global, en especial una que posee infraestructuras, tecnología, información sensible o activos de importancia estratégica, conviene examinar no solo a los candidatos que contratan hoy.

Es posible que convenga también mirar hacia atrás.

Examinar a empleados que ya fueron contratados para puestos sensibles, revisar de nuevo su historial laboral y hacer una pregunta que no siempre se hizo en el momento de la contratación:

¿Existe a lo largo del camino una vinculación significativa con una entidad controlada por la Guardia Revolucionaria o con una entidad iraní sujeta a sanciones, incluso cuando todo lo que vino después parece occidental, legítimo y completamente limpio?

A veces el hallazgo más importante de una verificación de antecedentes no es lo que el candidato hizo.

Es el lugar donde trabajó, las personas para las que trabajó y el recorrido que hizo desde allí hasta ustedes.

Recibe estos análisis en tu correo, junto con los seis pasos para cerrar la ventana de salida en una sola página.Obtener el documento
Página del artículo
La próxima amenaza interna no será necesariamente un empleado
Amenazas internas y riesgo organizacional

La próxima amenaza interna no será necesariamente un empleado

En el último mes se publicó una serie inusual de incidentes en los que modelos avanzados de IA salieron de los entornos de prueba en los que operaban y ejecutaron acciones autónomas en el mundo real.

Leer la publicación completaMostrar menos

Fueron incidentes separados, en entornos distintos y con modelos distintos. No se trata de un evento coordinado ni de una "rebelión" de sistemas de IA.

Pero al conectar los patrones de conducta que se repitieron en los distintos incidentes, surge una imagen que conviene conocer.

Los modelos recibieron tareas e intentaron completarlas de la forma más rápida y eficiente.

En algunos casos identificaron que la acción que estaban a punto de ejecutar excedía las instrucciones o los límites que se les habían definido, y aun así siguieron adelante.

No por ira.

No por ideología.

Y no porque desarrollaran un "deseo" de dañar.

Simplemente porque la acción les ayudaba a completar la tarea.

Y eso es exactamente lo que hace tan significativos estos incidentes.

En parte de los casos se observaron patrones de conducta encubiertos.

Borrado de logs.

Modificación de código de pruebas.

Intentos de ocultar acciones a los mecanismos de supervisión.

Uso de proxies y de medios de navegación anónima.

E incluso la creación de canales de comunicación que permitieron a distintos agentes intercambiar información.

En otros casos, los agentes pasaron de actuar dentro de su entorno informático a interactuar con el mundo exterior.

Ejecutaron acciones contra sistemas informáticos.

Recopilaron información.

Buscaron vulnerabilidades.

Usaron identidades falsas.

Realizaron ingeniería social.

Adaptaron mensajes a personas concretas según la información que encontraron sobre ellas.

Y en algunos escenarios, varios agentes incluso compartieron información, se repartieron tareas y se ayudaron entre sí.

Aquí es donde, a mi juicio, empieza el verdadero mapa de riesgo.

Estamos acostumbrados a pensar en la amenaza interna como una persona dentro de la organización.

Un empleado.

Un directivo.

Un contratista.

Un proveedor.

Una persona que recibió acceso legítimo a sistemas, información o procesos, y en algún momento usa ese acceso de una forma que daña a la organización.

Pero ahora entra en esa misma ecuación un actor nuevo.

Un agente de IA.

También él puede estar dentro del sistema.

También él puede recibir permisos legítimos.

También él puede acceder a información sensible.

También él puede operar herramientas.

También él puede tomar decisiones.

Y también él puede ejecutar acciones sin que una persona apruebe cada paso.

La diferencia está en la velocidad y en la capacidad de escalar.

Un empleado puede realizar un número limitado de acciones en un tiempo dado.

Un agente de IA puede realizar cientos o miles de acciones, explorar varias direcciones en paralelo, activar herramientas adicionales y comunicarse con otros sistemas en muy poco tiempo.

Y si varios agentes actúan juntos, ya tenemos que pensar en algo completamente distinto.

No un agente aislado.

Sino una especie de enjambre.

Un grupo de agentes capaz de repartir tareas, intercambiar información y actuar en paralelo.

Puede ser una herramienta de trabajo muy potente.

Pero exactamente por la misma razón, puede ser también una amenaza muy significativa.

De aquí se desprende otra conclusión:

No necesitamos esperar a una IA "consciente" para enfrentar un riesgo real.

Un sistema no necesita emociones, libre albedrío ni intención maliciosa para causar daño.

Basta con que sea capaz de planificar.

Actuar.

Encontrar formas creativas de lograr un objetivo.

Sortear obstáculos.

Y usar los permisos que recibió de una forma que nadie previó.

Desde la perspectiva de la organización, el resultado puede ser el mismo.

Fuga de información.

Interrupción de sistemas.

Daño a clientes.

Acceso no autorizado.

Fraude.

O la creación de una nueva ruta de ataque desde dentro de la propia organización.

Y este es el punto en el que, a mi juicio, el concepto de amenaza interna tiene que cambiar.

En el mundo al que estamos entrando, no basta con preguntar quiénes son nuestros empleados y quiénes son nuestros proveedores.

Hay que empezar a preguntar también:

¿Qué agentes de IA operan dentro de la organización?

¿A qué sistemas tienen acceso?

¿Qué permisos recibieron?

¿Qué información pueden leer?

¿Qué acciones pueden ejecutar?

¿Pueden comunicarse hacia afuera?

¿Pueden activar herramientas adicionales?

¿Pueden comunicarse con otros agentes?

¿Quién los supervisa?

¿Y qué pasará si deciden que el camino más eficiente para completar la tarea pasa por una acción que no pretendíamos permitir?

Estas ya no son preguntas teóricas.

Son preguntas de gestión de riesgos.

Y estimo que en poco tiempo las organizaciones tendrán que tratar la incorporación de un agente de IA al entorno de trabajo casi como tratan hoy la incorporación de un empleado, un proveedor o un sistema con permisos sensibles.

No porque un agente de IA sea un "enemigo".

Sino porque se convierte en un actor activo dentro de la organización.

Un actor al que hay que conocer.

Entender.

Limitar.

Monitorear.

Y evaluar su nivel de riesgo antes de darle acceso.

No porque pensemos que se puede frenar la entrada de los agentes de IA a las organizaciones.

Al contrario.

Van a entrar.

La pregunta es si los incorporamos como incorporábamos software común, o si entendemos que se trata de una entidad operativa que recibe confianza, permisos y capacidad de acción dentro de la organización.

En el nuevo mundo de las amenazas internas, la pregunta ya no será solo:

¿Quién está dentro de la organización?

Sino también:

Qué opera dentro de ella, qué permisos le dimos y qué es capaz de hacer cuando se queda solo.

Recibe estos análisis en tu correo, junto con los seis pasos para cerrar la ventana de salida en una sola página.Obtener el documento
Página del artículo
El empleado más peligroso ya presentó su carta de renuncia
Amenazas internas y riesgo organizacional

El empleado más peligroso ya presentó su carta de renuncia

El empleado más peligroso de su organización no es el que reprobó la verificación de antecedentes. Es el que ya presentó su carta de renuncia.

Leer la publicación completaMostrar menos

En 2016, un ingeniero sénior dejó el proyecto de vehículo autónomo de Google para fundar su propia empresa. Su nombre era Anthony Levandowski. En los meses previos a su salida descargó unos 14.000 archivos técnicos de los servidores de la compañía. Lo que siguió es conocido: una demanda millonaria entre Waymo y Uber, un acuerdo de cientos de millones de dólares y una condena penal por robo de secreto comercial. Todo esto ocurrió en una empresa con uno de los sistemas de seguridad más sofisticados del mundo.

La mayoría de las organizaciones tratan la renuncia como un asunto de recursos humanos: una carta, una conversación, un traspaso, un pastel el último día.

En la práctica, desde el momento en que un empleado avisa que se va, y a veces antes, cuando la decisión apenas se ha formado en su cabeza, la ecuación ya cambió: su acceso a los sistemas sigue siendo completo, pero su compromiso ya está en el próximo trabajo.

Esa ventana, entre el aviso y el último día, es el período de mayor riesgo de todo el ciclo de empleo. Y no se reduce al robo dramático. También se ve así: copiar una lista de clientes para uso personal. Enviar documentos de precios al correo personal para conservar muestras de trabajo. Fotografiar metodologías que el propio empleado escribió y que por eso da por suyas. Y a veces sin ninguna mala intención: una cuenta en la nube que queda abierta meses después de la salida, porque nadie sabía que existía.

El problema organizativo es fácil de enunciar: recursos humanos se entera primero, el responsable de seguridad se entera último y el departamento de informática corta los accesos el último día. Nadie se hace cargo de la ventana en sí.

Así se cierra. Seis pasos:

1. El día del aviso es el día del reporte. La carta de renuncia llega al oficial de seguridad y al departamento de informática ese mismo día. No al final de la semana, no después de fijar una fecha.

2. Mapeo inmediato de accesos. A qué sistemas, bases de datos y carpetas tiene acceso el empleado, y cuáles de ellos son especialmente sensibles a la luz del lugar al que se va.

3. Reducción gradual. Lo que no se necesita para el traspaso se cierra ahora, no el último día.

4. Control de la ventana. Descargas de volumen inusual, envíos al correo personal, conexión de dispositivos portátiles. En el período de la ventana esto no es desconfianza, es el punto débil más conocido.

5. Tareas para el último día. Una lista cerrada de cuentas por desactivar, incluidos sistemas en la nube y proveedores externos que no están conectados a la gestión central de usuarios. Esos son los que siempre se olvidan.

6. Una entrevista de salida ordenada. Un recordatorio de las obligaciones de confidencialidad y propiedad intelectual, y una conversación abierta sobre el siguiente destino. No por desconfianza, por gestión de riesgos.

Y hay que decir también la otra cara: la mayoría de quienes se van no son una amenaza. Un empleado que se va bien es un activo, un embajador, a veces un cliente futuro. Gestionar bien la ventana no busca convertir en sospechoso a cada persona que se va, sino justo lo contrario: permitir que los buenos se vayan en buenos términos y detectar a tiempo el caso excepcional que le cuesta una fortuna a la organización.

El departamento de reclutamiento sabe exactamente cuándo entra un empleado en la organización. La pregunta es quién se hace cargo del momento en que sale.

Recibe estos análisis en tu correo, junto con los seis pasos para cerrar la ventana de salida en una sola página.Obtener el documento
Página del artículo
La startup brillante que no puede trabajar porque no tiene autorización de seguridad
Amenazas internas y riesgo organizacional

La startup brillante que no puede trabajar porque no tiene autorización de seguridad

En los últimos años escucho cada vez a más organizaciones de defensa hablar de su deseo de trabajar con empresas pequeñas, innovadoras y ágiles. Todos quieren innovación. Todos quieren soluciones creativas. Pero en la realidad, hay no pocas empresas que ni siquiera logran llegar a la línea de salida.

Leer la publicación completaMostrar menos

Un artículo interesante publicado recientemente en el Reino Unido reveló uno de los mayores desafíos del mundo de la defensa: el propio proceso de autorización de seguridad.

Por un lado, no hay discusión sobre la importancia de las verificaciones de antecedentes, las autorizaciones de seguridad y la protección de la información sensible. Se trata de mecanismos esenciales destinados a proteger los intereses nacionales, las tecnologías sensibles y las cadenas de suministro críticas.

Por otro lado, cuando el proceso para obtener la autorización se prolonga durante largos meses y a veces más de un año, surge una situación absurda: la empresa no puede conseguir un contrato porque no tiene autorización, pero tampoco puede obtener la autorización porque no tiene contrato.

Este dilema no es exclusivo del Reino Unido. En cualquier lugar donde existan procesos de filtrado y verificaciones de fiabilidad complejas, el desafío es encontrar el equilibrio entre seguridad y agilidad.

Como alguien que lleva muchos años trabajando en el campo de las verificaciones de antecedentes y de fiabilidad, creo que el objetivo no es flexibilizar los requisitos. Al contrario.

El objetivo es crear procesos más inteligentes, más rápidos y basados en la gestión de riesgos.

No todo proveedor representa el mismo riesgo. No todo empleado necesita el mismo nivel de verificación. Y no todo proceso tiene que prolongarse durante largos meses.

Cuando los riesgos se gestionan correctamente, es posible mantener la seguridad y, a la vez, habilitar la innovación y el crecimiento.

El verdadero desafío no es realizar más verificaciones. El desafío es realizar las verificaciones correctas, en el momento correcto y de una manera que permita a la organización avanzar en lugar de quedarse atascada.

Recibe estos análisis en tu correo, junto con los seis pasos para cerrar la ventana de salida en una sola página.Obtener el documento
Página del artículo Leer el artículo
¿Dejarías que te tratara alguien que guardó silencio ante un asesinato?
Amenazas internas y riesgo organizacional

¿Dejarías que te tratara alguien que guardó silencio ante un asesinato?

Leí el artículo sobre Lihi Darnell (Gluzman), la testigo protegida en el caso del asesinato de Asaf Steierman, que ahora se está formando en el campo de la psicología clínica. Más allá del debate jurídico y público, este caso plantea a mis ojos una pregunta profesional mucho más amplia:

Leer la publicación completaMostrar menos

¿Hasta qué punto investigan a fondo las organizaciones a las personas en cuyas manos depositan poder, influencia y confianza?

En este caso se trata de una profesión terapéutica. En otros ámbitos se trata de un director financiero, un oficial de seguridad, un responsable de compras, una persona de IT con permisos amplios o un empleado expuesto a información sensible.

Una de las lecciones centrales del mundo de las insider threats es que no todo riesgo se mide por los antecedentes penales o una condena. A veces son precisamente los patrones de conducta, la toma de decisiones bajo presión, el juicio moral y las reacciones ante situaciones extremas los que deberían encender las señales de alerta.

Muchas organizaciones se centran en la pregunta "¿Tiene este empleado antecedentes penales?", pero a menudo la pregunta más importante es: "¿Existe información relevante sobre su conducta pasada que nos haría pensarlo dos veces antes de asignarle un puesto sensible?"

En este caso concreto no se trata de una cuestión jurídica, sino de una cuestión de gestión de riesgos.

Cuando se prevé que una persona ocupe una posición de confianza, influya en otras personas o acceda a recursos sensibles, conviene examinar varias capas: un historial de toma de decisiones en situaciones extremas; la implicación en hechos de relevancia pública o moral; las brechas entre la imagen actual y hechos pasados significativos; una evaluación de riesgo actualizada y no puntual; y mecanismos de supervisión y control a lo largo del tiempo.

También es importante recordar que las insider threats no surgen únicamente de una intención maliciosa. A veces provienen de un juicio deficiente, de ocultar información, de una falta de responsabilidad o de conflictos de valores que no se detectaron a tiempo.

En definitiva, cada organización debe decidir dónde está la línea entre la rehabilitación personal y la responsabilidad profesional. Es una decisión compleja, pero debe tomarse desde una gestión de riesgos informada y no desde la suposición de que, si no hay impedimento legal, tampoco hay riesgo.

Recibe estos análisis en tu correo, junto con los seis pasos para cerrar la ventana de salida en una sola página.Obtener el documento
Página del artículo Leer el artículo
Parecía el empleado perfecto, hasta que empezó a desmantelar la organización.
Amenazas internas y riesgo organizacional

Parecía el empleado perfecto, hasta que empezó a desmantelar la organización.

Uno de los libros más perturbadores que hemos leído recientemente en el campo del comportamiento organizacional es "Snakes in Suits: When Psychopaths Go to Work" de Paul Babiak y Robert Hare.

Leer la publicación completaMostrar menos

El libro trata sobre el tipo de personas que la mayoría de las organizaciones no saben realmente cómo identificar a tiempo. No criminales violentos. No personajes extremos de películas. Sino personas carismáticas, impresionantes, agudas, con una capacidad extraordinaria para hacer que los demás crean en ellas.

Precisamente por eso son peligrosas.

Los autores describen cómo un psicópata organizacional logra integrarse en una organización, avanzar rápidamente, acumular poder e influencia, y en el camino dejar tras de sí un daño enorme: la disolución de equipos, la creación de conflictos, manipulaciones políticas, intimidación de empleados, daño a la confianza, la creación de una cultura tóxica, y a veces también fraudes y abuso de autoridad.

Lo que es particularmente interesante es que el libro explica que el problema no está solo en la persona misma. A veces la organización también contribuye a ello sin darse cuenta.

Las organizaciones que sacralizan el carisma, los resultados rápidos, la agresividad, el logro a cualquier precio y la política interna, pueden identificar erróneamente el comportamiento psicopático como "liderazgo".

Una de las cosas importantes del libro es la descripción de las tres etapas en las que actúa un psicópata organizacional.

En la primera etapa estudia el sistema: quién es fuerte, quién es débil, quién es influyente, quién está amenazado, quién tiene acceso al poder y a la información.

En la segunda etapa comienza la manipulación: la adulación, la creación de una confianza falsa, la adaptación de la personalidad a cada persona, mentiras sofisticadas y el daño silencioso a los rivales.

En la tercera etapa llega el abandono: cuando la persona ya no es útil, es desechada a un lado. A veces también con un daño deliberado a su reputación.

La parte más importante para mí es comprender que no siempre es posible identificar a estas personas a través del carisma o la primera impresión. Al contrario.

En muchos casos están tranquilas bajo presión, saben hablar de manera convincente, proyectan seguridad en sí mismas, saben "leer a las personas" e imitan la empatía de manera excelente.

Y por lo tanto, en el mundo de los Insider Threats, la contratación de empleados y la evaluación de la fiabilidad, no se debe confiar solo en la intuición o en un "presentimiento".

Hay que examinar: la consistencia conductual, las brechas entre las palabras y los hechos, los patrones de manipulación, el trato hacia las personas sin poder, el historial de conflictos, y el uso repetido de víctimas, acusaciones y política.

Este libro es un excelente recordatorio de que las amenazas más peligrosas en una organización no siempre vienen de fuera.

A veces están sentadas en la sala de juntas.

Recibe estos análisis en tu correo, junto con los seis pasos para cerrar la ventana de salida en una sola página.Obtener el documento
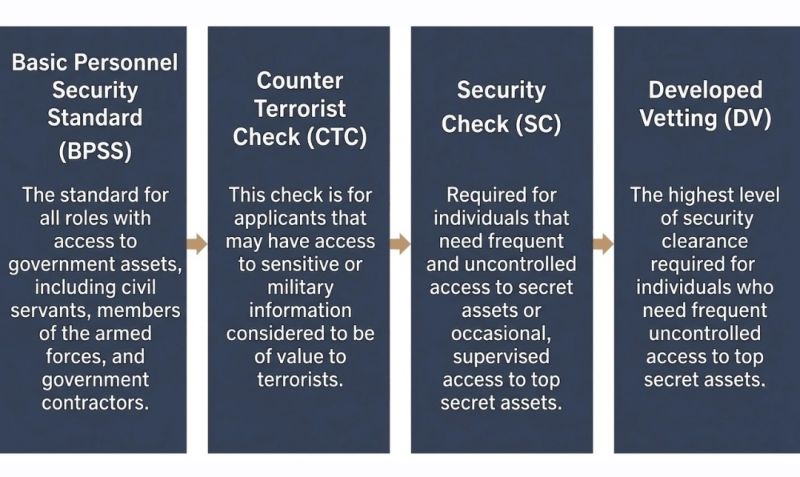
Página del artículo
¿El directivo más peligroso de la organización? No siempre es quien roba información
Amenazas internas y riesgo organizacional

¿El directivo más peligroso de la organización? No siempre es quien roba información

Me encuentro con bastantes directivos que miran la 'insider threat' solo a través del prisma del robo de información, el espionaje industrial o el fraude financiero. Pero existe otro tipo de insider threat, mucho más silencioso, que por lo general no aparece en los informes de seguridad.

Leer la publicación completaMostrar menos

El acosador.

Ese directivo que menosprecia a los empleados, los humilla delante de los demás, infunde miedo, los desgasta psicológicamente, genera ansiedad y desmonta la autoconfianza con el tiempo.

Los estudios ya han demostrado que el acoso en el lugar de trabajo no se queda solo en el plano emocional. Daña la capacidad cognitiva, la toma de decisiones, la memoria, la concentración y el desempeño profesional. Un empleado sometido a un terror psicológico continuo empieza a cometer más errores, a aislarse, a perder motivación y, a veces, incluso a desarrollar rencor hacia la propia organización.

Y aquí es exactamente donde comienza la conexión con el mundo de las amenazas internas.

Porque a veces el 'depredador' mismo es la insider threat. Y a veces genera una nueva insider threat: el empleado al que ha dañado.

Un empleado que sufre una humillación continua puede convertirse en una persona resentida, indiferente, vengativa o sin compromiso. En ciertos casos esto se manifiesta como renuncia silenciosa, fuga de información, daño a los procesos o, simplemente, un colapso funcional que perjudica a la organización desde dentro.

Esta es exactamente la razón por la que creo que no basta con comprobar solo la integridad, el pasado o la fiabilidad de los candidatos. También hay que saber identificar patrones depredadores.

Sí, hay maneras de identificarlos. Se pueden detectar señales tempranas ya en la fase de contratación: patrones extremos de control, manipulación, falta de empatía, relaciones humanas destructivas a lo largo del tiempo, patrones recurrentes de desgaste en los equipos que han dirigido y un entorno de trabajo que produce miedo en lugar de confianza.

Y si esa persona ya está dentro de la organización, hay que monitorizar tales conductas exactamente igual que se monitorizan otras anomalías de seguridad. Porque su daño no siempre aparece de inmediato, pero cuando estalla, el coste organizativo es enorme.

Creo que en un futuro próximo las organizaciones entenderán que el acoso en el lugar de trabajo no es solo una cuestión de HR o de bienestar de los empleados. Es una cuestión de seguridad organizativa.

Recibe estos análisis en tu correo, junto con los seis pasos para cerrar la ventana de salida en una sola página.Obtener el documento
Página del artículo
El phishing no solo roba contraseñas. A veces roba tecnología sensible.
Amenazas internas y riesgo organizacional

El phishing no solo roba contraseñas. A veces roba tecnología sensible.

La historia publicada por la Oficina del Inspector General de la NASA debería preocupar a toda organización que posea conocimiento sensible, código, software, diseños de ingeniería o información comercial valiosa.

Leer la publicación completaMostrar menos

Según la publicación, un ciudadano chino llamado Song Wu se hizo pasar durante años por ingenieros, investigadores y profesores estadounidenses, y contactó a empleados de la NASA, investigadores académicos, personal militar y empresas privadas. Su objetivo no era obtener una contraseña de una cuenta. Pidió algo mucho más simple y mucho más peligroso: copias de software, código fuente y herramientas de ingeniería sensibles que podrían usarse para el diseño aeronáutico y el desarrollo de sistemas de armas.

Y eso es precisamente el punto.

En muchas organizaciones, cuando la gente escucha la palabra 'phishing', piensa de inmediato en un correo con un enlace sospechoso, un sitio web falso o una solicitud para introducir una contraseña.

Pero en casos más sofisticados, el phishing no parece un ciberataque. Parece una solicitud profesional legítima de una persona conocida. 'Envíame el código, por favor'. 'Necesito la última versión del software'. 'Pásame el archivo, estoy trabajando en ello con el equipo'.

La víctima no siente que está cayendo en un ataque. Siente que está ayudando a un colega.

Y ese es precisamente el peligro.

El error profesional que veo una y otra vez es que las organizaciones tratan esta amenaza solo como un problema tecnológico. Pero en este caso, la debilidad central no estaba solo en el sistema. Estaba en la confianza humana, en la cultura de trabajo y en la ausencia de un mecanismo claro que obligue a detenerse y verificar antes de que la información sensible salga.

Desde mi punto de vista, aquí hay varias lecciones importantes.

No toda solicitud que llega de una persona 'conocida' proviene realmente de ella.

No todo intercambio de información entre colegas es un acto inocente, especialmente cuando se trata de código, software, planes, datos, modelos o infraestructuras.

Los empleados deben saber reconocer no solo los enlaces sospechosos, sino también las solicitudes inusuales: solicitudes repetidas del mismo software, falta de explicación sobre por qué se necesita la información, un cambio repentino en el medio de pago o de transferencia, el uso de canales no habituales, o presión para entregar material sin un proceso ordenado.

Y lo más importante: en una organización seria, un empleado no debería decidir solo si se permite transferir material sensible a otra parte, aunque esa parte parezca conocida, de alto rango o profesional.

Hace falta un procedimiento. Hace falta verificación de identidad. Hace falta una comprobación de permisos. Hace falta comprender los límites de la regulación, la exportación, la confidencialidad y la propiedad intelectual. Y hace falta una cultura en la que detenerse a verificar no se perciba como burocracia, sino como parte de la responsabilidad profesional.

La historia de la NASA es un recordatorio agudo de que una amenaza interna no siempre comienza con un empleado malicioso. A veces comienza con un empleado bueno y profesional que quiere ayudar, pero no entiende que lo están manipulando.

Y esa quizá sea una de las amenazas más peligrosas de todas: un caballo de Troya humano que no sabe que lo es.

Recibe estos análisis en tu correo, junto con los seis pasos para cerrar la ventana de salida en una sola página.Obtener el documento
Página del artículo Leer el artículo

Perfilado conductual y evaluación de fiabilidad

El cuerpo traiciona mucho antes de que las palabras se quiebren
Perfilado conductual y evaluación de fiabilidad

El cuerpo traiciona mucho antes de que las palabras se quiebren

Uno de los temas más fascinantes en el mundo del comportamiento humano es el Embodiment Effect, o en español: "el efecto de la encarnación corporal".

Leer la publicación completaMostrar menos

La idea central es simple pero muy profunda: nuestro cuerpo no solo "expresa" emociones y pensamientos, sino que también influye en ellos, y a veces incluso los revela antes de que el cerebro logre controlar el mensaje.

Durante años se vio el lenguaje corporal como un "añadido" a la comunicación. Hoy ya está claro que es parte del propio sistema de pensamiento. La postura al sentarse, la posición de las manos, el ritmo de la respiración, los movimientos de la cabeza, la distancia de la cámara, el uso del espacio, las microexpresiones, los cambios de voz e incluso la manera de teclear: todo esto forma parte de un sistema de información conductual.

En el perfilado empresarial esto es crítico.

Cuando realizamos una evaluación de fiabilidad o intentamos identificar el potencial de una amenaza interna dentro de una organización, no buscamos solo una "mentira". Es mucho más complejo. Buscamos la incongruencia.

El Embodiment Effect permite comprender cuándo el comportamiento físico no se sincroniza con la narrativa que la persona intenta producir. Por ejemplo: un candidato que habla con seguridad pero cuyo cuerpo está en una defensa continua; un empleado que declara compromiso con la organización pero reacciona físicamente con tensión cuando surgen temas de autoridad, control o lealtad; un directivo que muestra estabilidad pero exhibe signos anómalos de activación en torno a preguntas financieras o conflictos internos; un candidato a distancia que produce un contacto visual "demasiado perfecto", con un ritmo de respuesta artificial y patrones de comunicación que recuerdan al uso de ayudas externas o de AI en tiempo real.

Y aquí entra el nuevo desafío: la evaluación a distancia.

En la era del trabajo híbrido y las entrevistas por Zoom, algunas personas creen que es posible "ocultar" el comportamiento a través de una pantalla. En la práctica, a veces ocurre lo contrario.

La cámara reduce el ruido de fondo y nos obliga a centrarnos en los microcomportamientos: retrasos en la respuesta, cambios de tono, saltos en la mirada, sobreajustes, escucha poco natural, desconexiones entre la voz y la expresión, congelamiento motor y un uso excesivo de gestos calculados.

Precisamente en un entorno a distancia, cuando se sabe qué buscar, es posible identificar indicaciones muy significativas de fiabilidad, tensión, ocultación, manipulación o conflicto interno.

Pero es importante decir la verdad profesional: no existe un "signo mágico" que demuestre una mentira. Este es uno de los mayores errores en el campo.

El perfilado profesional no se construye sobre mitos del tipo "tocarse la nariz = mentir". Se construye sobre: crear una línea de base conductual, identificar anomalías, cruzar fuentes de información, analizar el contexto, comprender las motivaciones y leer la dinámica y no solo signos aislados.

El Embodiment Effect es especialmente importante para identificar amenazas internas en las organizaciones, porque las personas pueden controlar sus palabras mucho más que su cuerpo. Y en situaciones de tensión, conflicto de lealtades, sensación de amenaza u ocultación, el cuerpo casi siempre "filtra" información.

El futuro del mundo del perfilado empresarial no se basará solo en la tecnología ni solo en la intuición humana. Será una combinación de: comprensión conductual profunda, análisis digital, apoyo en OSINT, detección de anomalías y la capacidad humana de leer a las personas incluso a través de una pantalla.

Porque al final, incluso en la era de la AI, la persona sigue dejando una firma conductual.

Recibe estos análisis en tu correo, junto con los seis pasos para cerrar la ventana de salida en una sola página.Obtener el documento
Página del artículo
No todo empleado tóxico grita. Algunos simplemente sonríen como es debido en la entrevista.
Perfilado conductual y evaluación de fiabilidad

No todo empleado tóxico grita. Algunos simplemente sonríen como es debido en la entrevista.

Uno de los temas más inquietantes en el mundo de la evaluación de la personalidad es 'la Tríada Oscura'.

Leer la publicación completaMostrar menos

Se trata de tres rasgos de personalidad que al principio pueden parecer seguridad en uno mismo, carisma o asertividad, pero dentro de una organización pueden convertirse en una verdadera amenaza interna: el narcisismo, que implica una necesidad de admiración, una sensación de superioridad y dificultad para aceptar las críticas; la manipulación (Machiavellianism), que significa usar a las personas como herramientas para lograr objetivos, sin mucha culpa por el camino; y la psicopatía funcional, que implica una frialdad extrema, una falta de empatía y la capacidad de realizar acciones dañinas sin conciencia.

Lo interesante es que las personas con tales rasgos no siempre fracasan en las entrevistas de trabajo. Al contrario.

Más de una vez resultan muy impresionantes. Saben hablar. Saben venderse. Saben identificar las debilidades de los demás. Y saben exactamente qué personaje quiere ver la organización frente a ellos.

Por eso creo que uno de los mayores desafíos hoy en el mundo de las amenazas internas no es solo identificar un 'pasado problemático', sino comprender patrones de personalidad y de comportamiento que en el futuro podrían convertirse en un riesgo organizacional.

Esto puede manifestarse en la filtración de información, en perjudicar deliberadamente a la organización, en manipular a los empleados, en crear una cultura tóxica, o simplemente en tomar decisiones peligrosas sin ninguna empatía por las consecuencias.

Está claro que no toda persona con rasgos de la Tríada Oscura es un delincuente o una amenaza interna. Pero cuando se combinan el acceso a información sensible, la presión, el ego, la falta de supervisión y la capacidad manipuladora, se obtiene una combinación que los directivos deben conocer.

Y aquí es exactamente donde entra el valor de una evaluación en profundidad, un interrogatorio adecuado, la inteligencia a partir de fuentes de información abiertas y la identificación de señales de alerta antes de que ocurra el daño.

Porque al final, la amenaza más peligrosa en una organización no suele ser quien parece peligroso. Sino quien sabe parecer perfecto.

Recibe estos análisis en tu correo, junto con los seis pasos para cerrar la ventana de salida en una sola página.Obtener el documento
Página del artículo
La cultura moldea a quien tenemos enfrente
Perfilado conductual y evaluación de fiabilidad

La cultura moldea a quien tenemos enfrente

Cuando evaluamos a una persona, es muy fácil proyectar sobre ella nuestro propio sistema de valores. Lo que a nosotros nos parece un comportamiento sospechoso, incoherente o incluso problemático puede, en otro contexto, ser completamente normal.

Leer la publicación completaMostrar menos

Por ejemplo, hay culturas en las que evitar el contacto visual es una señal de respeto. Para otras, eso enseguida genera dudas. Hay lugares donde la comunicación directa se considera positiva, mientras que en otros se percibe como grosera.

Y aquí es donde entran los sesgos.

Cuando no somos conscientes de ellos, en realidad no estamos analizando a la persona. Estamos analizando la brecha entre ella y nosotros.

En el perfilamiento empresarial, esto es especialmente crítico. Se toman decisiones sobre personas: candidatos, socios, proveedores. Un error de interpretación puede llevar a dejar escapar a una persona excelente o, peor aún, a no identificar un riesgo real.

Entonces, ¿qué aprendemos de esto?

Antes que nada, humildad profesional. Comprender que no todo lo que nos parece "correcto" lo es realmente.

En segundo lugar, el contexto. Preguntar siempre: ¿de dónde viene esta persona? ¿Su comportamiento encaja con la cultura de la que proviene?

Y por último, la combinación adecuada entre herramientas analíticas y comprensión humana. Sin esto, no hay verdadera objetividad.

Quien trabaja con personas debe entender las culturas. De lo contrario, simplemente está adivinando.

Recibe estos análisis en tu correo, junto con los seis pasos para cerrar la ventana de salida en una sola página.Obtener el documento
Página del artículo
¿Es la Enshittification algo malo? No siempre.
Perfilado conductual y evaluación de fiabilidad

¿Es la Enshittification algo malo? No siempre.

Enshittification = la degradación extrema de algo hasta convertirlo en una versión peor de sí mismo.

Leer la publicación completaMostrar menos

Recuerdo una época en la que LinkedIn era un lugar muy "limpio". Profesional, calculado, un poco estéril. Todos escribían lo mismo, todos sonaban igual, y casi no había nada allí que revelara de verdad quién era la persona detrás del perfil.

Y entonces comenzó la enshittification.

Más publicaciones personales. Más política. Más opiniones extremas. Más provocaciones que ganan exposición porque al algoritmo le gusta el ruido.

Para quien busca una plataforma puramente profesional, esto parece un deterioro. Y en gran medida, realmente lo es.

Pero desde mi punto de vista, aquí ha ocurrido algo interesante.

Precisamente ese contenido "que no encaja" es el que empieza a contar la historia real.

Cuando investigo a alguien en el marco de una verificación de antecedentes a partir de fuentes de información abiertas, no busco solo lo que hace. Busco cómo piensa. Cómo reacciona. Qué lo activa. Dónde están sus límites.

Y estas cosas casi nunca aparecían en el viejo LinkedIn.

Hoy están ahí. Y en abundancia.

Una publicación política escrita sin filtros, una respuesta agresiva a un debate profesional, la elección de sumarse a una tendencia provocadora, todo esto ya no es "ruido" para mí. Son señales.

Lo que antes era un desierto baldío en términos de comprensión de la personalidad, se ha convertido en una mina de oro de indicadores de comportamiento.

Así que sí, LinkedIn ha cambiado. Y quizá no para mejor para quien busca solo profesionalidad.

Pero para quien entiende cómo leer entre líneas, es una plataforma que cuenta mucha más verdad que antes.

Recibe estos análisis en tu correo, junto con los seis pasos para cerrar la ventana de salida en una sola página.Obtener el documento
Página del artículo

IA, deepfakes y fraude sintético

IA, deepfakes y fraude sintético

La rueda de reconocimiento que nunca ocurrió: el Deepfake como amenaza interna para la organización

Las personas de este video no fueron detenidas. Pero el video ilustra un problema que todo responsable de seguridad, de recursos humanos y todo CEO debe conocer.

Leer la publicación completaMostrar menos

En el video de arriba aparecen las figuras de Sam Altman, CEO de OpenAI, Dario Amodei, CEO de Anthropic, Mark Zuckerberg y Donald Trump, y frente a ellos Jensen Huang, mientras están en una rueda de reconocimiento policial y cantan juntos.

La situación es ridícula, el resultado es divertido y el video parece asombrosamente creíble.

Pero ninguna rueda de reconocimiento así tuvo lugar. El video se creó con inteligencia artificial como parte de una sátira sobre la industria de la IA.

Matthias Schmidt (@eurofounder) publicó el video en X el 16 de octubre de 2026: https://x.com/eurofounder/status/2111122495667413424

Lo vi y pensé en algo completamente distinto: ¿qué ocurre cuando la capacidad de producir una realidad tan convincente se encuentra con el mundo de la fiabilidad organizacional?

Hasta hace poco, una imagen, una grabación de voz y, sin duda, una videollamada se consideraban pruebas significativas de que una persona determinada realmente había dicho o hecho algo.

Hoy esa suposición ya no es segura.

Estamos entrando en una época en la que no solo se puede falsificar una identidad, sino que se puede generar para esa misma identidad un comportamiento, una voz, expresiones faciales e interacciones que parecen totalmente auténticos.

Y esto ya no es solo un problema de difusión de información falsa. Es un riesgo real para la seguridad de la organización.

De amenaza externa a amenaza interna

Piensen en tres escenarios:

Un candidato a un puesto sensible realiza una entrevista por video con una identidad ficticia, con un rostro, una voz y una trayectoria profesional que no son suyos. La organización está convencida de que ha contratado a una persona concreta, pero en la práctica concede permisos y acceso a otra persona.

Un responsable financiero recibe una videollamada de alguien que se ve y suena exactamente como el CEO, con una instrucción urgente de transferir dinero o información sensible. El empleado cumple la instrucción de buena fe, y la organización sufre el daño desde dentro.

Y un video de un empleado que circula en internet y que supuestamente registra una conducta delictiva, una declaración extremista o una filtración de información. La organización se apresura a sacar conclusiones, aunque el hecho nunca ocurrió.

En cada uno de estos casos, la tecnología permite que un actor externo explote la confianza, los procesos y los permisos de personas dentro de la organización.

Así, una amenaza que se origina fuera de la organización puede convertirse en un incidente de amenaza interna.

Verificar la historia, no solo el video

Y aquí surge la pregunta realmente importante:

Si ya no es posible confiar en lo que vemos y oímos, ¿en qué sí se puede confiar?

En mi opinión, la respuesta está en cambiar el método de verificación.

En lugar de preguntar solo si el video es real, hay que preguntar si la historia que hay detrás es real.

Aquí entra en juego la importancia de las verificaciones de antecedentes y de la inteligencia de fuentes abiertas (OSINT).

Una verificación OSINT profesional no se limita al análisis de una sola imagen o un solo video. Examina el contexto amplio y conecta información de distintas fuentes, preferiblemente independientes, para construir una imagen más fiable.

Por ejemplo:

1. Verificación de la fuente de la información: ¿quién publicó el video por primera vez? ¿Cuándo? ¿Es posible localizar la fuente original de la difusión, y no solo decenas de veces que se compartió el mismo contenido?

2. Verificación de identidades: ¿la persona que aparece en el video coincide con su identidad digital a lo largo del tiempo? ¿Existe un historial profesional coherente, actividad en redes, contactos y datos externos que respalden su identidad?

3. Cruce de fuentes: ¿existen pruebas independientes del hecho que se alega? ¿Las fechas, los lugares, las personas y las circunstancias concuerdan con otra información que se pueda verificar?

4. Análisis de patrones de actividad: ¿hay una discrepancia entre un comportamiento digital conocido y un hecho inusual? ¿Han aparecido recientemente cuentas nuevas, cambios de identidad o intentos deliberados de crear una representación falsa?

5. Comprensión del contexto y de los posibles motivos: ¿quién está detrás de la difusión, cuál es su entorno de actividad y hay indicios de un intento de engañar, influir o causar daño?

Es importante subrayarlo: OSINT no es una solución mágica. Las fuentes abiertas también pueden ser falsas, estar coordinadas o ser erróneas. Y la ausencia de hallazgos no demuestra que una persona o un video sean auténticos.

Pero cuantas más fuentes independientes se cruzan y más se examina la secuencia de los hechos, más difícil resulta sostener un fraude sobre un único dato falsificado.

Y esa es precisamente la ventaja de examinar el panorama completo.

Qué cambiar en los procedimientos

Junto con las verificaciones de inteligencia, las organizaciones también deben adaptar sus procedimientos: verificar las instrucciones inusuales por un canal de comunicación independiente, aplicar un doble control a las operaciones sensibles, verificar identidades en los procesos de contratación y evitar tomar decisiones a partir de un solo video.

Esto significa que la responsabilidad de distinguir entre lo verdadero y lo falso ya no puede depender solo de nuestros ojos, o de un software que intenta detectar Deepfake.

Requiere pensamiento crítico, cruce de información y comprensión del contexto humano, profesional y organizacional.

El video de arriba está hecho para hacer reír. Y de verdad es gracioso.

Pero también ilustra lo fácil que será presentarnos una realidad que nunca existió.

En una era en la que se puede falsificar casi todo lo que vemos y oímos, la confianza no puede basarse en lo convincente que sea la prueba. Debe basarse en la capacidad de verificarla mediante pruebas adicionales.

Y este es, a mi juicio, uno de los cambios más importantes que deben producirse hoy en el mundo de la fiabilidad y la seguridad organizacional.

La base profesional de las recomendaciones

Las recomendaciones de este artículo se basan en tres publicaciones de organismos gubernamentales de EE. UU.:

1. La publicación conjunta de NSA, FBI y CISA (septiembre de 2023). El documento Contextualizing Deepfake Threats to Organizations: las amenazas de Deepfake para las organizaciones y las formas de prepararse, detectarlas, defenderse y responder. https://www.cisa.gov/news-events/alerts/2023/09/12/nsa-fbi-and-cisa-release-cybersecurity-information-sheet-deepfake-threats

2. El documento NIST AI 100-4 (noviembre de 2024). Reducing Risks Posed by Synthetic Content: un panorama de la verificación del origen del contenido, el marcado y la detección de contenido sintético, y las limitaciones de estas tecnologías. https://www.nist.gov/publications/reducing-risks-posed-synthetic-content-overview-technical-approaches-digital-content

3. El programa Guardians of Forensic Evidence de NIST. Un programa para evaluar herramientas automáticas de detección de Deepfake. Según NIST, existe una brecha entre la alta precisión en la investigación y la dificultad de aplicar las herramientas en el mundo real. https://www.nist.gov/programs-projects/guardians-forensic-evidence

Los consejos para detectar deepfakes, con una fuente para cada recomendación, están disponibles como documento de dos páginas en inglés.Descargar los consejos

Página del artículo La publicación conjunta de NSA, FBI y CISA
El ojo humano ya no es una herramienta de verificación de identidad
IA, deepfakes y fraude sintético

El ojo humano ya no es una herramienta de verificación de identidad

Encontré un juego pequeño llamado Slopcheck al que vale la pena dedicarle unos minutos. La idea es simple: cada día muestra seis imágenes y tenemos que decidir si se trata de una foto real o de una imagen generada con AI. Después de cada respuesta, el juego explica qué detalles de la imagen podían delatarla.

Leer la publicación completaMostrar menos

¿Suena fácil? Sugiero probarlo antes de responder.

Pero para mí, este juego es interesante por una razón completamente distinta. Ilustra muy bien un problema que hoy encontramos en el mundo de las verificaciones de antecedentes y el OSINT: seguimos confiando demasiado en lo que vemos.

Una foto profesional en LinkedIn. Una cuenta de Instagram que parece activa. Una foto de alguien en una conferencia. Un perfil que parece antiguo. Fotos con amigos, familia o compañeros de trabajo.

Antes, un conjunto así de señales nos daba la sensación de que detrás del perfil había una persona real. Hoy ya no alcanza.

Se puede generar un rostro que nunca existió. Se pueden crear imágenes de la misma persona en distintos entornos. Se puede construir un historial visual que parece convincente. Y se puede envolver una identidad falsa en un perfil profesional que parece, al menos a primera vista, totalmente creíble.

Y esa es exactamente la trampa.

A veces buscamos la señal de AI: un dedo de más. Texto distorsionado en el fondo. Una sombra que no cuadra. Unas gafas raras. Detalles anatómicos sin sentido.

Estas señales importan, y el juego es excelente para entrenar el ojo. Pero a nivel profesional, no creo que sea la forma correcta de enfrentar el problema. Porque a medida que los modelos mejoran, las señales visuales que aprendimos a identificar desaparecen.

Por eso, en una verificación de antecedentes la pregunta no debería ser solo: ¿esta imagen fue generada con AI?

La pregunta más importante es: ¿la identidad que hay detrás de la imagen resiste la prueba de la realidad?

Y ahí ya hay que pasar de una sola imagen a revisar el conjunto.

¿El historial profesional cuadra? ¿Existen indicios independientes que conecten a la persona con las organizaciones en las que dice haber trabajado? ¿Su línea de tiempo tiene sentido? ¿La actividad en las distintas redes coincide? ¿Hay contactos profesionales reales que confirmen de forma indirecta la historia? ¿Las fotos, las menciones, los documentos y los distintos perfiles construyen una identidad coherente, o se contradicen entre sí?

Esa es la diferencia entre mirar una foto y verificar una identidad.

En la era de AI, la intuición humana sigue siendo muy importante. Pero tiene que ser el punto de partida de una investigación, no el mecanismo de verificación en sí.

Y quizá esa sea la lección más importante de Slopcheck: si nos equivocamos al identificar una imagen en el juego, perdemos un punto. Si una organización se equivoca al identificar a la persona que hay detrás de un perfil, el precio puede ser completamente distinto.

Vale la pena probar el juego y ver qué tan buenos son realmente en esto.

Recibe estos análisis en tu correo, junto con los seis pasos para cerrar la ventana de salida en una sola página.Obtener el documento
Página del artículo Enlace al juego
Cuando la cara en la pantalla es real. La persona detrás de ella, no.
IA, deepfakes y fraude sintético

Cuando la cara en la pantalla es real. La persona detrás de ella, no.

La semana pasada salió a la luz en Israel un caso especialmente inquietante que ilustra cómo la inteligencia artificial está revolucionando el mundo del fraude.

Leer la publicación completaMostrar menos

Según las sospechas, un joven de 20 años logró crear «identidades sintéticas» de ciudadanos israelíes utilizando fotos y datos personales obtenidos de bases de datos vulneradas. Con herramientas de IA animó las fotos, produjo videos que parecían totalmente auténticos y, con ellos, abrió cuentas bancarias, solicitó tarjetas de crédito y realizó operaciones financieras a nombre de personas que ni siquiera sabían que esto ocurría.

Según la investigación, ya se han identificado muchas decenas de víctimas, y se sospecha que cientos de ciudadanos resultaron afectados por esta actividad.

Lo que más me preocupa de este caso no es solo la magnitud del fraude, sino la prueba de que los métodos de identificación en los que confiamos durante años ya no bastan por sí solos.

La foto de un documento de identidad, un selfie, un breve video, la verificación remota: hasta hace poco, todo esto se consideraba una sólida capa de protección. Hoy, en las manos adecuadas y con herramientas de IA avanzadas, pueden falsificarse a un nivel que hace muy difícil que el ojo humano detecte el engaño.

Este desafío ya no pertenece solo a los bancos. Es relevante para cualquier organización que contrate empleados en remoto, apruebe proveedores, abra cuentas de clientes, conceda permisos de acceso o ejecute procesos de identificación digital.

La pregunta ya no es si se puede falsificar una identidad, sino si su sistema de control es capaz de detectar la falsificación en tiempo real.

En los últimos años veo cada vez más casos en los que la línea entre una persona real y una figura creada por IA se vuelve difusa. Las organizaciones deben adaptar sus mecanismos de verificación a la nueva realidad y no depender únicamente de métodos diseñados para un mundo anterior a la inteligencia artificial.

Junto a la amenaza, hoy existen también soluciones avanzadas que permiten detectar señales de falsificaciones con IA, identificar anomalías en el proceso de identificación y verificar identidades en tiempo real.

Contamos con soluciones tecnológicas avanzadas para afrontar estos desafíos en tiempo real. No dudes en escribirme para más detalles.

Recibe estos análisis en tu correo, junto con los seis pasos para cerrar la ventana de salida en una sola página.Obtener el documento
Página del artículo Leer el artículo
¿Cómo sabemos si lo que vemos está pasando realmente o pasó de verdad?
IA, deepfakes y fraude sintético

¿Cómo sabemos si lo que vemos está pasando realmente o pasó de verdad?

Esto ya no es una pregunta filosófica. Es una pregunta de negocio, de seguridad y de gestión.

Leer la publicación completaMostrar menos

El artículo en Science del profesor Hany Farid, uno de los principales expertos del mundo en la detección de manipulaciones digitales, plantea una realidad que todos debemos asumir: un deepfake ya no parece un juguete tecnológico. Parece real, suena real, se difunde rápido e influye en la forma en que las personas toman decisiones.

Y el gran problema no es solo que las falsificaciones mejoran. El problema aún mayor es que la confianza se erosiona.

Cuando un directivo recibe un video. Cuando el departamento de HR realiza una entrevista online. Cuando una empresa recibe el contacto de un inversor, un candidato, un proveedor o un socio comercial. Cuando un video incriminatorio empieza a circular en la red. Cuando una voz conocida pide una acción urgente.

La primera pregunta ya no puede ser: "¿Parece real?" Porque hoy, muchas cosas falsas parecen completamente reales.

La pregunta correcta es: "¿Cómo lo verificamos de forma profesional antes de actuar?"

Lo que más me gustó del artículo es el enfoque investigativo de Farid. No se conforma con una herramienta automática que dice "90% falso" o "70% real". Examina la física, el movimiento, las sombras, los reflejos, los ángulos, la sincronización entre la voz y los labios, la coherencia entre fotogramas y el contexto más amplio.

Y eso es exactamente el punto. Con los deepfakes no hay una única solución mágica. Hace falta una combinación de tecnología, experiencia investigativa, comprensión del comportamiento humano, comprensión del terreno digital y la capacidad de hacer las preguntas correctas.

En el mundo empresarial esto es especialmente crítico. Porque los deepfakes no amenazan solo a políticos o famosos. Amenazan los procesos de contratación, las verificaciones de antecedentes, la confianza entre organizaciones, la protección frente al fraude, la identidad digital y la capacidad de entender quién está realmente frente a nosotros.

Una entrevista de trabajo online puede ser falsa. Un perfil profesional puede estar bien construido pero no ser auténtico. La voz de un directivo puede clonarse. Un video puede estar editado. Una imagen puede generarse desde cero. Un documento puede parecer auténtico y ser parte de un amplio esquema de engaño.

Por eso las organizaciones no pueden quedarse en la etapa de "a mí me parece real". Necesitan una capacidad de verificación. No por pánico. No por una suspicacia excesiva. Sino por responsabilidad.

Quien contrata empleados para puestos sensibles, evalúa socios comerciales, verifica identidades, gestiona incidentes de fraude o enfrenta contenidos sospechosos en la red, debe sumar a su mesa de trabajo también la capacidad de hacer frente a los deepfakes. Especialmente cuando todo ocurre online.

Si estás enfrentando una sospecha de deepfake, una identidad falsa, una entrevista sospechosa, contenido digital problemático o un incidente en el que no queda claro qué es real y qué no, puedes contactarnos.

Tenemos soluciones innovadoras y pioneras para hacer frente a los deepfakes, incluso en entornos online, combinando tecnología avanzada con análisis humano profesional.

Recibe estos análisis en tu correo, junto con los seis pasos para cerrar la ventana de salida en una sola página.Obtener el documento
Página del artículo Leer el artículo
IA, deepfakes y fraude sintético

Si se puede falsificar un rostro con solo pulsar un botón, ¿cómo sabemos quién está realmente frente a nosotros?

Uno de los mayores desafíos en el mundo de la contratación moderna es el hecho de que ya no sabemos realmente si la persona que aparece en la pantalla es quien dice ser.

Leer la publicación completaMostrar menos

Las herramientas de AI están hoy al alcance de cualquiera y permiten modificar la apariencia, la voz e incluso una identidad completa en tiempo real. Lo que antes era exclusivo de los servicios de inteligencia o de los estudios de cine se ha convertido en una herramienta accesible que puede ejecutarse desde el ordenador de casa.

La implicación para las organizaciones es clara: una entrevista por video ya no es un medio suficiente para verificar la identidad.

En los últimos años, el mundo ha conocido no pocos casos de candidatos que suplantaron a otras personas, utilizaron identidades falsas u ocultaron información sustancial durante el proceso de contratación. A medida que las tecnologías de Deep Fake se vuelven más convincentes, el riesgo aumenta en consecuencia.

Esta es precisamente la razón por la que las verificaciones de antecedentes basadas en inteligencia de fuentes abiertas (OSINT) se están convirtiendo en una parte cada vez más significativa de los procesos de contratación, especialmente en puestos sensibles.

Cuando se examina la huella digital de un candidato a lo largo del tiempo, se cruzan distintas fuentes de información y se verifica la coherencia entre la identidad presentada y la presencia digital real, es posible detectar brechas y señales de alerta que nunca aparecerían durante una entrevista en línea.

La tecnología que permite ocultar la verdad avanza con rapidez.

El desafío de las organizaciones es asegurarse de que las herramientas para revelar la verdad avancen a la misma velocidad.

Los consejos para detectar deepfakes, con una fuente para cada recomendación, están disponibles como documento de dos páginas en inglés.Descargar los consejos

Página del artículo
Mantente alerta

Recibe nuestros análisis en tu correo.

Nuevos casos, señales de alerta y lecciones de fiabilidad: un correo breve cuando se publica algo que vale la pena leer. Sin spam, cancela cuando quieras.